

在分布式开发日益普及的今天,本地机器资源有限而服务器性能强劲的场景屡见不鲜。很多开发者习惯在本地编写代码,却希望直接调用远程服务器的 Docker 引擎来构建镜像或运行容器,从而避免环境差异带来的“在我机器上能跑”的尴尬。这种远程协作模式不仅能提升编译速度,还能让团队共享统一的运行时环境。然而,默认情况下 Docker 守护进程只监听本地 Unix Socket,外部无法直接连接。若配置不当,不仅连接失败,更可能将服务暴露在公网风险中,导致未经授权的访问甚至容器被恶意操控。
本文将围绕如何安全、规范地开启 Docker 远程访问展开,从不同操作系统的配置细节到防火墙策略,再到加密认证方案,逐步拆解每一个关键环节。无论你是需要在内网调试的开发人员,还是负责维护生产环境的运维工程师,都能从中找到可落地的操作指南。我们将重点解决“连不上”、“不敢开”、“怕不安全”三大痛点,通过具体的配置文件修改、端口测试命令以及 IDE 集成步骤,让你既能享受远程调用的便利,又能守住安全底线。
① 远程访问应用场景与安全风险提示
远程访问 Docker 引擎的核心价值在于解耦开发环境与运行环境。例如,前端开发者可以在轻量级的笔记本上编写代码,通过远程连接调用高性能 Linux 服务器进行镜像构建;自动化测试脚本也可以部署在控制节点,直接调度集群中的 Docker 节点执行任务。此外,在微服务架构中,集中式的监控工具往往需要远程拉取各节点的容器状态信息,这也依赖于开放的 API 接口。
但便利背后隐藏着巨大的安全风险。Docker API 拥有极高的权限,一旦暴露且未加保护,攻击者即可轻易创建特权容器、挂载宿主机文件系统,甚至窃取敏感数据。历史上曾发生多起因误开放 2375 端口且未设防火墙导致的挖矿病毒植入事件。因此,开启远程访问必须遵循“最小权限原则”:仅在内网可信环境开放,严禁直接映射到公网;若必须跨网络访问,务必启用 TLS 加密认证。切勿为了图省事而跳过安全验证步骤,否则相当于将服务器的根权限拱手让人。
② Linux 系统修改 Docker 启动配置文件
方案一:
sudo vim /etc/default/docker
加入一行:DOCKER_OPTS="-H tcp://0.0.0.0:2375"
重启docker:sudo systemctl restart docker
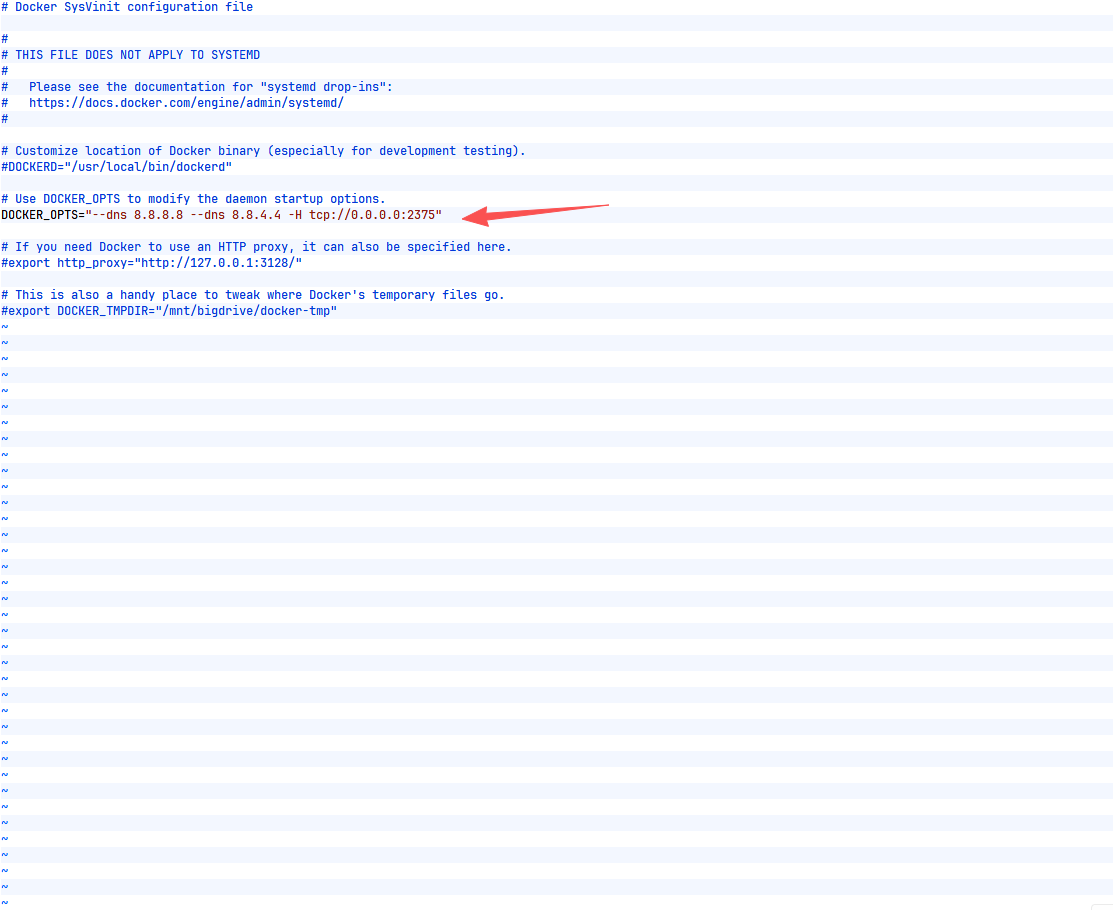
注意:没有vim命令,执行:sudo apt install vim
方案二:
在 Linux 环境中,Docker 通常作为 systemd 服务运行。要开启远程监听,不能直接修改启动命令,而应通过配置文件覆盖参数。首先,创建或编辑 /usr/lib/systemd/system/docker.service 文件(若目录不存在需手动创建)。在该文件中,我们需要重写 ExecStart 指令,添加 TCP 监听地址。
# vim /usr/lib/systemd/system/docker.service
[Service]
ExecStart=
ExecStart=/usr/bin/dockerd -H tcp://0.0.0.0:2375 -H unix://var/run/docker.sock
注意第一行 ExecStart= 是清空原有参数的关键操作,否则新参数会追加而非替换,导致启动失败。上述配置表示 Docker 将同时监听本地 socket 和所有网卡的 2375 端口。如果仅需内网访问,建议将 0.0.0.0 替换为具体的内网 IP(如 192.168.1.100),以缩小暴露面。修改完成后,需执行 sudo systemctl daemon-reload 重载配置,但此时先不要重启服务,待后续防火墙规则配置完毕后再统一操作。
转载自 CSDN-专业IT技术社区
原文链接:https://blog.csdn.net/2401_83090856/article/details/165482566

