

👍点「赞」📌收「藏」👀关「注」💬评「论」
更多文章戳👉晖度丨安全视界-CSDN博客🚀(原名:whoami!)
在金融科技深度融合的背景下,信息安全已从单纯的技术攻防扩展至架构、合规、流程与创新的系统工程。作为一名从业十多年的老兵,将系统阐述数字银行安全体系的建设路径与方法论,旨在提出一套可落地、系统化、前瞻性的新一代安全架构。
| 序号 | 主题 | 内容简述 |
|---|---|---|
| 1 | 安全架构概述 | 全局安全架构设计,描述基础框架。 |
| 2 | 默认安全 | 标准化安全策略,针对已知风险的标准化防控(如基线配置、补丁管理)。 |
| 3 | 可信纵深防御 | 多层防御体系,应对未知威胁与高级攻击(如APT攻击、零日漏洞)。 |
| 4 | 威胁感知与响应 | 实时监测、分析威胁,快速处置安全事件,优化第二、三部分策略。 |
| 👉5 | 实战检验 | 通过红蓝对抗演练验证防御体系有效性,提升安全水位。 |
| 6 | 安全数智化 | 运用数据化、自动化、智能化(如AI)提升安全运营(各部分)效率。 |
目录
13.3.1.1 威胁路径图建设:绘制企业的“安全风险地图”
13 安全水位评估框架
安全水位评估框架:该框架旨在系统化评估企业应对网络攻击的能力。分成三个部分:安全水位定义、威胁路径图模型、安全水位指标。这些部分共同构成一个完整的评估体系,帮助企业量化安全防护水平并持续改进。下面详细展开每个部分,并通过图表和生动描述增强理解。
13.3 安全水位指标
安全水位指标:基于威胁路径图检验结果形成的量化评估体系,它使企业的安全状态变得可衡量、可追踪。
13.3.1 如何评估企业安全水位
评估企业安全水位,本质上是利用威胁路径图这一数字化模型,对企业防御体系进行一次系统性的“压力测试”。整个过程分为两大阶段:建设威胁路径图与执行安全水位评估。
13.3.1.1 威胁路径图建设:绘制企业的“安全风险地图”
构建企业专属的威胁路径图是一个系统化工程,其流程如下图所示,可分解为四个关键步骤:
图:威胁路径图建设流程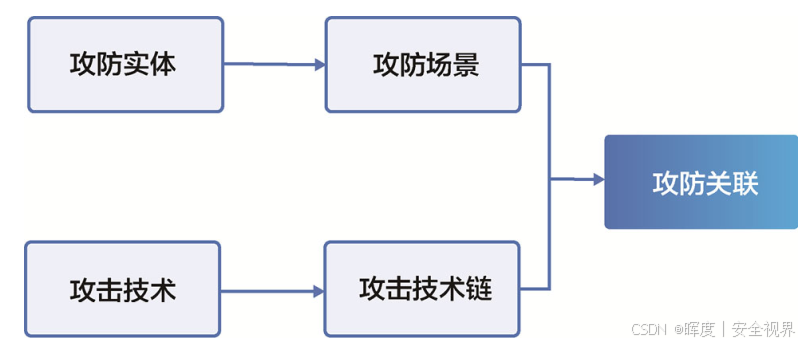
下表详细说明每个步骤的核心任务与产出:
| 步骤 | 核心任务 | 关键原则与示例 |
|---|---|---|
| ① 攻防实体构建 | 将企业IT资产进行抽象与聚类。 | 原则:聚类后不影响对整体资产的描述。 示例:将成百上千台同类型办公电脑聚类为“办公终端”一个实体。 |
| ② 攻防场景构建 | 基于行为交互性连接攻防实体。 | 原则:有交互就有潜在攻击面。 示例:不仅包括网络直连,还包括邮件往来、蓝牙连接等。 |
| ③ 攻击技术梳理 | 对ATT&CK等技术库进行定制化裁剪与扩充。 | 原则:贴合企业实际。 行动:剔除不适用技术,补充特有环境下的攻击技术。 |
| ④ 攻击技术链编织 | 将攻击技术串联到具体场景中,描述完整攻击过程。 | 示例:“外部黑客 → 办公终端”场景下的钓鱼攻击链: · 阶段1:附件构造 (多种构造方法) · 阶段2:木马执行 (多种执行技术) 特点:阶段内技术可灵活替换与复用,像组合乐高积木一样构建多样化攻击链。 |
通过以上流程,我们最终得到一份高度贴合企业现状的、动态的“安全风险地图”。
13.3.1.2 安全水位评估:从“地图”到“实测”
在拥有威胁路径图后,我们即可基于它开展安全水位的评估工作。评估的核心是检验企业所有安全能力,理想情况下需要对所有计算出的攻击路径进行攻防演练。
面临的挑战与解决方案:
-
挑战:攻击路径数量庞大,全路径检验耗费资源巨大,难以执行。
-
核心洞察:攻击路径由攻防场景首尾相连构成。
-
解决方案:将 “攻击路径检验”转化为“攻防场景检验” 。通过对每个基础攻防场景的防御效果进行测试,即可像拼图一样组合出全路径的检验结果,从而达到<
转载自 CSDN-专业IT技术社区
原文链接:https://blog.csdn.net/weixin_42115157/article/details/154123399

