

从"轮询"到"推送":一文读懂 Webhook 的原理、应用场景与安全实践
你有没有想过,为什么你在网上刚完成一笔支付,仓库管理后台几乎立刻就能收到订单?为什么 Git 仓库里刚推送了代码,CI/CD 流水线就自动开始构建?在这些"即时联动"的背后,往往都站着一个轻量却强大的机制——Webhook。
什么是 Webhook?
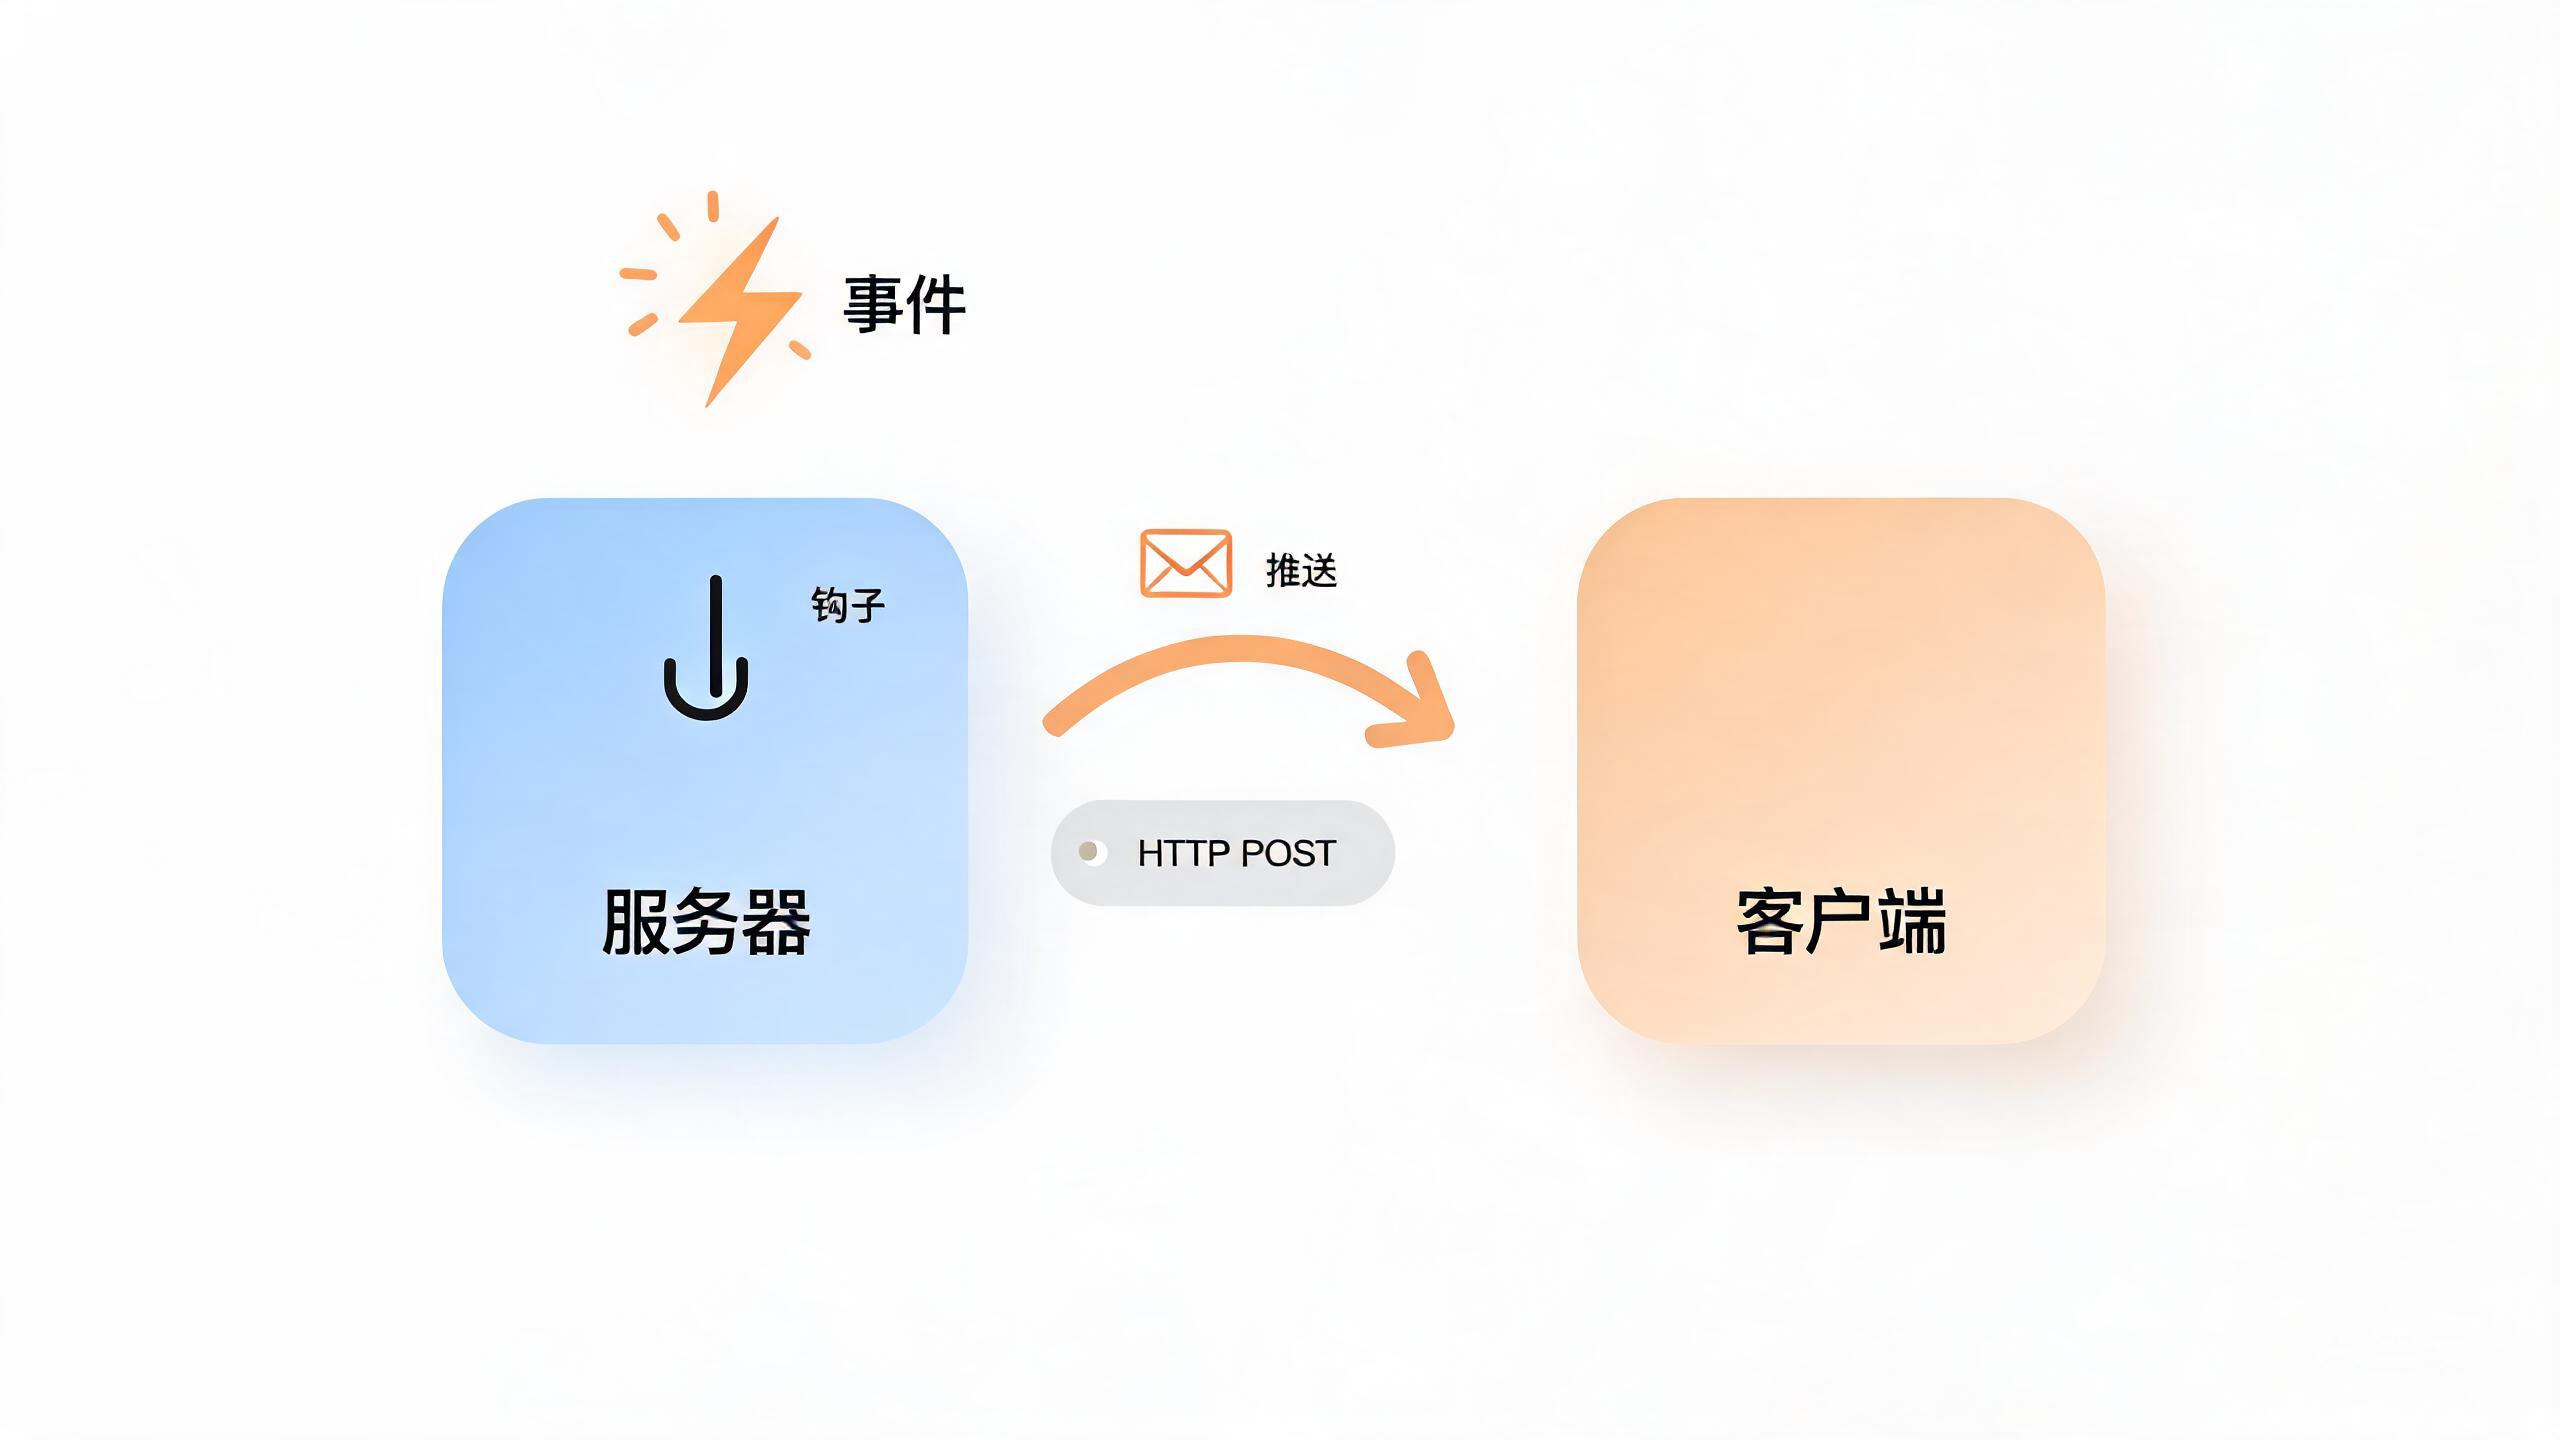
Webhook 是一种事件驱动的轻量级通信方式,它通过 HTTP 在应用之间自动传递数据。简单来说,当一个应用里发生了某个特定事件(比如收到一笔支付、推送了一次代码提交、创建了一个用户),这个应用就会主动向一个预先配置好的 URL 发送一条 HTTP 请求(通常是 POST),把事件数据"推送"给另一个应用。
这个名字其实很形象:Web 代表它基于 HTTP 通信,而 hook(钩子)源自编程中的"钩子函数"——一种能够截获、感知特定事件的机制。Webhook 就像给服务器应用挂上了一个"钩子",一旦特定事件发生,服务器就会通过 Web 把有效负载(Payload)发送到客户端指定的地址。这一概念在 2007 年由 Jeff Lindsay 的一篇博客文章《Web hooks to revolutionize the web》推广开来。
要理解 Webhook 的价值,最直接的方式是对比它和传统 API 的工作方式。
Webhook 与 API:轮询 vs 推送
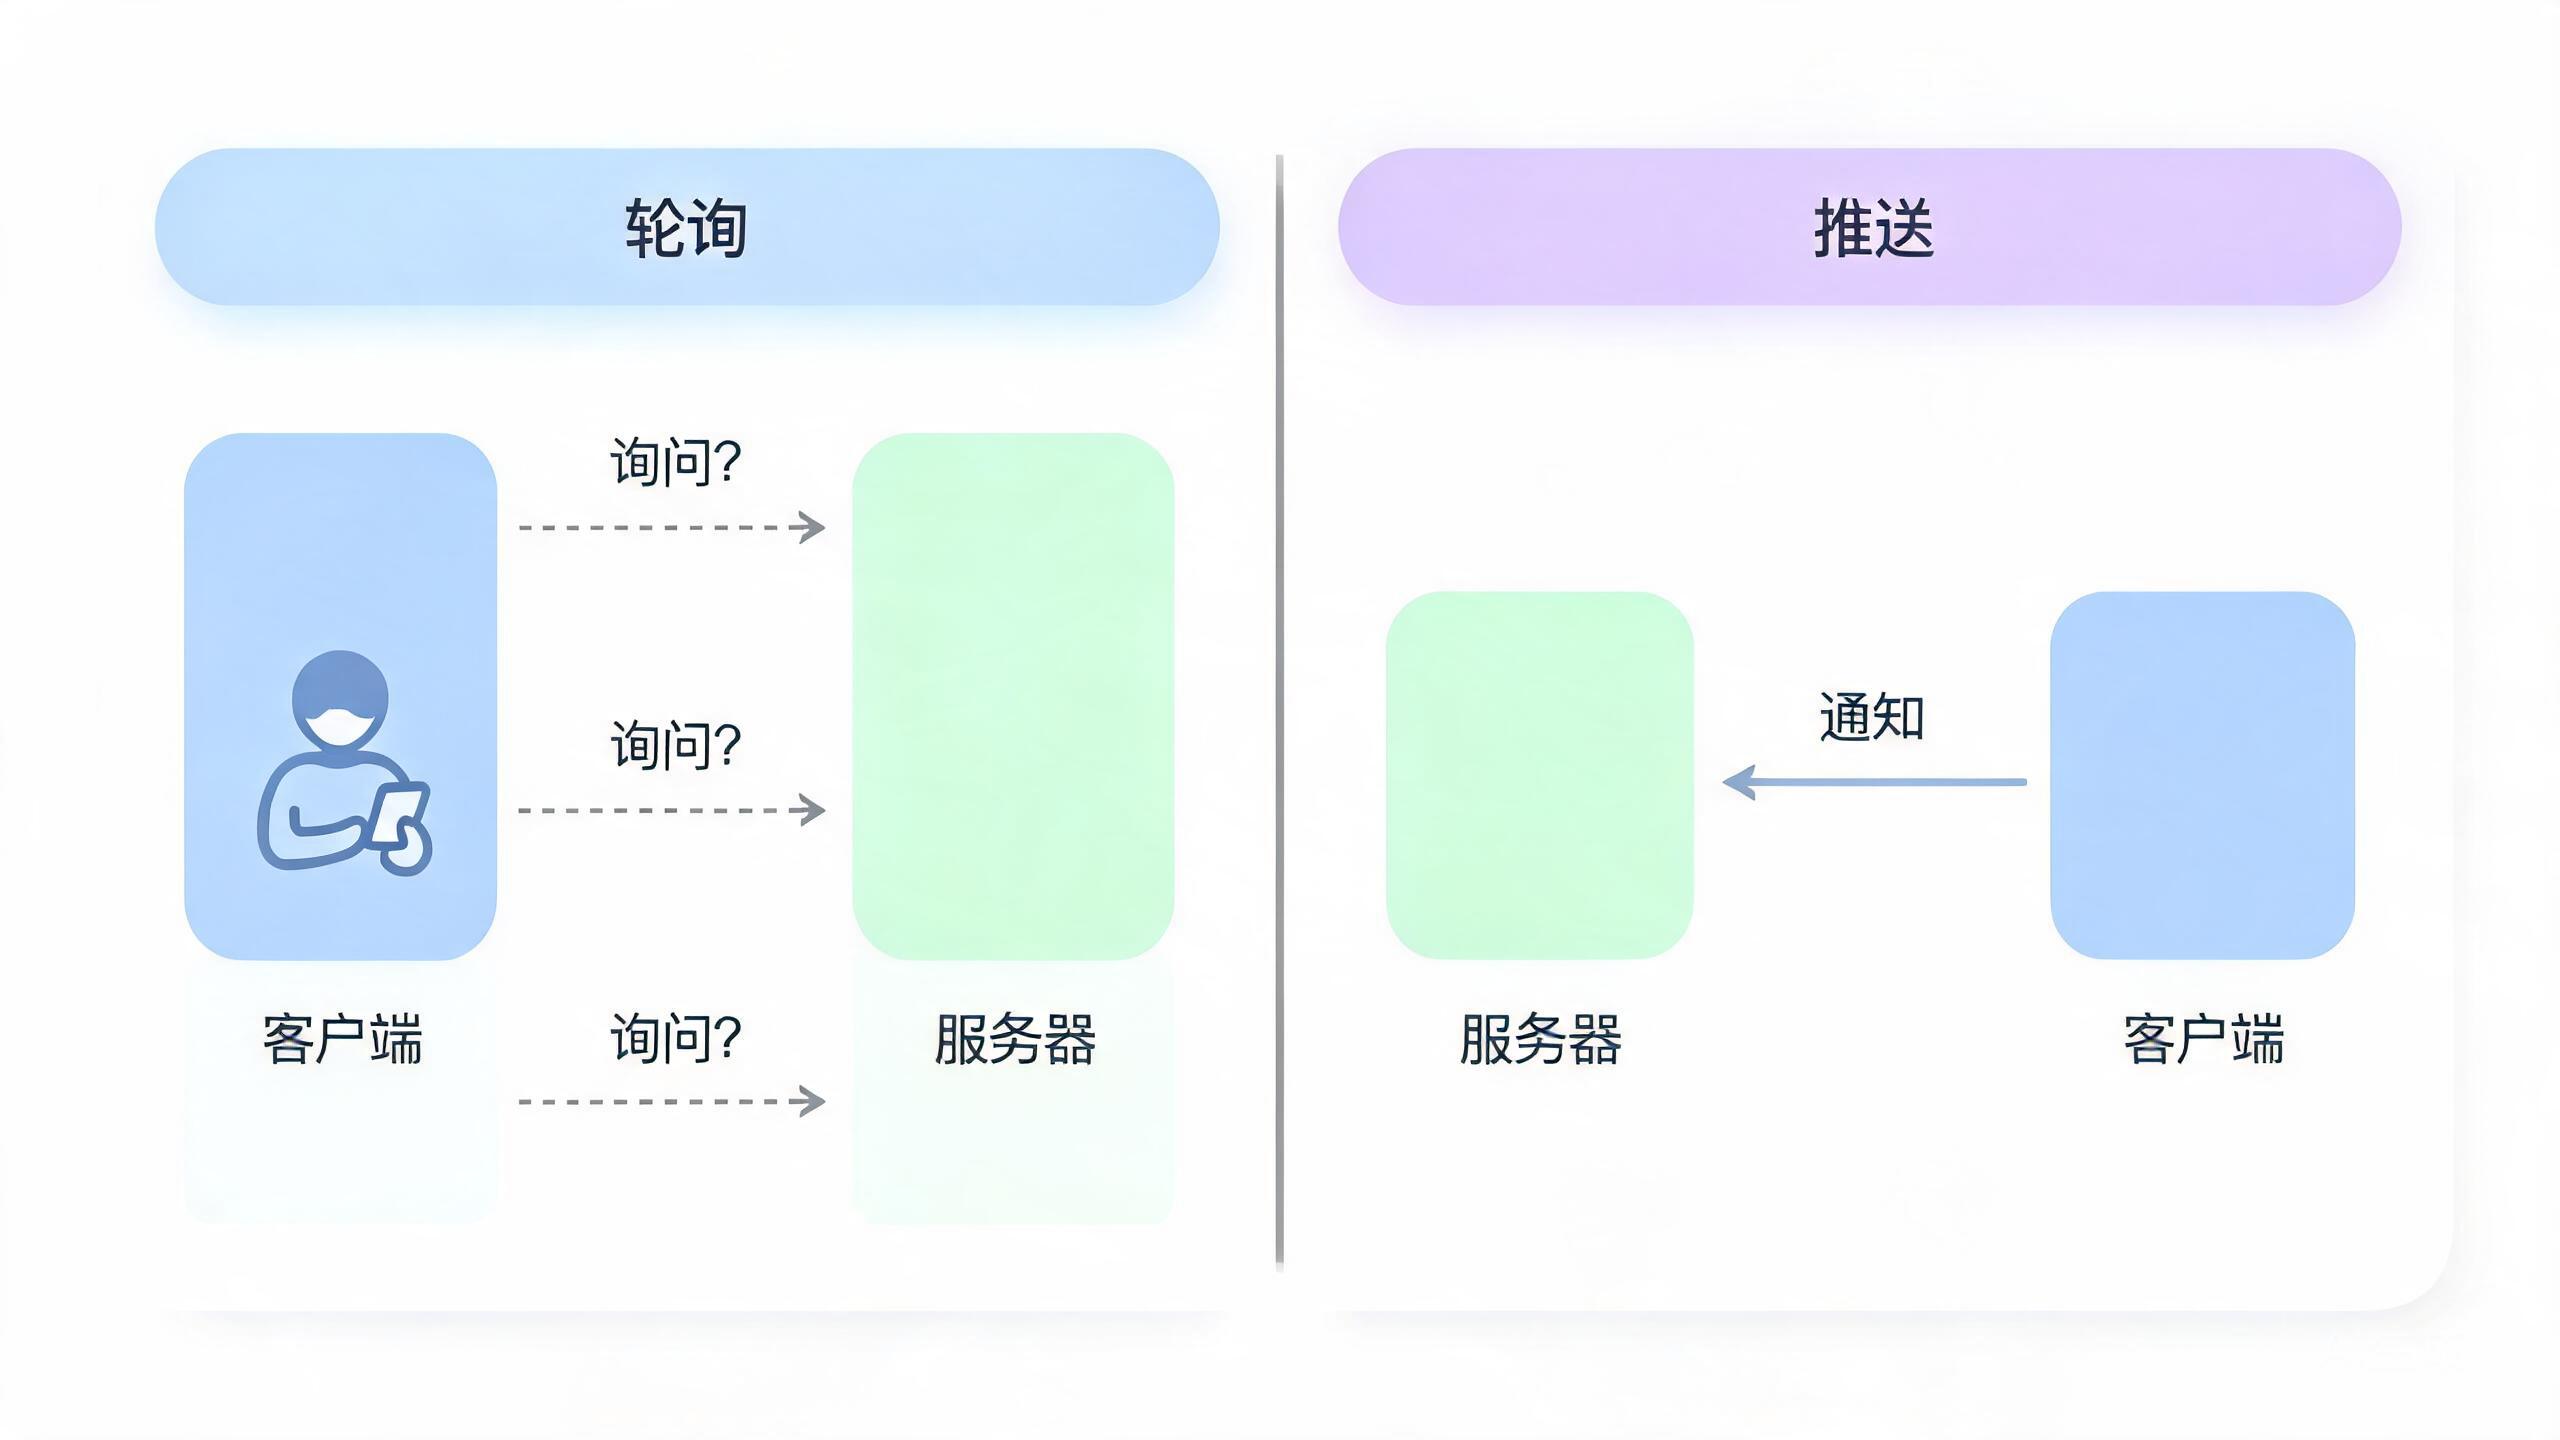
API(应用编程接口)通常采用请求-响应模型:由客户端主动发起调用,向服务器"询问"数据,服务器再返回结果。当客户端想知道"服务器上的数据有没有变化"时,它必须不断地、以固定间隔发送请求,直到服务器返回有用信息为止——这个过程叫轮询(Polling)。轮询的代价显而易见:即使什么都没有发生,客户端也要一遍遍地发请求,浪费大量资源和带宽。
Webhook 则把通信的主动权交到了服务器手里。客户端只需要做两件事:向服务器提供一个唯一的 URL,并告诉服务器"我对哪些事件感兴趣"。之后客户端就不再需要轮询了,一旦特定事件发生,服务器会立即自动把有效负载发送到那个 URL。正因为这种"由服务器主动推送"的特性,Webhook 常被称为**“反向 API"或"推送 API”**。
一个直观的比喻是:API 轮询就像你每隔五分钟给餐厅打个电话问"我的外卖好了吗",而 Webhook 则是餐厅做好外卖后主动给你打电话。显然,后者更省心、更实时。
需要注意的是,Webhook 并不是 API 的替代品,二者常常配合使用:应用必须拥有 API 才能使用 Webhook,而实际生产系统中,通常用 Webhook 来"感知"事件,再调用 API 去获取详细信息或执行操作。
Webhook 是如何工作的?
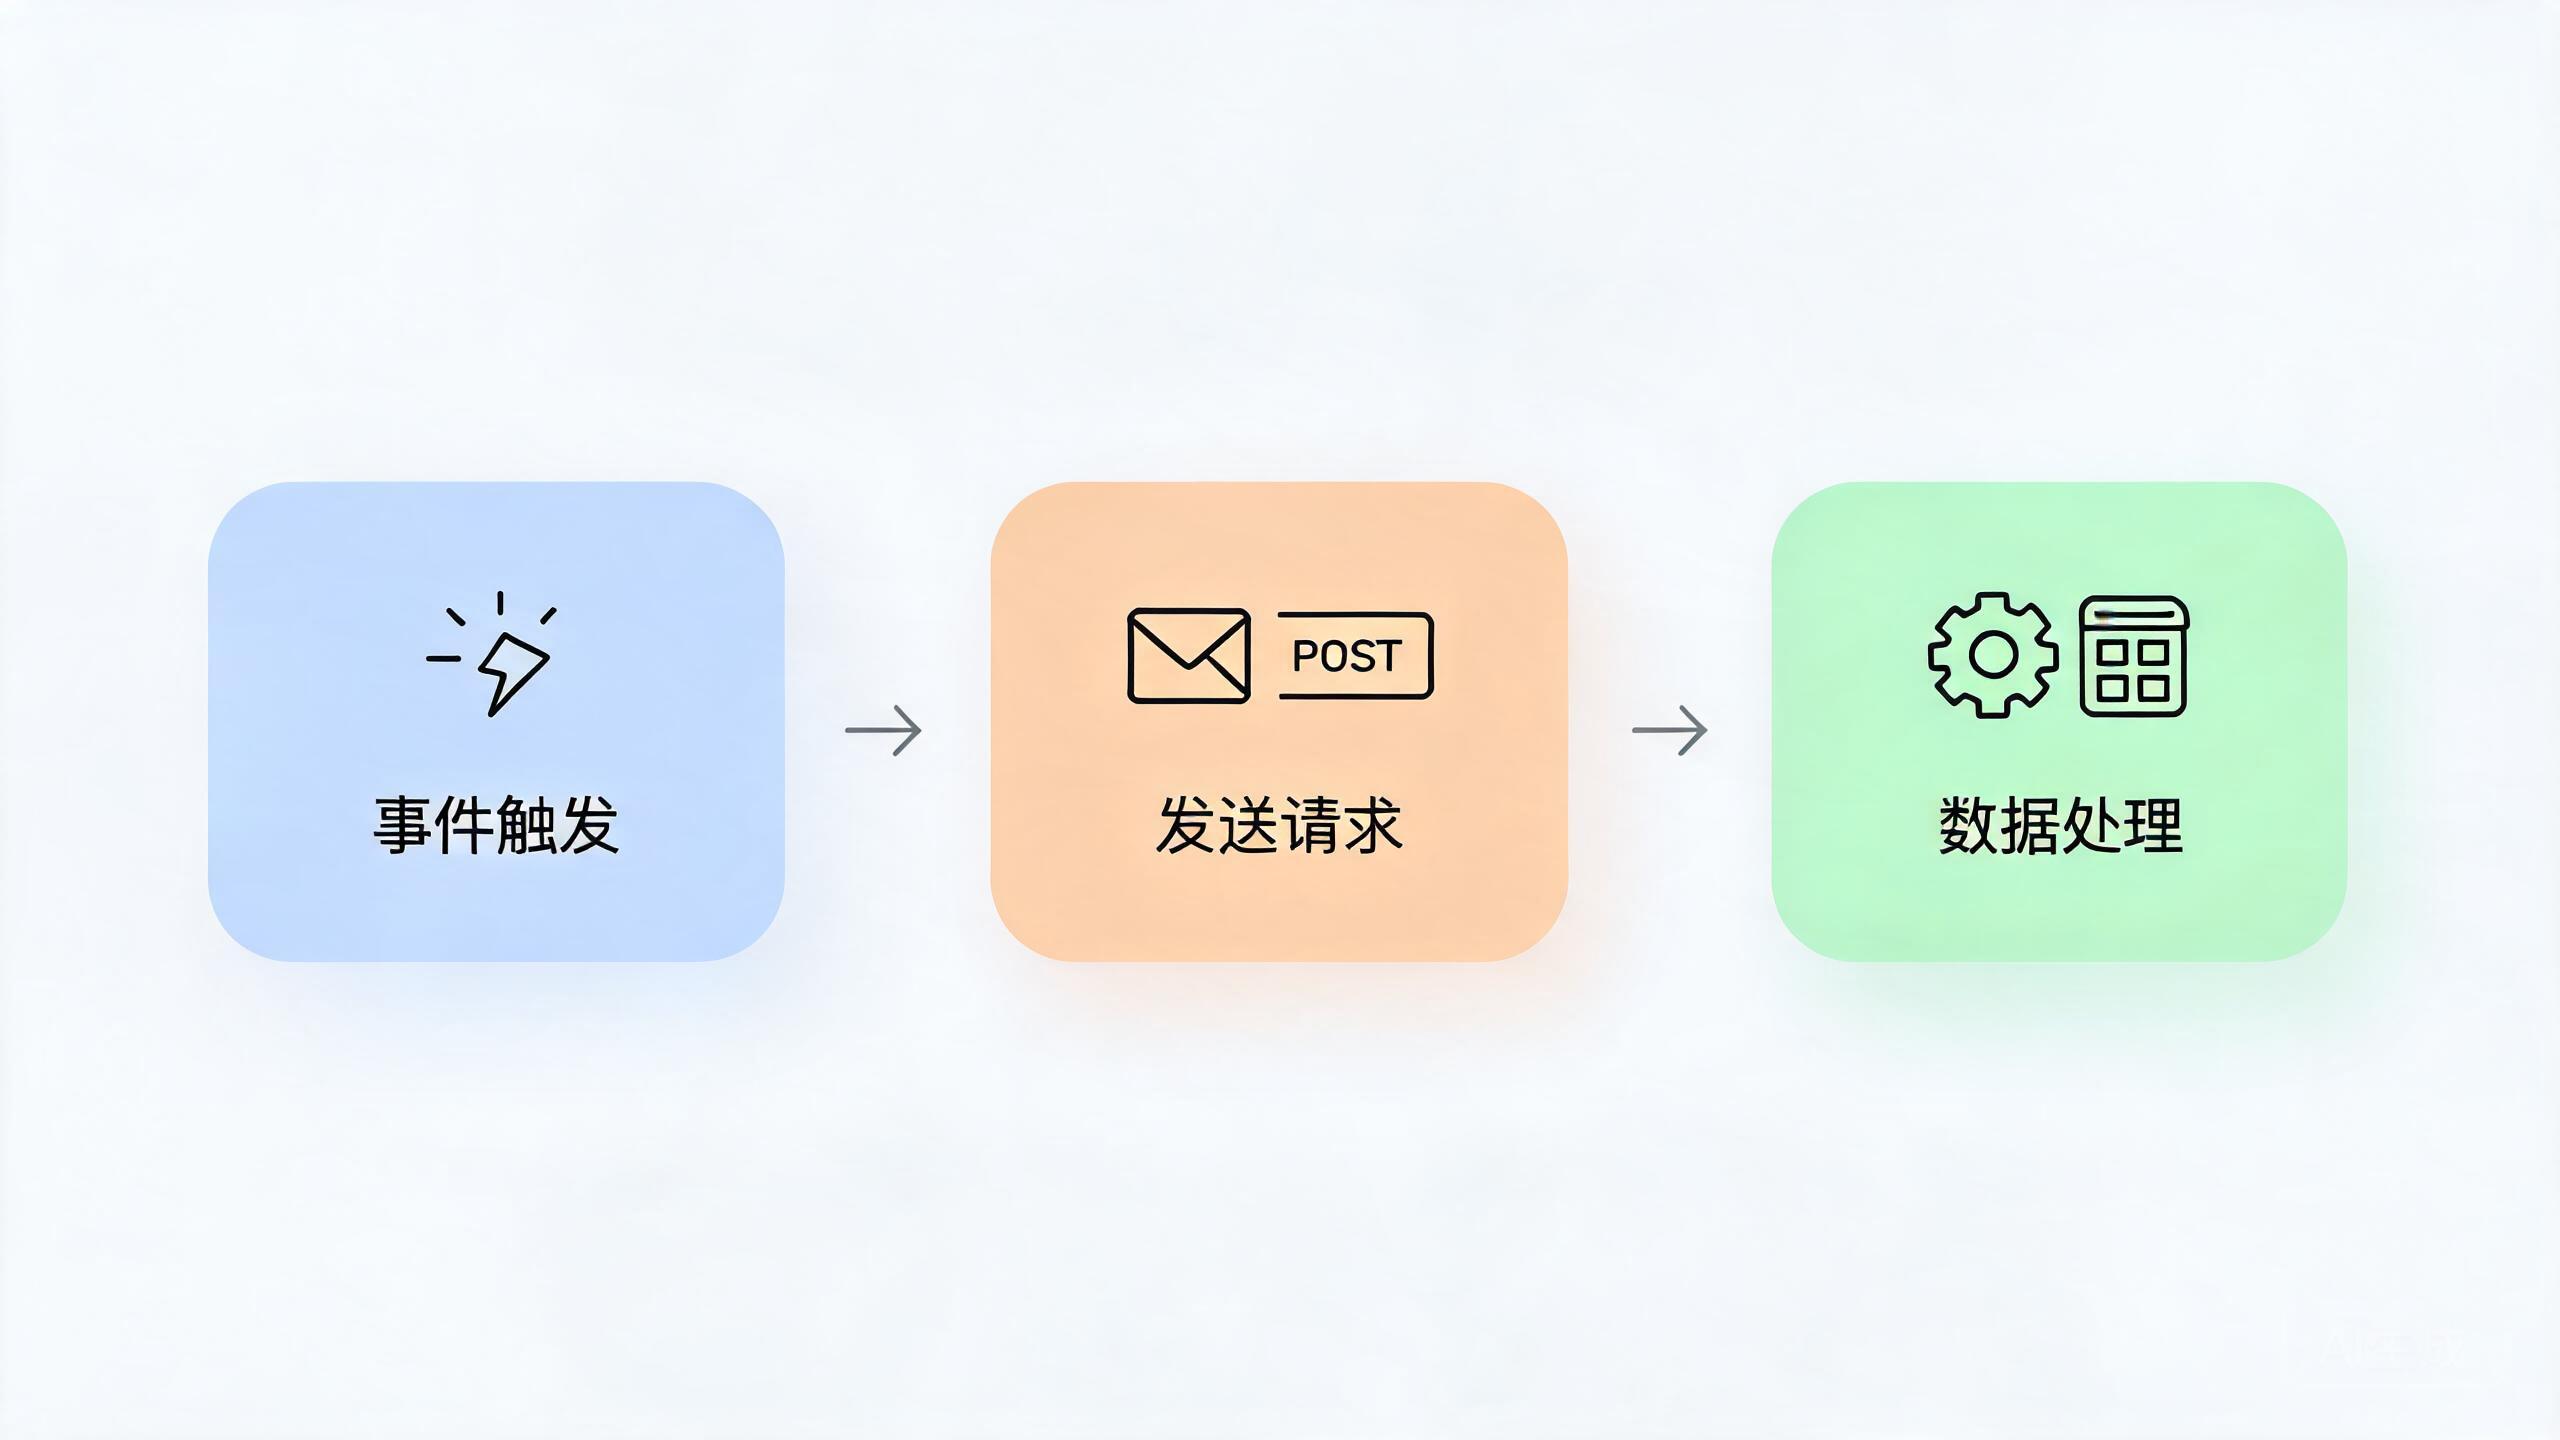
一次完整的 Webhook 交互通常可以拆成三个步骤:
- 事件触发:源应用(观察方)中发生了被订阅的事件,比如支付成功、代码提交、用户注册等。
- 发送 HTTP 请求:源应用随即向预设的 Webhook 端点(接收方提供的 URL)发起一次 HTTP 请求,通常是 POST,请求体里携带事件数据,格式多为 JSON 或 XML。
- 数据处理:接收方应用解析请求中的数据,并据此执行相应操作,比如更新数据库、发送通知、触发后续流程。
由于整个过程由事件驱动、自动完成,数据从服务器到达客户端的速度几乎与事件发生同步,实时性极佳。
Webhook 的典型应用场景
Webhook 的优势让它渗透到了许多领域:
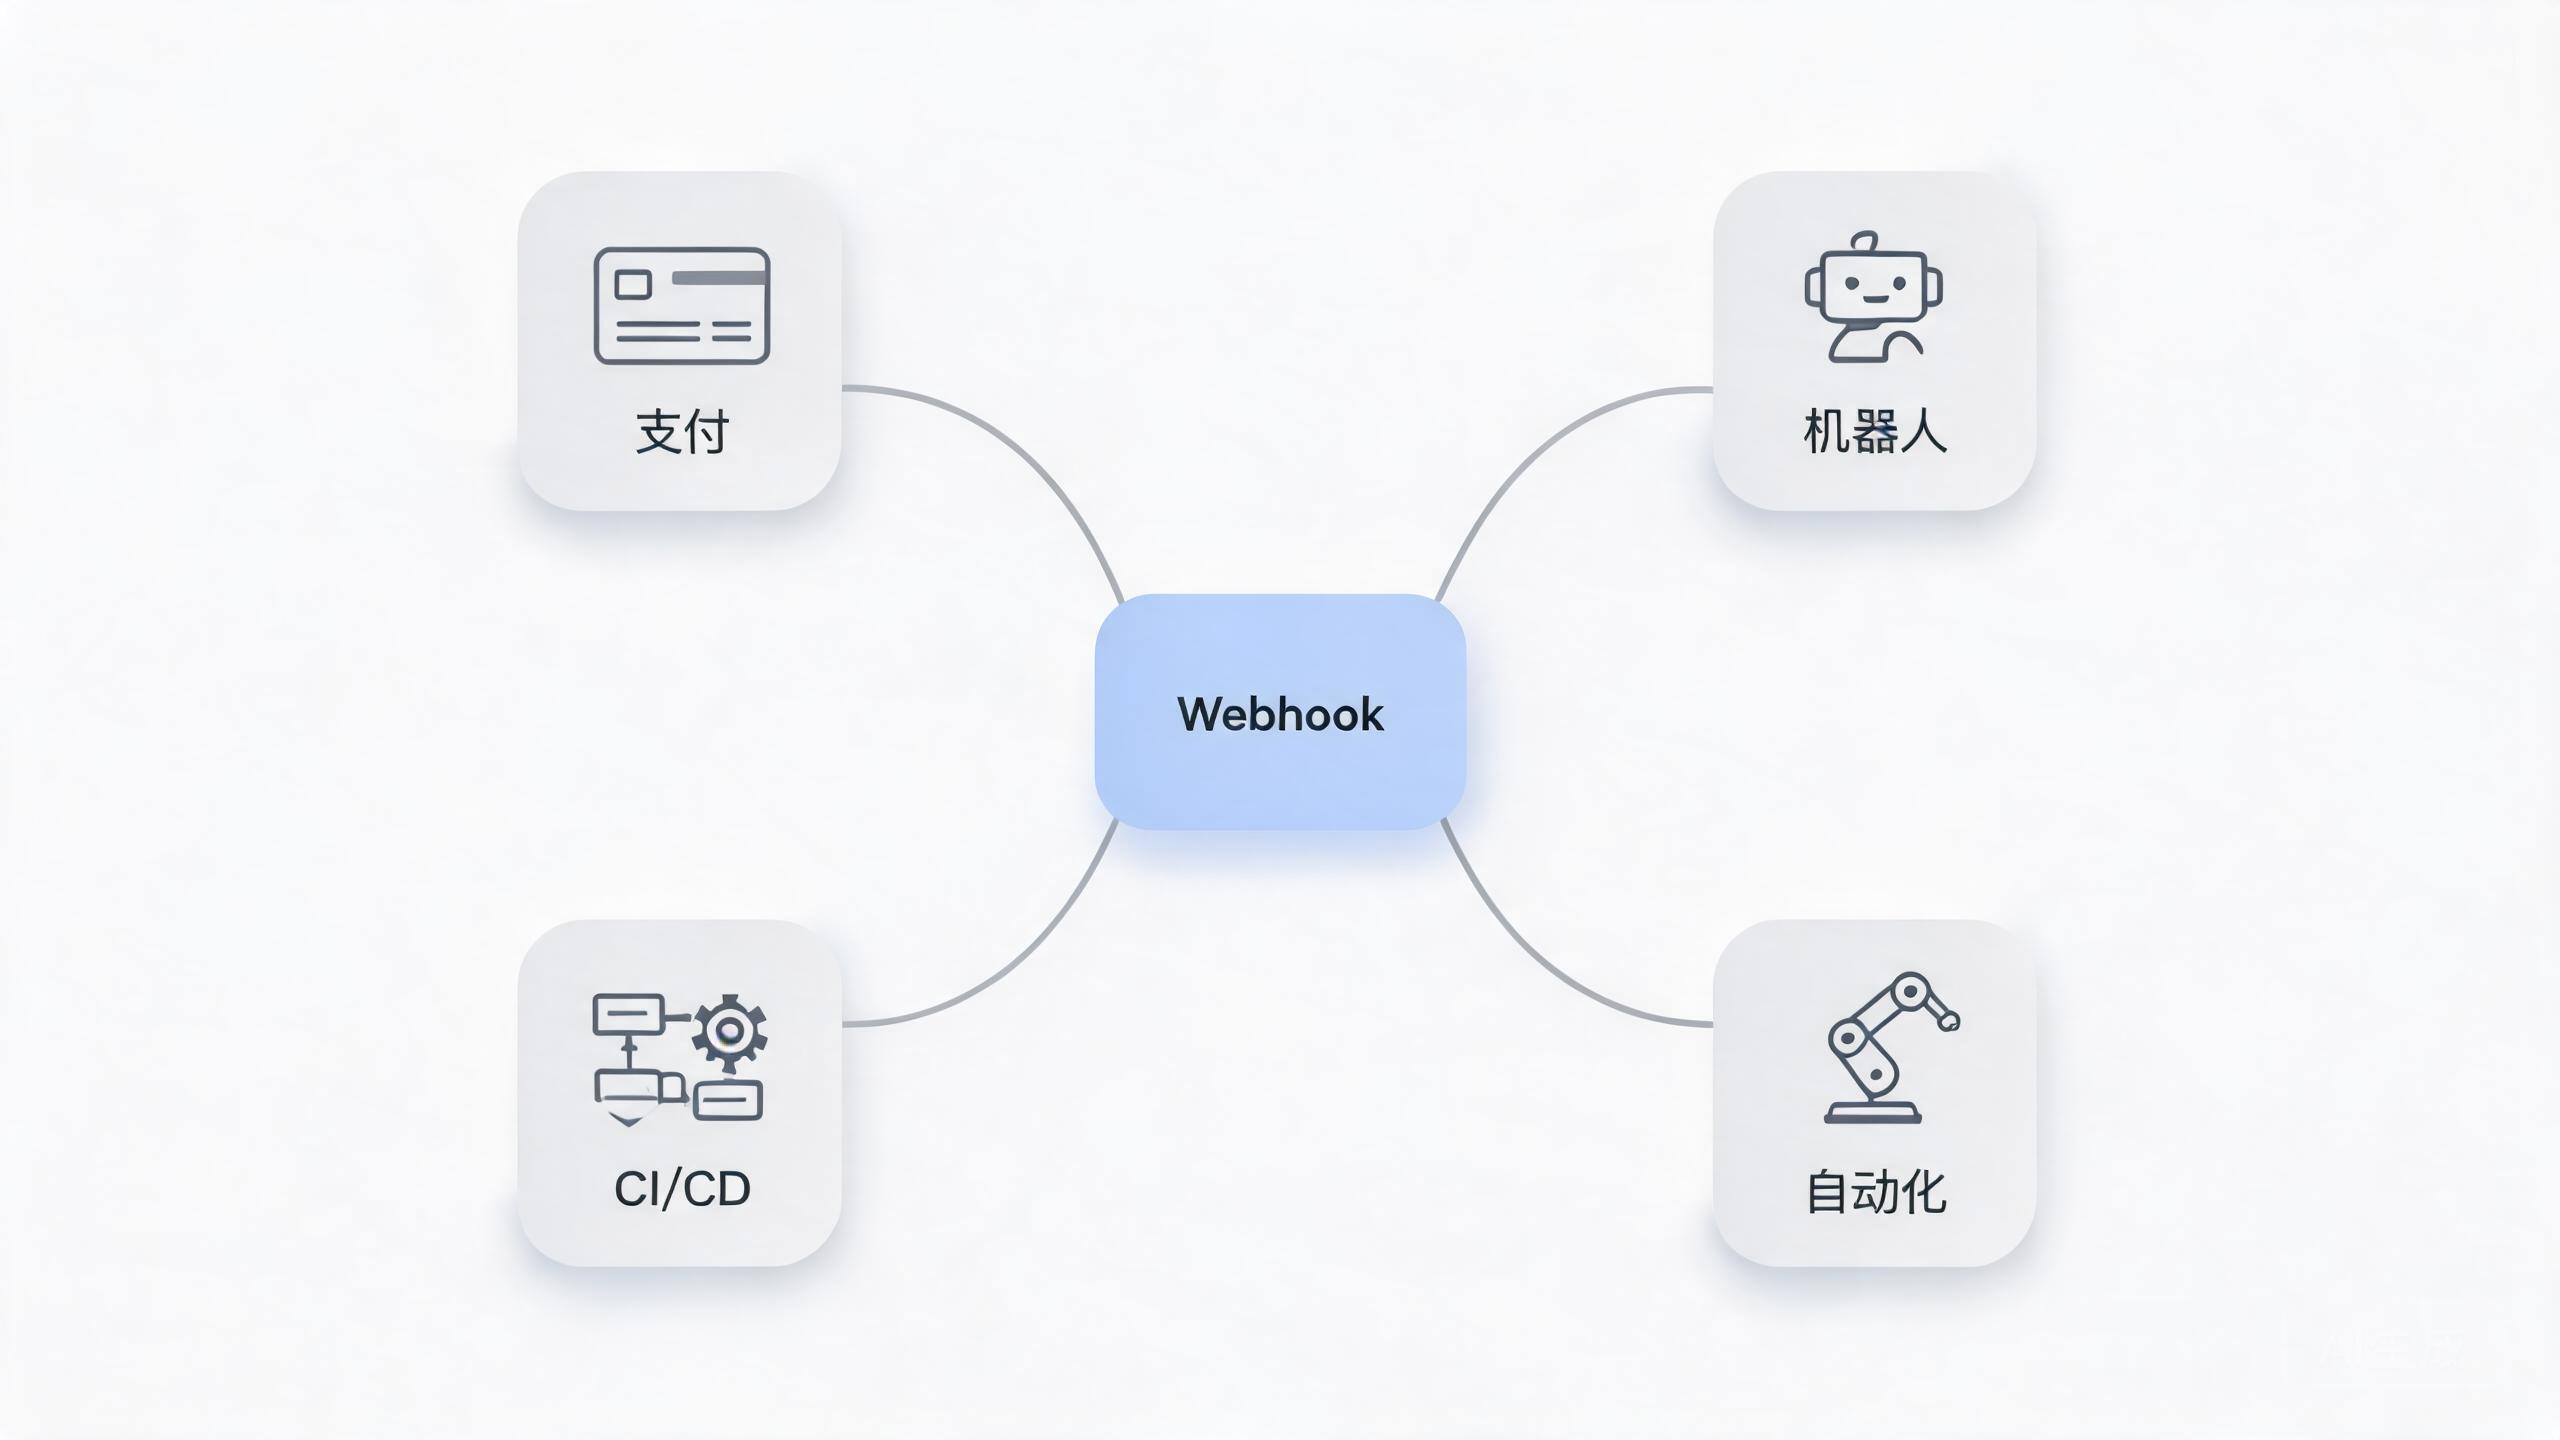
- 支付与订单通知:当用户完成支付,支付平台(如 Stripe、支付宝)通过 Webhook 即时把交易结果推送给商家系统,用于更新订单状态、触发发货等。
- 消息机器人:像钉钉、企业微信这样的 IM 工具,通过 Webhook 让外部应用能够把告警、通知等内容直接推送到群聊里。
- CI/CD 与 GitOps:代码仓库(GitHub、GitLab 等)在收到推送、合并请求时,通过 Webhook 通知构建系统或部署平台,从而自动触发构建、测试和部署。
- 事件驱动型自动化:把监控工具(如 Prometheus、Sensu)、工单系统(如 ServiceNow)等事件源连接到自动化平台,一旦检测到异常事件,就自动执行响应动作,比如扩容、修复或创建工单。
其中,Webhook 在基础设施自动化领域的作用尤其值得展开。在 GitOps 实践中,Git 仓库被视为系统的唯一可信来源。此时 Git 仓库充当"服务器",而负责管理基础设施状态的预期状态引擎(如红帽 Ansible 自动化平台)充当"客户端"。每当有人把代码变更推送到仓库,就会触发 Webhook,仓库自动把变更通知发送给预期状态引擎,后者再据此自动执行对应的自动化任务——把"代码变更"直接转化为"自动化操作",全程无需人工干预。
进一步延伸,Webhook 还能把预期状态引擎连接到第三方事件源,构建事件驱动型自动化。当监控工具检测到硬件故障、DDoS 攻击、内存不足等事件时,Webhook 会触发相应的自动响应,从而缩短平均解决时间(MTTR),把 IT 人员从重复性工作中解放出来。
Webhook 的优势与局限
Webhook 之所以受开发者青睐,主要有几个原因:
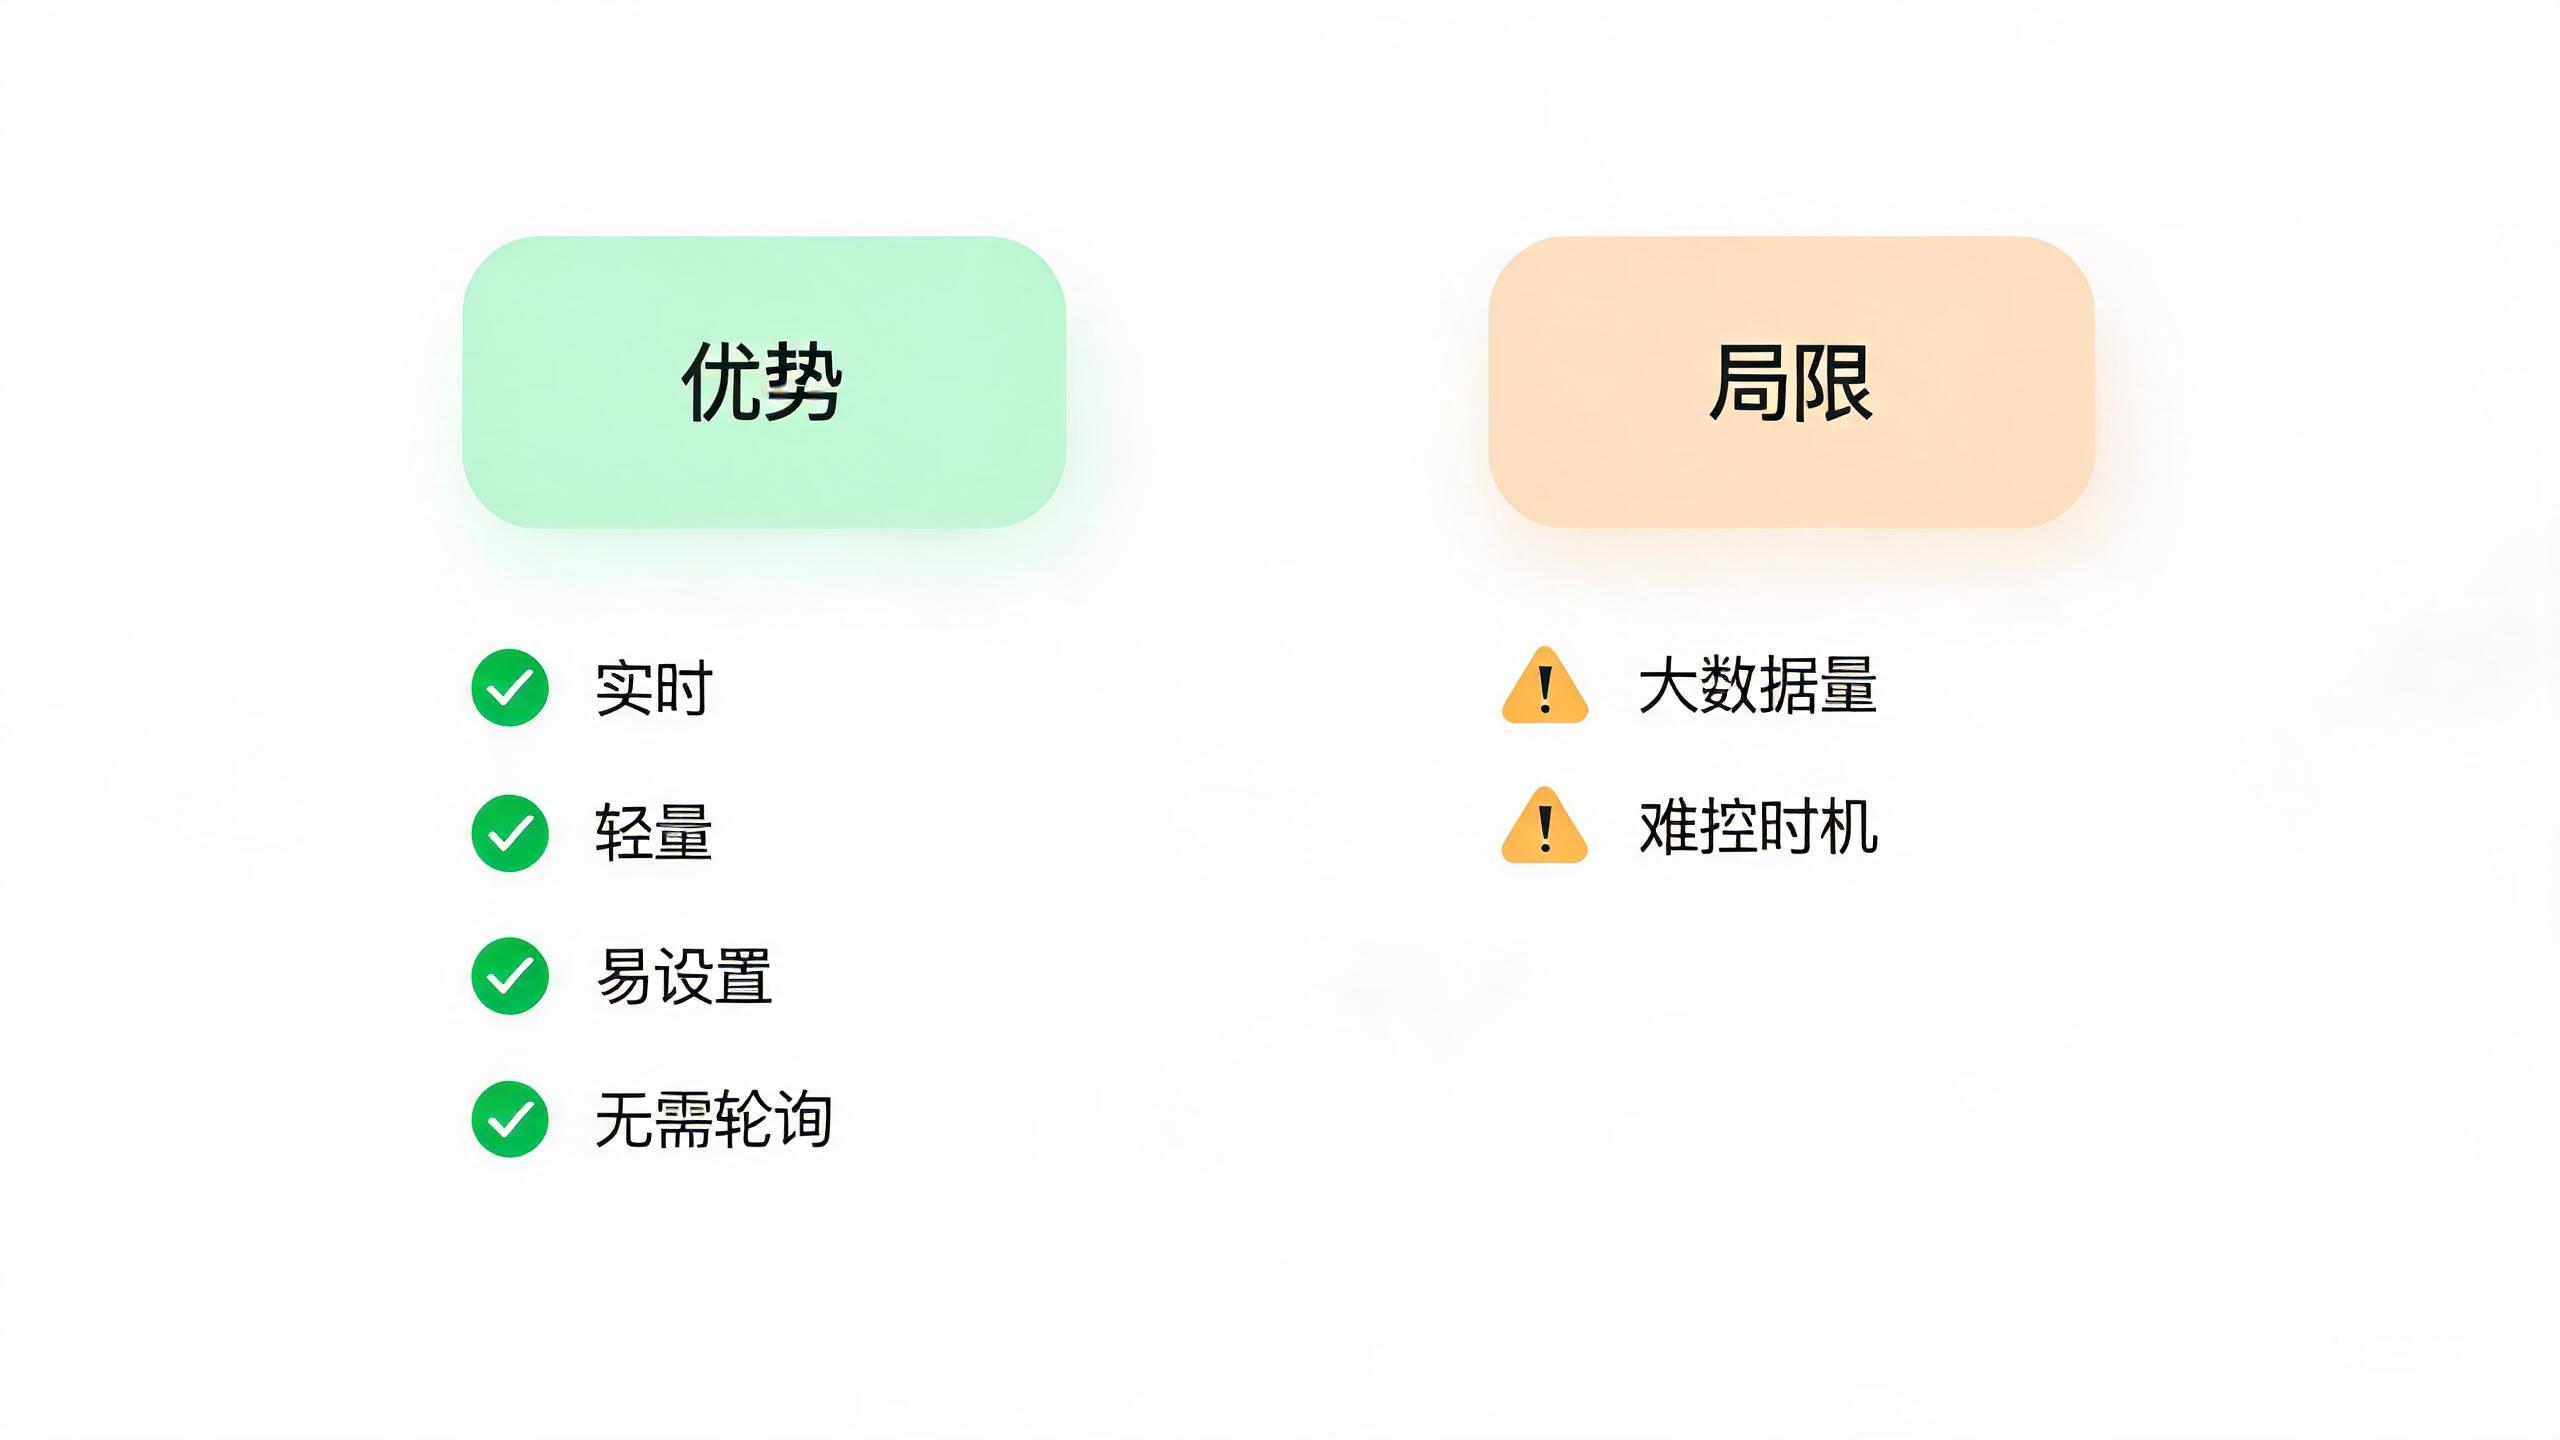
- 无需轮询:客户端不必持续请求更新,大幅节省资源。
- 易于设置:只要目标应用支持 Webhook,通常在其界面上填入接收 URL、勾选关注的事件类型即可完成配置。
- 实时传输:事件一发生,数据几乎立即送达。
- 轻量:适合在两个端点之间传递少量信息(多为通知类数据)。
当然,Webhook 也有它的边界:由于客户端无法控制数据发送的确切时间和数据量,它更适合轻量级、通知式的数据交换,而不适合大数据量的传输。
不可忽视的安全实践
Webhook 端点本质上是一个"对外暴露、等待接收第三方请求"的公开 URL,因此它天然就是一个攻击面——如果处理不当,任何人都可能伪造事件注入你的系统。结合网络上的实践资料,以下几点是必须做好的安全功课:
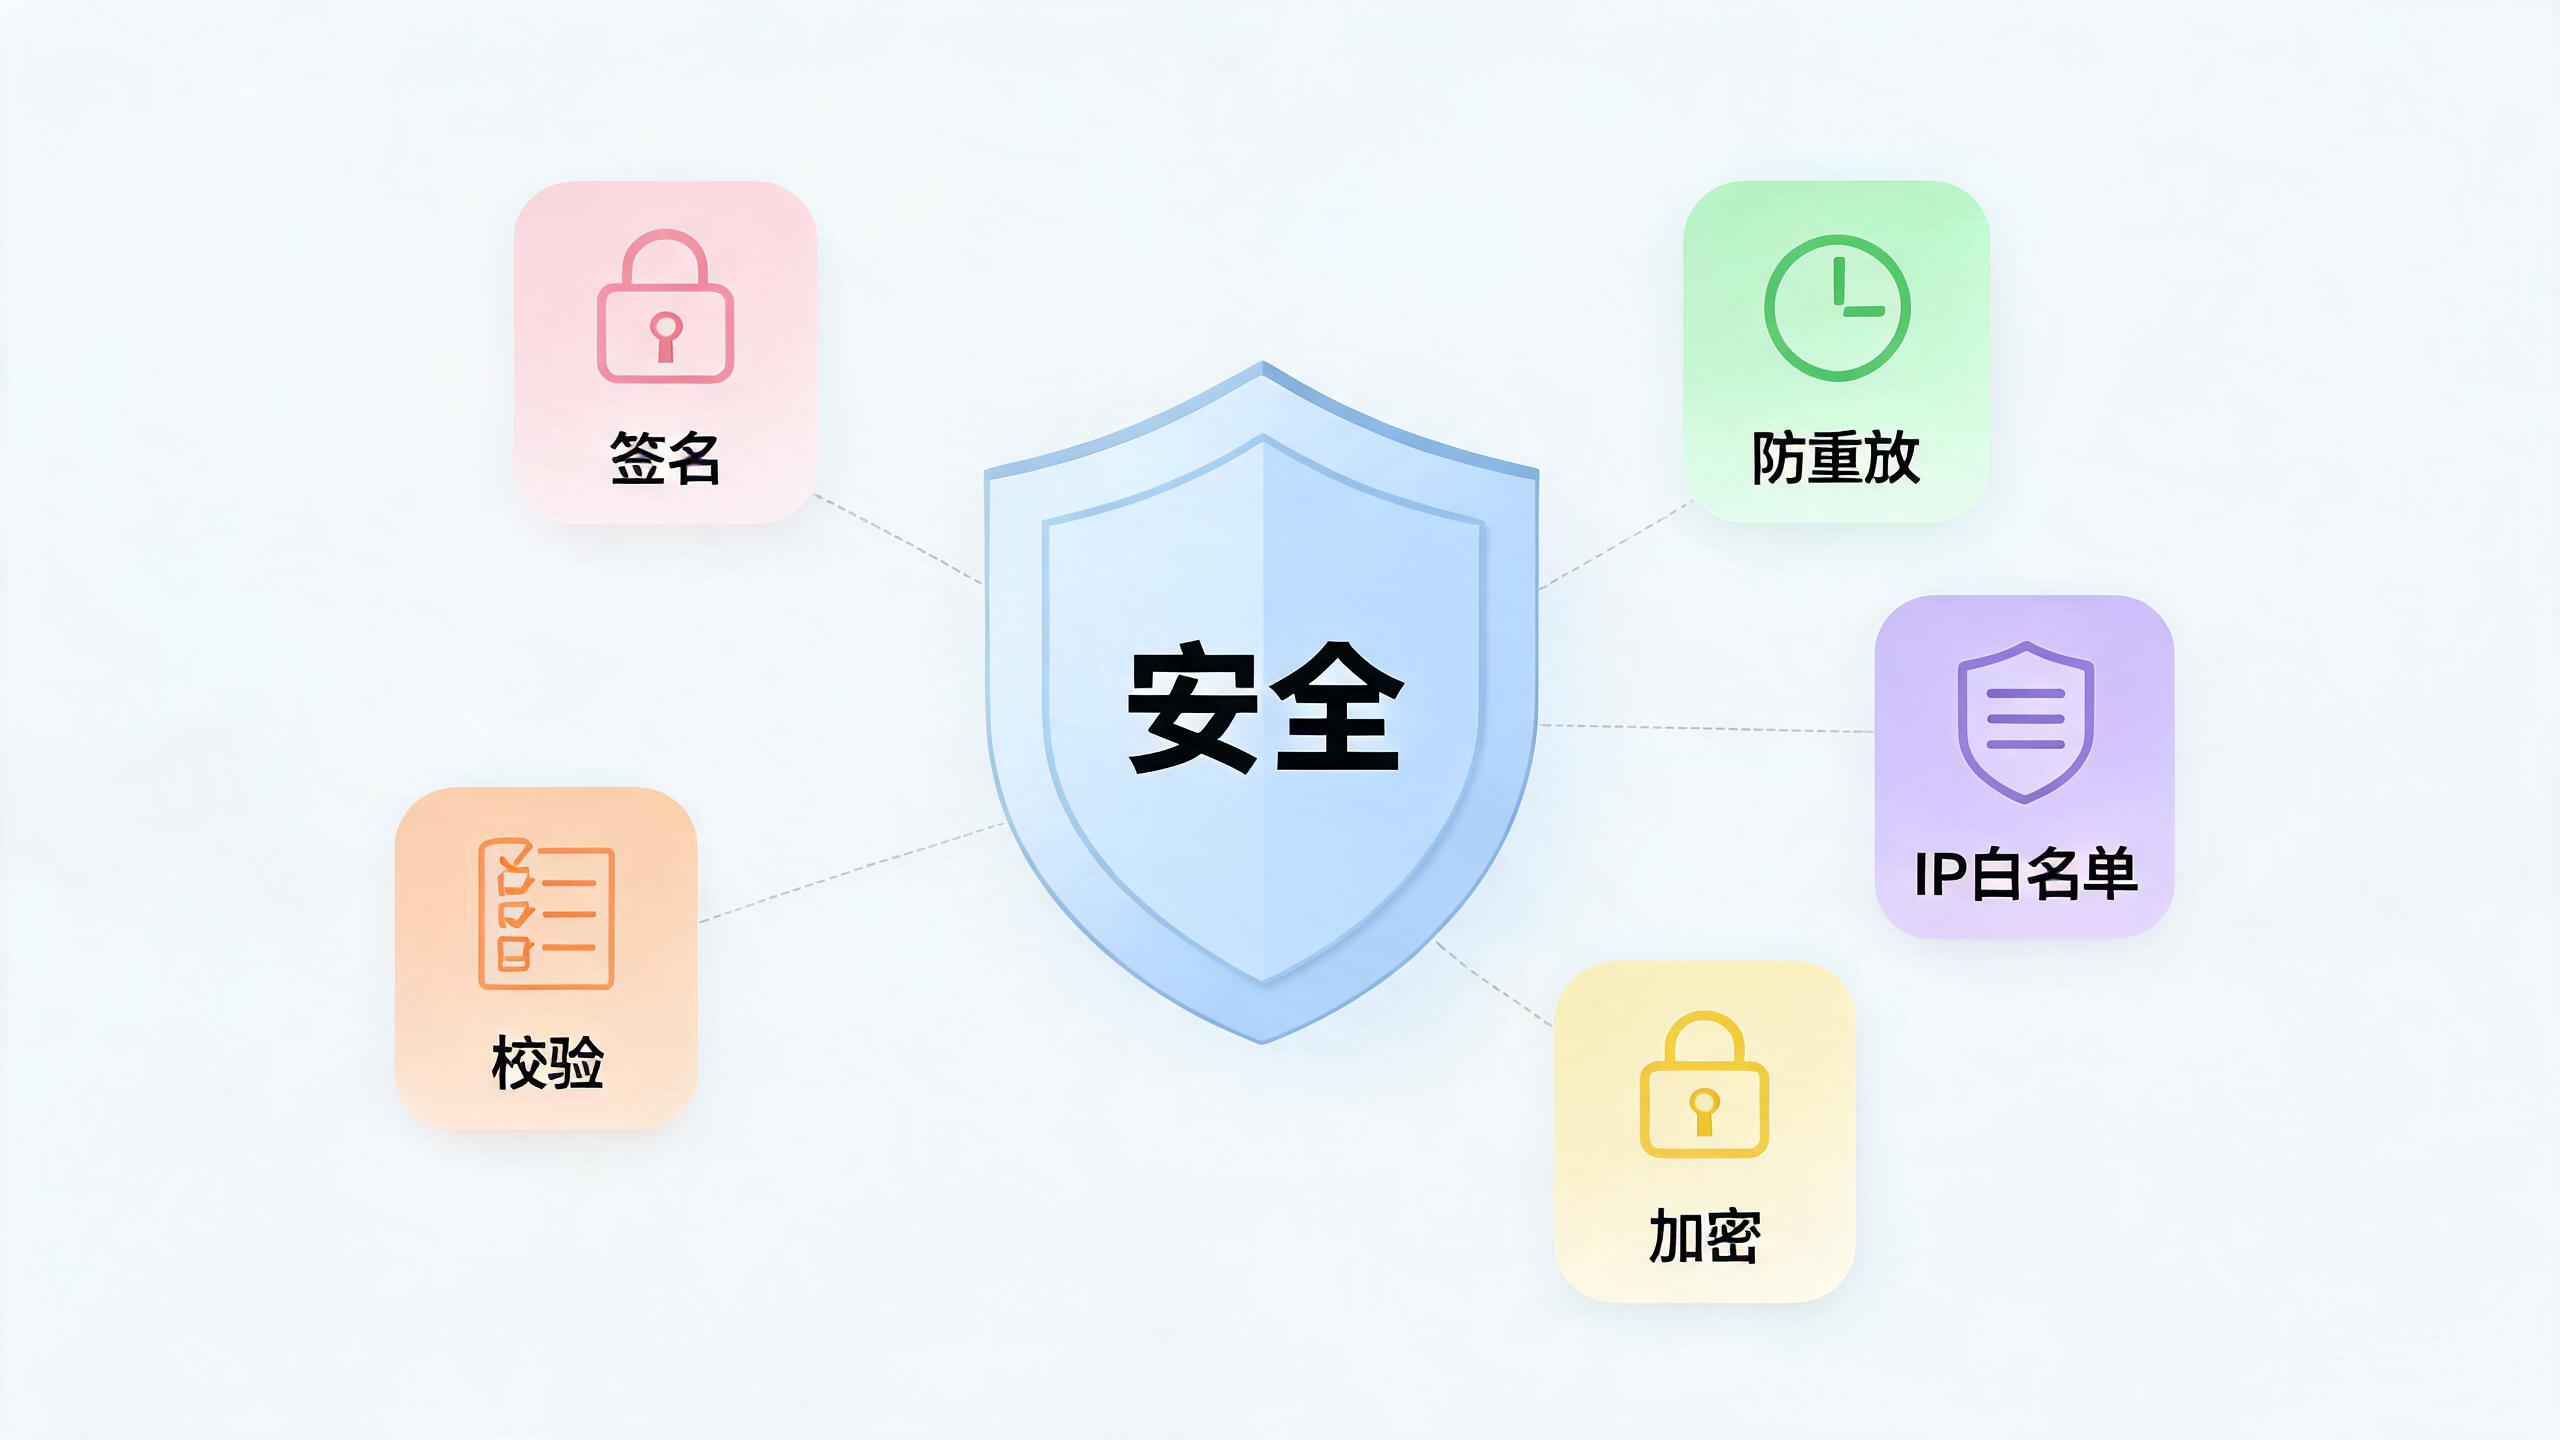
- 签名验证:大多数 Webhook 平台会在请求头中附带一个由机密密钥生成的签名(通常是 HMAC),接收方需要用同样的密钥对原始请求体重算签名,并用恒定时间比较的方式验证身份,防止请求被伪造或篡改。
- 防重放攻击:把时间戳(以及可选的一次性 nonce)纳入签名计算,并设置一个较短的容忍窗口(如五分钟)。这样即使攻击者截获了一条合法的请求,也无法无限次重放。
- IP 白名单:把入站流量限制在服务提供商公布的 IP 范围内。
- 传输层加密:为 Webhook URL 启用 SSL,并通过 mTLS(相互传输层安全)在发送有效负载前对双方进行验证,确保数据传输私密。
- 模式校验与最小权限:对每个有效负载做 JSON Schema 校验,只订阅必要的事件类型,并按项目隔离令牌、定期轮换。
写在最后
Webhook 的核心价值,在于它用"事件驱动的推送"取代了"无休止的轮询",让应用之间的通信从"被动询问"变为"主动告知"。它轻量、易用、实时,是现代支付系统、CI/CD 流水线和自动化平台中不可或缺的黏合剂。理解了它与 API 的差异,掌握了基础的安全防护手段,你就能在自己的系统里自信地"挂上钩子",让各类事件自动流转起来。
转载自 CSDN-专业IT技术社区
原文链接:https://blog.csdn.net/2401_89111612/article/details/163999479

