

🏆 本文收录于 《滚雪球学 Ubuntu》 专栏。
本专栏面向有一定计算机基础,但尚未系统学习 Linux / Ubuntu 的读者,采用“滚雪球式学习法”:先装好、再会用、再理解、再优化、再实战,带你从第一次进入 Ubuntu 桌面 / 终端开始,逐步掌握 Ubuntu 的日常使用、命令操作、软件安装、系统配置、开发环境搭建与服务器部署能力。
🎯 适合人群: Linux 初学者、Ubuntu 新手、计算机专业学生、后端 / 运维 / 测试入门同学、想搭建 Linux 开发环境的开发者、准备学习服务器部署的同学,以及想从 Windows 过渡到 Ubuntu 工作流的用户。从“会打开终端”到“能管理系统”,从“复制命令”到“理解 Linux 思维”,这一次,我们不零散学,而是一路滚雪球!
🎉 限时福利:当前专栏活动中,一次订阅,终身阅读,后续更新章节全部免费解锁 👉 立即查看 👈️
演示环境说明:
- 开发工具:Visual Studio Code / JetBrains 系列 IDE / Vim / Nano
- Ubuntu版本:Ubuntu 22.04 LTS / Ubuntu 24.04 LTS,推荐 Ubuntu 24.04 LTS
- Linux内核版本:Linux Kernel 6.x 或更高
- 终端环境:Bash / Zsh
- 包管理工具:APT / Snap / Flatpak
- 远程连接工具:OpenSSH / Windows Terminal / MobaXterm / Termius
- 虚拟化环境:VMware Workstation / VirtualBox / WSL2 / 云服务器
- 容器环境:Docker / Docker Compose
- 操作系统:Ubuntu Desktop / Ubuntu Server
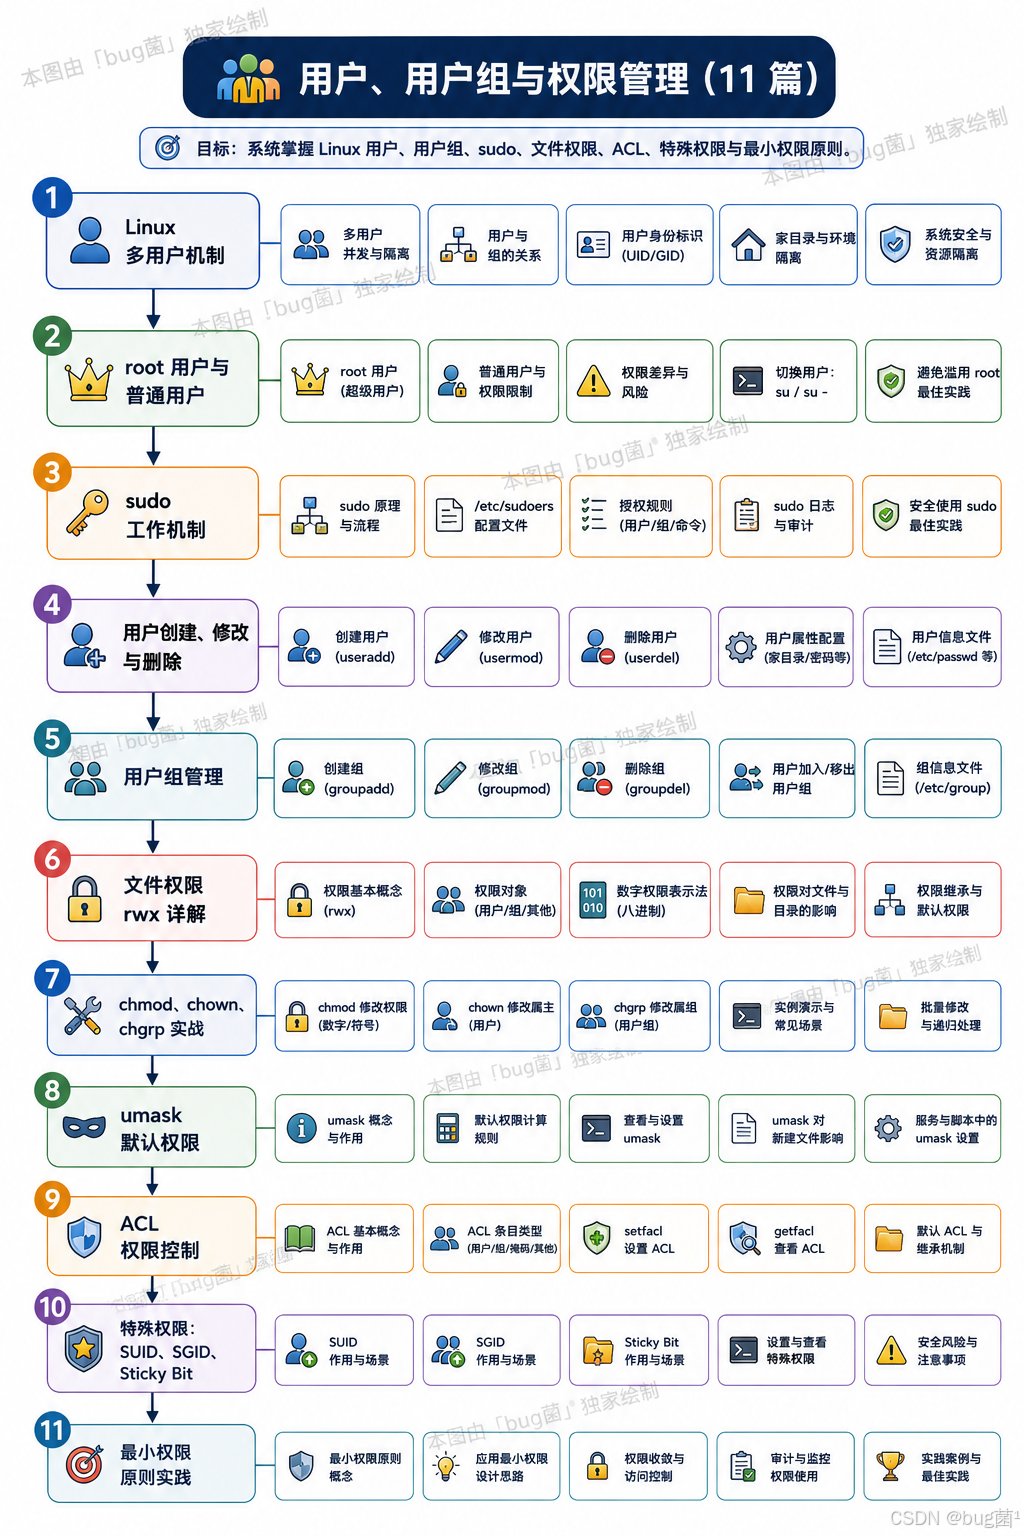
全文目录:
-
- 一、前言:从一个真实的困惑说起
- 二、本节要解决什么问题
- 三、多用户机制的历史背景与设计哲学
- 四、核心概念:用户、用户组与身份标识
- 五、多用户机制的数据结构:那几个关键文件
- 六、多用户机制与文件系统的关联
- 七、实验环境准备
- 八、案例一:观察与理解多用户机制的基础信息
- 九、案例二:多用户并存的真实场景模拟
- 十、案例三:多用户机制在服务器中的工程化实践
- 十一、多用户机制的内核实现原理(适度展开)
- 十二、多用户机制流程图
- 十三、常见问题与踩坑总结
- 十四、最佳实践建议
- 十五、扩展知识点:多用户机制与 Ubuntu 生态的联系
- 十六、完整操作流程回顾
- 十七、总结
- 🧧 学习福利 · 限时开放 🧧
- 🫵 Who am I?
一、前言:从一个真实的困惑说起
我第一次接触 Linux 是在大学课程上,老师让我们 SSH 登录学校的实验服务器。那台服务器上同时有几十个同学的账号,每个人登录进去都有自己的目录,互相之间看不到彼此的文件。当时我觉得这很神奇,心想这是怎么实现的?
后来自己在本地装了 Ubuntu,又遇到了另一个困惑:为什么有些命令不加 sudo 就不行?为什么 /root 这个目录我进不去?为什么我创建的文件别人用不了,或者说别人压根儿无法修改?
这些问题的根源,都在同一个机制上——Linux 的多用户机制。
说实话,这个概念刚开始学起来有点抽象,因为我们大多数人平时用的是 Windows,虽然 Windows 也有用户账户,但它的表现没有 Linux 这么"强制",没有这么"硬核"。Windows 的权限控制感觉是可以绕过去的,点几下"以管理员身份运行"就行了;但 Linux 不一样,它的权限是刻进系统骨子里的,不是可选项,是必须理解的基础概念。
更重要的是,如果你以后想把 Ubuntu 用在服务器部署、开发环境管理、团队协作、Docker 容器运行、Nginx 服务管理这些真实场景里,那多用户机制就不是可以跳过的知识点,而是所有操作的前提。
所以这一节,我想从头讲清楚 Linux 多用户机制的来龙去脉,不只是让你记住几个命令,而是真正理解:Linux 为什么要这样设计?Ubuntu 中是怎么实现的?在真实项目里这个机制意味着什么?
二、本节要解决什么问题
转载自 CSDN-专业IT技术社区
原文链接:https://blog.csdn.net/weixin_43970743/article/details/164227439

