

9月第一个周五,午休,我在公司工位上想开一眼家里 NAS 的相册页面——出门前传了几个视频,想确认转码完成了没有。
手机上 Tailscale 显示已连接,我敲下 NAS 的虚拟 IP,页面转圈。刷新,还是转圈。等了大概十几秒,面板出来了一半,缩略图区域一片空白。
晚上回家查状态才发现:这次连接没走成 P2P 直连,落到了香港的 DERP 中继节点。中继带宽就那么点,一个 Web 面板尚且如此,传文件更别想。
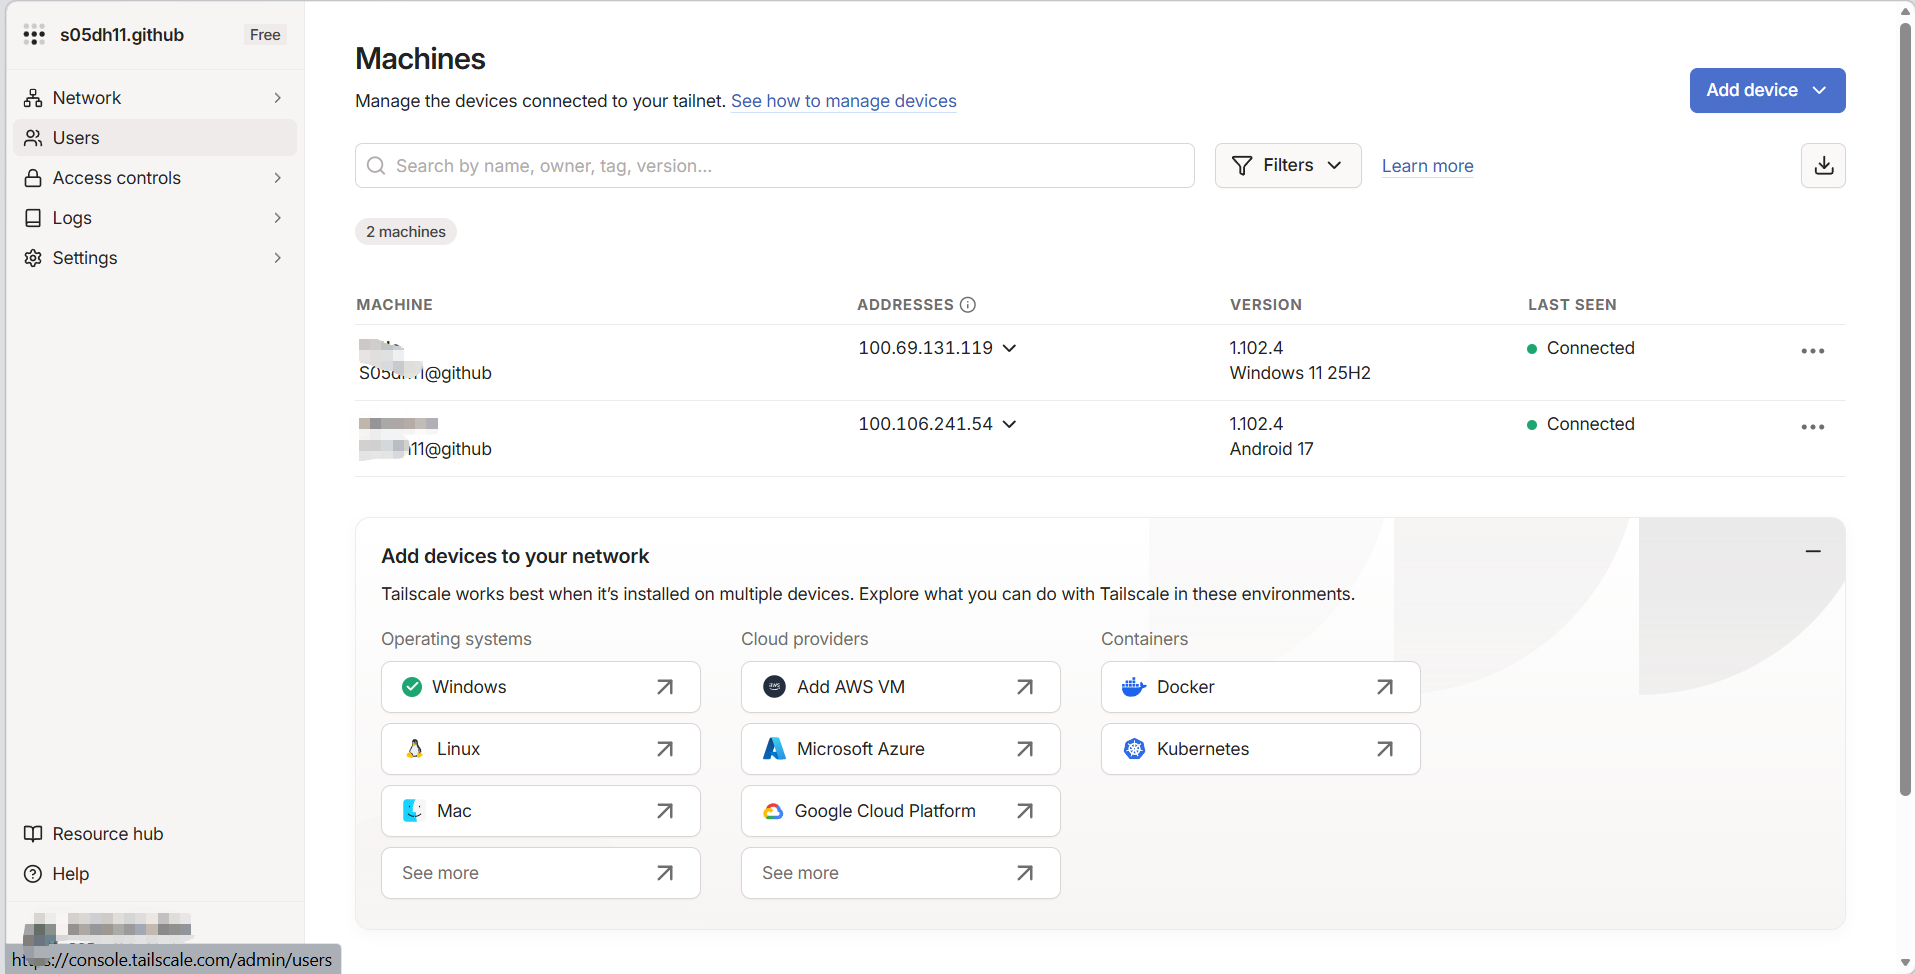
先说清楚:这不是 Tailscale 的锅,它依然是组网这件事上设计最优雅的产品之一——WireGuard 协议、开源客户端、免费版给到 6 个用户、任意协议任意端口都能跑。问题出在它和国内网络环境的关系上:官方 DERP 中继节点没有中国大陆部署(最近的在香港、东京、新加坡),P2P 打洞一旦失败就掉进海外中继;控制服务器和登录页的连通性也时好时坏,新设备首次登录经常要在 Google SSO 的转圈里赌运气。
社区的标准解法我全都试过:国内云主机 1 核 1G + Docker 自建 DERP 中继,延迟确实能压回 20ms 上下,代价是一台云主机的年费加上一次半天的部署、以及以后每次换服务器都要重来的维护账。对我这种"远程访问是刚需、组网本身不是爱好"的人来说,这笔账越算越不划算。
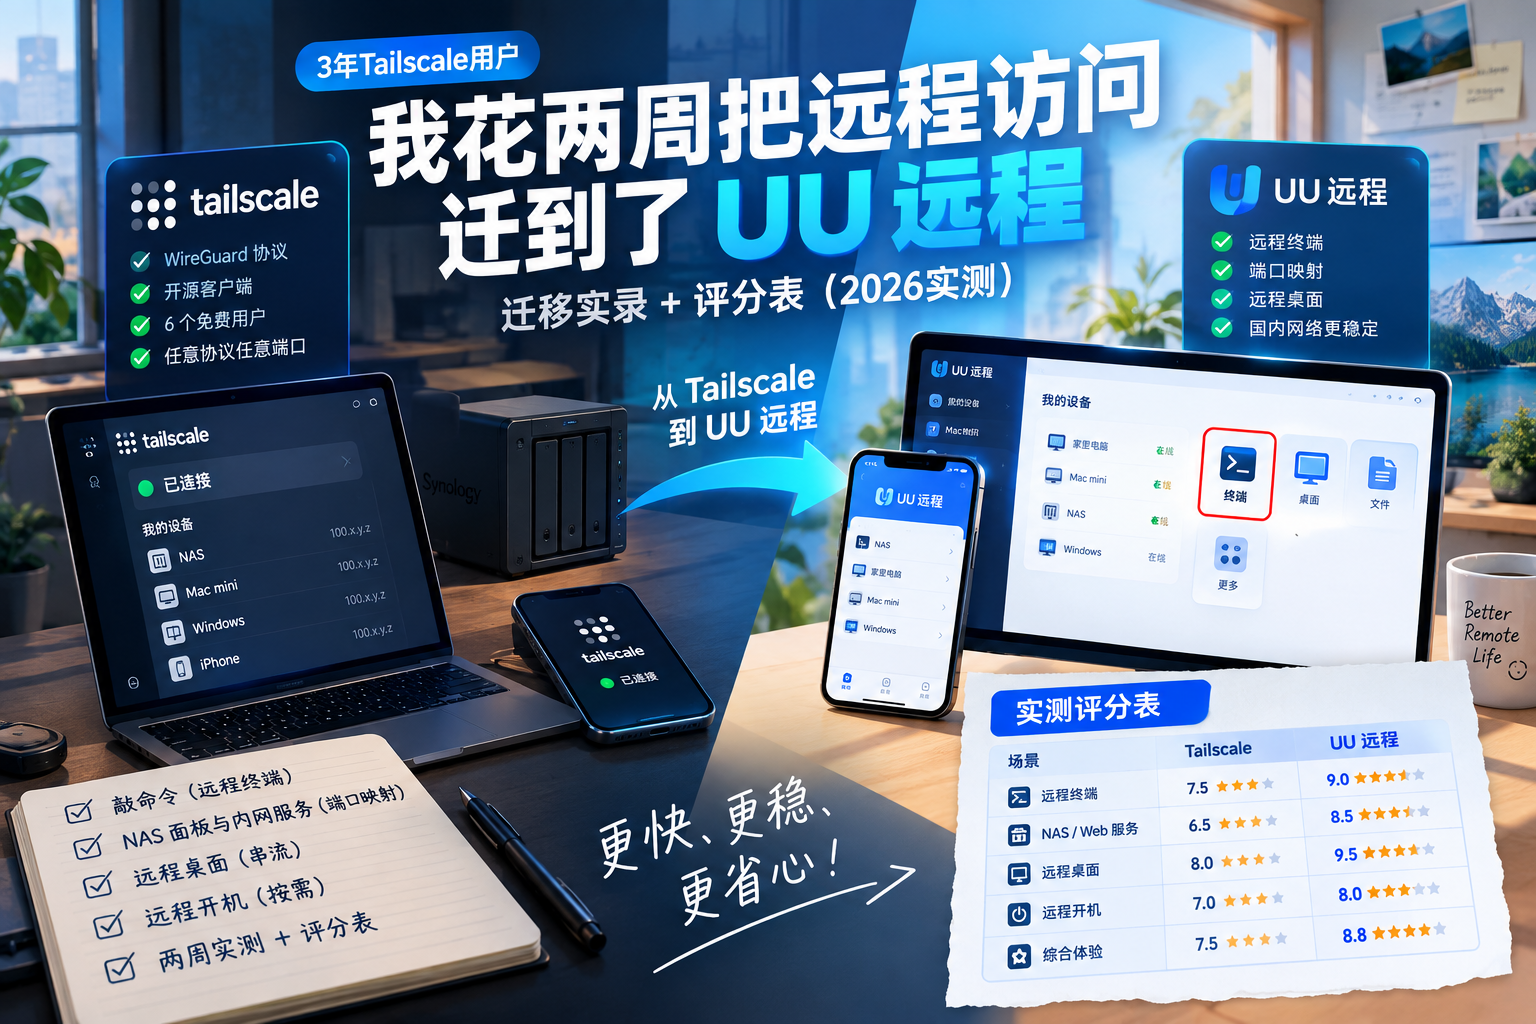
所以 9 月 8 日到 21 日,我做了个实验:把我在 Tailscale 上干的全部五类日常活儿,逐个搬到网易 UU 远程上跑两周,Tailscale 原样保留做对照组。两周跑完,能不能替代、哪里替代不了,用数据说话。
这篇文章就是完整的迁移实录。
一、先摆清楚:我到底用 Tailscale 干什么
迁移要有对照组,先列清楚我这三年的真实用量。翻了下自己的使用记录,五类场景,按频率排:
- 敲命令:SSH 进 Mac mini 和 NAS,跑构建、看日志、重启服务——每天数次;
- 开内网 Web 面板:NAS 管理页、相册、下载器,偶尔 Home Assistant——每周数次;
- 连内网数据库和服务:家里 Mac mini 上跑着 MySQL 和 Redis 给个人项目用——每周数次;
- 远程桌面:外出时连回家里 Windows 台式机,改东西、跑任务、偶尔玩两把——每周两三次;
- 远程开机:台式机为了省电不是 24 小时常开,人不在家时要能唤醒它——按需。
一个观察先放在这:这五类需求里,没有一类需要"组网"本身——我不需要让 20 台设备互相看见,我需要的只是"人在外面,能安全地够到家里那几台机器上的东西"。Tailscale 用网络层组网的方式满足了这些需求,但满足的方式是给我一整张虚拟局域网;而我实际用到的,只是这张网上的几个点、几个端口。
这个观察是整个迁移实验的前提:如果有个工具能在应用层把这五个场景逐个做掉,而且在国内网络里不用自己养中继,那我就没有理由继续付维护成本。我目前找到的答案是——UU远程。
二、场景一:敲命令——远程终端 vs SSH over tailnet
这是最高频的场景,也是迁移第一站。
Tailscale 侧的路径是这样的:Mac mini 自带 sshd,直接 ssh [email protected];Windows 台式机得先装 OpenSSH Server 并设成自启(如下);NAS 上开 SSH。打洞成功时体验确实好——P2P 直连,延迟就是物理延迟,敲命令如丝般顺滑。落 DERP 时就另一个世界了:回显延迟从十几毫秒涨到一百多毫秒,htop 这种全屏刷新的命令直接变成幻灯片。
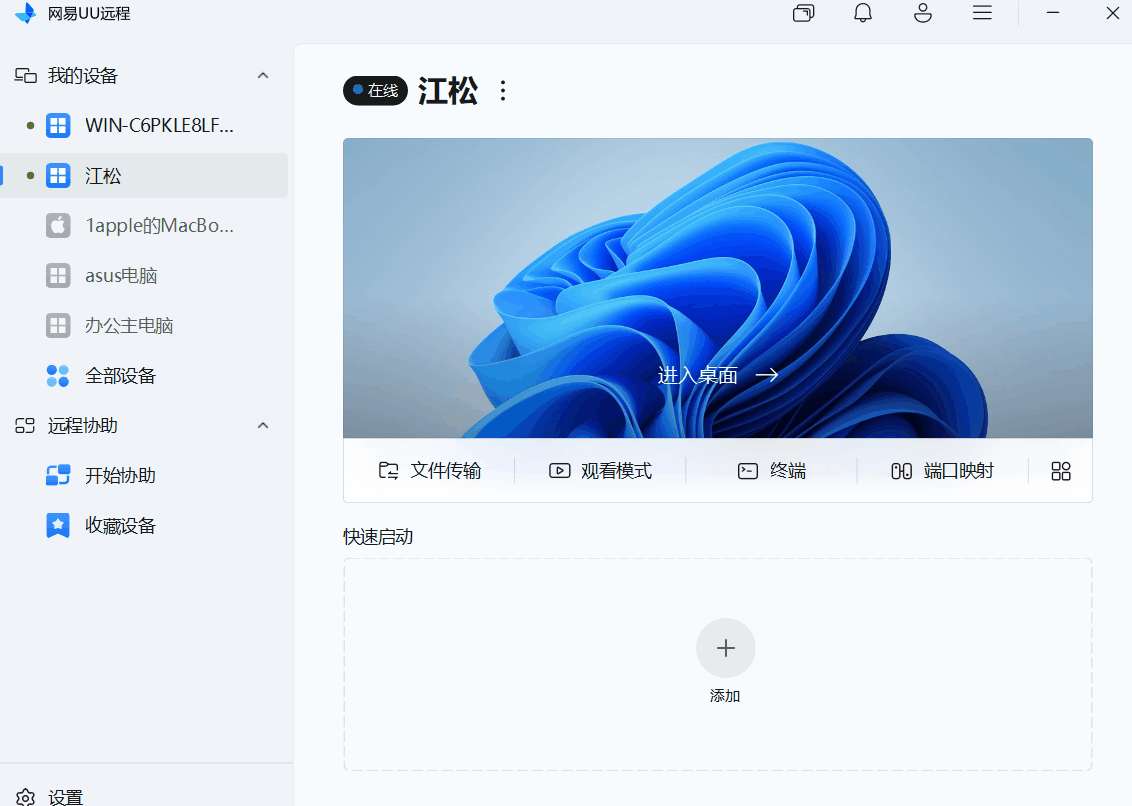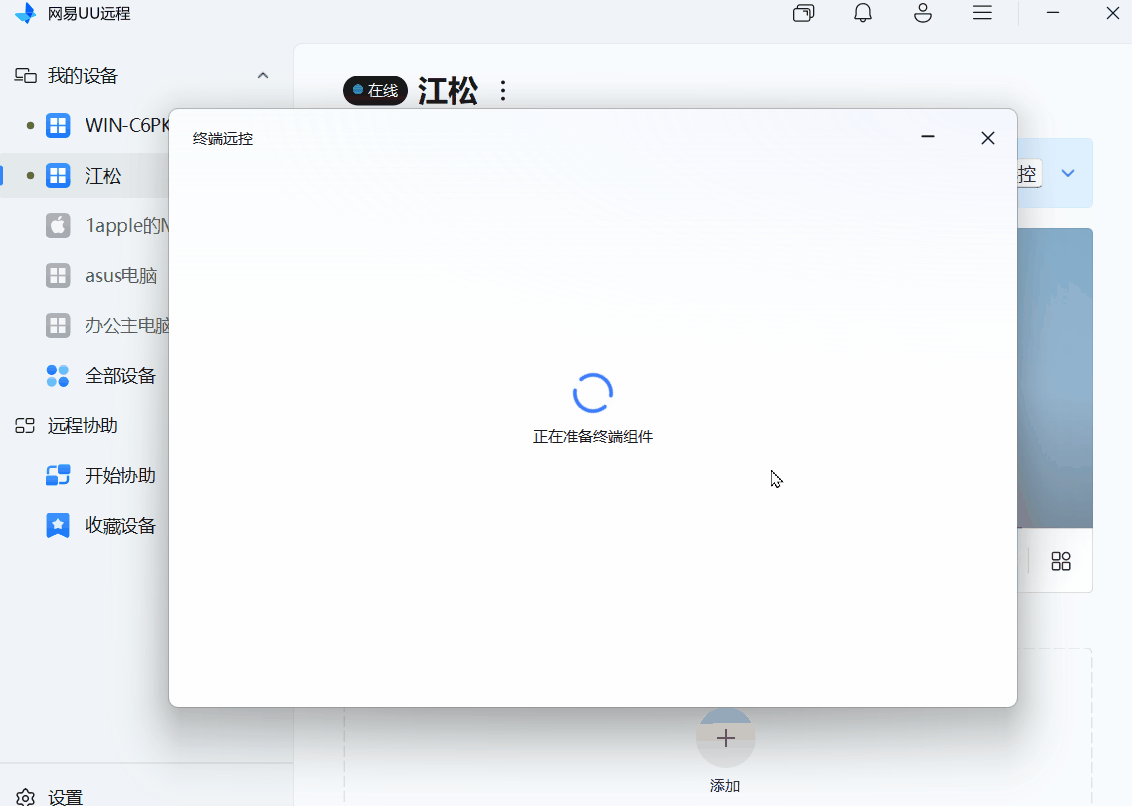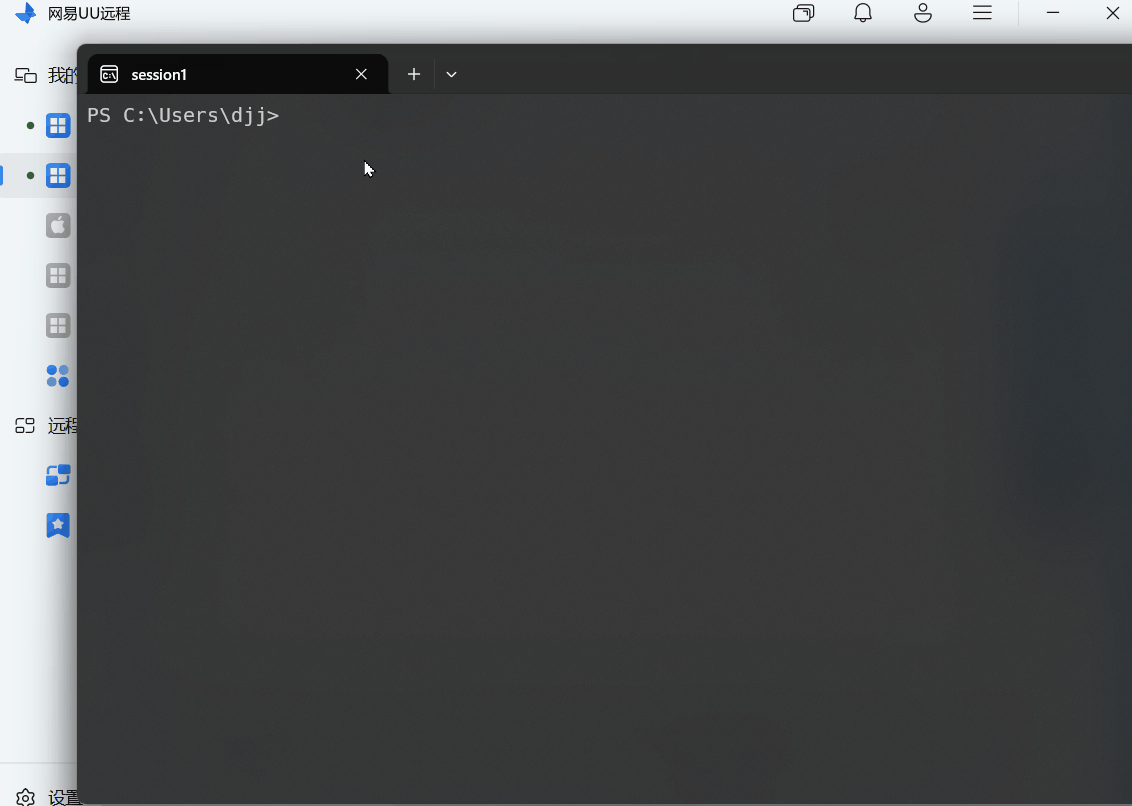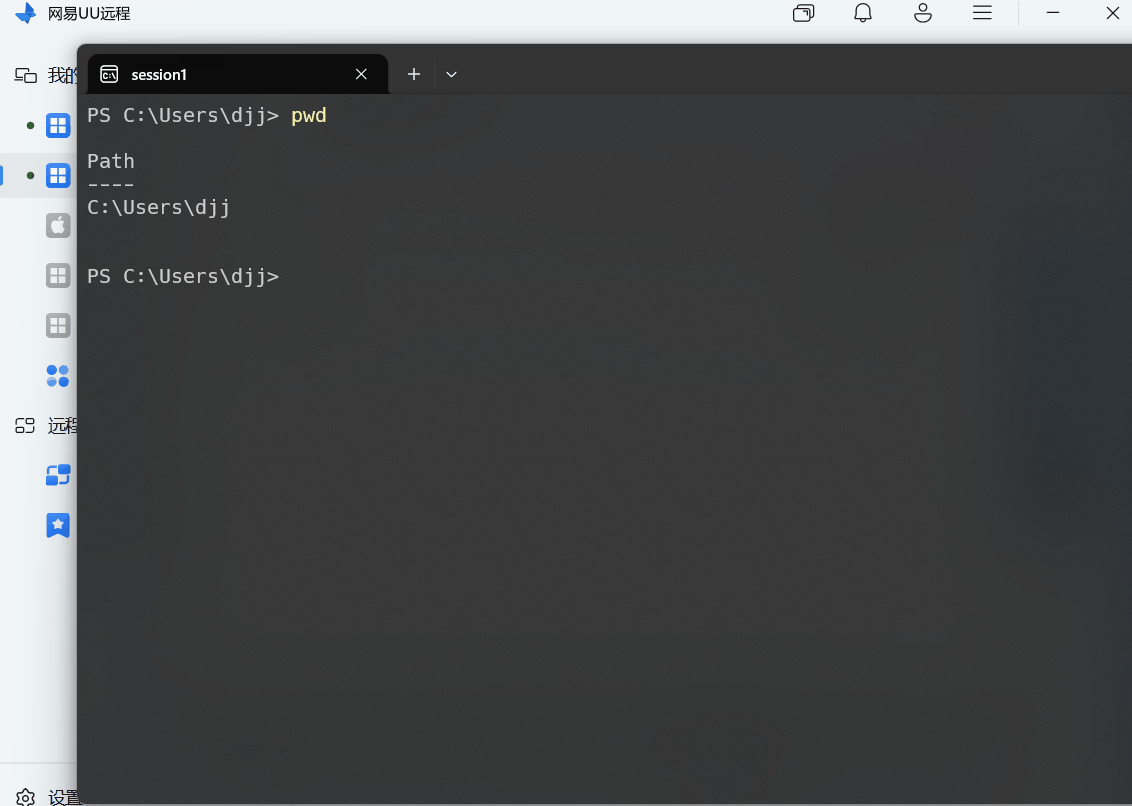
UU 远程侧的路径短得多:设备列表里点开目标设备 → 进「终端」,3 秒左右进到被控端的命令行。不需要被控端开 sshd,不需要配密钥,不需要管端口——它不走 SSH 协议,是 UU 自己的纯文本命令通道。
两周用下来,有三个点值得单说:
**第一,弱网表现。**地铁 4G 信号忽强忽弱时,远程终端这种纯文本通道的流量小到可以忽略,命令回显几乎不受影响;同样的网络下开完整远程桌面看日志,体验是断续的。手机端还给了 Ctrl、Tab、Esc、方向键一排辅助键,docker logs --tail 50、git pull && npm run build 这类操作在手机上是真的能干活,不是摆设。
**第二,会话分离。**退出终端时可以选「仅退出页面」——远端任务继续跑,人走开,回头再接入看结果。这等于免费送了一个远程 tmux,对跑长任务(编译、训练、批量转码)的人是刚需。
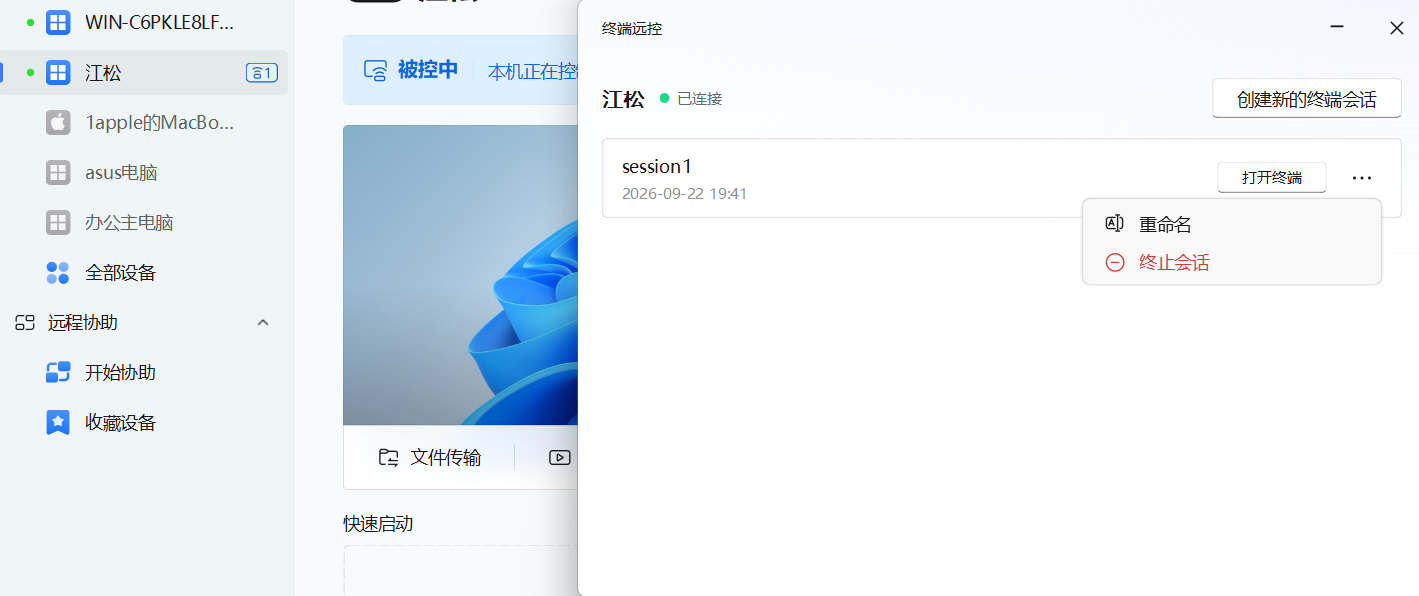
第三,也是要如实说的边界:如果你是重度终端用户——常驻 tmux、vim 里写代码、靠 SSH 端口转发串工具链——SSH 本身依然是专业主场,UU 终端解决的是"够到机器、把命令跑了"这个层次,不替代完整终端工作流。我自己的做法是日常查日志、跑单条命令用 UU,真正的长时间开发会话仍然走 SSH。
| 敲命令(实测中位数) | Tailscale·打洞成功 | Tailscale·DERP中继 | UU 远程终端 |
|---|---|---|---|
| 建立连接 | 2~3 秒(依赖 sshd 配置) | 5~8 秒 | 约 3 秒,零配置 |
| 命令回显延迟 | 8~15ms | 100~150ms | 18~25ms |
| 4G 弱网可用性 | 一般 | 差 | 好(纯文本通道) |
| 前置条件 | 每台机器配 sshd | 同左 | 装客户端登录即可 |
单看延迟上限,打洞成功的 Tailscale 是天花板(8ms,物理直连);但它的下限是 150ms 的海外中继。UU 终端没有上限那么耀眼,但两周里没有一次掉到"不可用"档——这就是后面反复出现的主题。
三、场景二:NAS 面板与内网 Web 服务——端口映射的跳板模式
这是唯一让我在迁移前认真犹豫过的场景:群晖是 Linux,UU 远程没有 Linux 客户端(官网下载页只有 Windows / macOS / iOS / Android / Android TV)。NAS 本体装不了,怎么办?
答案是端口映射的跳板模式,官方帮助文档写得很清楚:端口映射支持把跳板设备(装着 UU 客户端、常开在线的电脑)所在局域网内任意设备的 TCP 服务映射到你本地。
我的具体配置,三步:
- 家里常开的 Windows 台式机装 UU 远程(它本来就要装——远程桌面场景要用);
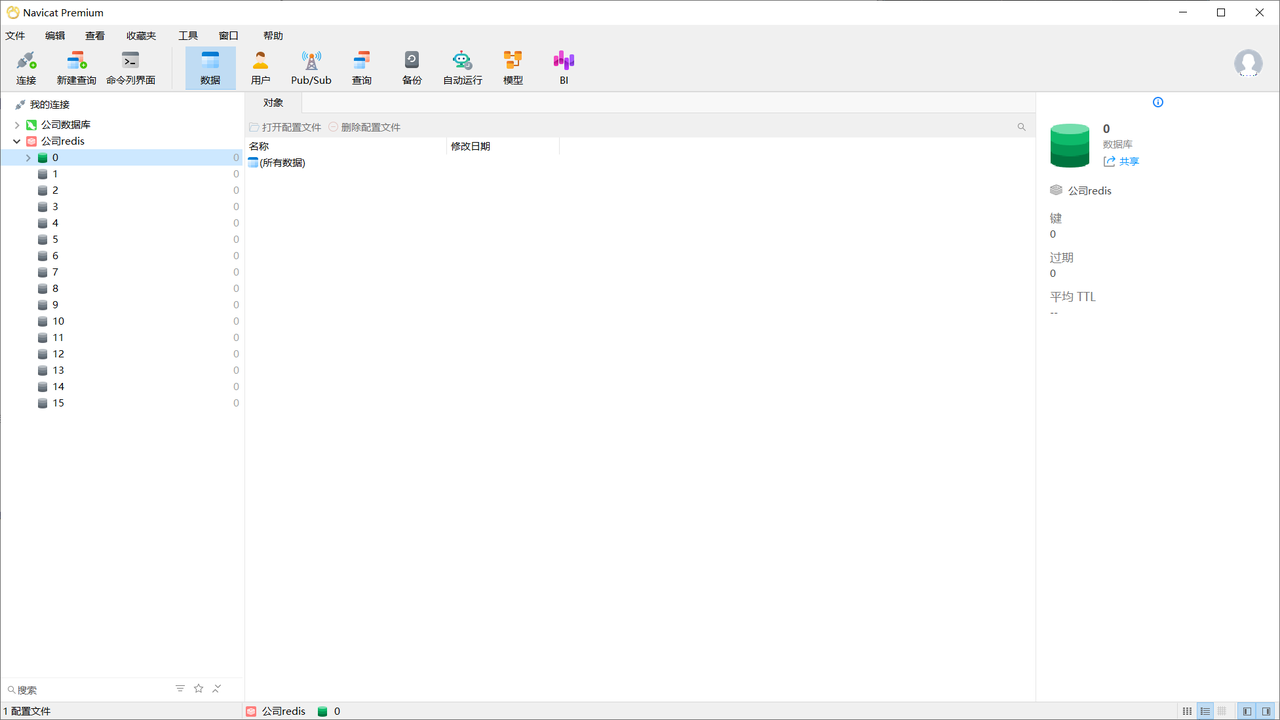
- 设备卡片 →「更多」→「端口映射」,比如:访问远端服务Nacos将远端8848端口映射到本18848,浏览器打开
http://127.0.0.1:18848即可访问远端的Nacos管理页面,配置调整、开发效率大幅提升。
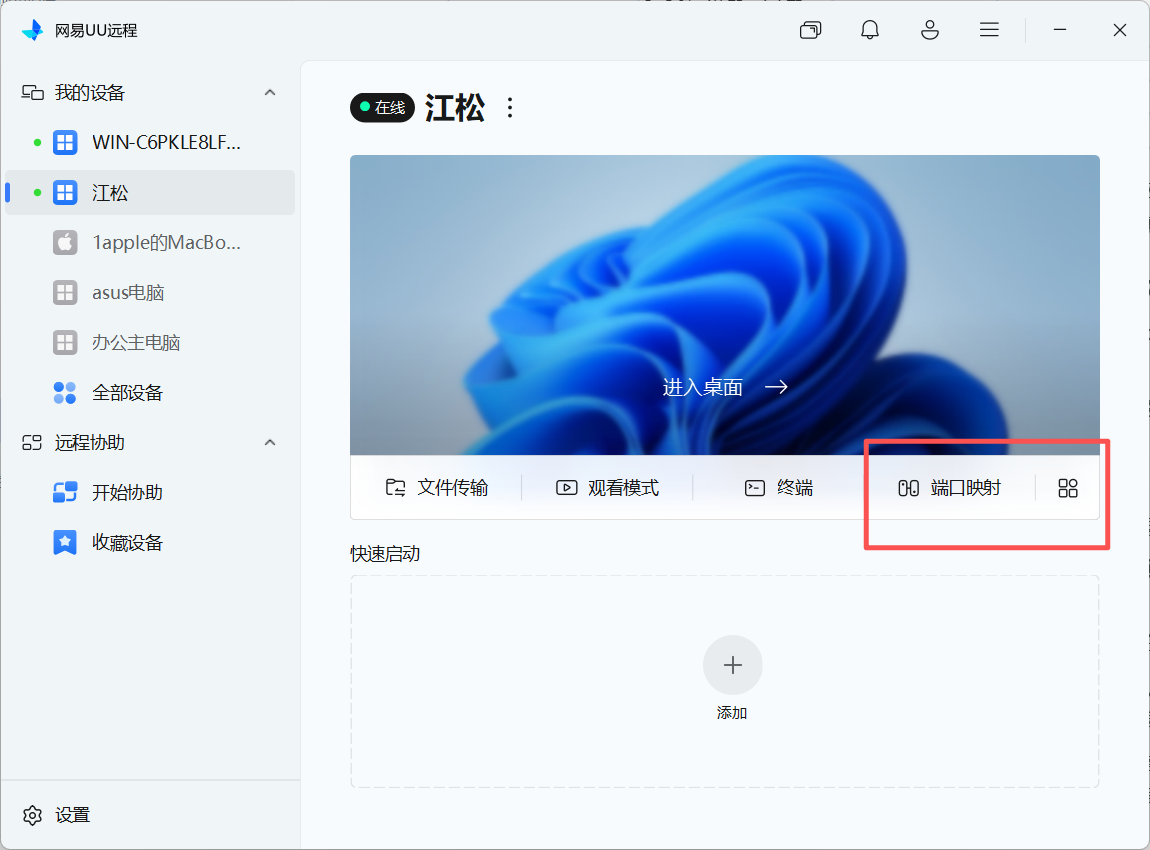
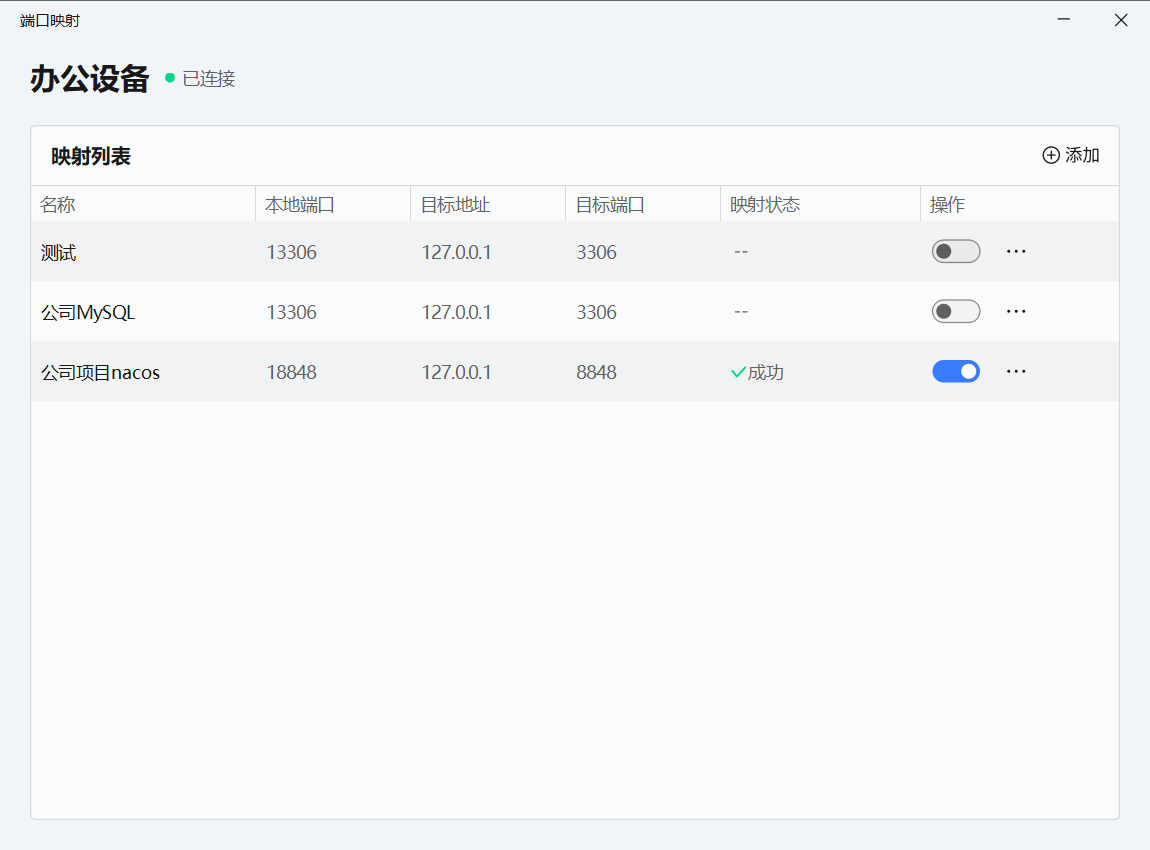
同样的方法,两分钟加了两条规则:Home Assistant 的 8123、下载器的 9090。数据库场景同理——Mac mini 上的 MySQL(3306)映射到本地,Navicat 直接连 127.0.0.1,个人项目在家开发、在公司继续跑,无缝。
和 Tailscale 对比的实质差异在哪:Tailscale 是让 NAS 自己入网(NAS 上装客户端,拿到虚拟 IP 直接访问),UU 是让局域网里的一台 Windows 替它出门(跳板转发)。前者更"对等",后者多了一层"跳板机必须在线"的依赖。
如实说清楚这个依赖的分量:我家那台 Windows 本来就常开(跑任务+被远程桌面),所以跳板成本为零;但如果你家里没有一台常开的 Windows / macOS,只有 NAS 和一堆 Linux 设备,这个场景 UU 目前就接不住——这是迁移决策里最重要的一条约束,我在第七节会展开。
还有一个协议层面的硬约束:端口映射只支持 TCP。Web 面板、数据库、SSH 这些都没问题;但一切依赖 UDP 的东西(比如某些游戏联机、局域网发现协议)映射不了。
| 内网 Web 服务(实测中位数) | Tailscale·打洞成功 | Tailscale·DERP中继 | UU 端口映射(跳板) |
|---|---|---|---|
| NAS 面板首屏 | 约 1.2 秒 | 10~15 秒,缩略图常超时 | 约 1.5 秒 |
| MySQL 查询往返 | 约 18ms | 130~180ms | 约 25ms |
| 规则配置成本 | NAS 装客户端+密钥 | 同左 | 图形界面 30 秒/条 |
| 可映射范围 | 任意协议任意端口 | 同左 | 仅 TCP,且需一台 Win/Mac 跳板 |
四、场景三:远程桌面——串流是本业,RDP 是副业
这个场景对比其实不太公平:远程桌面是 UU 远程的本业,而 Tailscale 只负责把 RDP 的 3389 端口送到你面前。
原来的方案是 RDP over tailnet:打洞成功时连接是稳的,但手机上的体验链条很长——先开 Tailscale、再开微软 RD 客户端、选机器、等桌面出来;Mac 被控更麻烦,得开屏幕共享走 VNC 协议,画质和帧率都上不去。
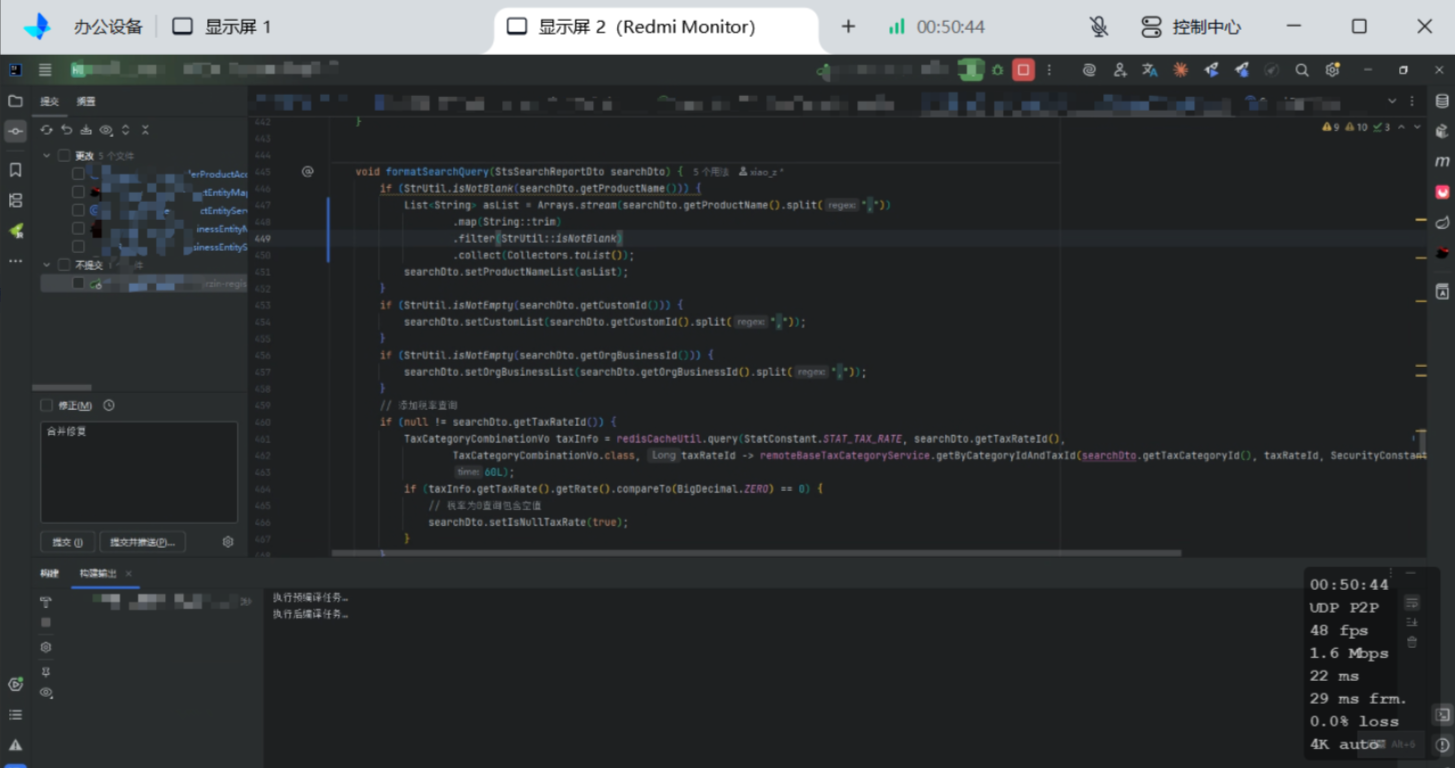
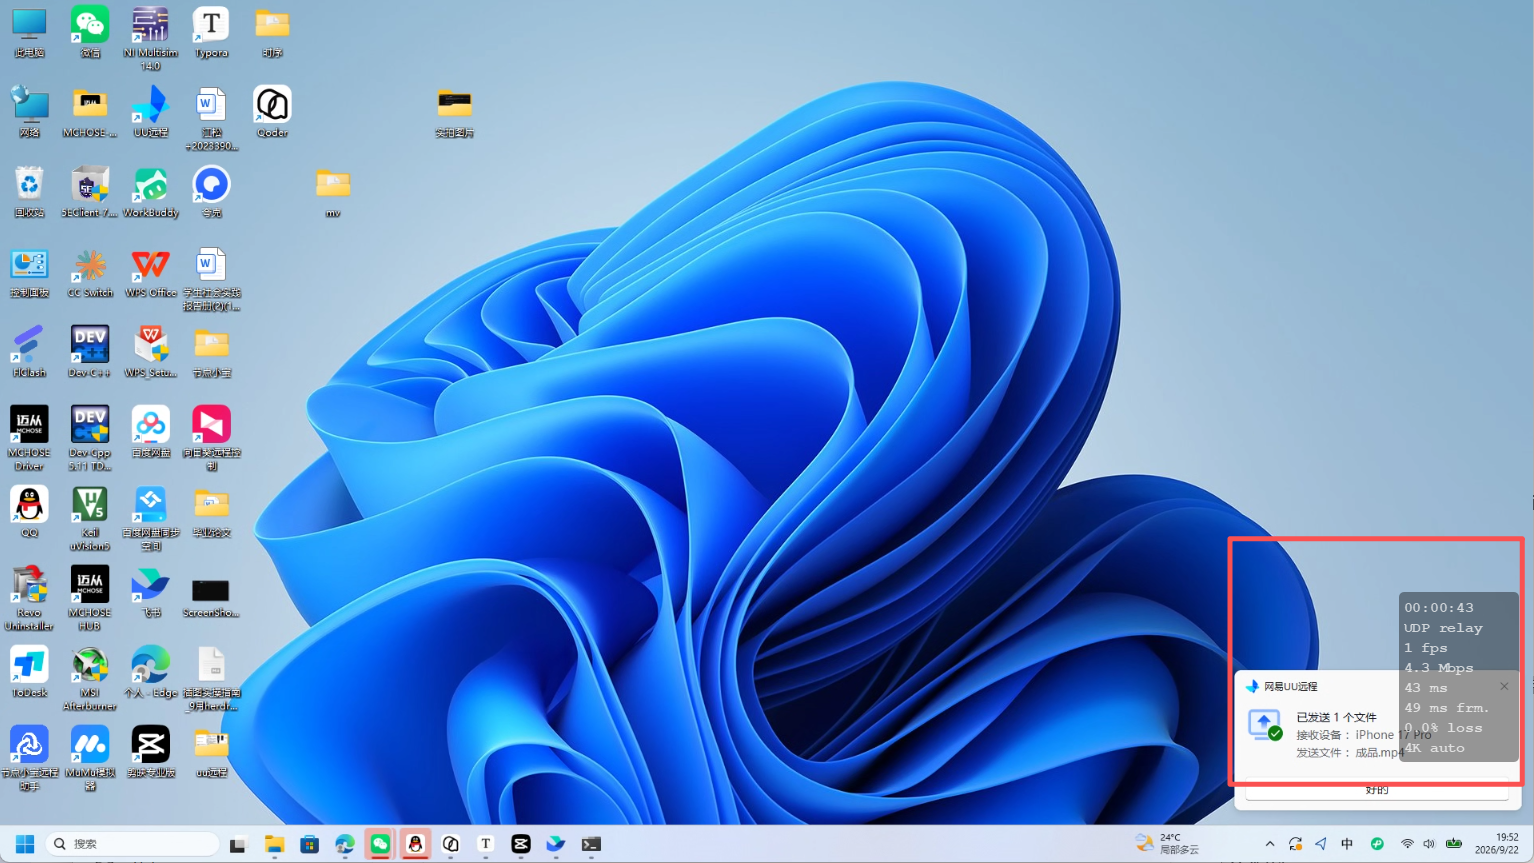
UU 这边是另一物种:4K / 144fps / 4:4:4 采样的桌面串流,剪贴板文字、文件、图片直接双向同步,被控端可以开隐私屏防窥(被控屏幕显示伪装图,路过的人看不出你在远程)。周六下午在咖啡店用 iPad 连回家里的 4070Ti 拖 Premiere 时间轴,观感接近坐在机器前。这块以前专门写文章聊过,不展开了——结论就一句:桌面场景没有悬念,UU 全胜。
五、场景四:文件——SMB 的满速与 DERP 的断崖
原来的文件路径:打洞成功时,手机上通过文件 App 直连 SMB,满速;落 DERP 时,速度掉到几百 KB/s 到 2MB/s 之间,一个 500MB 的视频要等好几分钟——开篇那个午休的崩溃就是这么来的。
UU 的文件传输走自己的通道:不限大小、不限速。实测从家里台式机往公司工位机传一个 3.4GB 的素材包,稳定在 60~70MB/s(两端带宽上限内);从 NAS 拉文件则借道跳板机:远程桌面挂到台式机上,从台式机访问 NAS 共享目录再往外传,多一跳但速度没有明显损失。
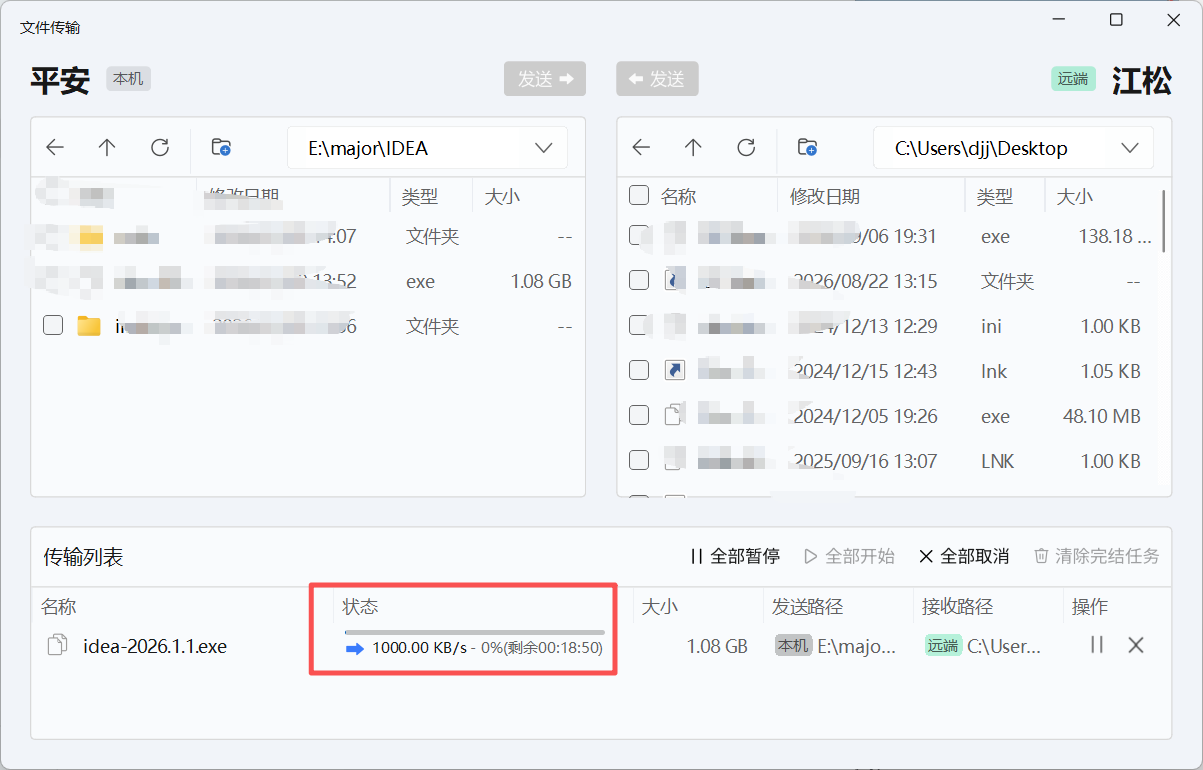
这个场景 UU 赢在下限:它没有"落中继就断崖"的随机性。对一个"出门在外突然要取家里文件"的场景来说,稳定压倒一切。
六、场景五:远程开机——一边是产品功能,一边是 DIY 工程
台式机不常开,远程开机是整个链路的第一环。
Tailscale 生态里没有原生的开机能力,社区做法是三选一:智能插座断电重连 + BIOS 通电自启(最糙但有效);路由器端口定向广播 WOL 魔术包(要路由器配合);家里再常驻一个 Home Assistant 做自动化(工程感拉满)。我折腾过第三种,能用,但"为了开机养一套 HA"这件事本身就很组网玩家。
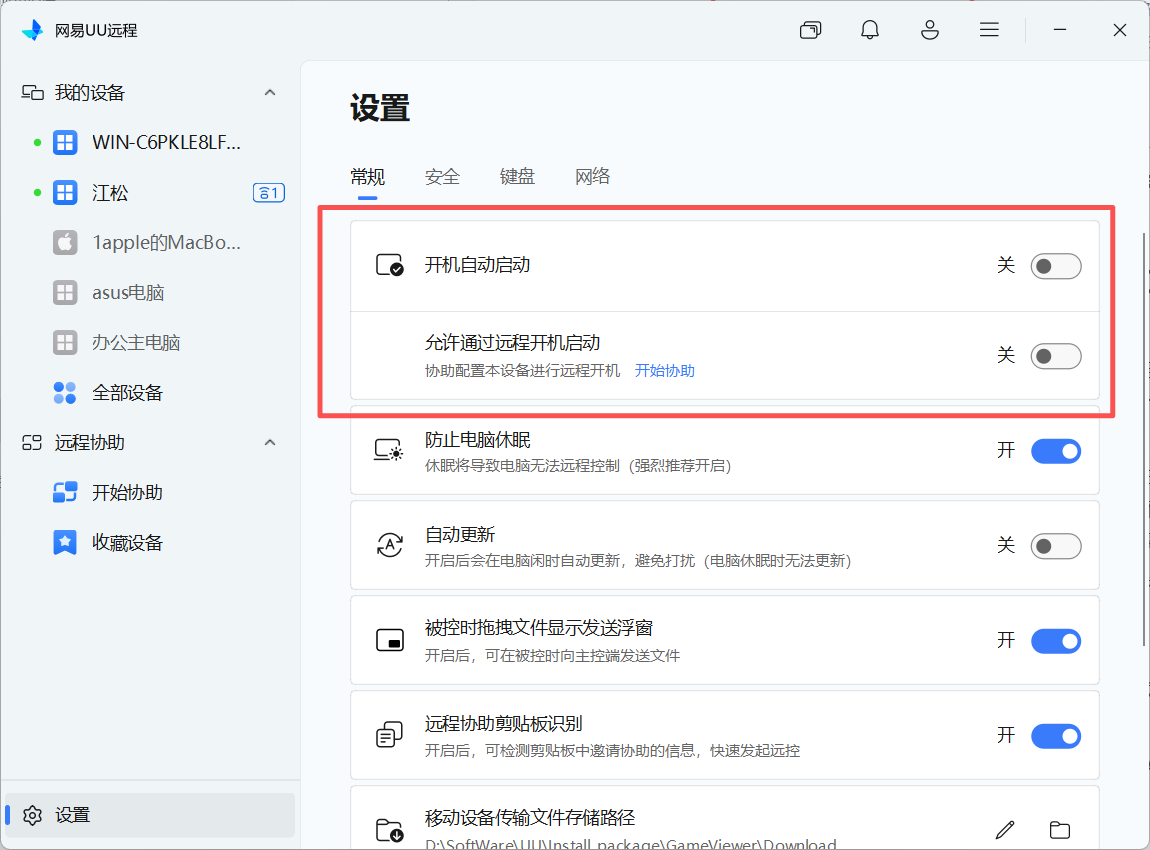
UU 远程把 WOL 做成了产品功能:适配华硕、小米、中兴、华为、TP-Link 等主流路由器,在 App 里对已关机的设备点「远程开机」,指令经路由器发下去,配合客户端设置的开机自启,人不在家也能把机器拉起来。实测从点击到设备上线进桌面,全程 40 秒上下——不是什么高科技,就是有人把这件事做成了不用你管的样子。
七、UU 没接住的场景——什么人应该留在 Tailscale
两周跑完,五个日常场景全部落地。但如果这篇文章到这就结束,它就是篇软文;往下才是迁移决策的另一半:哪些场景 UU 接不住,我为什么没卸载 Tailscale。
- **UDP 和任意协议。**端口映射只做 TCP。用 Moonlight + Sunshine 串流游戏(UDP)、需要 ICMP/任意 IP 协议直通的玩法,还是 Tailscale 的地盘。
- **Exit node 场景。**Tailscale 可以把任意节点设为出口节点,全局流量走它——本质是当 VPN 用。UU 远程不是 VPN,不干这个活。
- **数据主权与自主可控。**Tailscale 协议开放、可以整个换成自托管 Headscale,密钥交换、节点目录、ACL 全部自己拿走。UU 的信任模型是网易账号体系 + 服务端中继调度,安全底子有 ISO 27001 / 27701 认证和第三方渗透测试背书,但"数据路径完全自主"这件事它给不了。合规敏感的企业内网场景,该自托管还是自托管。
我的最终配置是个共存态:UU 远程接管了全部日常场景(终端、面板、数据库、桌面、文件、开机),Tailscale 从每天打开的工具,退成了一个特定场景才打开的底盘——它还装在 NAS 和树莓派上,但我已经两个月没碰过自建 DERP 的云主机了,下一步计划是把那台 ¥300+/年 的服务器退掉。
八、两周账本:延迟、成本和心智
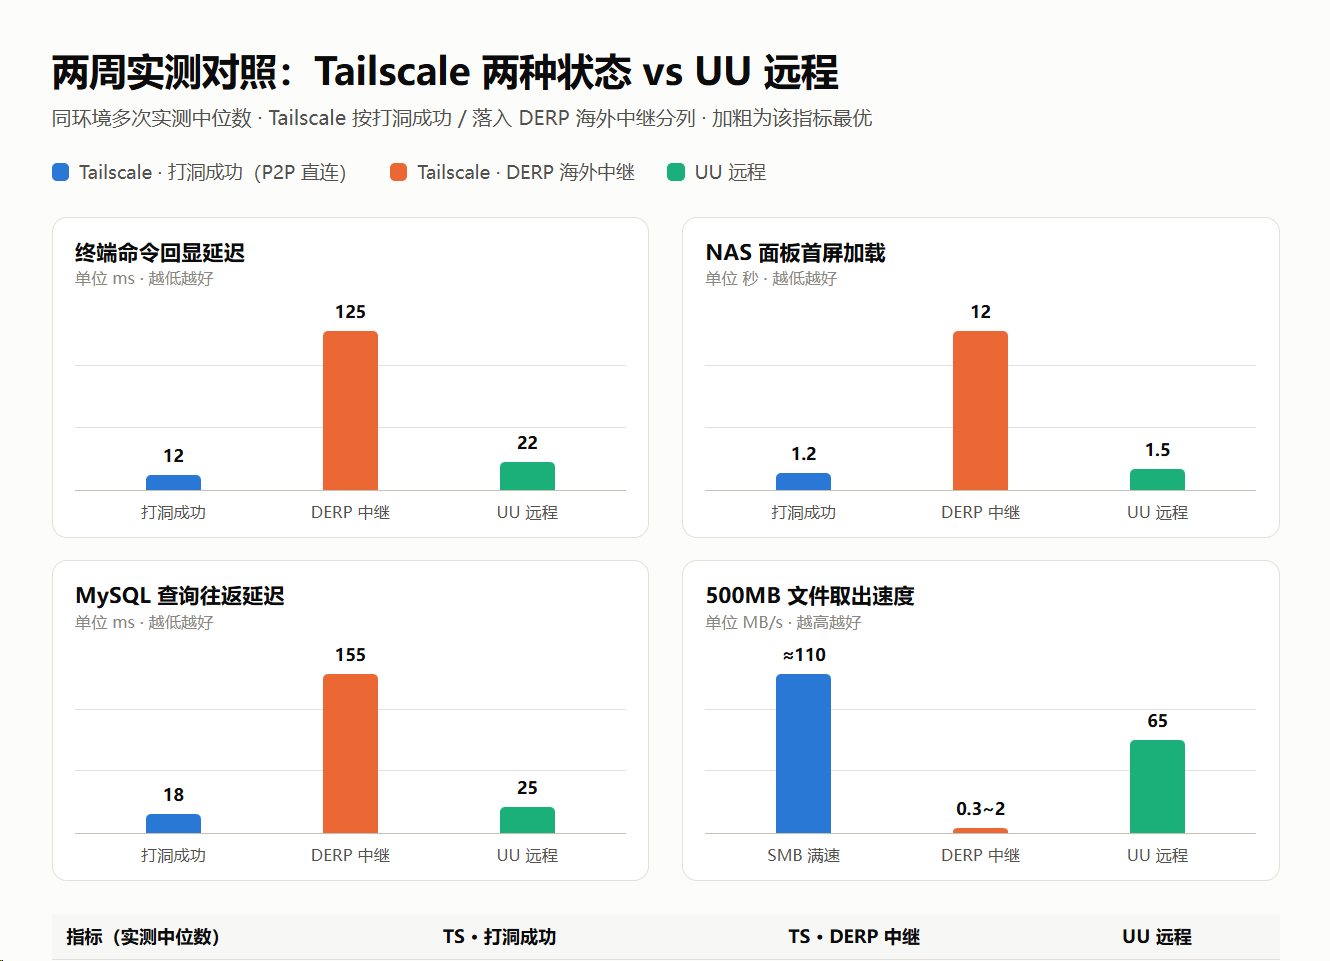
把两周的实测汇总成一张总表(同环境多次实测中位数,Tailscale 拆分打洞成功 / DERP 两种情况):
| 指标(实测中位数) | TS·打洞成功 | TS·DERP中继 | UU 远程 |
|---|---|---|---|
| 终端命令回显 | 8~15ms | 100~150ms | 18~25ms |
| NAS 面板首屏 | 约 1.2 秒 | 10~15 秒 | 约 1.5 秒 |
| MySQL 查询往返 | 约 18ms | 130~180ms | 约 25ms |
| 500MB 文件取出 | 满速(SMB) | 0.3~2MB/s | 60~70MB/s(稳定) |
| 远程桌面可用性 | 可用(RDP) | 基本不可用 | 4K/144fps 串流 |
| 两周内"不可用"次数 | 0 | 9 次 | 0 次 |
两个维度的结论:
性能上限:打洞成功的 Tailscale 延迟最低,这是 P2P 物理直连的荣耀,数据表里我照样把它标成第一。但它的发生概率不受你控制——同一家里的同一台 NAS,今天直连明天中继,而你看不到规律。
成本账:Tailscale 免费版个人用(6 个用户、设备数不限、非商用)确实慷慨;但国内要"顺手地"用,标配是一台自建 DERP 云主机(¥300+/年 + 部署维护)或 Headscale(更重的运维)。商用场景下 Tailscale 从 Standard $8/人/月起步(2026-09 官网核对)。UU 远程这边,上述所有用到的功能——终端、端口映射、文件传输、远程开机、4K/144fps 桌面——全部免费,没有设备数和时长墙。
心智账(最容易被忽略的一笔):过去三年我对 Tailscale 的心智支出是——新设备登录赌 SSO、打洞失败排查 tailscale status、DERP 降级时判断"今天能不能用"、云主机续费与证书更新。两周的 UU 使用里,这类支出为零。工具最好的状态是让你忘了它的存在,而不是让你成为它的运维。
九、评分表:给"国内个人用户的远程访问"打个分
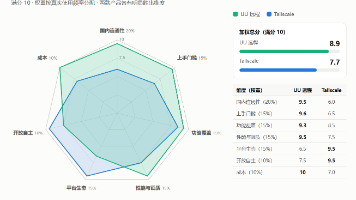
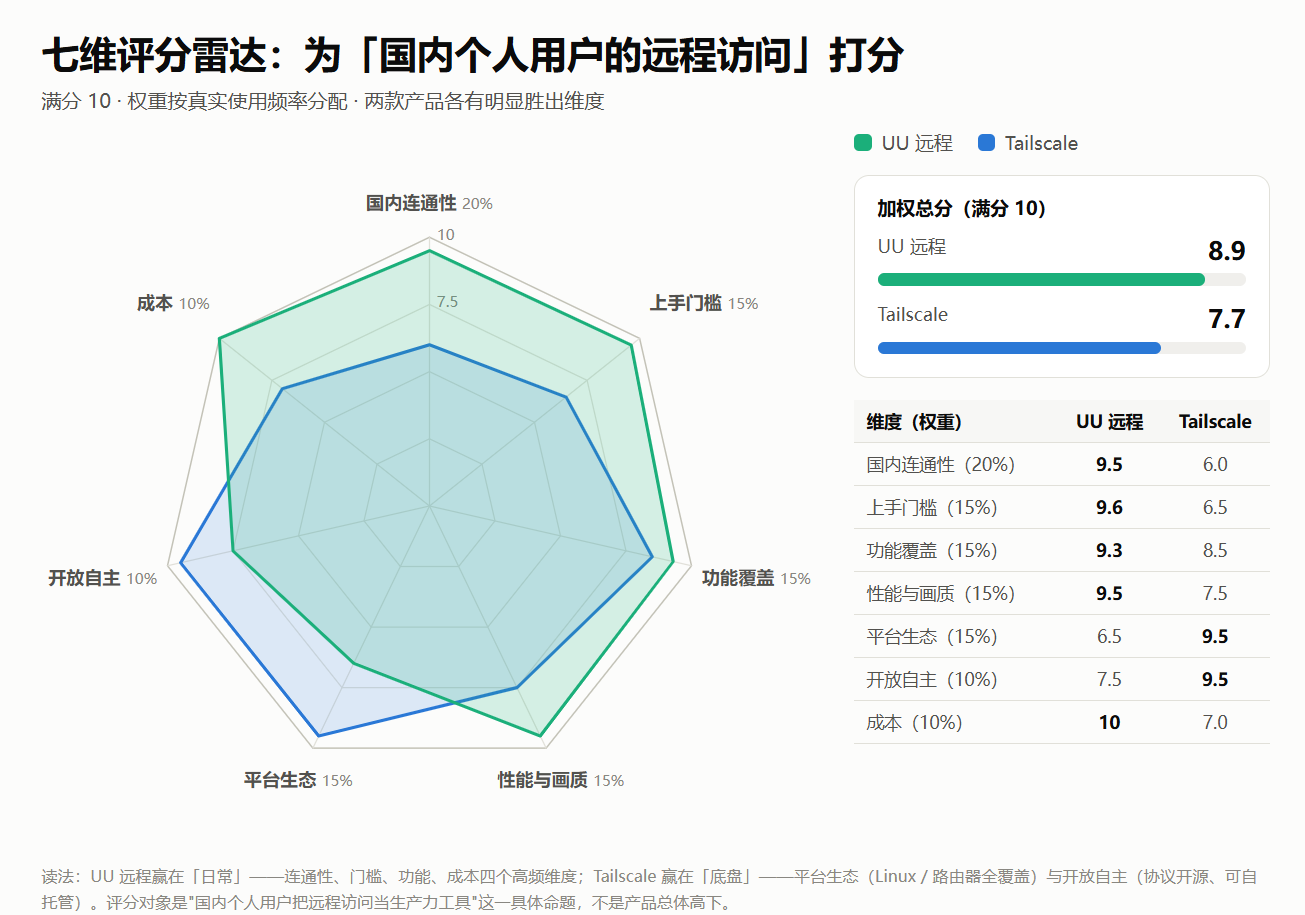
前提先立住:评分对象是"在国内网络环境下,个人用户把远程访问当生产力工具用"这个具体命题,不是给两个产品分高下论生死。七维评分,权重按我的真实使用频率分配:
| 维度(权重) | UU 远程 | Tailscale | 一句话理由 |
|---|---|---|---|
| 国内连通性(20%) | 9.5 | 6 | TS 打洞成功上限最高,但 DERP 兜底在海外;UU 全程国内节点直连调度 |
| 上手门槛(15%) | 9.6 | 6.5 | 装上登录即用 vs 注册 SSO + 国内还需自建中继才顺手 |
| 功能覆盖(15%) | 9.3 | 8.5 | TS 组网功能全但桌面/终端要自己拼;UU 五大场景开箱即用,缺 UDP |
| 性能与画质(15%) | 9.5 | 7.5 | 桌面串流是 UU 本业;TS 网络层性能好但不管呈现 |
| 平台生态(15%) | 6.5 | 9.5 | TS 全平台含 Linux/路由器;UU 无 Linux 客户端 |
| 开放与自主可控(10%) | 7.5 | 9.5 | TS 开源协议可自托管;UU 是账号体系+认证背书 |
| 成本(10%) | 10 | 7 | UU 全功能免费;TS 个人免费但国内顺手用有隐性云主机成本 |
| 加权总分 | 🟢 8.9 | 🟡 7.7 | 分差 1.2,且 TS 在两个维度明显胜出 |
这张表的读法比总分更重要:UU 赢在"日常"(连通性、门槛、功能、成本),Tailscale 赢在"底盘"(平台生态、开放自主)。如果你的需求 90% 是前者,迁移收益明确;如果你的重心在后者,第七节就是你的留人清单。
十、迁移决策表:你该迁、该留,还是该共存
两周实验结束后,我把决策逻辑整理成三档,对着入座:
🟢 建议迁移——如果你的画像是:
- 日常核心是"连自己那几台 Windows / macOS 机器":远程办公、远程开发、跑任务、远程游戏;
- 家里有一台常开的 Win/Mac,NAS 需求主要是 Web 面板和数据库这类 TCP 服务(跳板模式全接得住);
- 不想为远程访问维护任何服务器,对"开箱即用"的心理估值高于"协议开放性"。
🟡 建议留在 Tailscale——如果你的画像是:
- 拓扑以 Linux 为主:树莓派、VPS、路由器、容器,设备要互相入网而不是"被人连";
- 依赖 UDP 或任意 IP 协议(Moonlight 串流、局域网发现、自建 VPN 出口);
- 数据主权是硬约束,或组网本身就是你的爱好——自建 DERP / Headscale 对你不是成本,是乐趣。
🔵 共存态(我自己的选择)——如果你两边场景都占:
- UU 远程做日常生产力层:终端、面板、数据库、桌面、文件、开机;
- Tailscale 退守组网底盘:留着 Linux 设备和 exit node 的能力,但不再为它付日常维护成本。
十一、写在最后
这轮迁移实验给我的最大触动,不是"谁替代了谁",而是想清楚了一件事:我三年前选 Tailscale,选的其实不是组网,是"在外面够到家里"这个需求;组网只是当时能找到的最通用解。
通用解的代价是你要自己承担它的环境适配——在国内,这份适配账单叫自建 DERP、叫 SSO 转圈、叫"今天打洞成功了吗"。而 UU 远程把这个需求的五个具体场景(终端、内网服务、数据库、桌面、开机)逐个做成了不需要懂网络的应用功能,背靠网易的国内节点网络,把"环境适配"这笔账收到了它自己的基础设施里。
Tailscale 依然是我心里设计最优雅的组网工具,它的开放、协议、生态没有被谁取代——**被取代的只是我为日常需求支付的那份运维成本。**工具没有输赢,场景才有归属。
转载自 CSDN-专业IT技术社区
原文链接:https://blog.csdn.net/2401_86326742/article/details/166571907

