

Docker history 命令:镜像构建历史的显微镜
|
🌺The Begin🌺点点关注,收藏不迷路🌺
|
1. 命令概述与核心价值
docker history 是 Docker 镜像分析的瑞士军刀,它能揭示镜像从基础层到最终成品的完整构建过程,是镜像优化、安全审计和问题排查的关键工具。
2. 命令语法与参数解析
2.1 基础语法
docker history [OPTIONS] IMAGE
2.2 参数详解表
| 参数 | 全称 | 说明 | 使用场景示例 |
|---|---|---|---|
-H | --human | 人类可读格式显示大小(默认启用) | docker history nginx |
--no-trunc | - | 显示完整未截断信息 | 调试复杂构建指令 |
-q | --quiet | 仅显示镜像ID | 脚本自动化处理 |
--format | - | Go模板格式化输出 | 定制化报表生成 |
3. 镜像层架构深度解析
3.1 典型镜像层结构
3.2 详细历史输出解读
执行命令:
docker history --no-trunc mynginx:latest
示例输出及解析:
IMAGE               CREATED             CREATED BY                                      SIZE                COMMENT
sha256:123abc...   2 days ago          /bin/sh -c #(nop)  CMD ["nginx" "-g" "daemon…   0B                  # 最终启动命令
sha256:789ghi...   2 days ago          /bin/sh -c #(nop) COPY file:abc123 in /var/…   1.5kB               # 添加网站文件
sha256:345mno...   2 days ago          /bin/sh -c apt-get update && apt-get install…   45.3MB              # 安装Nginx
sha256:678stu...   2 days ago          /bin/sh -c #(nop)  LABEL maintainer=yourname…   0B                  # 元数据标签
sha256:901yza...   2 days ago          /bin/sh -c #(nop)  FROM ubuntu:20.04           72.9MB              # 基础镜像
4. 高级应用场景
4.1 镜像体积分析
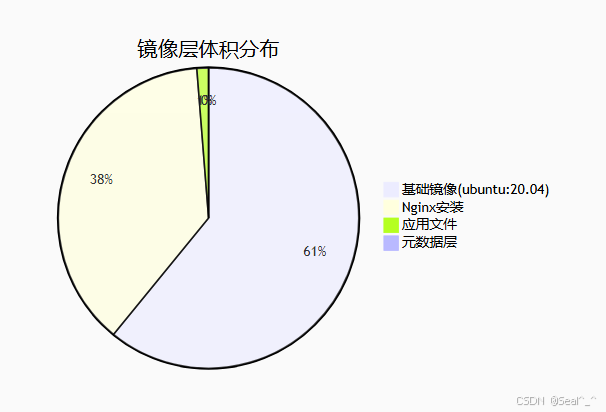
优化建议:
- 合并RUN指令减少层数
- 清理apt缓存
- 使用多阶段构建
4.2 安全审计流程
关键检查点:
- 非官方基础镜像
- 可疑的RUN指令
- 敏感文件COPY操作
- 未知的层提交者
5. 实战技巧合集
5.1 格式化输出技巧
# 按创建时间排序
docker history --format "{{.CreatedAt}}\t{{.CreatedBy}}" myimage | sort

# 仅显示有体积变化的层
docker history --format "{{.Size}}\t{{.CreatedBy}}" myimage | grep -v "0B"
5.2 与其他命令组合
# 找出体积最大的5个层
docker history --format "{{.Size}}\t{{.CreatedBy}}" myimage | sort -h | tail -n 5

# 对比两个镜像的差异
diff <(docker history image1 -q) <(docker history image2 -q)
6. 企业级应用案例
6.1 CI/CD中的质量门禁
#!/bin/bash
# 检查镜像是否包含高危操作
if docker history $IMAGE | grep "curl | bash"; then
  echo "危险构建方式!" >&2
  exit 1
fi
6.2 镜像优化工作流
优化前后对比指标:
| 指标 | 优化前 | 优化后 |
|---|---|---|
| 层数 | 12层 | 5层 |
| 体积 | 1.2GB | 650MB |
| 构建时间 | 5min | 2min |
7. 常见问题解决方案
Q1: 为什么有些层的SIZE为0B?
A: 这些是元数据层,包括:
- FROM指令
- LABEL/ENV设置
- CMD/ENTRYPOINT声明
- VOLUME/EXPOSE指令
Q2: 如何查看被删除的中间层?
A: 使用docker image ls -a显示所有中间层,然后通过docker history查看
Q3: CREATED BY列被截断怎么办?
A: 使用--no-trunc参数:
docker history --no-trunc myimage
Q4: 如何确定某层的具体内容?
A: 结合docker inspect和docker diff:
docker inspect --format='{{.RootFS.Layers}}' myimage
docker diff <container_id>
8. 最佳实践总结
- 定期审计:将
docker history纳入镜像发布流程 - 层数控制:合并相关指令,保持层数在5-10层
- 安全扫描:结合
docker scan进行漏洞检查 - 文档记录:关键层添加注释(使用LABEL)
- 版本对比:发布前比较新旧镜像的历史差异
镜像生命周期管理建议:
通过掌握这些高级技巧,您将能够:
- 快速定位镜像构建问题
- 有效优化镜像体积
- 提升CI/CD流程安全性
- 满足合规审计要求
记住:镜像历史是Docker镜像的"黑匣子",妥善利用可以大幅提升容器化应用的可靠性和安全性!
|
🌺The End🌺点点关注,收藏不迷路🌺
|
转载自 CSDN-专业IT技术社区
原文链接:https://blog.csdn.net/qq_41840843/article/details/149112588

