

一、问题的提出:同一台电脑为什么还要做备份
“在同一台电脑上同步备份文件”初看似乎存在逻辑矛盾——文件本就存储于本机,再复制一份到另一个目录,硬盘损坏时不是一起丢失吗?
这一质疑在硬件层面是成立的,但它忽略了企业数据丢失的主要成因。在实际运维中,相当比例的数据丢失事件并非由硬盘物理损坏引起,而是源于逻辑层面的错误:
- 人为误删除、误移动或误覆盖文件
- 软件异常(如转码、导出、批处理脚本)批量改写或清空源文件
- 勒索病毒加密本地磁盘上的用户目录
- 系统崩溃、分区表损坏或文件系统错误导致某个分区无法挂载
- 操作系统重装时格式化系统盘,未提前迁移用户数据
在上述场景中,同机备份能够提供有效的恢复手段,且恢复成本远低于跨机或异地方案:无需网络传输,直接本地复制即可还原。因此,同机备份的定位应当明确——它是数据保护体系中的第一层防护(快速恢复层),而非完整的容灾方案。
二、概念辨析:同步(Sync)≠ 备份(Backup)
这是实施同机数据保护时最容易混淆的一点,两者在故障场景下的行为截然不同。
| 维度 | 镜像同步(Sync/Mirror) | 增量备份(Incremental Backup) |
|---|---|---|
| 行为特征 | 目标目录始终与源目录保持一致 | 目标保留历史副本,仅追加变更 |
| 误删源文件后 | 下次同步时目标端对应文件也会被删除 | 历史版本仍保留,可回溯 |
| 病毒加密后 | 加密文件会同步覆盖目标端 | 加密前的未感染副本仍可保留 |
| 空间占用 | 约等于源数据量 | 随版本数增长 |
| 适用场景 | 目录结构映射、工作区冗余 | 需要版本回溯的数据保护 |
严格来说,纯粹的镜像同步不属于备份。如果选用的工具在“同步”模式下会传播删除和覆盖操作,那么当发生误删或病毒感染时,该机制不仅无法提供保护,反而会加速破坏范围的扩散。
因此在配置任务时,需要确认所选模式是否支持版本保留或回收站式删除(即同步删除时将被删文件移至备份端的特定目录而非直接清除)。若工具仅支持单向镜像同步,建议配合以下措施弥补缺陷:
- 开启 Windows 系统的“文件历史记录”或卷影副本(VSS / 以前的版本),作为版本回溯的补充手段。
- 将同步周期拉长(如每日一次而非实时),以保留一定的操作缓冲窗口。
- 针对核心数据,额外建立一份带版本保留的独立备份任务。
三、存储布局:物理隔离决定防护等级
同机备份的实际防护能力,完全取决于源与目标的物理存储关系。这是评估方案有效性时的首要判断依据。
情形 A:源与目标位于不同物理硬盘
例如源文件存放在 NVMe 固态硬盘(C 盘),备份目标设定为另一块机械硬盘(D 盘)。此时方案能够同时防范:
- 逻辑层风险(误删、误覆盖、病毒感染、分区损坏)
- 单盘物理故障(任一硬盘损坏,另一盘数据保持完好)
这是同机架构下较为理想的形态,建议作为具备条件的设备的标准配置。
情形 B:源与目标位于同一物理硬盘的不同分区
此时两个分区共享同一套机械组件、主控与供电链路。该方案仅能防范逻辑层风险,无法抵御任何硬件层面的故障:硬盘损坏、主控失效或接口故障均会导致源与目标同时不可用。此外,笔记本设备通常只配备单块硬盘,绝大多数“C 盘备份到 D 盘”的操作均属于此情形。
判断方法:在 Windows 的「磁盘管理」中查看,若源路径与目标路径归属于同一个“磁盘 0”或“磁盘 1”,即为同盘分区;若分别属于“磁盘 0”和“磁盘 1”,则属于跨盘。
情形 C:外置移动硬盘作为目标
移动硬盘通过 USB 连接,属于独立的物理介质,等效于情形 A。但其引入新的风险点:USB 接口接触不良导致的传输中断、设备被意外拔出,以及移动硬盘本身的故障率通常高于内置盘。因此,将其作为同机备份目标时,需更加重视任务日志的检查。
四、实施步骤(以 80KM 为例)
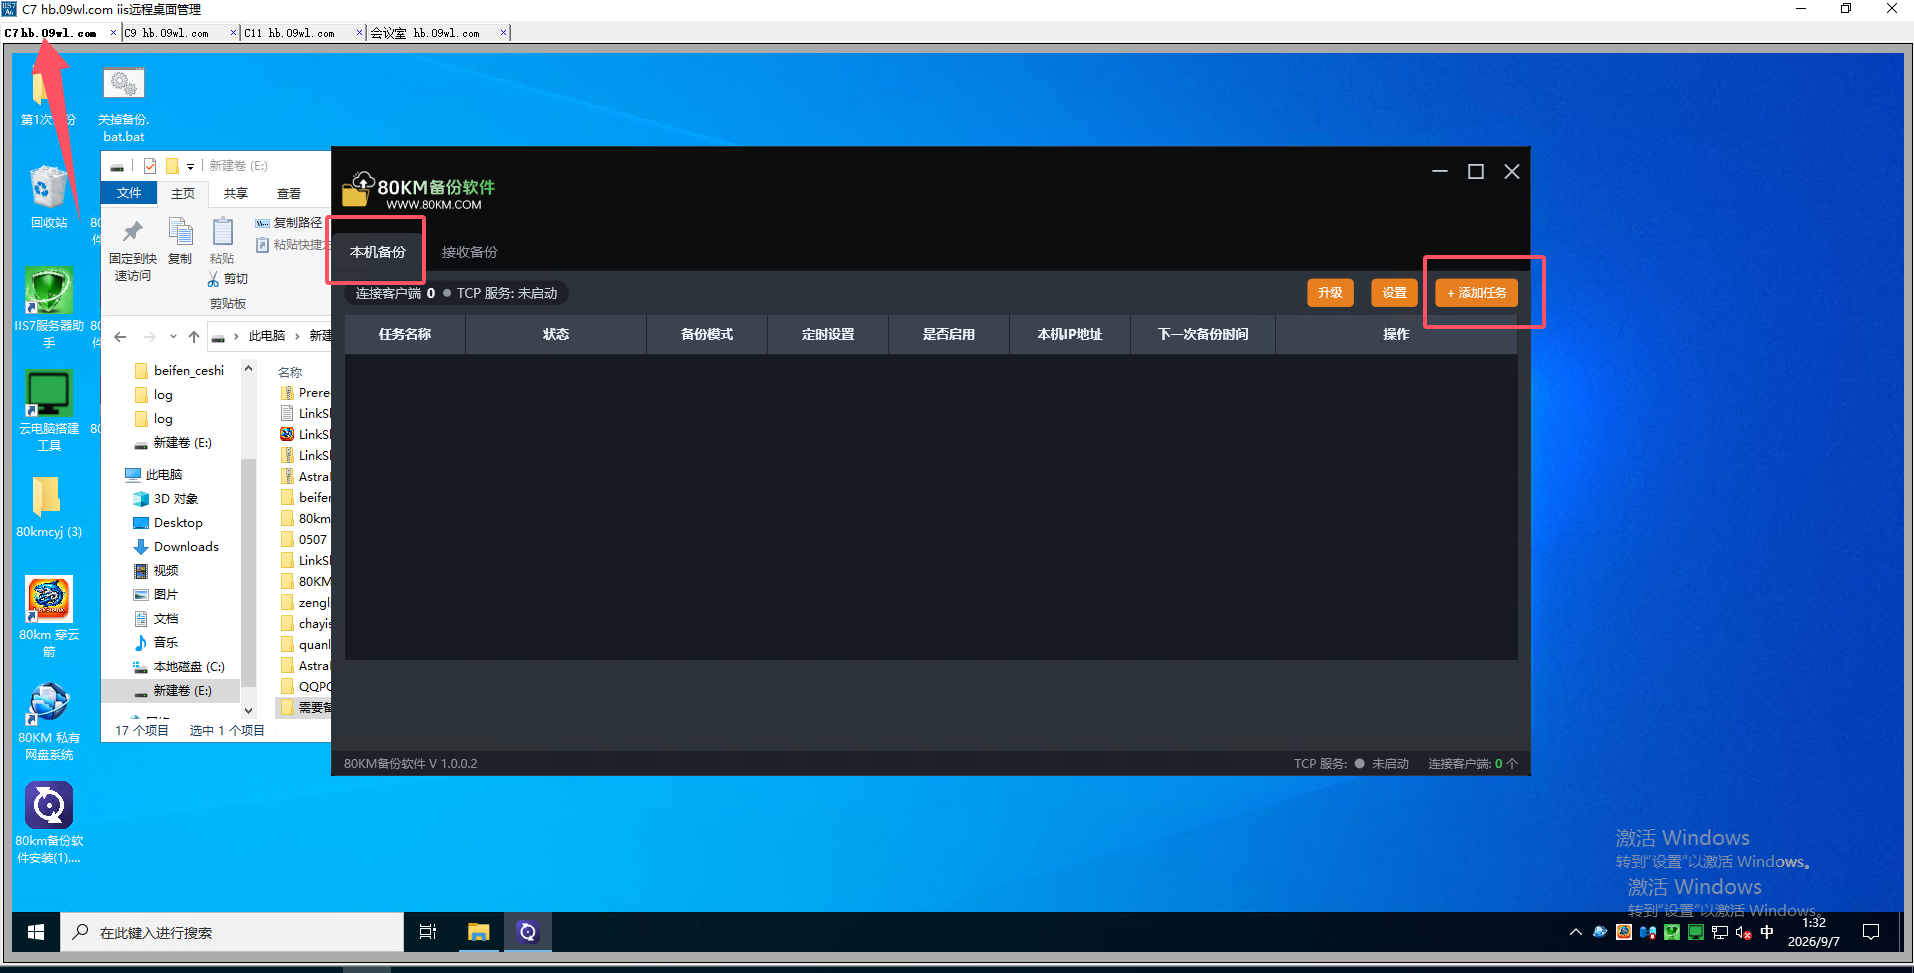
80KM 主要定位为局域网备份工具,但也支持本机路径作为源和目标的备份任务。同机备份的配置逻辑与跨机基本一致,区别仅在于源路径和目标路径均指向本机。
步骤 1:规划路径
- 源路径:
D:\工作文件 - 目标路径:
E:\Backup\工作文件(建议避免使用D:\备份这类易被误操作的邻近目录)
步骤 2:新建备份任务
进入「本机备份」→「添加任务」,分别指定源路径与目标路径。由于两端均在本机,无需配置接收端,也无需复制任务信息。
步骤 3:选择备份模式
建议选择增量备份。首次执行全量传输后,后续仅处理新增和变更的文件。对于日常办公文档或设计素材这类增量较小的场景,单次任务通常在数秒至数十秒内即可完成,对系统资源的占用极低。
步骤 4:设置定时策略
- 高频变更的工作目录:可设为每 1~2 小时执行一次。
- 常规文档目录:每日固定时间(如 12:00 与 18:00)各执行一次。
- 大型素材目录:避开业务高峰时段,安排在午休或下班后执行。
需注意:同机备份与业务运行共享同一块磁盘的 I/O 资源及总线带宽。若将大体积任务安排在业务高峰期,可能引发明显的卡顿现象,合理的调度时间本身就是性能优化的一部分。
步骤 5:首次验证
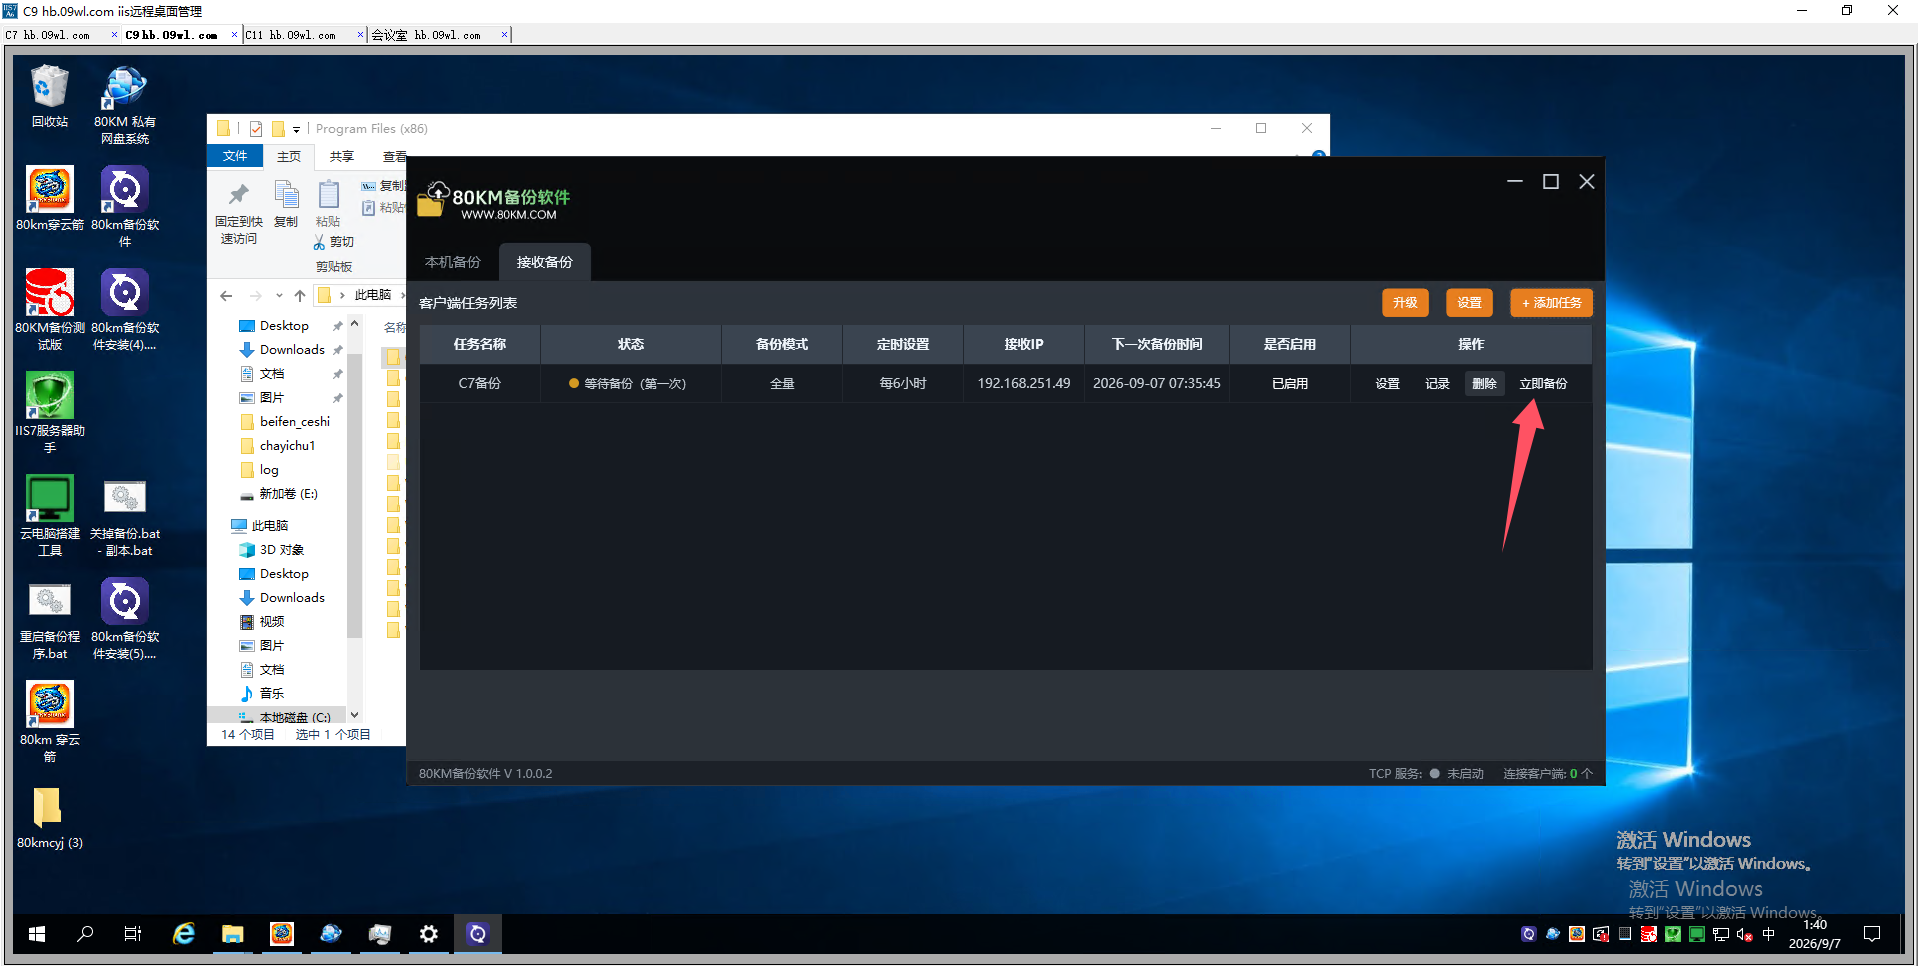
手动执行一次「立即备份」,随后核对以下三项内容:
- 目标目录的文件数量与目录层级是否与源一致。
- 随机抽取若干文件进行打开测试,确认未出现损坏或 0 字节异常。
- 检查任务日志,确认状态为成功且无报错信息。
五、参考案例:视频转码工作站的配置
以一台视频转码工作站为例,其硬件配置如下:
- 磁盘 0:NVMe 固态硬盘,承载系统与临时工作区(含输出目录)
- 磁盘 1:4TB 机械硬盘,用于素材归档存储
配置的备份任务为:将 NVMe 上的“输出”目录每日定时增量备份至机械硬盘的指定归档目录。
该设计的考量在于:NVMe 固态硬盘虽然速度较快,但一旦发生故障,数据恢复难度与成本均显著高于机械盘;而转码输出目录属于高价值且易重建性差的数据(重新渲染耗时较长)。将其跨盘留存一份副本,能够在固态硬盘意外失效时,避免整批成片返工。得益于每日新增文件数量有限,增量传输通常在几十秒内即可完成,几乎不产生额外的运维负担。
六、运维建议与常见陷阱
1. 备份目录严禁与源目录置于同一分区
分区表损坏或文件系统错误的影响范围通常覆盖整个分区。若源与目标共处同一分区,逻辑故障发生时两者将同时受损,备份即失去意义。
2. 定期检查任务日志
同机备份任务可能因多种原因静默失败:目标盘盘符发生变化(移动硬盘常见问题)、目标盘剩余空间不足、文件被其他进程独占锁定,或权限策略发生变更。建议每周查看一次执行记录,确认任务处于正常运行状态。长期缺乏检查的备份体系,往往在急需恢复时才会暴露早已失效的问题。
3. 关注目标盘的容量规划
增量备份会随时间持续累积占用空间。应为目标盘预留充足余量,并建立相应的清理策略(如按日期归档、定期移除过期版本),防止因磁盘写满而导致后续任务全部失败。
4. 同机备份必须配合异机或异地备份
这是保障数据安全的核心原则。完整的防护体系建议遵循经典的 3-2-1 原则:至少保存 3 份数据副本,使用 2 种不同的存储介质,其中 1 份存放于异地。
在此框架下,同机备份承担的是“快速恢复”职能,而异机或异地备份负责兜底防范硬件故障、设备失窃及火灾等区域性灾难。两者职责互补,不可替代。
七、小结
| 评估维度 | 结论 |
|---|---|
| 能否防范误删、误覆盖、病毒感染 | 能(前提是采用非纯镜像同步模式,或具备版本保留机制) |
| 能否防范单盘物理故障 | 仅当源与目标分属不同物理硬盘时成立 |
| 能否防范设备丢失、火灾等灾难 | 不能,必须依赖异机或异地备份补充 |
| 部署成本 | 极低,无需额外硬件与专业运维即可实施 |
| 在整体体系中的定位 | 数据保护的第一层(快速恢复层),而非完整容灾方案 |
同机备份的价值不在于提供绝对的可靠性,而在于以极低的成本解决高频发生的逻辑层数据事故,并将恢复时间压缩至分钟级。它的正确用法是作为完整备份体系的起点,而非终点。先建立起同机跨盘备份机制,随后逐步补充异机与异地副本,才是中小企业及个人用户构建数据保护能力切实可行的演进路径。
转载自 CSDN-专业IT技术社区
原文链接:https://blog.csdn.net/xixiaoyunya/article/details/166592706

