

2026年江西省职业院校技能大赛(中职组)信创适配及安全管理竞赛样题
文章目录
模块 A 基础理论测试模块
模块 A 请直接在在答题平台上完成。
模块 B 信创系统环境部署模块
信创系统安装
为 Server3 安装 openEuler 操作系统。设置系统语言:English
设置系统时区:Asia/Shanghai设置安装类型:Server
设置启用 root 密码,使用 SM3 加密技术
设置分区采用 LVM 形式,自动分配,并且对分区进行修改:除系统启动分区保持不变,其他分区设置要求如下:
| 位置 | 容量 | 文件系统 | 分区类型 |
|---|---|---|---|
| / | 25 GiB | ext4 | LVM |
| swap | 4 GiB | swap | LVM |
| /data | 5 GiB | xfs | LVM |
注意:其他未提及的配置内容均保持系统默认设置。
信创系统管理
在 Server3 上使用 ens3 和 ens4 配置网口绑定,使用 balance-alb 模式,连接 称为 nm_bond1,设备 称为 bond1。成员连接 称为 bond1_port1 和 bond1_port2,分别对应设备 ens3 和 ens4。
确认并且配置所有服务器的地址及 称:
| 服务器 | FQDN | IPv4 |
|---|---|---|
| Server1 | server1.jx.itai.org | ens3:172.16.50.101/24ens4:10.0.0.101/24 |
| Server2 | server2.jx.itai.org | ens3:172.16.50.102/24ens4:10.0.0.102/24 |
| Server3 | server3.jx.itai.org | bond1:172.16.50.103/24 |
所有主机间的访问均通过 FQDN 的形式进行访问。
确认并且配置为所有 Server 主机网关为 172.16.50.1,确保服务器能与网关通信。
为所有 Server 主机启用防火墙,防火墙区域为 public。根据不同服务,在 系统防火墙中使用添加端口的方式配置放行策略,并且确保此设置是永久有效的。
SSH 服务配置与管理
设置 Server 主机之间的安全远程管理访问
在所有 Server 主机上为 root 用户生成两组 SSH 密钥对:RSA 算法,密钥长度 4096, 称和保存位置保持默认。ED25519 算法, 称和保存位置保持
默认。修改 SSH 客户端和服务端配置,使 Server1 与 Server2 之间可使用 root 用户通过 FQDN 双向免密登录。
SSH 服务端应继续允许题目预置账户正常登录。
SSH 客户端连接 Server 主机时应优先使用 FQDN,并能够正确校验主机指纹。
DNS 服务搭建
为 Server1 和 Server2 安装 DNS 服务器
利用 bind 和 bind-utils,配置 Server1 为主 dns 服务器,配置 Server2 为备用 dns 服务器,为所有 Server 主机提供冗余 dns 正反向解析服务。
主 DNS 服务器上正向解析文件为: /var/named/db.server.itai.org,反向解析文件为: /var/named/db.0.50.16.172,域 为 itai.org,解析网段为: 172.16.50.0/24
配置域 解析:(后续试题如使用其他域 的,也需使用此 DNS 提供解析服
务)
| FQDN | IPv4 |
|---|---|
| server1.jx.itai.org | 172.16.50.101/24 |
| server2.jx.itai.org | 172.16.50.102/24 |
| server3.jx.itai.org | 172.16.50.103/24 |
证书服务搭建
配置 Server1 为 CA 服务器(RSA),为所有 Server 主机颁发证书。配置 CA的默认路径为/etc/pki/CA,其他 CA 相关文件保持在 CA 路径下的默认位置,私钥为 cakey.pem,CA 证书为 cacert.pem,私钥长度为 4096。证书颁发策略要求检查国家和组织两个字段是否匹配,其他字段为可选,公用 必填。为确保 CA安全可靠,CA 证书有效期为 1 年,证书信息必须完整,证书详细信息:
·公用 :ca-rsa.itai.org
·国家:CN
·省:Beijing
·城市:Beijing
·组织:itai.org
·组织单位:ca-rsa
申请并颁发一张供 Server 主机使用的证书,私钥为 server-rsa.key,私钥长度为 4096,证书为 server-rsa.pem。为确保主机证书安全可靠,证书有效期 2 年,证书信息必须完整,证书详细信息:
·公用 :*.itai.org
·国家:CN
·省:jiangxi
·城市:nanchang
·组织:itai.org
·组织单位:server
完成签发后将主机证书复制到所有 Server 主机的/etc/ssl 目录。后续服务如需要使用普通证书的均使用此证书。
证书签发过程中法采用国密算法。
企业应用环境准备
为 Server1 和 Server2 安装 redis 服务器,部署 reids cluster。配置 redis 节点完成以下内容:
·为每个 redis 节点单独准备配置文件,存放在
/opt/redis-cluster/[node_name].conf
例如:node1 的路径为 /opt/redis-cluster/node1.conf
·配置 redis 节点启用持久化,持久化目录为:
/opt/redis-cluster/[node_name]/data
例如:node1 的路径为 /opt/redis-cluster/node1/data
·配置 redis 集群节点分布如下,集群每个主节点配置 1 个从节点
| Redis Node_Name | Server_Name/Port |
|---|---|
| node11 | 172.16.50.101:7011 |
| node12 | 172.16.50.101:7012 |
| node21 | 172.16.50.102:7021 |
| node22 | 172.16.50.102:7022 |
为 Server1 安装 apache 服务器
使用 itai.org 或其他 itai.org 的三级域 访问时,自动跳转到 www.itai.org。
使用 ip 地址访问时被拒绝,httpd 服务器返回服务默认的 403 页面使用域 访问时,httpd 服务器默认页面返回信息为:JX_ITAI
配置客户端通过 http 访问服务器时自动跳转到 https,SSL 证书采用国密证书以提供安全可靠的连接。
部署企业应用服务
在 Server2 安装 LAMP 环境,并部署 wordpress 应用服务。
安装完成初始化数据库并设置 root(密码为:Admin@0000)。创建 wordpress库,供 wordpress 项目使用。
创建数据库用户 wpadmin(密码为:wpAdmin@0000),对 wordpress 数据库有读写权限,wordpress 应用程序使用该用户访问数据库。
利用 wordpress 搭建博客网站,站点标题为"Technology Innovation @ CHINA",站点管理员 称为 admin 密码为 1234567890A,管理员邮箱为 [email protected],使用 http://blog.itai.org 能够正常访问站点。
文件存储配置
在 Server3 安装 NFS 服务。
创建目录 /data/nfs/share 为 node1 和 node2 提供共享存储空间
配置采用 FQDN 形式,允许为 node1 和 node2 以读写模式访问共享空间集群数据写入要求完成磁盘写入后,返回成功确保数据安全
创建存储专用用户 nfsusers(uid=9011,gid=9011)将所有所有操作映射到该用户
配置node1 和node2 开机自动挂载远程共享空间,启用服务器超时检测功能,超时时间为 100ms,重试 3 次
企业门户站点搭建
在 Server2 上部署企业门户站点服务。
在 Server2 上安装 nginx、php、php-fpm、mysql8 及必要组件,完成企业门户运行环境。
设置 MySQL root 用户密码为 Mysql@2026。
创建数据库 portal,创建数据库用户 portaladmin,密码为 Portal@2026,该用户对 portal 数据库拥有读写权限。
从软件素材地址下载 innovation-portal.zip 和 innovation-portal.sql:将门户源码部署到 /data/www/portal,将初始化数据导入 portal 数据库,门 户程序使用 portaladmin 访问数据库。
使用 Nginx 创建基于域 的虚拟主机:站点域 为 portal.isec.org,站点标题为 Innovation Service Portal,管理员账户为 admin,密码为 Admin@2026,邮箱为 [email protected],访问 http://portal.isec.org 能够正常打开门户首页。
门户站点日志要求:访问日志保存为 /var/log/portal/access.log,错误日志保存为 /var/log/portal/error.log。
模块 C 系统适配及安全管理模块
在 Server3 安装 opengauss 数据库及配套工具。
·利用 yum 仓库安装 opengauss 数据库
·设置数据库管理员 opengauss(密码为:dbadmin@00)
·设置系统用户 opengauss(密码为:dbadmin@123)
·创建数据库用户 oaadmin(密码为:oaadmin@123)
创建数据库实例 为:dbx,并且在 dbx 下创建 称为 schex 的模式,用户 oaadmin 是 schex、dbx 的拥有者,配置用户 oaadmin 登录数据库 dbx 默认查询模式为 schex。
完成后在 sche_oa 中创建下表,表 为:tb_userinfo。

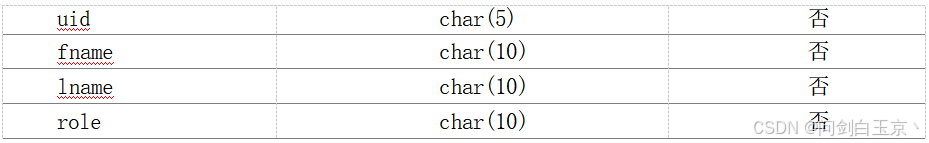
完成后将数据库 dbx 以纯文本形式导出到/data/opengauss1.sql 中。
在 Server3 创建 opengauss 数据库用户 opsadmin(密码为:opsadmin@123)。创建数据库实例 为:db_wordpress,并且在 db_wordpress 下创建 称为
schema_wordpress 的模式,设置 opsadmin 是schema_wordpress 和db_wordpress的拥有者。设置 opsadmin 登录数据库 db_wordpress 后的默认查询模式为 schema_wordpress。
将 Server2 上的 wordpress 数据库完整迁移至 opengauss 的 db_wordpress中。(只需将数据完成迁移)
迁移完成后对数据进行检查,确保数据完整性、可用性,并将迁移完后的数据库备份到/data/opengauss2.sql。
系统登录加固:
·对所有系统进行登录加固。
·修改全局环境变量实现终端超时时间 300 秒,超时后自动登出
·删除不必要的用户 games 和 ftp,避免安全隐患
SSH 服务加固:
·对所有系统进行 SSH 加固配置,配置内容保存在 SSH 服务默认配置文件中。
·客户端存活性检测 10 妙一次,客户端 3 次无应答则断开连接
·禁用 TCP 转发功能
·禁用 X11 转发功能·
·避免暴力攻击,用户最大尝试次数 8 次
系统审计管理:
使用 auditd 服务对所有 Server 进行审计。
·为了便于区分,在审计日志中使用主机的完全合格域
·审计文件系统访问 /etc/hosts 的改动情况
·审计文件系统访问/etc/resolv.conf 的改动情况
·审计文件系统访问/etc/passwd 和/etc/shadow 的改动情况
·审计文件系统访问/etc/sudoers 和/etc/sudoers.d 的改动情况
·审计系统调用运行 /usr/bin/rm 的具体情况
·审计系统调用运行 /usr/bin/reboot 的具体情况
·审计系统调用运行 /usr/bin/chmod 的具体情况导出审计报告到 /var/log/audit.report.log
2026年江西省职业院校技能大赛(中职组)信创适配及安全管理竞赛样题参考答案
本套题目全模块答案及配套文件可联系博主获取!联系方式在文章最下方
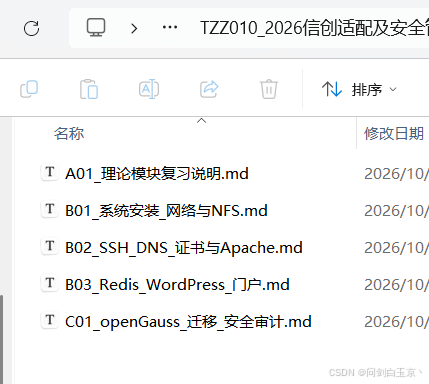

转载自 CSDN-专业IT技术社区
原文链接:https://blog.csdn.net/qq_50377269/article/details/166948953

