

Hazard Pointer 风险指针实战:无锁并发中安全回收内存的工业级方案
在无锁并发编程(Lock-Free Programming)的微观世界里,最凶险的 Bug 往往并非算法本身的逻辑错误,而是由多线程时钟交错引发的 Use-After-Free(读后释放导致的野指针内存踩踏) 与 ABA 幽灵。
考虑一个典型的无锁单向链表读取场景:
读线程 1 通过原子操作读取了链表头节点指针 curr,正准备解引用并读取 curr->next;恰在此时,操作系统的线程调度器将线程 1 挂起,写线程 2 趁机将 curr 节点从链表中逻辑摘除并直接调用了 free(curr) 将其物理释放;当读线程 1 重新苏醒并尝试解引用已经归还给操作系统的 curr->next 时,系统会瞬间因内存访问违规(SIGSEGV 段错误)而崩溃。
为了解决“当读者正在并发访问某个内存节点时,写者如何确定该内存何时才能被安全地物理释放”这一根本矛盾,安全内存回收(Safe Memory Reclamation,SMR)机制应运而生。由 Maged Michael 提出的 Hazard Pointer(风险指针 / 危险指针) 机制,以其严格的内存确定性与微观安全性,成为了工业级无锁系统(如金融高频交易撮合引擎、操作系统内核与底层并发库)中最坚固的内存回收基石。
Hazard Pointer 的核心运行拓扑与宣告机制
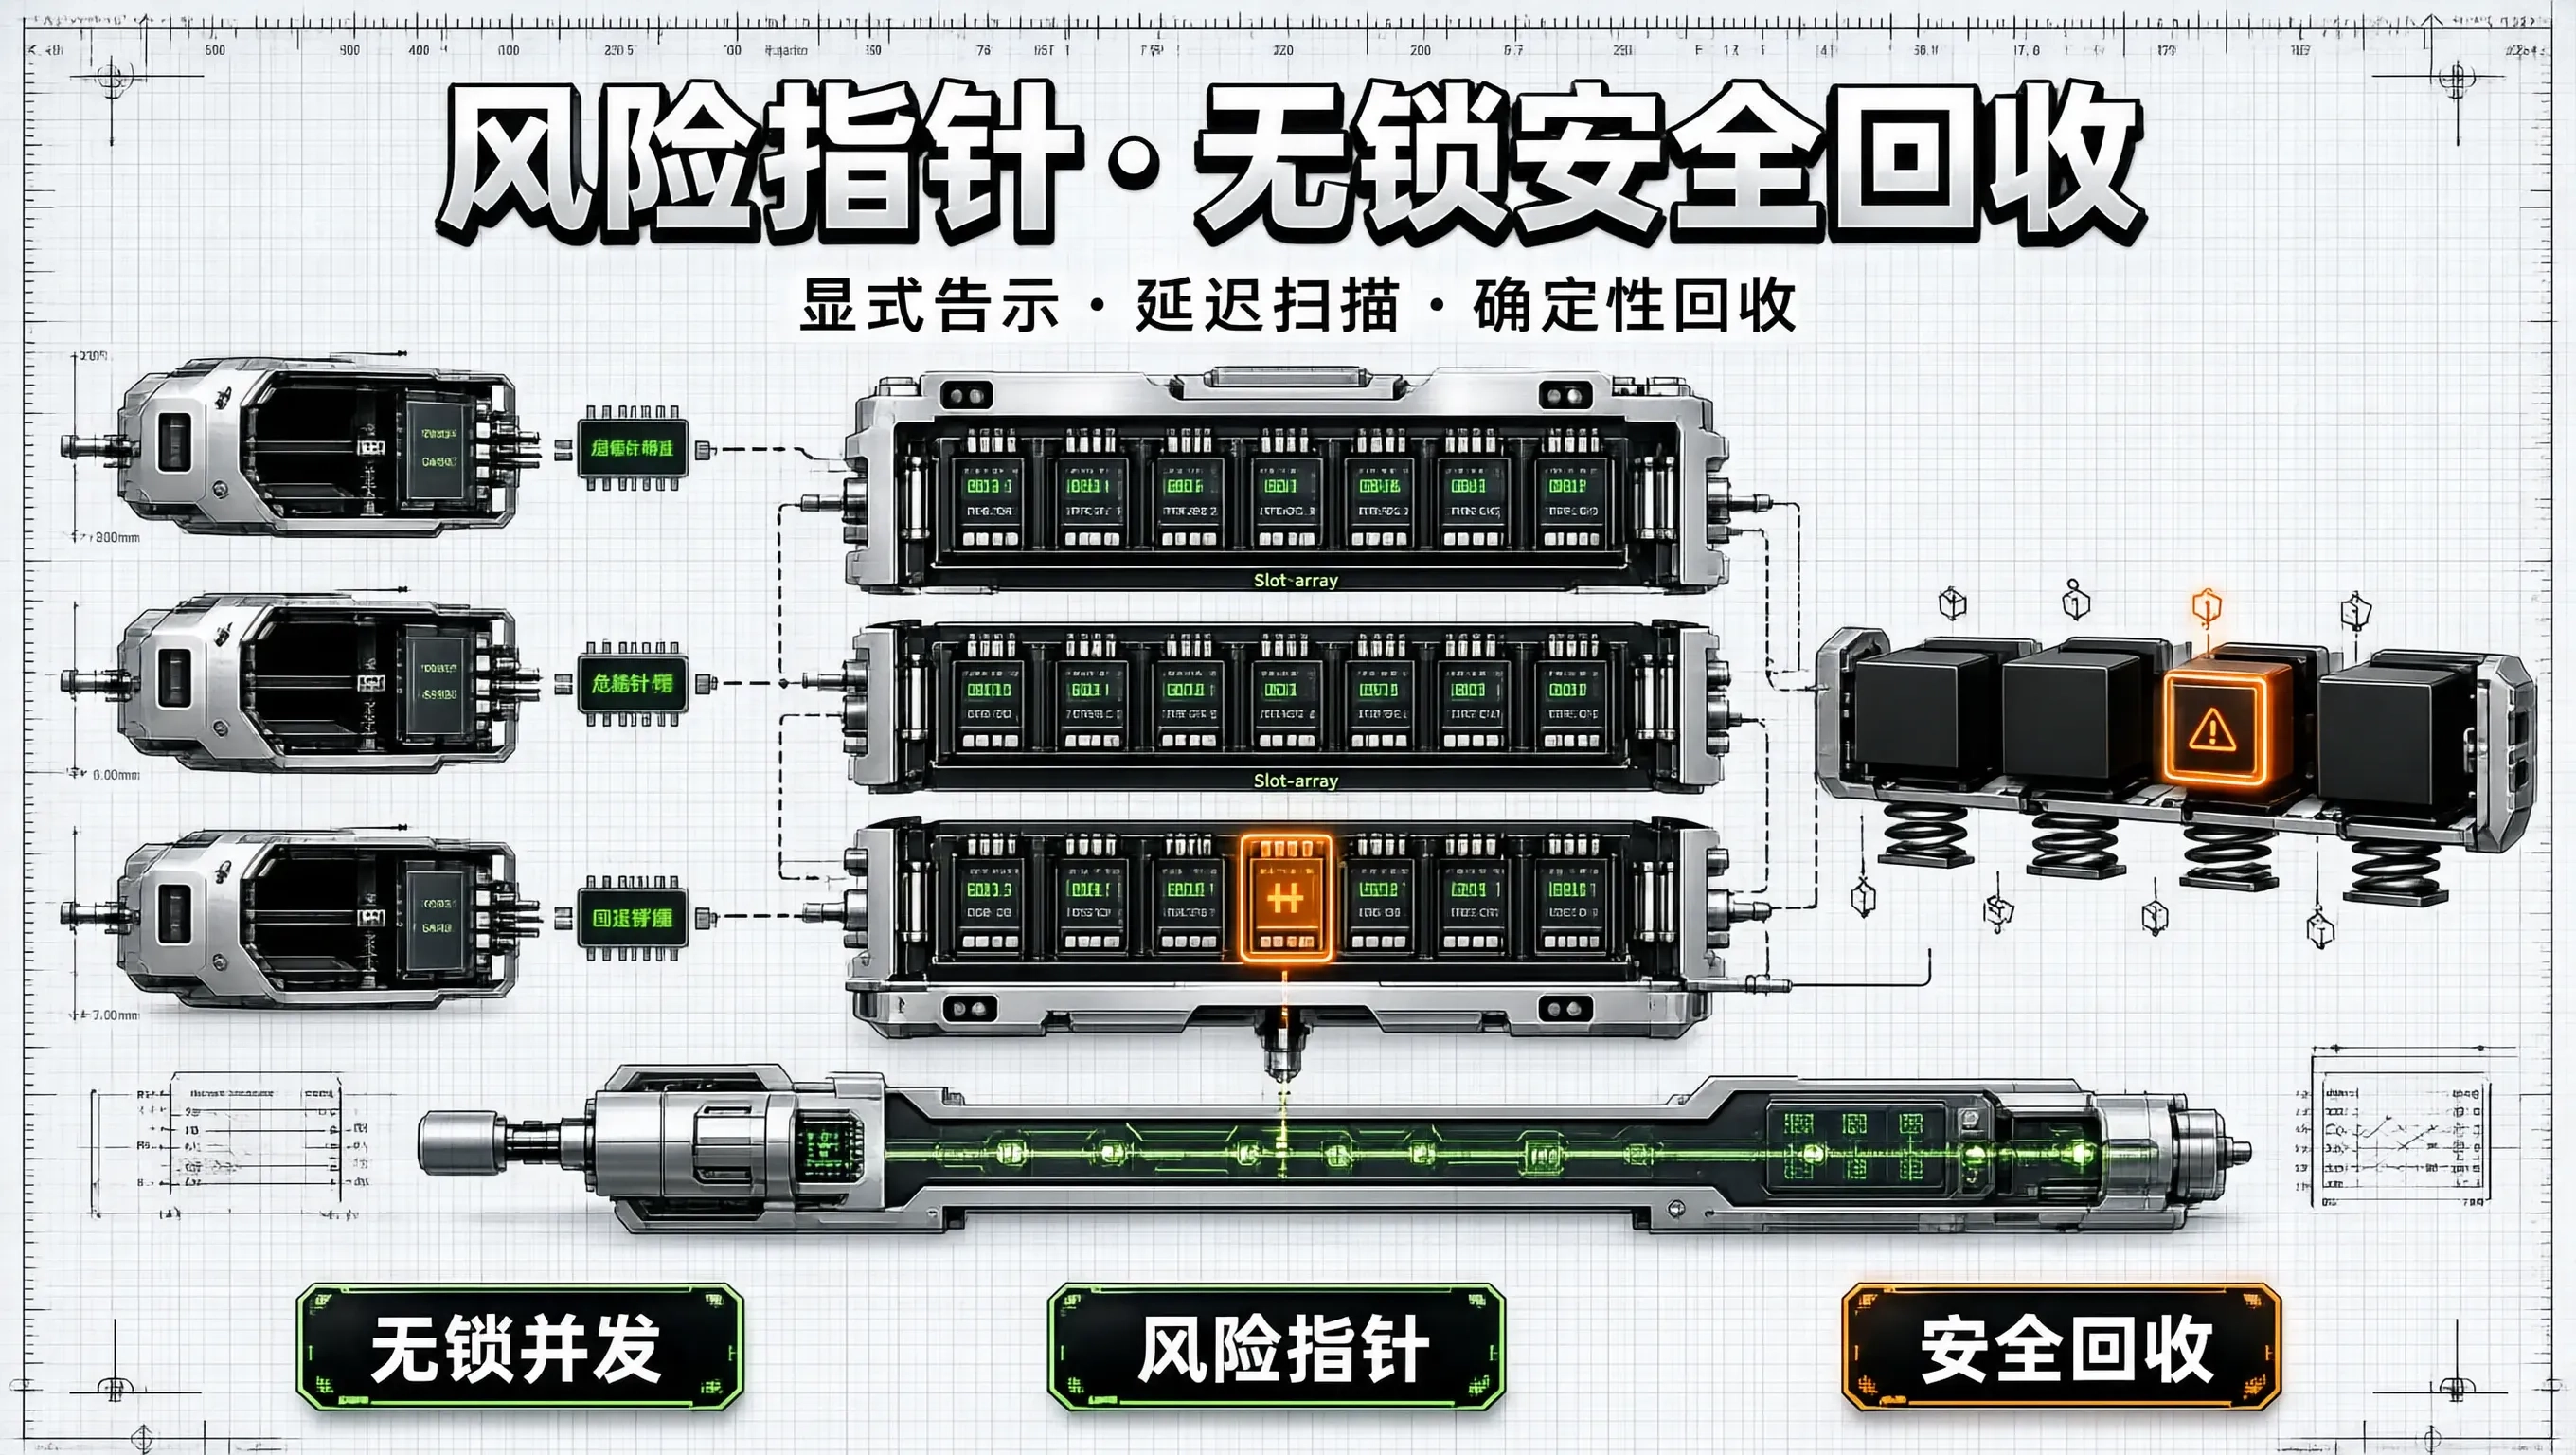
Hazard Pointer 的设计哲学极其清晰:“读者在访问任何共享指针之前,必须先在一个全局可见的私有告示牌(Hazard Slot)上进行显式宣告;只要该告示牌有效,全系统任何写者都绝对禁止物理释放该指针指向的内存块!”
Hazard Pointer 全局保护拓扑模型:
┌────────────────────────────────────────────────────────────┐
│ 全局风险指针公告栏 (Global Hazard Array):                   │
│ - Slot 0 (读线程 0): 当前正在保护指针 [ 0x1000 (节点 A) ]   │
│ - Slot 1 (读线程 1): 当前正在保护指针 [ 0x9000 (节点 B) ]   │
│ - Slot 2 (读线程 2): 当前为空 (nullptr)                    │
└────────────────────────────────────────────────────────────┘
                               ▲
                               │ 读者在解引用前, 必须先将指针写入自己的公告槽位!
[ 读线程 0 ] ──────────────────┤
                               │ 写者准备释放内存时, 必须先扫描全量公告栏!
[ 写线程 2 (执行 Retire) ] ────┘
读者与写者的三大微架构协作协议
Hazard Pointer 的正确性建立在读写两端严密的无锁协议交互之上:
                ┌────────────────────────────────────────────────────────┐
                │ 1. 读端获取协议 (Acquire Hazard):                       │
                │    1) 读取目标指针: ptr = atomic_load(&head)           │
                │    2) 将 ptr 写入当前线程私有的 Hazard Slot 告示槽位   │
                │    3) 内存屏障与二次校验 (Double Check):               │
                │       再次确认 head == ptr                             │
                │       - 若相等: 宣告成功! 安全解引用 ptr->next!        │
                │       - 若不相等: 说明期间已被其他线程修改, 重置并重试!│
                └───────────────────────────┬────────────────────────────┘
                                            │
                                            ▼
┌────────────────────────────────────────────────────────────────────────┐
│ 2. 写端下线协议 (Retire Phase):                                        │
│    写者将节点从共享数据结构中逻辑摘除后, 绝对严禁直接调用 free(ptr)!   │
│    而是将 ptr 放入当前线程本地独占的【待回收列表 (Retire List)】暂存!  │
└────────────────────────────────────────────────────────────────────────┘
                                            │
                                            ▼
┌────────────────────────────────────────────────────────────────────────┐
│ 3. 物理扫描与批量回收 (Scan & Reclaim Phase):                          │
│    当本地待回收列表累积达到阈值 (如 2 * H * P) 时, 触发物理扫描:       │
│    - 一次性遍历全系统所有线程的 Hazard Array, 收集当前所有受保护指针   │
│    - 与本地待回收列表求差集:                                           │
│      * 凡是【未出现在任何公告栏中】的指针 ──> 100% 安全执行 free(ptr)!  │
│      * 依然处于保护状态的指针 ──> 保留在待回收列表, 等待下一次扫描!    │
└────────────────────────────────────────────────────────────────────────┘
现代 Rust 工业级实现实战
为了杜绝 CPU 缓存行伪共享(False Sharing)并提供符合 RAII 规范的生命周期保护,以下展示了工业级 Hazard Pointer 的核心实现:
use std::sync::atomic::{AtomicPtr, Ordering};
use std::ptr;

// 1. 线程私有 Hazard Slot: 强制 64 字节对齐,独占单个 Cache Line 消除伪共享
#[repr(align(64))]
pub struct HazardSlot {
    pub ptr: AtomicPtr<u8>,
}

impl HazardSlot {
    pub const fn new() -> Self {
        Self {
            ptr: AtomicPtr::new(ptr::null_mut()),
        }
    }
}

// 2. RAII 风格的 Hazard 守卫
pub struct HazardGuard<'a, T> {
    slot: &'a HazardSlot,
    target: *mut T,
}

impl<'a, T> HazardGuard<'a, T> {
    pub fn protect(atomic_src: &AtomicPtr<T>, slot: &'a HazardSlot) -> Option<HazardGuard<'a, T>> {
        loop {
            let p = atomic_src.load(Ordering::Relaxed);
            if p.is_null() {
                return None;
            }

            // Step 1: 将指针发布到当前线程独占的公共槽位 (必须使用 SeqCst 或 Release 保证可见性)
            slot.ptr.store(p as *mut u8, Ordering::SeqCst);

            // Step 2: 内存屏障与二次校验 (Double Check)
            // 防止在写入槽位前的一瞬间,该节点已被其他写线程逻辑摘除
            if atomic_src.load(Ordering::Acquire) == p {
                return Some(HazardGuard { slot, target: p });
            }

            // 校验失败,清除公告并重试
            slot.ptr.store(ptr::null_mut(), Ordering::Relaxed);
        }
    }

    pub fn get(&self) -> &T {
        // 安全解引用:因为当前槽位受保护,目标内存绝对不会被物理 free
        unsafe { &*self.target }
    }
}

impl<'a, T> Drop for HazardGuard<'a, T> {
    fn drop(&mut self) {
        // 读操作完成,释放告示牌
        self.slot.ptr.store(ptr::null_mut(), Ordering::Release);
    }
}
Hazard Pointer vs EBR(基于代际回收)的选型 Trade-offs
在现代无锁并发架构中,主要存在两大主流 SMR 派系:Hazard Pointer(HP) 与 Epoch-Based Reclamation(EBR)。两者的核心特性对比如下:
| 评估维度 | Hazard Pointer (风险指针) | Epoch-Based Reclamation (EBR) |
|---|---|---|
| 内存上限确定性 | 数学级严格确定(未回收内存有界 $O(P \times H)$) | 较弱(若某个线程长时间阻塞,全系统内存无法回收) |
| 防长尾卡死韧性 | 极强(单个慢线程仅锁定其正在保护的 1~2 个节点) | 脆弱(一个慢协程会导致系统内存持续暴涨引发 OOM) |
| 读端性能开销 | 略高(每次保护需一次原子 Store 与二次校验) | 极高(读端仅做一次全局 Epoch 钉住,近乎零开销) |
| 写端回收开销 | 批量扫描耗时 $O(R \log(P \cdot H))$ | 极低(代际推进后批量挂载释放链表) |
| 适用工业场景 | 强实时系统、金融高频交易订单簿、Linux 内核 | 高性能内存数据库、分布式缓存(如 Cachelib)、SkipList |
生产避坑指南
- 写端内存屏障的完备性:写者在逻辑摘除节点与后续扫描 Hazard Array 之间,必须插入全内存屏障(
atomic_thread_fence(Ordering::SeqCst)),确保写者对节点摘除的修改对所有读者的二次校验全局可见,杜绝 CPU 指令重排引发的时钟交错穿透。 - 槽位复用与动态扩容:系统应为每个线程预先绑定固定数量(如 2 到 4 个)的 Hazard Slot。若无锁数据结构遍历需要同时保护大量节点,应结合链表分段或降级为 EBR。
总结
并发安全的最高境界,是在完全抛弃互斥锁的前提下,构建起严密抵抗时钟乱序的确定性协议。Hazard Pointer 通过清晰的显式告示与延迟扫描机制,在微观层面为无锁读写操作划定了绝对安全的内存生命周期边界。深入掌握这套工业级 SMR 范式,是每一个系统级工程师跨入顶尖并发架构门槛的核心硬功。
转载自 CSDN-专业IT技术社区
原文链接:https://blog.csdn.net/iymei4986533030/article/details/165614061

