

授权与合规声明
本文全部操作对象均为自建隔离靶场(本机容器或隔离虚拟机),涉及安全测试的环节必须以取得合法授权为前提。未经授权的渗透测试违反《中华人民共和国网络安全法》与《刑法》相关条款,须承担相应法律责任。本文只讲环境配置、版本对照与靶场隔离,不含任何攻击步骤、利用载荷与绕过手法,请勿将文中环境指向任何非自有系统。
一、练到某个阶段,人会开始担心"万一我真发现了点什么"
1.1 一个很常见的心态转折
靶场练到一定阶段,很多人会经历同一个转弯:练得多了,脑子里会冒出一个更让人不安的问题——“万一哪天,我在一个真实的地方发现了点什么,我该怎么办?”
这担心不算多余:"发现了"会牵出一连串动作,而那些动作是有规矩的。
1.2 前提与边界
本文讨论的一切,前提是你已经在有授权的范围内活动——对象是你自己搭的隔离靶场、你名下的资产,或一份明确授权覆盖的范围。授权怎么取得,本账号另有专文。
本文也不讨论"怎么发现":全文一个字都不写漏洞的类别、位置或触发条件,只讲四件事——主体、时限、路径、边界;编号怎么查是另一篇的事。
1.3 立意只有一句
"发现了"不是终点,"怎么办"才是。 依据就是《网络产品安全漏洞管理规定》这条规矩链,以及它上面的《网络安全法》。
本章可以带走的一句:担心是正常的,但"怎么办"不该靠猜——这条链上每一环都有规定。
二、先立住一个框架:这条链上其实有四件事
2.1 法规自己写着它管什么
看这条规矩自己的说明最省力。《网络产品安全漏洞管理规定》第一条逐字写着:
第一条 为了规范网络产品安全漏洞发现、报告、修补和发布等行为,防范网络安全风险,根据《中华人民共和国网络安全法》,制定本规定。
这句话把要规范的行为一项一项点名列了出来——发现、报告、修补、发布。
2.2 四件事可以拆成两段
| 四件事 | 在链条里的位置 | 本文对应章节 |
|---|---|---|
| 发现 | 起点;本文只把它当前提,不写"怎么发现" | 第一章 |
| 报告 | 前半段,正面路径 | 第三章 |
| 修补 | 前半段,带时限的义务 | 第四章 |
| 发布 | 后半段,边界最硬的一段 | 第五、六章 |
2.3 前半段给路,后半段给墙
第三、四章是"正面路径":有可走的通报方向,有明确的义务方和时限;第五、六章是"硬边界":发布之前哪些线不能碰。
⚠️ 代码待验证
# 只读提示:把条文原文放在手边再读,本文不执行任何环境操作
# 依据是《网络产品安全漏洞管理规定》第一条所列的四个动作
#
# 发现   -> 起点(本文的前提)
# 报告   -> 前半段:第六条 / 第七条
# 修补   -> 前半段:第七条 / 第八条
# 发布   -> 后半段:第九条
#
# 读法:先确定"我现在这一问"落在四个字里的哪一个,
#       再去看那一段的条文 —— 别把"发布"的规矩套到"报告"上。
本章可以带走的一句:第一条把要管的行为写成"发现、报告、修补、发布";本文按它分成"正面路径"与"硬边界"两层。
三、报送:正面路径是写在法规里的
3.1 第六条逐字:鼓励向网络产品提供者通报
第六条 鼓励相关组织和个人向网络产品提供者通报其产品存在的安全漏洞。
这一句短,关键信息却给全了:发现者可以走的正面路径,是"向网络产品提供者通报"——"鼓励"说明这是被正面看待的行为。
3.2 谁在这条规矩的射程里
第二条 在中华人民共和国境内的网络产品(含硬件、软件)提供者和网络运营者,以及从事网络产品安全漏洞发现、收集、发布等活动的组织或者个人,应当遵守本规定。
最值得停下来看的是最后半段:“从事网络产品安全漏洞发现、收集、发布等活动的组织或者个人”。一个自学者如果对外发布了自己发现的漏洞信息,就落在这一档——规矩也点名了个人。
3.3 这份规定的身份
截至 2026-10-06,本文引用的是这样一个版本:
- 发文主体:工业和信息化部、国家互联网信息办公室、公安部(三家联合印发)
- 文号:工信部联网安〔2021〕66号
- 发布时间:2021 年 7 月 12 日
- 施行时间:自 2021 年 9 月 1 日起施行
补一句待验证:它是否已有修订,本文未检索到更新版本,也不能就此断言"未有修订"(见附表 A)。本文一律按"截至 2026-10-06 的现行文本"来读。
3.4 三家主管部门各有分工
| 主管部门 | 负责什么(照条文口径) |
|---|---|
| 国家互联网信息办公室 | 负责统筹协调 |
| 工业和信息化部 | 负责综合管理,承担电信和互联网行业监督管理 |
| 公安部 | 负责监督管理,依法打击利用漏洞实施的违法犯罪活动 |
条文还写到:有关主管部门加强协同配合、实现漏洞信息实时共享、对重大漏洞风险开展联合评估和处置。
3.5 一处必须标"未核"的地方
法规点名了"工业和信息化部网络安全威胁和漏洞信息共享平台"这个报送去处,但它的具体入口和提报要求本文没有核到,也不给(见附表 A)。
本章可以带走的一句:正面路径写在第六条——“向网络产品提供者通报”;这条规矩也点名了个人;报送平台入口与流程本文未核。
四、义务方与时限:谁在多少天内要做什么
4.1 产品提供者的义务:第七条
第七条逐字要点如下:
(一) 发现或获知漏洞后应当立即采取措施并组织验证,评估危害程度和影响范围;属上游产品或组件的漏洞,应当立即通知相关产品提供者。
(二) 应当在 2 日内向工业和信息化部网络安全威胁和漏洞信息共享平台报送相关漏洞信息。报送内容应当包括产品名称、型号、版本以及漏洞的技术特点、危害和影响范围等。
(三) 应当及时组织修补;需产品用户(含下游厂商)采取软件、固件升级等措施的,应当及时告知风险及修补方式并提供必要的技术支持。
平台同步向国家网络与信息安全信息通报中心、国家计算机网络应急技术处理协调中心通报;末句是"鼓励网络产品提供者建立漏洞奖励机制,对发现并通报的组织或个人给予奖励"——关于这句只说到这里:它是官方事实,本文不推演金额、门槛,也不讲"怎么更容易拿到"。
4.2 网络运营者的义务:第八条
第八条:网络运营者发现或获知其网络、信息系统及其设备存在安全漏洞后,应当立即采取措施,及时对安全漏洞进行验证并完成修补。
4.3 接收渠道与日志:第五条
第五条:网络产品提供者、网络运营者和网络产品安全漏洞收集平台应当建立健全漏洞信息接收渠道并保持畅通,留存漏洞信息接收日志不少于 6 个月。
4.4 一张"主体—义务—时限—依据"表
| 主体 | 义务(照条文口径) | 时限 | 依据 |
|---|---|---|---|
| 网络产品提供者 | 立即采取措施并组织验证,评估危害程度和影响范围;属上游产品或组件的,立即通知相关产品提供者 | 立即 | 第七条第(一)项 |
| 网络产品提供者 | 向工业和信息化部网络安全威胁和漏洞信息共享平台报送漏洞信息 | 应当在 2 日内 | 第七条第(二)项 |
| 网络产品提供者 | 及时组织修补;告知风险及修补方式并提供必要的技术支持 | 及时 | 第七条第(三)项 |
| 网络运营者 | 立即采取措施,及时验证并完成修补 | 立即 / 及时 | 第八条 |
| 提供者、运营者、收集平台 | 建立健全接收渠道并保持畅通;留存接收日志 | 不少于 6 个月 | 第五条 |
本章可以带走的一句:提供者的报送时限是2 日内;运营者的义务落在"验证并完成修补";接收渠道要畅通、日志留存不少于 6 个月。
五、发布:这里的边界是硬的
5.1 发布之前先有一个原则句
第九条先给总原则:从事漏洞发现、收集的组织或者个人,通过网络平台、媒体、会议、竞赛等方式向社会发布漏洞信息的,应当遵循必要、真实、客观以及有利于防范网络安全风险的原则。
5.2 八项逐字要点
| 项号 | 要求(照条文口径) | 一句话含义 |
|---|---|---|
| (一) | 不得在网络产品提供者提供修补措施之前发布漏洞信息;认为有必要提前发布的,应当与相关网络产品提供者共同评估协商,并向工业和信息化部、公安部报告,由工业和信息化部、公安部组织评估后进行发布 | 修补在前、发布在后 |
| (二) | 不得发布网络运营者在用的网络、信息系统及其设备存在安全漏洞的细节情况 | 别人正在用的系统,不写细节 |
| (三) | 不得刻意夸大漏洞的危害和风险,不得利用漏洞信息实施恶意炒作或者进行诈骗、敲诈勒索等违法犯罪活动 | 不夸大、不炒作、不敲诈 |
| (四) | 不得发布或者提供专门用于利用漏洞从事危害网络安全活动的程序和工具 | 不发布、不提供利用工具 |
| (五) | 在发布网络产品安全漏洞时,应当同步发布修补或者防范措施 | 发的时候连修补或防范一起发 |
| (六) | 在国家举办重大活动期间,未经公安部同意,不得擅自发布漏洞信息 | 重大活动期间另有一道约束 |
| (七) | 不得将未公开的漏洞信息向网络产品提供者之外的境外组织或者个人提供 | 未公开的信息不往外给 |
| (八) | 法律法规的其他相关规定 | 兜底 |
5.3 四条要单独拎出来讲
第一,(一)把顺序钉住了:修补在前、发布在后。 原文是"不得在网络产品提供者提供修补措施之前发布漏洞信息"。要提前发,条件是:“应当与相关网络产品提供者共同评估协商,并向工业和信息化部、公安部报告,由工业和信息化部、公安部组织评估后进行发布”。
第二,(二)说的是别人的系统。 “不得发布网络运营者在用的……存在安全漏洞的细节情况”——本文因此一个字都不写漏洞的类别、位置与触发条件。
第三,(四)划的是"工具"这条线。 “不得发布或者提供专门用于利用漏洞从事危害网络安全活动的程序和工具”。
第四,(五)给的是"发"的前提动作。 “应当同步发布修补或者防范措施”——合格的发布要让人能修,不是让人能用。
配套资料:这一章那张"第九条八项逐字要点表",连同四项重点的注解,整理成了一份可以直接对着核的清单,放在资料包里,扫码即可获取:
本章可以带走的一句:第一条硬边界是"修补在前、发布在后";在用系统不写细节;不发布不提供利用工具;发布要同步带上修补或防范措施。
六、上层依据:为什么这件事会被管
6.1 第二十八条:发布漏洞信息要守国家规定
《规定》开头写着"根据《中华人民共和国网络安全法》,制定本规定",落点是现行第二十八条:
第二十八条 开展网络安全认证、检测、风险评估等活动,向社会发布系统漏洞、计算机病毒、网络攻击、网络侵入等网络安全信息,应当遵守国家有关规定。
第六十五条是其罚则,逐字要点是:责令改正、警告,可处 1 万–10 万元罚款;拒不改正或情节严重的,处 10 万–100 万元罚款,并可责令暂停相关业务、停业整顿、关闭网站或者应用程序、吊销相关业务许可证或者吊销营业执照,对直接负责的主管人员和其他直接责任人员处 1 万–10 万元罚款。分档怎么分,本账号另有专文。
6.2 第二十九条:禁令条款的三层结构
管"动手"的禁令条款是现行第二十九条:不得非法侵入、干扰、窃取;不得提供专门用于这类活动的程序、工具;明知他人从事而不得提供技术支持、广告推广、支付结算等帮助。第六十六条是其罚则,含行政拘留(五日以下 / 情节较重五日以上十五日以下)与禁业(受治安管理处罚者五年内、受刑事处罚者终身不得从事网络安全管理和网络运营关键岗位工作)。三层禁令的具体写法本账号另有专文,本文只引条号与这句结构概括。
6.3 一条必须写清楚的:报送不等于免责
报送 ≠ 免责。 第七条规定应当在 2 日内报送,第六条鼓励通报——这两条讲的是义务或鼓励项,不是对既往行为的豁免。这部规定没有设置任何免责条款:报送只说明你履行了报告义务;若此前的行为本身触犯法律,由另外的法律责任线处理。"我报了"和"我没违法"是两个问题。
6.4 第四条:一条直接的禁令
第四条 任何组织或者个人不得利用网络产品安全漏洞从事危害网络安全的活动,不得非法收集、出售、发布网络产品安全漏洞信息;明知他人利用网络产品安全漏洞从事危害网络安全的活动的,不得为其提供技术支持、广告推广、支付结算等帮助。
它与第九条第(四)项同向:"工具"与"非法信息流转"两头都被堵住。
6.5 这一章不给的东西
本章只把条款当事实引用:处罚分档、禁业适用、三类条款的区分都不在本文范围。
本章可以带走的一句:发布侧上位依据是第二十八条、罚则在第六十五条;"动手"一侧另有第二十九条与第六十六条;最关键的是——报送不等于免责。
七、给学习者的动作顺序
7.1 五个动作
注意:下面全是流程动作,不含任何技术动作。
| 顺序 | 动作 | 要确认什么 |
|---|---|---|
| 一 | 先确认是不是自己的环境 | 这个对象是不是你的靶场、你名下的资产,或授权范围内的系统 |
| 二 | 确认是不是已知问题 | 是不是早就公开、早就修过的已知情况(编号怎么处理是另一篇的事) |
| 三 | 走通报路径 | 对应第六条的方向:向网络产品提供者通报 |
| 四 | 发布前先过一遍第九条那八项 | 尤其(一)修补在前、(二)不写在用系统细节、(四)不发利用工具、(五)同步带修补 |
| 五 | 拿不准就不发 | 与其事后解释,不如先不发 |
7.2 一套更细的自我确认
⚠️ 代码待验证
# 说明:下面不是要执行的命令,而是把"查规范原文的路径"写清楚
# 把两份官方文本放在手边(截至 2026-10-06 的现行版本):
#   1) 《网络产品安全漏洞管理规定》—— 中国政府网 · 国务院公报
#   2) 《中华人民共和国网络安全法》—— 第二十八条 / 第二十九条 / 第六十五条 / 第六十六条
#
# 读的时候只回答三个问题:
#   Q1 这件事里,"我"属于哪一类主体?(第二条)
#   Q2 这一步对应的是"报告/修补"还是"发布"?(分属前半段与后半段)
#   Q3 如果是"发布",第九条八项里有没有哪一项被碰到?(逐项核)
#
# 三个问题都答不清楚时,动作就停在原地 —— 不发布。
7.3 本文不给的东西
一是报送平台的具体入口与表单流程:入口与提报要求本文未核。二是任何"让发布更容易通过"的技巧:八项是边界,不是流程优化题。
7.4 收束
"发现了"不是终点,"怎么办"才是。 第一条那四个动作摊开就是:发现之后有正面路径(第六条、第七条),发布之前有硬边界(第九条)。能带走的不是几个条号,而是一种心里有底:遇到那个"万一",你知道该往哪条路上走,也知道哪几道墙不能碰。
配套资料:这一章那套"五个动作"的顺序,连同第九条八项的核对清单、第六 / 七条的路径要点,一起收进资料包,扫码即可获取:
本章可以带走的一句:顺序是"先确认是不是自己的 → 确认是不是已知 → 走通报路径 → 发布前过八项 → 拿不准就不发";平台入口与表单本文不给。
附表 A:本文引用事实与官方出处对照表
| # | 事实(照口径) | 一手出处(含 URL) | 核验日期 | 本文位置 |
|---|---|---|---|---|
| 1 | 《网络产品安全漏洞管理规定》由工业和信息化部、国家互联网信息办公室、公安部印发,文号工信部联网安〔2021〕66号,2021 年 7 月 12 日发布,自 2021 年 9 月 1 日起施行 | 中国政府网 · 国务院公报:https://www.gov.cn/gongbao/content/2021/content_5641351.htm | 2026-10-06 | 第三、五章 |
| 2 | 逐字(第一条):为了规范网络产品安全漏洞发现、报告、修补和发布等行为,防范网络安全风险,根据《中华人民共和国网络安全法》,制定本规定。 | 同第 1 行 | 2026-10-06 | 第二、三、七章 |
| 3 | 逐字要点(第二条):中华人民共和国境内的网络产品(含硬件、软件)提供者和网络运营者,以及从事网络产品安全漏洞发现、收集、发布等活动的组织或者个人,应当遵守本规定 | 同第 1 行 | 2026-10-06 | 第三章 |
| 4 | 逐字要点(第三条):国家互联网信息办公室负责统筹协调;工业和信息化部负责综合管理;公安部负责监督管理;有关主管部门协同配合、实现漏洞信息实时共享、对重大漏洞风险开展联合评估和处置 | 同第 1 行 | 2026-10-06 | 第三、五章 |
| 5 | 逐字全文(第四条):任何组织或者个人不得利用网络产品安全漏洞从事危害网络安全的活动,不得非法收集、出售、发布网络产品安全漏洞信息;明知他人利用网络产品安全漏洞从事危害网络安全的活动的,不得为其提供技术支持、广告推广、支付结算等帮助。 | 同第 1 行 | 2026-10-06 | 第六章 |
| 6 | 逐字要点(第五条):网络产品提供者、网络运营者和网络产品安全漏洞收集平台应当建立健全漏洞信息接收渠道并保持畅通,留存漏洞信息接收日志不少于 6 个月 | 同第 1 行 | 2026-10-06 | 第四章 |
| 7 | 逐字全文(第六条):鼓励相关组织和个人向网络产品提供者通报其产品存在的安全漏洞。 | 同第 1 行 | 2026-10-06 | 第三、七章 |
| 8 | 逐字要点(第七条):(一)立即采取措施并组织验证,评估危害程度和影响范围,属上游产品或组件的立即通知相关产品提供者;(二)应当在 2 日内向工业和信息化部网络安全威胁和漏洞信息共享平台报送,内容含产品名称、型号、版本及漏洞的技术特点、危害和影响范围等;(三)及时组织修补、告知风险及修补方式并提供技术支持;平台同步向国家网络与信息安全信息通报中心、国家计算机网络应急技术处理协调中心通报;鼓励建立漏洞奖励机制 | 同第 1 行 | 2026-10-06 | 第四、六、七章 |
| 9 | 逐字要点(第八条):网络运营者发现或获知其网络、信息系统及其设备存在安全漏洞后,应当立即采取措施,及时对安全漏洞进行验证并完成修补 | 同第 1 行 | 2026-10-06 | 第四章 |
| 10 | 逐字要点(第九条八项):发布须遵循必要、真实、客观以及有利于防范网络安全风险的原则,并遵守(一)修补措施之前不得发布,提前发布须共同评估协商并向工业和信息化部、公安部报告、由其组织评估后发布;(二)不得发布网络运营者在用的网络、信息系统及其设备存在安全漏洞的细节情况;(三)不得刻意夸大危害和风险,不得利用漏洞信息恶意炒作或诈骗、敲诈勒索;(四)不得发布或者提供专门用于利用漏洞从事危害网络安全活动的程序和工具;(五)发布时应当同步发布修补或者防范措施;(六)重大活动期间未经公安部同意不得擅自发布;(七)不得将未公开的漏洞信息向网络产品提供者之外的境外组织或者个人提供;(八)法律法规的其他相关规定 | 同第 1 行 | 2026-10-06 | 第五章 |
| 11 | 上层依据:现行《网络安全法》第二十八条(开展网络安全认证、检测、风险评估等活动,向社会发布系统漏洞、计算机病毒、网络攻击、网络侵入等网络安全信息,应当遵守国家有关规定);第六十五条为其罚则(责令改正、警告,可处 1 万–10 万元罚款;拒不改正或情节严重的处 10 万–100 万元罚款,并可责令暂停相关业务、停业整顿、关闭网站或者应用程序、吊销相关业务许可证或者吊销营业执照,对直接负责的主管人员和其他直接责任人员处 1 万–10 万元罚款) | 本台账「条号勘误与现行条文(2026-10-01)」节 | 2026-10-01 | 第六章 |
| 12 | 上层依据:现行《网络安全法》第二十九条为禁令三层结构(不得非法侵入 / 干扰 / 窃取;不得提供专门用于此类活动的程序、工具;明知他人从事而不得提供技术支持、广告推广、支付结算等帮助);第六十六条为其罚则,含行政拘留(五日以下 / 情节较重五日以上十五日以下)与禁业(受治安管理处罚者五年内、受刑事处罚者终身不得从事网络安全管理和网络运营关键岗位工作) | 同第 11 行 | 2026-10-01 | 第六章 |
| 13 | 待验证(BX08):《网络产品安全漏洞管理规定》是否已有修订——本次核到的仍是 2021 年发布、2021-09-01 施行版本,未检索到更新版本,但不能就此断言"未有修订" | 未检索到更新版本(见本批事实表 表 B-补 BX08) | 2026-10-06 | 第三章(文中已标注待验证) |
| 14 | 待验证(BX09):漏洞报送平台的具体入口与提报要求——官方仅点名"工业和信息化部网络安全威胁和漏洞信息共享平台",本次未访问该平台页面,故本文只写平台名称,不写具体流程与表单 | 未访问(见本批事实表 表 B-补 BX09) | 2026-10-06 | 第三、七章(文中已标注待验证) |
| 15 | 本文未实测:全文未运行任何命令;两个代码块均为"查规范原文路径"的说明性 bash 注释,不涉及环境操作,均保留"代码待验证"标记;附表 A 未收录任何漏洞类别、位置或触发条件 | 本文写作口径 | 2026-10-06 | 全文(均标注待验证) |
附表 B:术语速查表
| 术语 | 一句话解释 |
|---|---|
| 网络产品安全漏洞管理规定 | 本文主要依据:工业和信息化部、国家互联网信息办公室、公安部印发的部门规章,2021-09-01 起施行 |
| 网络产品提供者 | 提供网络产品(含硬件、软件)的一方;第七条规定的报送义务落在它身上 |
| 网络运营者 | 运营网络、信息系统及其设备的一方;第八条规定其"验证并完成修补"的义务 |
| 报告(报送) | 四件事之一;提供者应当在 2 日内向工业和信息化部网络安全威胁和漏洞信息共享平台报送 |
| 通报 | 第六条用词:鼓励相关组织和个人向网络产品提供者通报其产品的安全漏洞 |
| 修补 | 四件事之一;第七条第(三)项的"及时组织修补",第八条的"完成修补" |
| 发布 | 四件事之一;第九条用八项要求划出边界,核心是"修补在前、发布在后" |
| 免责 | 本文强调的对照概念——该规定未设免责条款,"报送"不等于对既往行为的豁免 |
写在最后:这篇用到的资料
写这篇文章时,我把第一条里那四个字——发现、报告、修补、发布——单独拎出来看了很久,最后发现它把"发现了之后要做什么"整条链提前写好了。顺手整理了几份配套的东西:
- 条文阅读三动作卡:分清罚则与通用适用规则、条文不等于判决、真实问题找专业意见
- 靶场环境对照表:DVWA、upload-labs 在 Windows / macOS / Linux 三平台的可行性与推荐路径
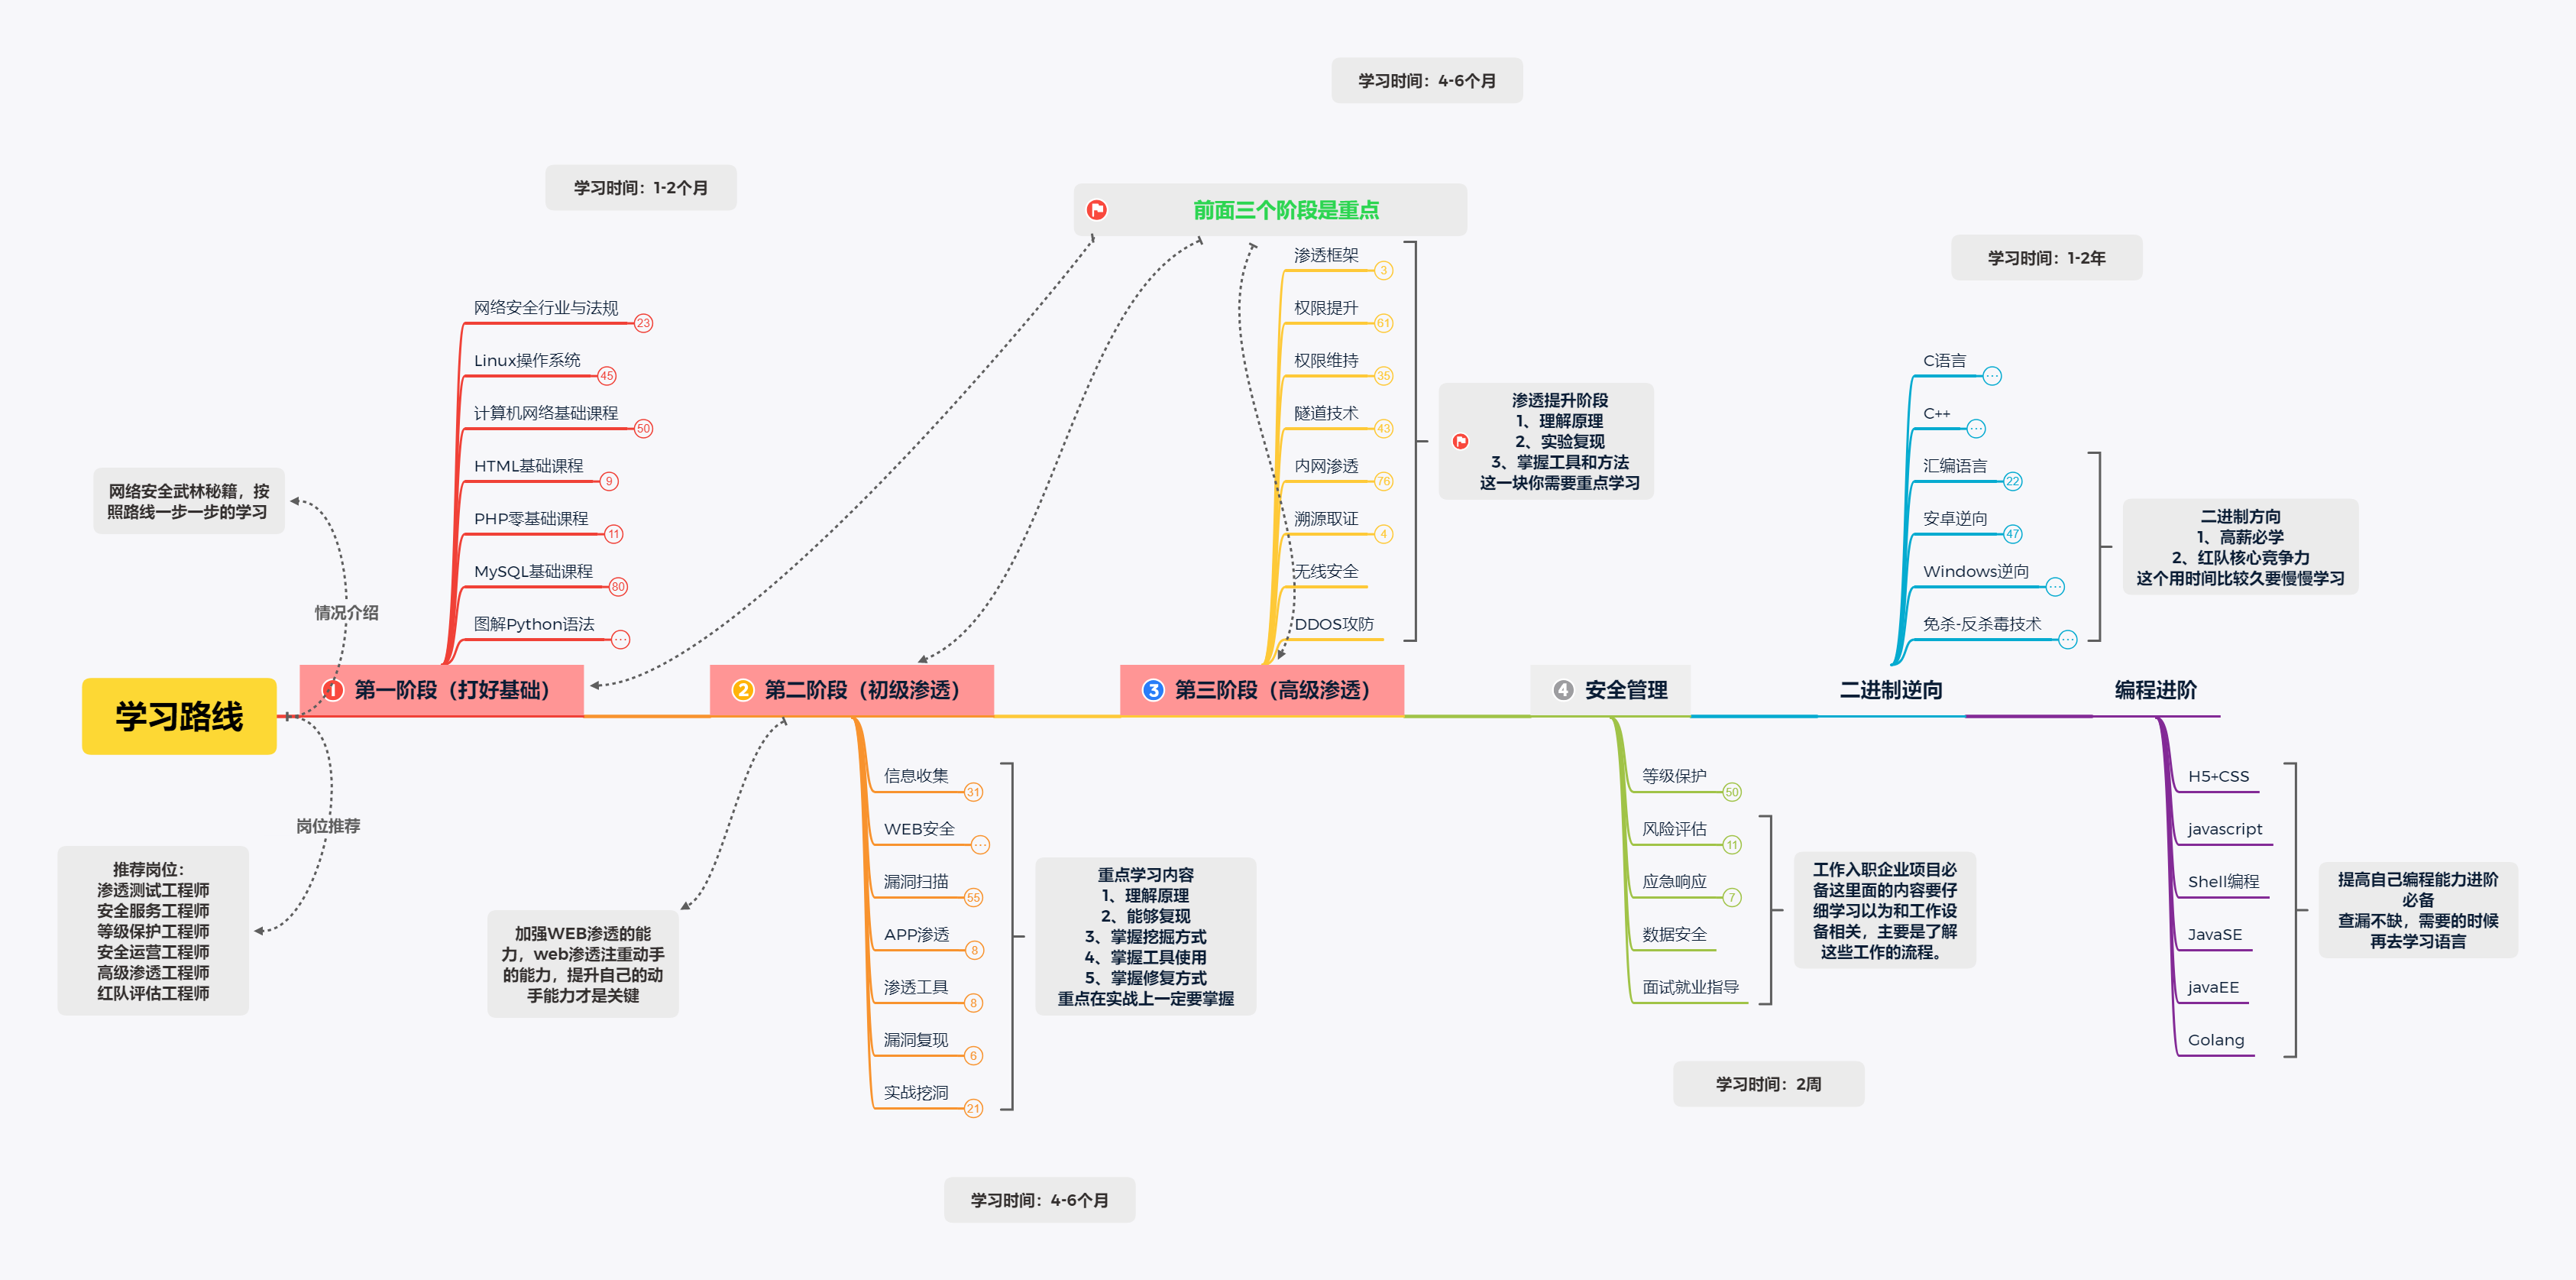
- Web 安全学习路线图:从基础打牢到安全管理,四个阶段各学什么
- 常用靶场清单:每个靶场练什么、适合哪个阶段
资料是我自己整理的,放在下面这个码上,扫码即可获取:
添加时备注「靶场」,优先通过。
拿到之后建议先看条文阅读三动作卡那一份,再把本文那条链对着条文过一遍。
转载自 CSDN-专业IT技术社区
原文链接:https://blog.csdn.net/2301_80217102/article/details/167163200

