

前言
极空间本身已经能完成存储、备份和媒体管理,但当它开始承担更多自建服务以后,管理方式就会发生变化。
只跑一两个容器时,SSH、Docker 命令和配置文件还能应付;服务一多,真正麻烦的往往不是“能不能部署”,而是以后去哪里看容器、查日志、装应用、改配置和维护服务。
1Panel 提供的就是这一层可视化管理入口。它把应用管理、Docker 容器、文件操作、备份计划、SSL 证书等功能集中到一个 Web 面板里,让很多原本需要在终端里完成的操作,能够转到浏览器中管理。
这篇文章不讨论“极空间是不是全能服务器”,而是直接验证一条更实际的链路:
极空间通过 SSH 安装 1Panel → 补齐 Docker Compose → 在应用商店部署 AList → 查看日志和登录信息 → 配置本机存储 → 确认 1Panel 的应用管理流程可用 → 有异地管理需求时,再通过 [cpolar]增加公网入口。
核心对比也很明确:不是把命令行彻底淘汰,而是把高频、重复的服务管理动作转到图形化面板里。
1.先在极空间上部署 1Panel
1Panel 的安装仍然从 SSH 开始。
这也说明它并不是“完全不要命令行”,而是先通过终端把管理面板装起来,后续再把更多日常管理动作交给 Web 界面。
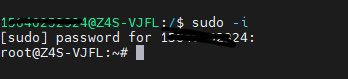
先使用 SSH 连接极空间,并切换到 root 用户:
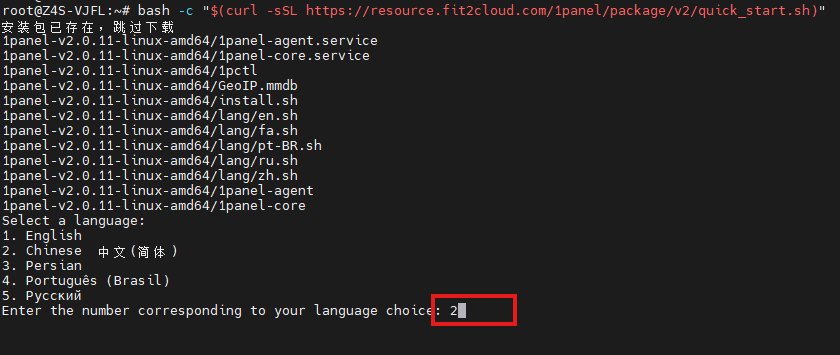
随后执行原文提供的 1Panel 一键安装脚本:
bash -c "$(curl -sSL https://resource.fit2cloud.com/1panel/package/v2/quick_start.sh)"
输入”2“:
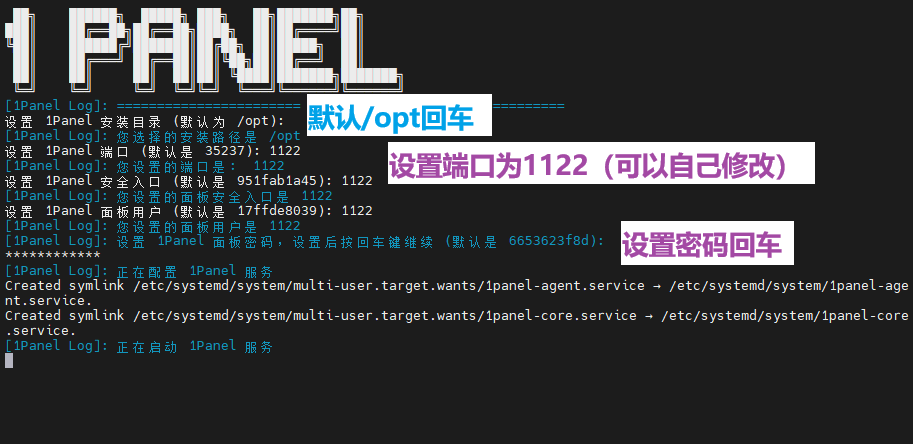
接下来进入 1Panel 自定义安装界面。
原文特别强调,安装目录要填写此前创建的 1panel 文件夹实际路径;面板端口、安全登录入口、管理员账号和密码则按自己的配置填写。
安装完成后,使用终端给出的登录信息进入面板:
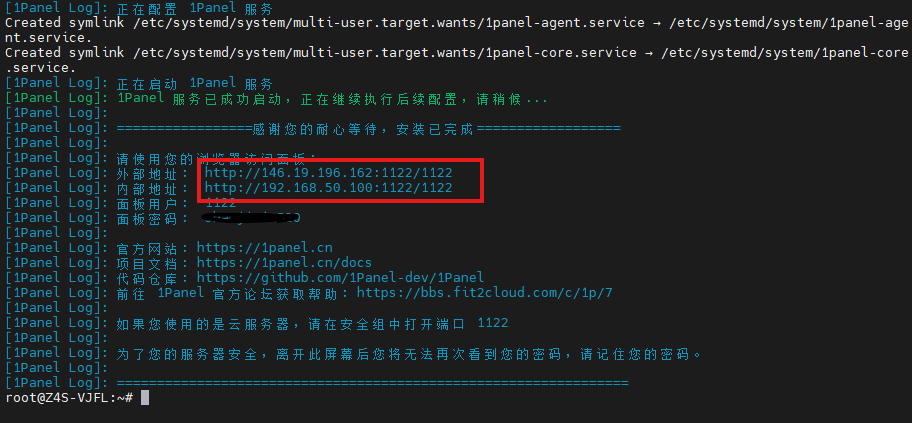
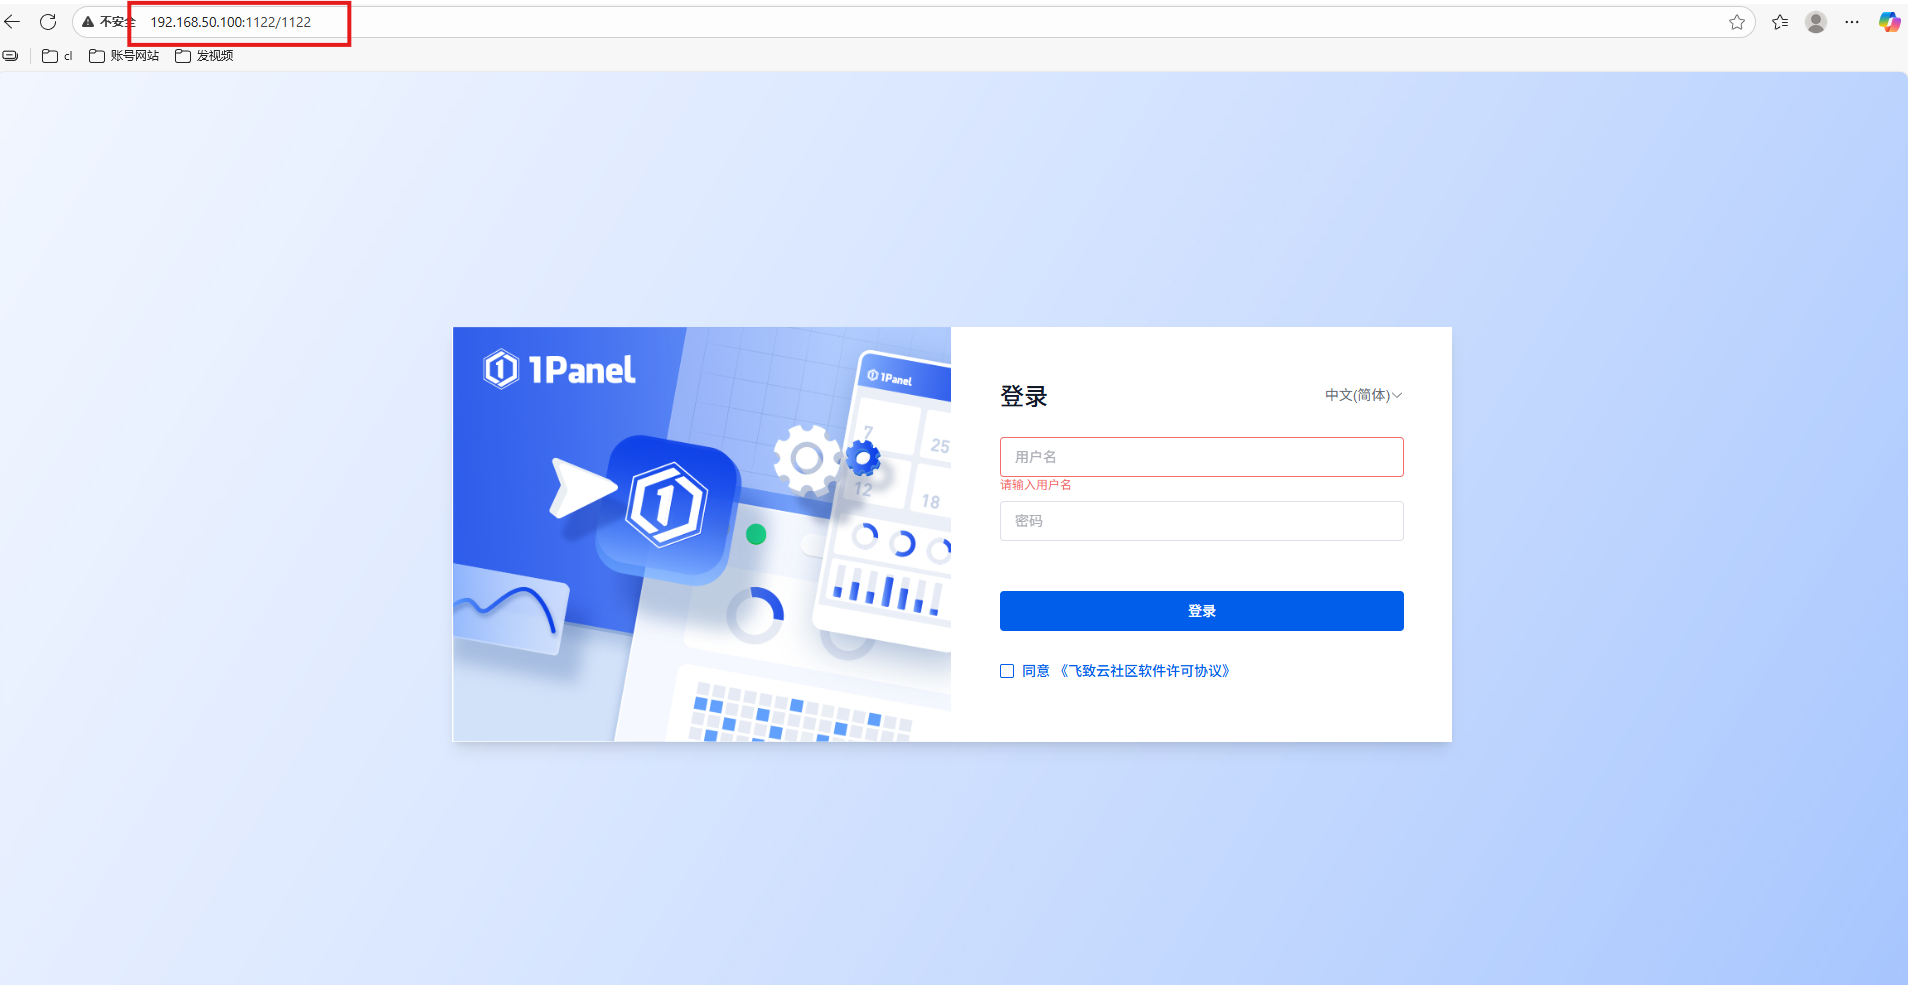
页面能够正常打开,说明 1Panel 本身已经部署成功:
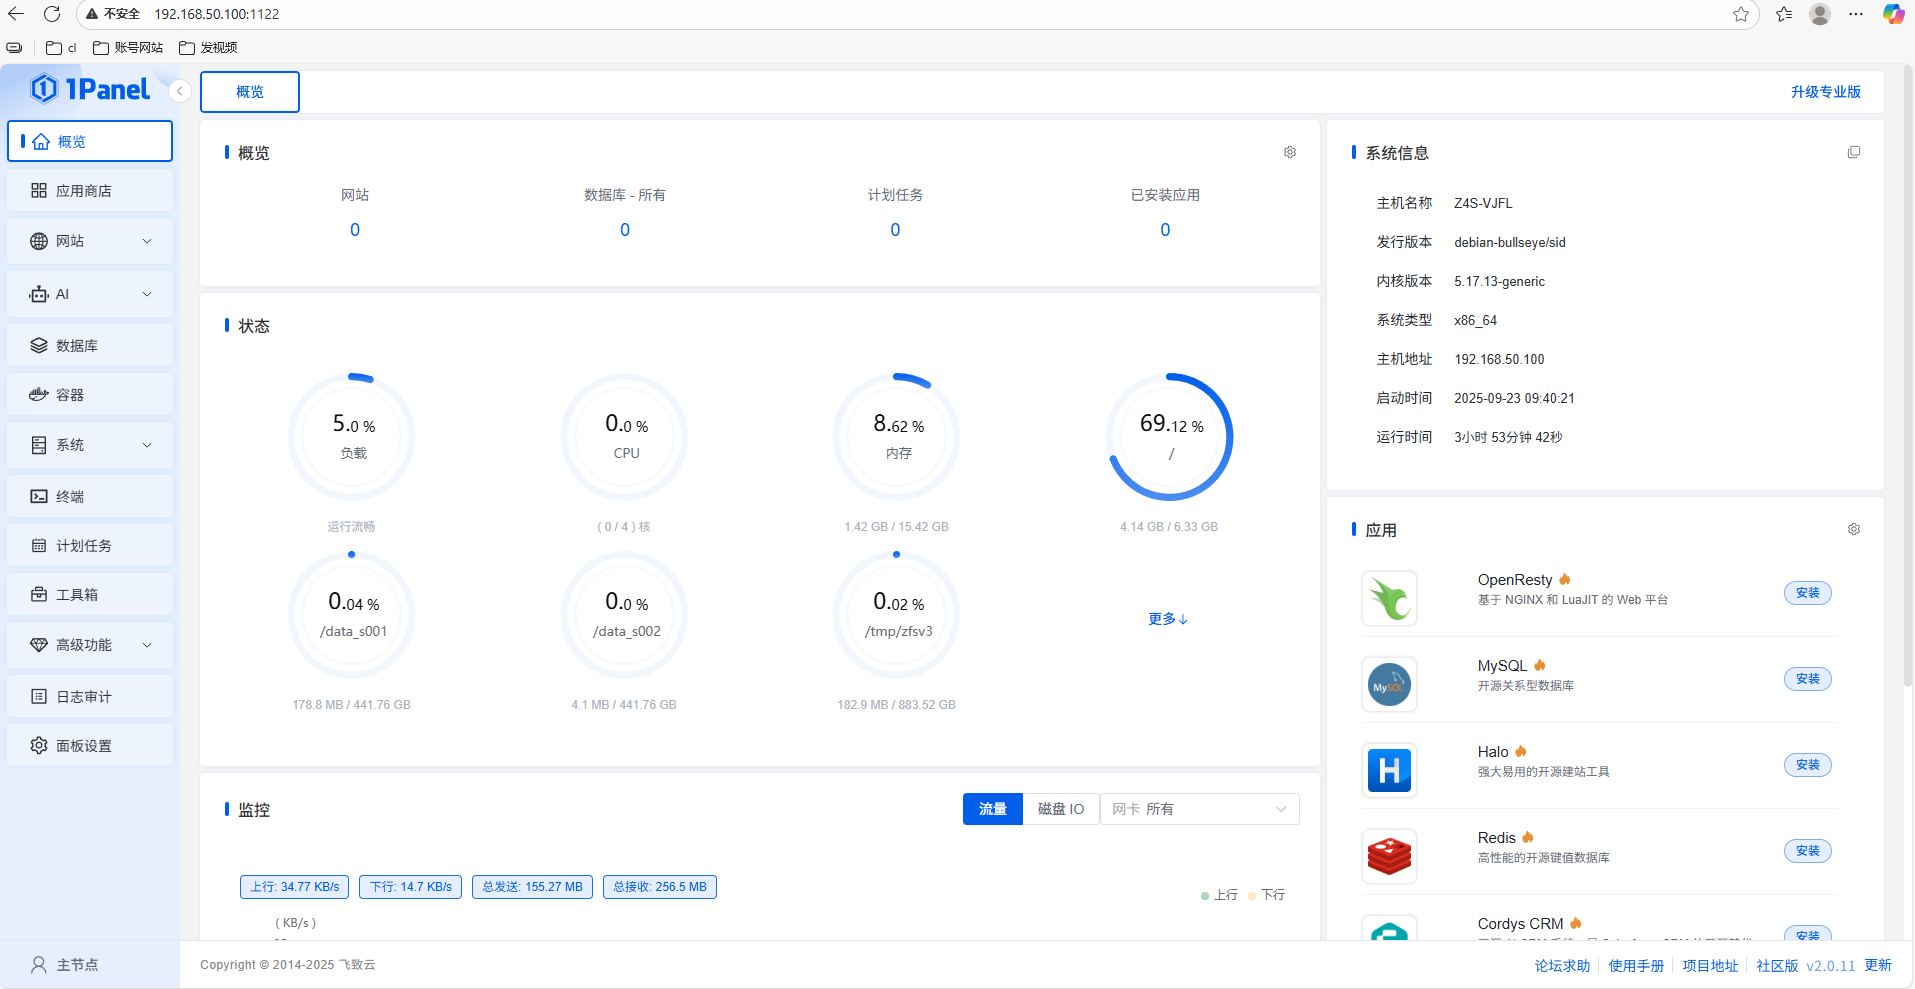
登录后可以看到极空间的基础信息,这时才进入后续应用管理阶段:
2.补齐 Docker Compose 环境
1Panel 后续应用部署会涉及 Docker Compose,因此原文继续安装并验证 Docker Compose。
这一部分仍属于基础环境,不是 1Panel 的图形化操作本身。
先更新软件包列表:
sudo apt-get update
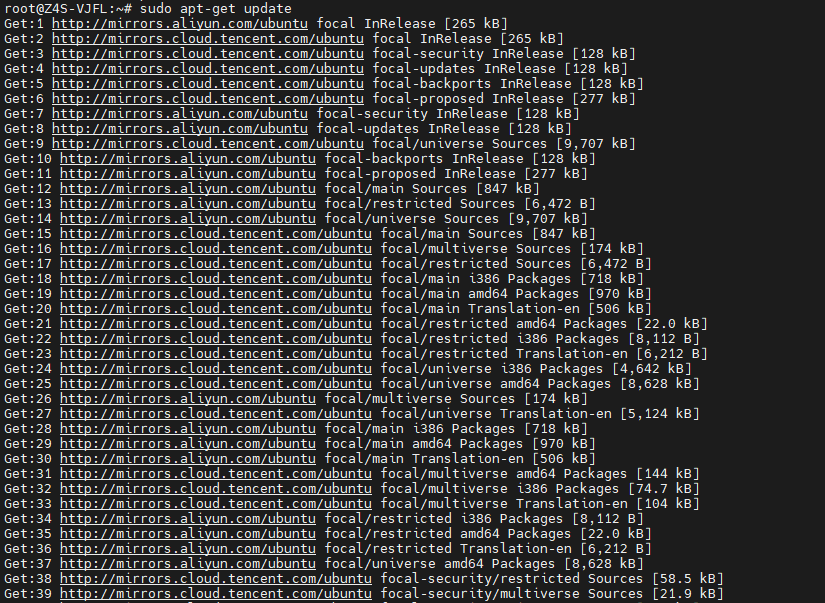
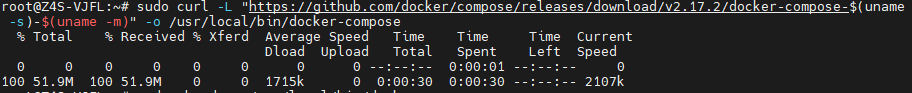
接着按原文下载 Docker Compose:
sudo curl -L "https://github.com/docker/compose/releases/download/v2.17.2/docker-compose-$(uname -s)-$(uname -m)" -o /usr/local/bin/docker-compose
赋予执行权限:
sudo chmod +x /usr/local/bin/docker-compose
最后验证 Docker Compose 是否可用:
docker-compose --version

能够正常返回版本信息后,这一层环境就准备完成。
3.用 AList 验证 1Panel 的实际管理流程
面板能打开,并不等于它已经真正参与服务管理。
原文选择 AList 作为示例,继续验证应用商店安装、状态查看、日志、登录信息和目录配置这一整套流程。
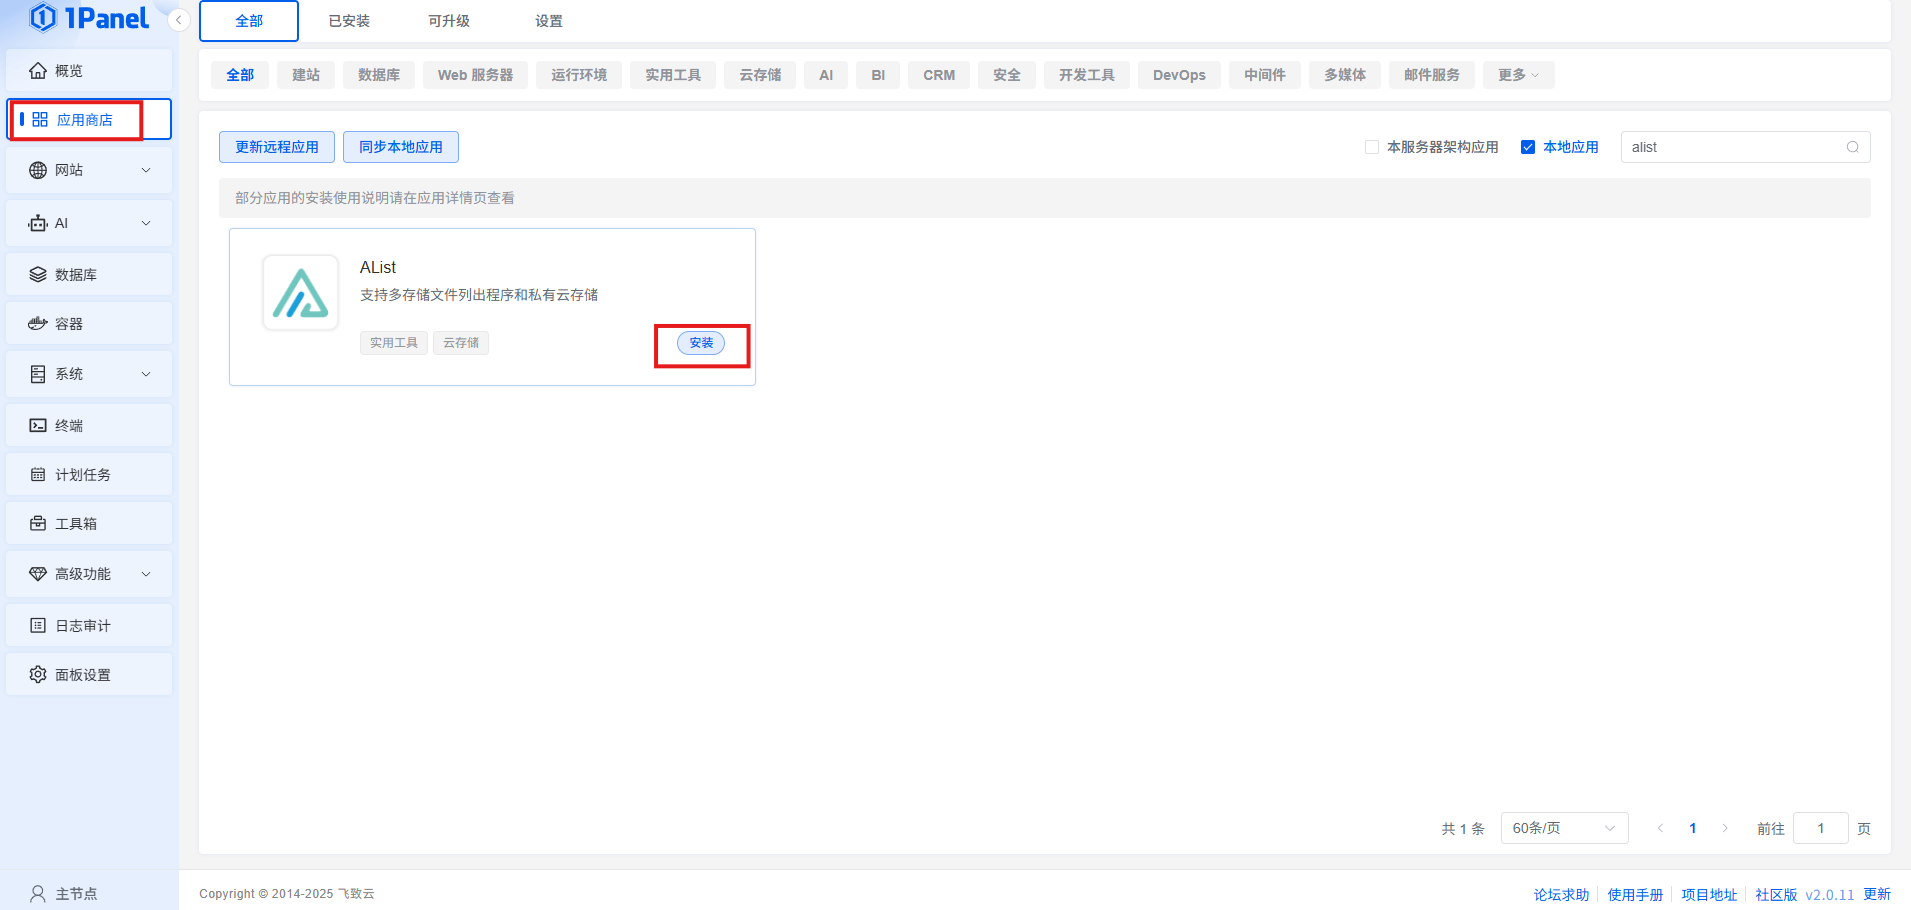
先在应用商店搜索 AList 并安装:
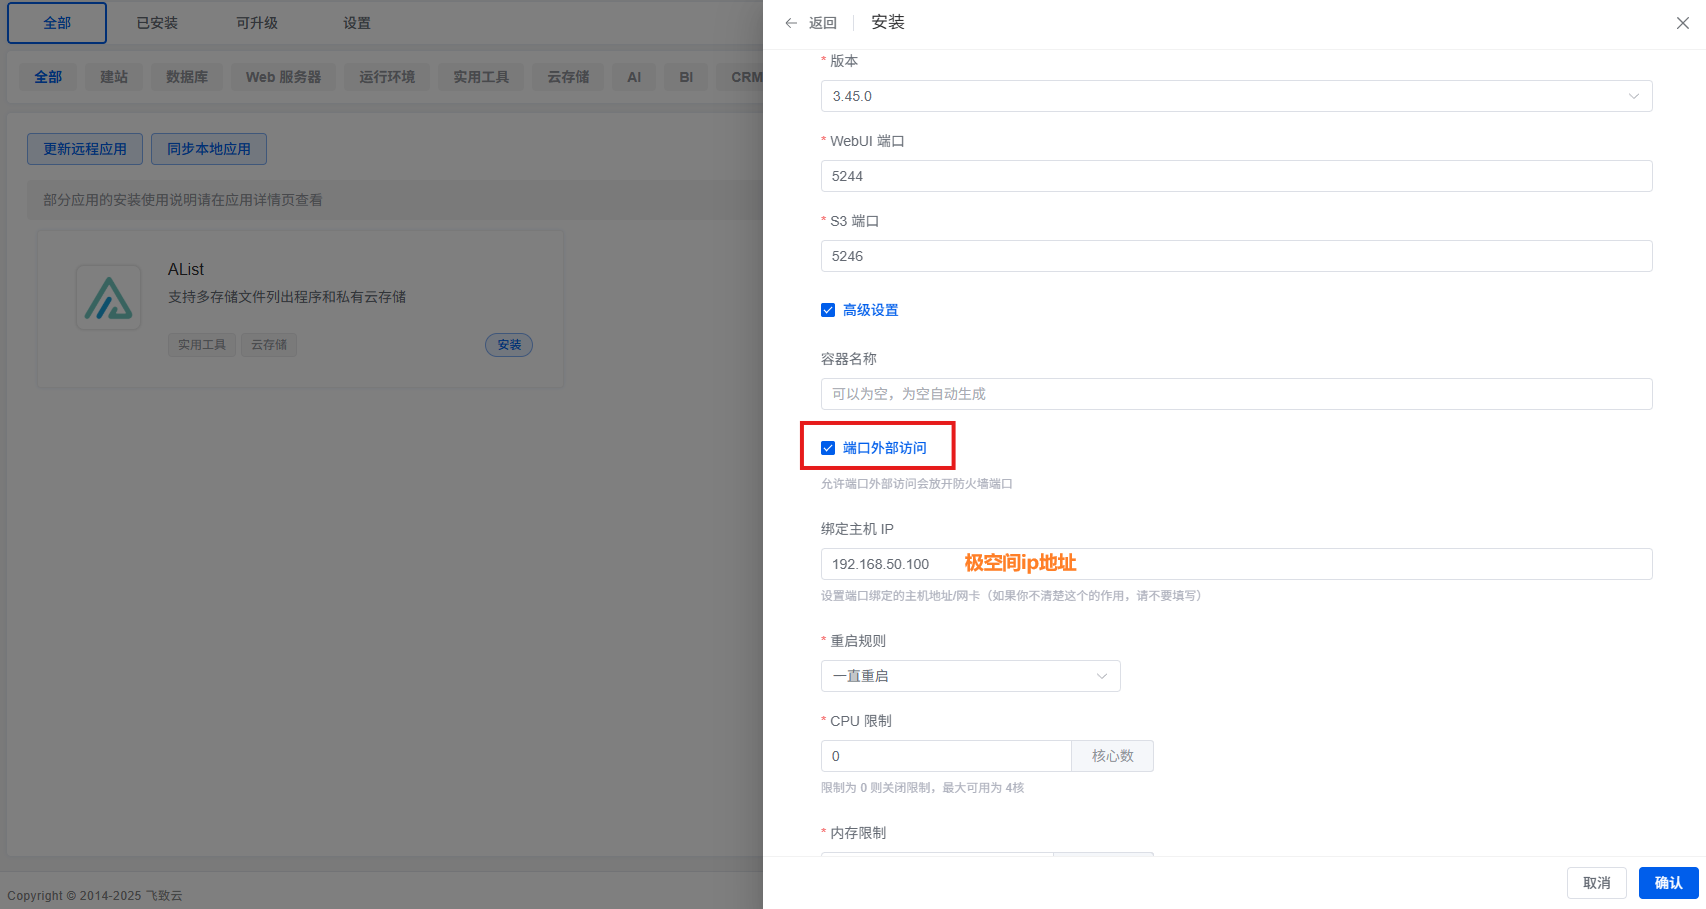
安装过程中按照原文设置外部访问相关参数:
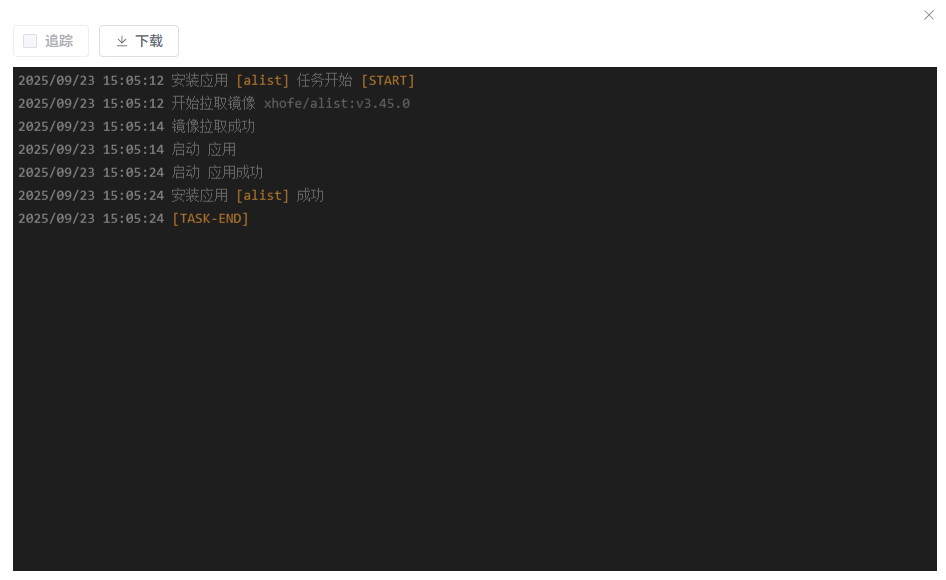
随后等待安装完成:
状态显示安装完成后,说明 AList 已经由 1Panel 创建并运行:
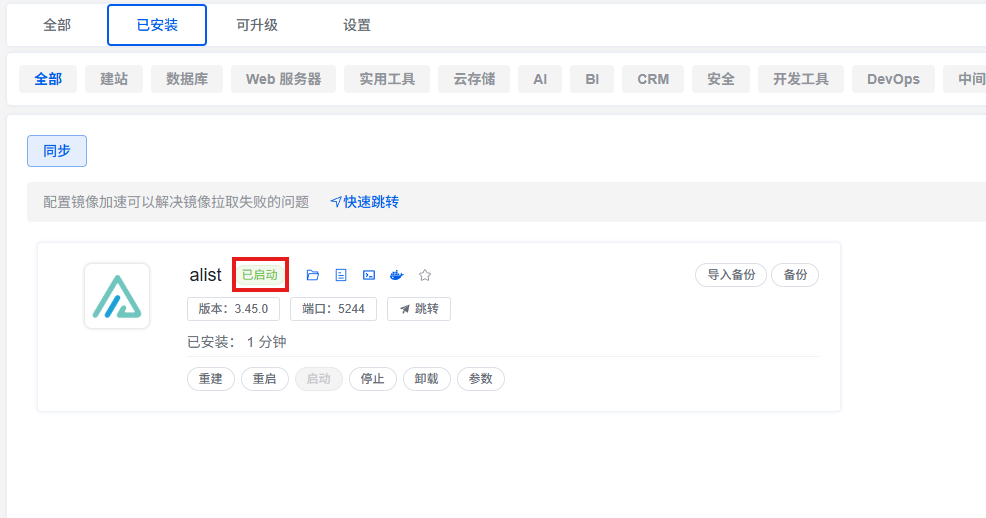
点击跳转,继续验证 AList Web 页面:
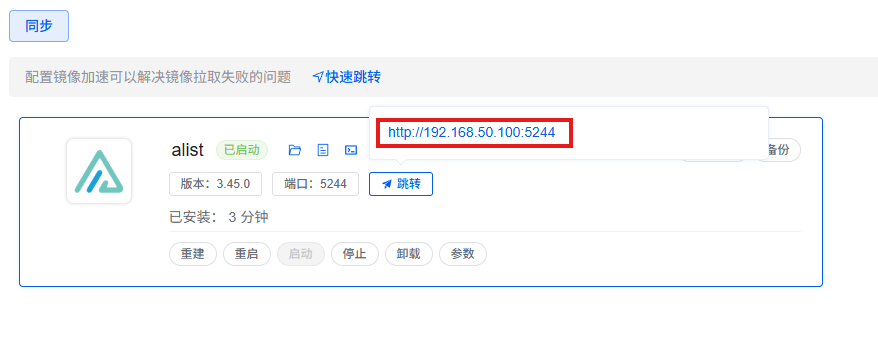
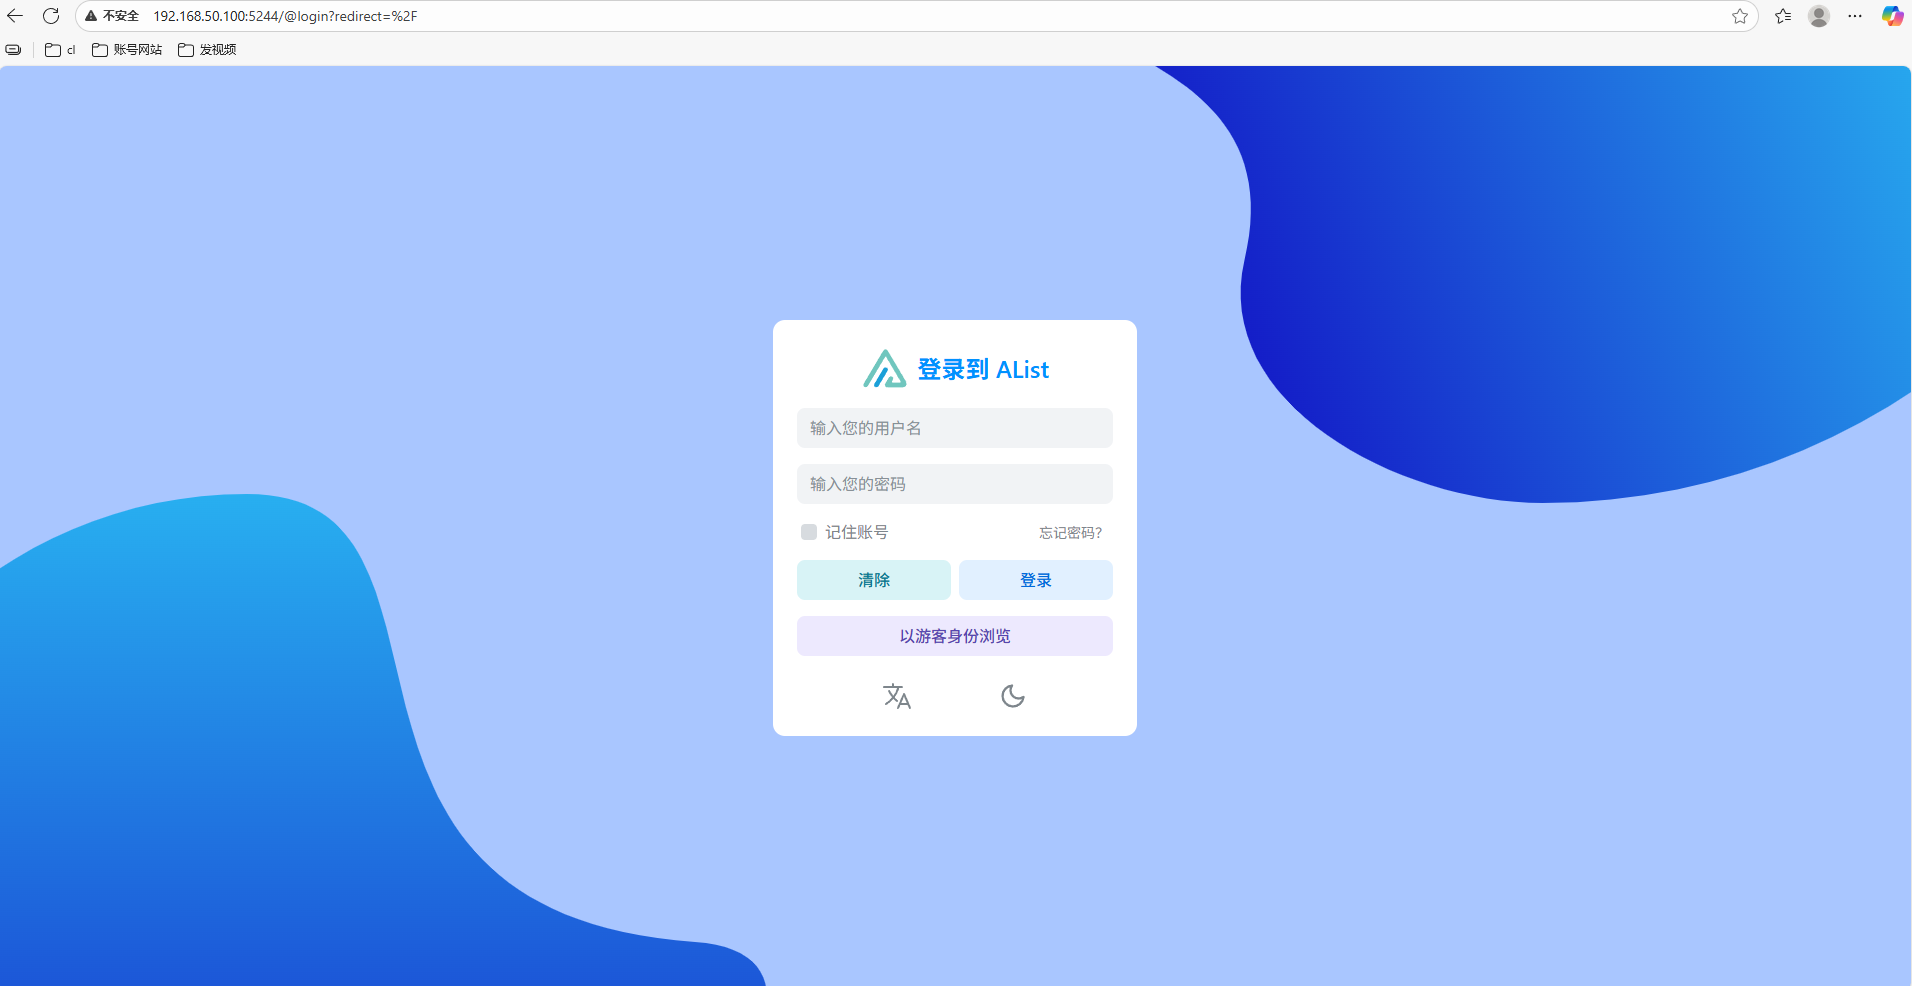
如果需要排查或确认运行信息,可以直接从 1Panel 查看日志:
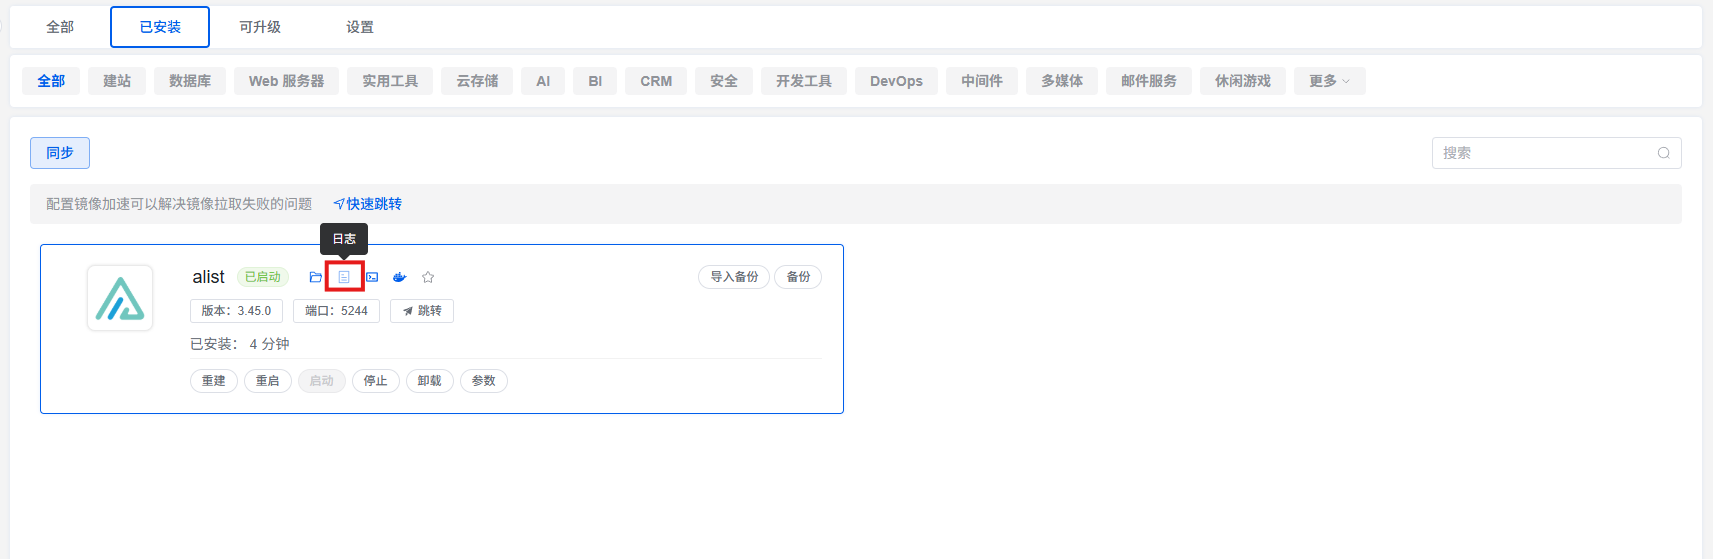
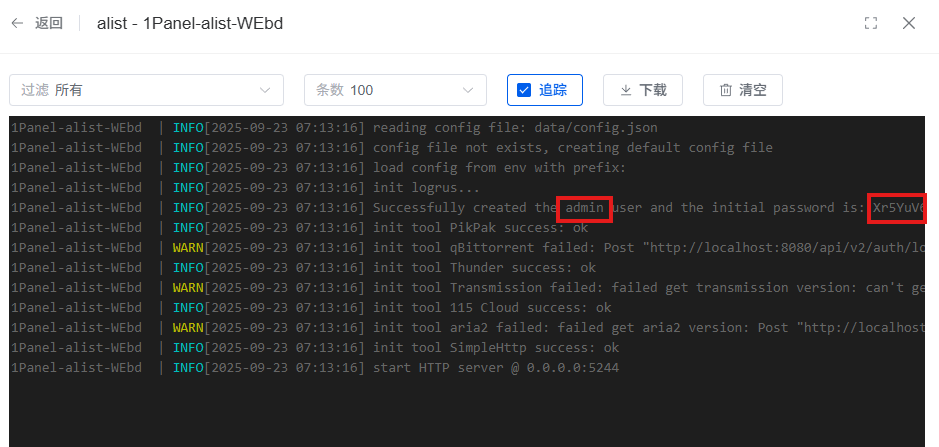
原文还通过日志查看 AList 登录密码:
账号能够正常登录,说明应用入口已经可用。
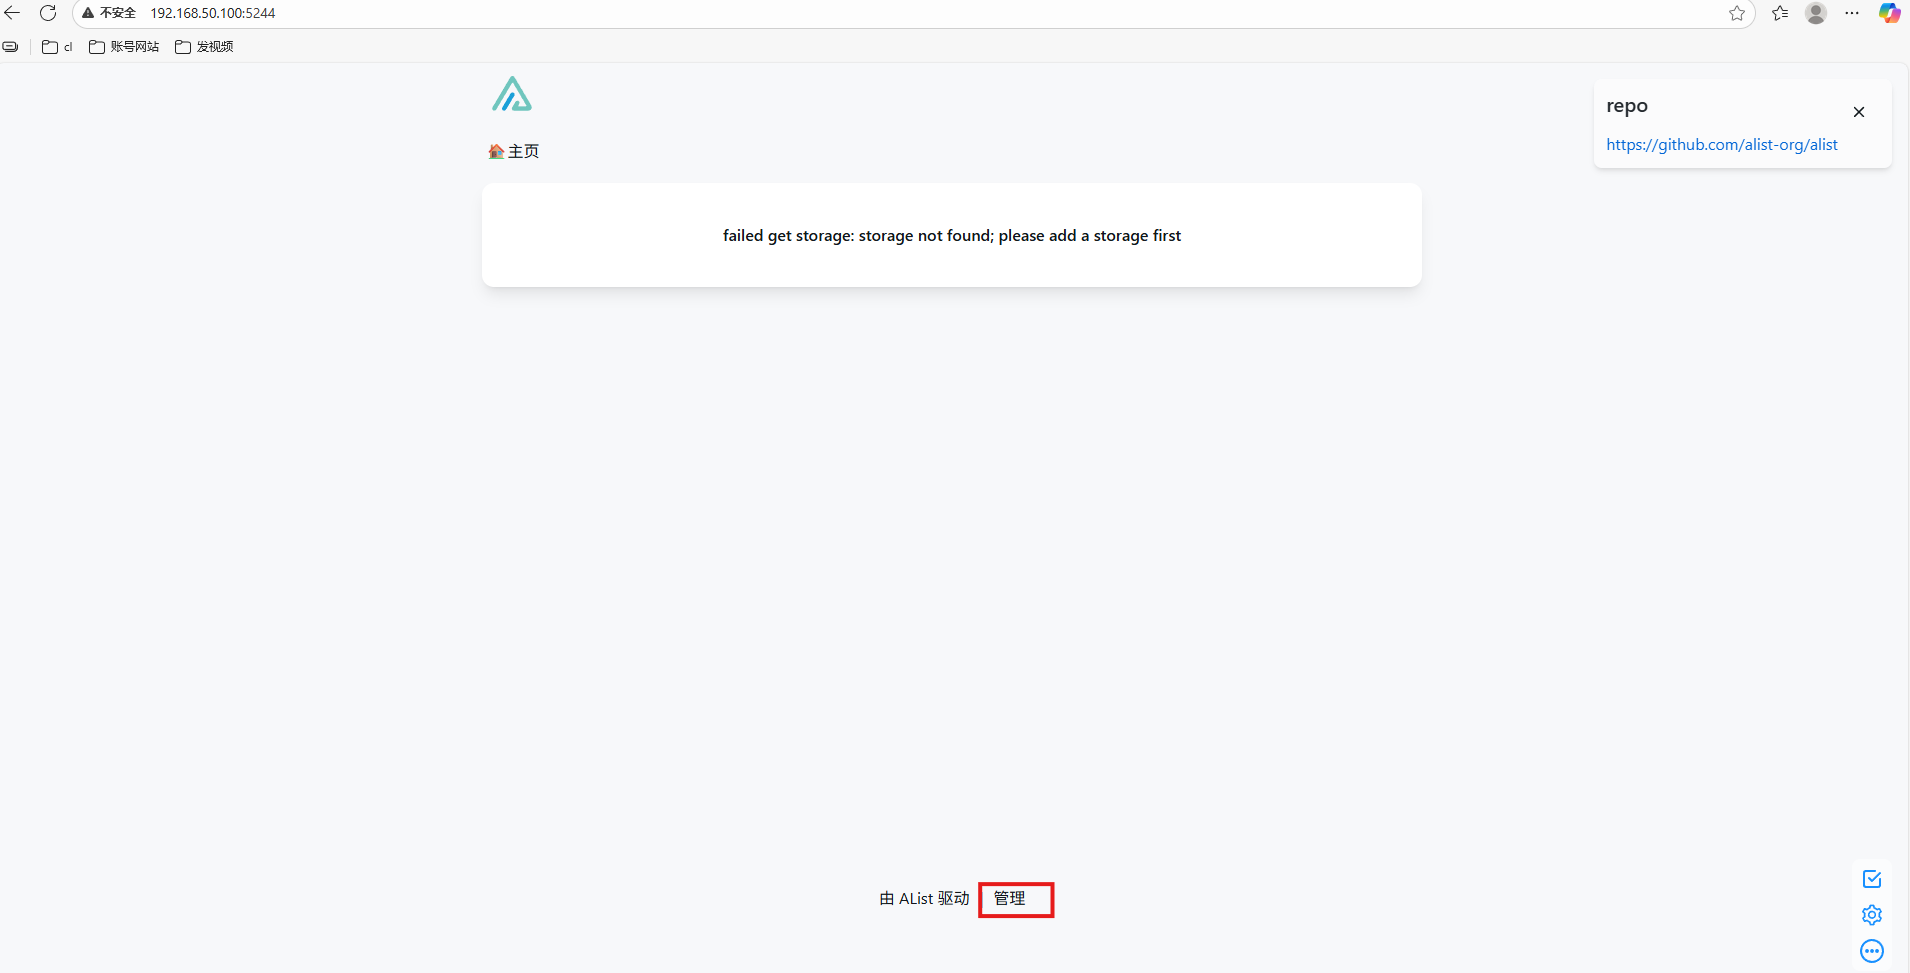
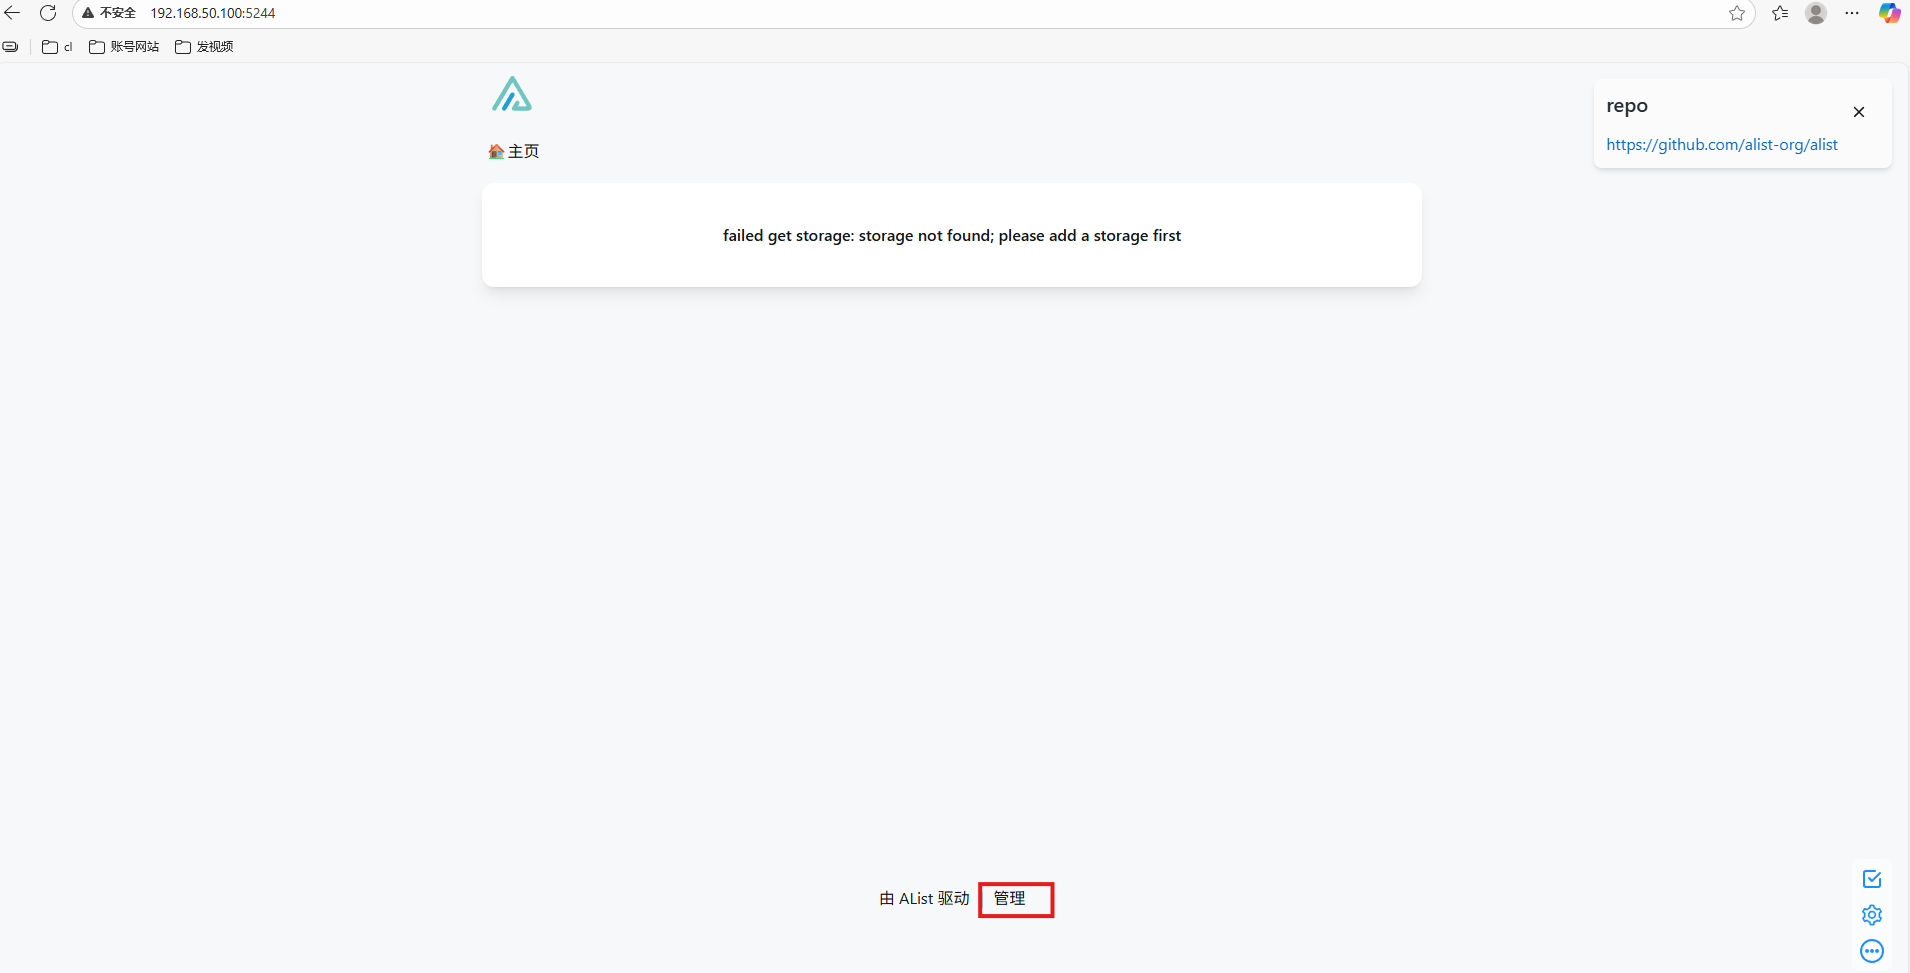
原文第一次进入时出现“获取目录失败”,随后进入管理配置继续处理存储目录:
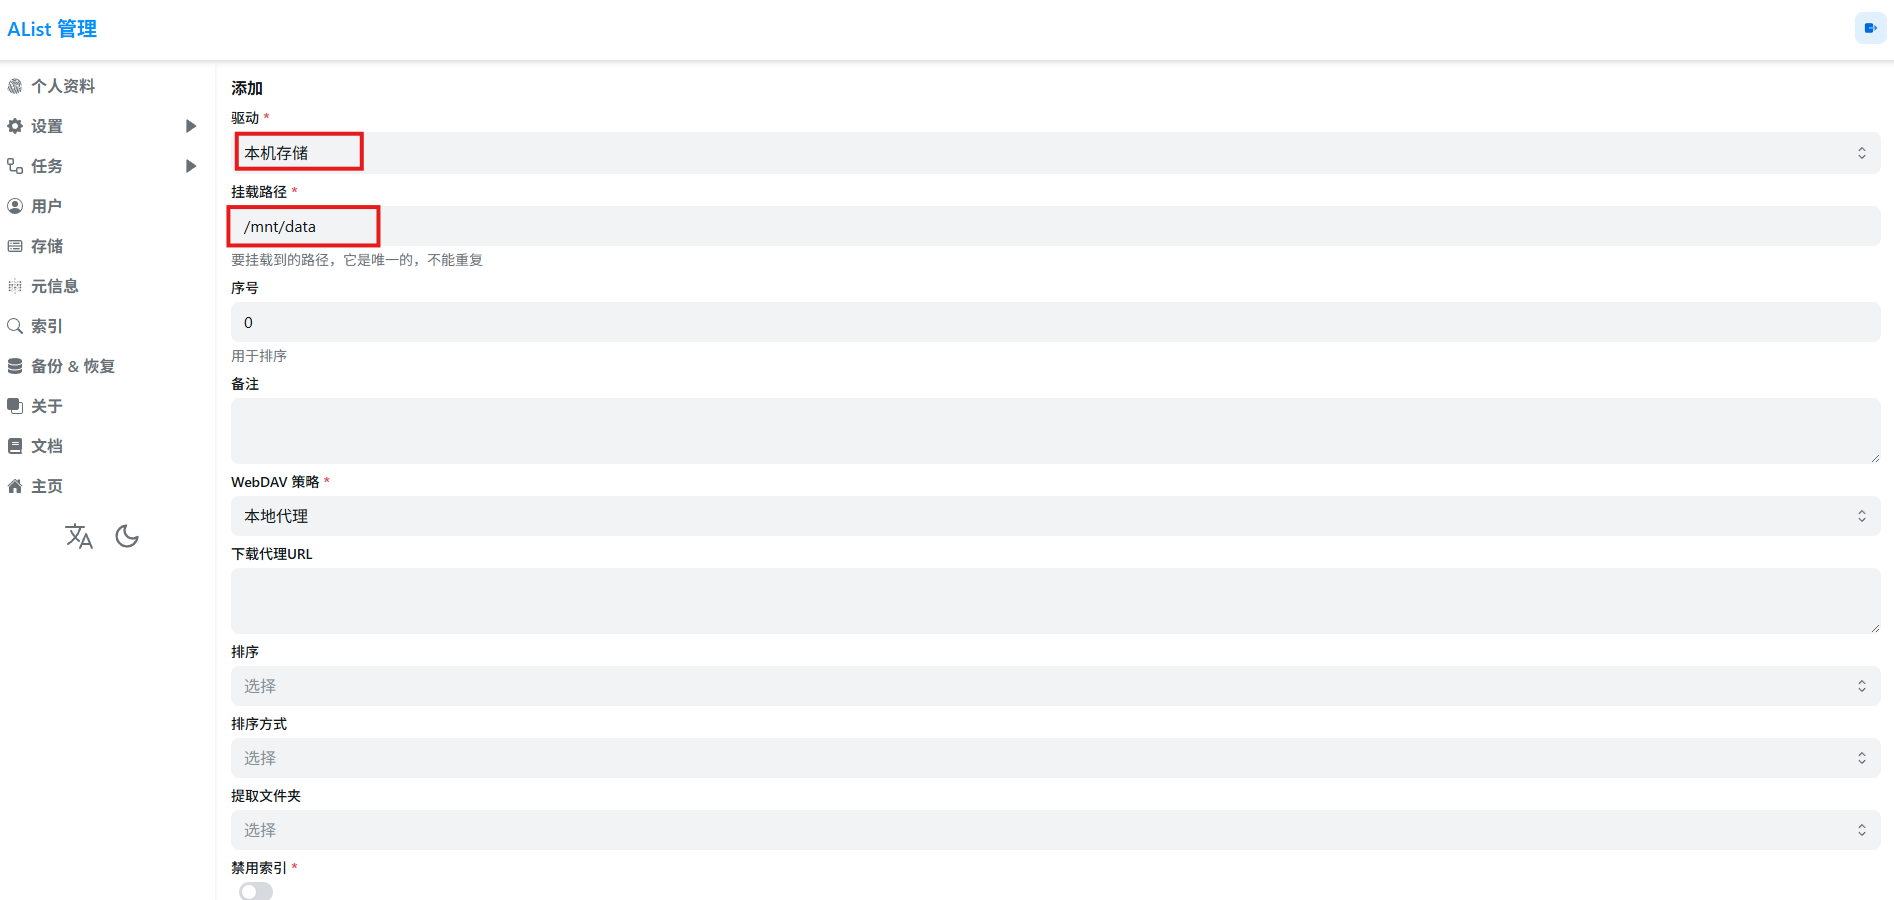
驱动选择本机存储,目录继续按照原文填写容器目录:
目录位置:
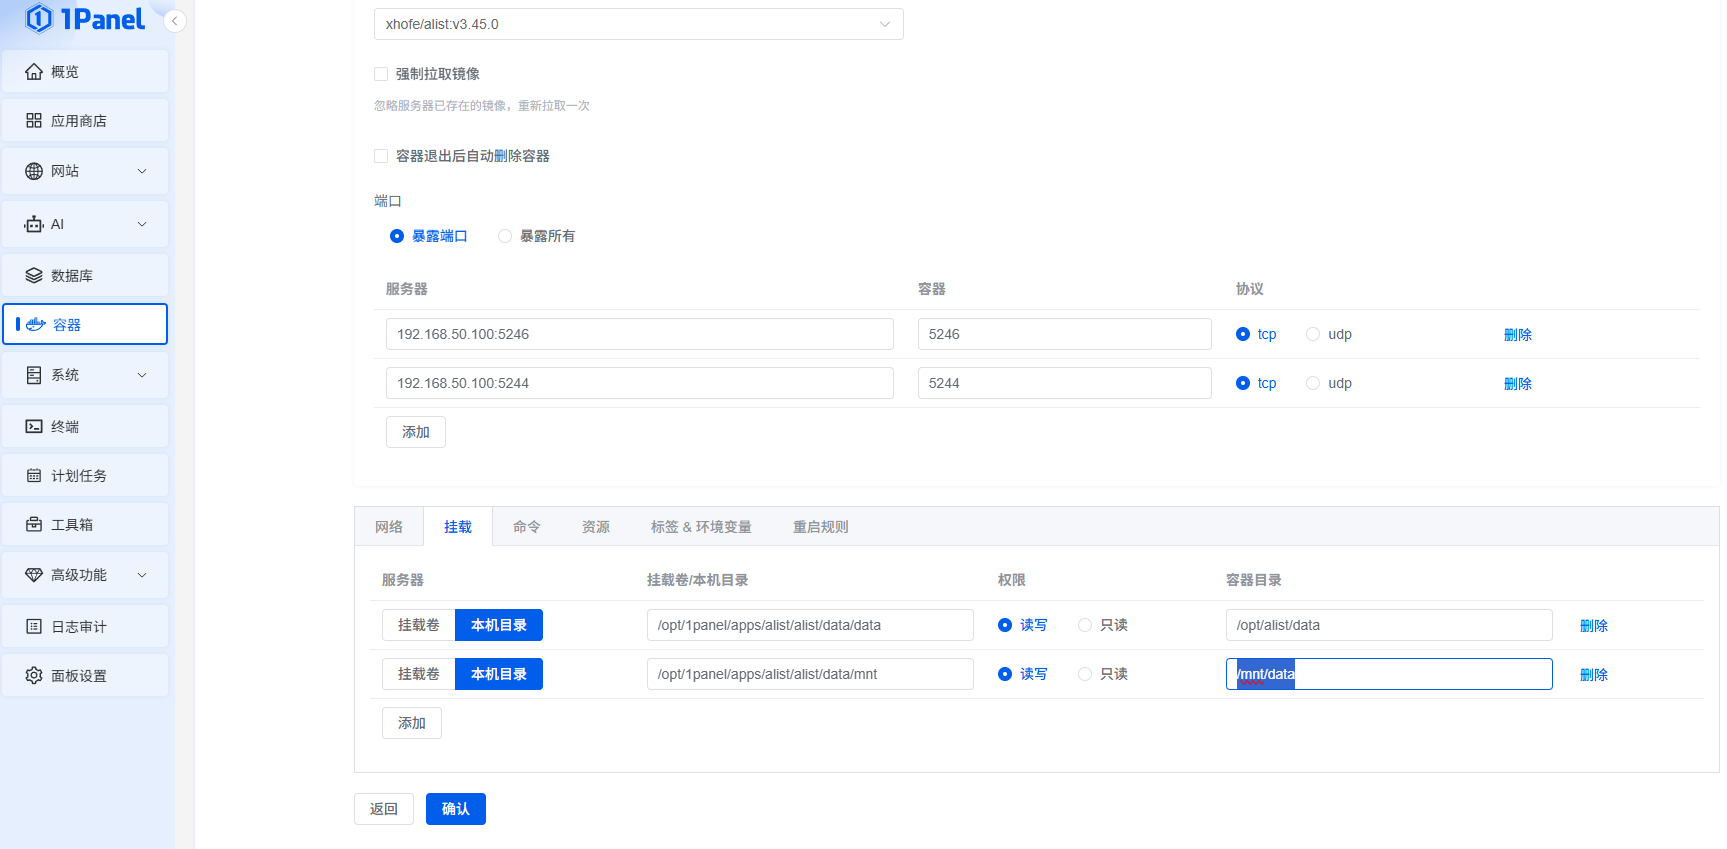
保存配置后,存储设置生效:
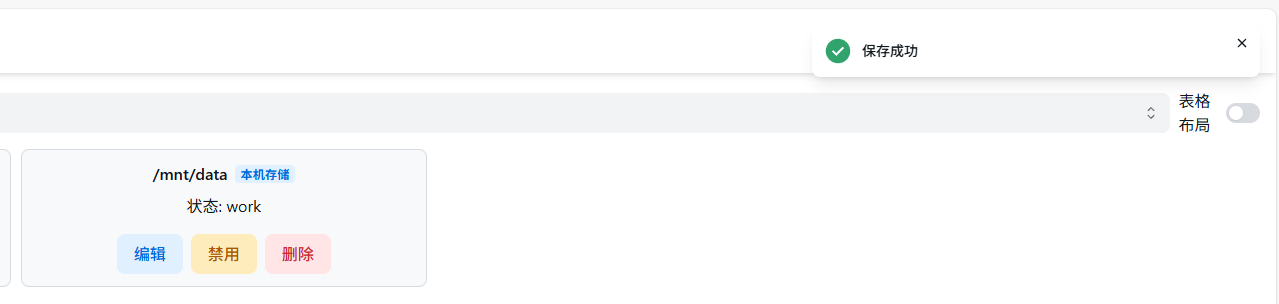
回到主页以后,可以正常访问网盘内容。到这里,1Panel → AList → 本机存储这条实际使用链才算完整跑通。
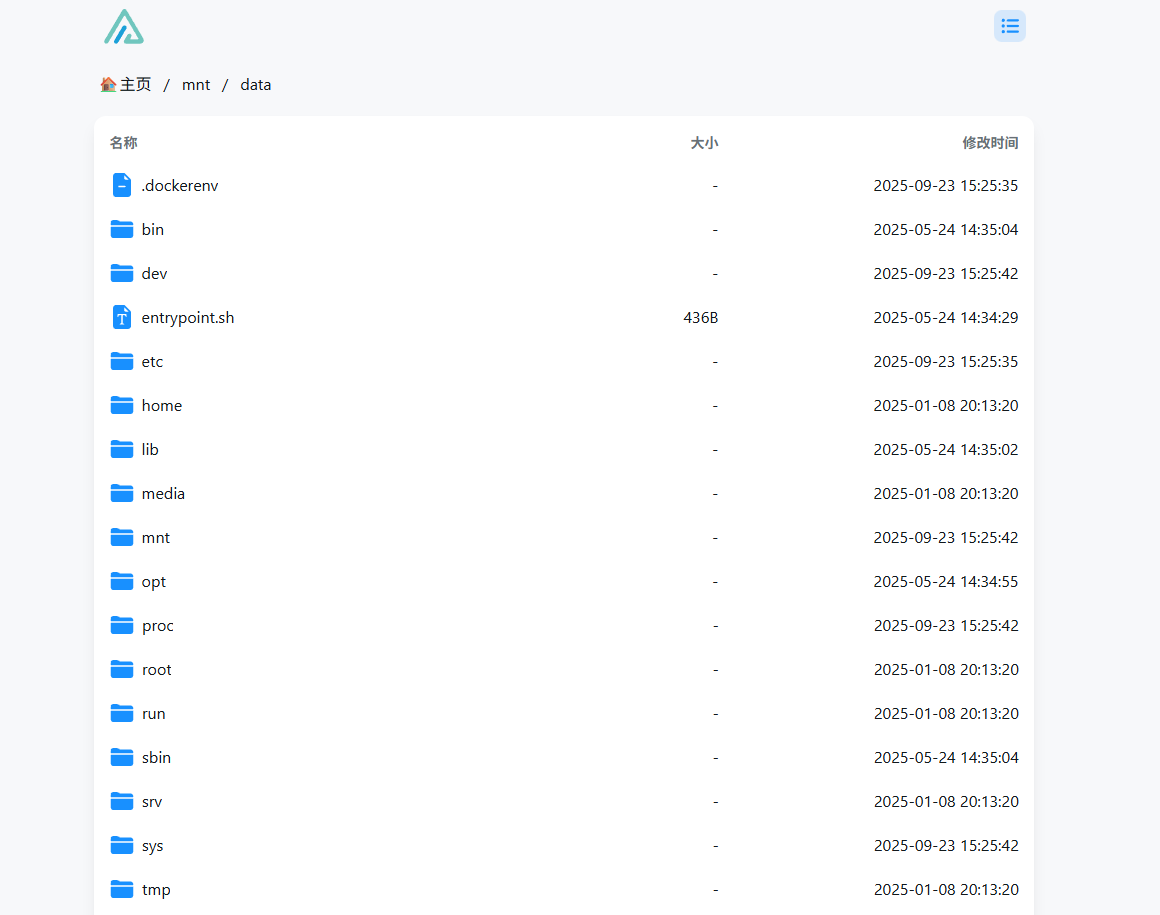
原文还列出了 AList 常见操作:
- 拖拽上传本地文件
- 浏览不同云存储的内容,支持缩略图和列表模式
- 一键生成分享链接
- 删除、重命名、移动文件
更重要的是,这次 AList 示例验证了 1Panel 的实际价值:应用安装、运行状态、日志和后续配置都集中到了同一个面板里。
如果只在家里的局域网管理极空间,到这里已经完成。接下来只有在“人不在家也需要打开管理页面”时,才需要额外增加公网访问。
4.安装 cpolar 补充外网访问
前面的 1Panel 和 AList 已经在局域网内完成验证。
下面使用 cpolar 解决的是远程打开本地管理页面的问题,它不参与 1Panel 的应用部署,也不改变 AList 的文件管理逻辑。
以下按照原文步骤安装 cpolar:
使用一键脚本安装命令:
sudo curl https://get.cpolar.sh | sh
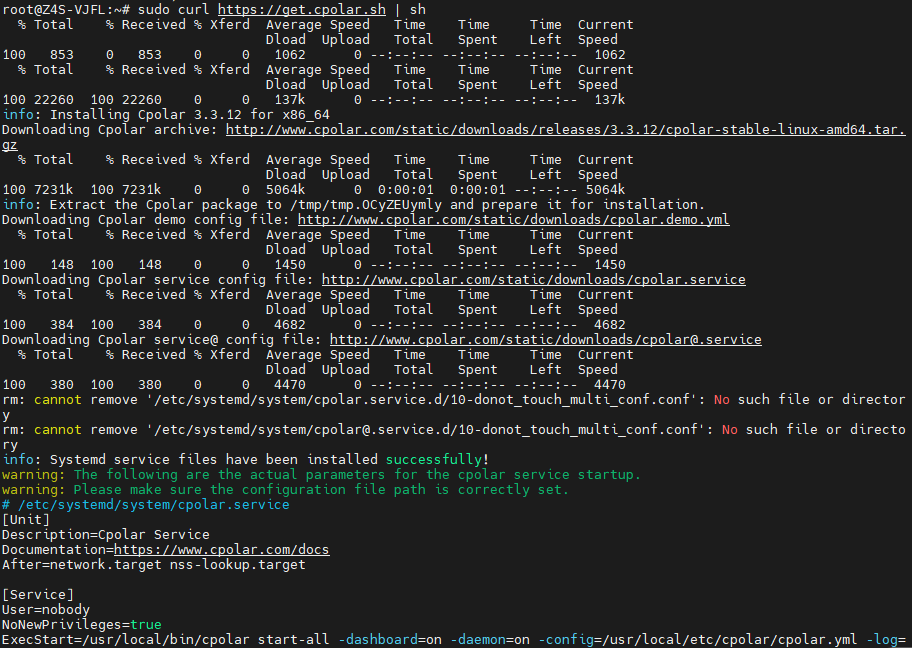
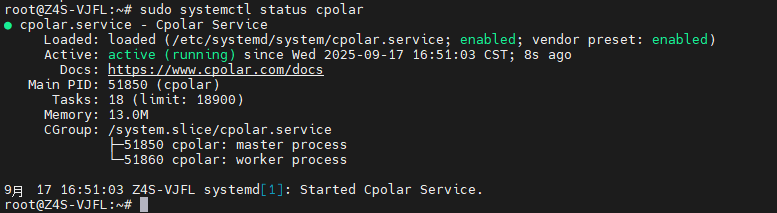
安装完成后,执行下方命令查看 cpolar 服务状态:
sudo systemctl status cpolar
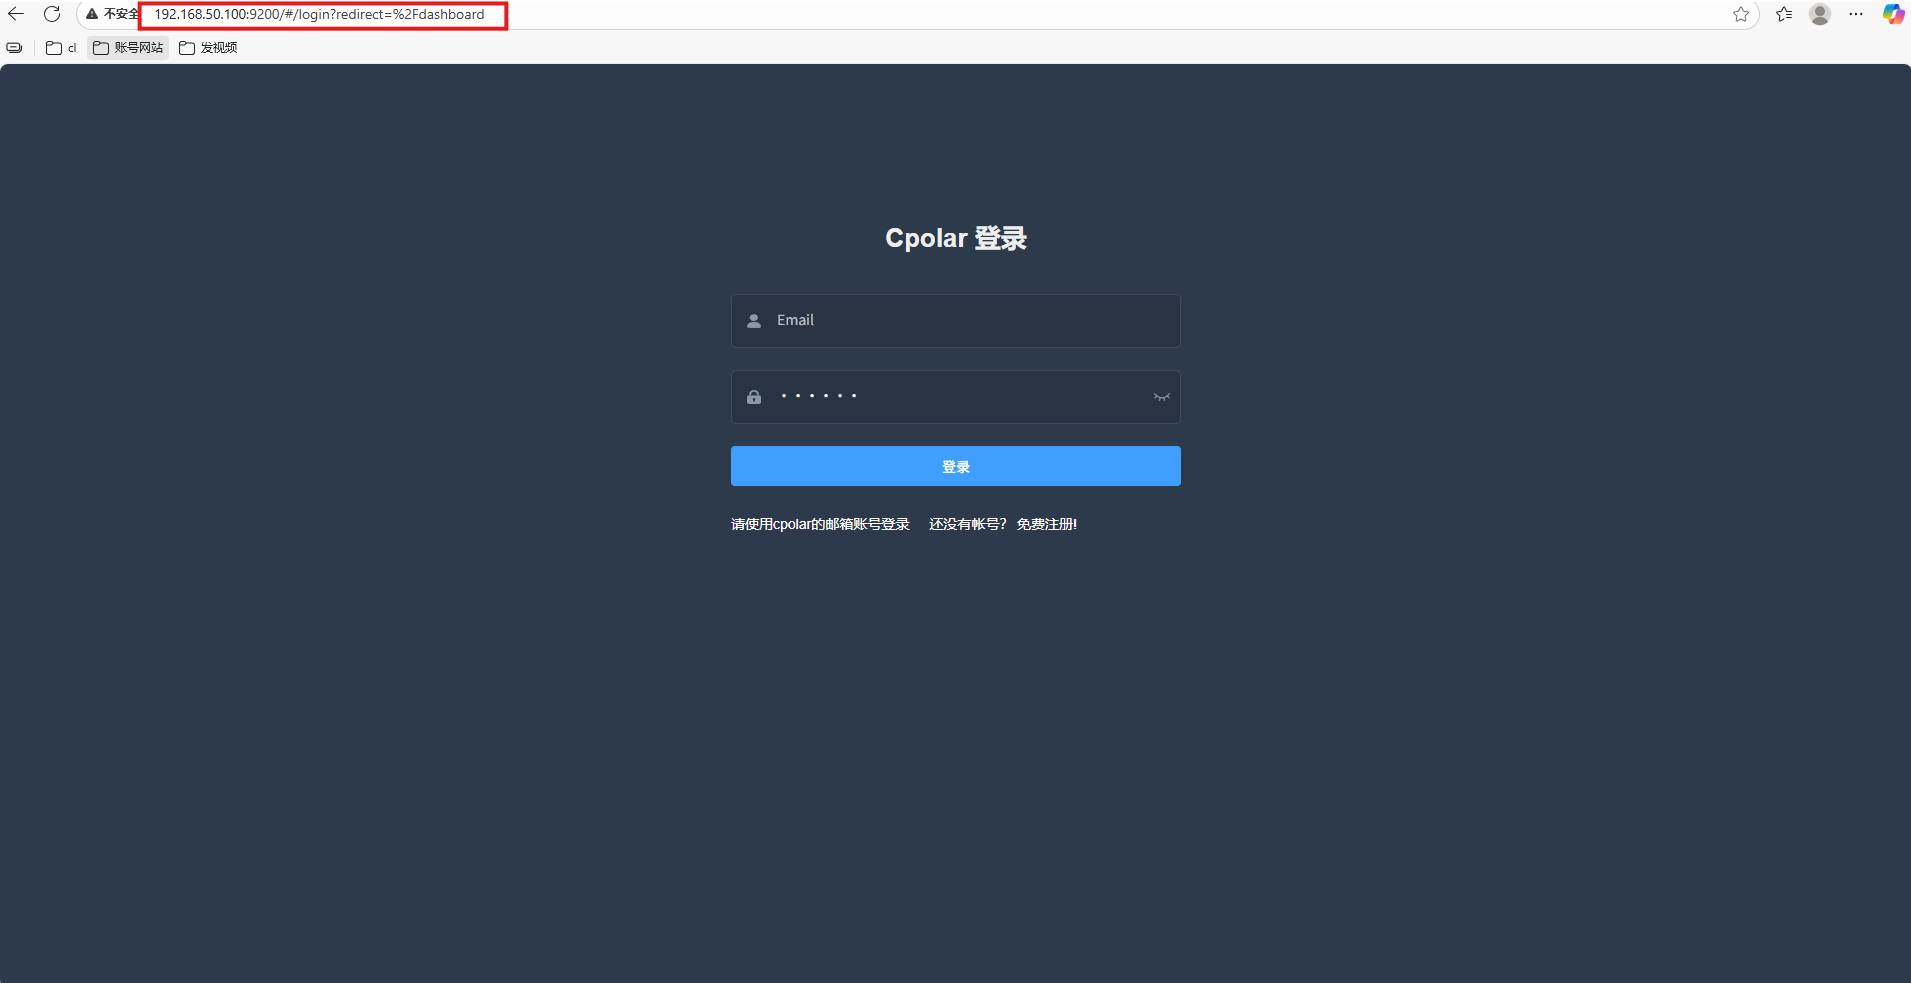
cpolar 安装并启动以后,通过主机 IP 加 9200 端口访问 Web 管理界面。登录账号后,后面的隧道配置都在这里完成。
打开浏览器访问本地 9200 端口,登录后即可管理隧道。
5.先用随机地址验证远程访问
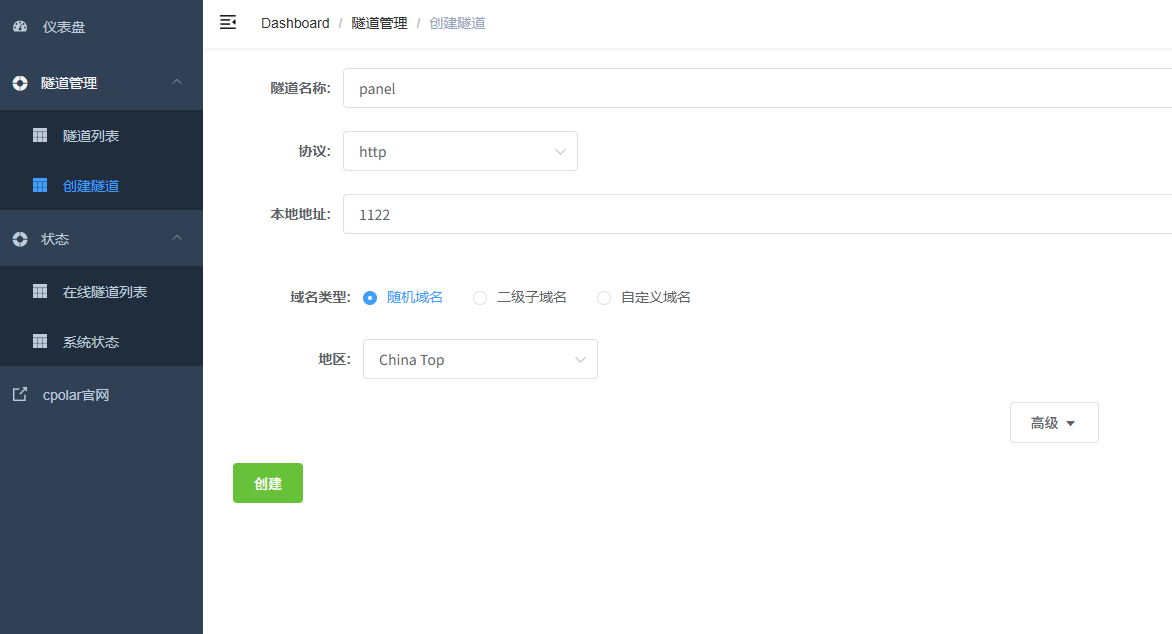
登录 cpolar Web UI 后进入隧道管理并创建隧道。
原文这里的配置如下:
-
隧道名称:可自定义,本例使用了:panel,注意不要与已有的隧道名称重复
-
协议:http
-
本地地址:
-
域名类型:随机域名
-
地区:选择China Top
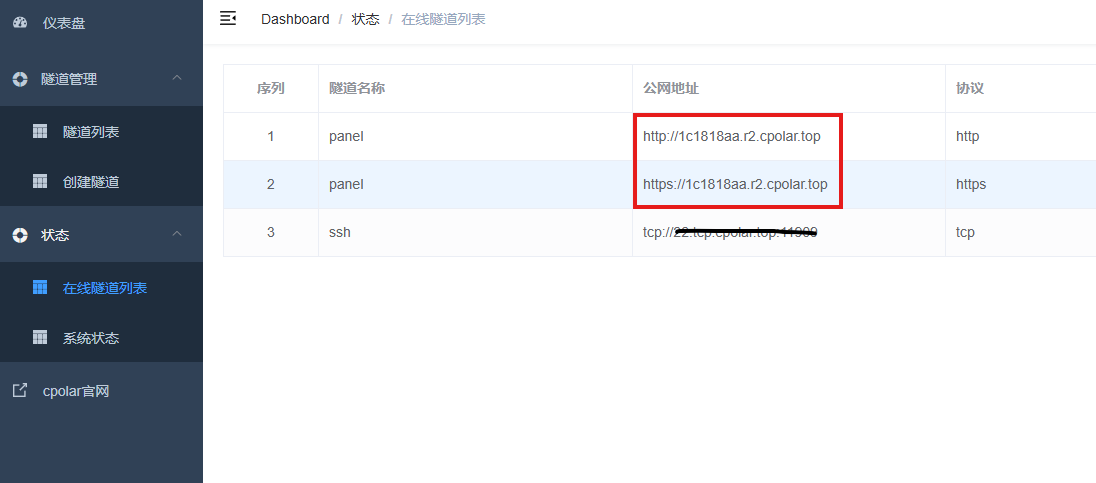
创建成功后,打开在线隧道列表,可以看到刚刚生成的公网地址。此时可以换到其他网络中的电脑或移动端设备做访问验证。
页面能够通过公网地址打开,说明远程访问链已经打通。
6.需要长期管理时,再保留固定地址
随机地址已经完成连通性验证。如果准备长期从外部网络访问,再配置固定二级子域名更方便保存。
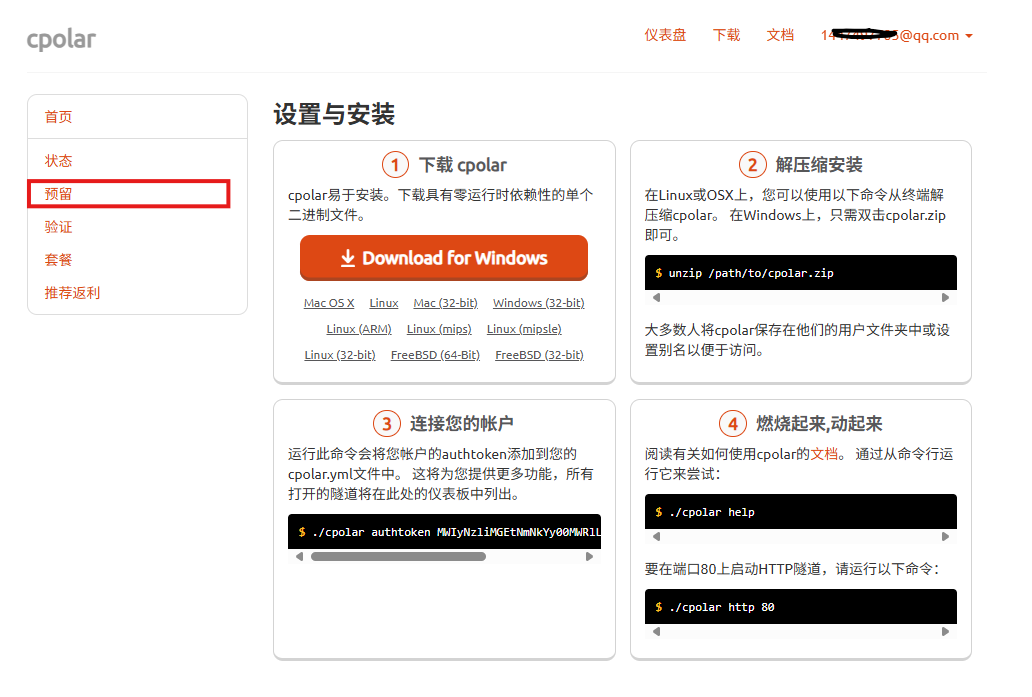
点击左侧的预留,选择保留二级子域名,地区选择china Top,然后设置一个二级子域名名称,我使用的是panel1,大家可以自定义。填写备注信息,点击保留。
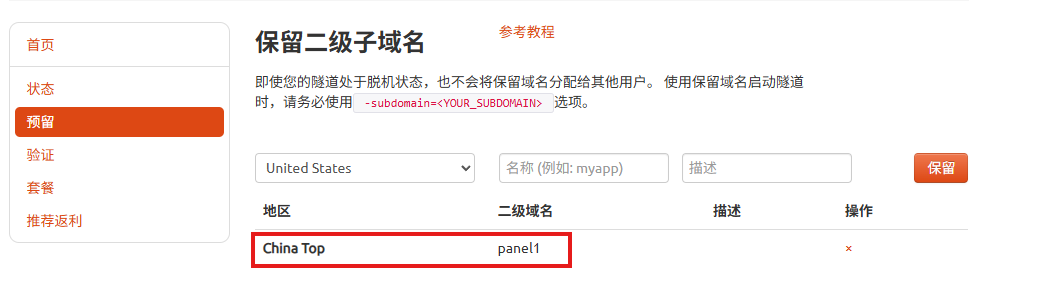
登录cpolar web UI管理界面,点击左侧仪表盘的隧道管理——隧道列表,找到所要配置的隧道panel,点击右侧的编辑。
修改隧道信息,将保留成功的二级子域名配置到隧道中
- 域名类型:选择二级子域名
- Sub Domain:填写保留成功的二级子域名
- 地区: China Top
点击更新
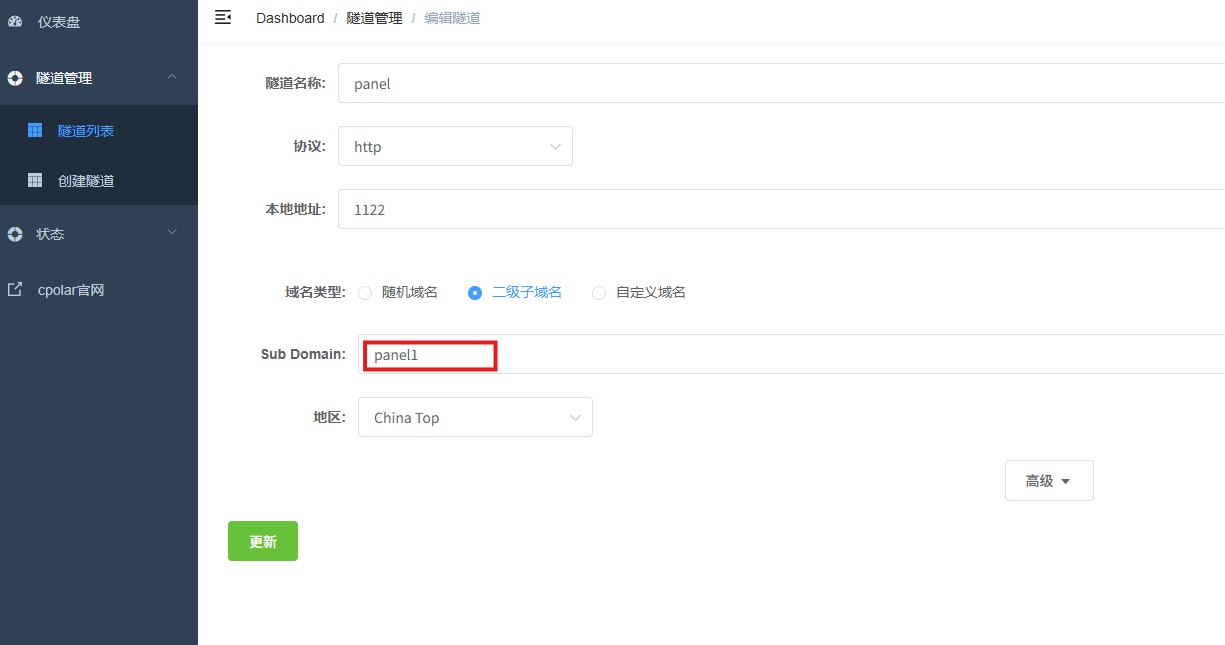
更新完成后再次查看在线隧道列表,可以看到原来的随机地址已经切换成保留的二级子域名形式。
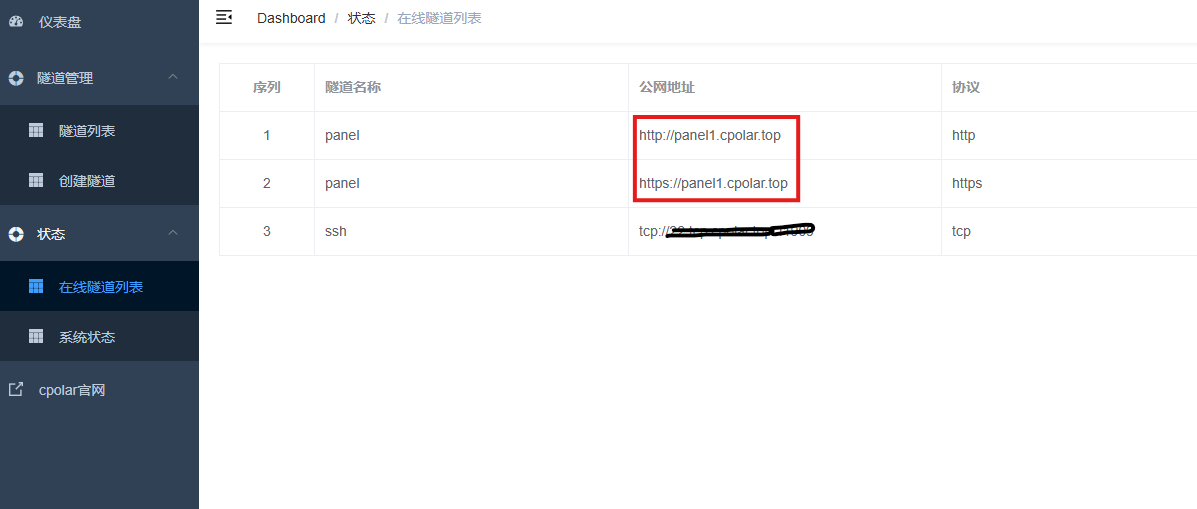
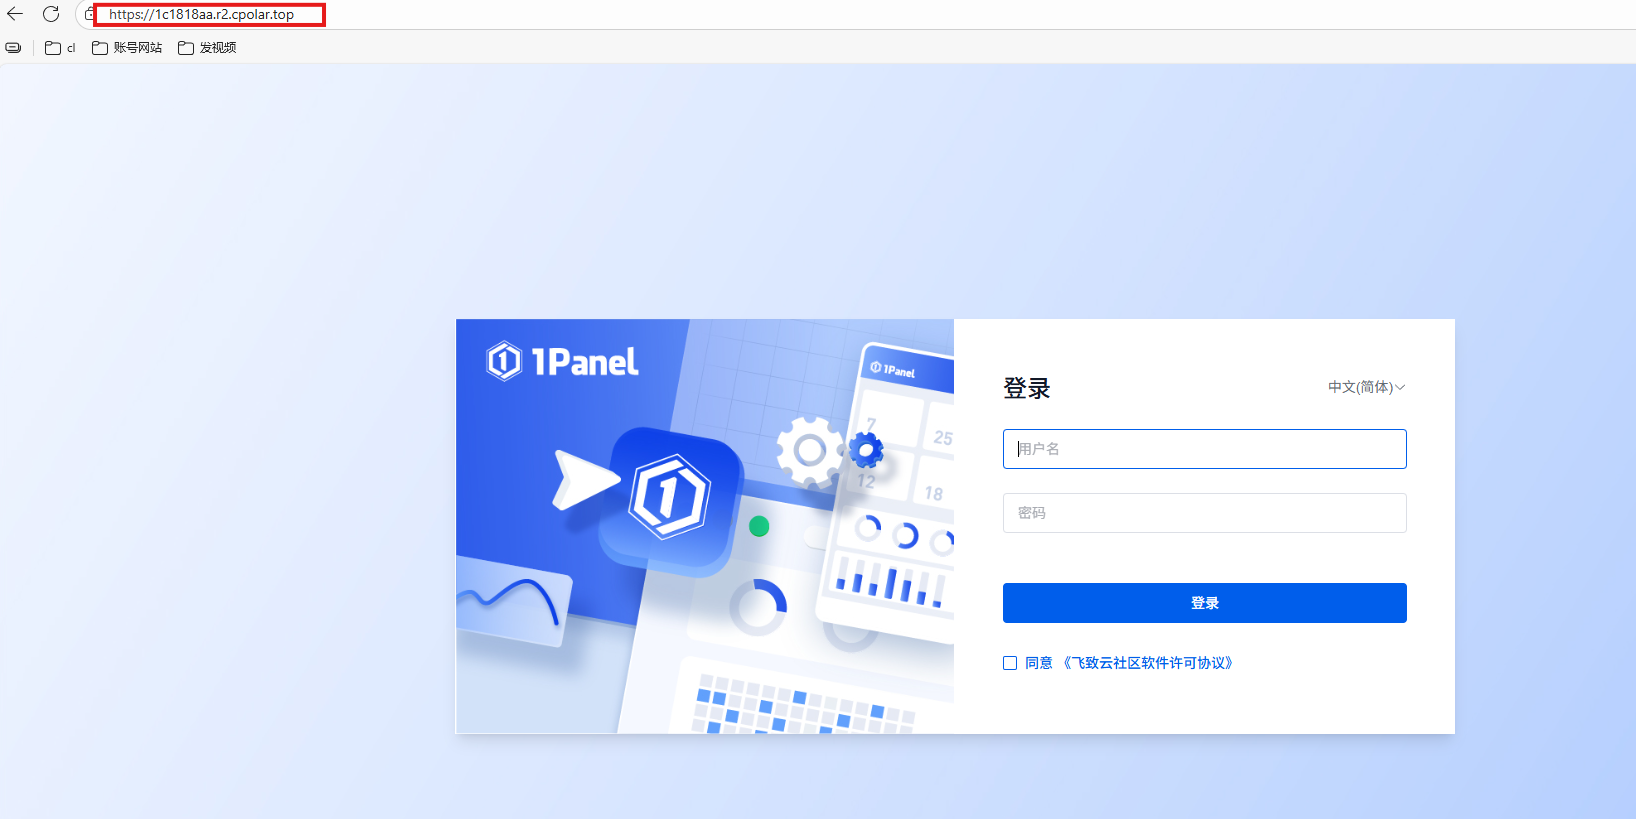
最后再用固定公网地址访问页面。能够正常打开,说明二级子域名已经绑定到当前隧道。
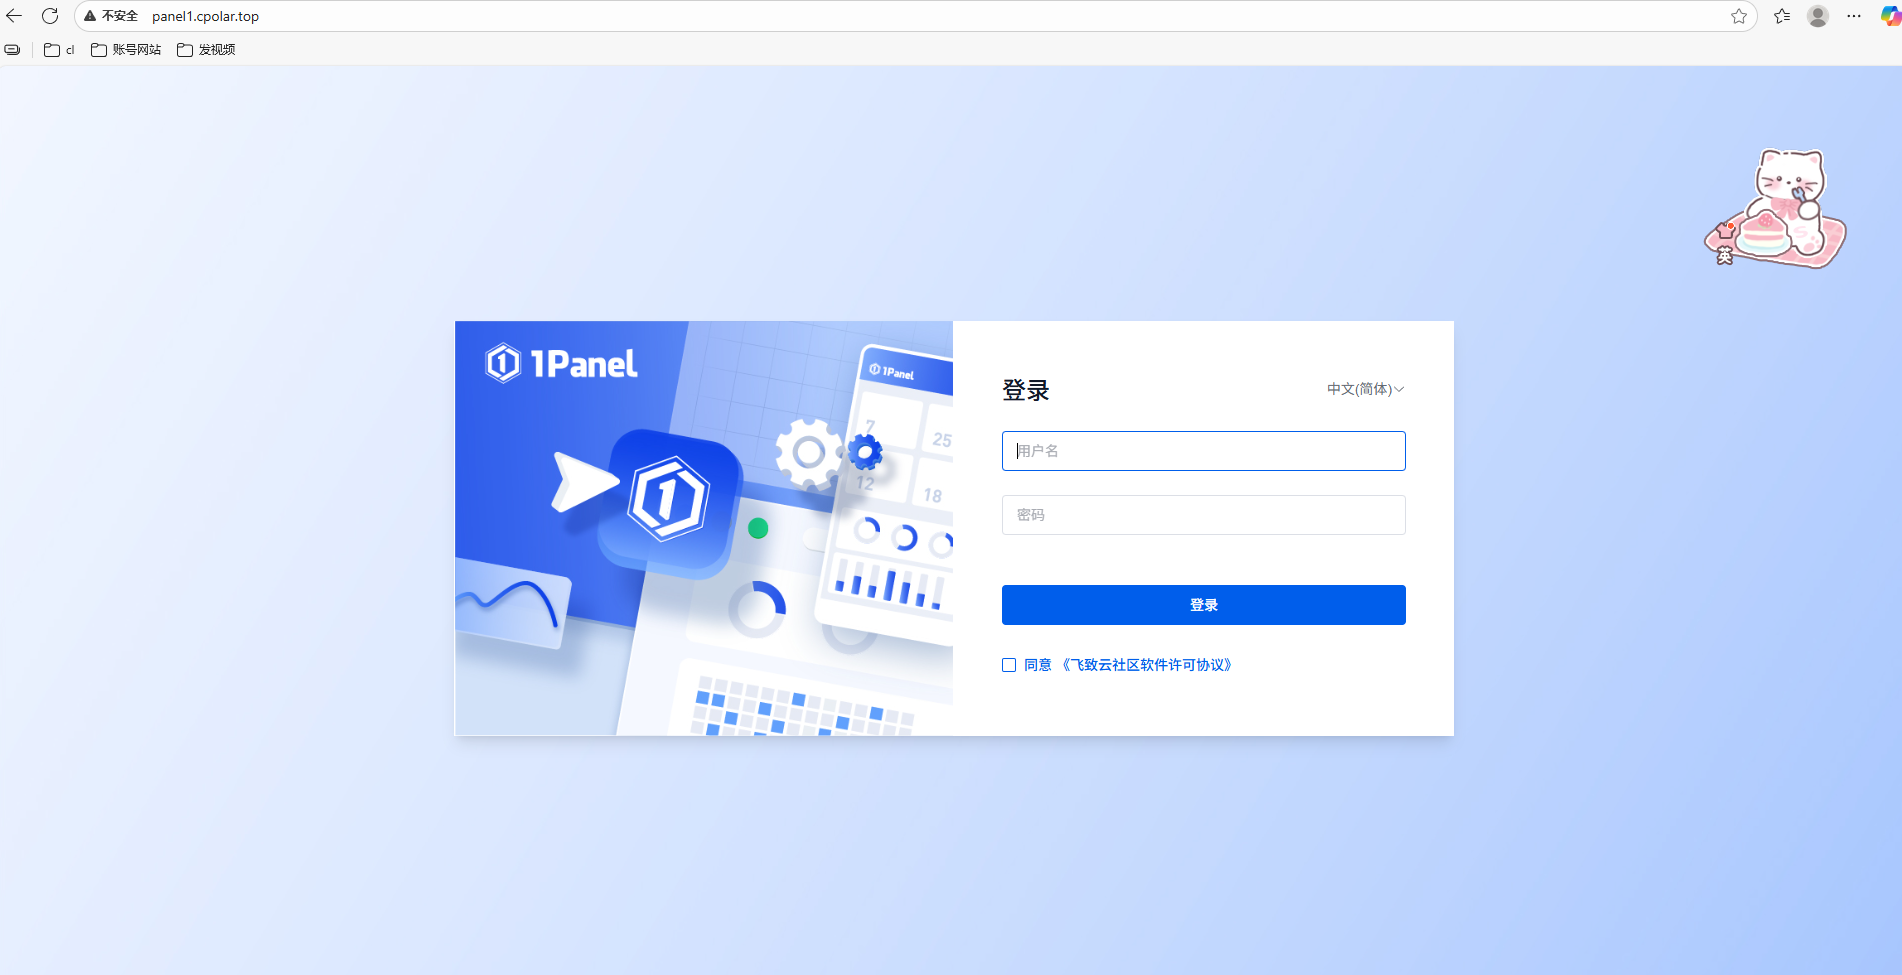
到这里,本地可视化管理和远程访问两部分都已经完成验证。
总结
这篇文章真正完成的,不是把极空间“变成全能服务器”,而是给它增加了一层更适合长期维护的 Web 管理入口。
原文实际跑通了这条链:
- 通过 SSH 执行 1Panel 官方安装脚本;
- 完成安装目录、端口、安全入口和管理员信息设置;
- 登录 1Panel 查看极空间基础信息;
- 安装并验证 Docker Compose;
- 在 1Panel 应用商店安装 AList;
- 通过面板查看应用状态、日志和登录信息;
- 进入 AList 配置本机存储目录;
- 回到主页确认网盘内容能够正常访问;
- 有异地管理需求时,再安装 [cpolar];
- 随机公网地址先做连通性验证;
- 最后将
panel1固定二级子域名绑定到panel隧道。
整个系统可以分成几层:
- 极空间:提供长期在线的 Linux / Docker 运行环境;
- 1Panel:负责可视化管理应用、容器和相关服务;
- AList:本次用来验证 1Panel 应用部署流程的具体示例;
- cpolar:只负责让本地管理页面从外部网络可访问。
和完全依赖 SSH 相比,1Panel 的实际改变不是“以后再也不用命令行”,而是把高频的安装、状态查看、日志和应用管理集中到浏览器里。底层环境准备和故障排查仍然可能需要终端,但日常维护路径明显更集中。
另外,原文 cpolar 隧道配置中的“本地地址”字段是空白的。这一版严格保留原始技术内容,没有擅自补一个端口值。后续如果要做技术校验,可以再单独核对这一项。
转载自 CSDN-专业IT技术社区
原文链接:https://blog.csdn.net/Dovis5884/article/details/164631529

