

题目地址:https://pan.baidu.com/s/1_YBK7WedFYSkcABqlg4Bow?pwd=ggf5 提取码: ggf5
检材挂载密码:]ZMpMFtYqUH(rTWY]hm(
路由器
第 1 题 [单选题] 在黑客路由器里,有一台设备的MAC地址为00:11:6B:47:4D:55,请问它的IP地址是什么?
A. 192.168.0.100
B. 192.168.0.101
C. 192.168.0.102
D. 192.168.0.103
E. 192.168.0.104
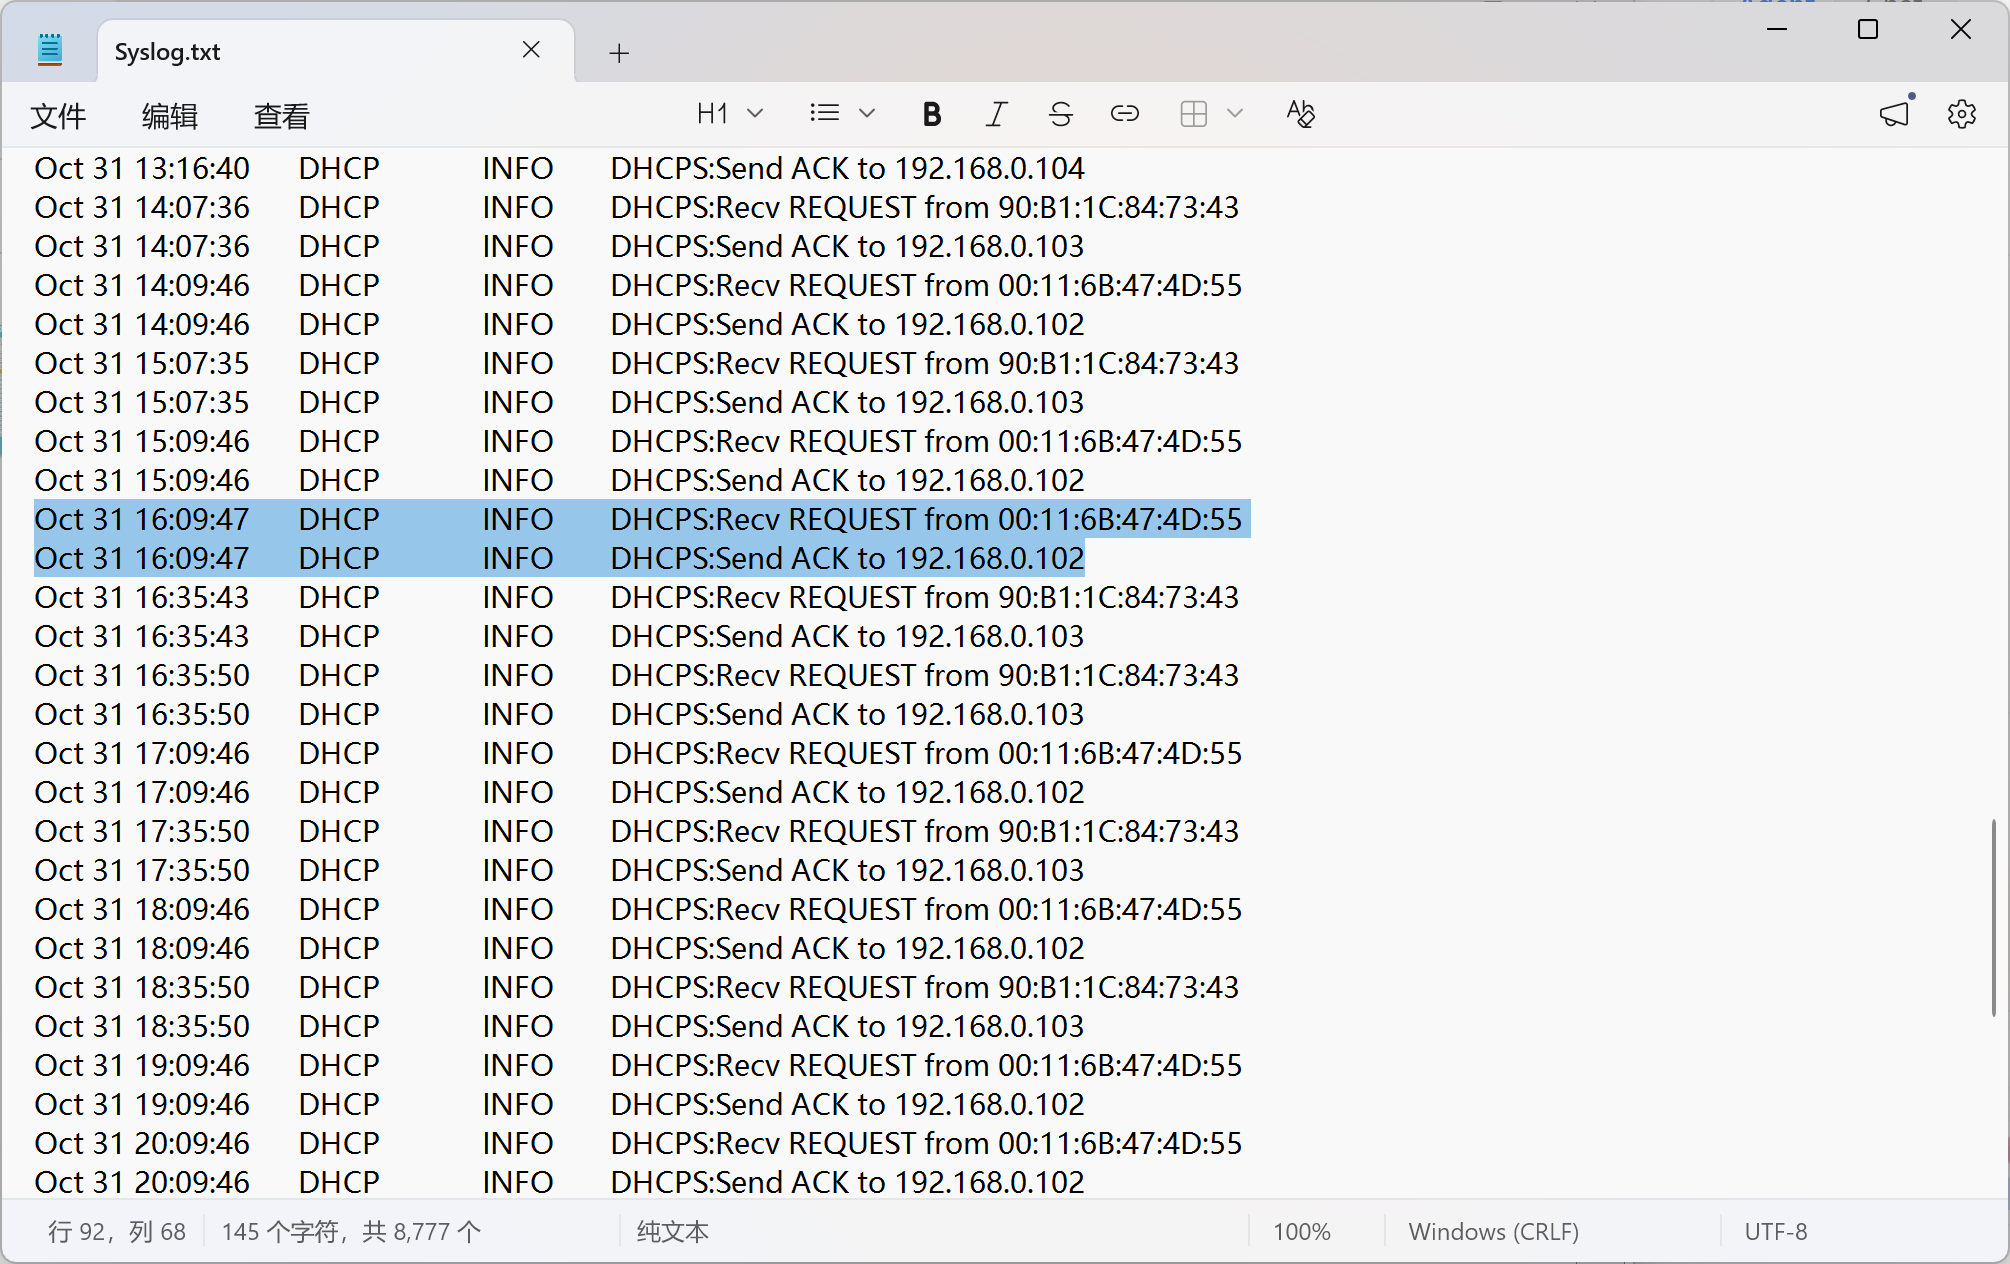
第 2 题 [单选题] 在黑客路由器里,发现一设备的IP地址为192.168.0.103,请问该设备为如下哪一个:
A. Network Attached Storage 2000
B. Galaxy J7
C. Galaxy A8
D. exploitU
E. MACs-MacBook-Air
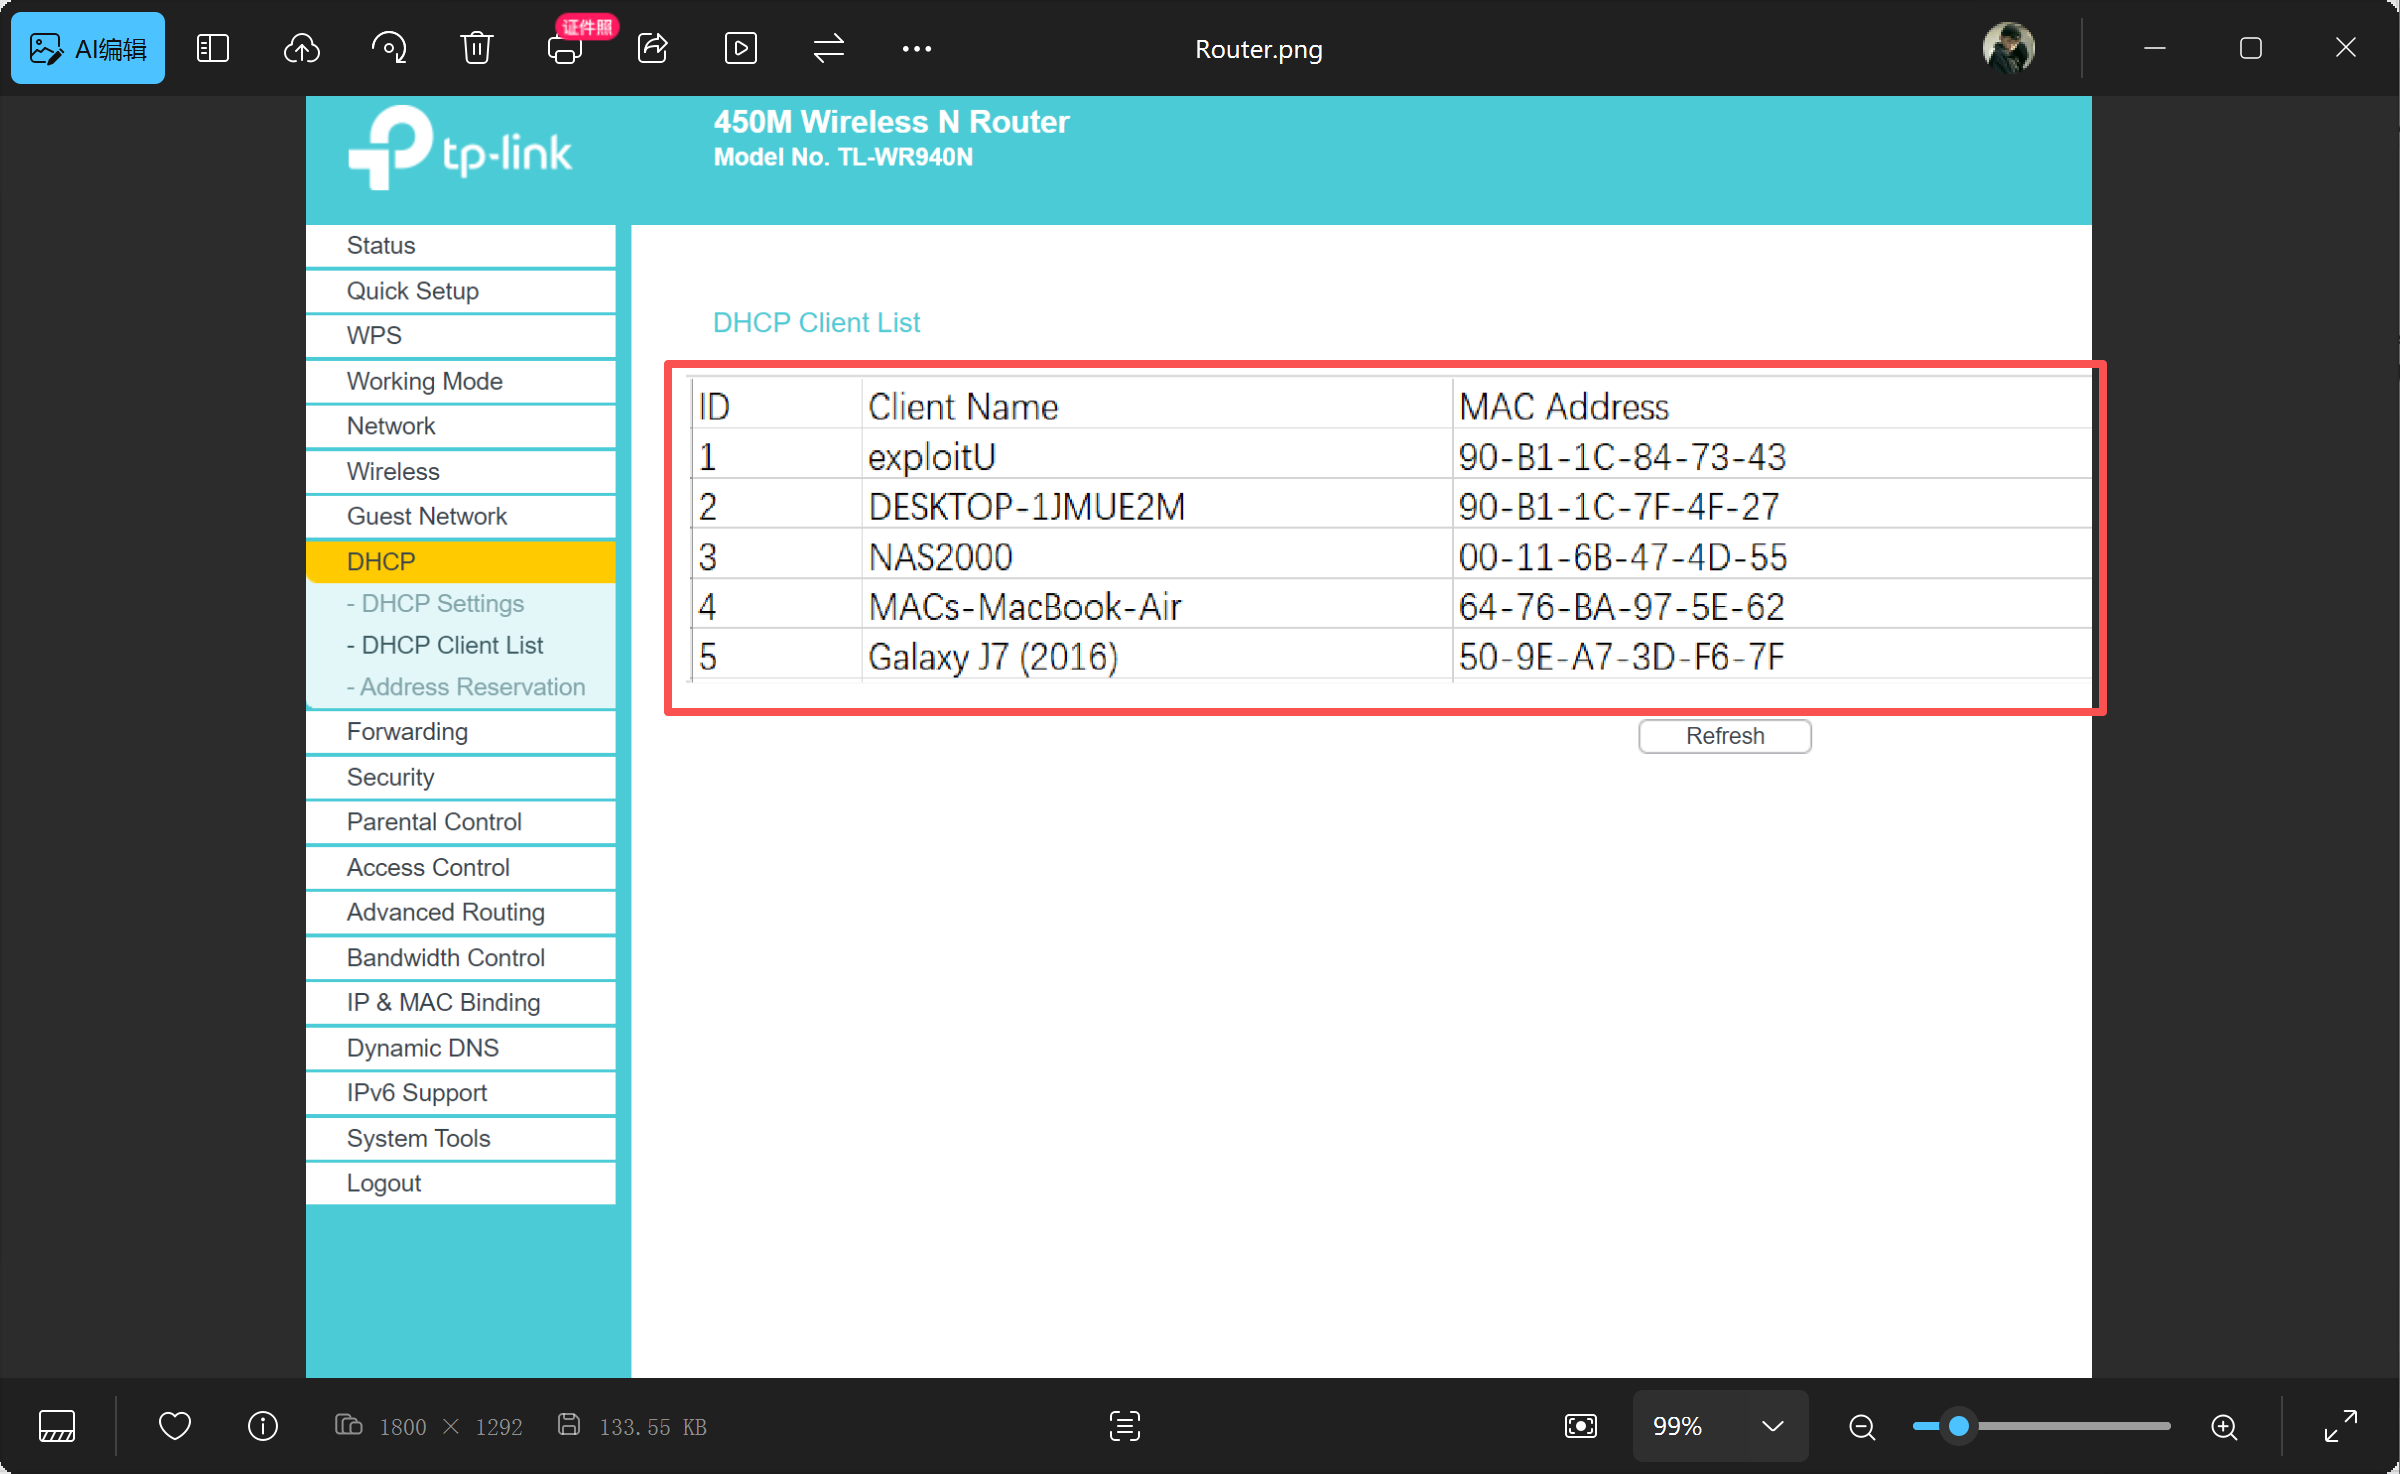
由上题的日志找到192.168.0.103对应的mac地址,再用mac地址去找
第 3 题 [单选题] 警方已经查证所有连接此router的设备都归黑客所有,根據黑客路由器的訊息,下列哪组 (设备---ip)是错误的:
A. Network Attached Storage 2000 --- 192.168.0.102
B. Galaxy J7 --- 192.168.0.104
C. Galaxy A8 --- 192.168.0.104
D. exploitU --- 192.168.0.103
E. MACs-MacBook-Air --- 192.168.0.100
上两题的两张图相互印证,两台手机都对应104指定有一个是错的
Win1
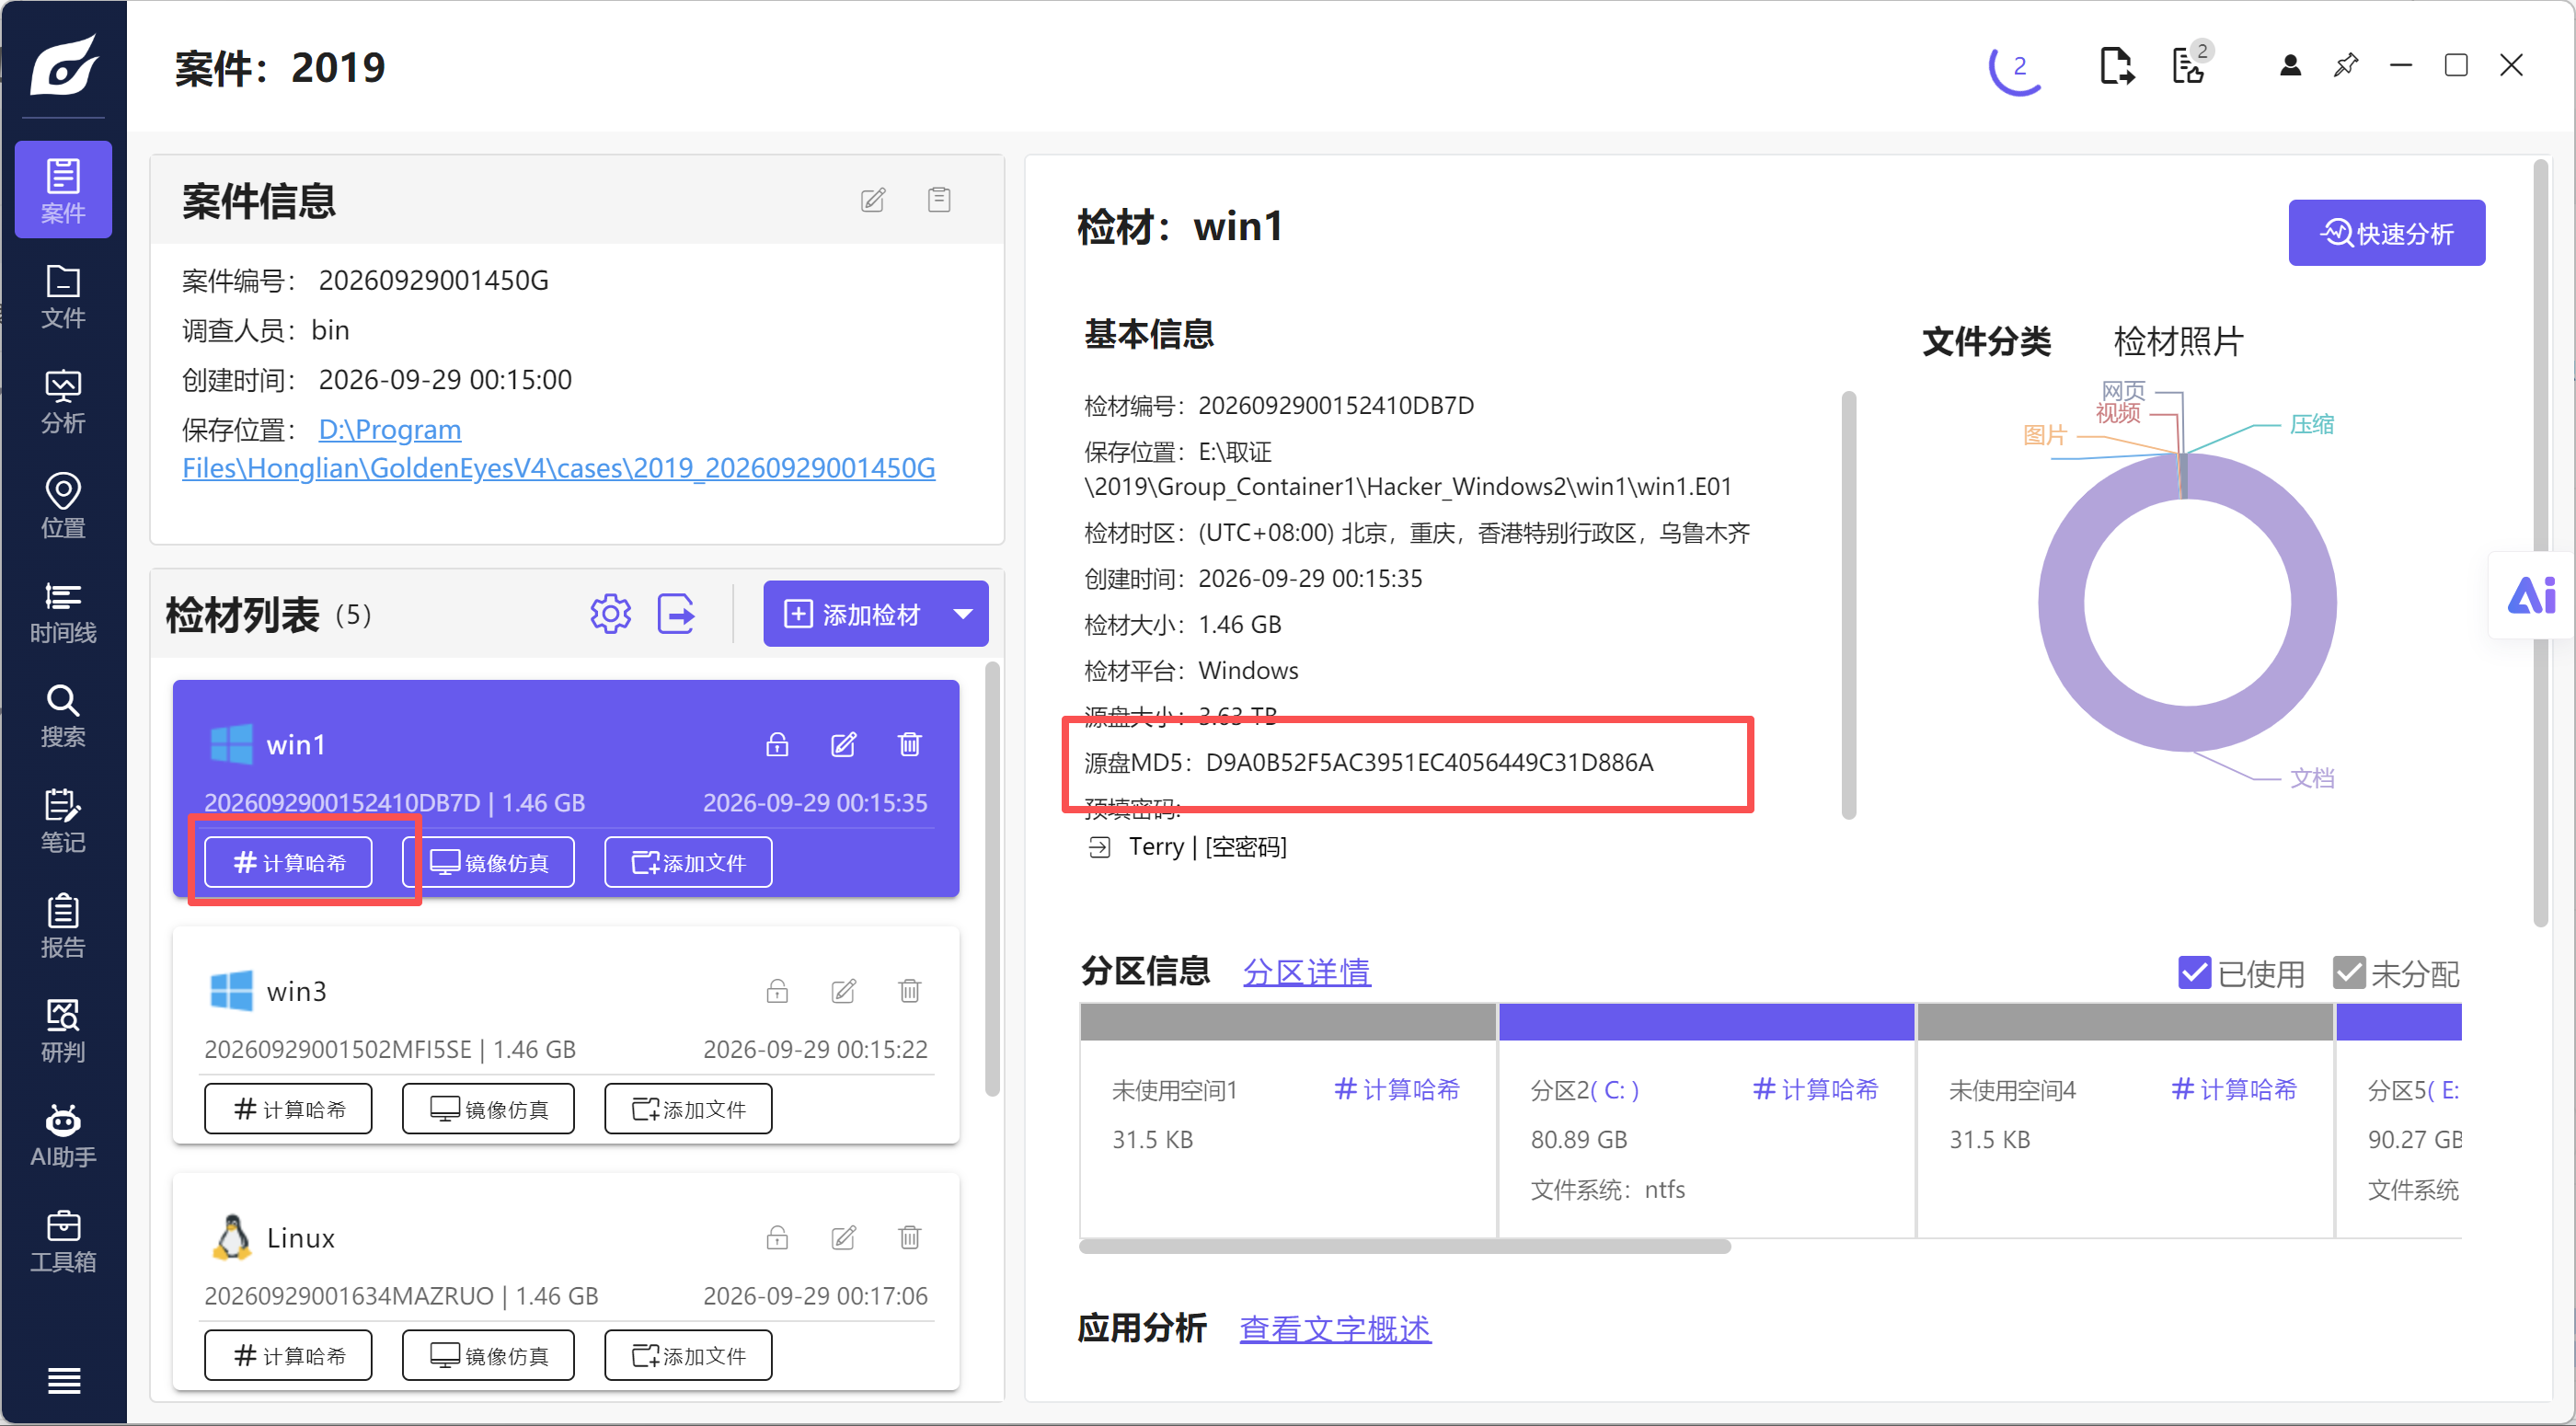
第 4 题 [单选题] Hacker现场检获的Windows主机硬盘已成功取证并制作成镜像Win1.E01,下列哪个是其硬盘 证据文件的MD5哈希值。
A. 3e57817ea6263bc2c696a3455cc96381
B. d9a0b52f5ac3951ec4056449c31d886a
C. ed43de631a56dd2c8bac4abbd3882c86
D. dd32beac5ef2cd1cac06bdd8b5e88cbc4eb94de9
E. 48a45c39da458f3cadd92017e0247454dc8bff66
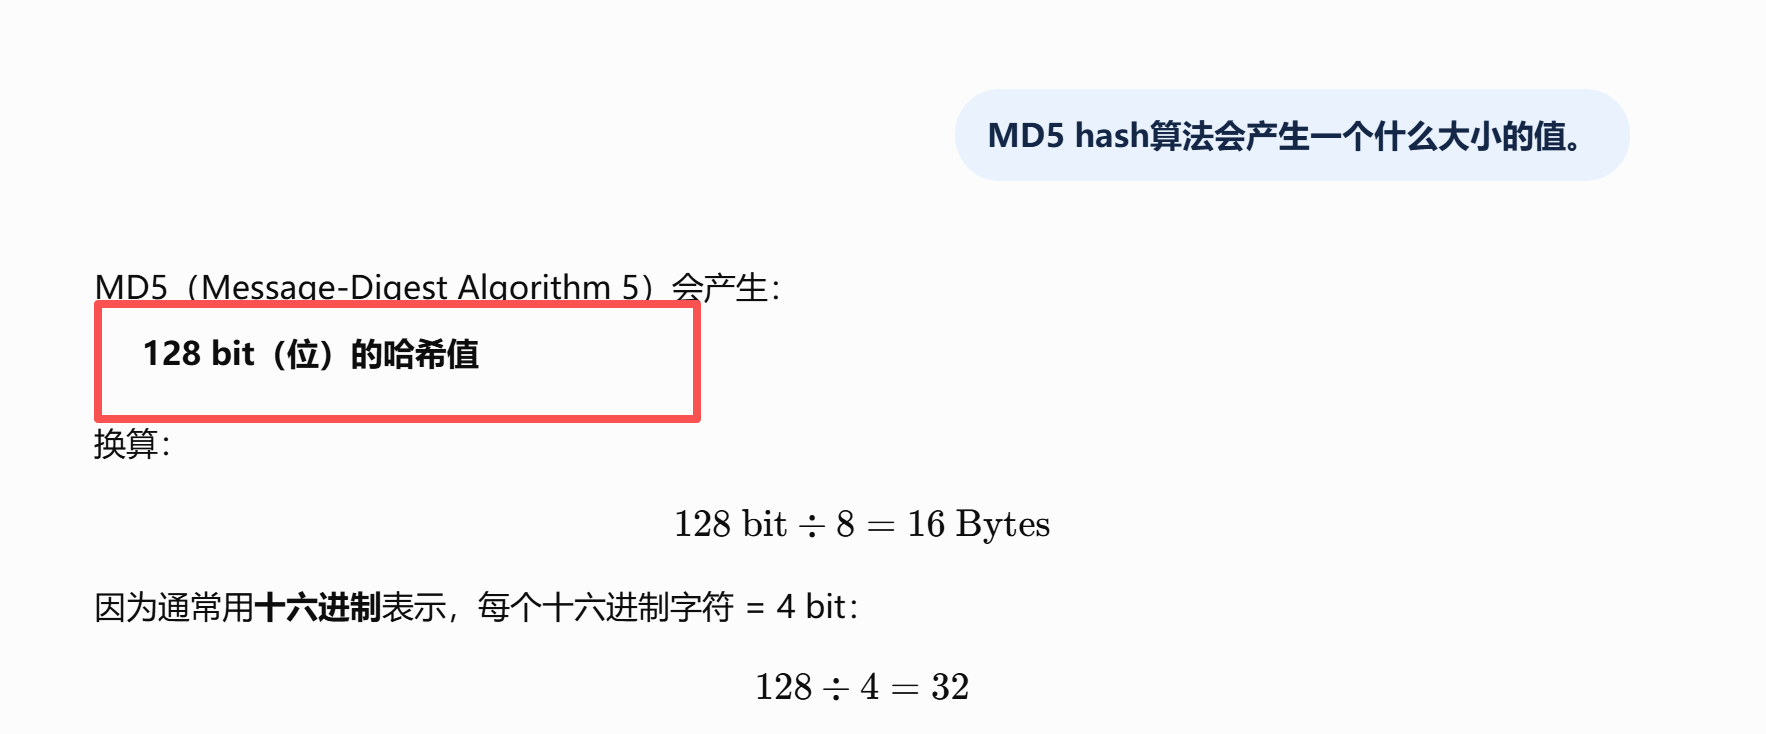
第 5 题 [单选题] MD5 hash算法会产生一个什么大小的值。
A. 32-bit
B. 64-bit
C. 128-bit
D. 256-bit
E. 512-bit
第 6 题 [单选题] 对于一个E01镜像证据文件,要想成功通过校验过程,以下哪个是正确的
A. MD5 hash值 以及 SHA1 hash值 校验通过
B. MD5 hash值 或者 SHA1 hash值 校验通过
C. 只需要CRC值校验通过
D. CRC值 以及 MD5(或SHA1) hash值 校验通过
E. CRC值 或者 MD5(或SHA1) hash值 校验通过
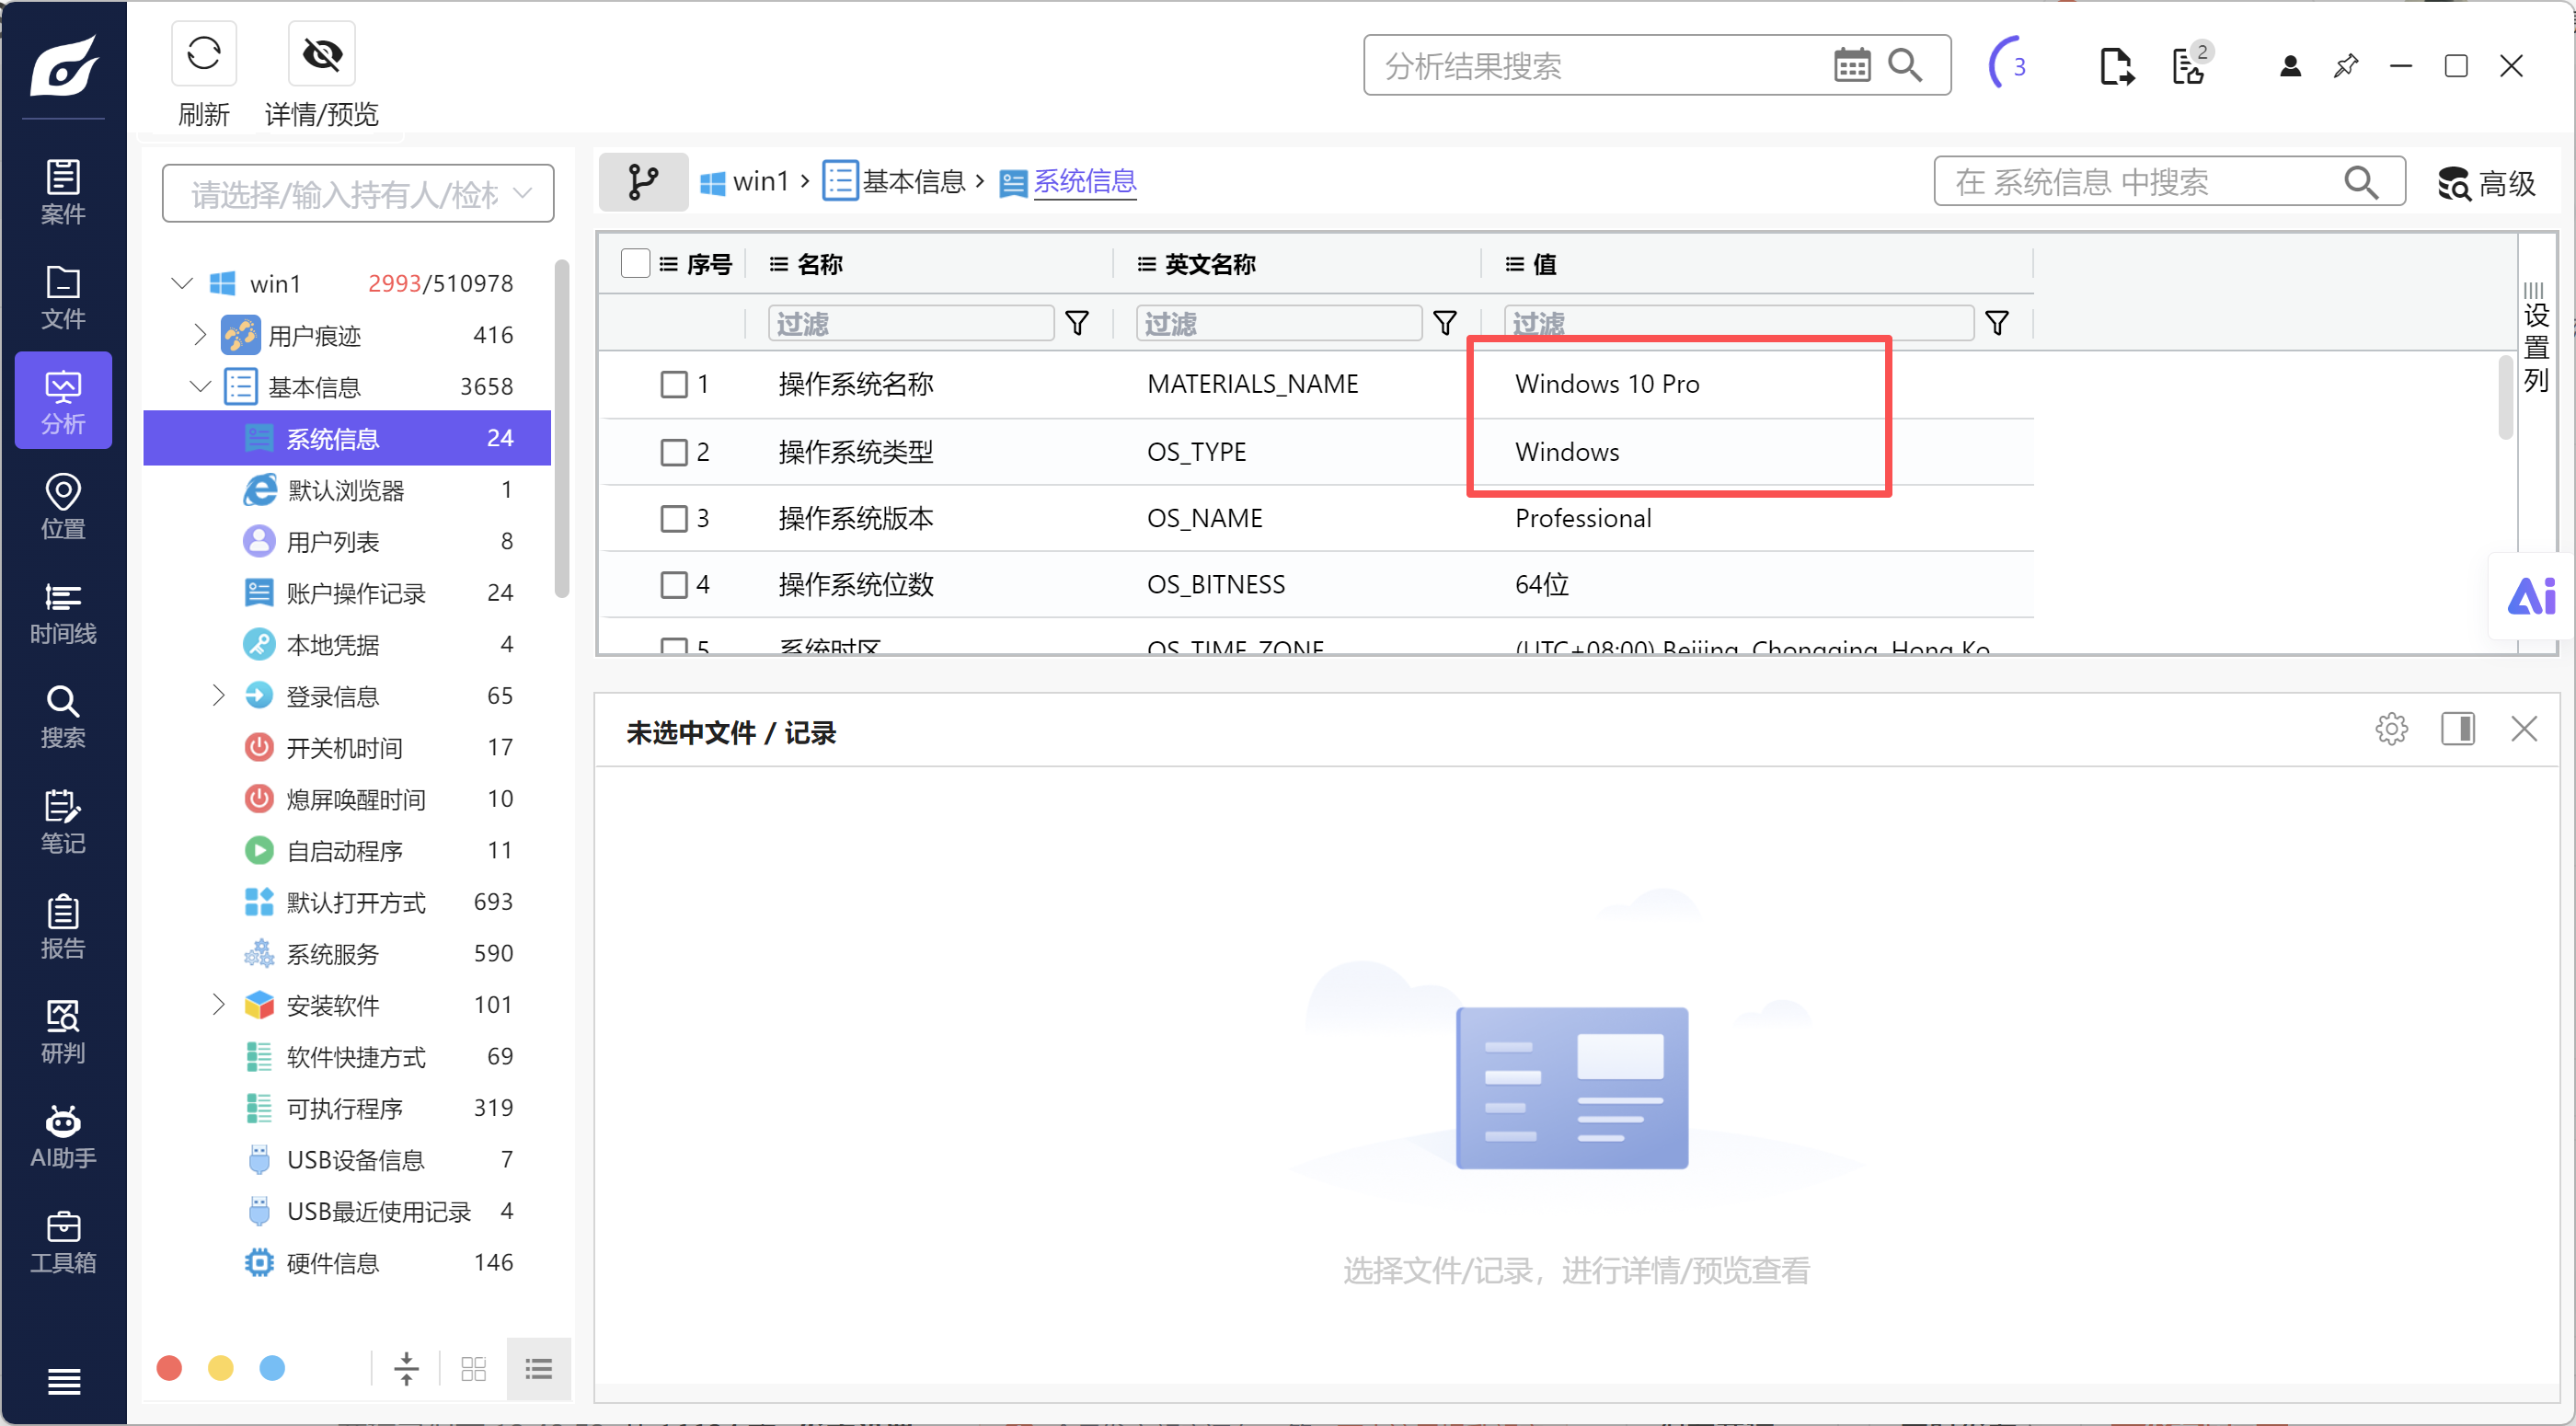
第 7 题 [单选题] 对于镜像Win1.E01,操作系统(Operating System)是什么?
A. Windows 8 Pro
B. Windows 10 home
C. Red Hat Enterprise Linux
D. Kali Linux
E. Windows 10 pro
第 8 题 [单选题] 对于镜像Win1.E01,一个簇(Cluster)包含多少个扇区(Sector)?
A. 2
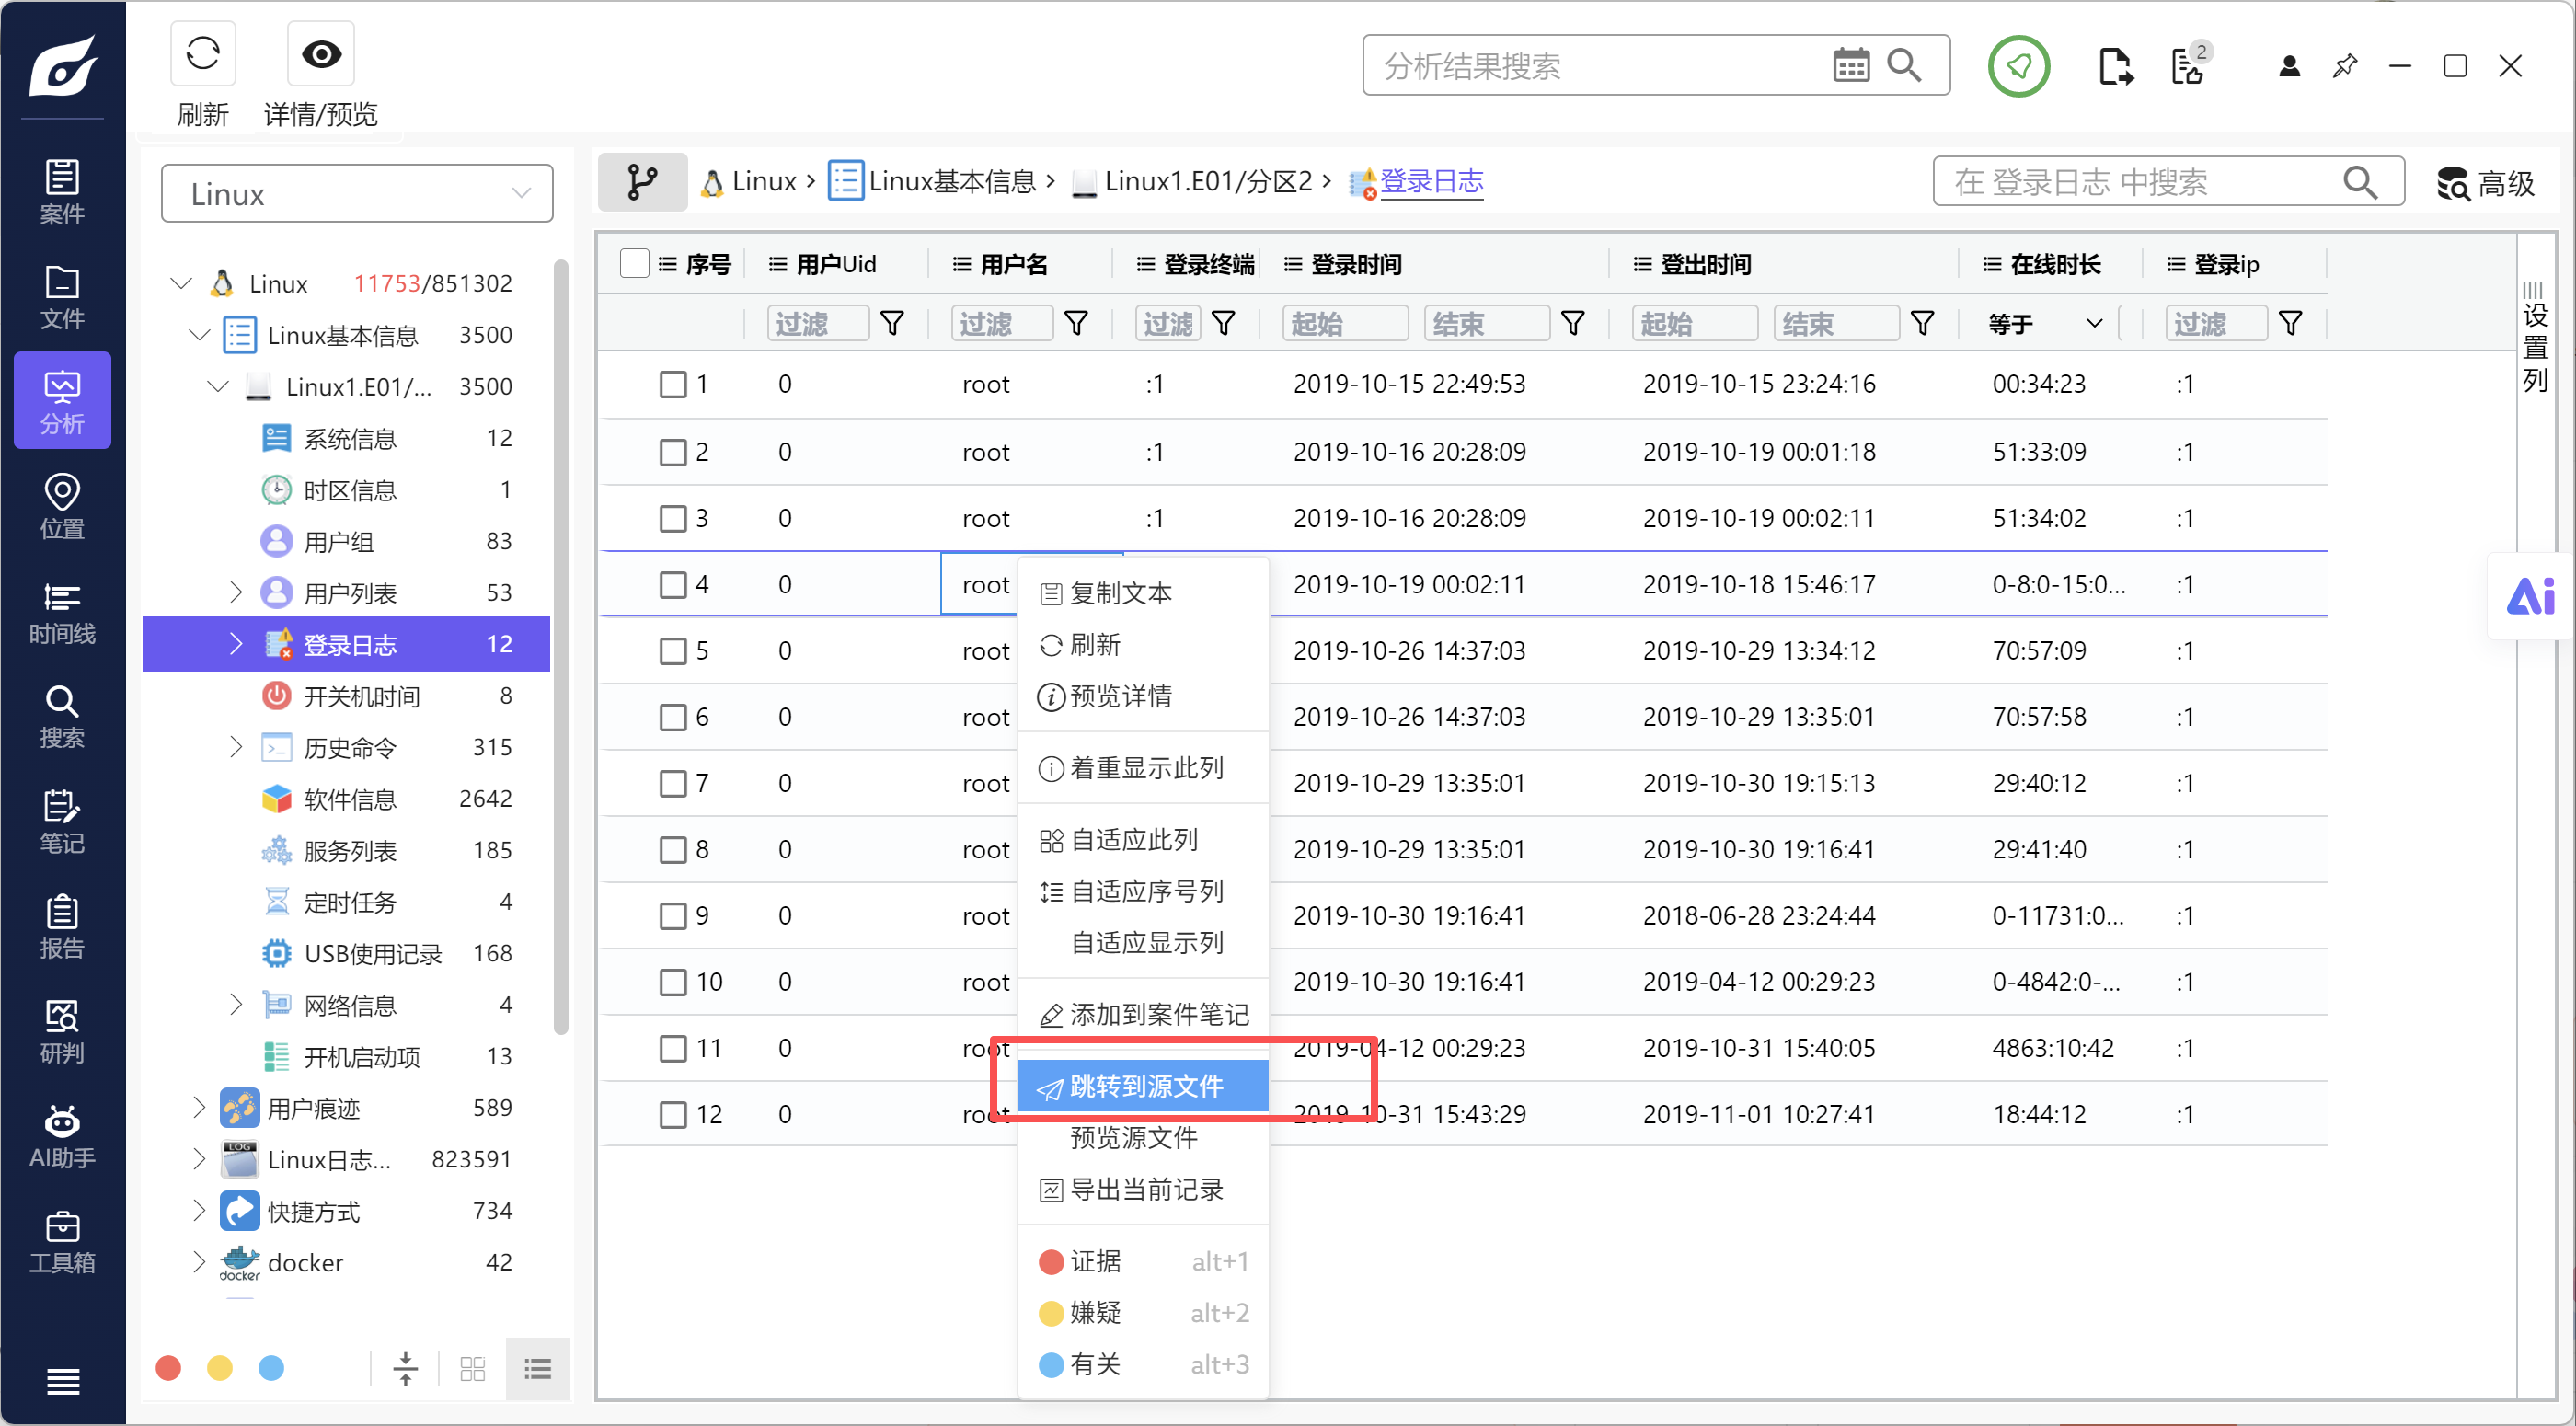
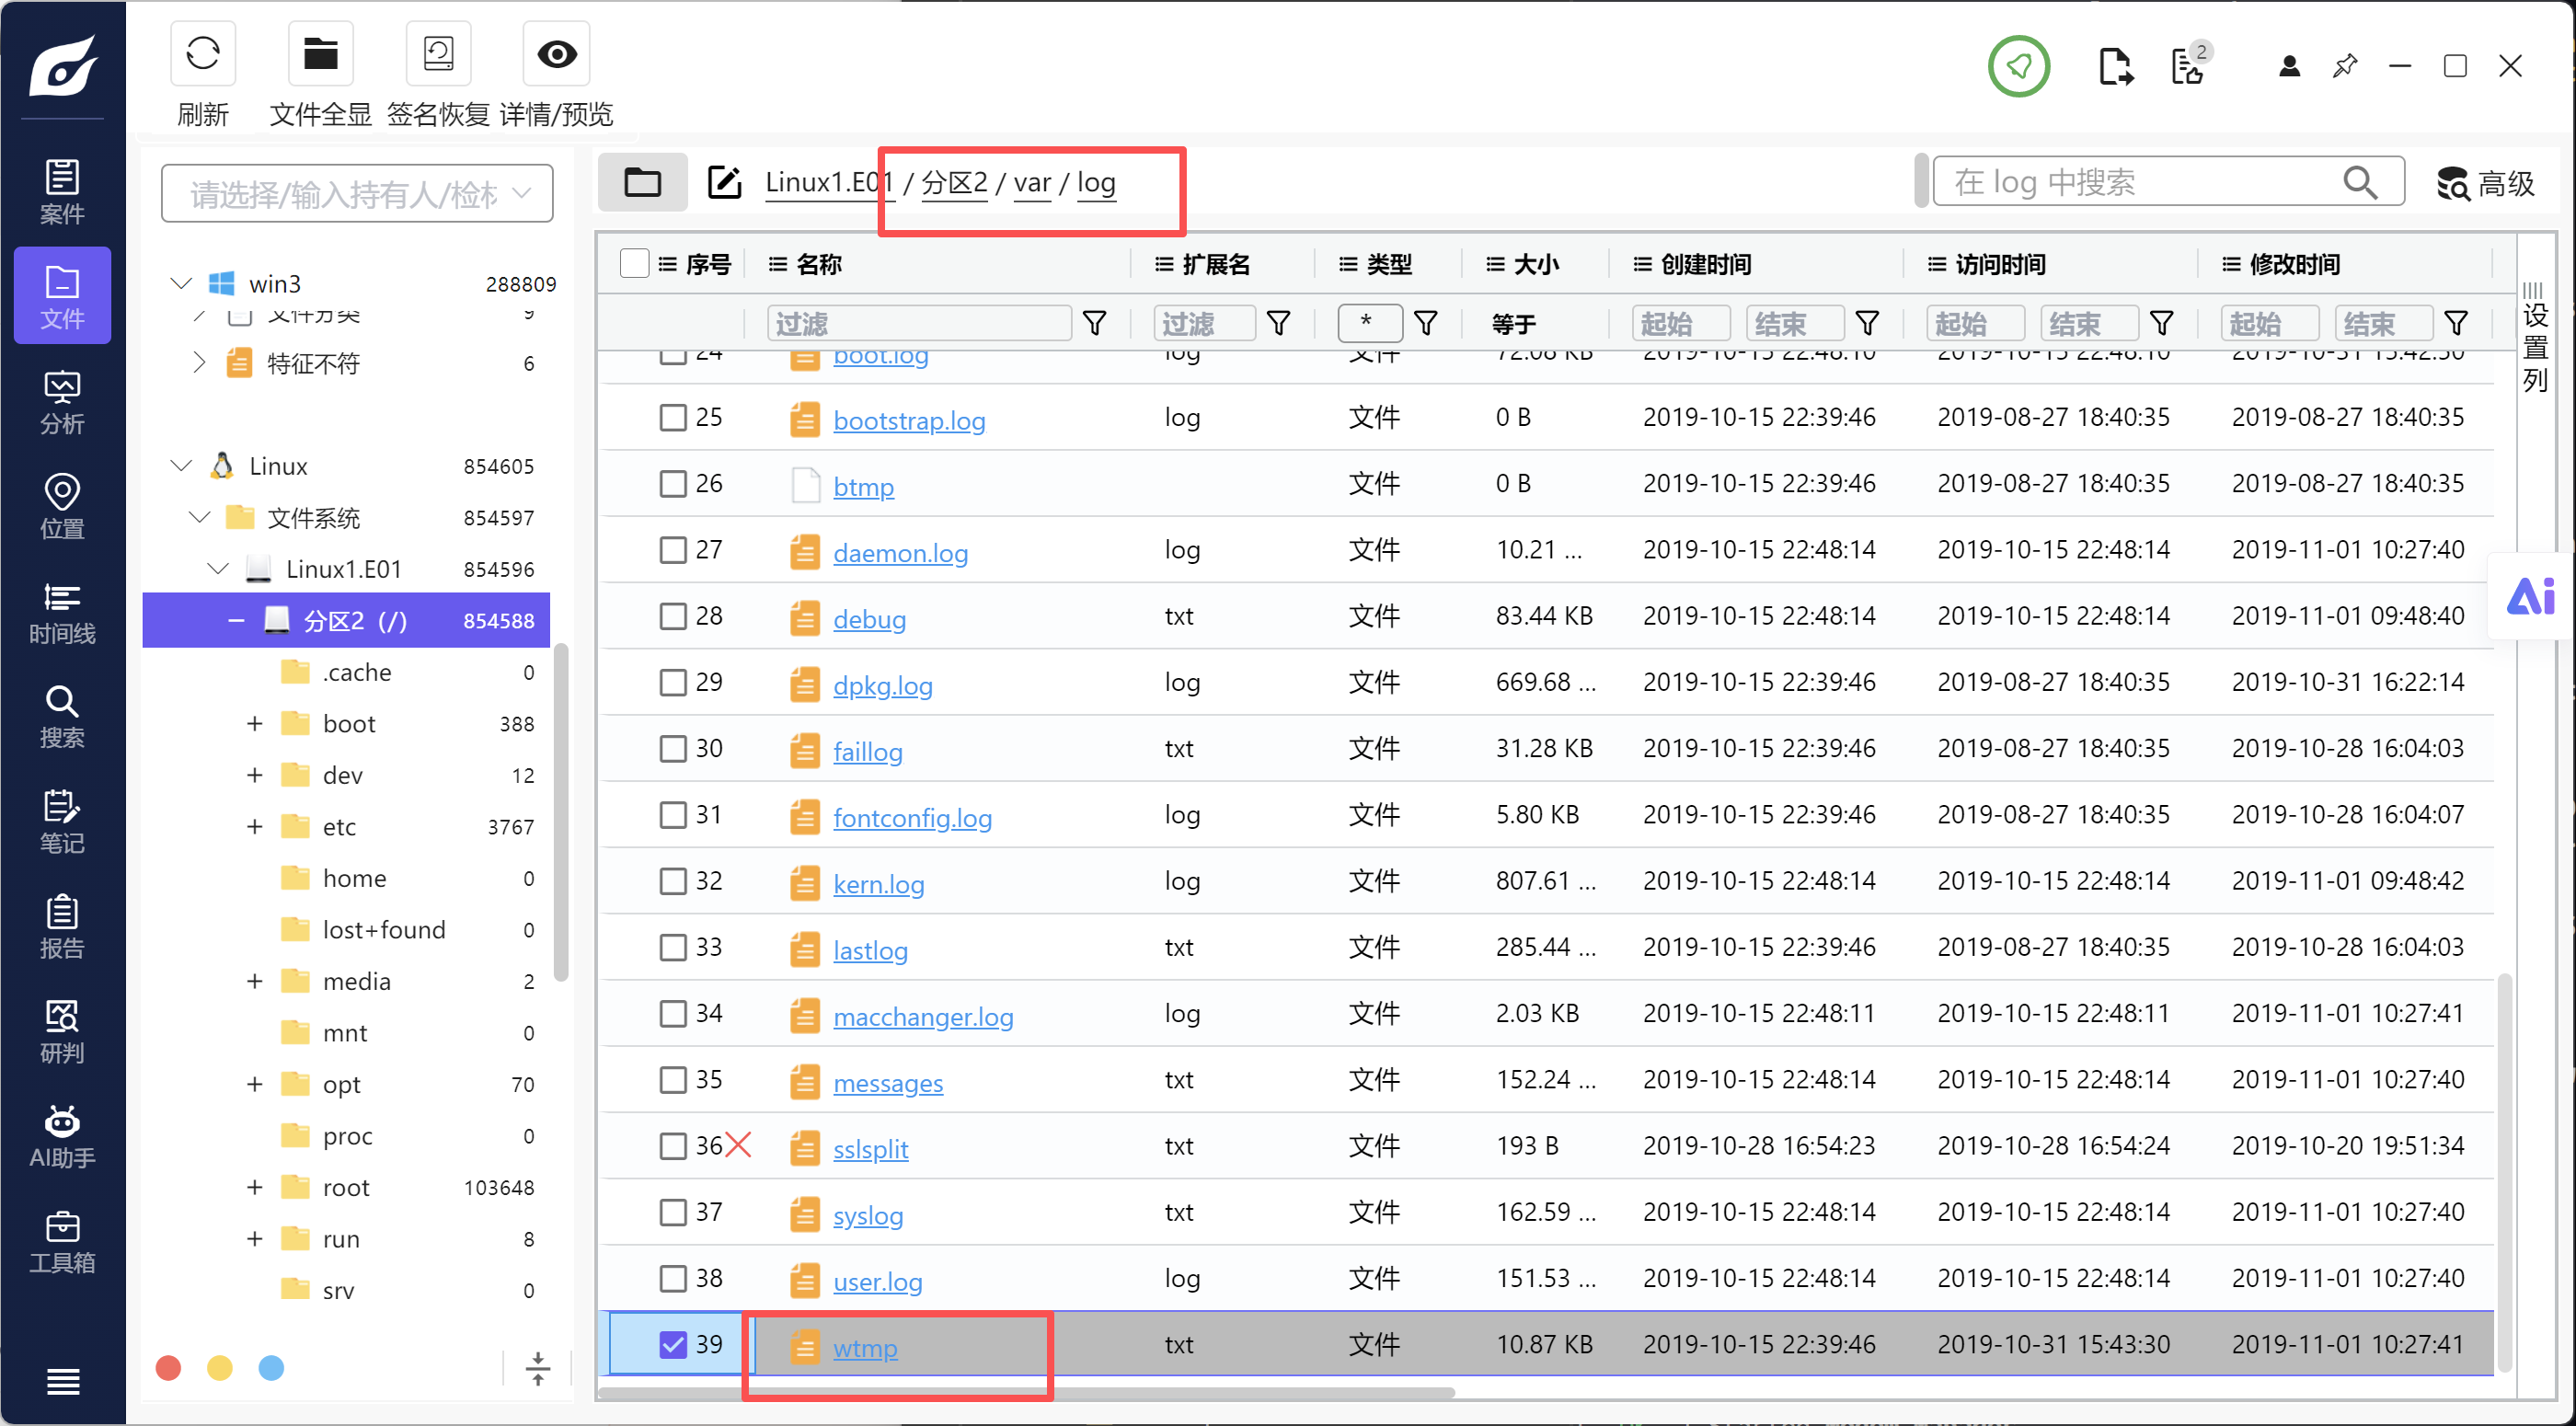
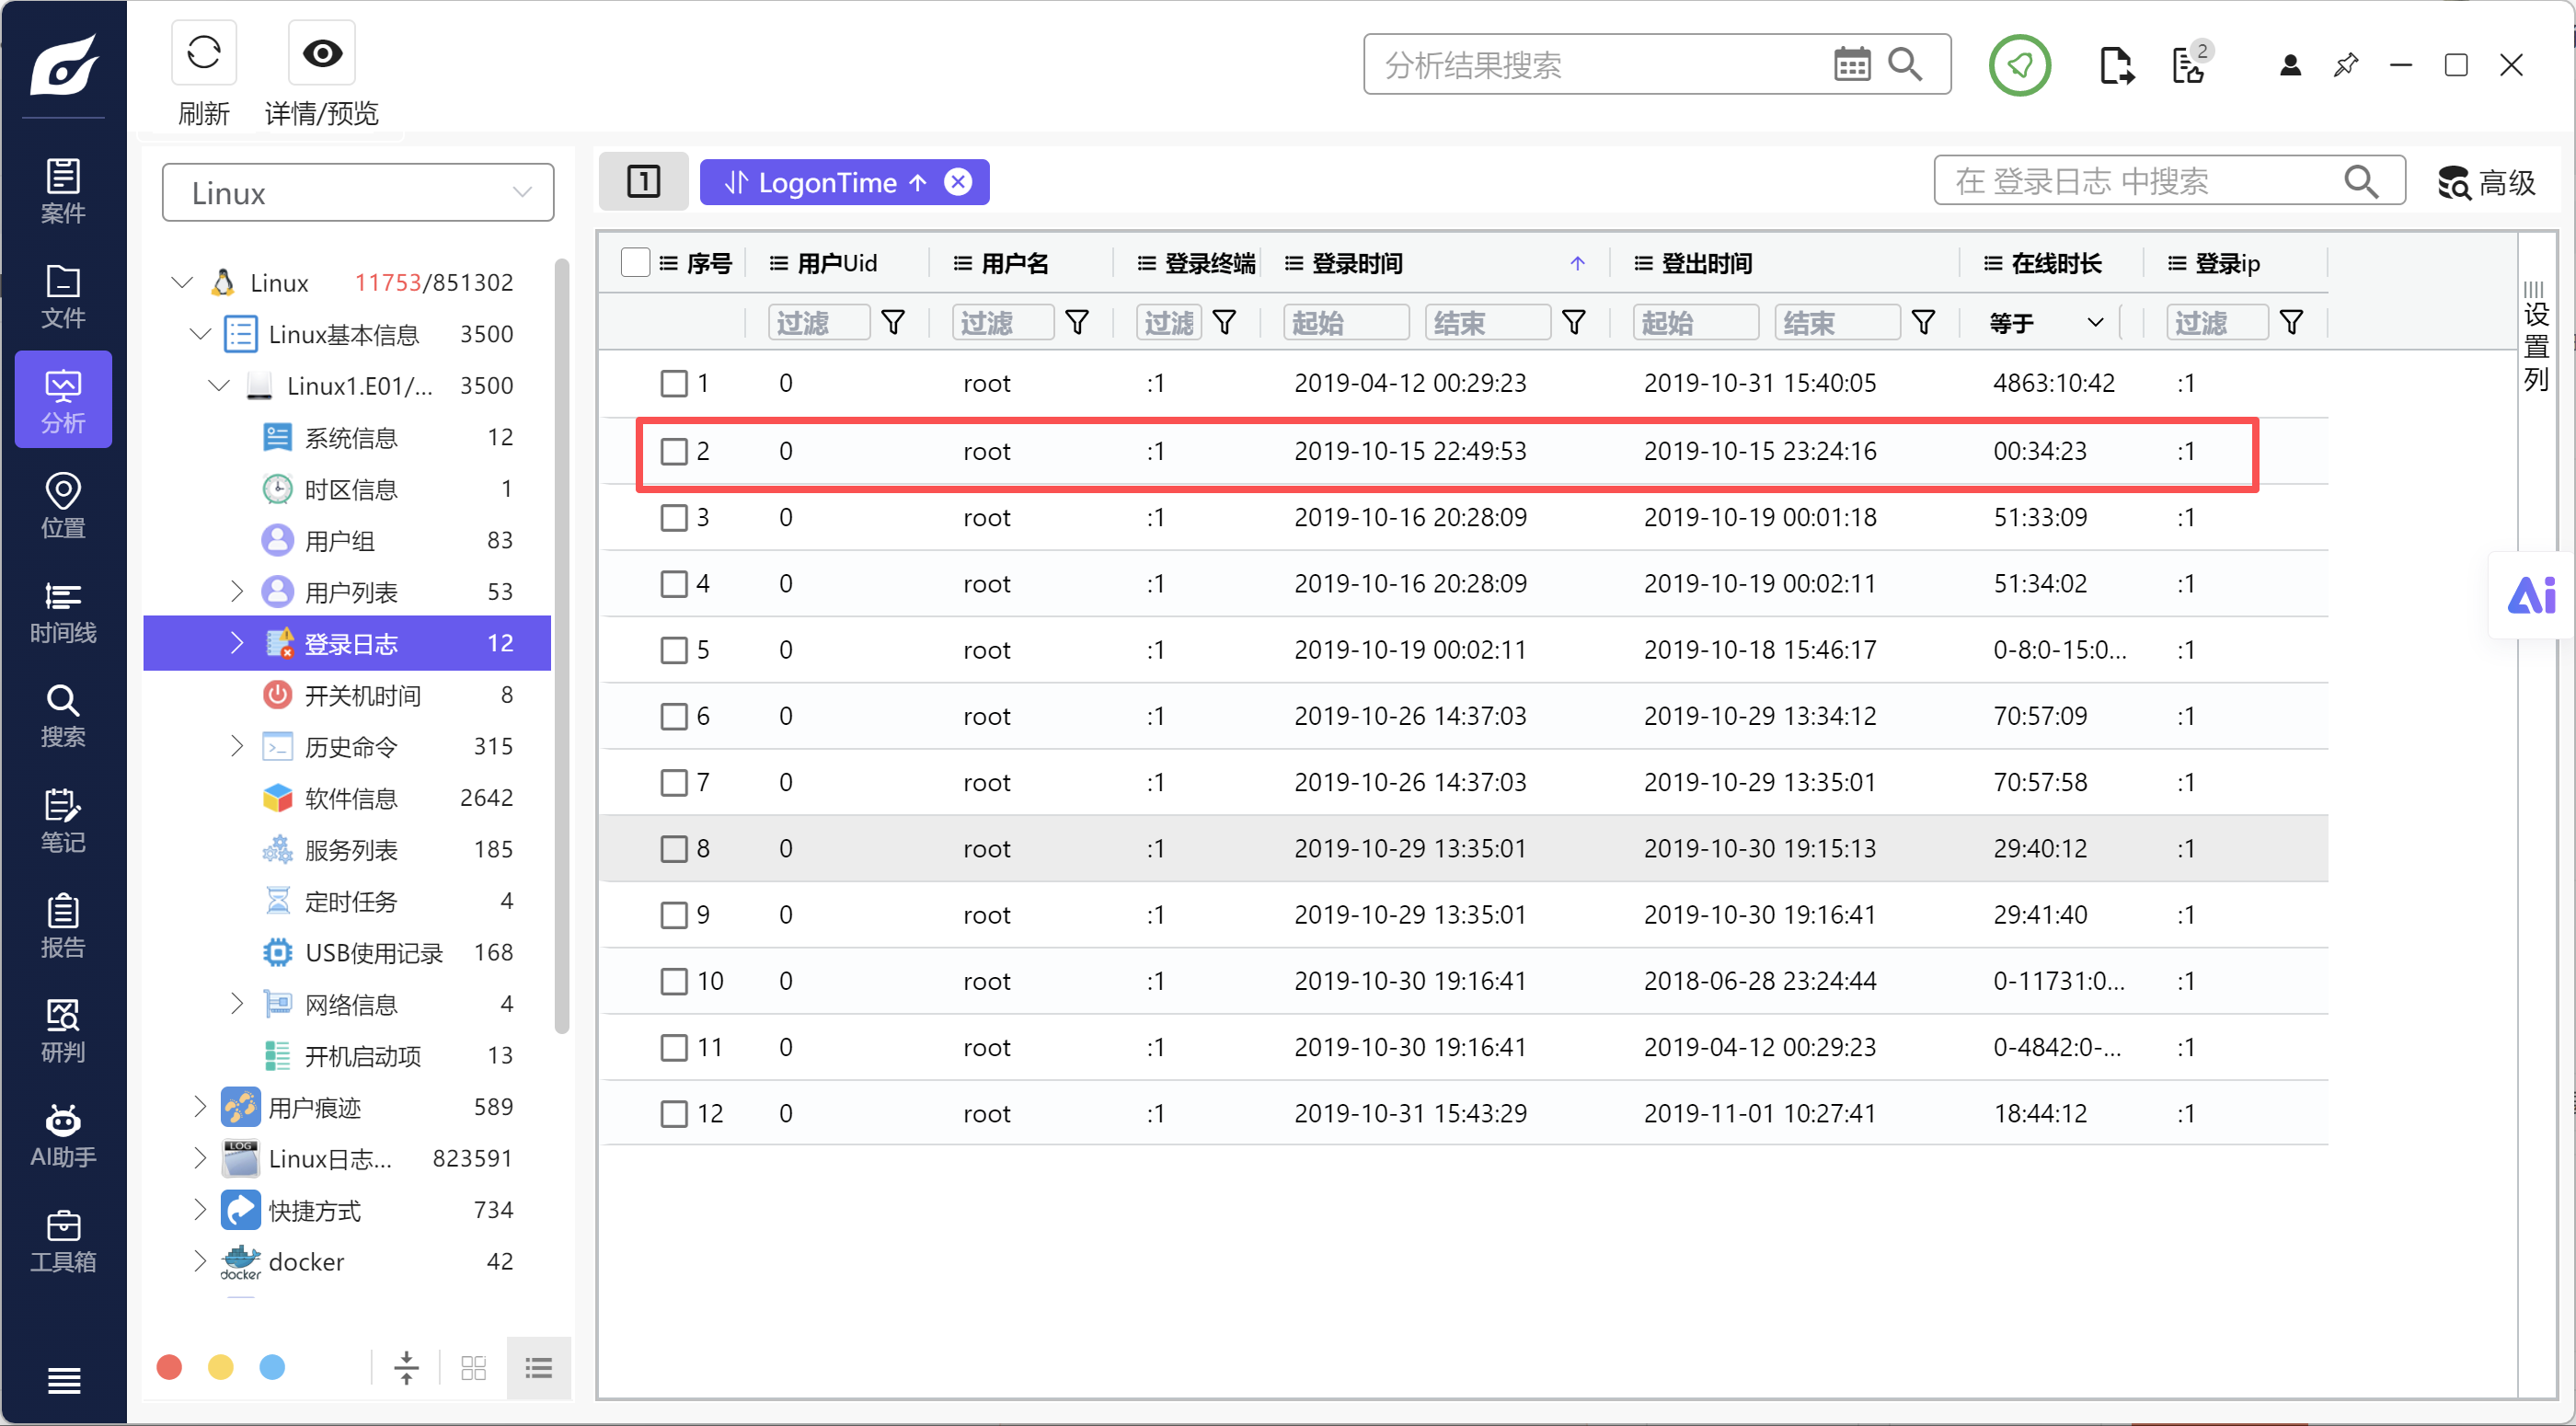
B. 4
C. 8
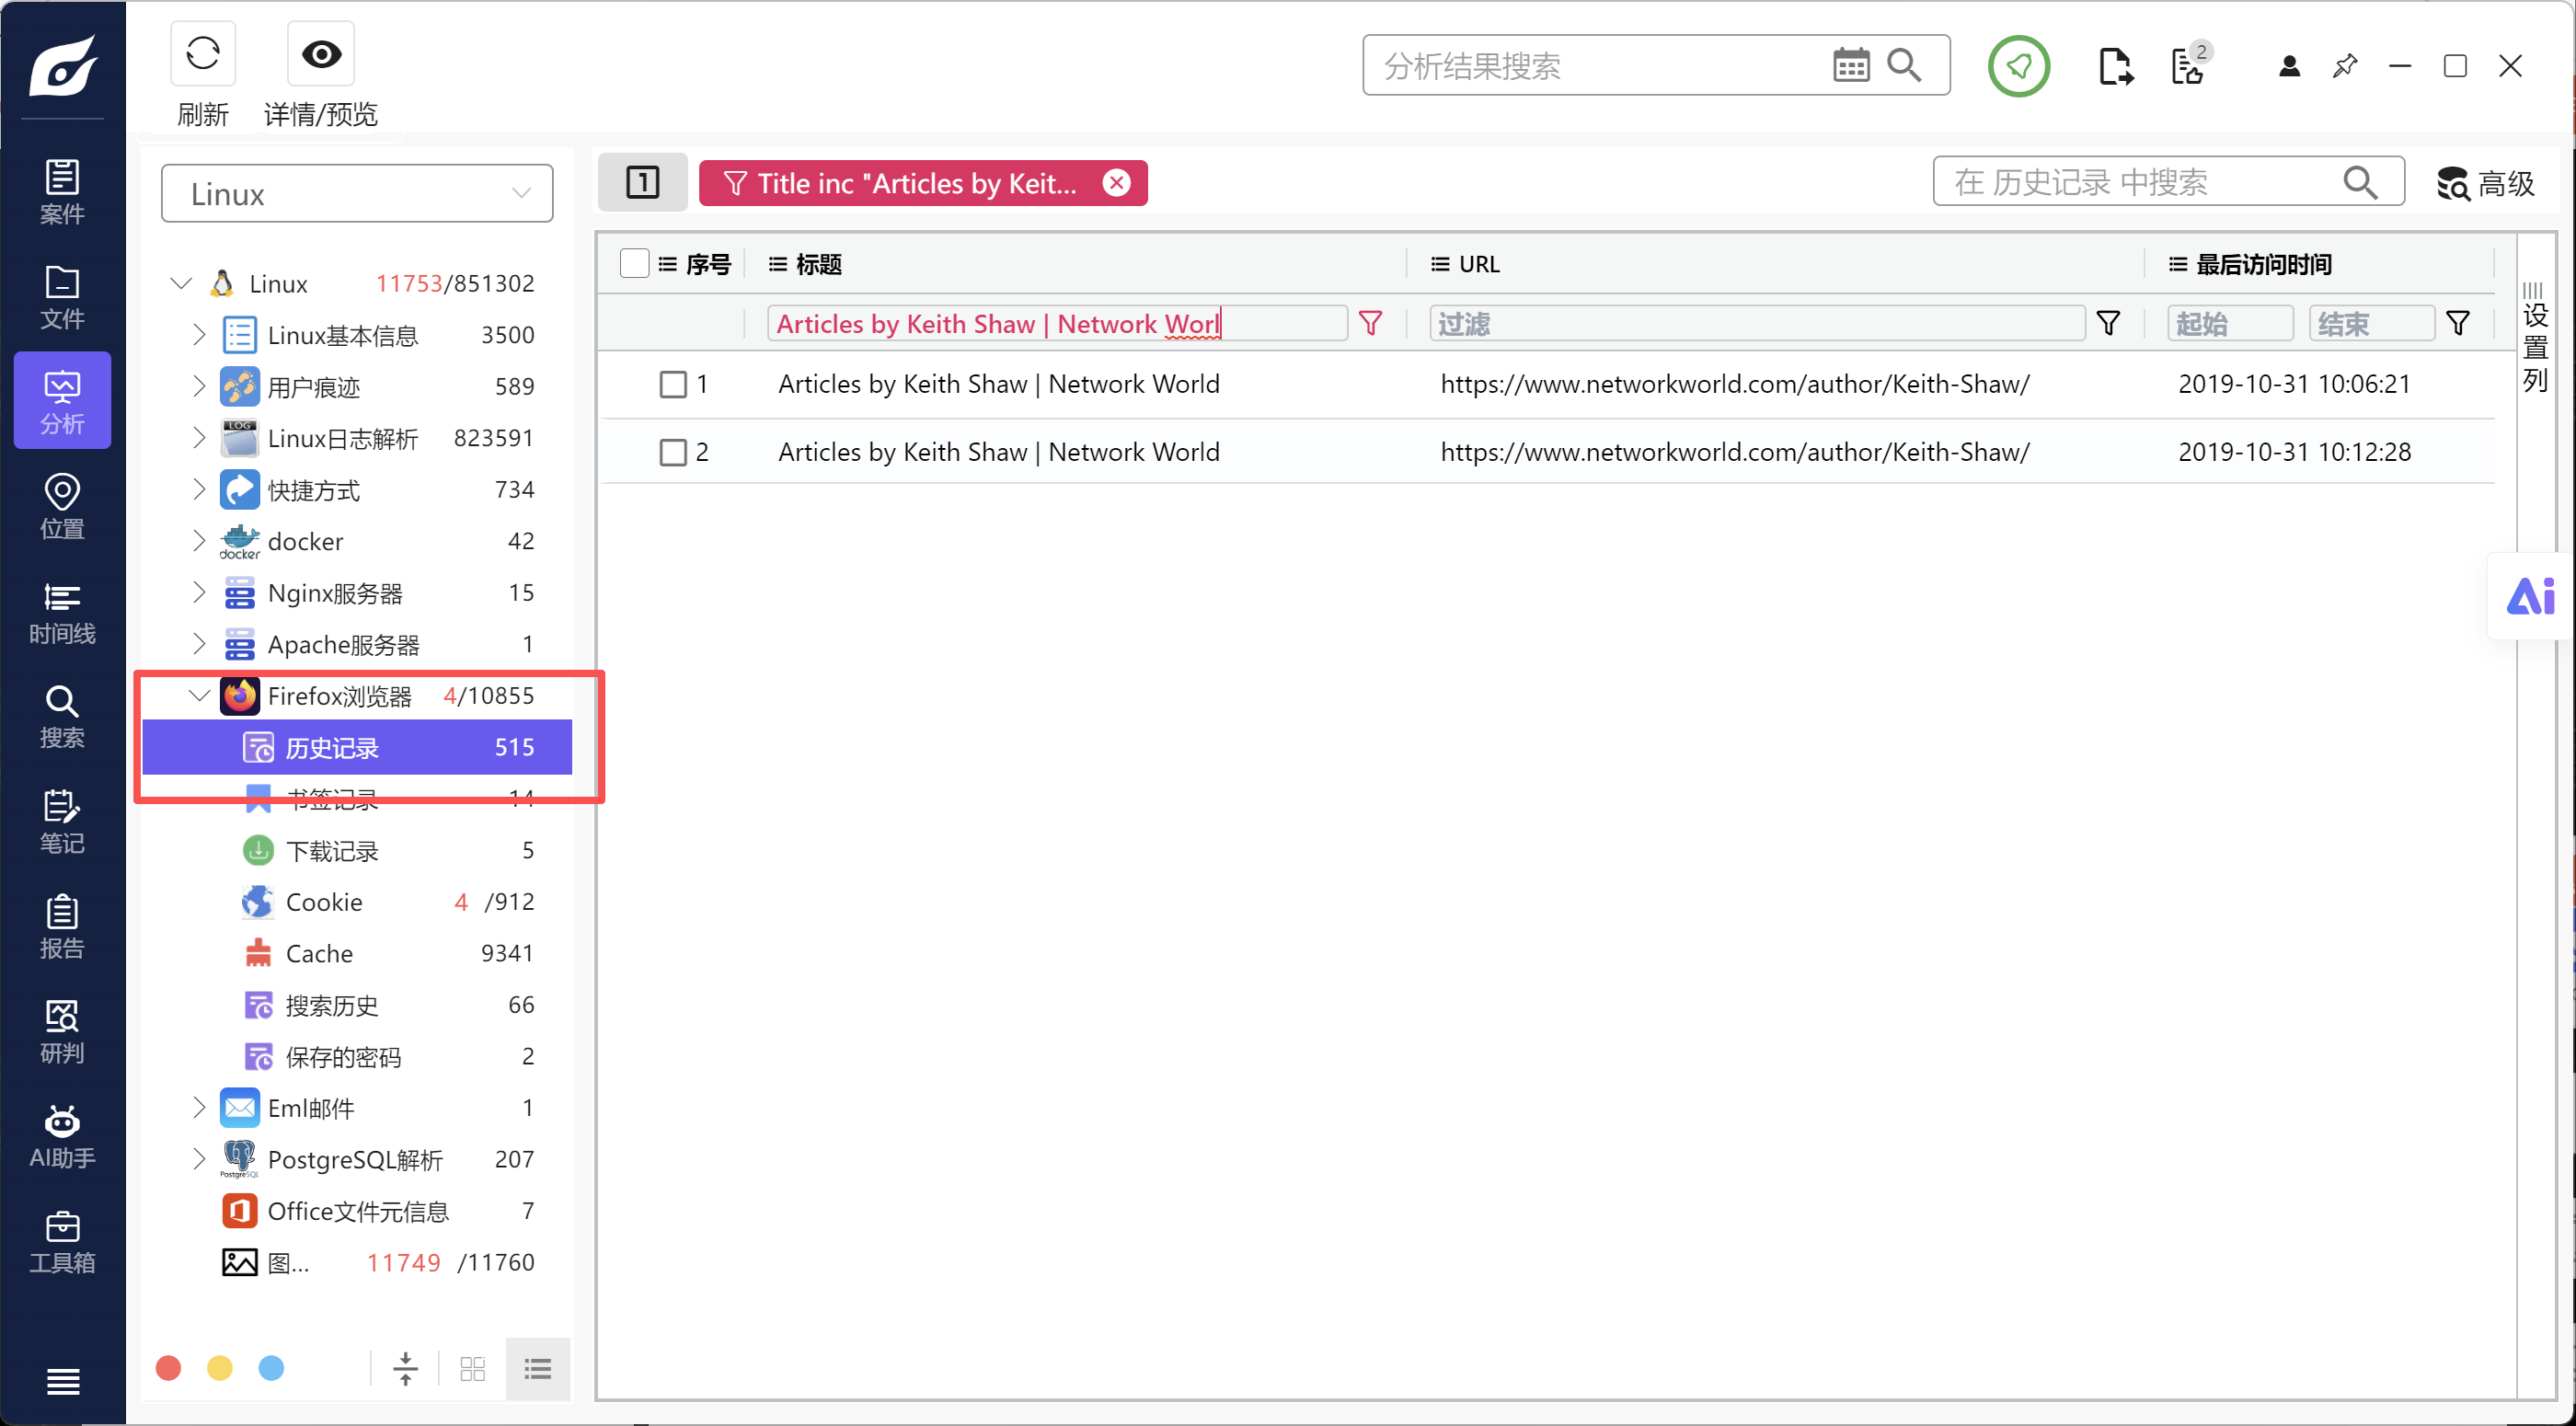
D. 16
E. 32
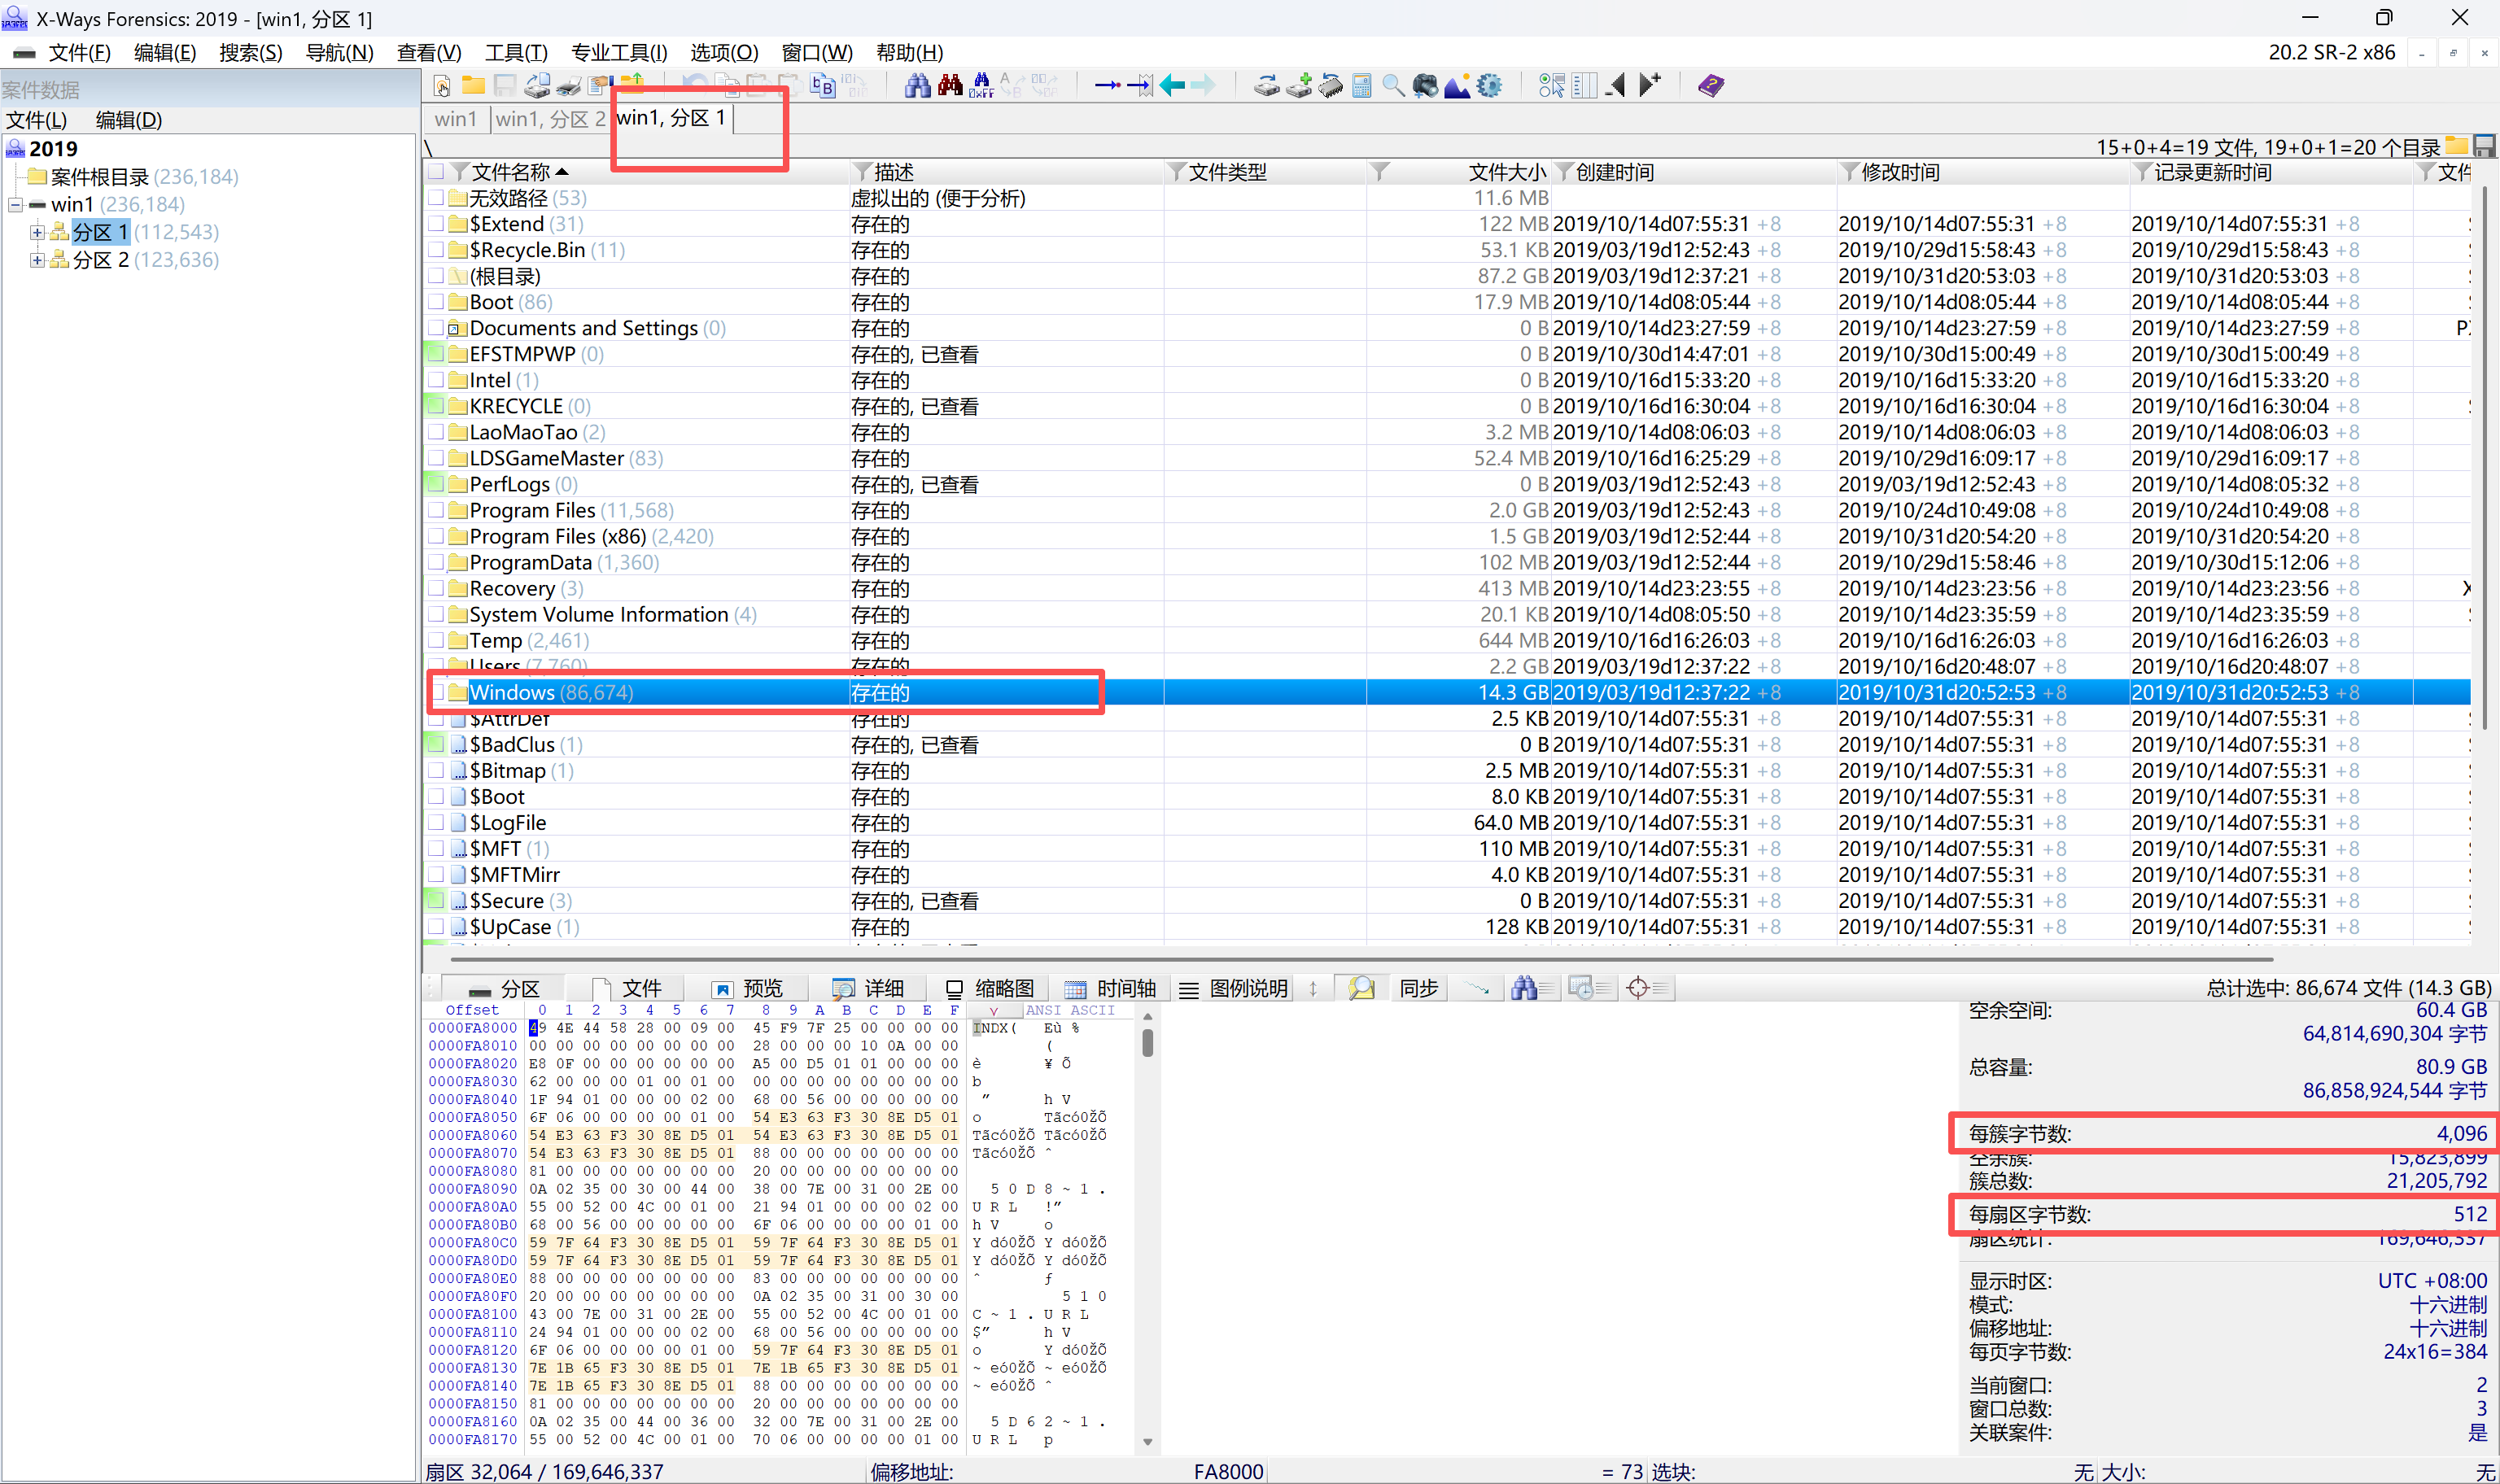
上图可知包含操作系统的分区是分区一,右下角可以看到 每簇字节数/每扇区字节数 = 4096/512 = 8
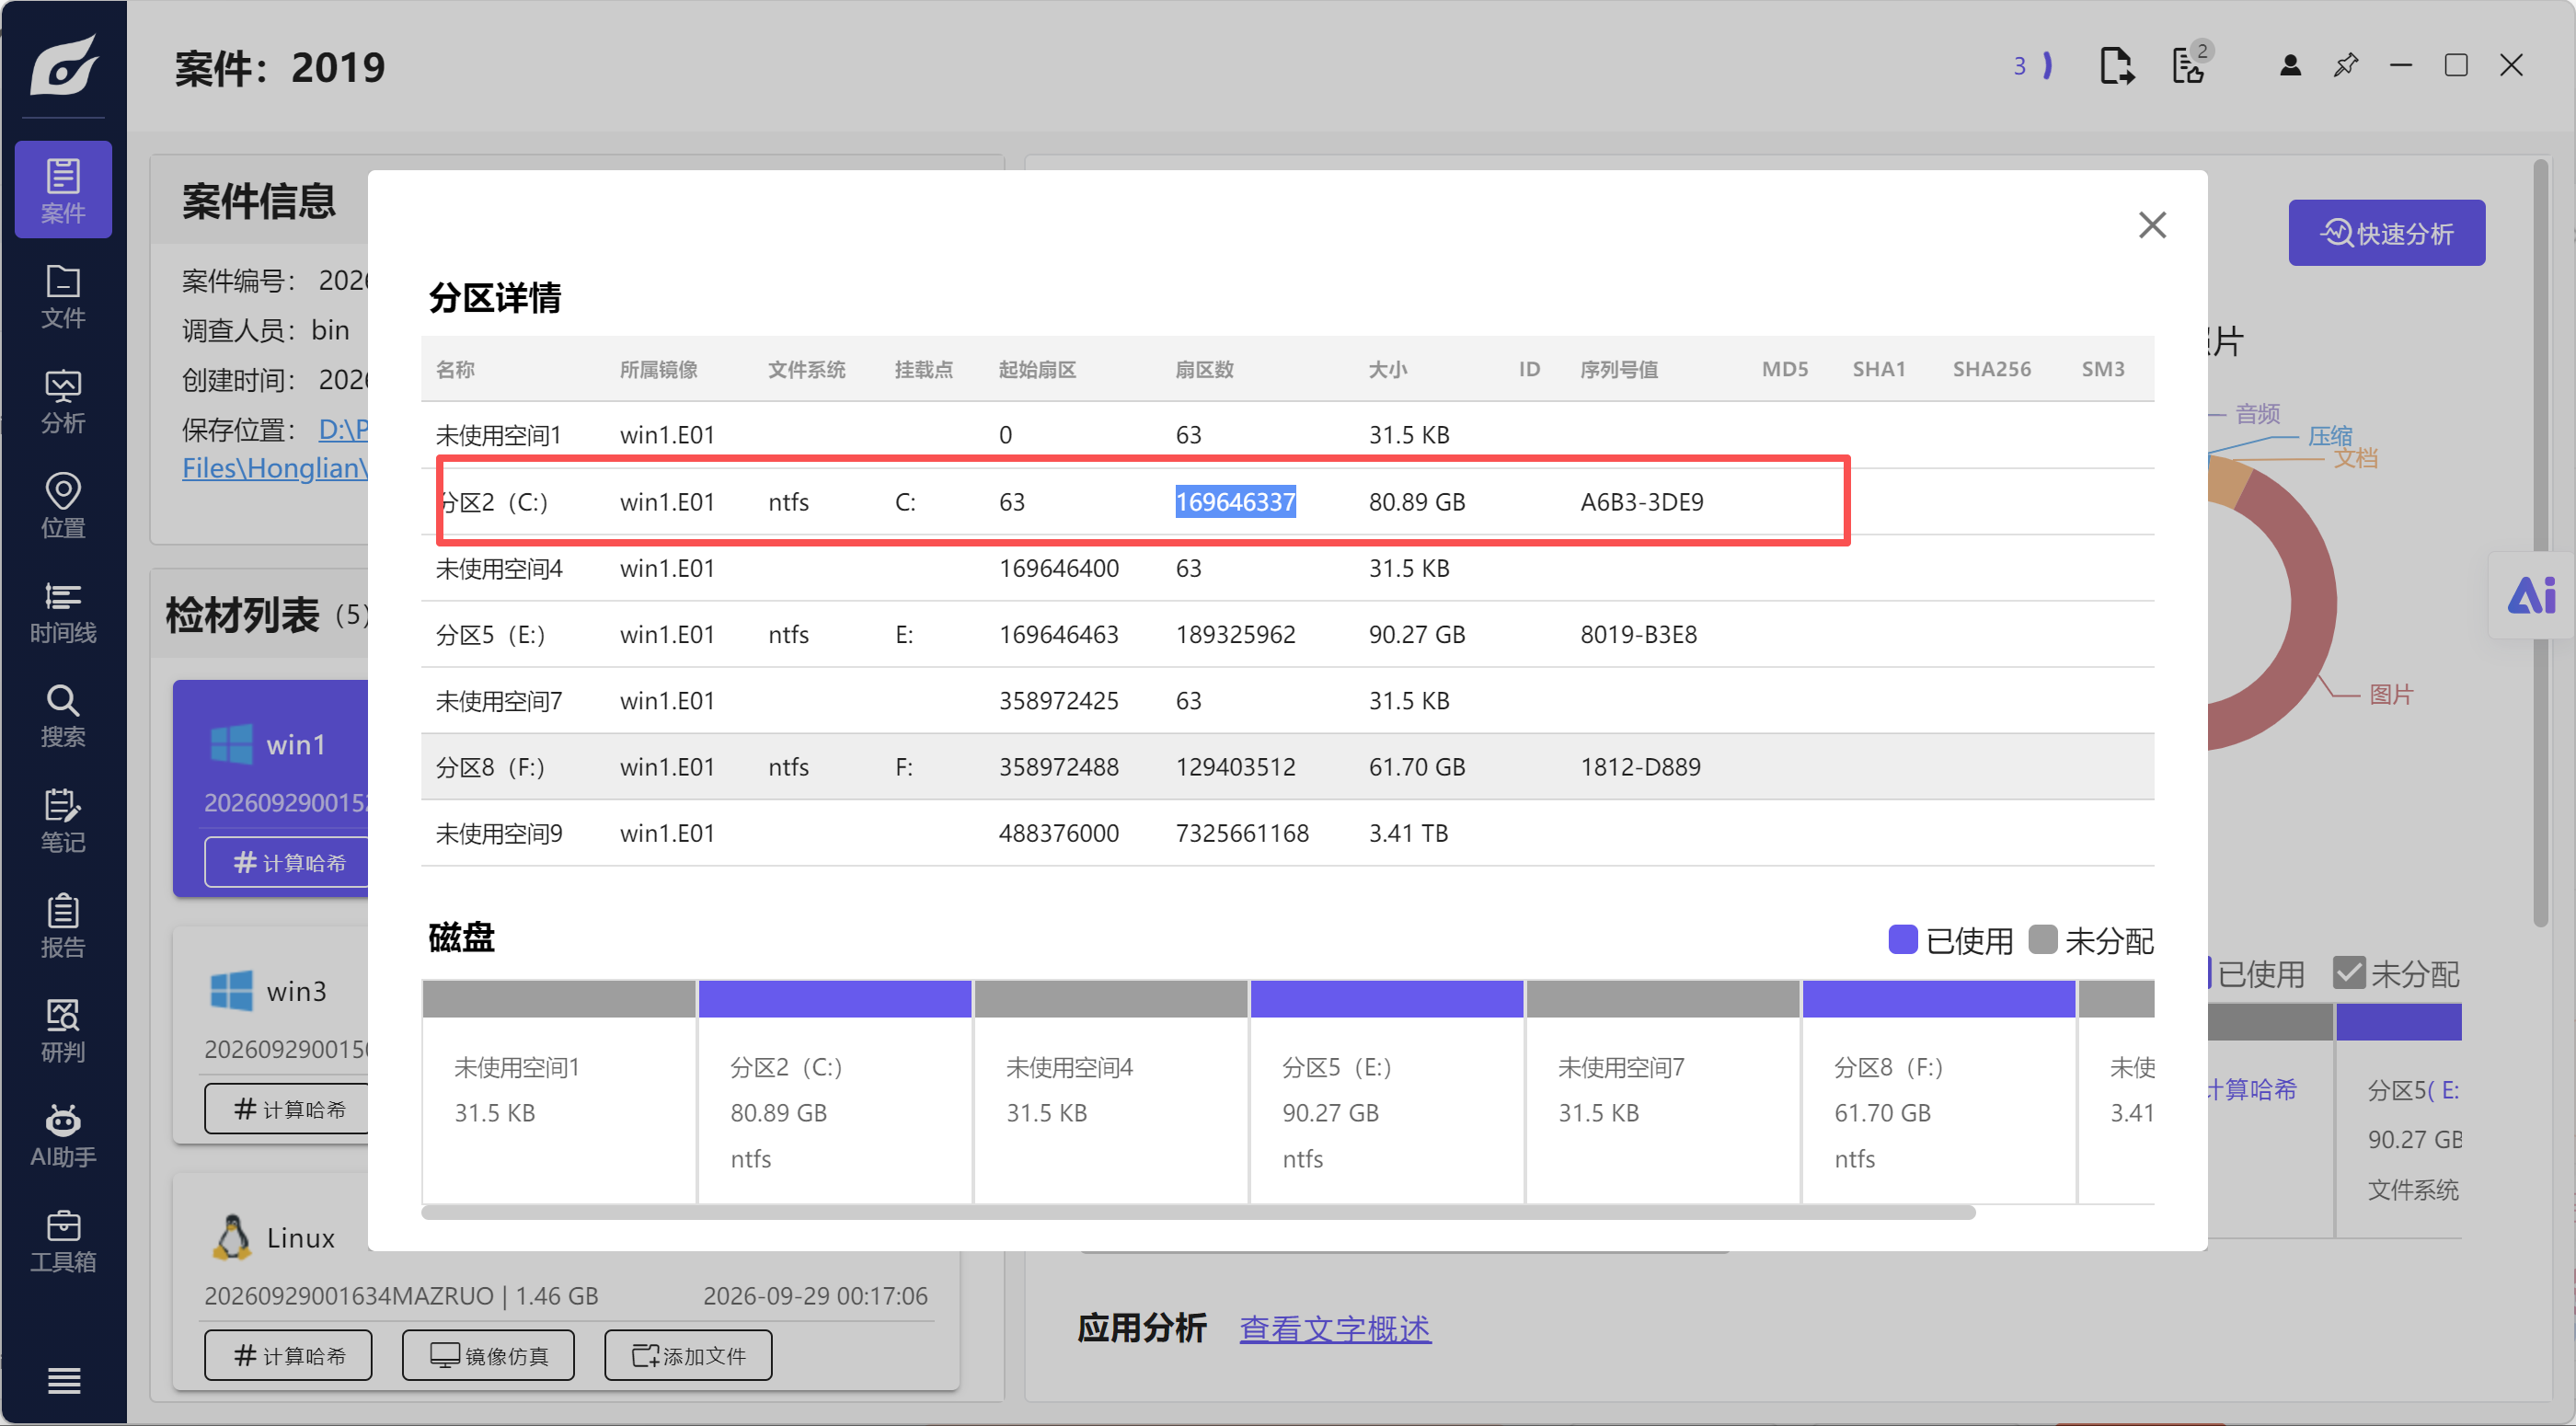
第 9 题 [单选题] 对于镜像Win1.E01,包含操作系统的分区中,共有多少个扇区(sector)?
A. 169,646,337
B. 189,325,962
C. 129,403,512
D. 105,174,081
E. 492,594,986
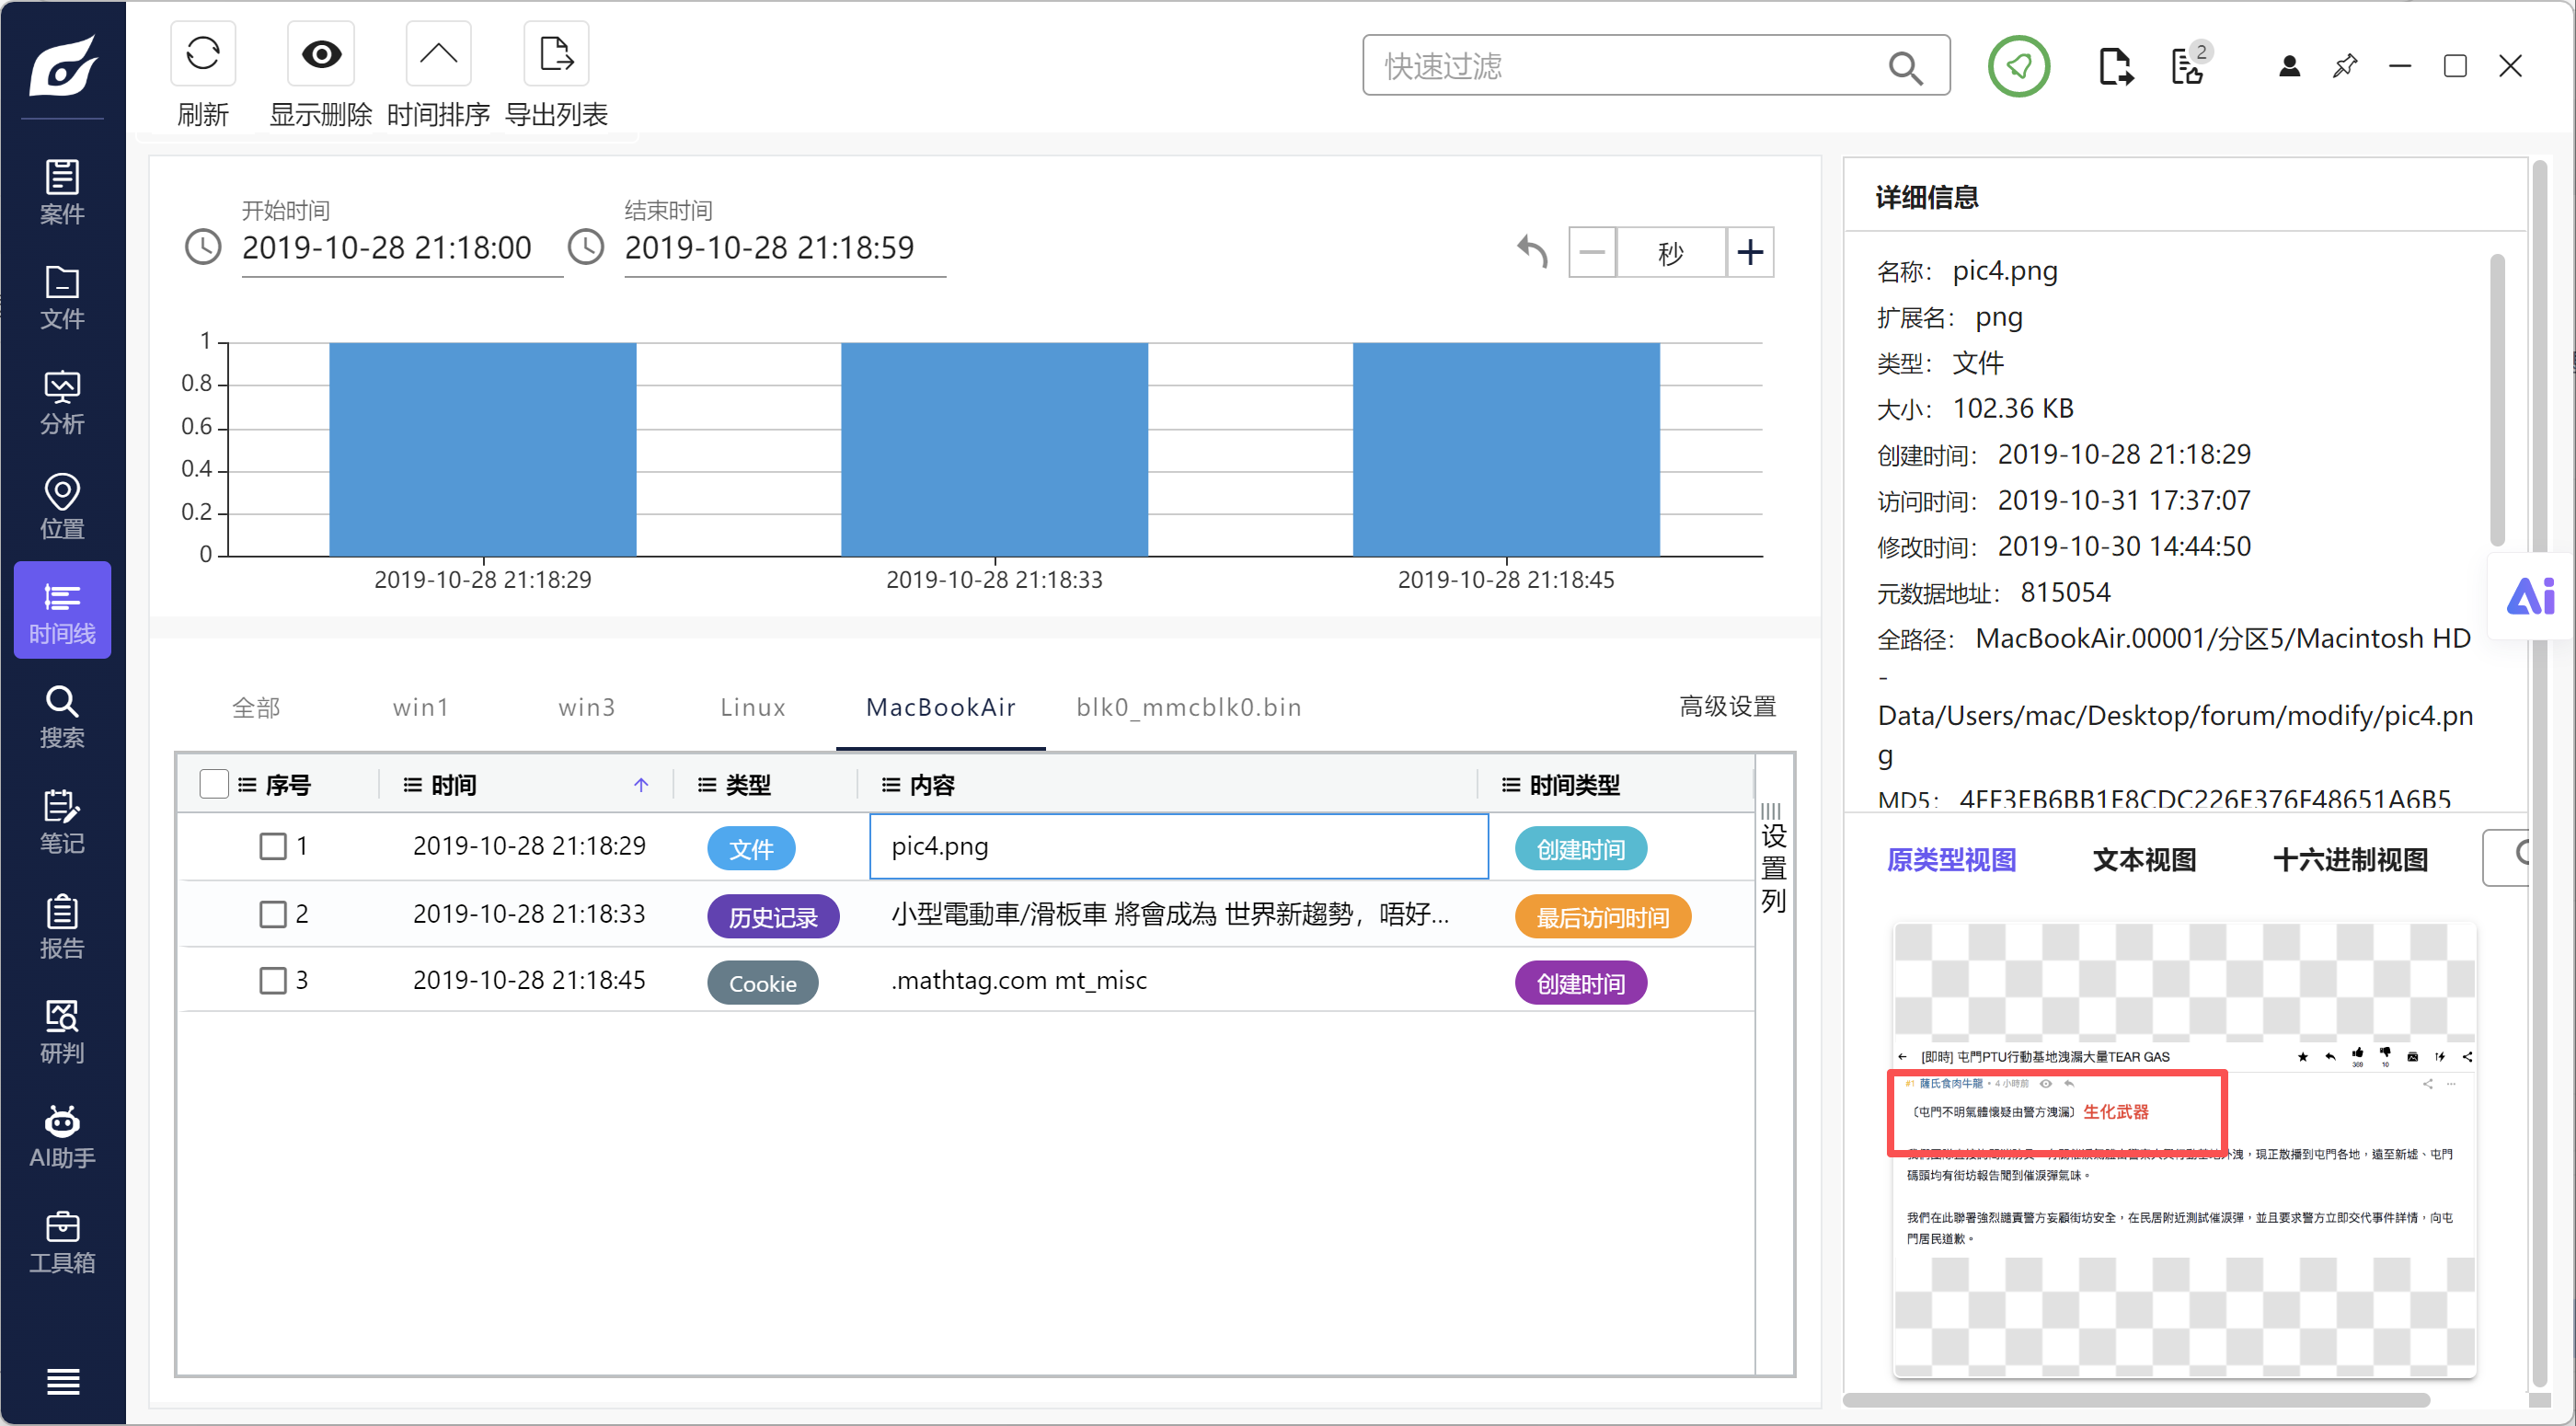
第 10 题 [单选题] 对于镜像Win1.E01,硬盘上有多少扇区(sector)被主引导记录(Master Boot Record)所保留?
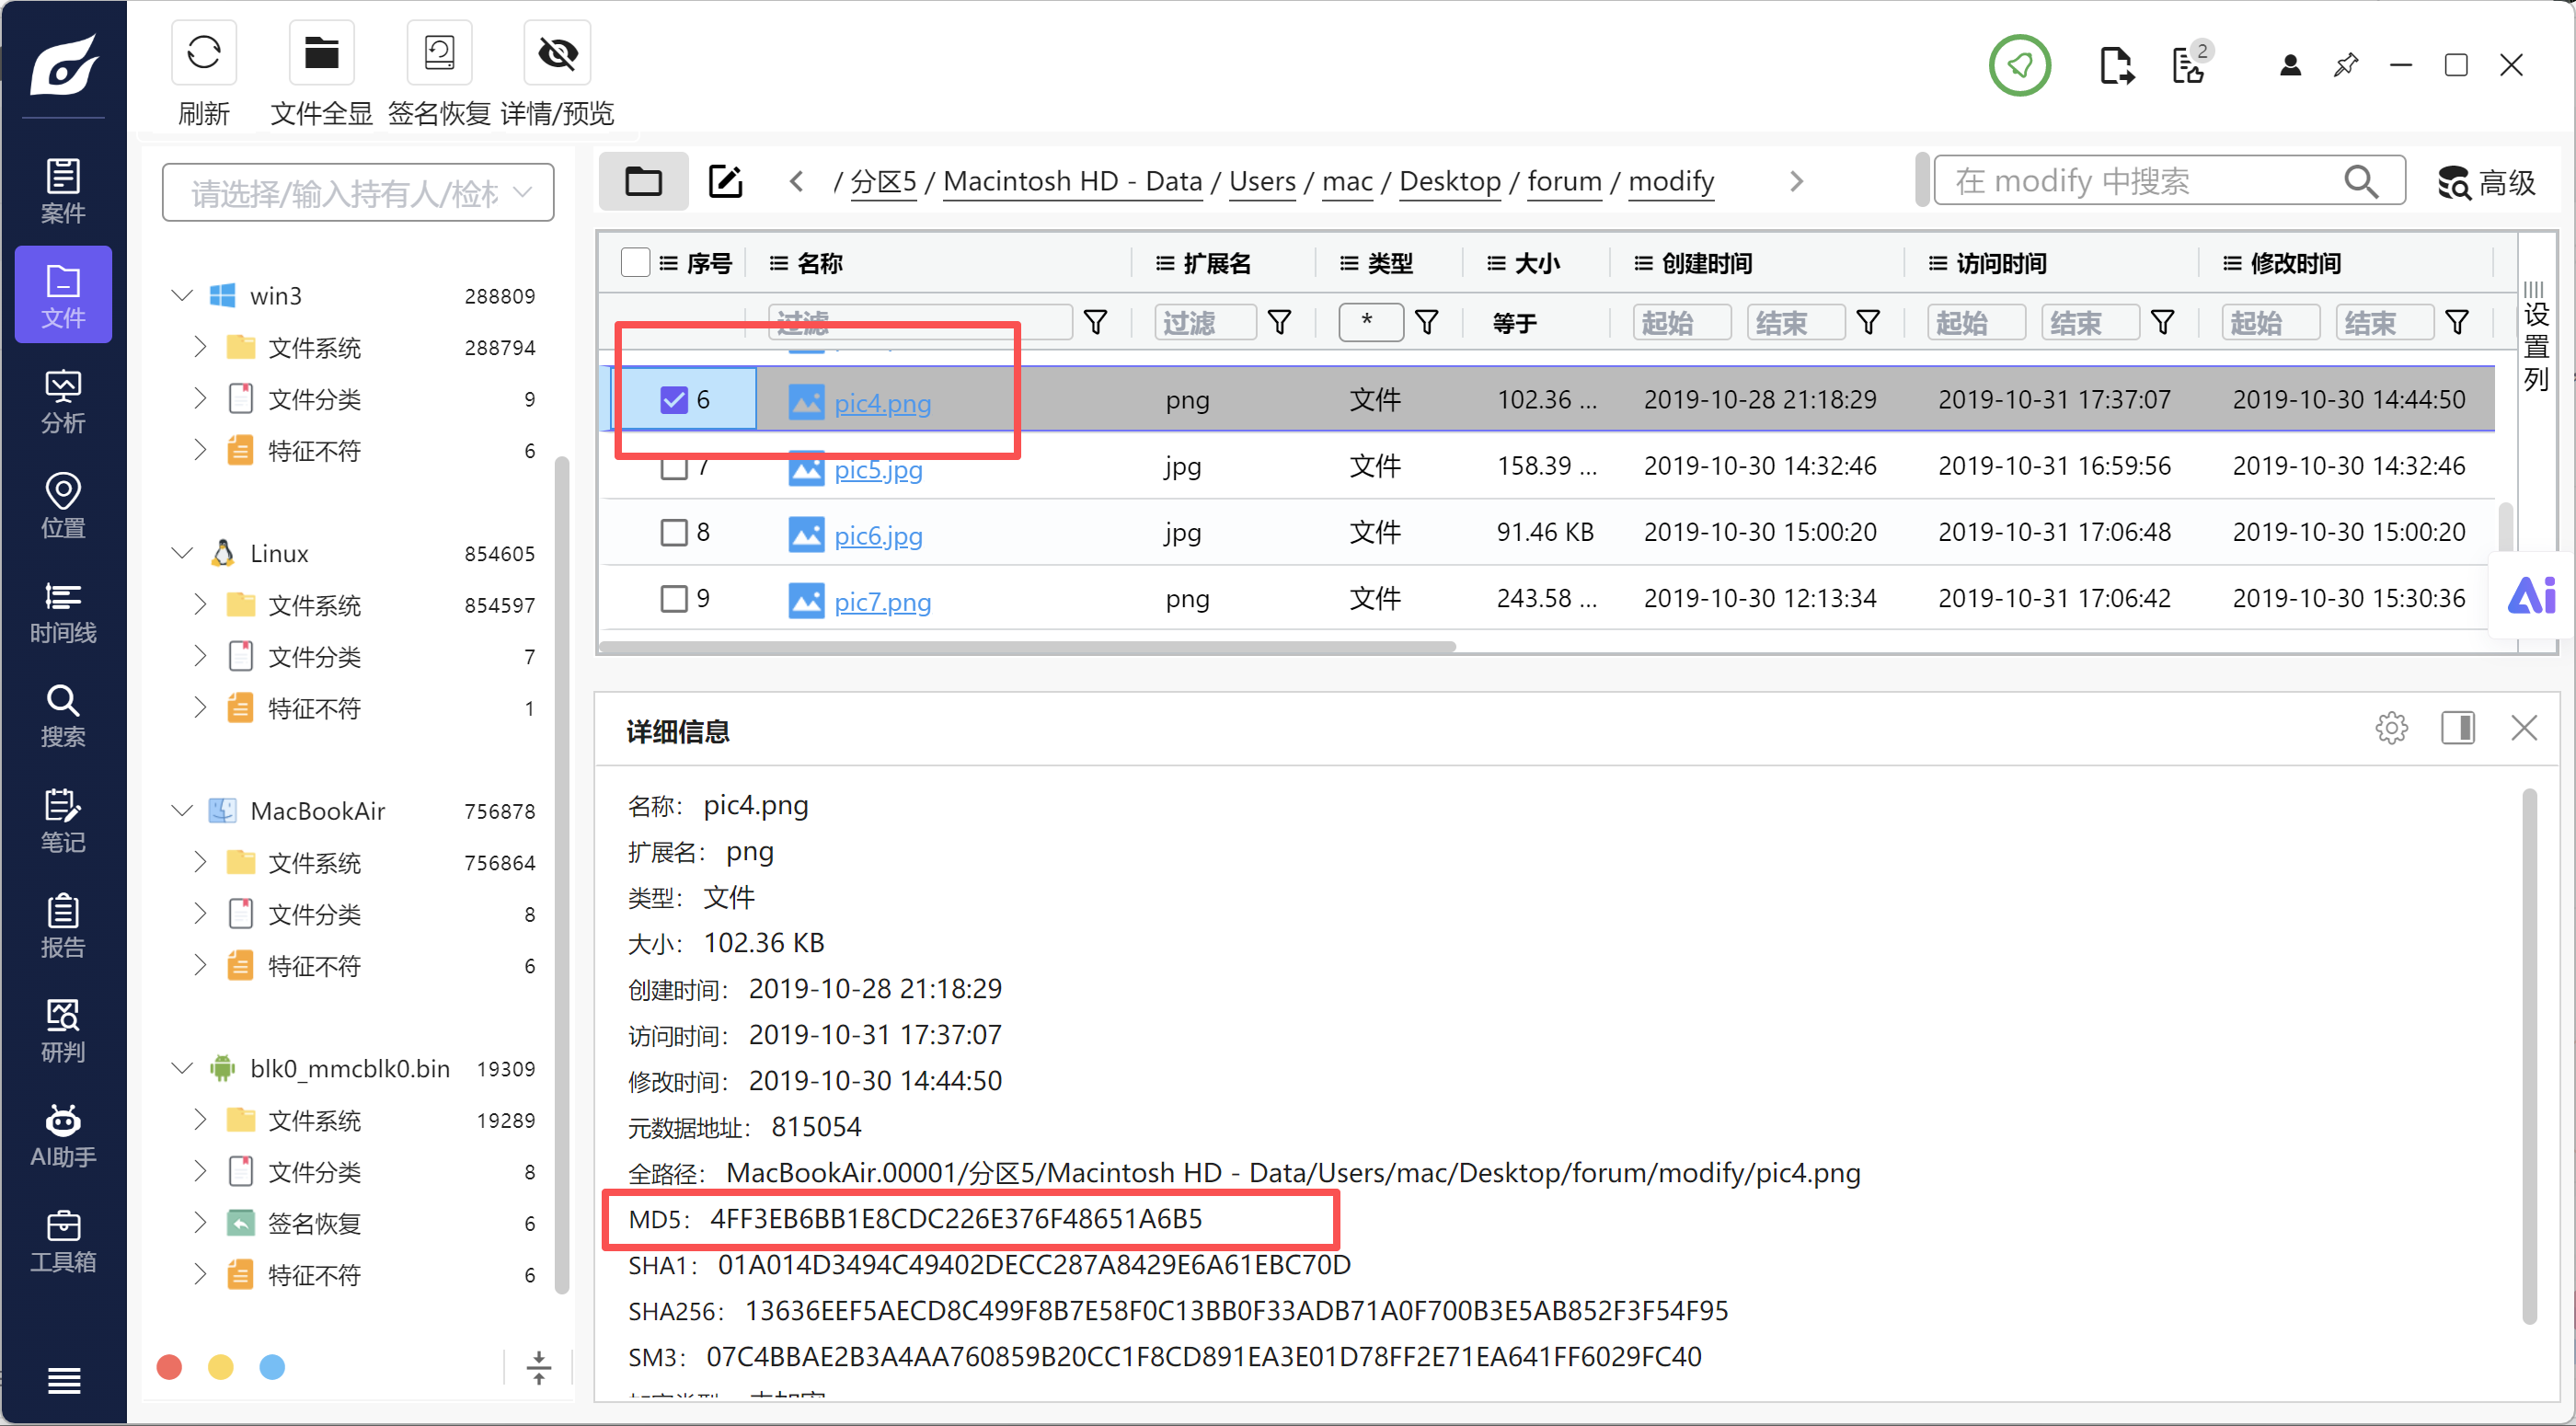
A. 1
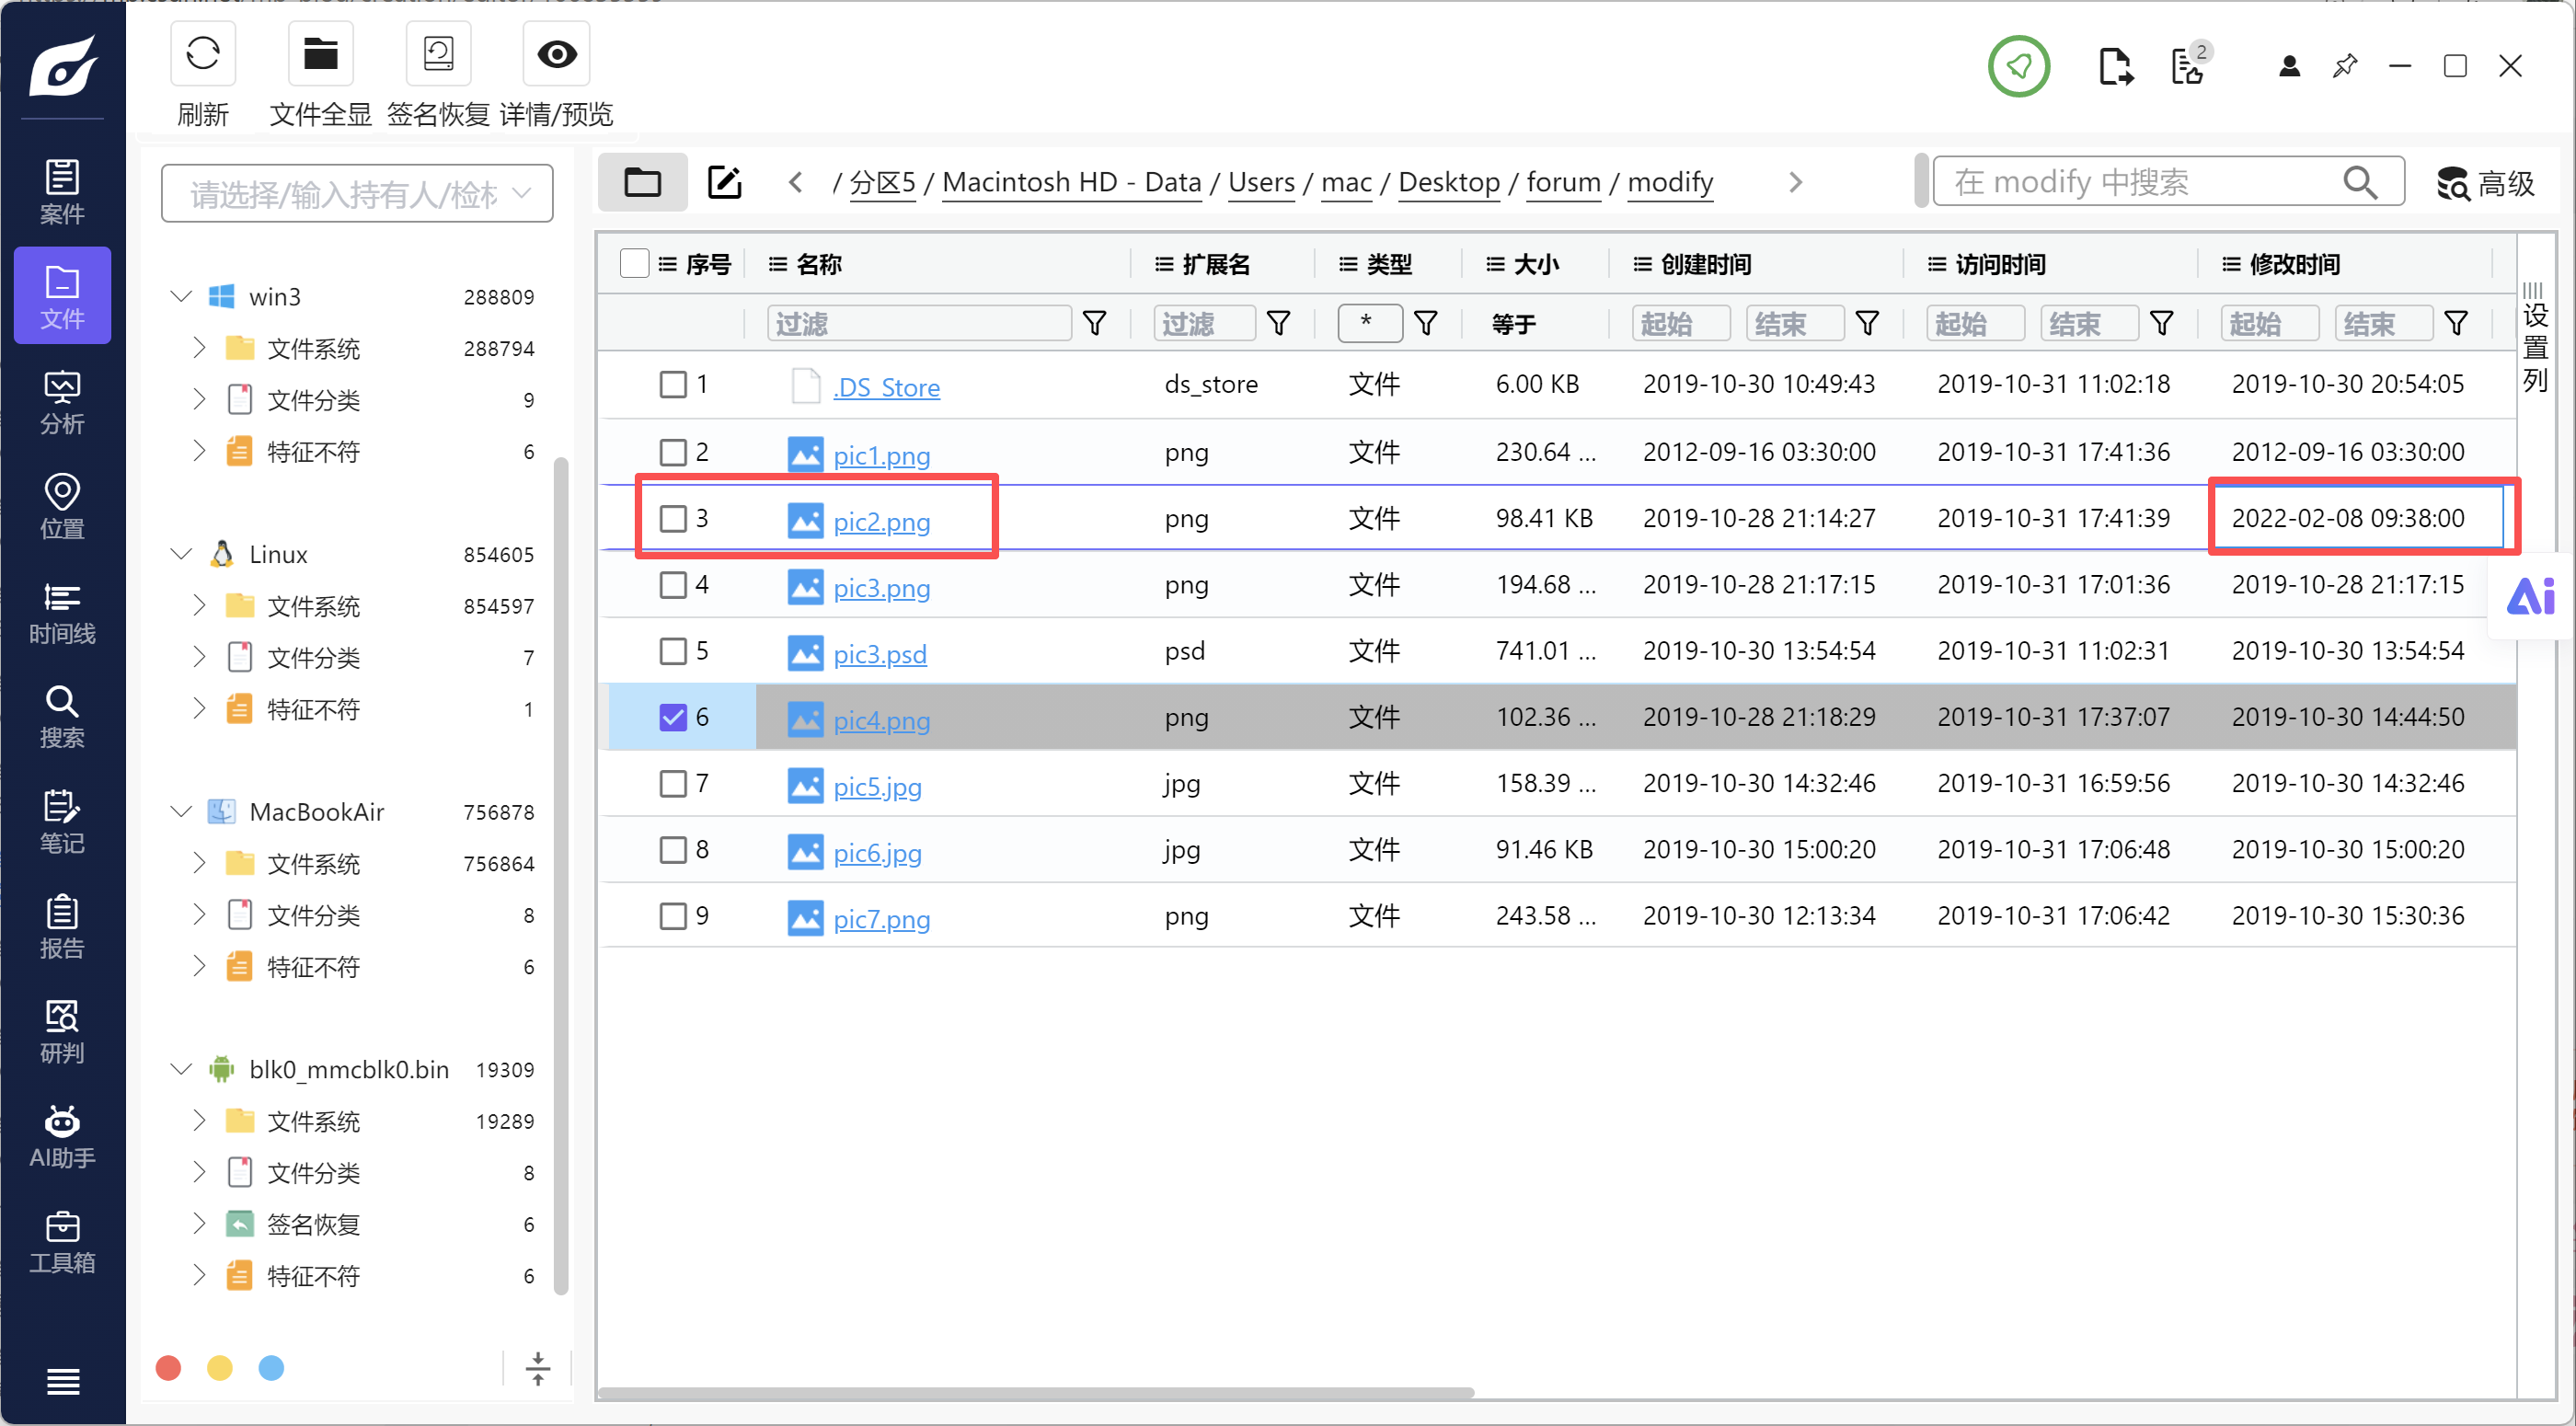
B. 2
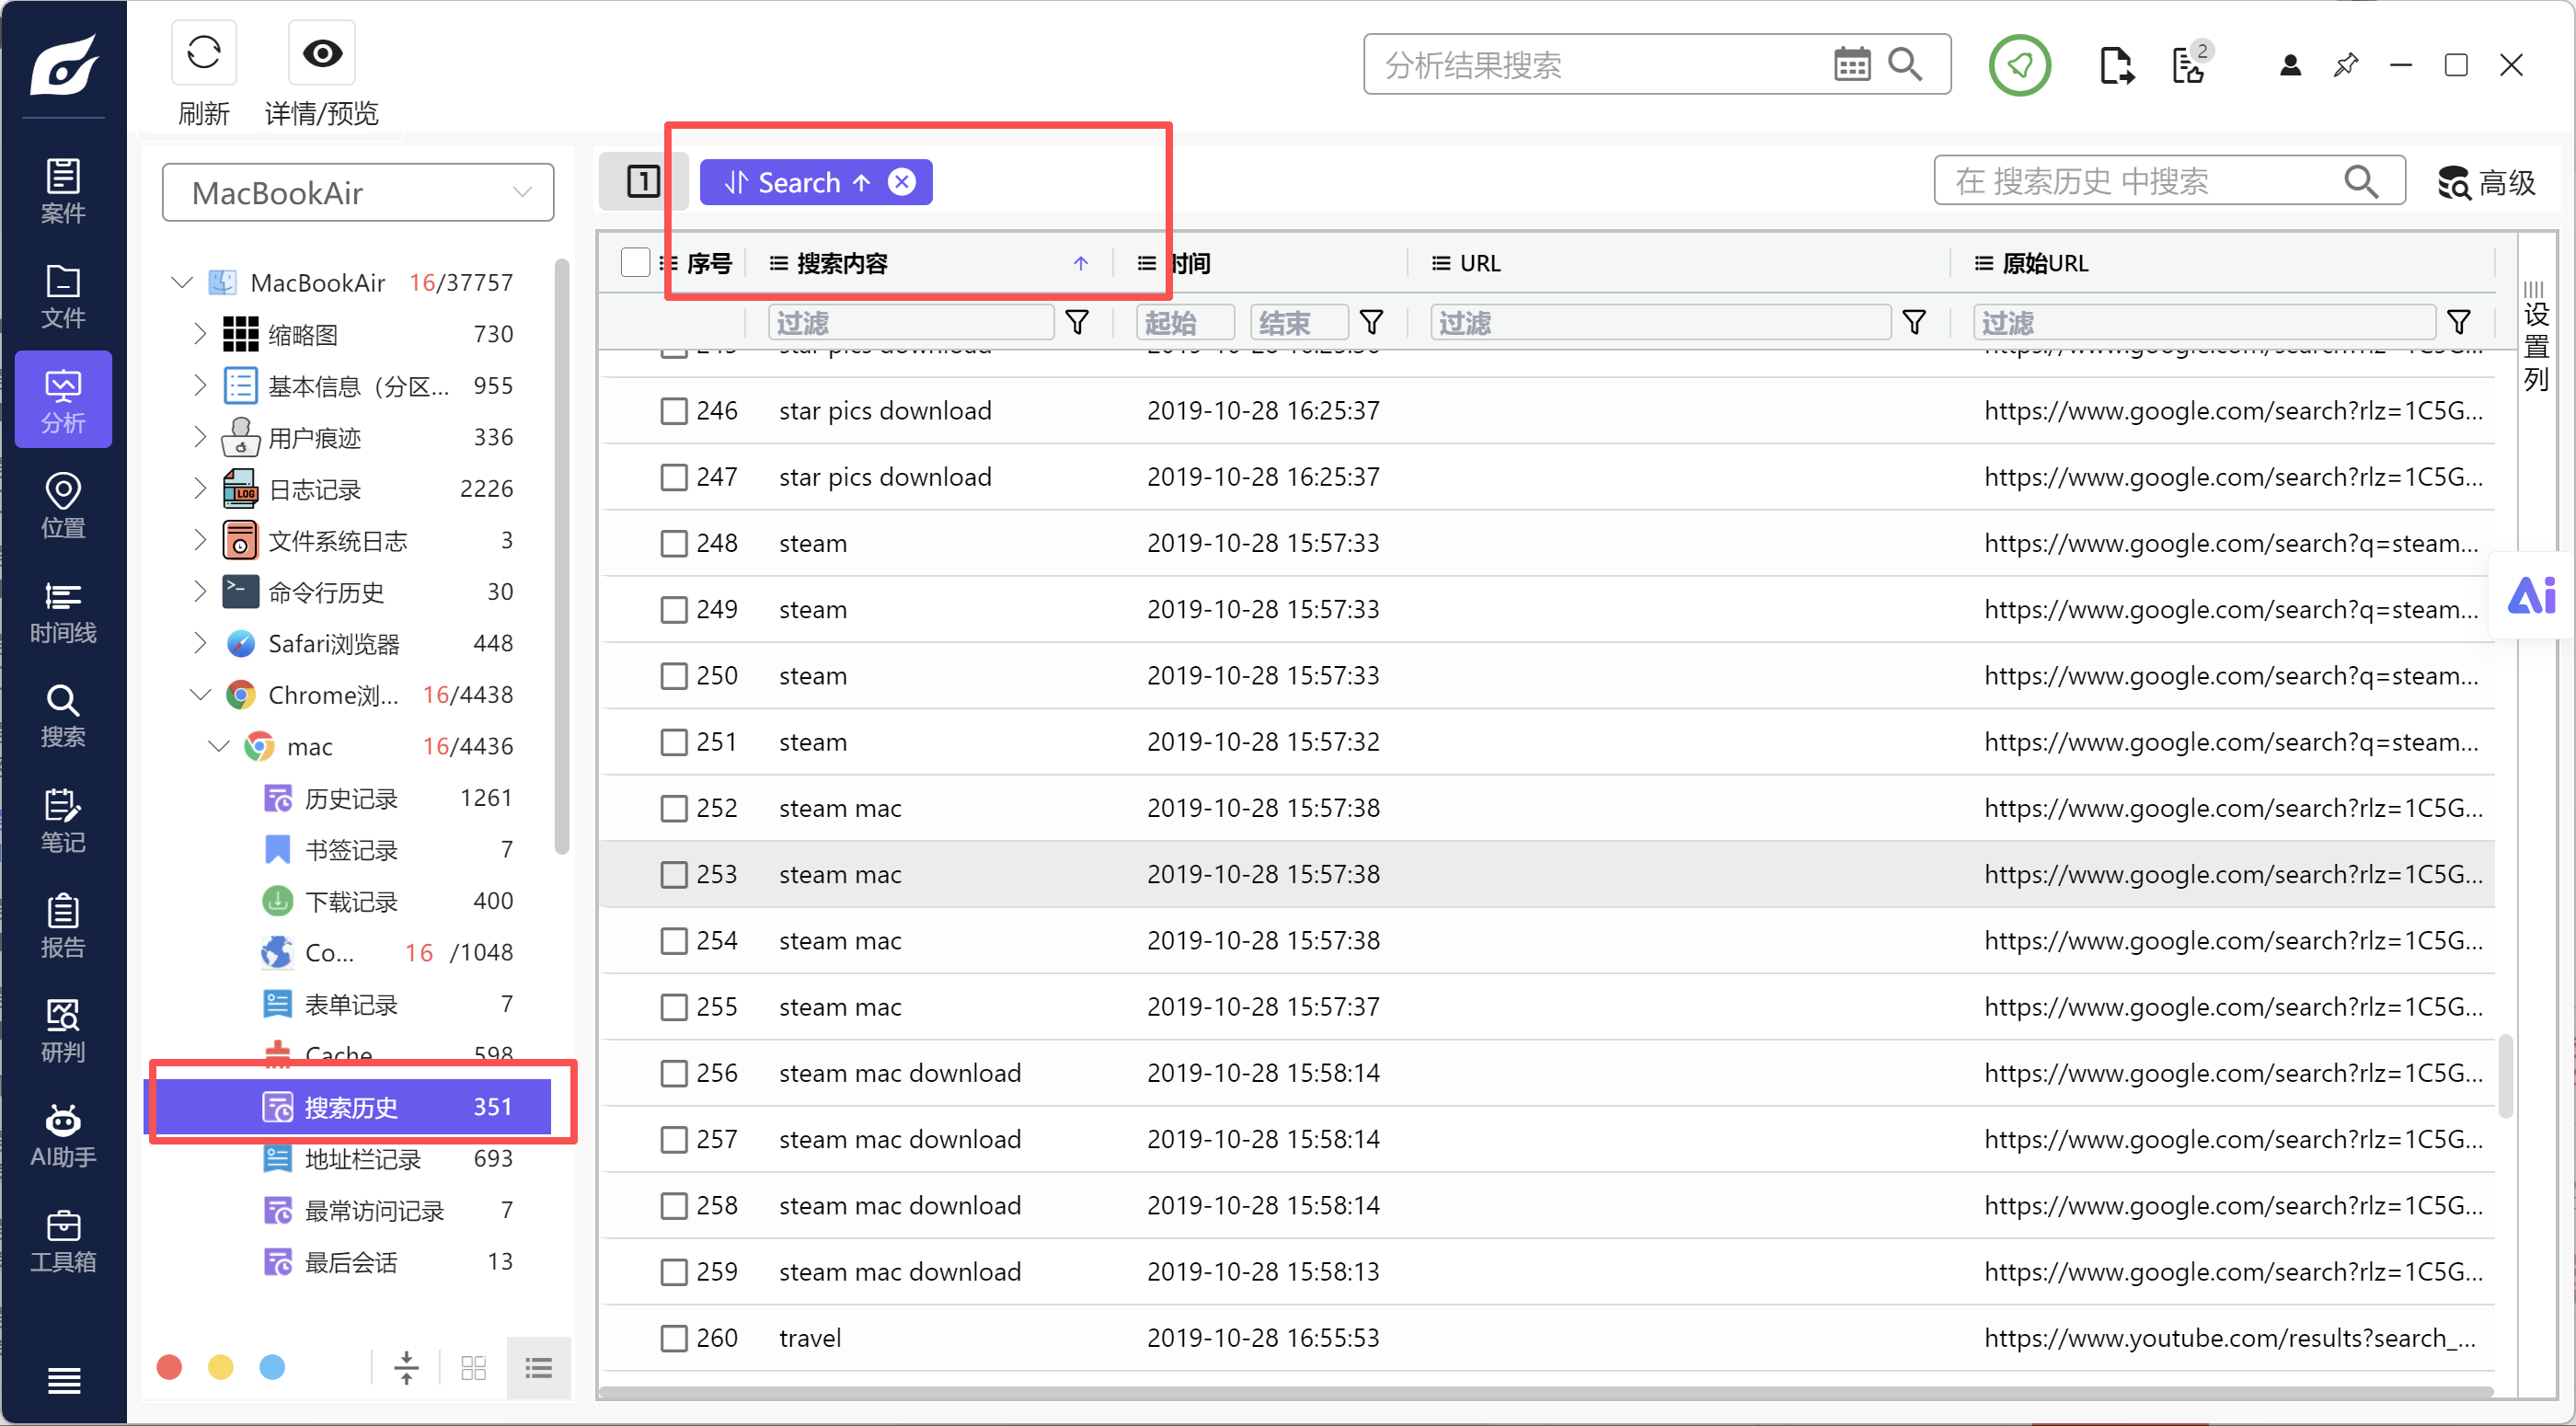
C. 16
D. 32
E. 63
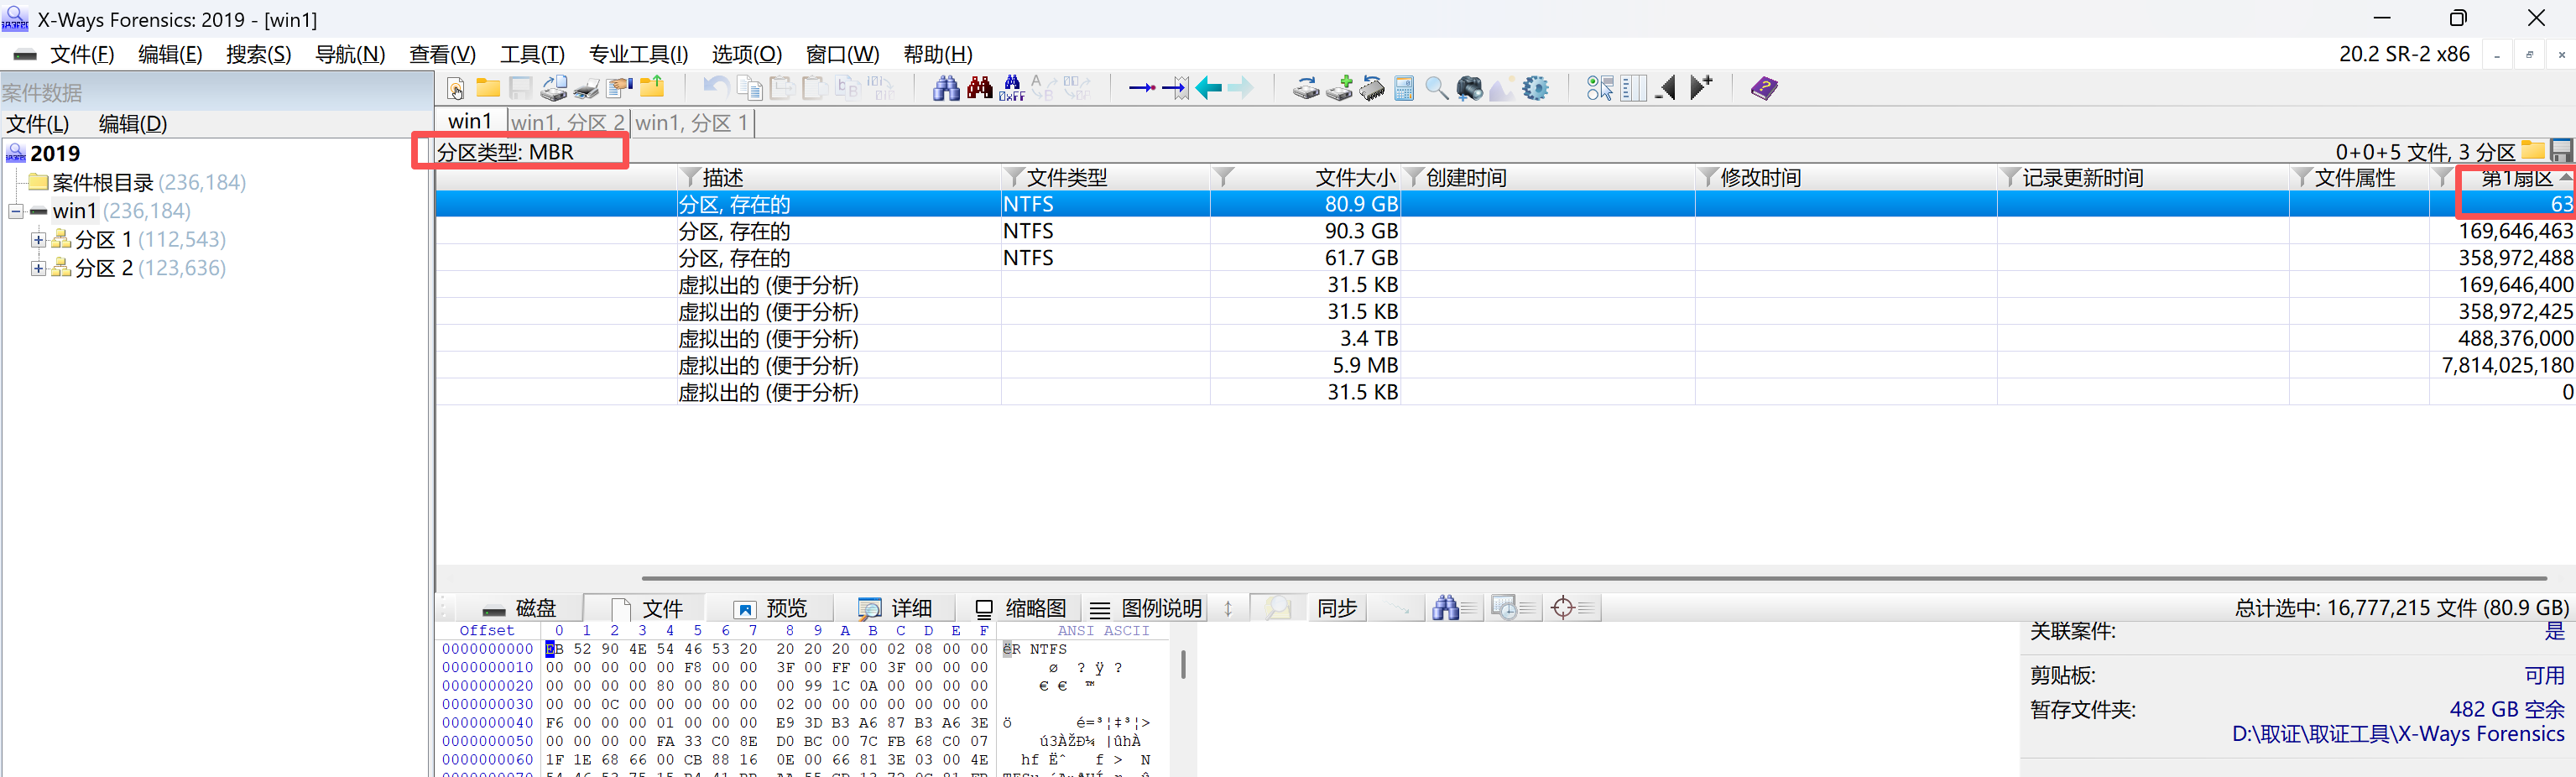
MBR扇区位于物理磁盘的第一个扇区
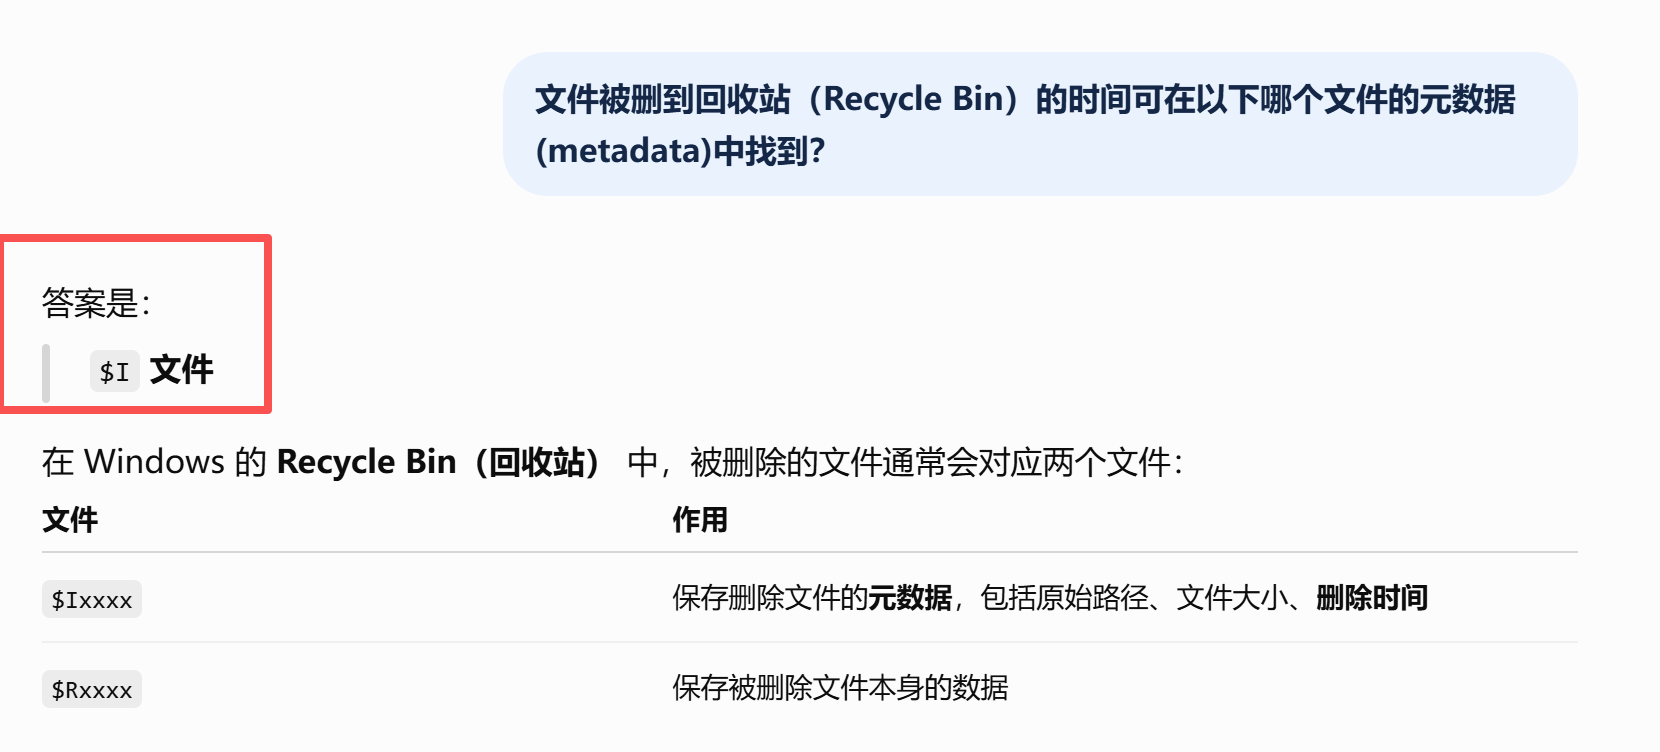
第 11 题 [单选题] 对于镜像Win1.E01,文件被删到回收站(Recycle Bin)的时间可在以下哪个文件的元数据 (metadata)中找到?
A. INFO2 文件
B. $I文件
C. $R文件
D. 回收站目录项(Recycle Bin directory entry)
E. LNK 文件
第 12 题 [单选题] 对于镜像Win1.E01,系统的最后关机(last shut down)时间是多少?
A. 2019-10-23 07:43:53 UTC
B. 2019-11-01 09:35:46 UTC
C. 2019-10-20 11:23:32 UTC
D. 2019-10-21 10:13:28 UTC
E. 2019-10-22 08:03:16 UTC
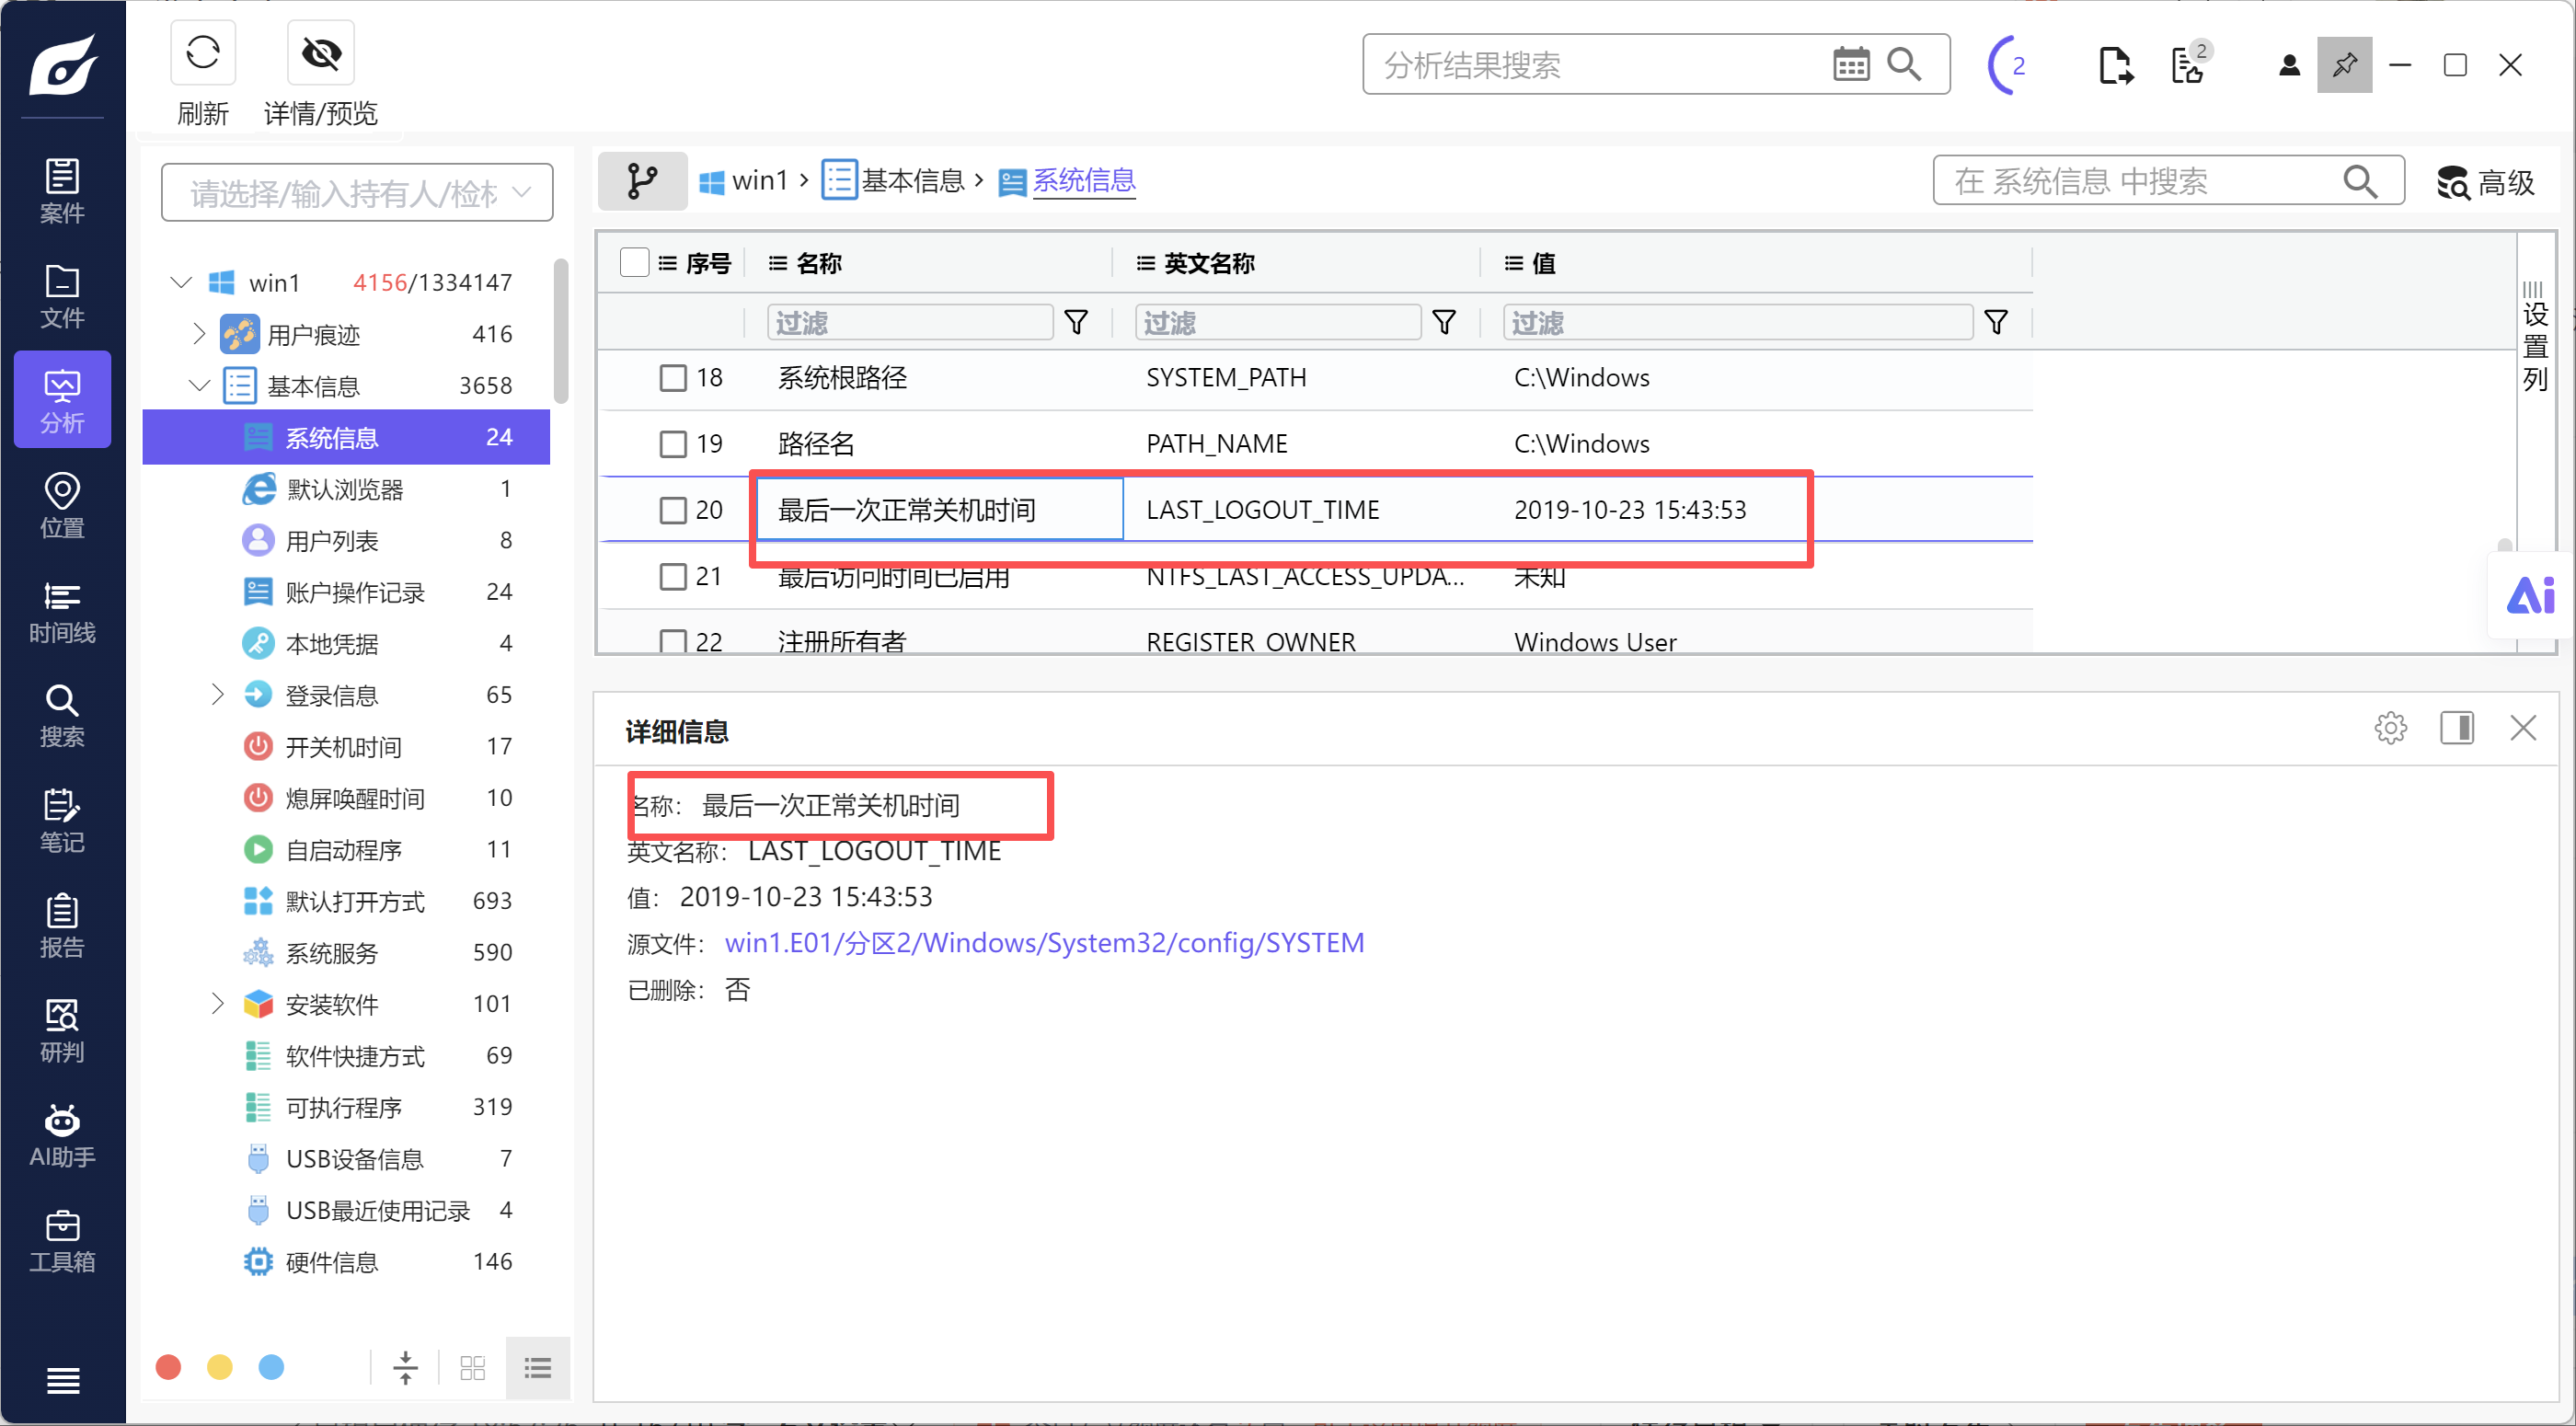
选项是UTC,图片里的是UTC +8
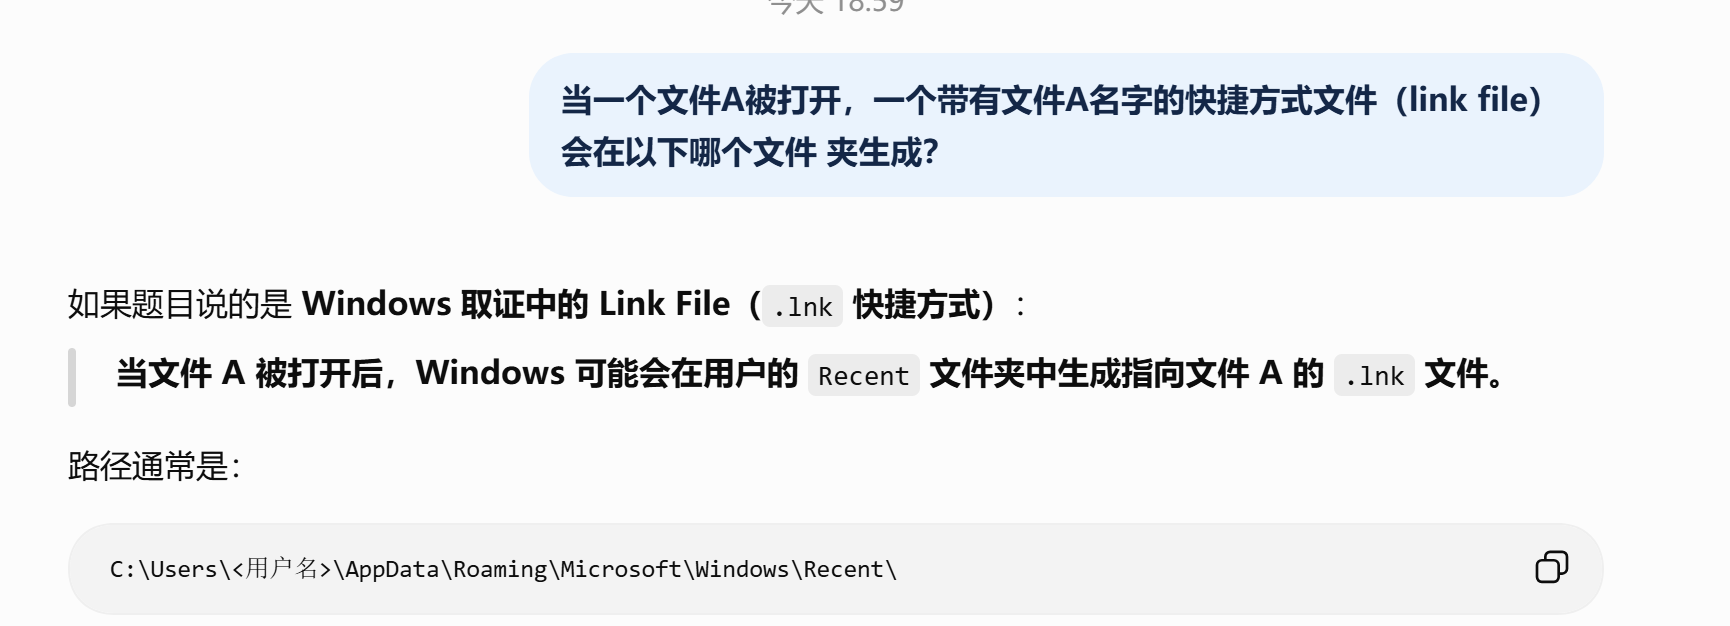
第 13 题 [单选题] 当一个文件A被打开,一个带有文件A名字的快捷方式文件(link file)会在以下哪个文件 夹生成?
A. Shortcut
B. History
C. Temp
D. Recent
E. Desktop
Win3
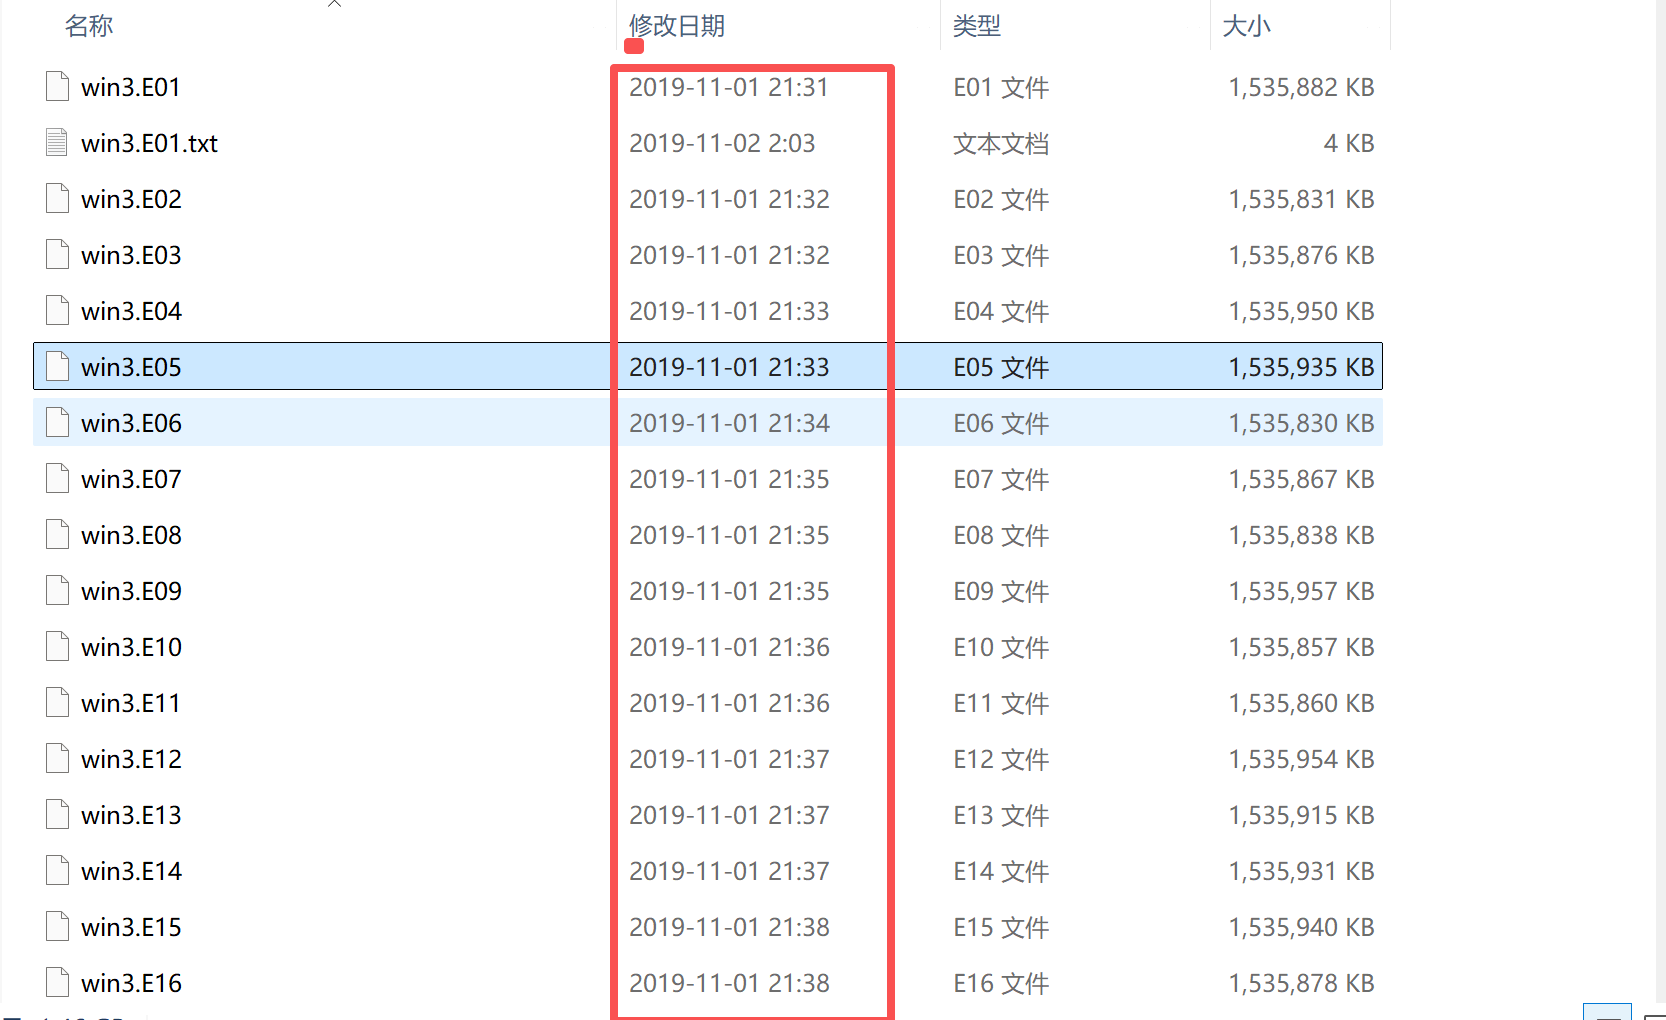
第 14 题 [单选题] Win3.E01镜像档案的建立日期是?
A. 2019-10-31
B. 2019-11-01
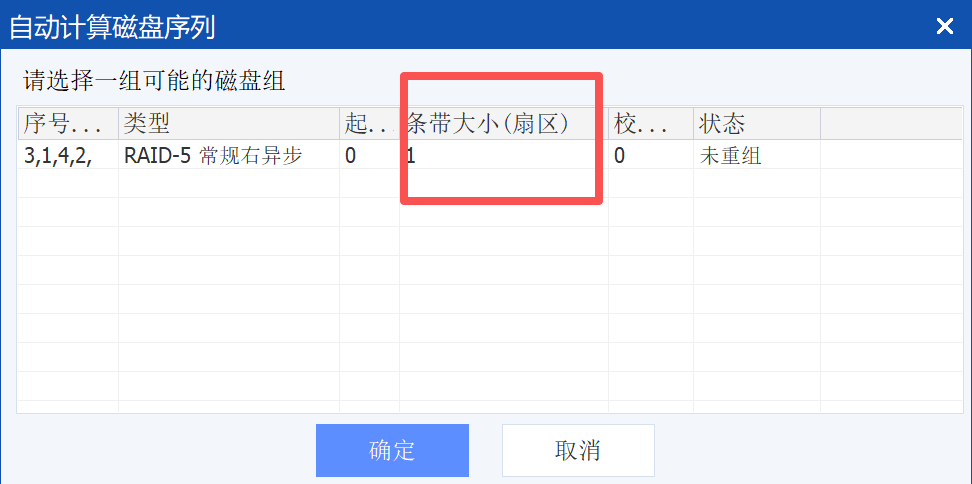
C. 2019-11-02
D. 2019-11-03
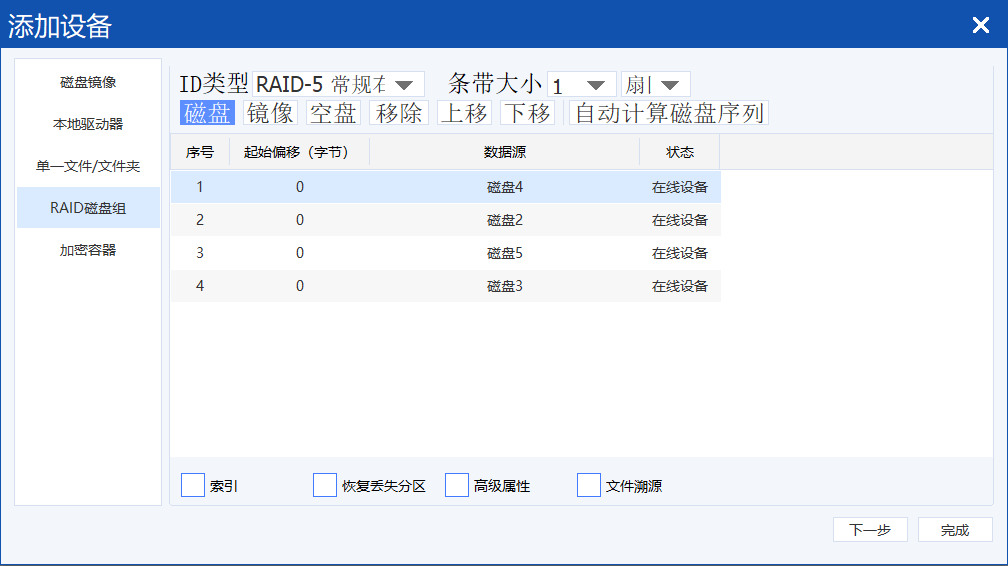
E. 2019-11-04
第 15 题 [单选题] 在Win3.E01镜像文件内有多少个硬盘分区?
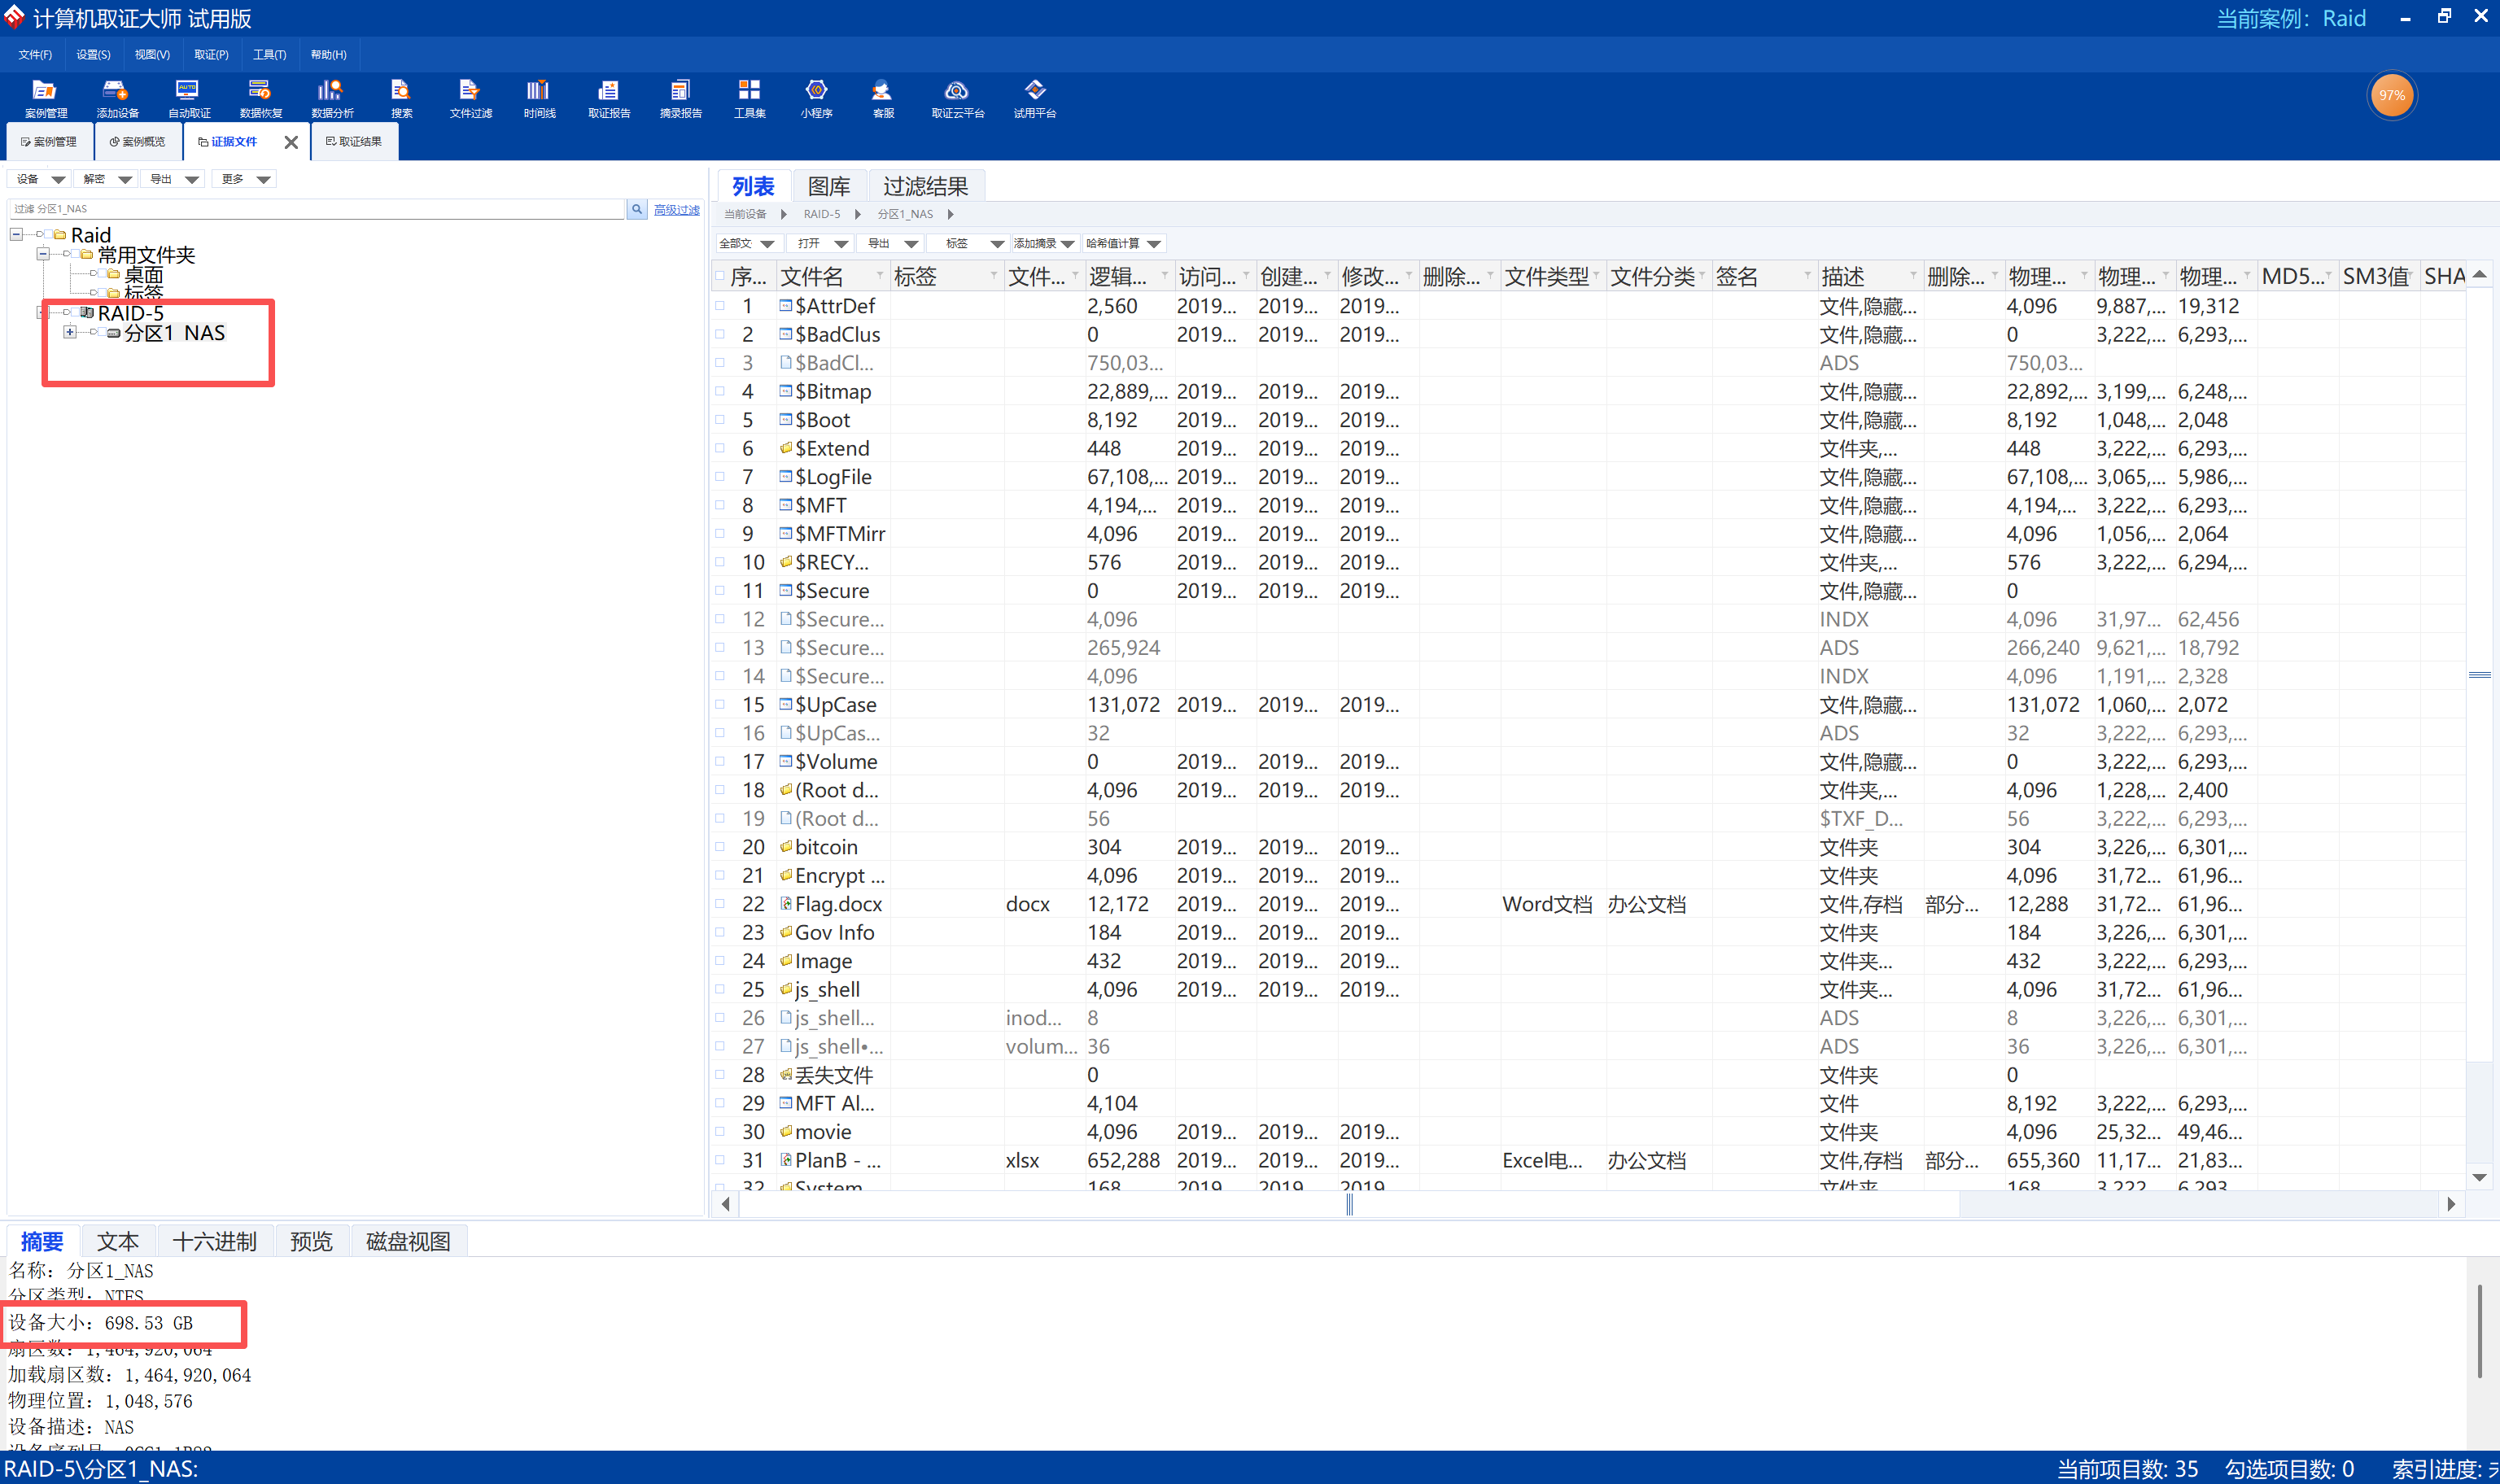
A. 1
B. 4
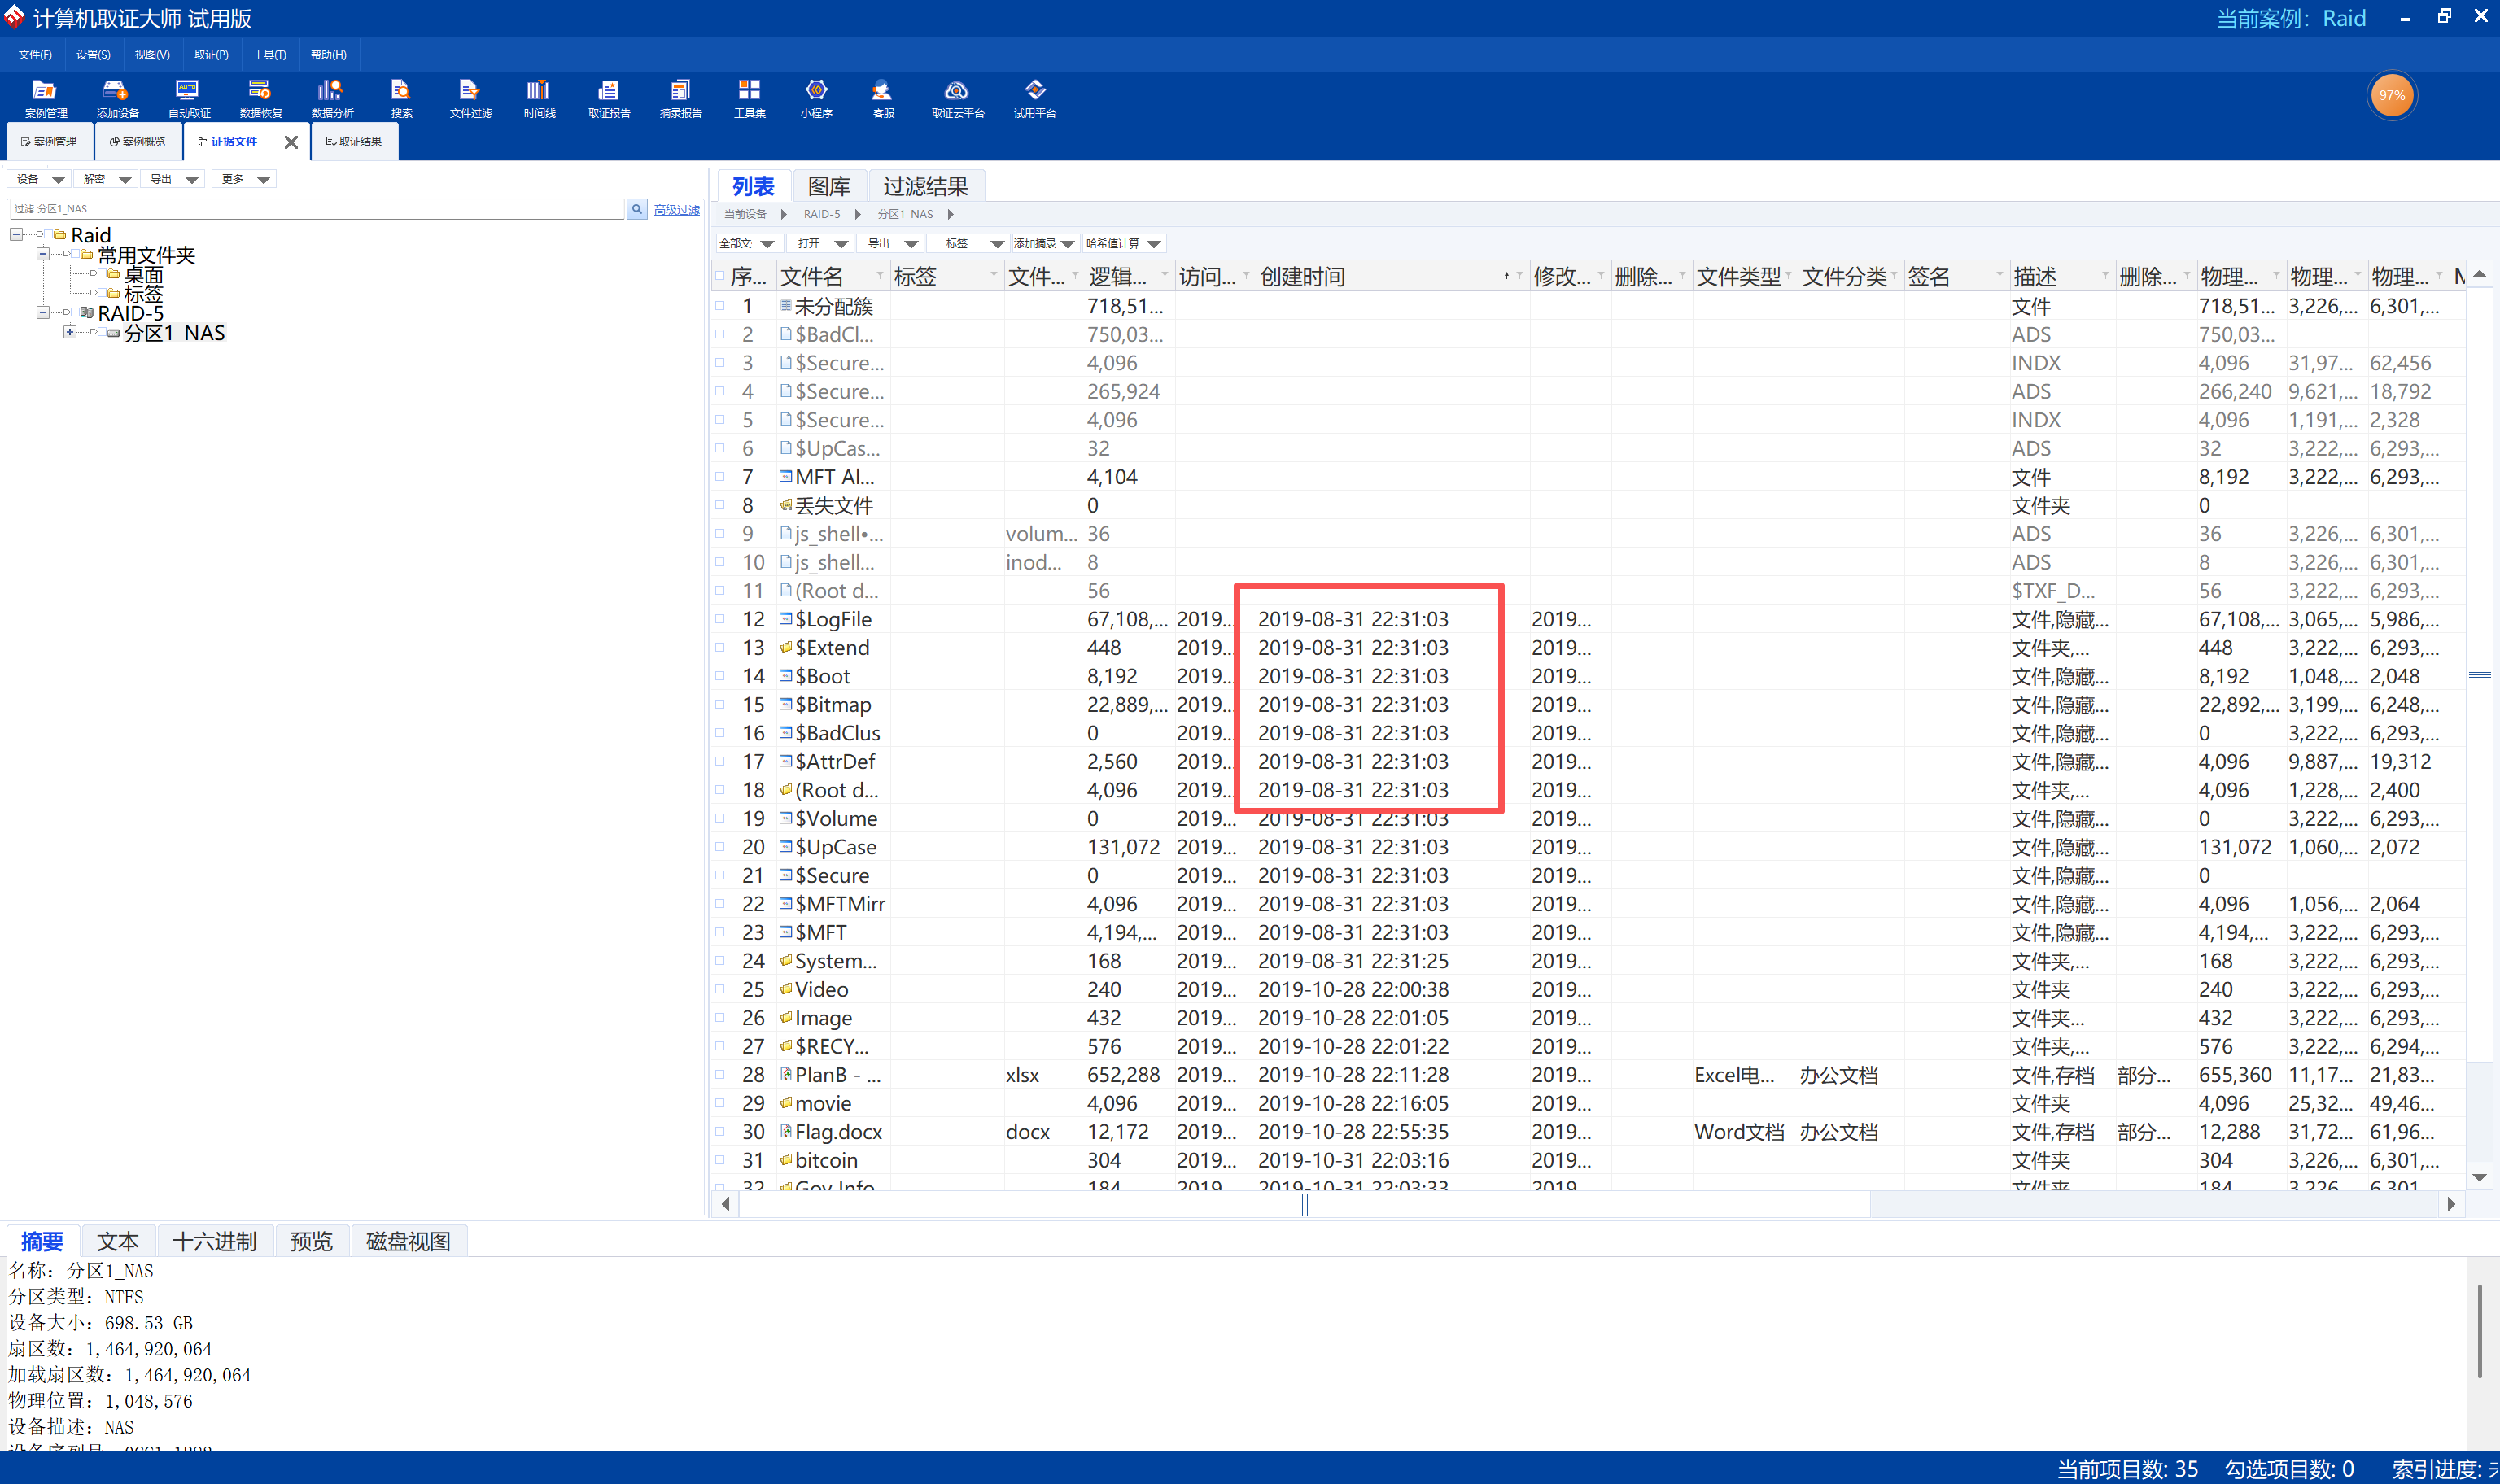
C. 5
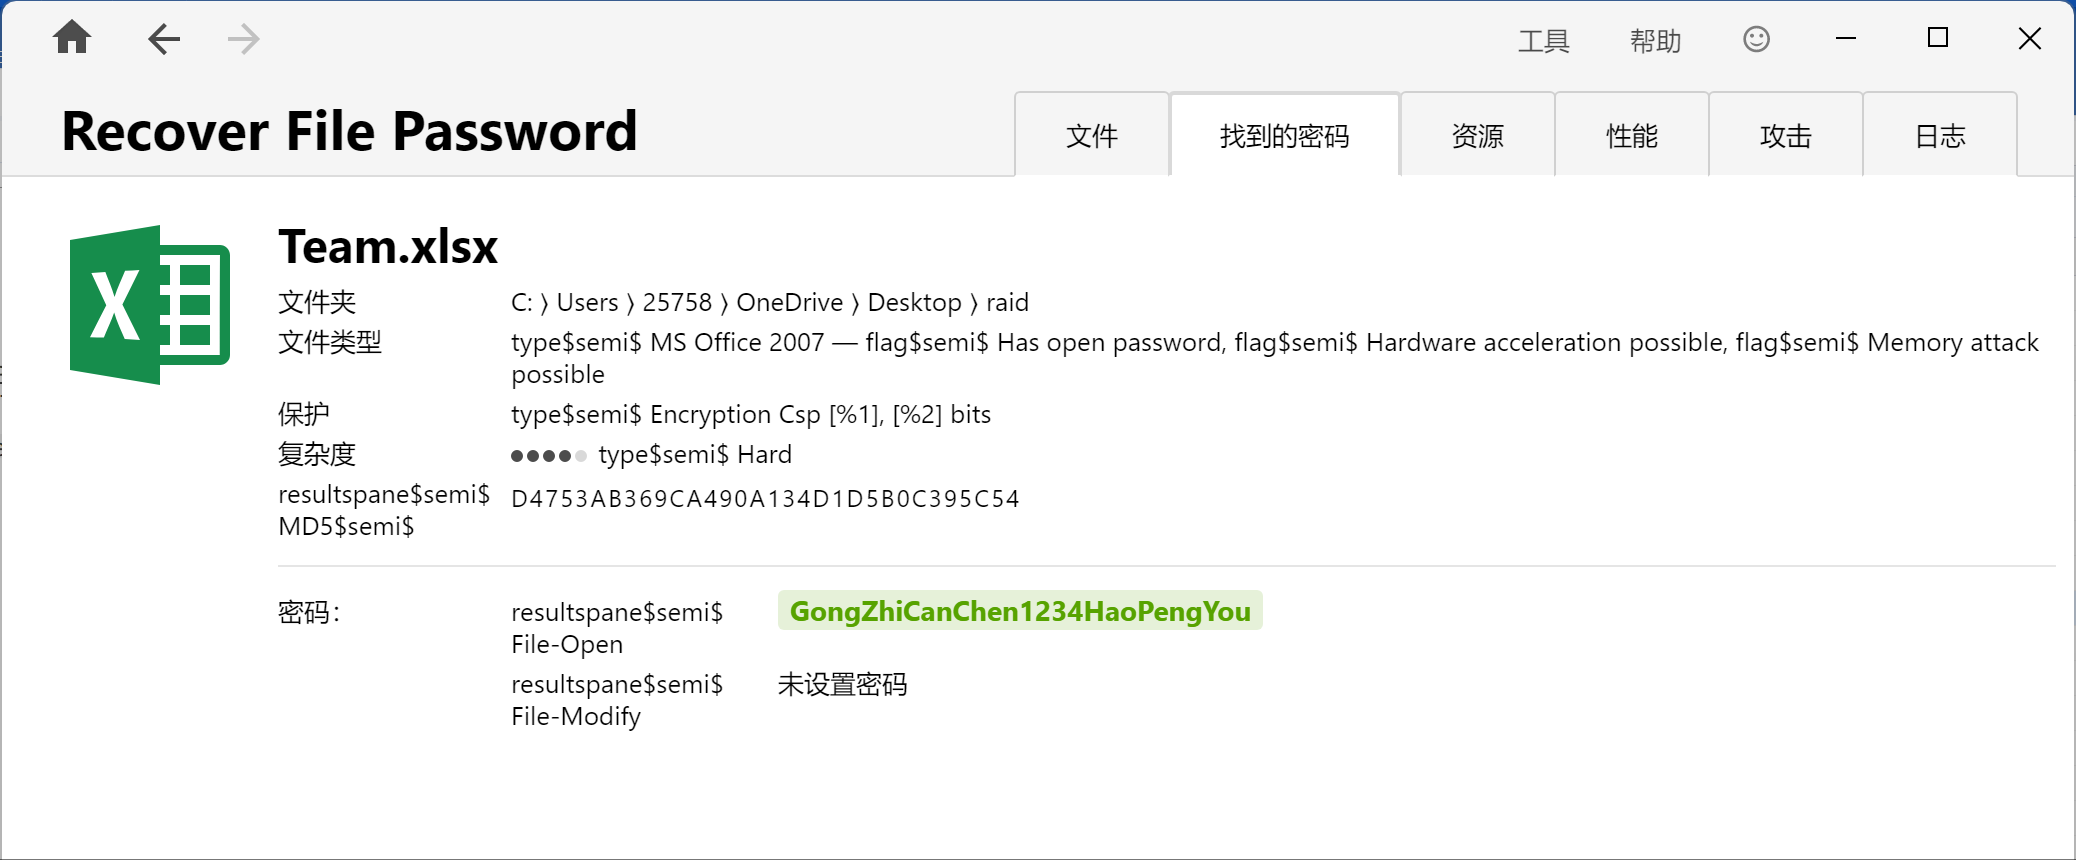
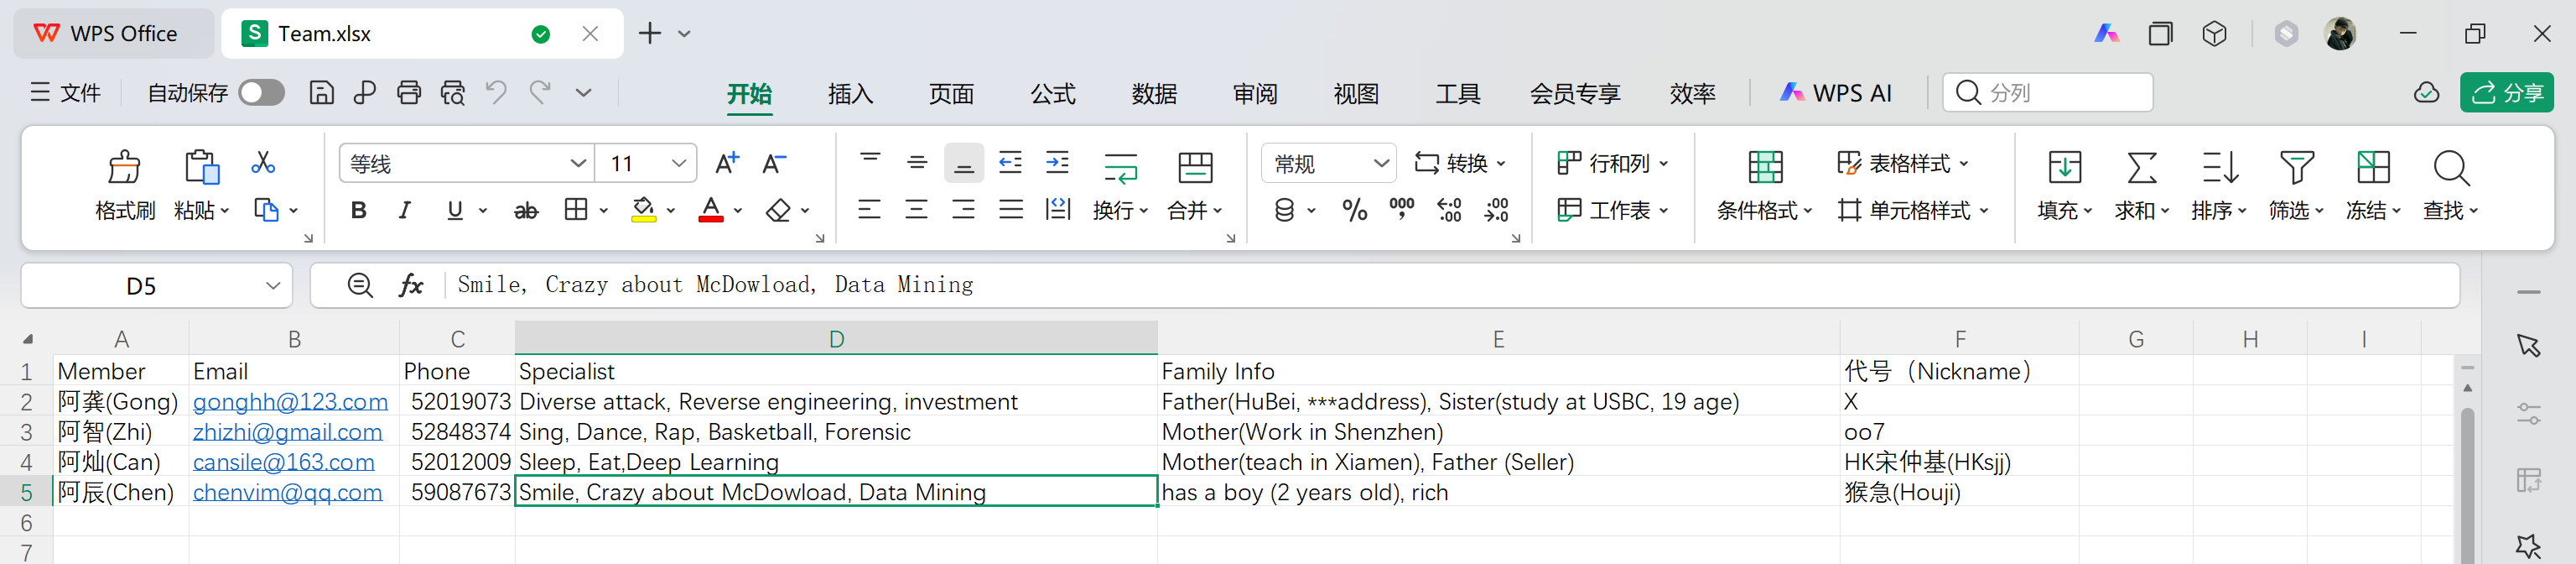
D. 6
E. 7
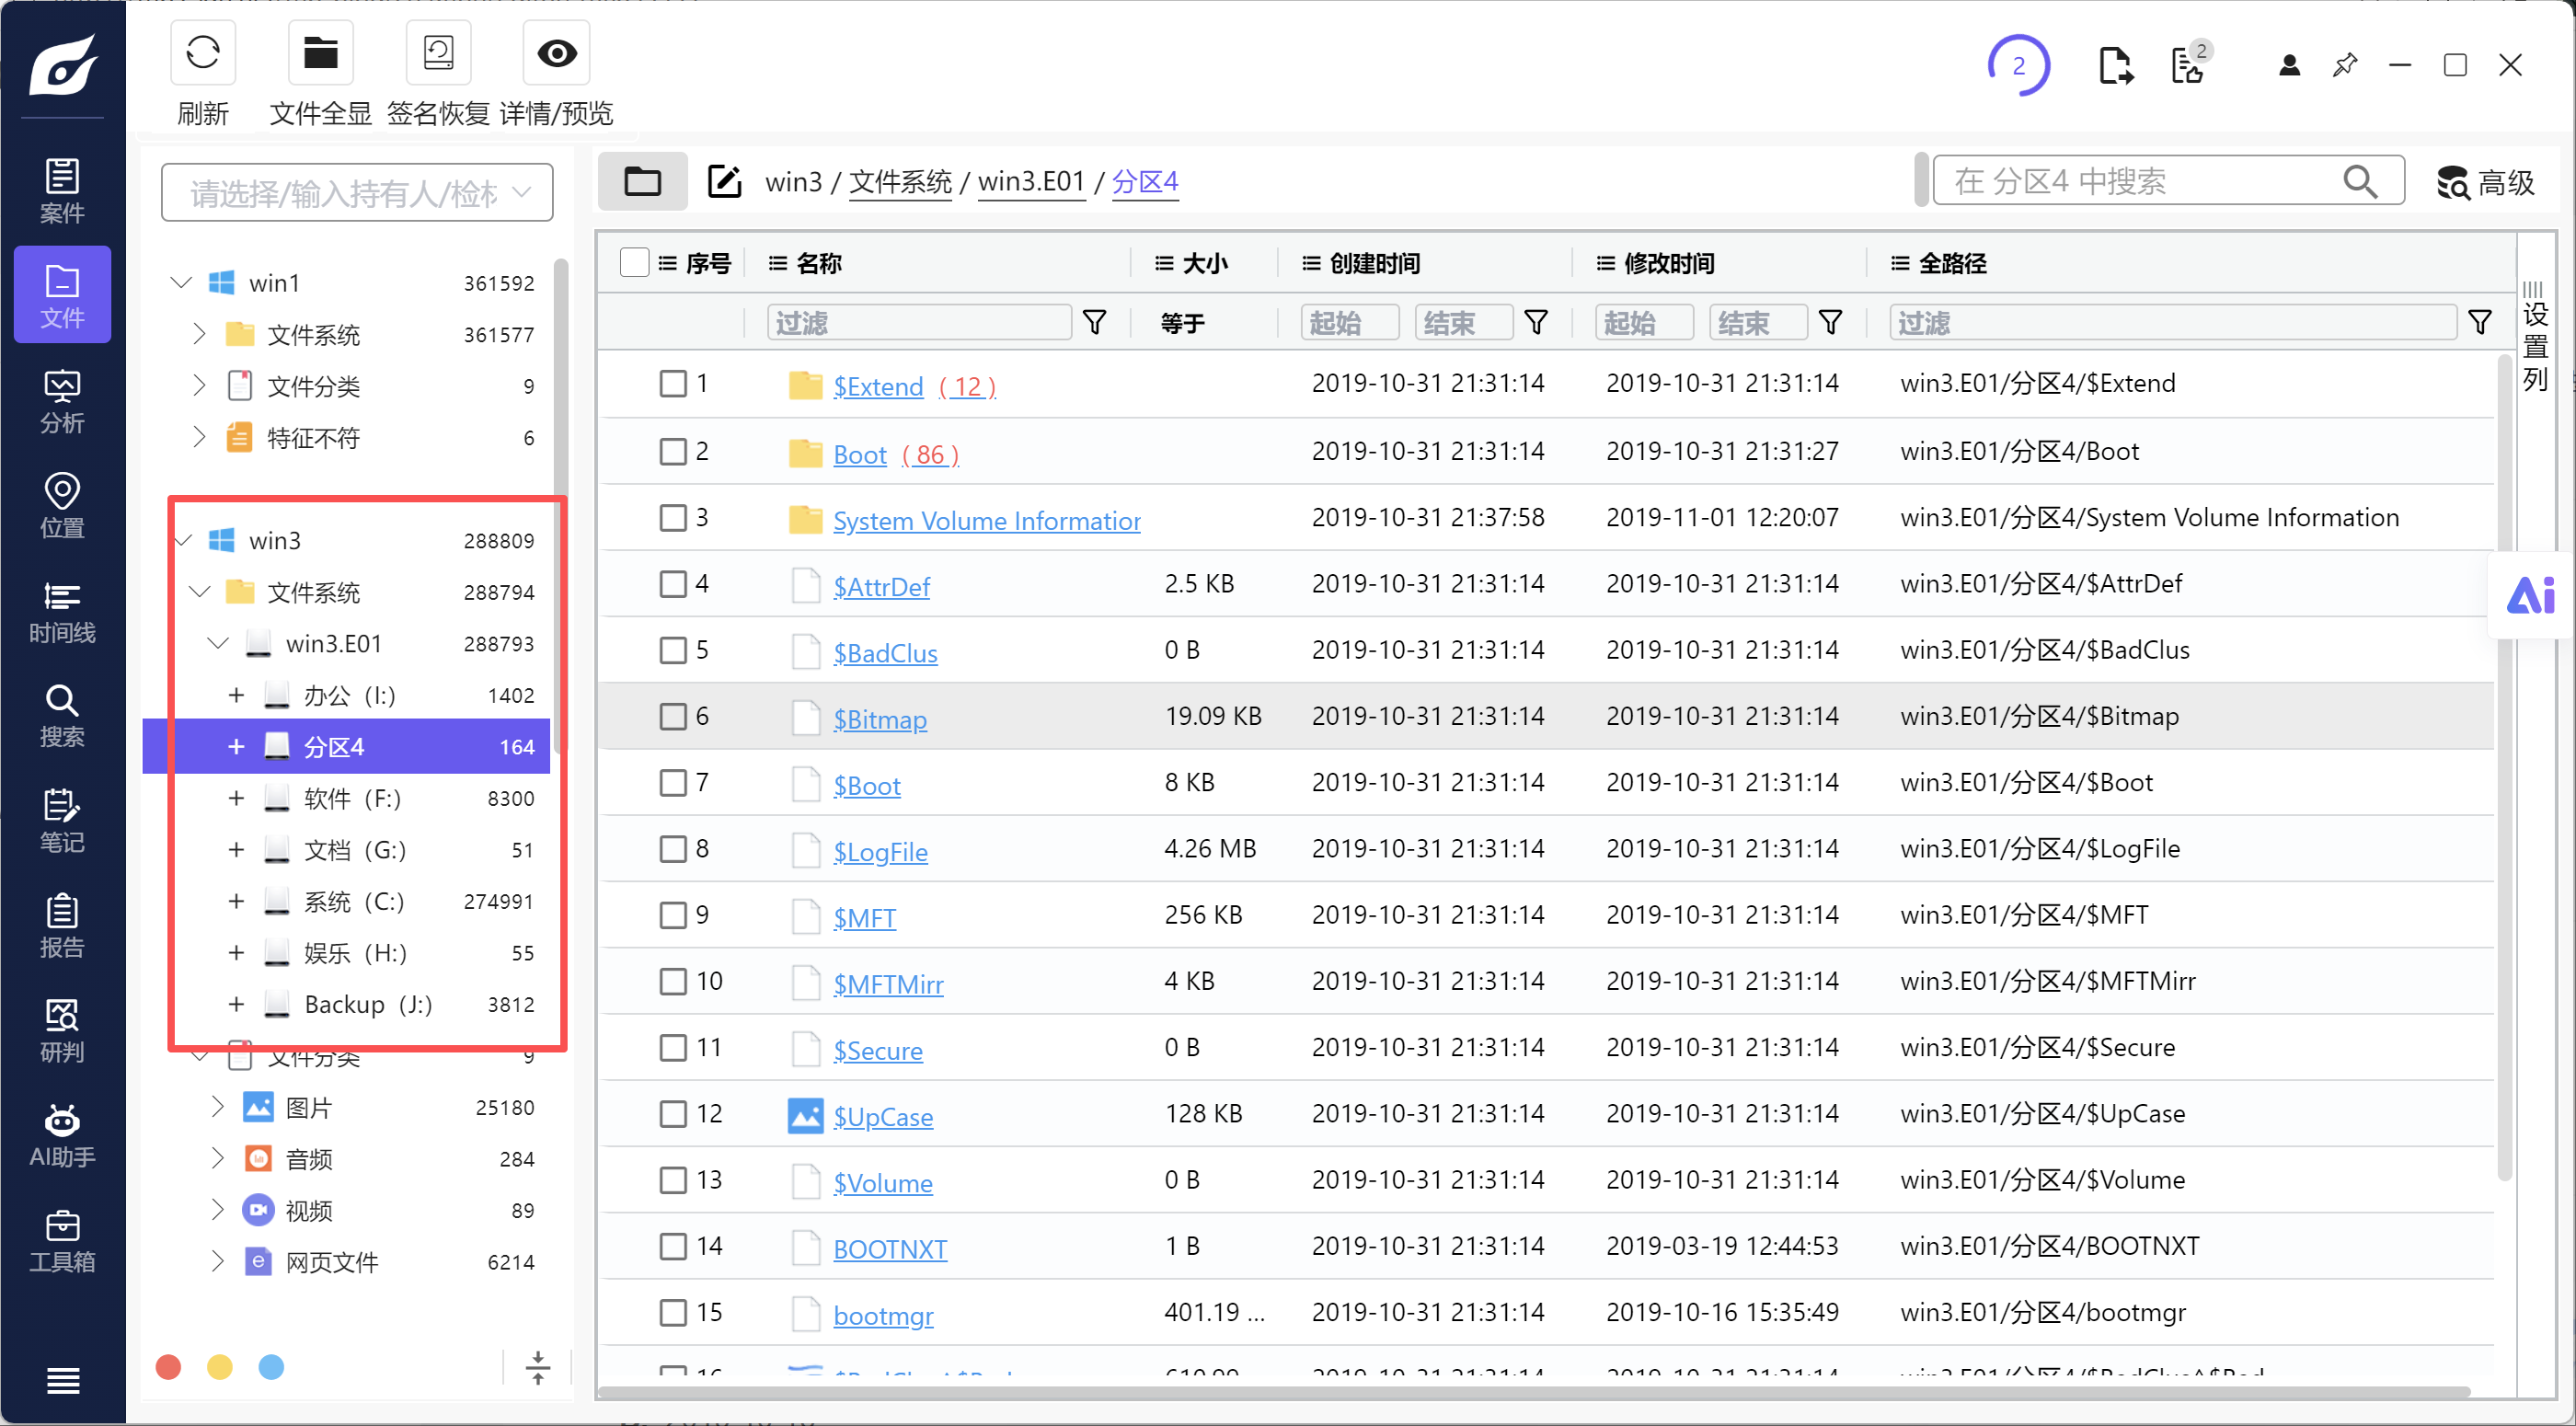
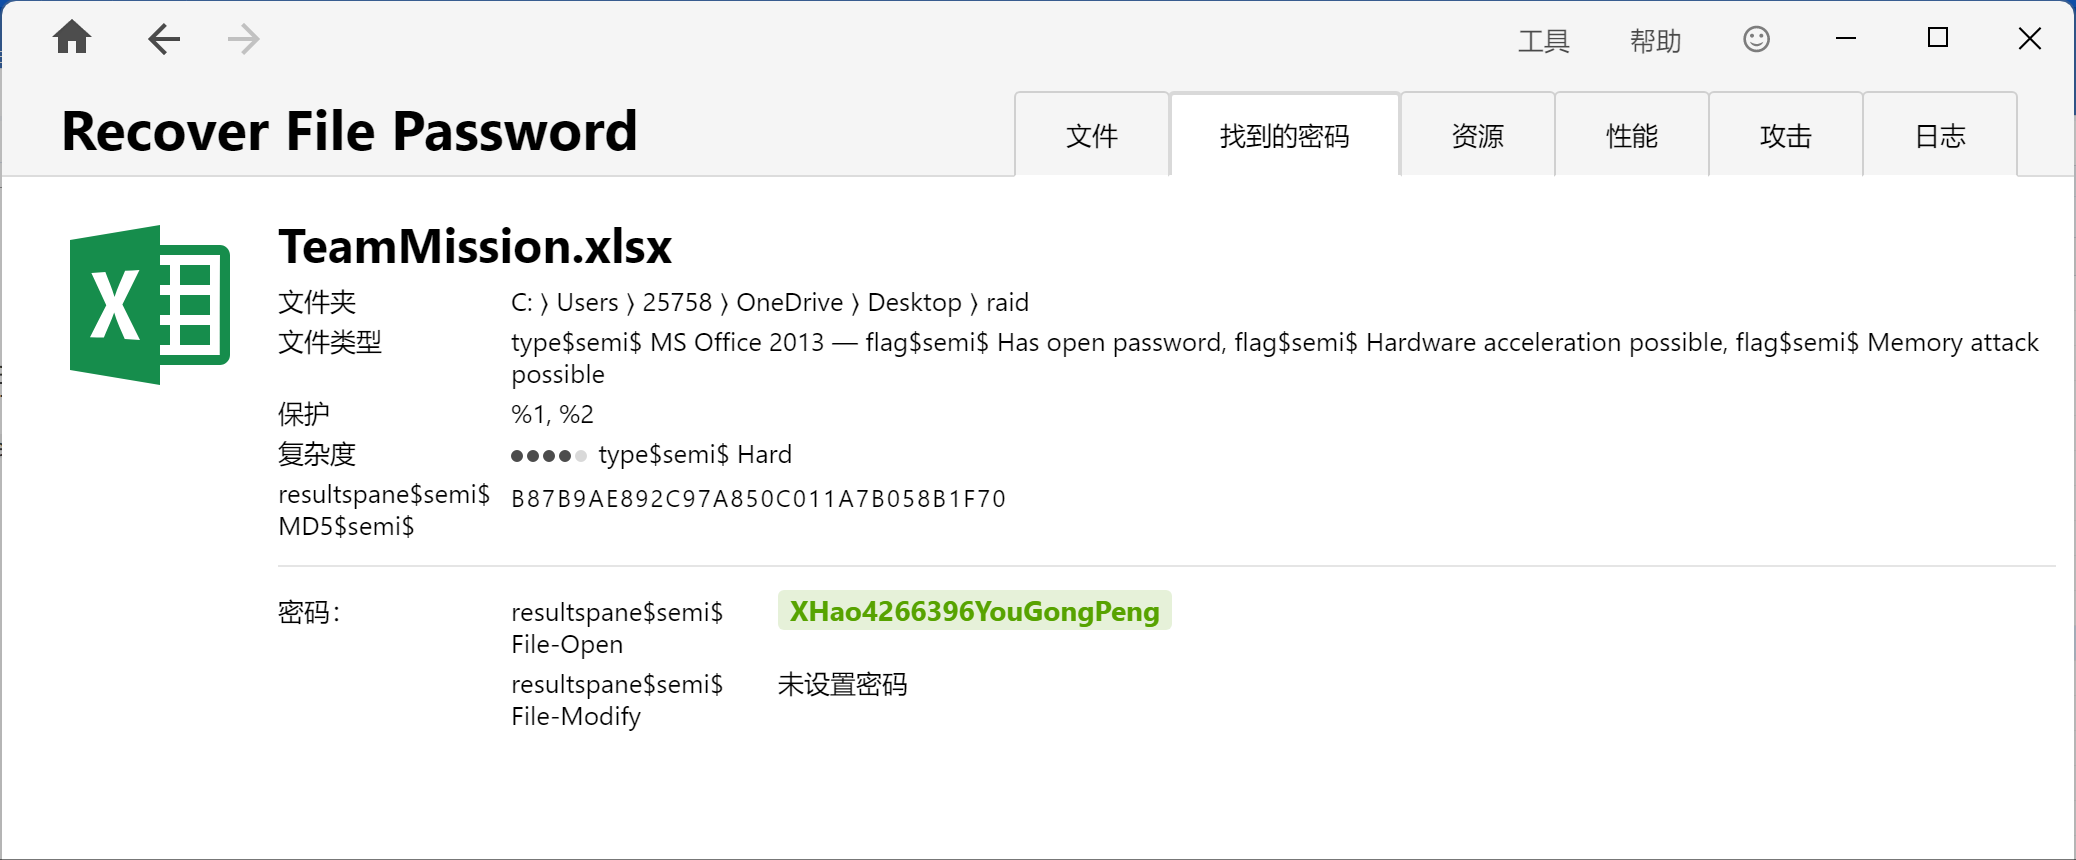
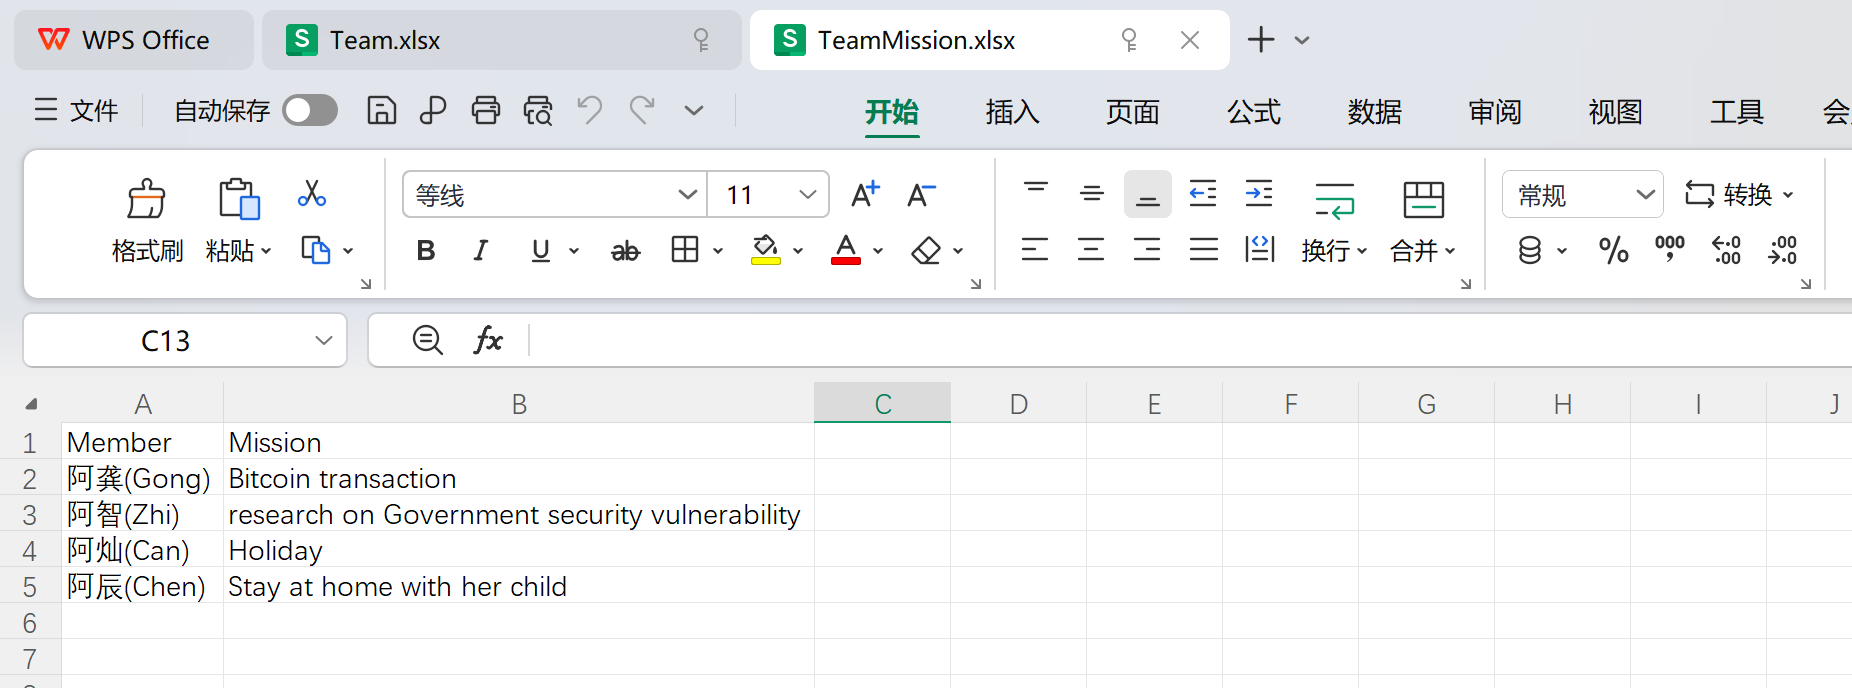
第 16 题 [单选题] 对于Win3.E01 镜像,其操作系统的安装日期是?
A. 2019-10-15
B. 2019-10-16
C. 2019-10-17
D. 2019-10-18
E. 2019-10-19
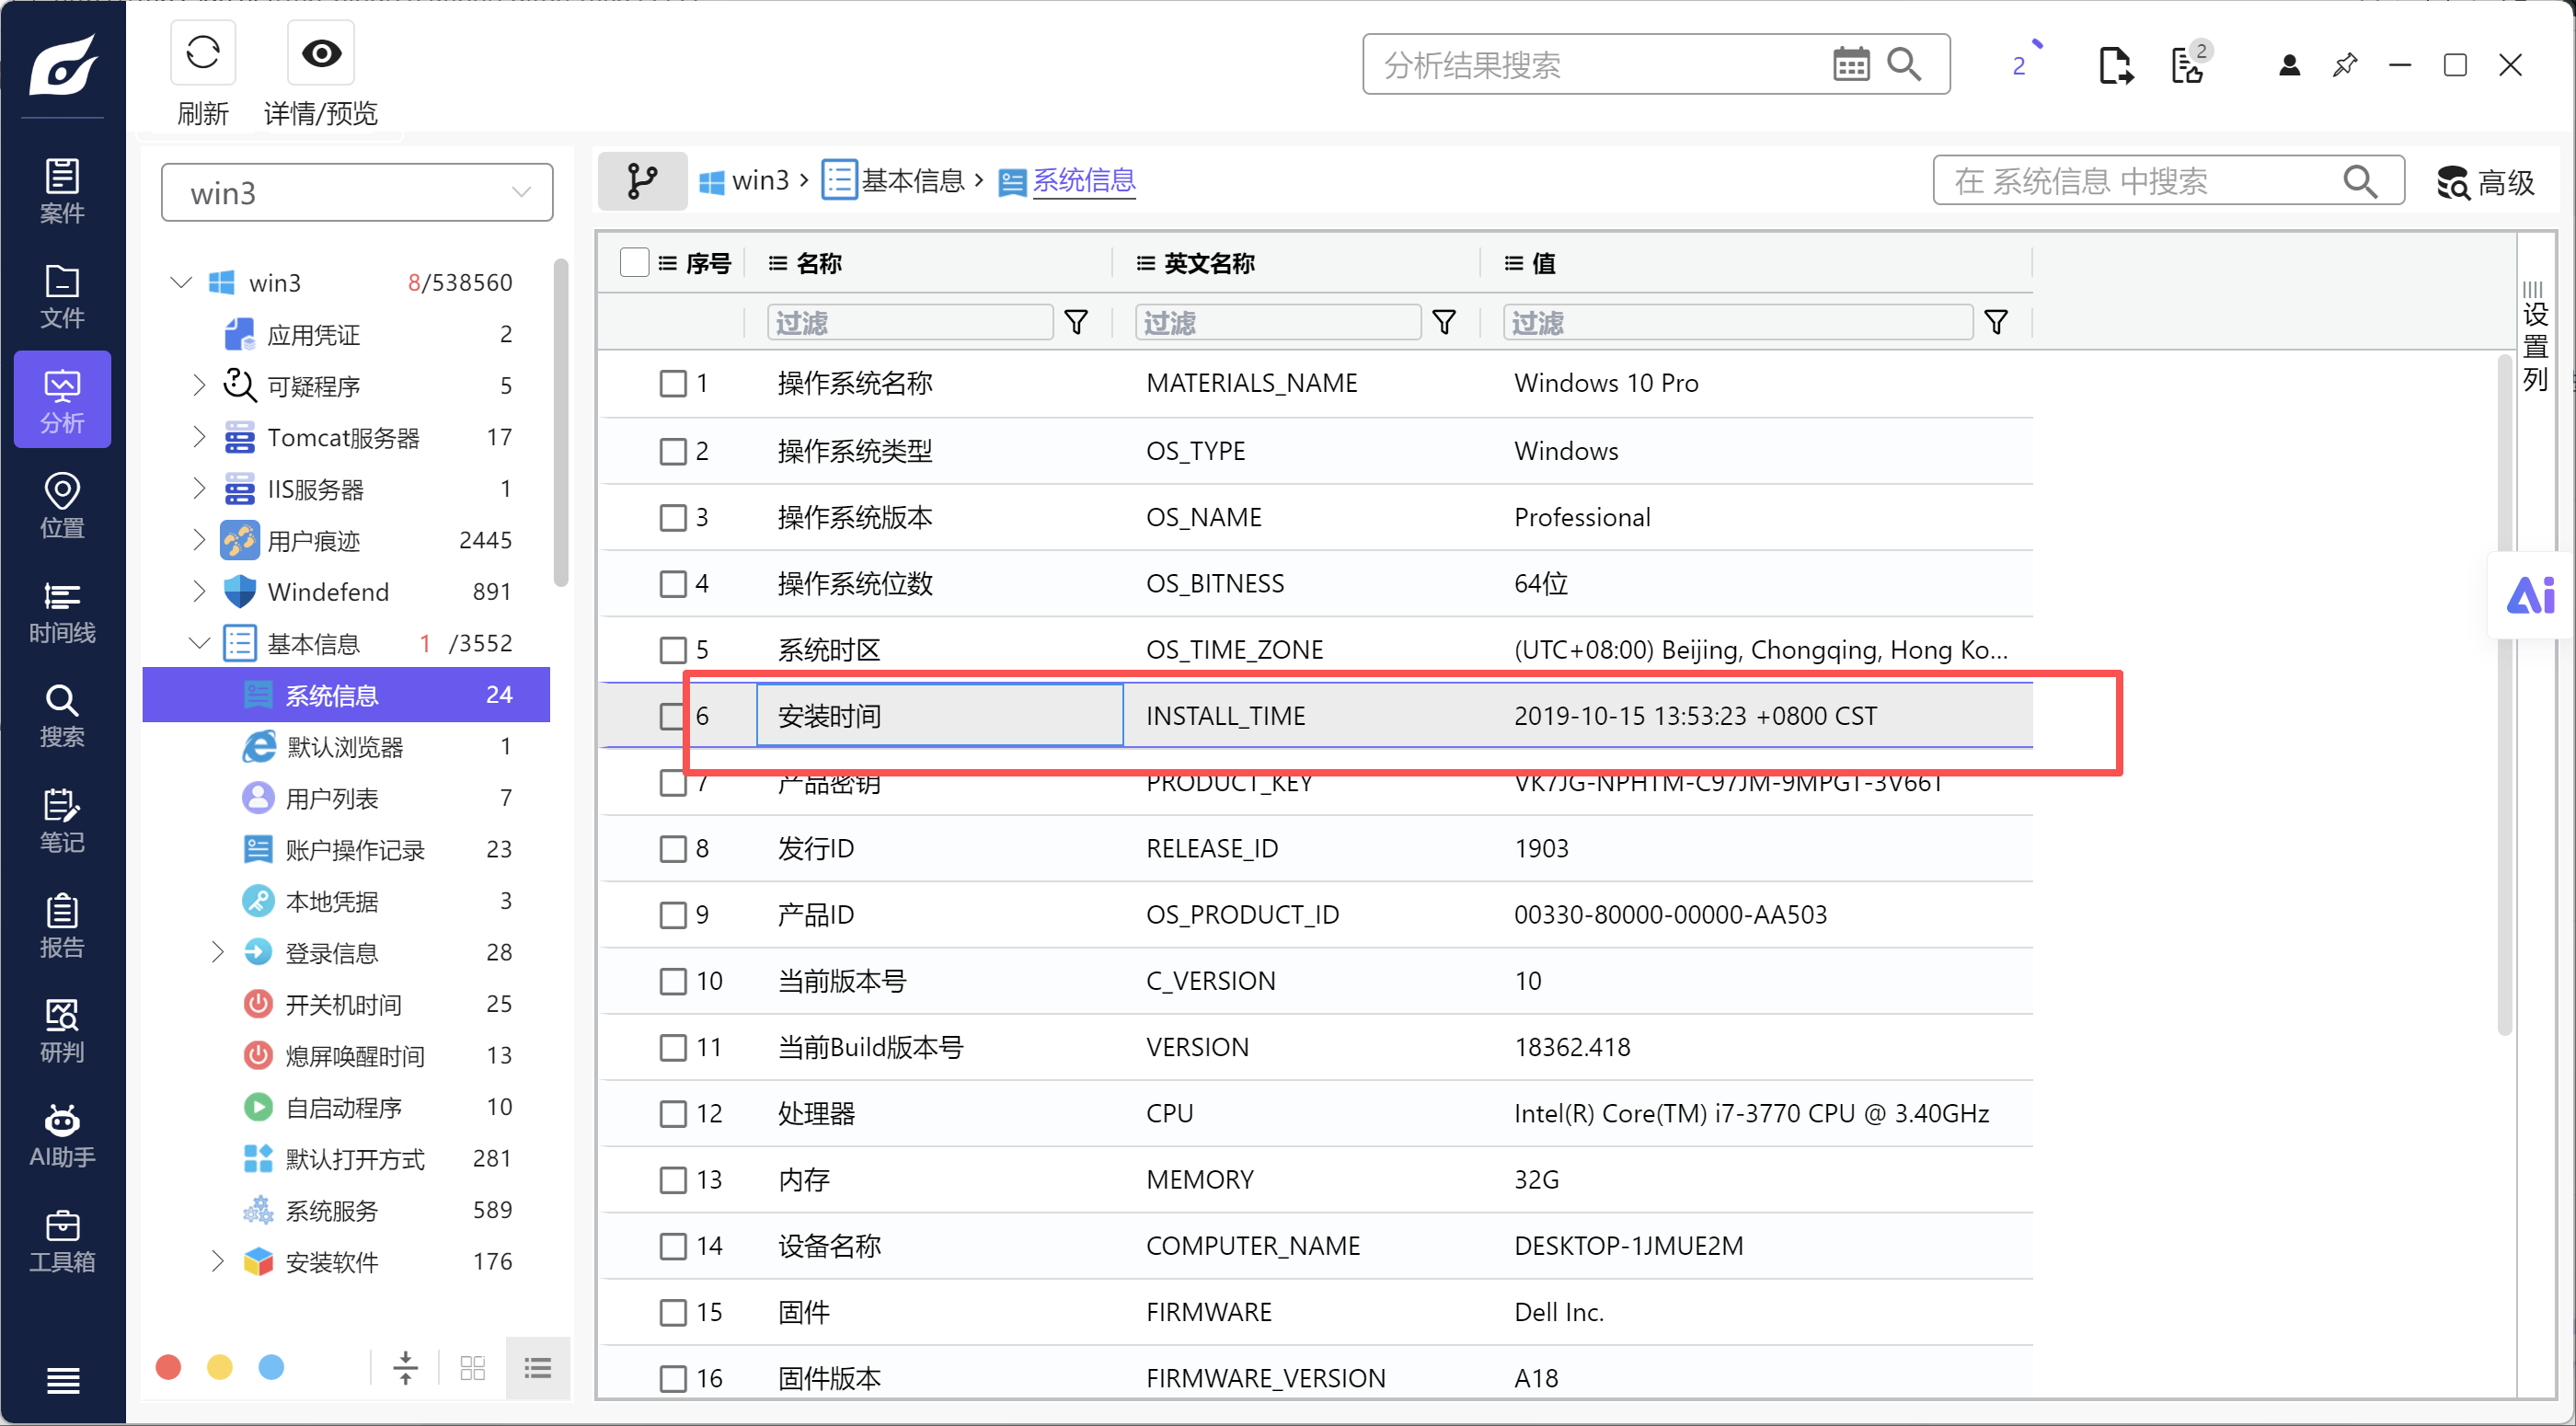
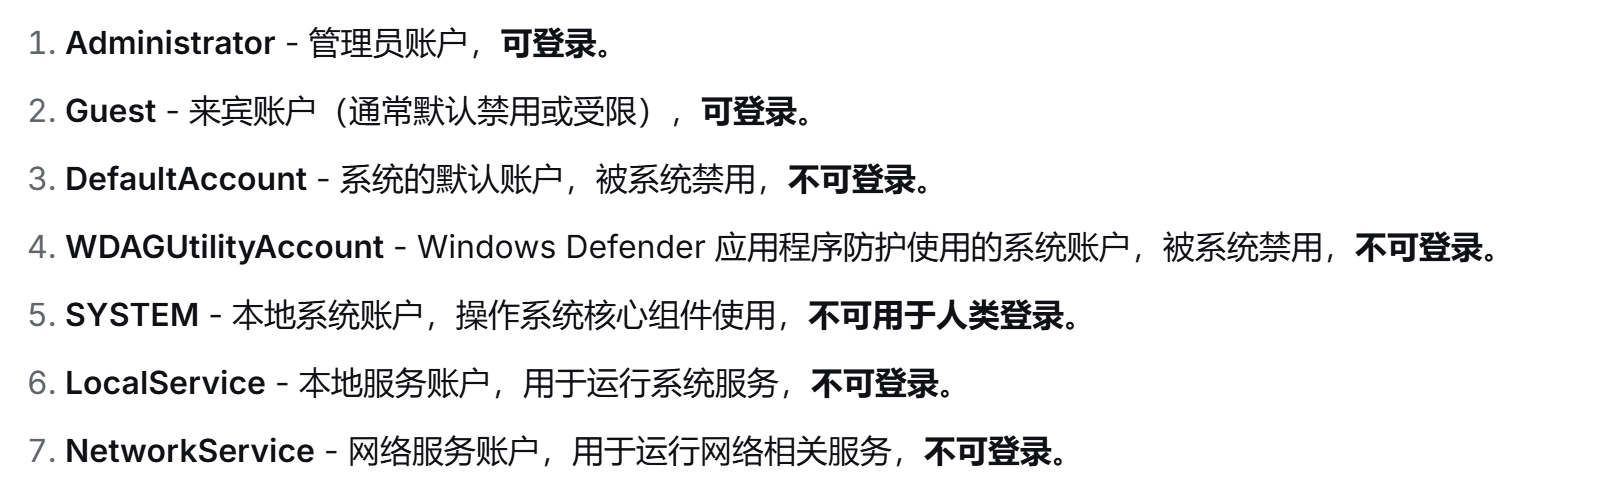
第 17 题 [单选题] 对于Win3.E01 镜像,其操作系统共有多少个可登录用户?
A. 1
B. 2
C. 3
D. 4
E. 5
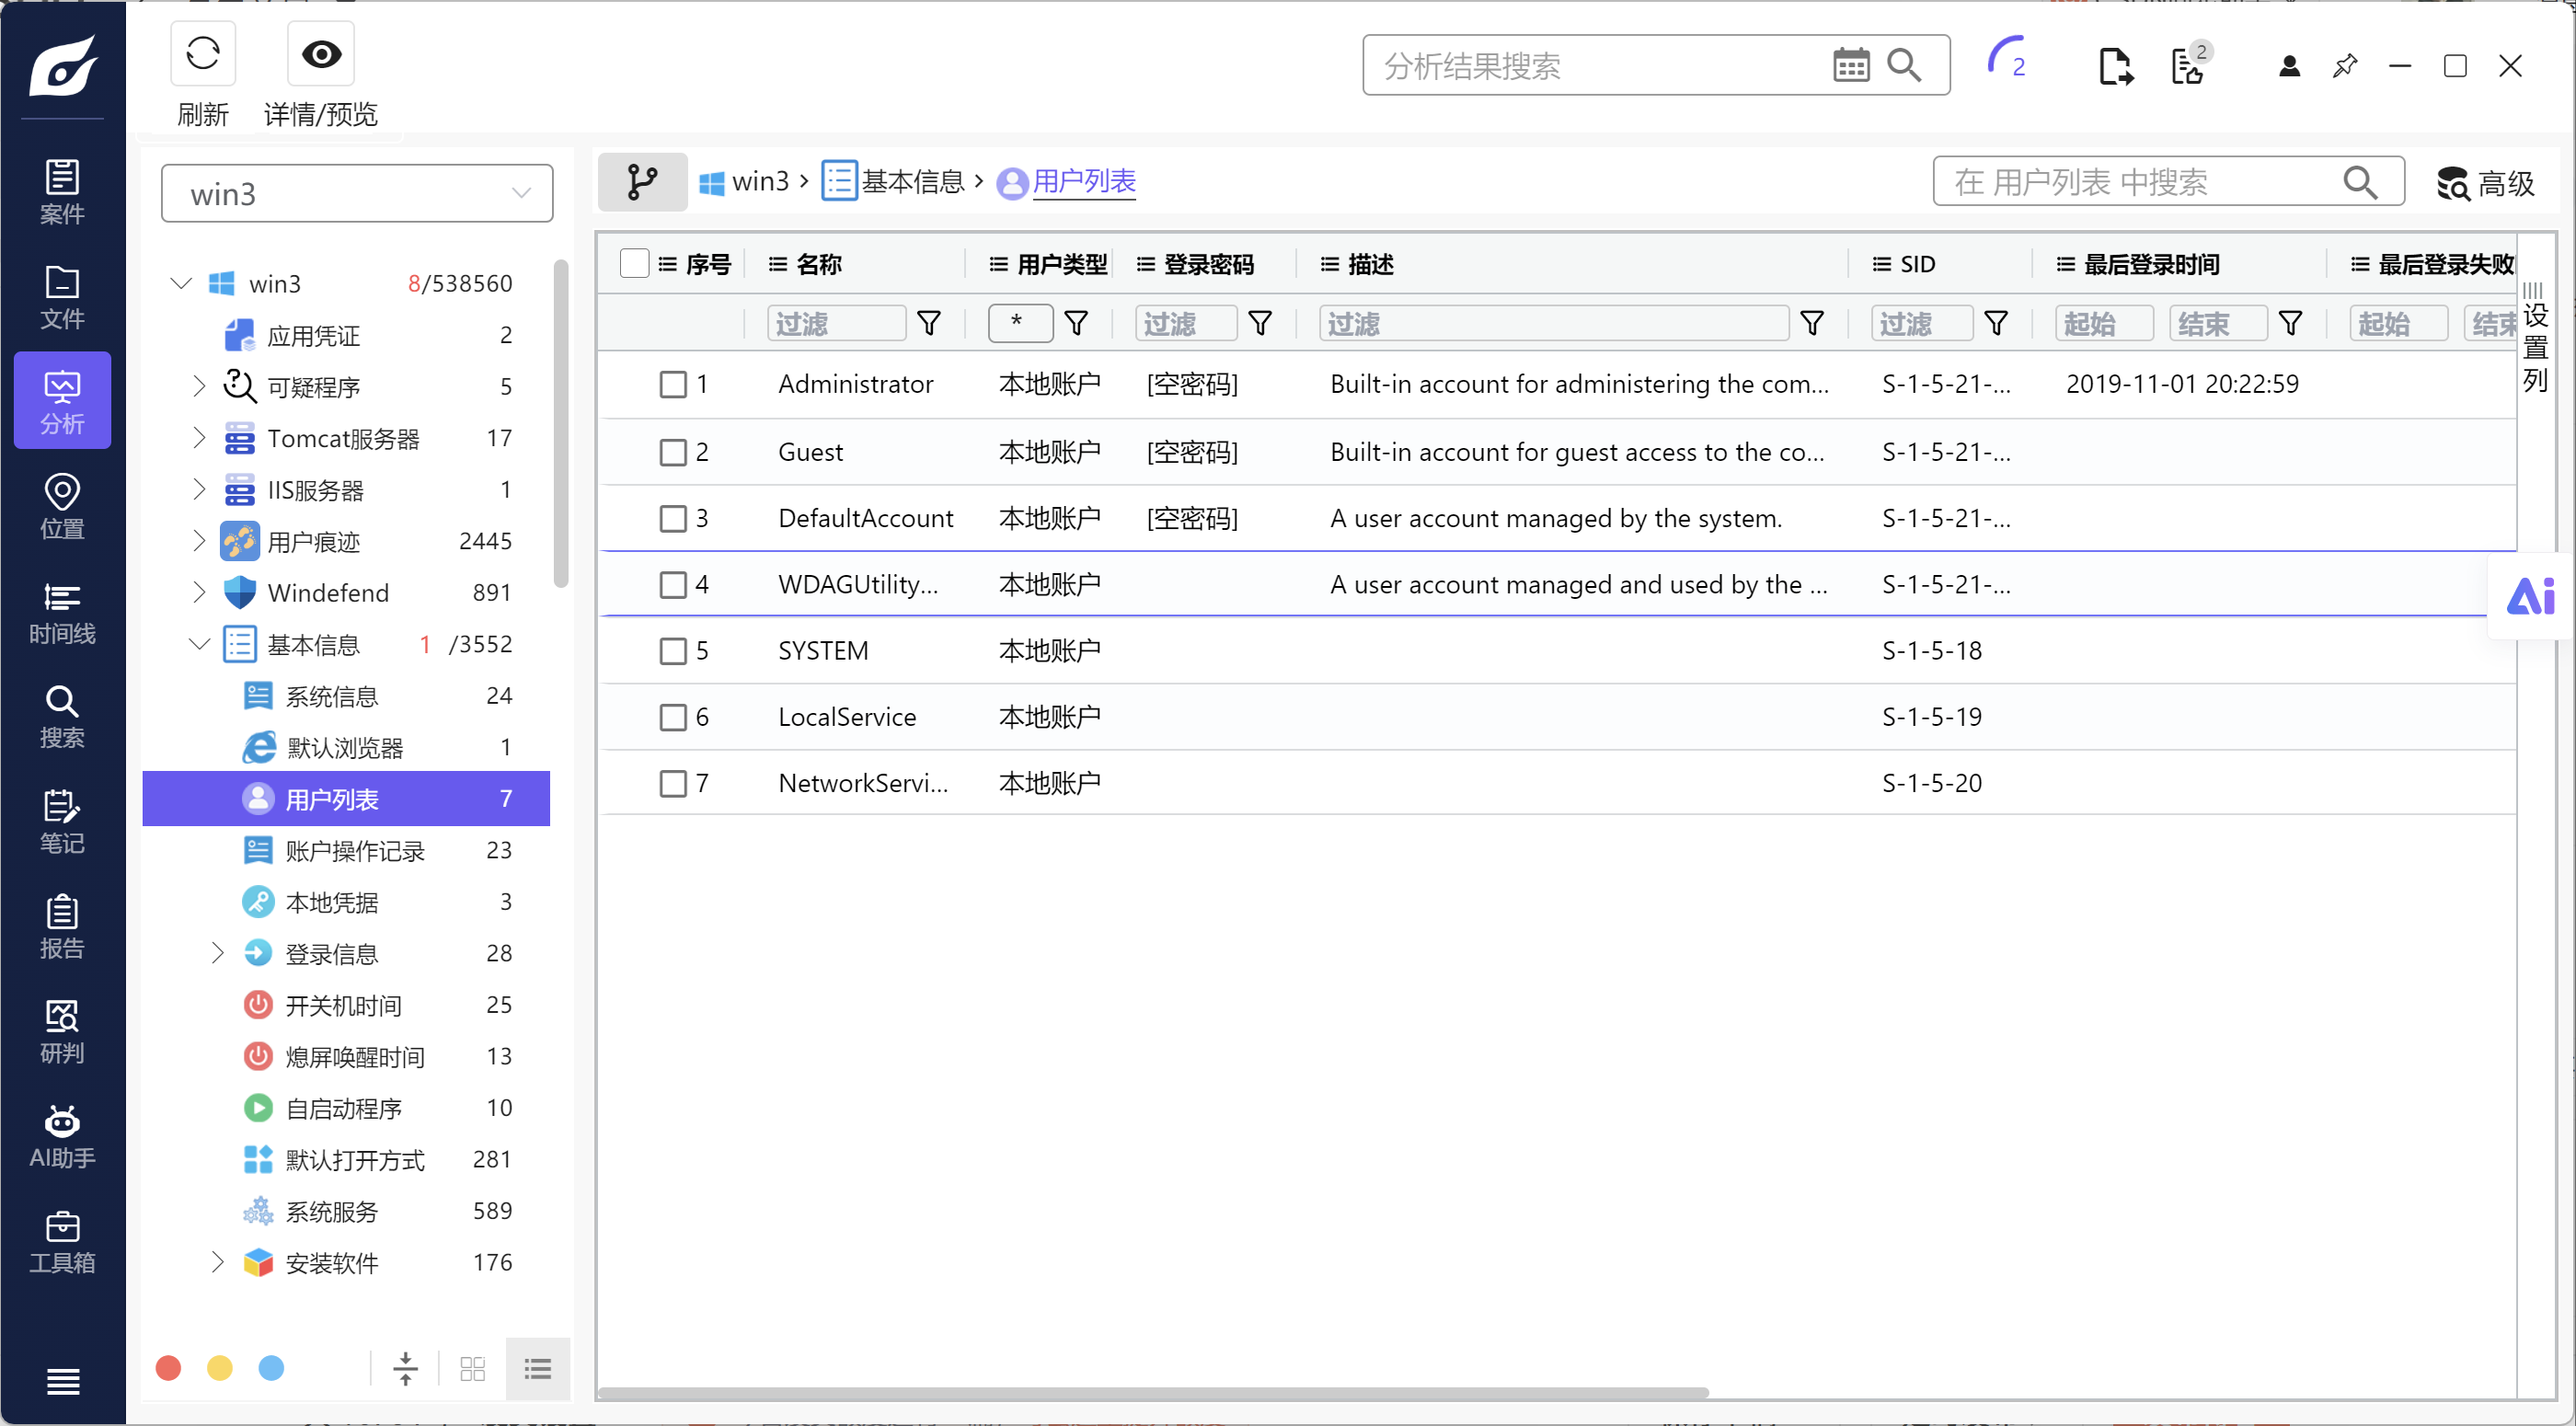
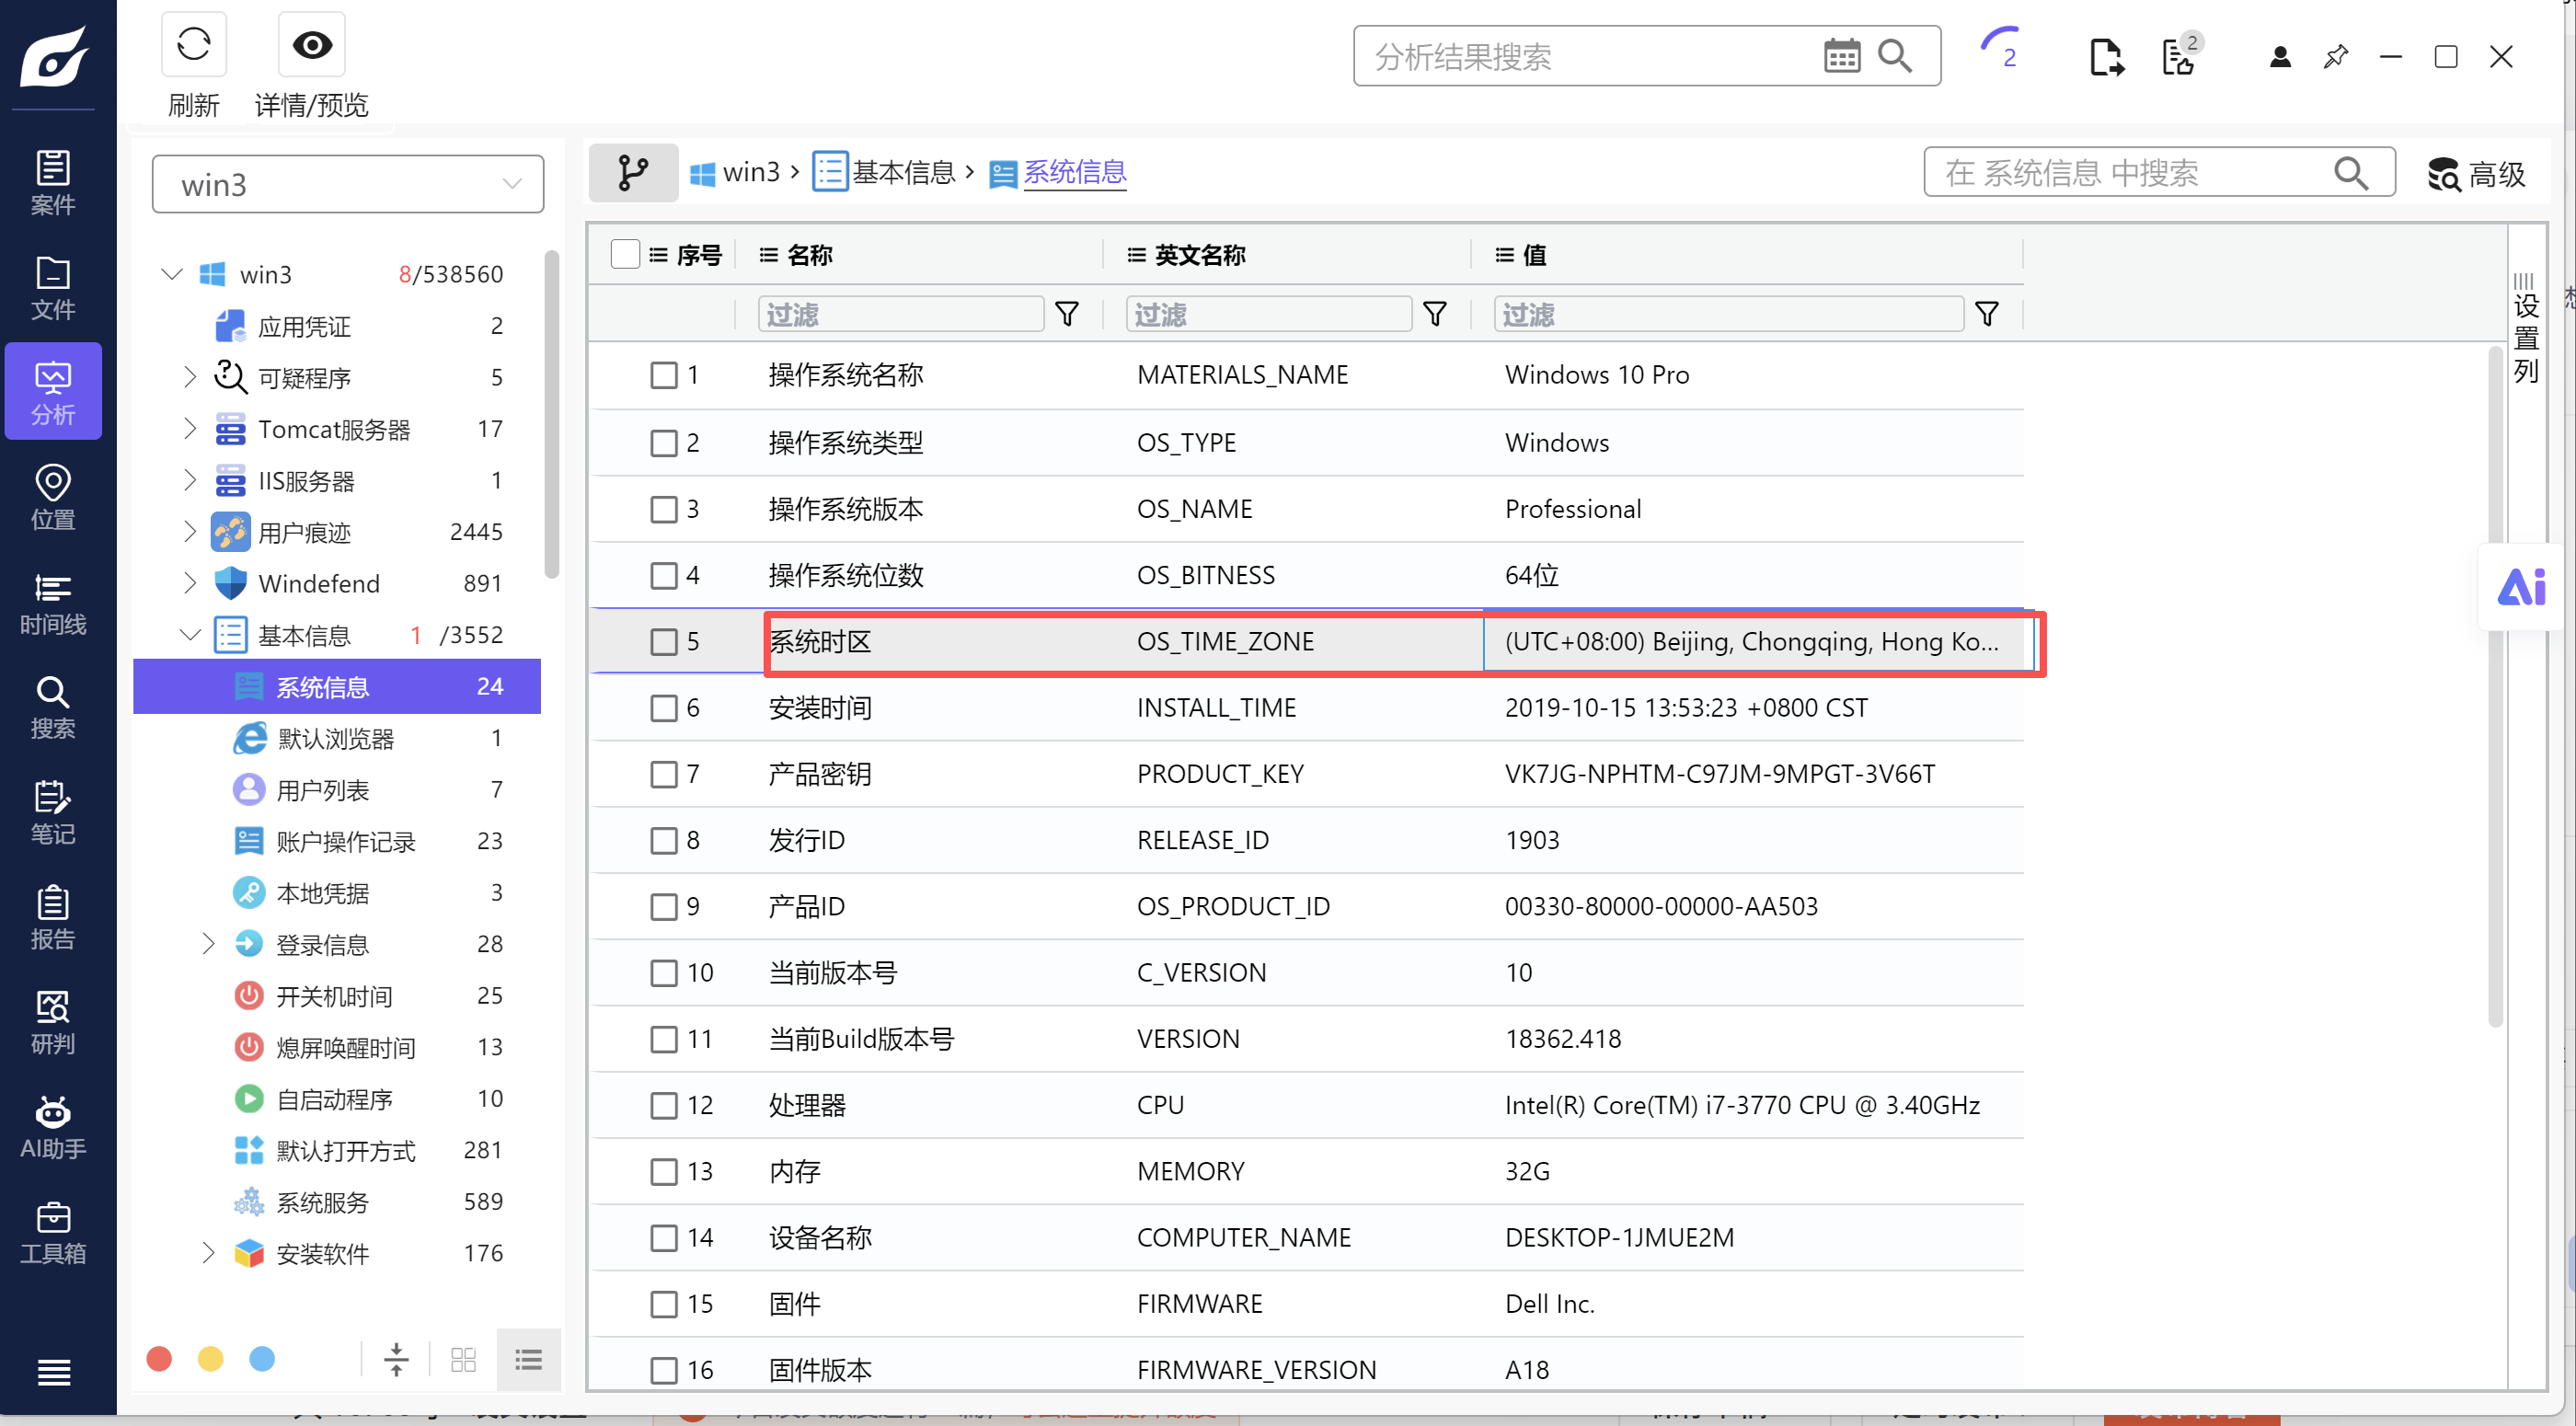
第 18 题 [单选题] 对于Win3.E01镜像,系统的时区设定是什么?
A. Dateline Standard Time
B. Central Standard Time
C. China Standard Time
D. GMT
E. Etc/GMT+8
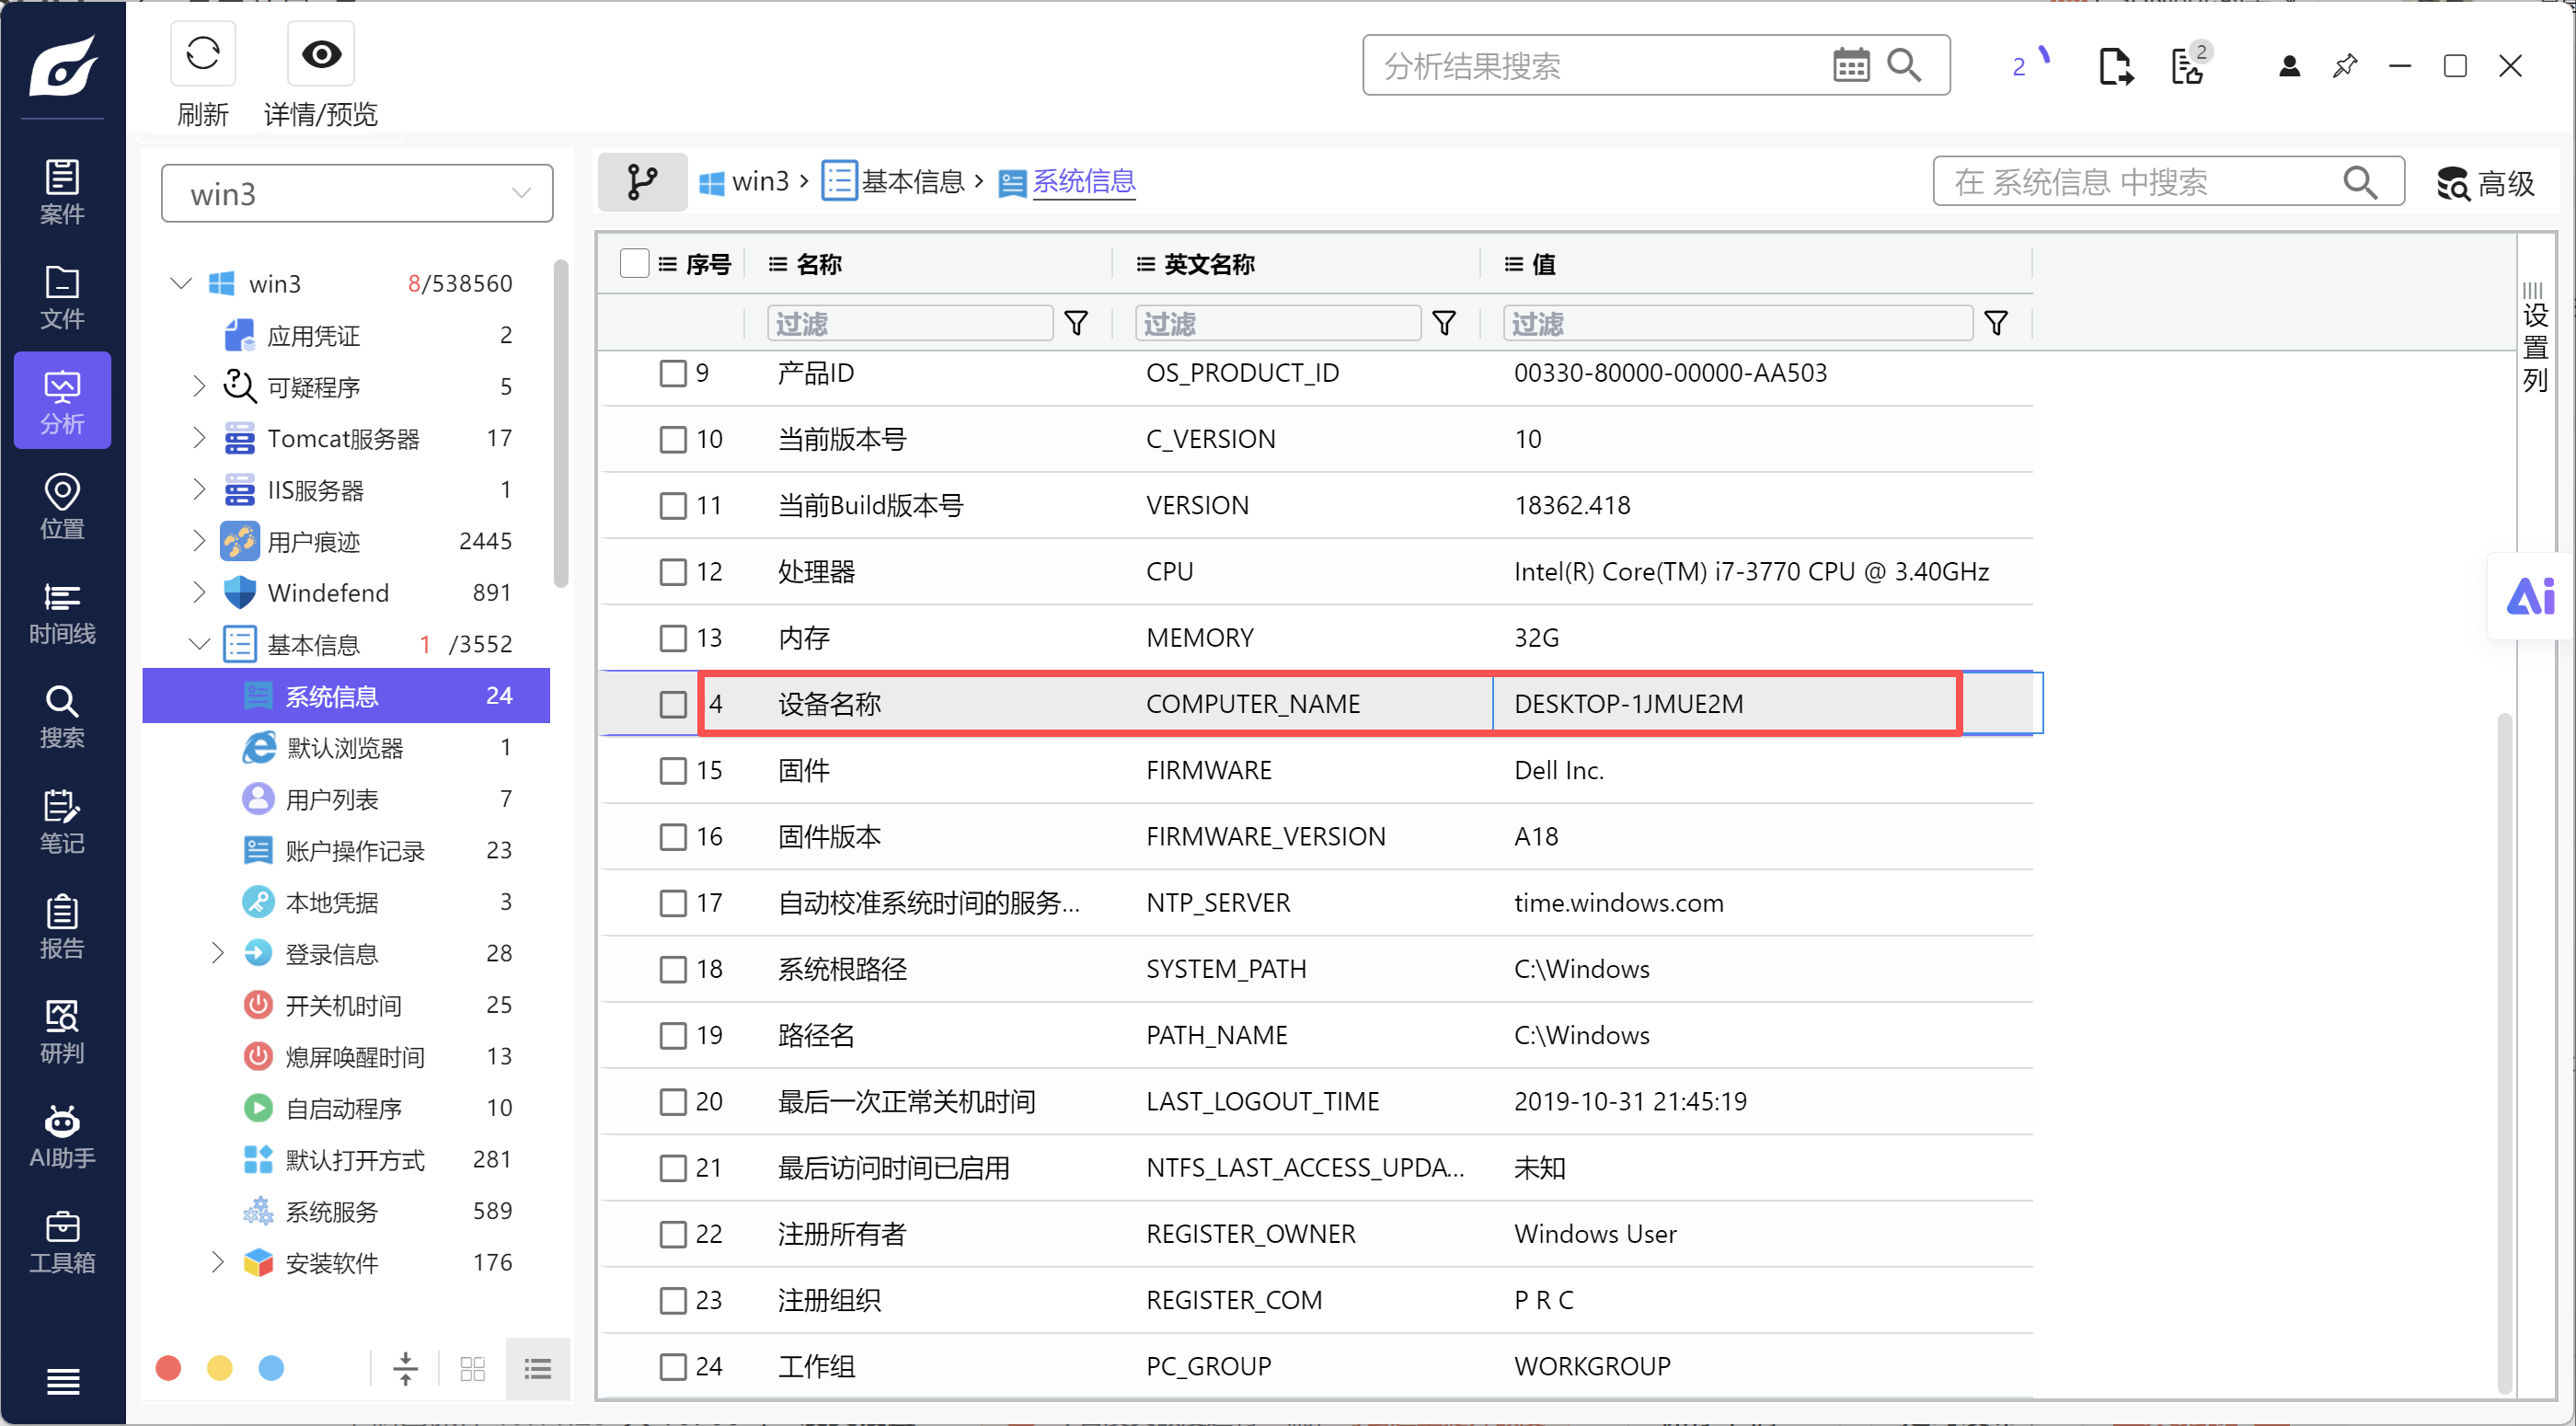
第 19 题 [单选题] 对于Win3.E01镜像,其主机名是
A. Windows
B. DESKTOP-2JMUF3M
C. DESKTOP-1JMUE2M
D. DESKTOP-0JMUE1M
E. 以上都不是
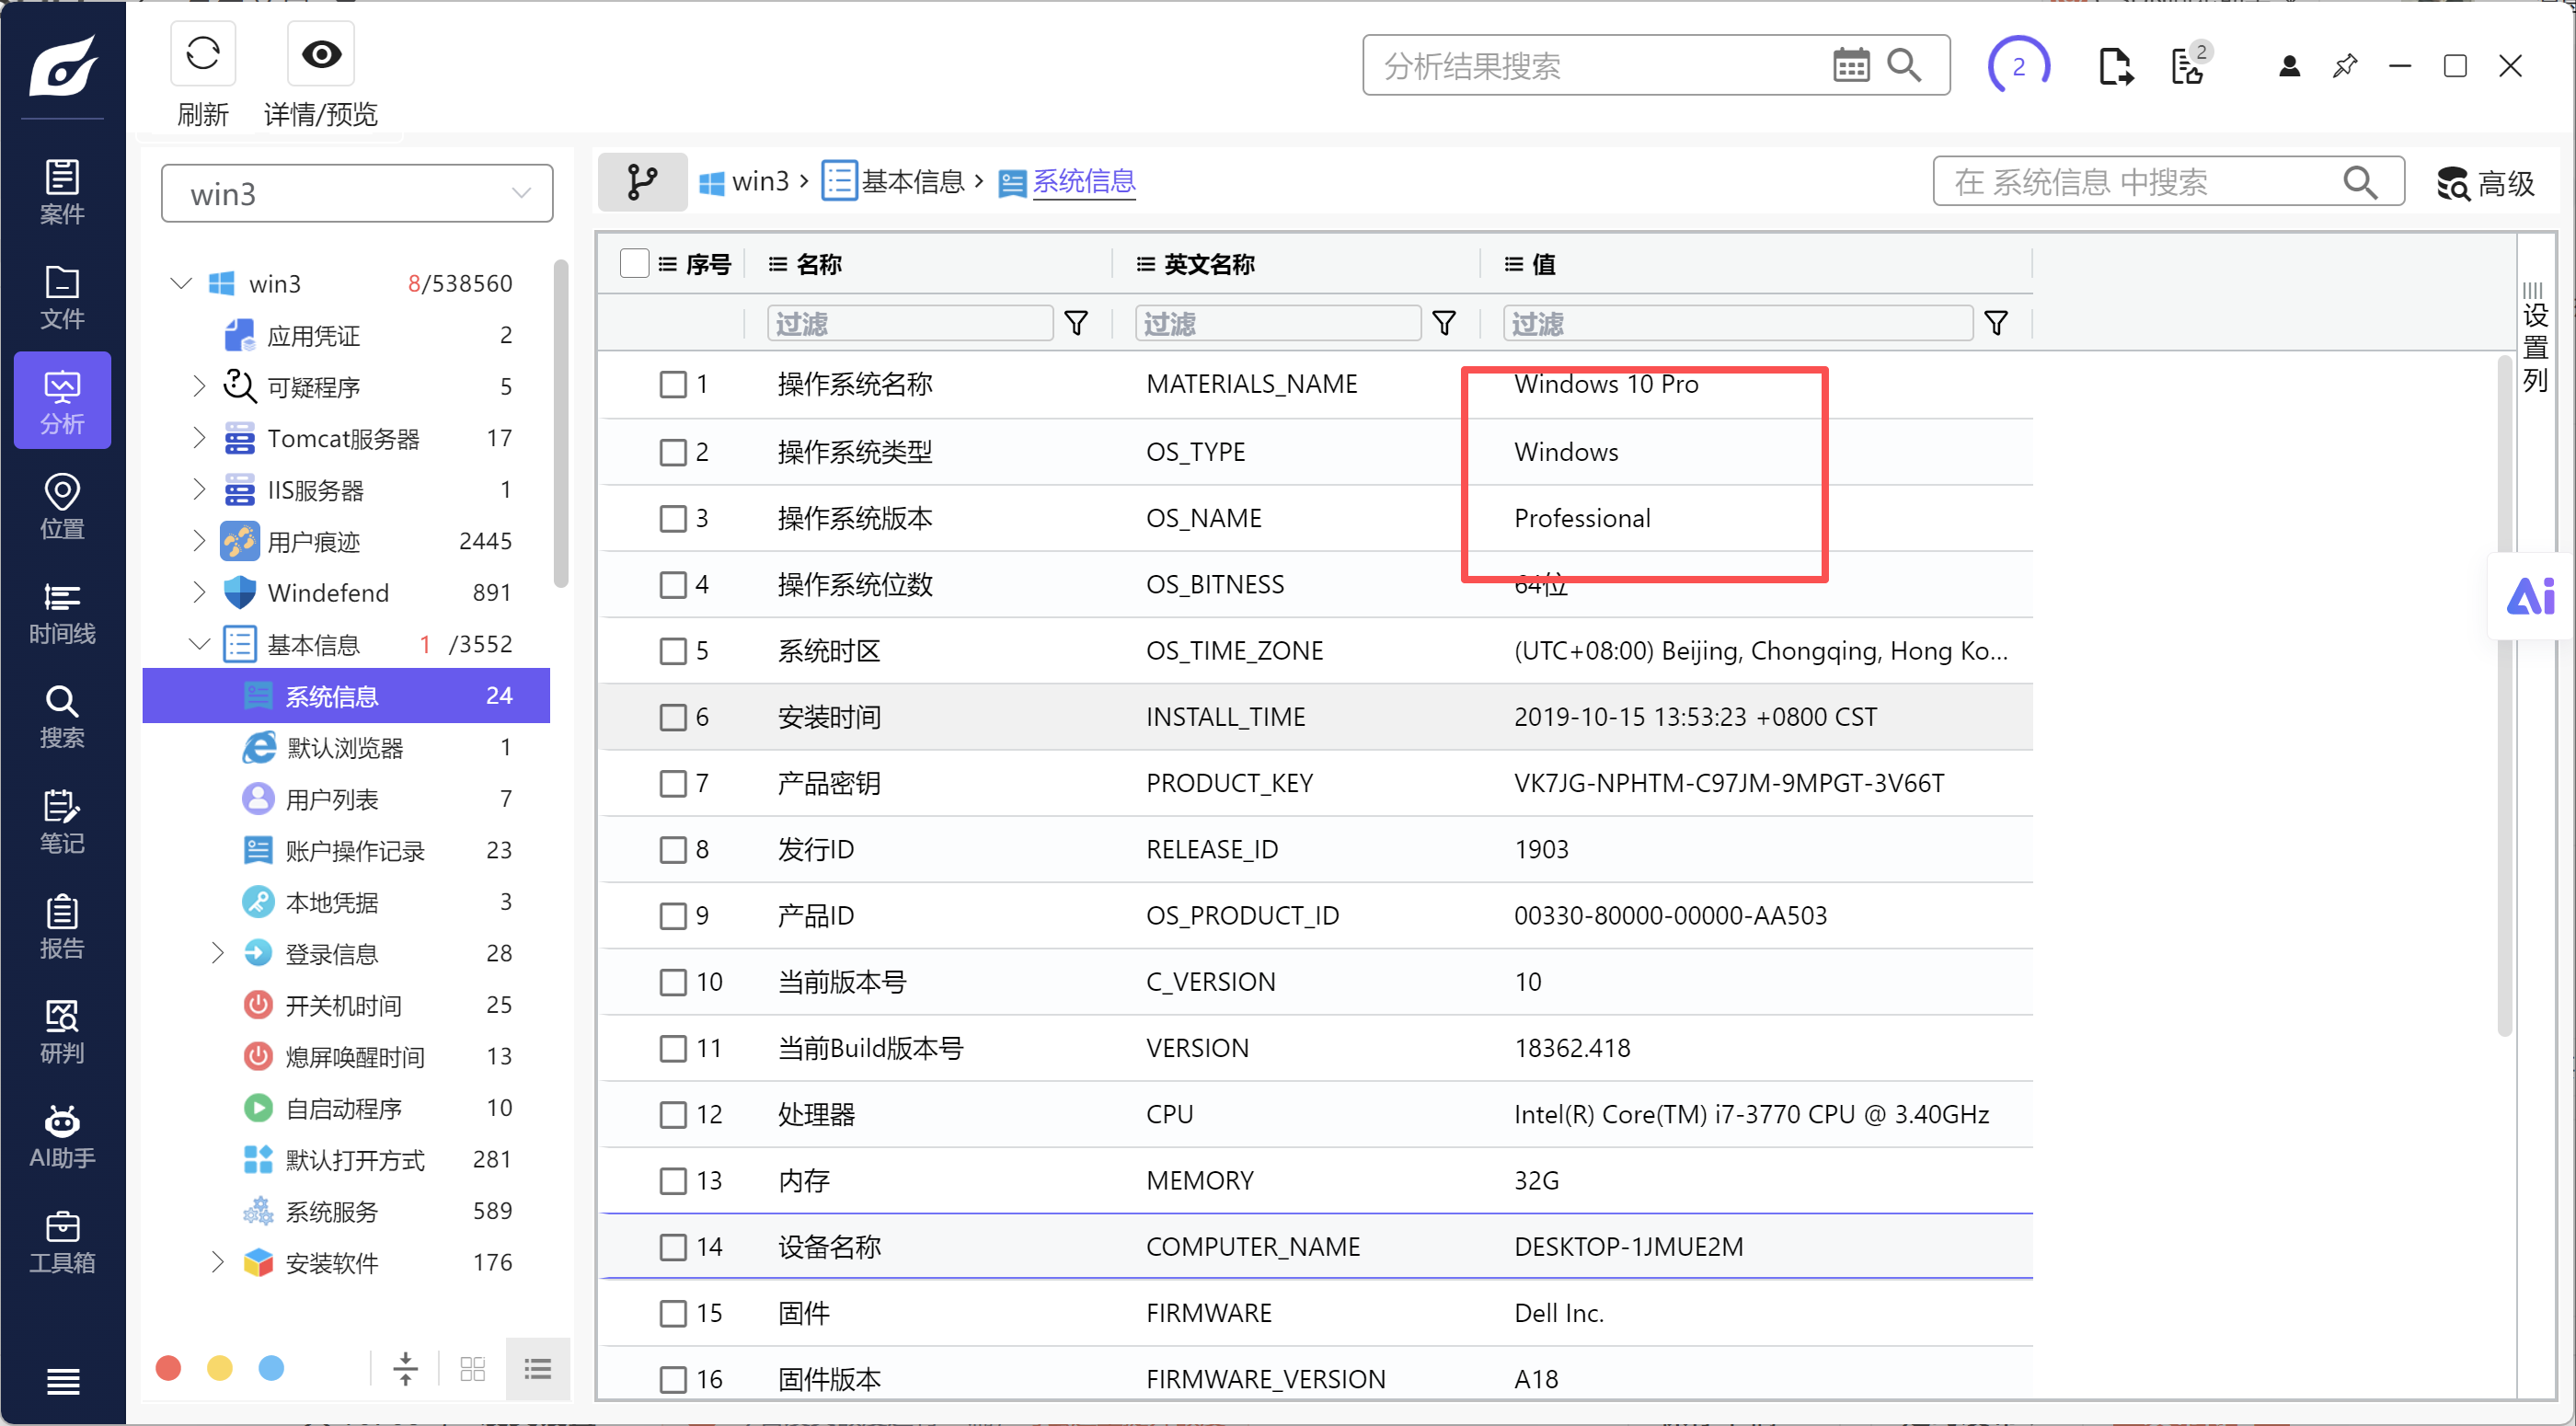
第 20 题 [单选题] 对于Win3.E01 镜像,其操作系统是
A. Windows xp
B. Windows 7
C. Windows 8
D. Windows 10
E. Windows Vista
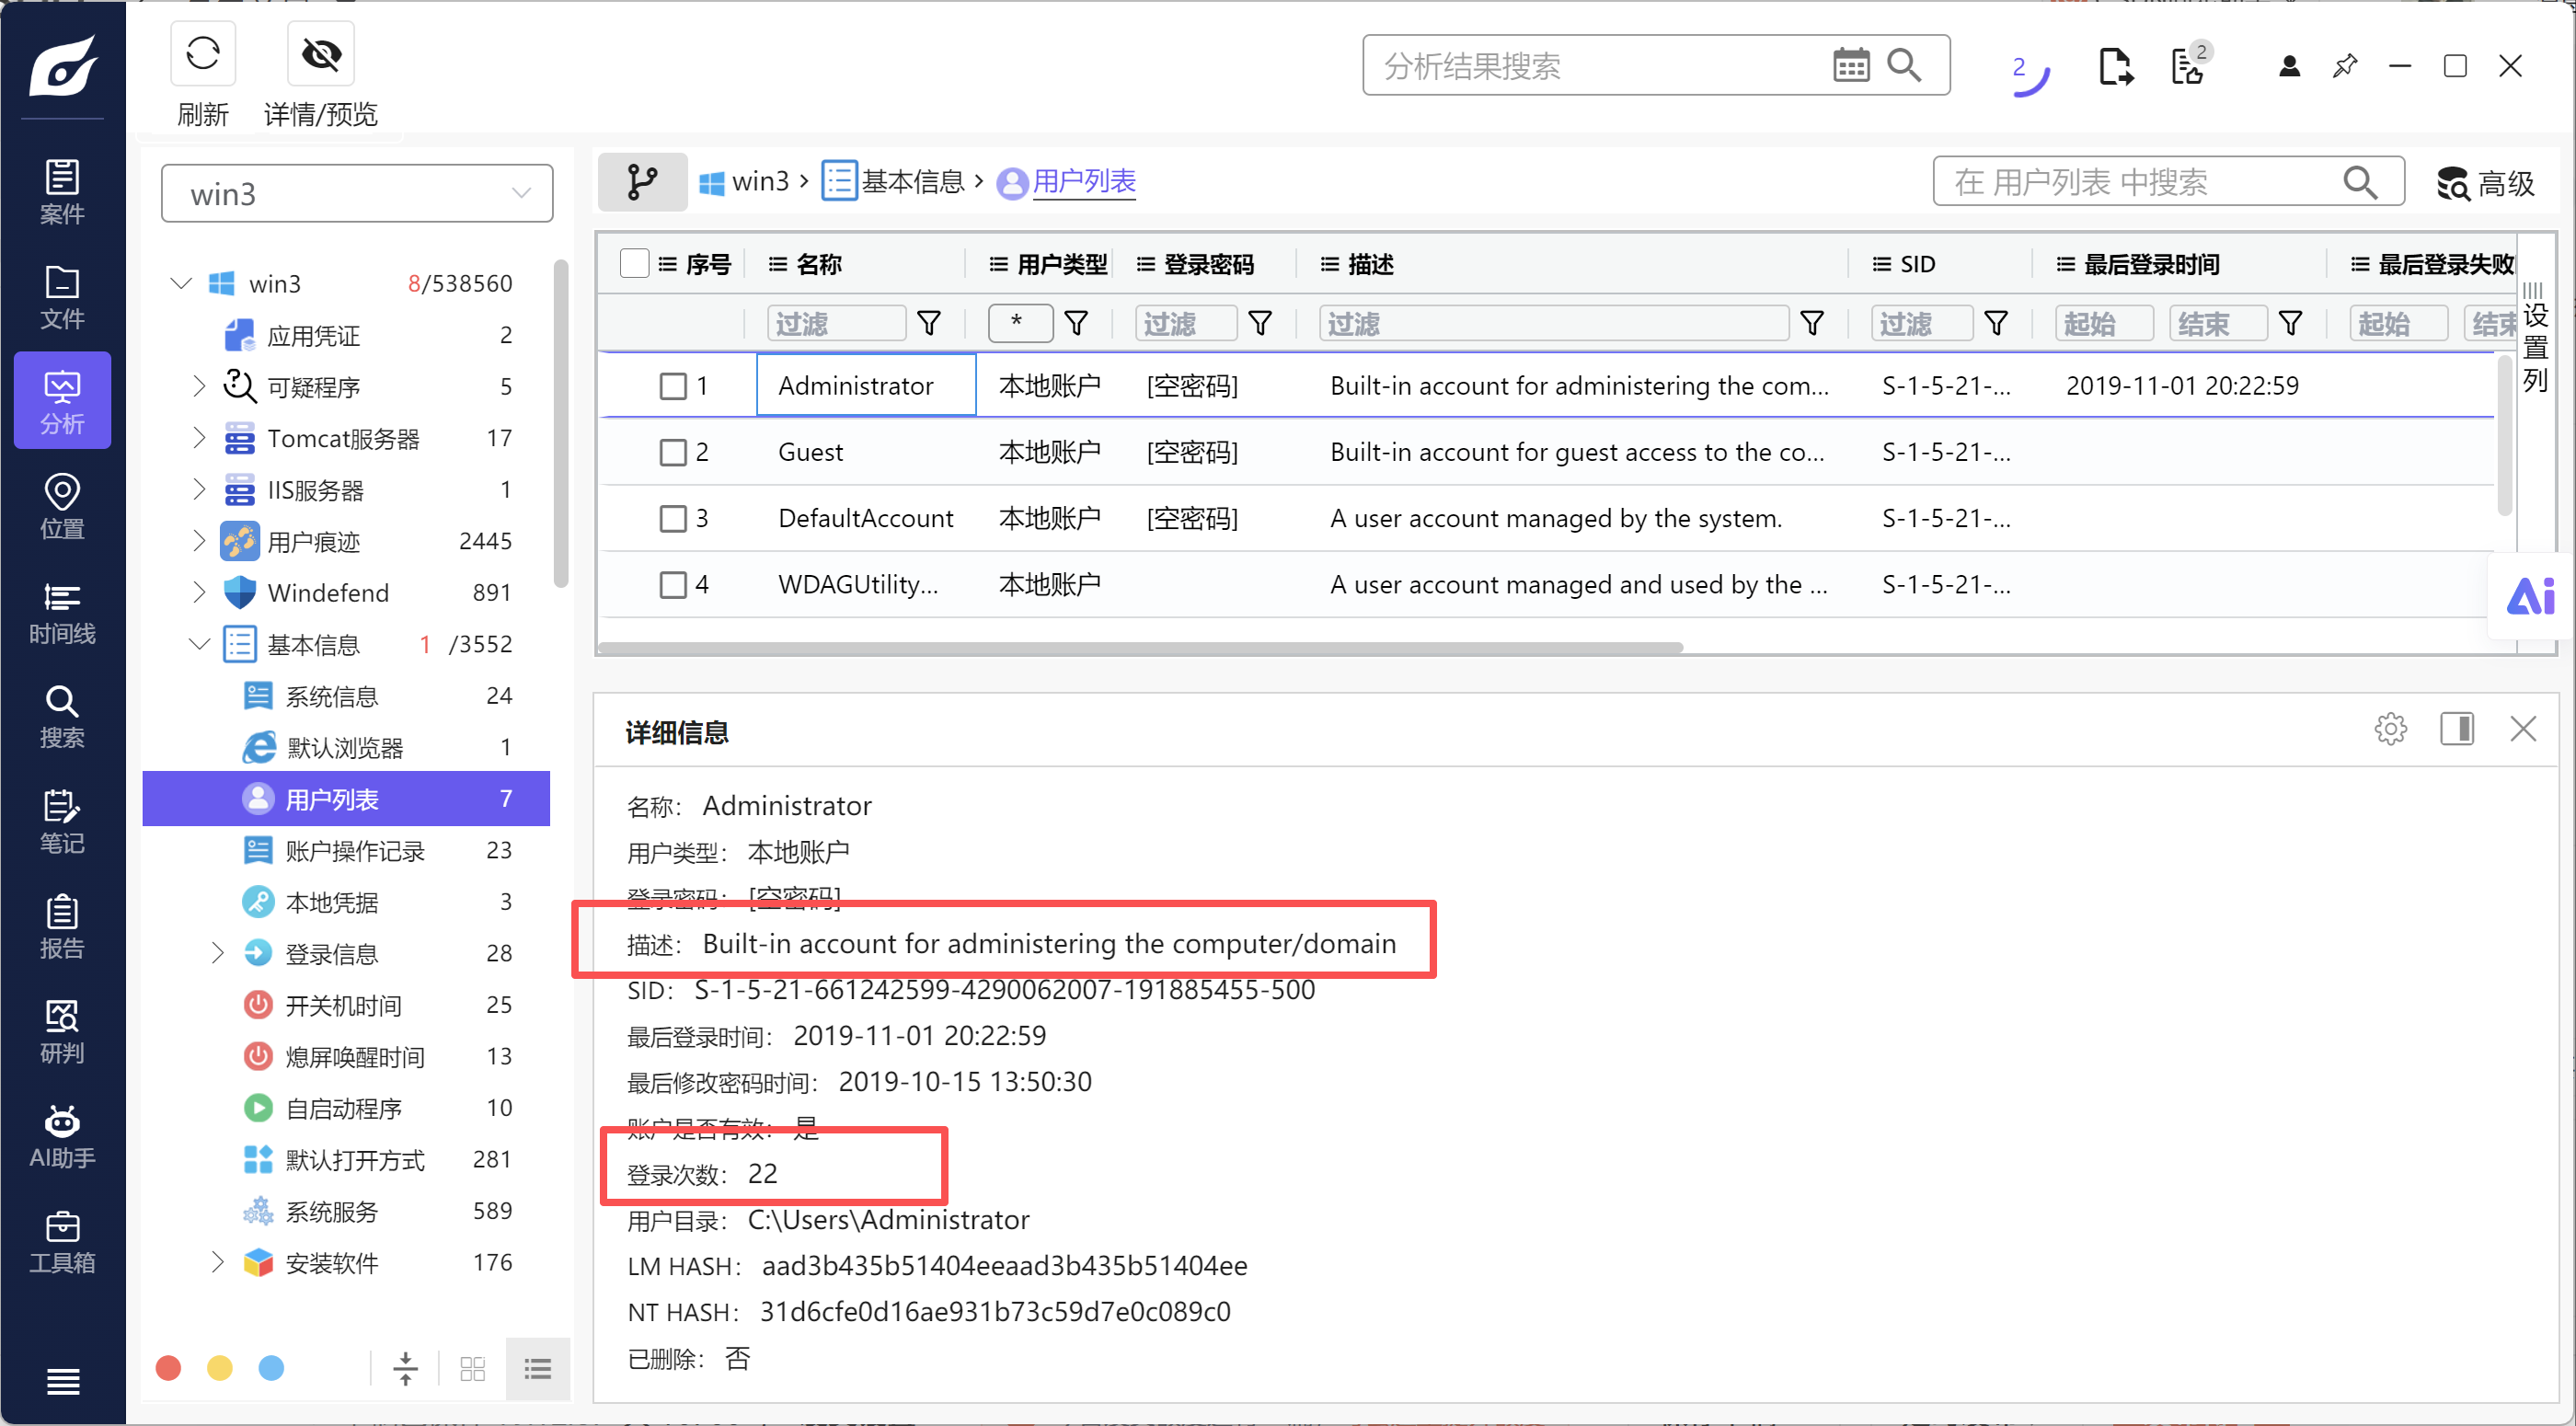
第 21 题 [单选题] 对于Win3.E01镜像,其可登录的用户名是
A. Administrator
B. Guest
C. DefaultAccount
D. systemprofile
E. 以上都不是
第 22 题 [单选题] 对于Win3.E01 镜像,其曾使用过以下哪个IP地址
A. 192.168.0.101
B. 192.168.1.101
C. 192.168.0.104
D. 192.168.1.104
E. 以上都不是
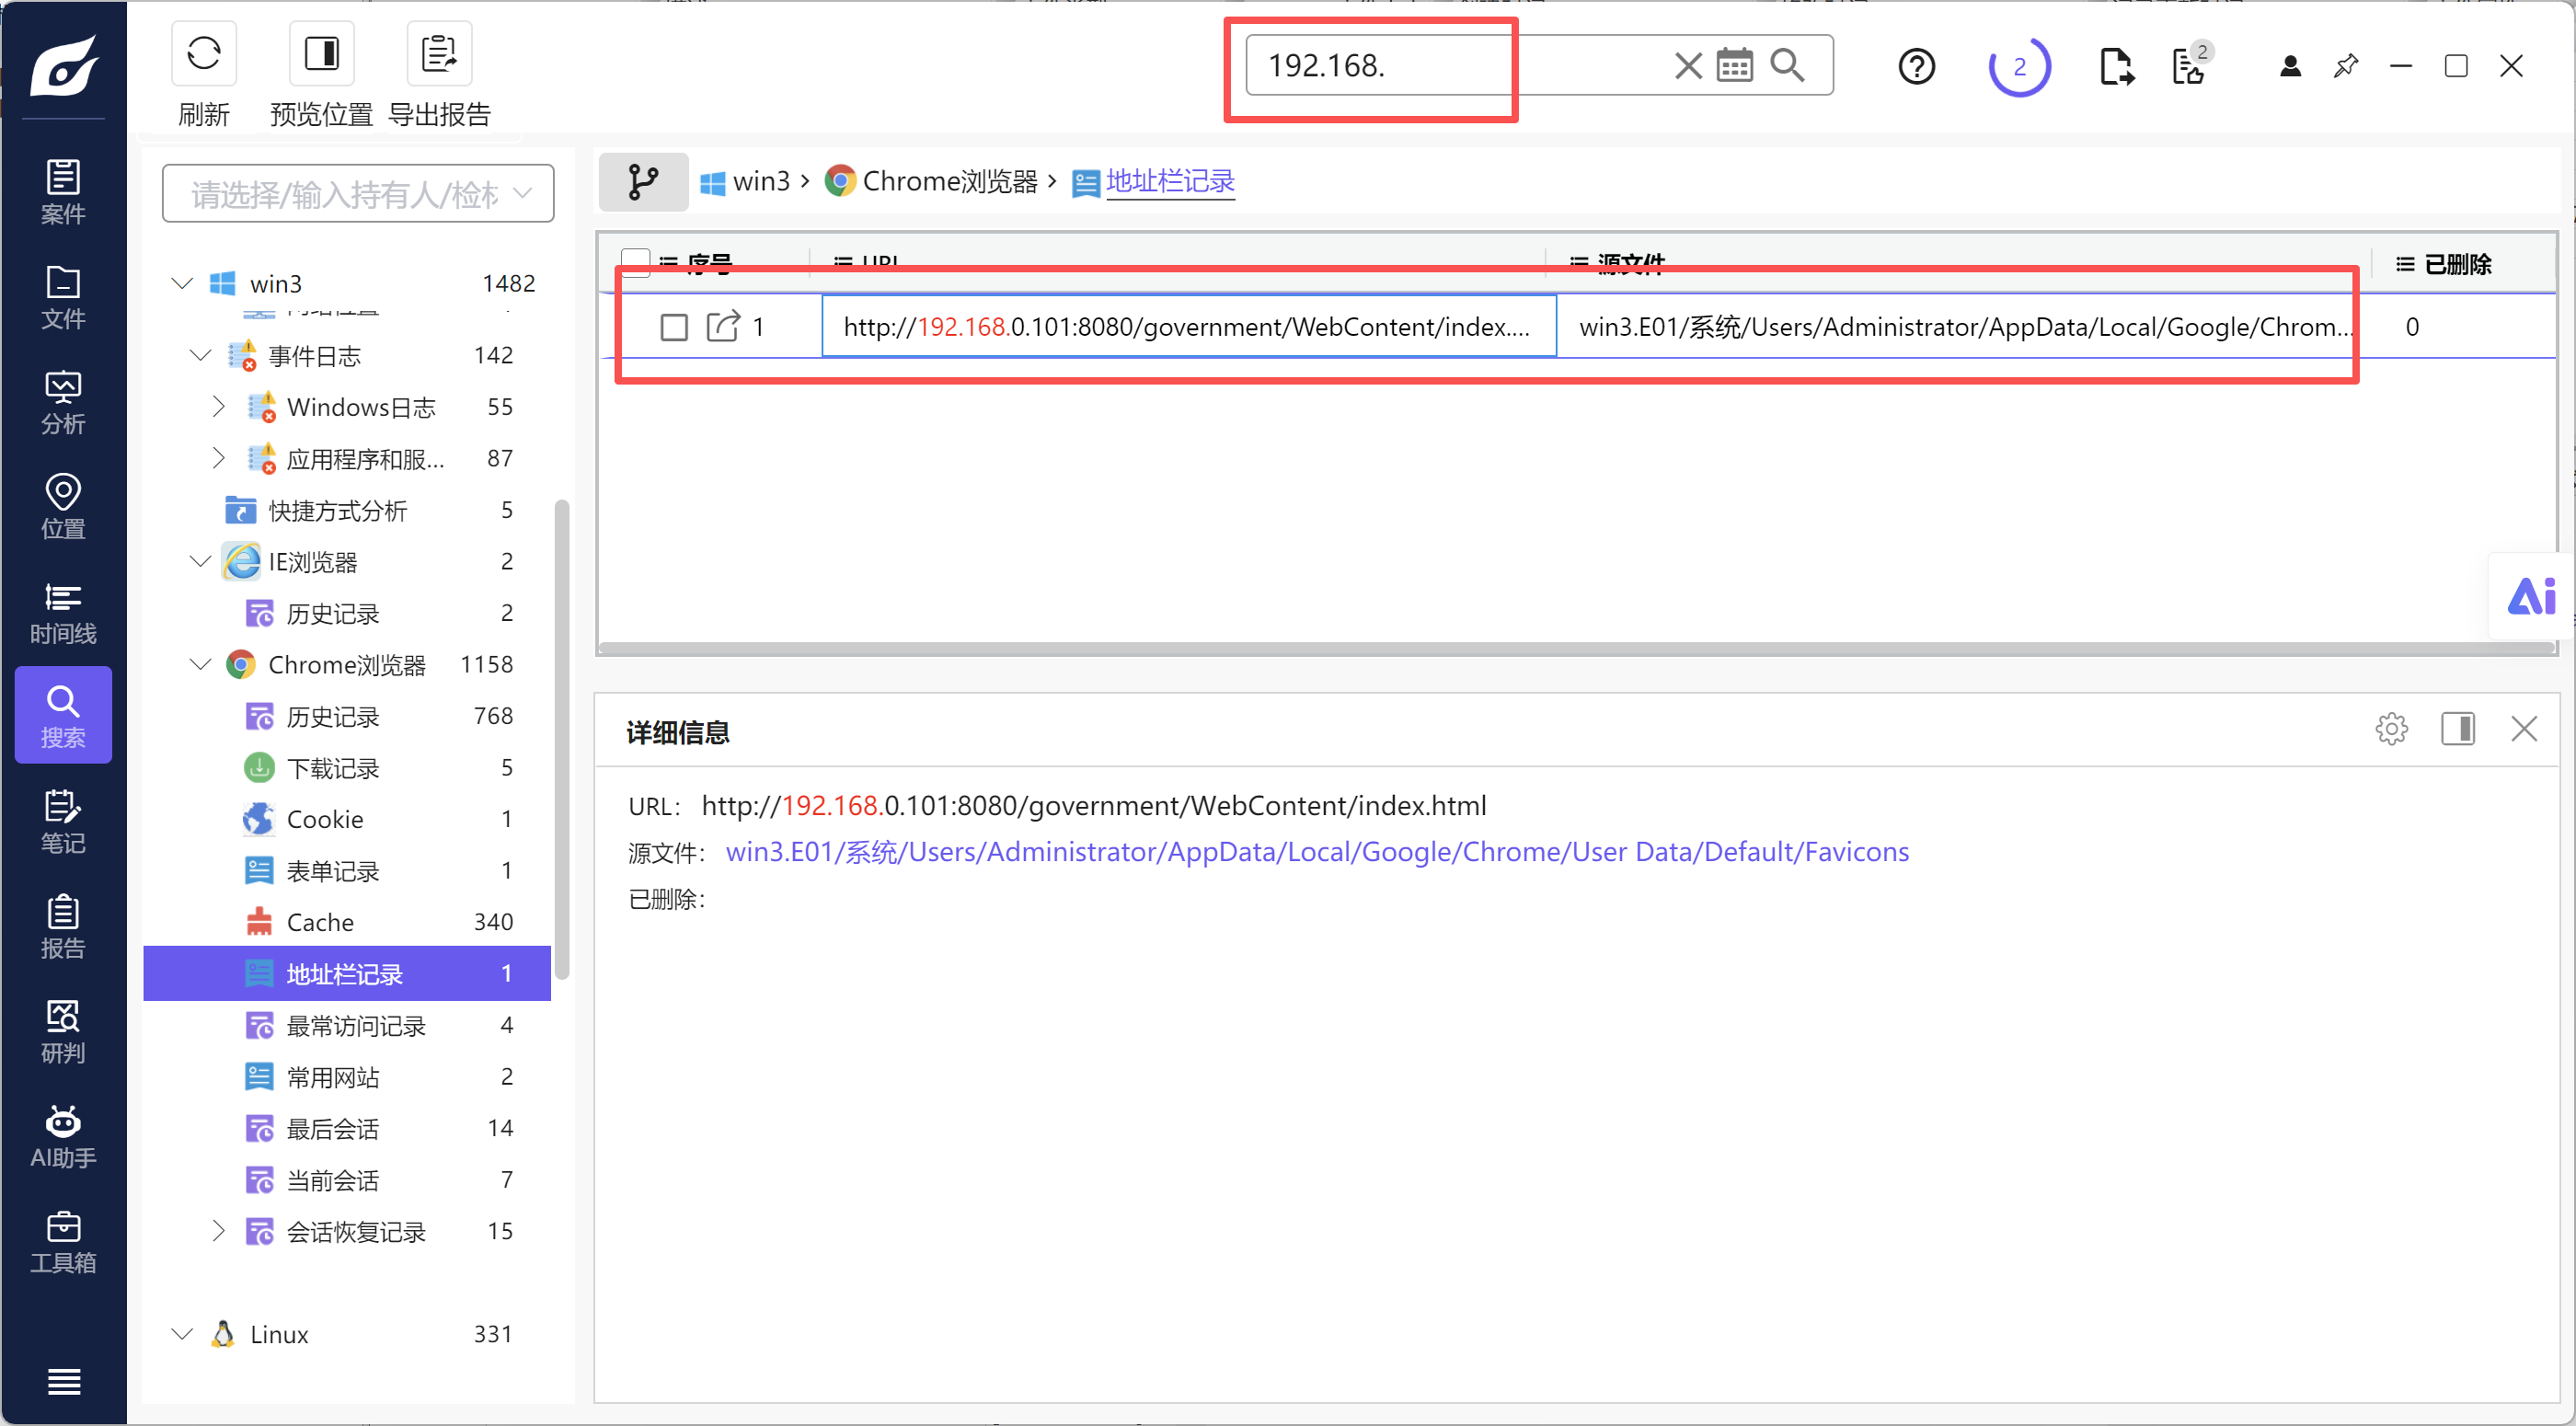
直接搜索192.168.,找到这里发现用192.168.1.101可以访问到本机的文件说明这就是本机ip
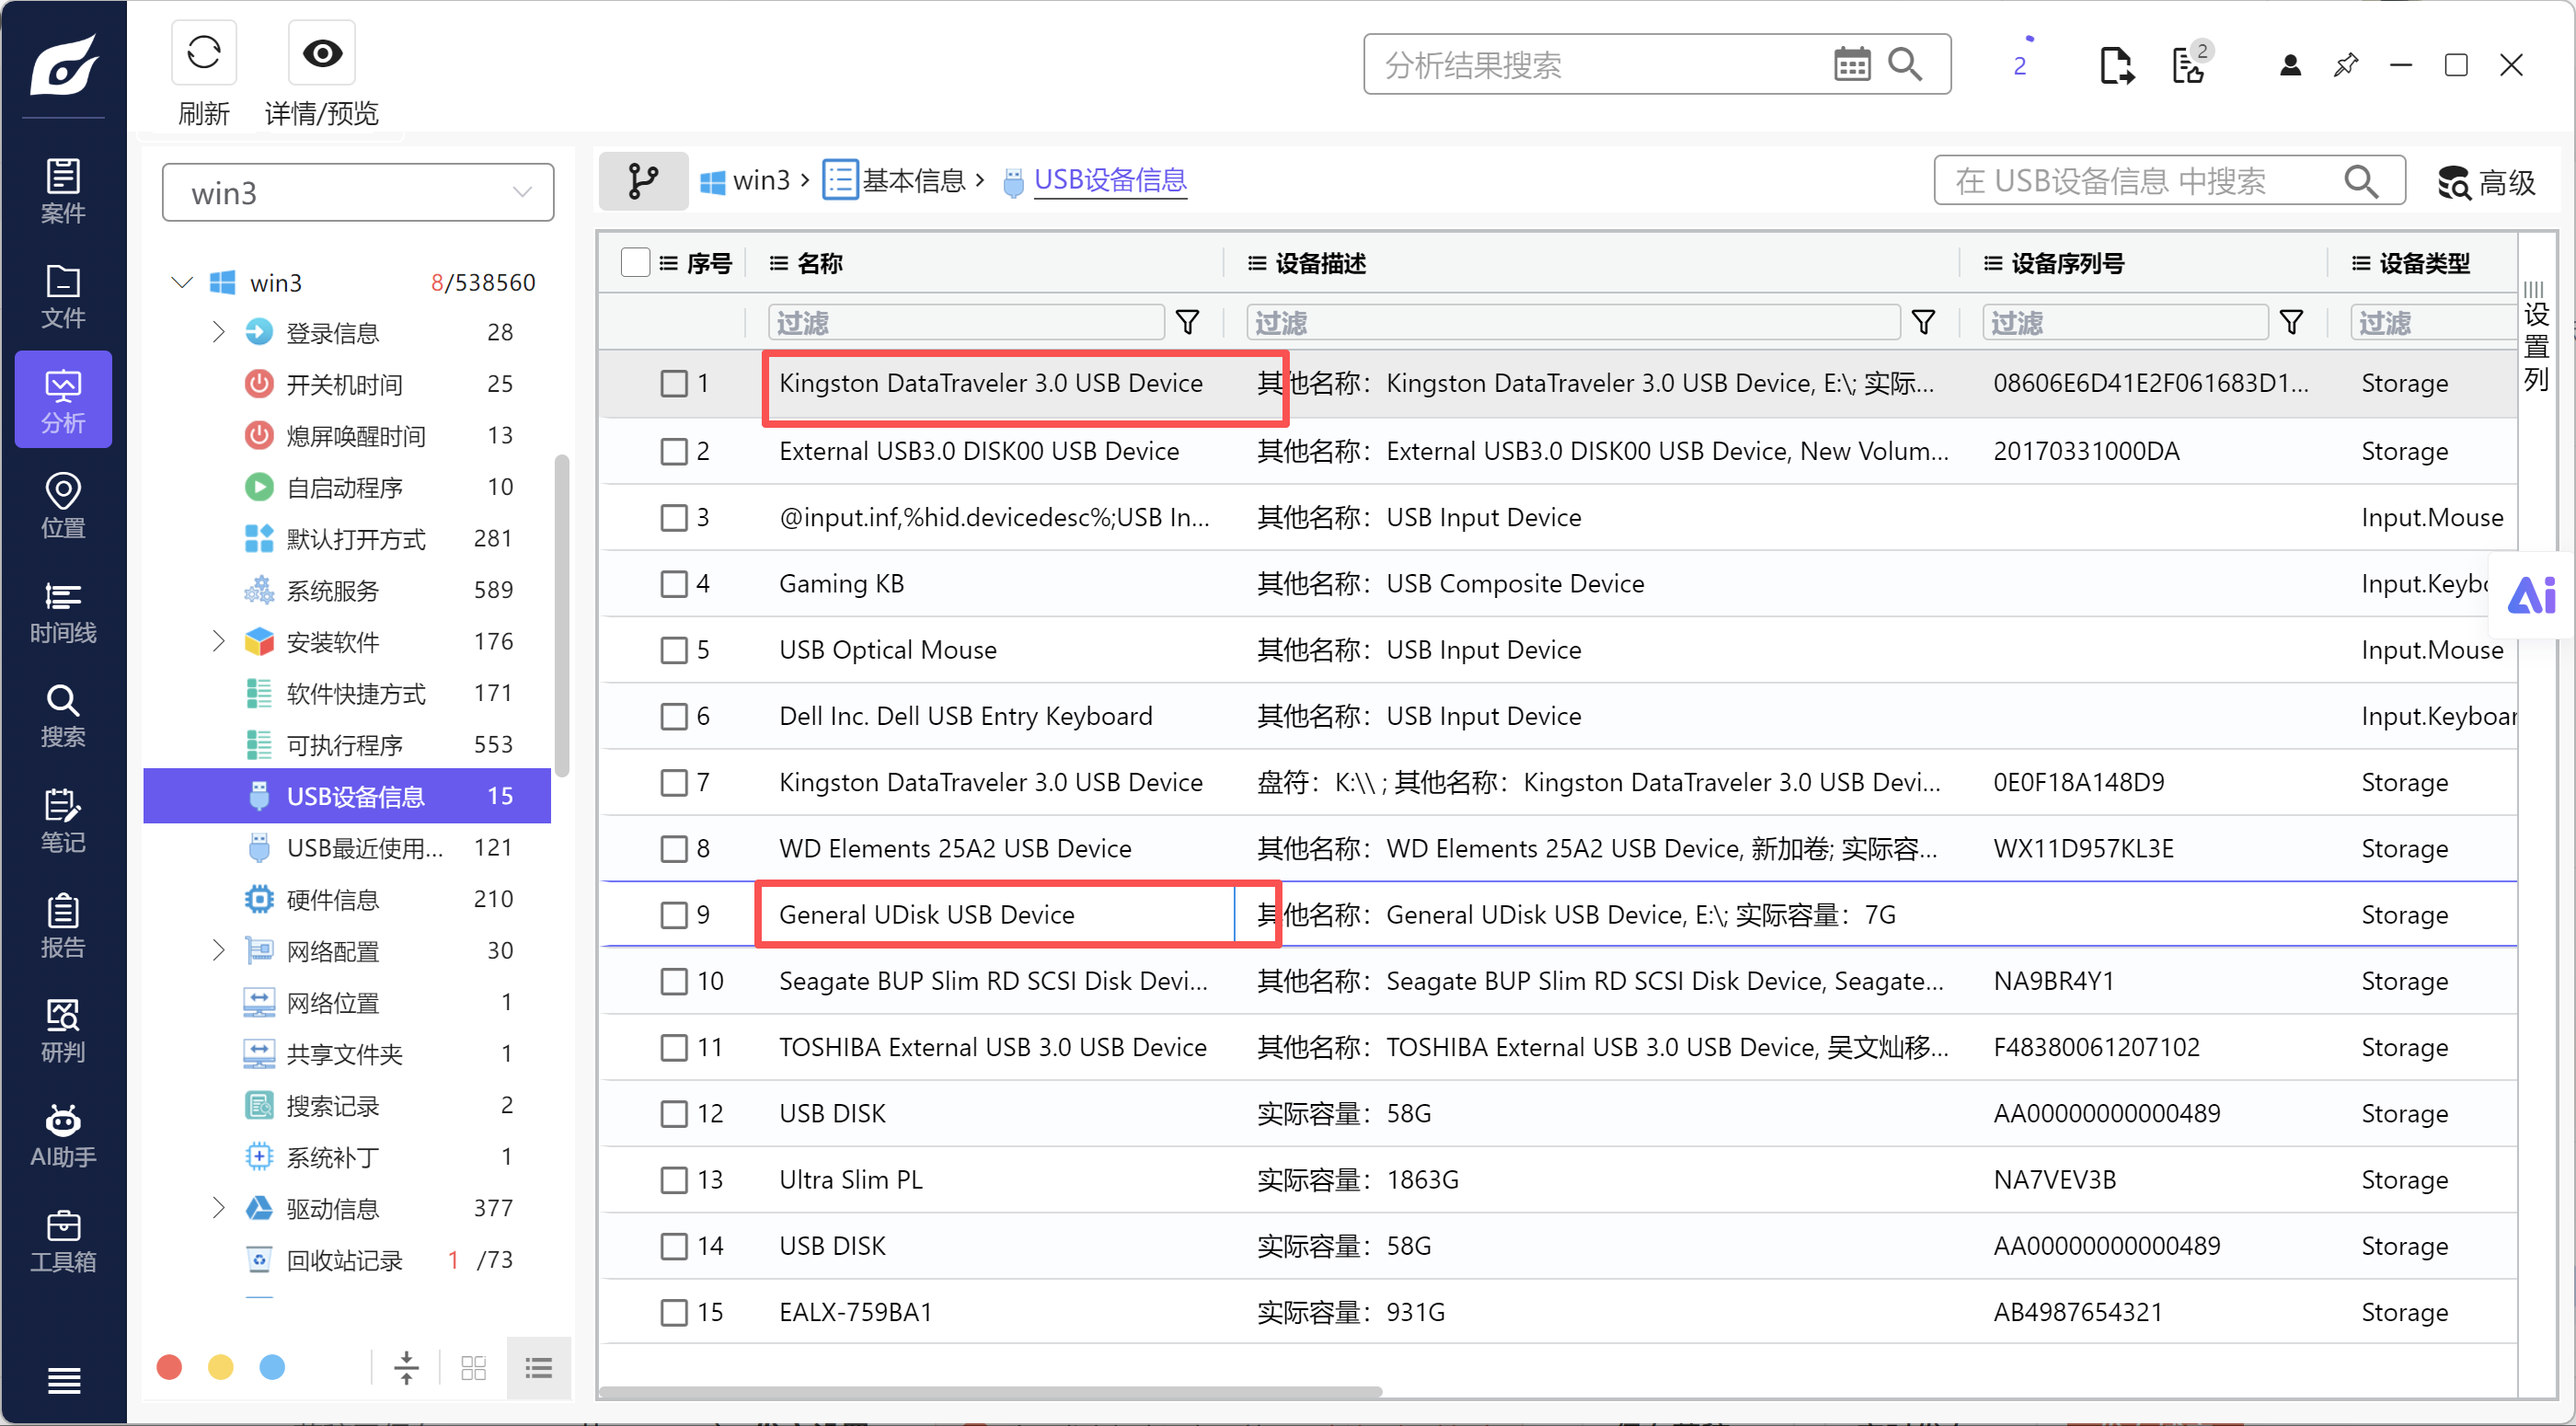
第 23 题 [多选题] 对于Win3.E01 镜像,以下哪个USB存储设备曾经连接过Win3 这台主机
A. SMI USB DISK USB Device
B. Kingston DataTraveler 3.0 USB Device
C. General UDisk USB Device
D. 选项 A,B
E. 选项 A,B,C
第 24 题 [多选题] 对于Win3.E01 镜像,以下哪些程序被设定为开机启动项
A. "C:\Program Files\Realtek\Audio\HDA\RtDCpl64.exe"
B. "C:\Users\Administrator\AppData\Local\Microsoft\OneDrive\OneDrive.exe"
C. "F:\BaiduNetdisk\BaiduNetdisk.exe"
D. "F:\BaiduNetdisk\YunDetectService.exe"
E. 以上全部选项
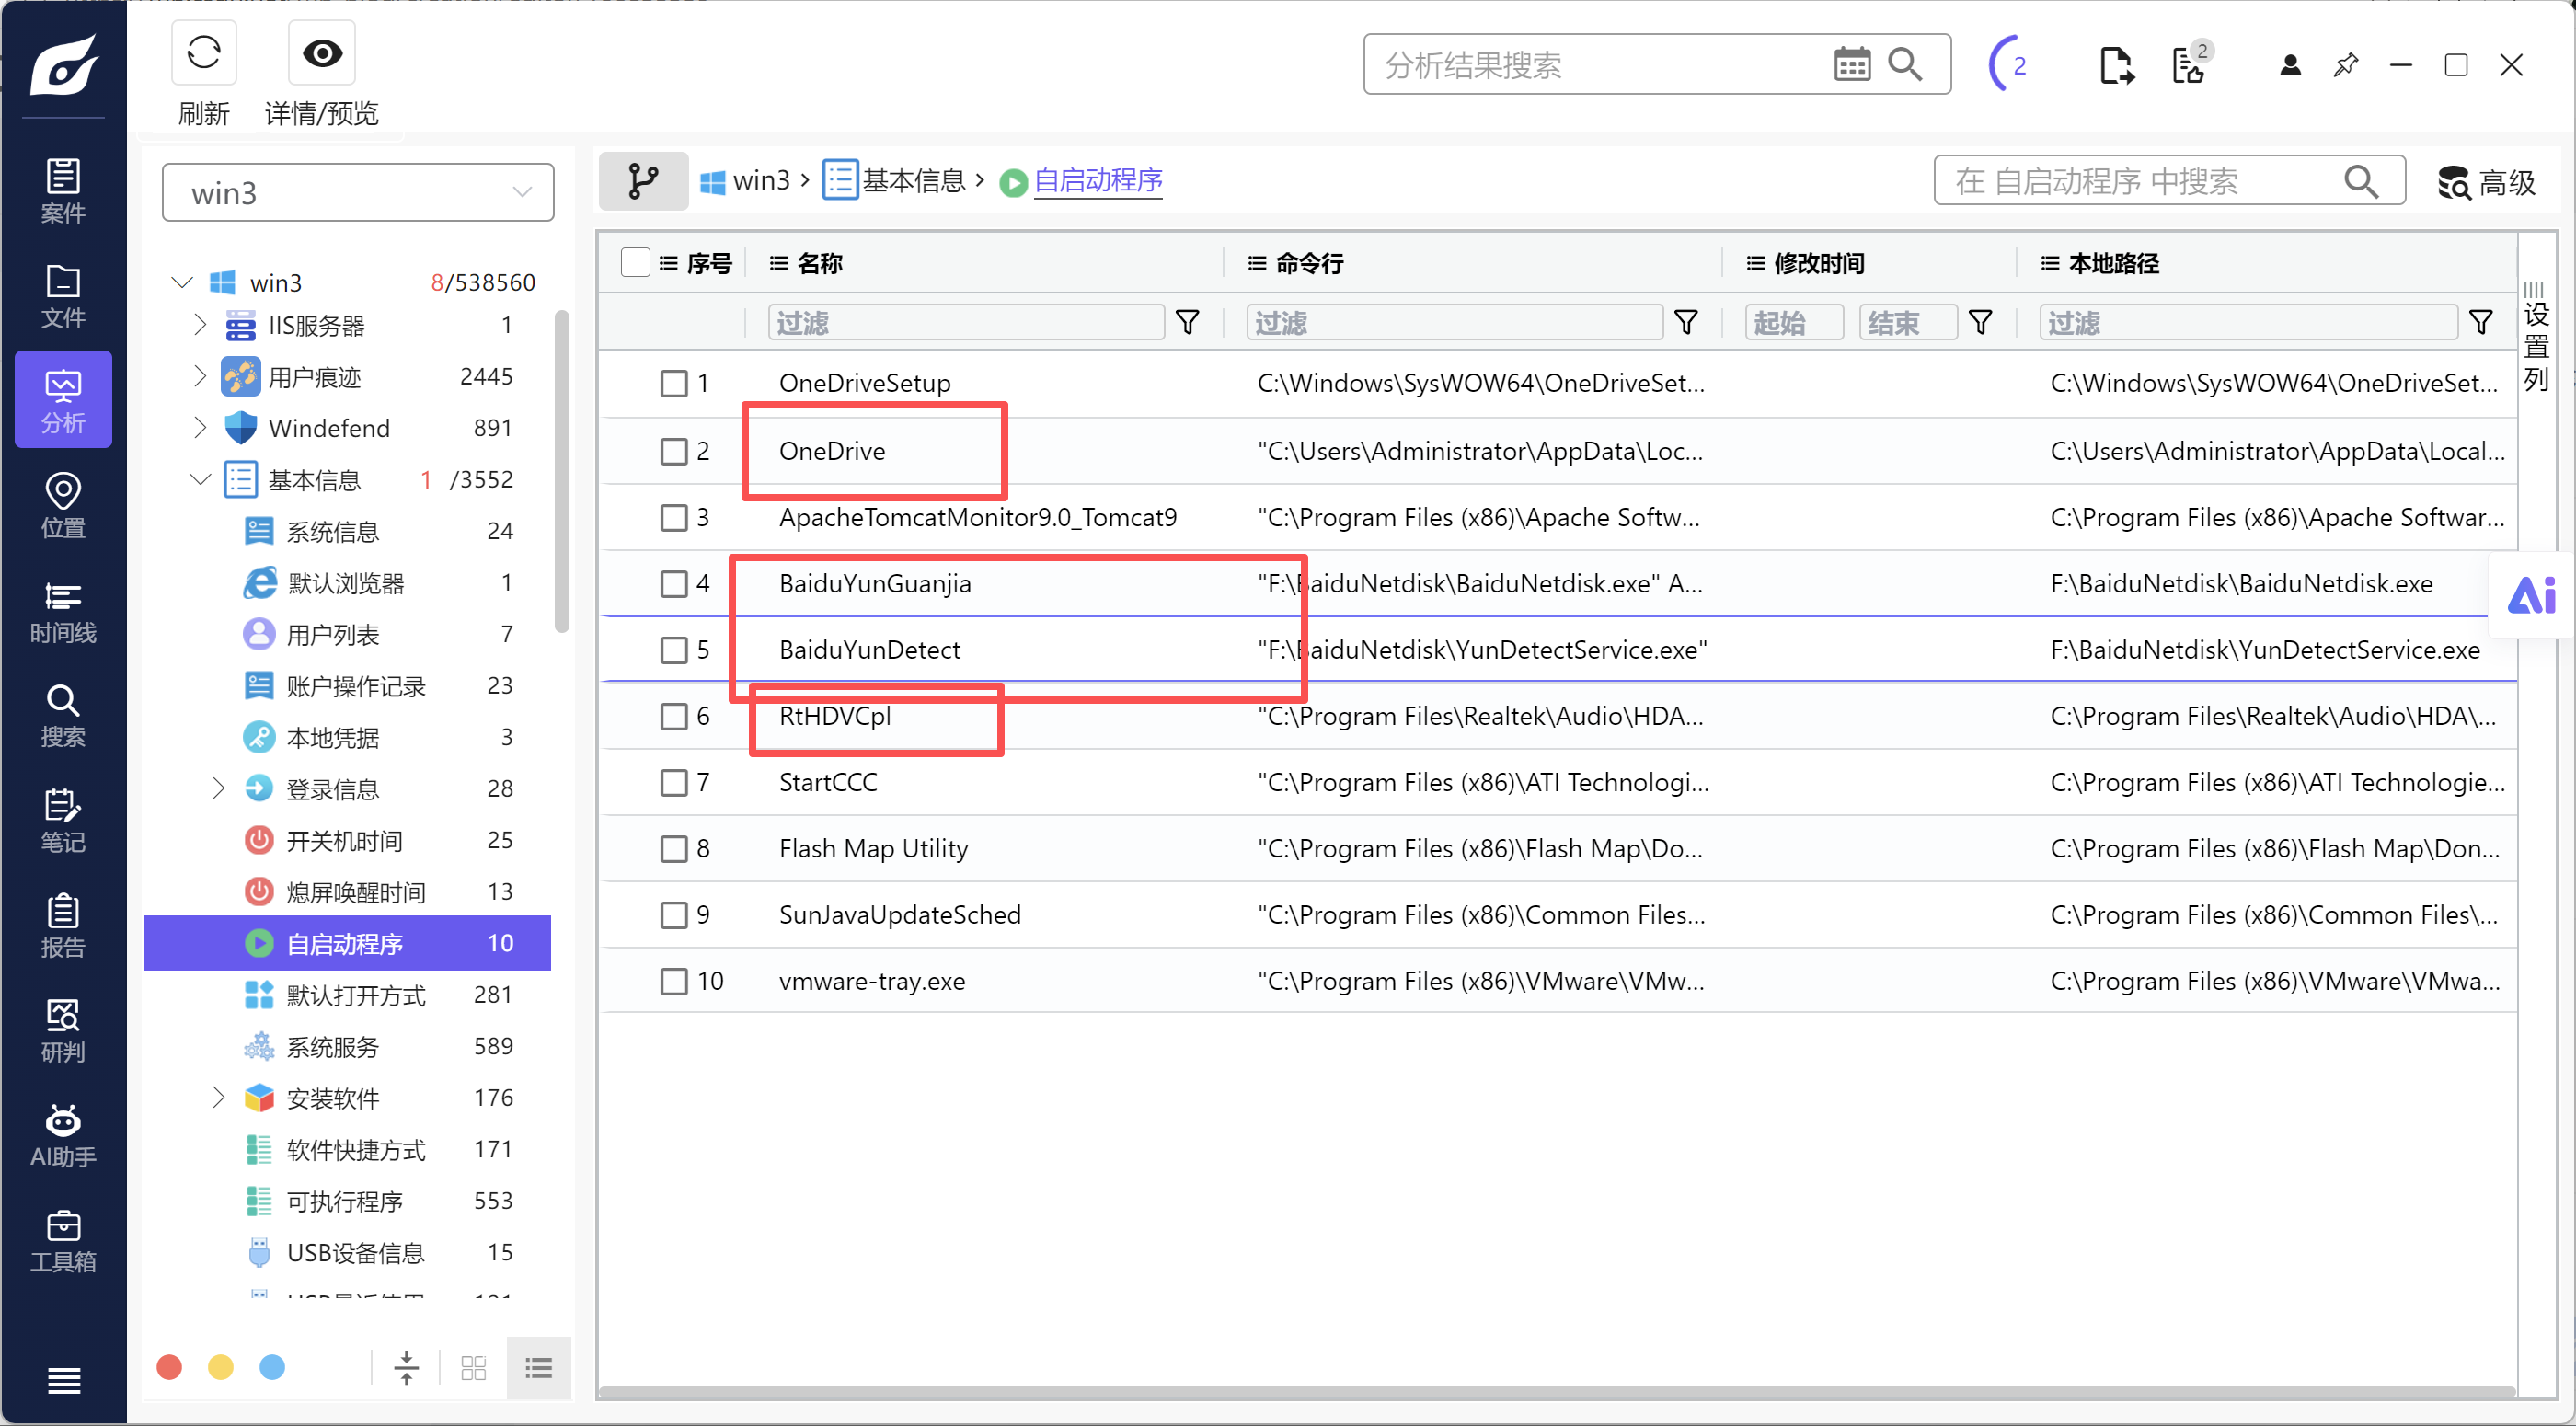
名字对不上没事主要看路径对的上就行
第 25 题 [单选题] 对于Win3.E01 镜像,曾经有个文件在A盘下, A:\New Text Document.txt , 请问这个 文件的创建时间 (UTC)
A. 2019-10-26 07:47:02 AM
B. 2019-10-27 07:47:02 AM
C. 2019-10-28 07:47:02 AM
D. 2019-10-29 07:47:02 AM
E. 以上都不是
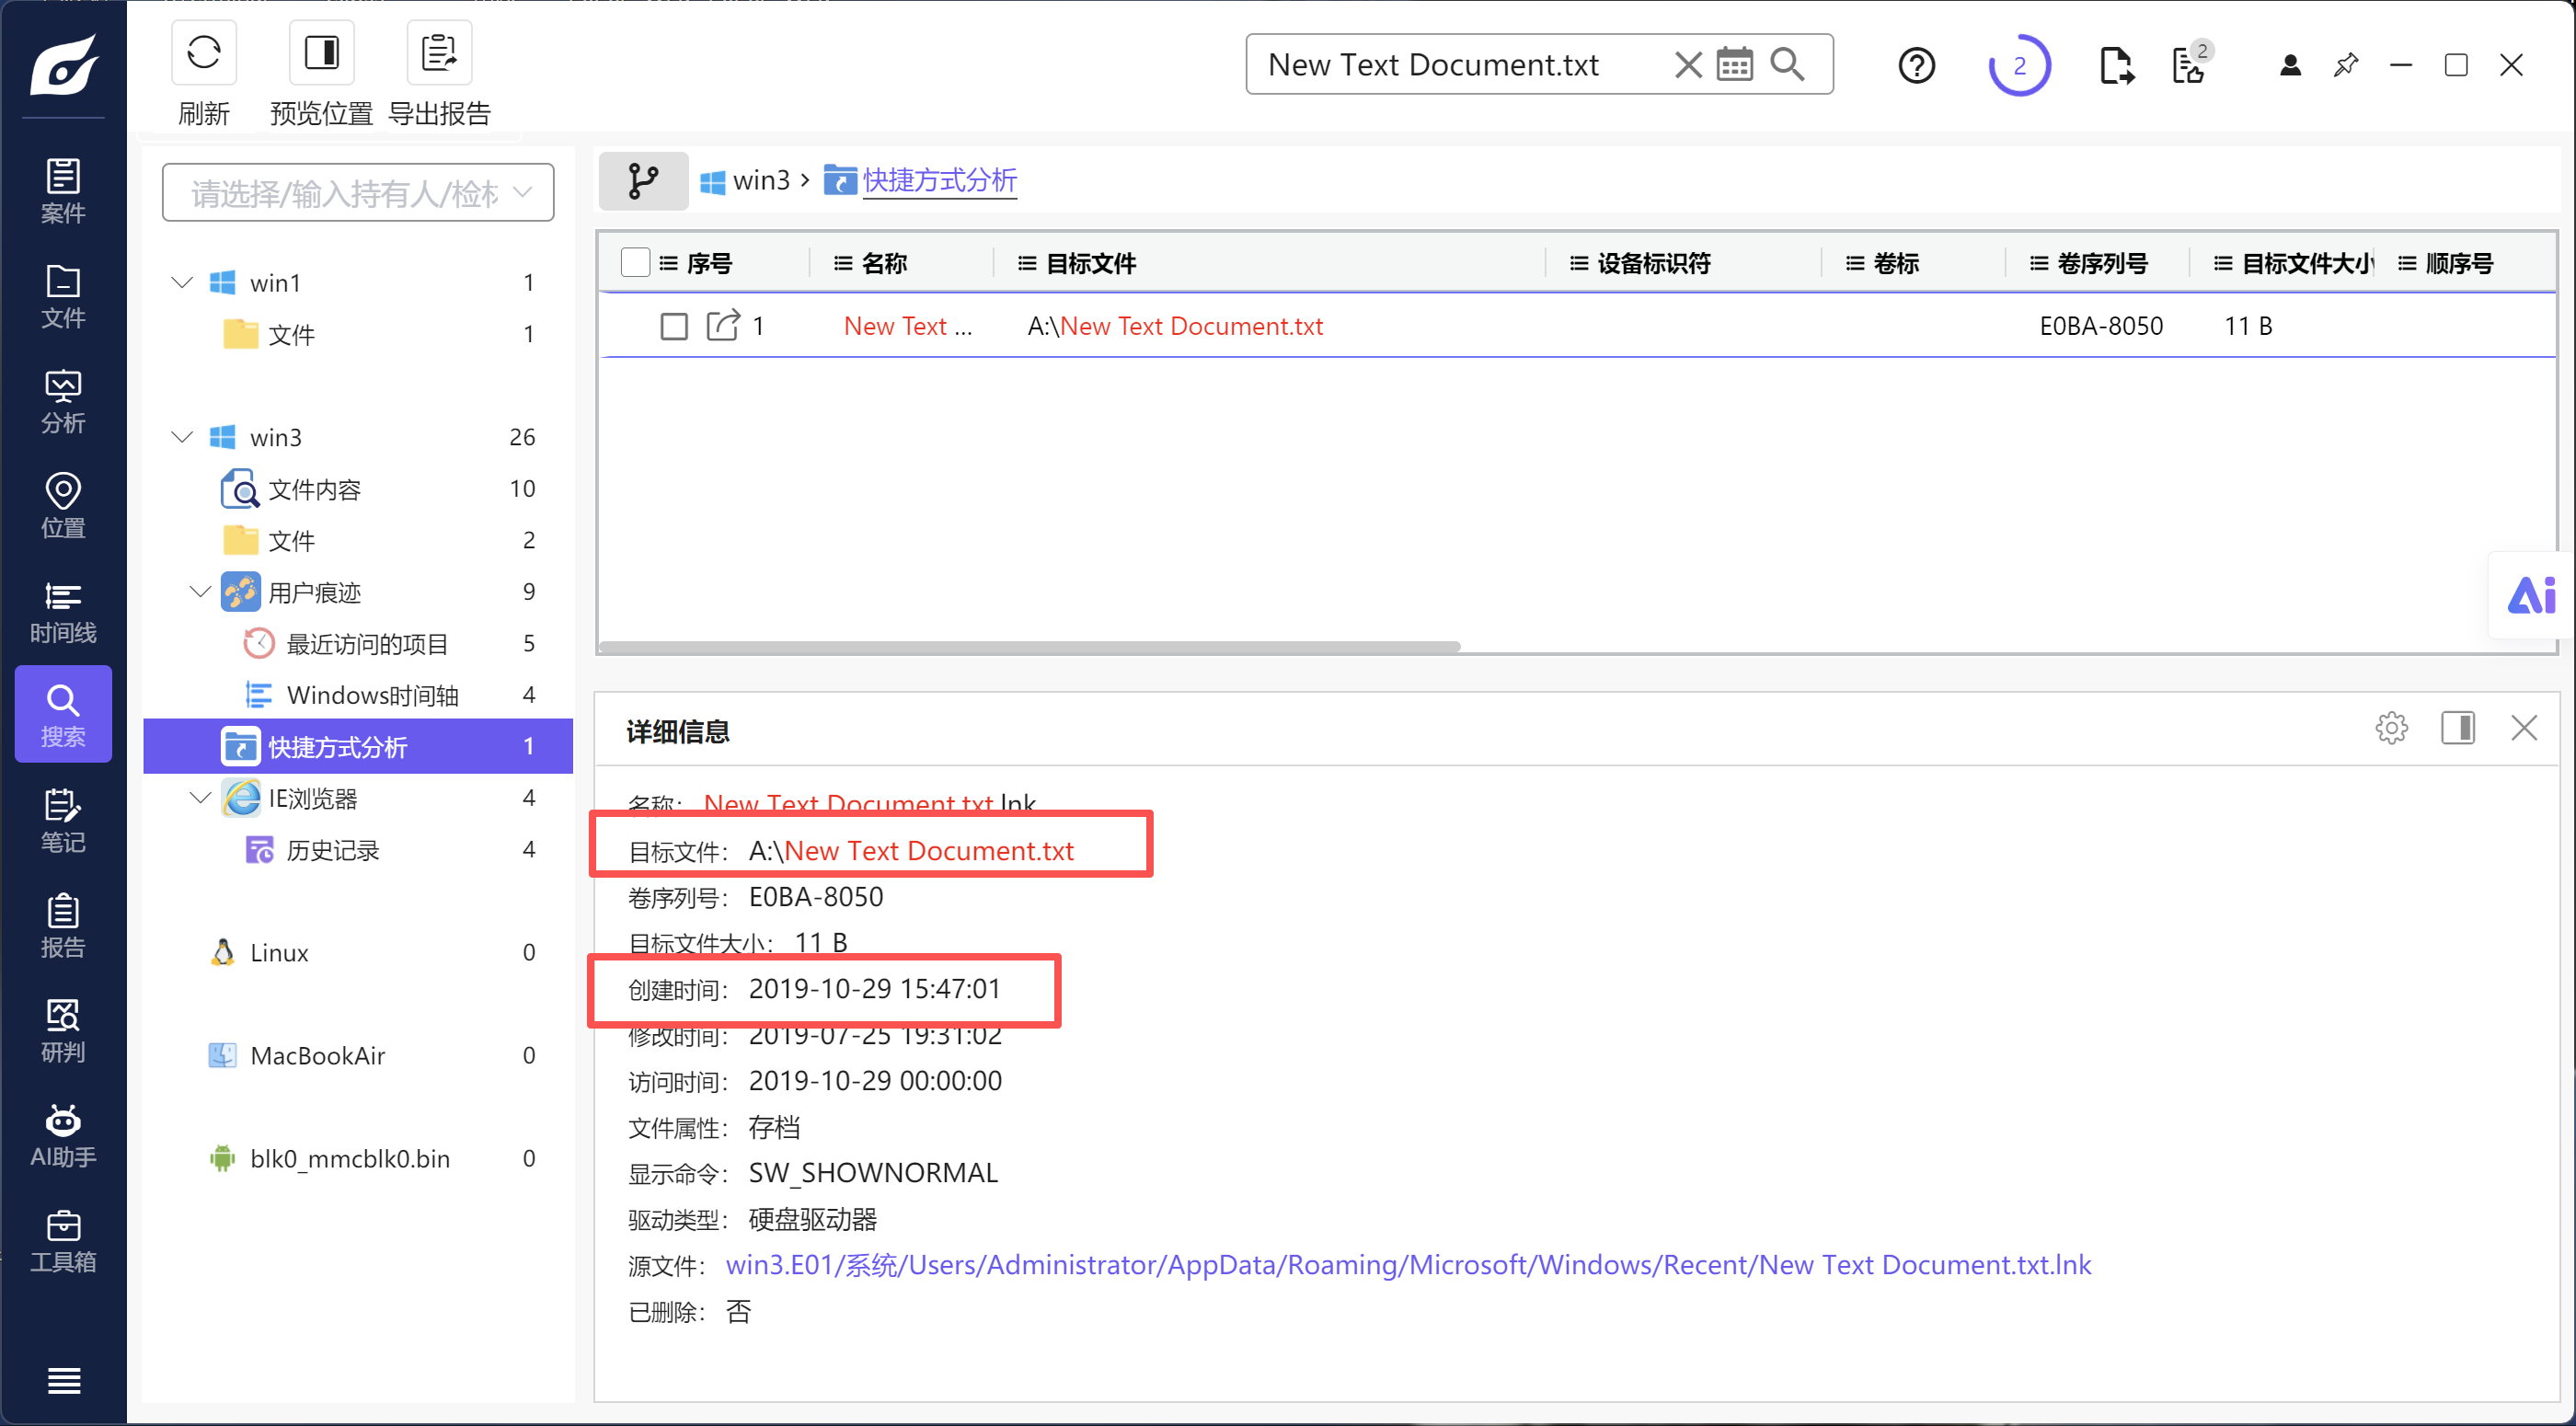
搜索找了个最接近的,搜出来也有很多干扰项,有的不是A盘下的
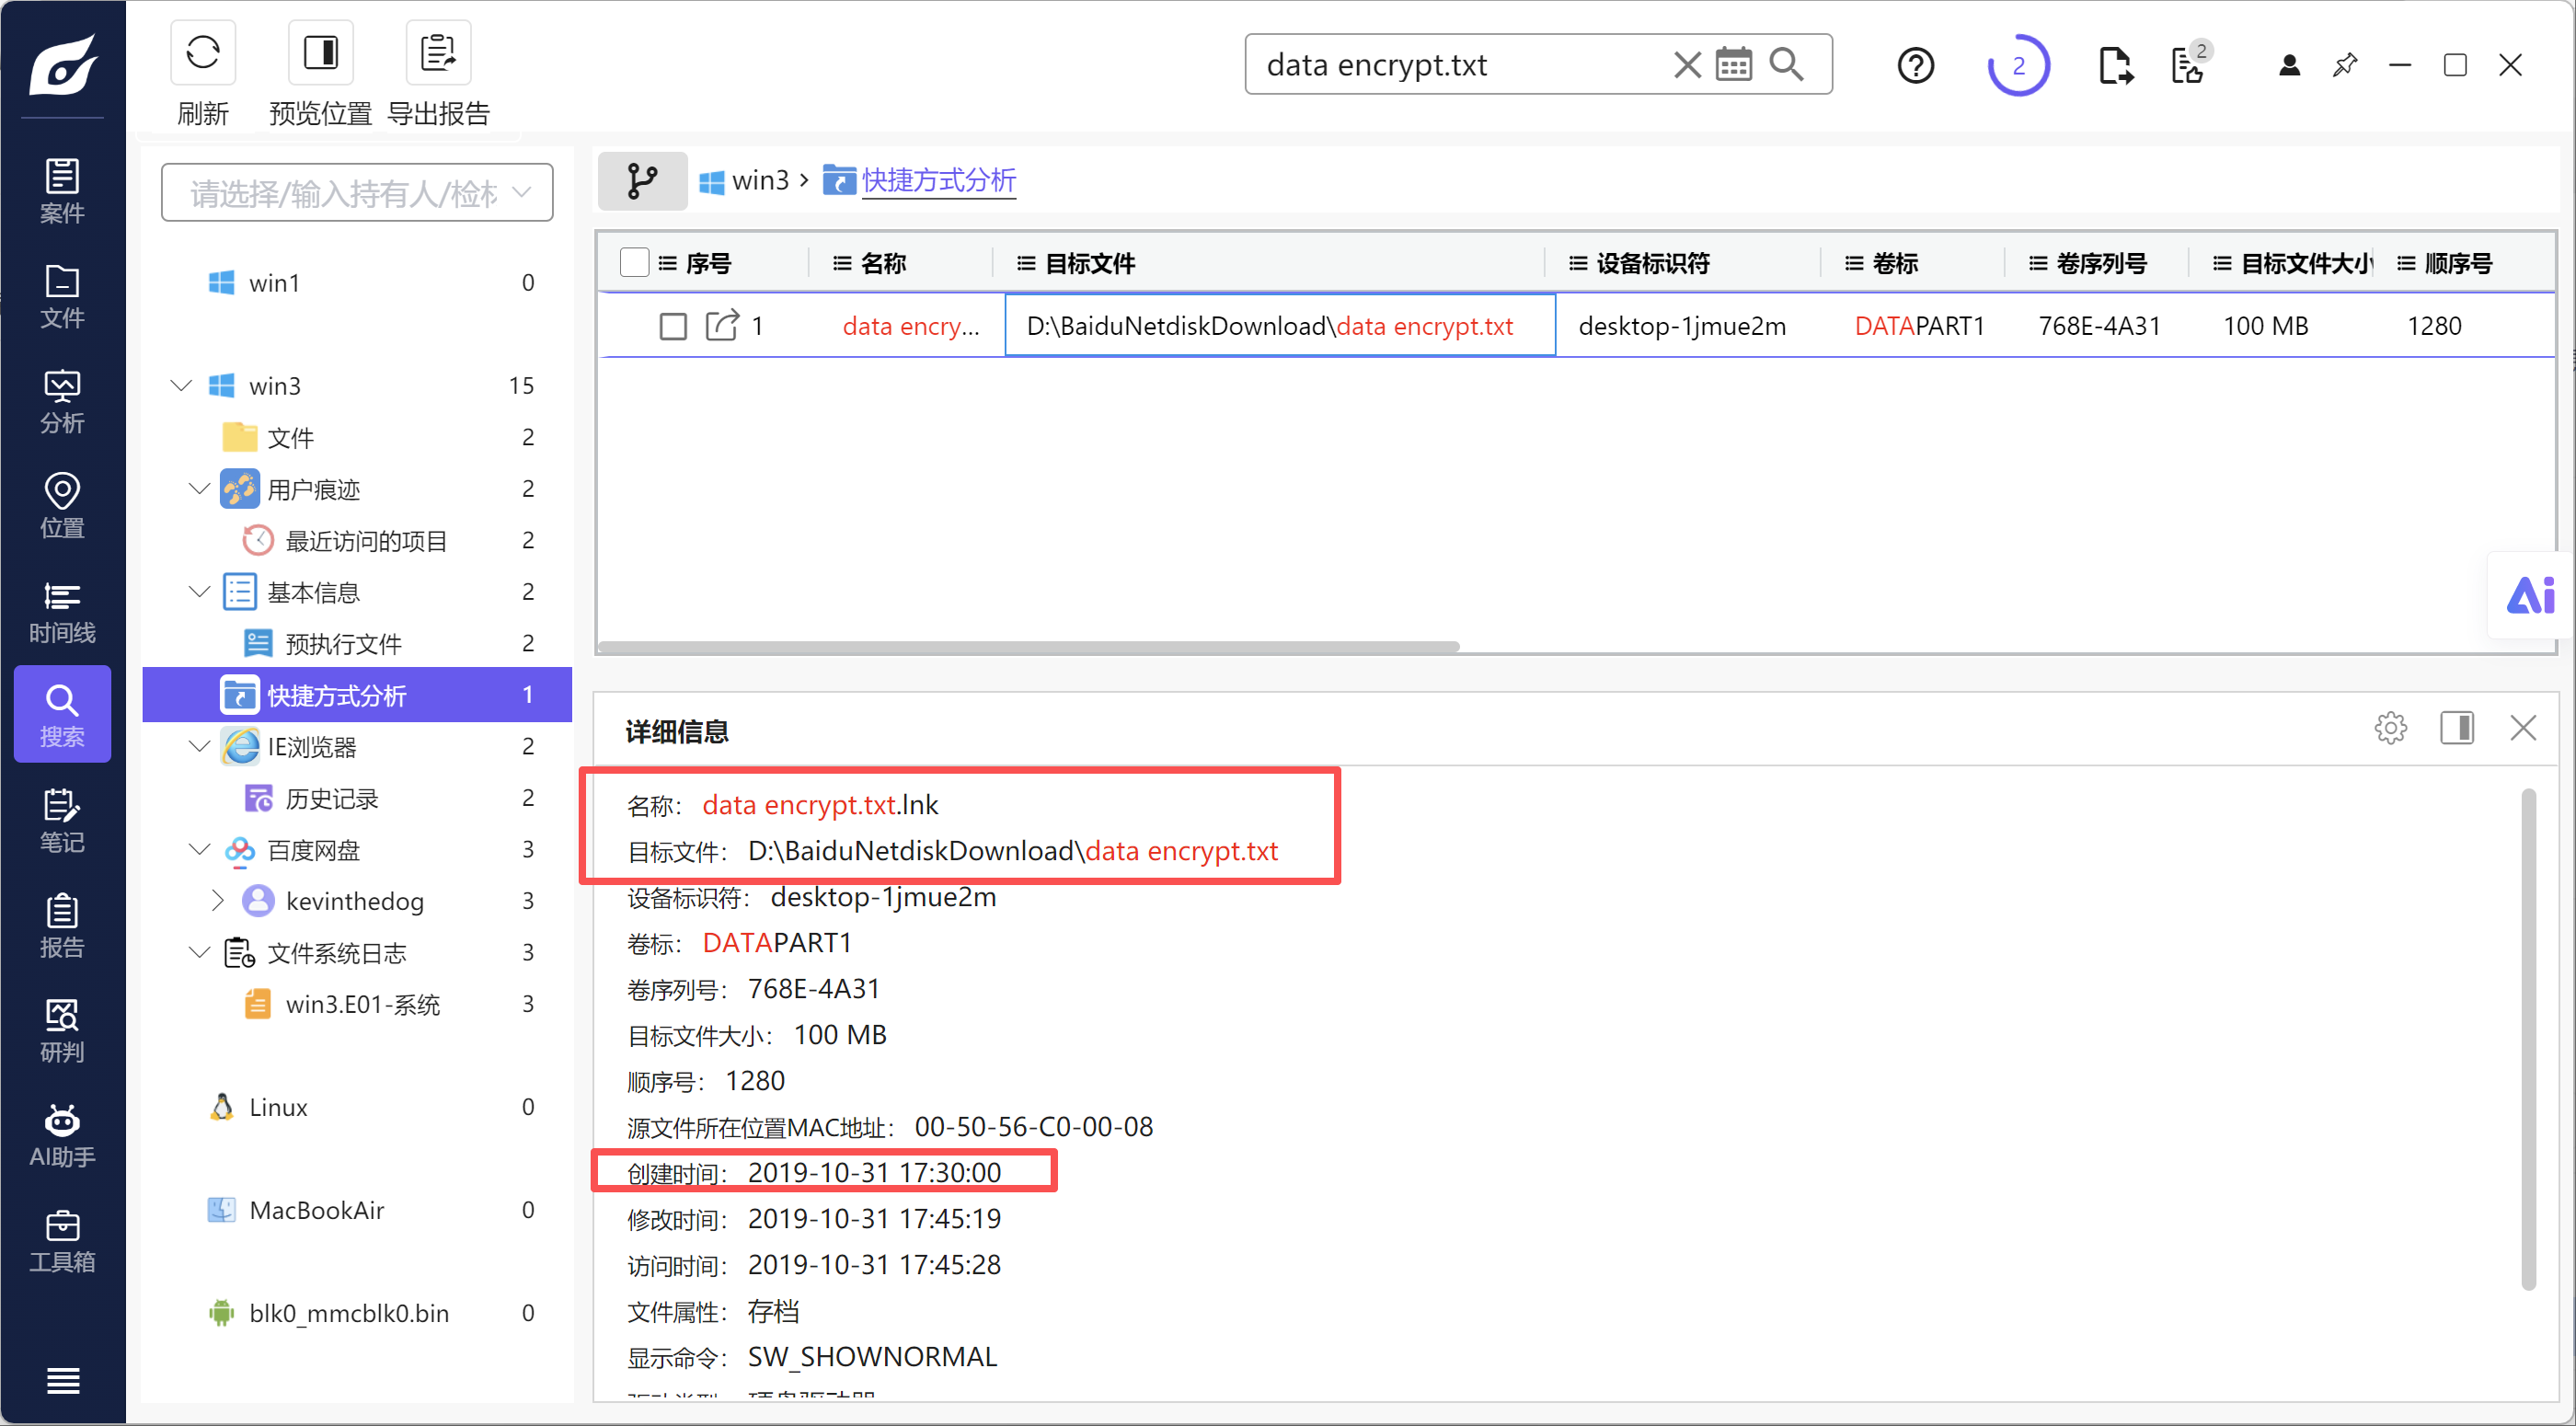
第 26 题 [单选题] 对于Win3.E01 镜像,曾经在D盘下有这样一个文件, D:\BaiduNetdiskDownload\data encrypt.txt ,请问这个文件的创建时间 (in UTC)
A. 2019-10-29 09:30:00 AM
B. 2019-10-30 09:30:00 AM
C. 2019-10-31 09:30:00 AM
D. 2019-11-01 09:30:00 AM
E. 以上都不是
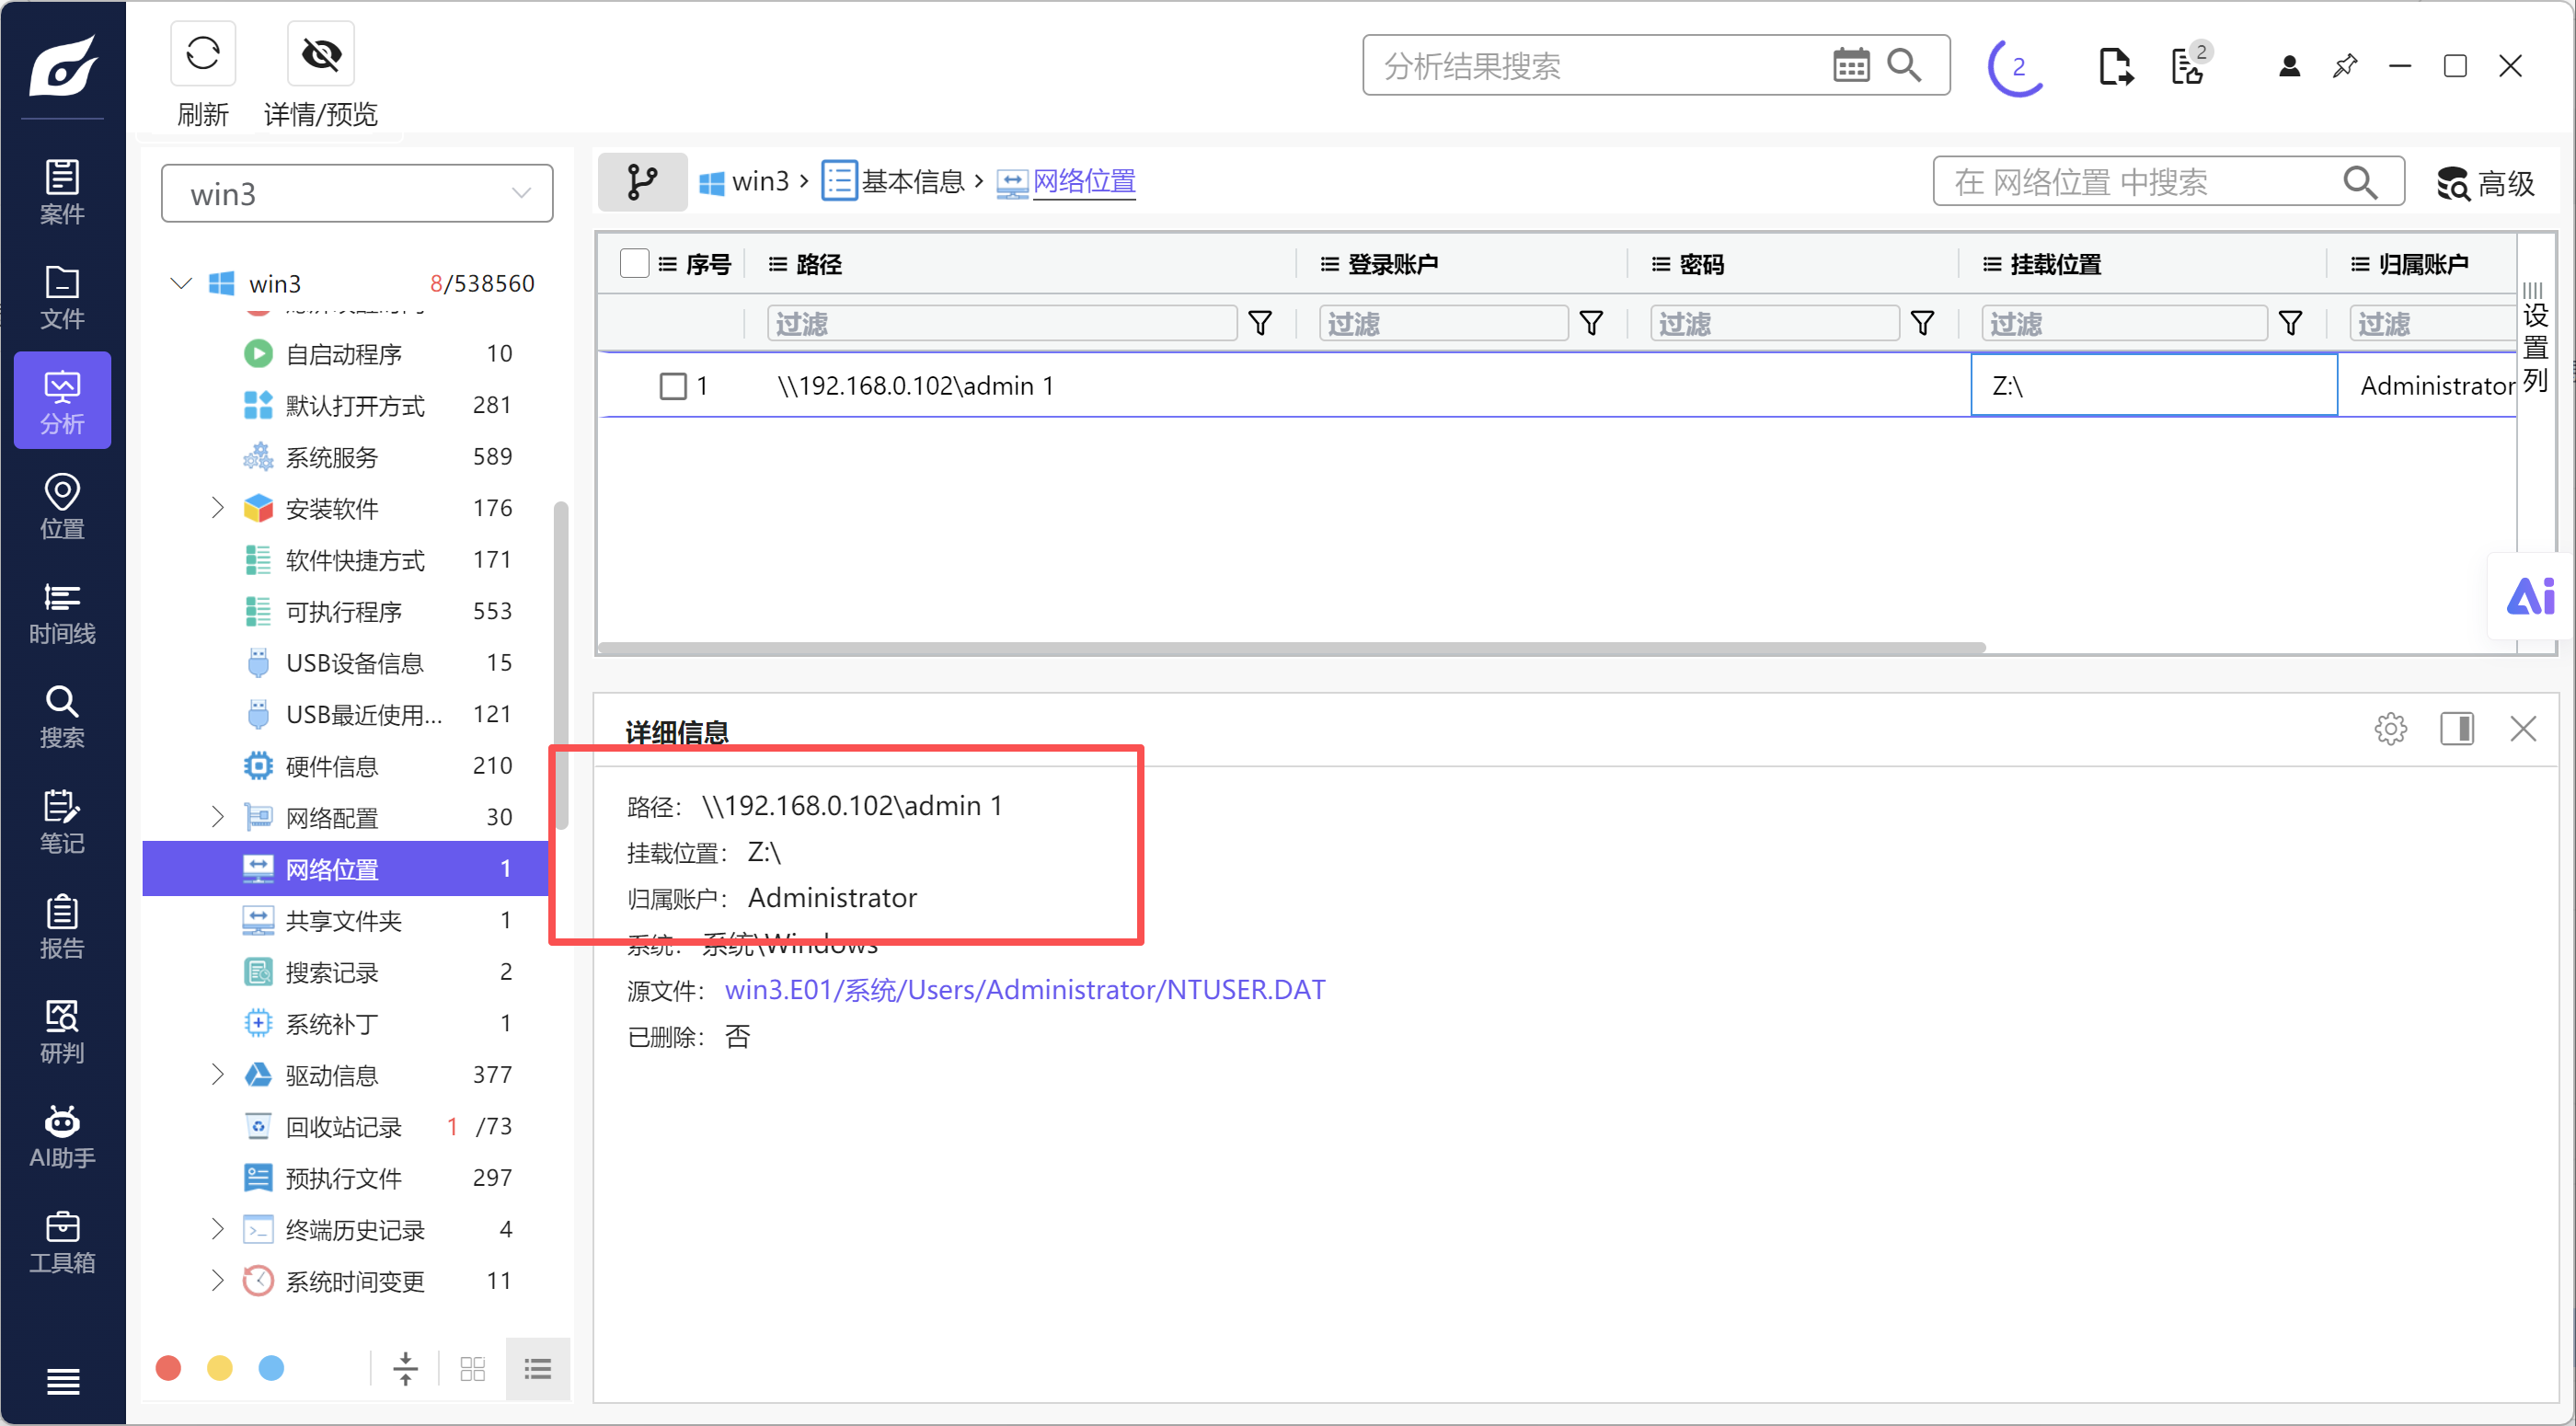
第 27 题 [单选题] 在黑客的网络中有一个网络附加存储(NAS),对于Win3.E01 镜像,请问在Win3 的 记录中,以下哪一个选项最有可能是NAS的IP, 以及绑定的盘符?
A. 192.168.0.102 - Z:
B. 192.168.0.102 - Y:
C. 192.168.0.105 - Z:
D. 192.168.0.105 - Y:
E. 以上都不是
由此想到了共享和网路相关
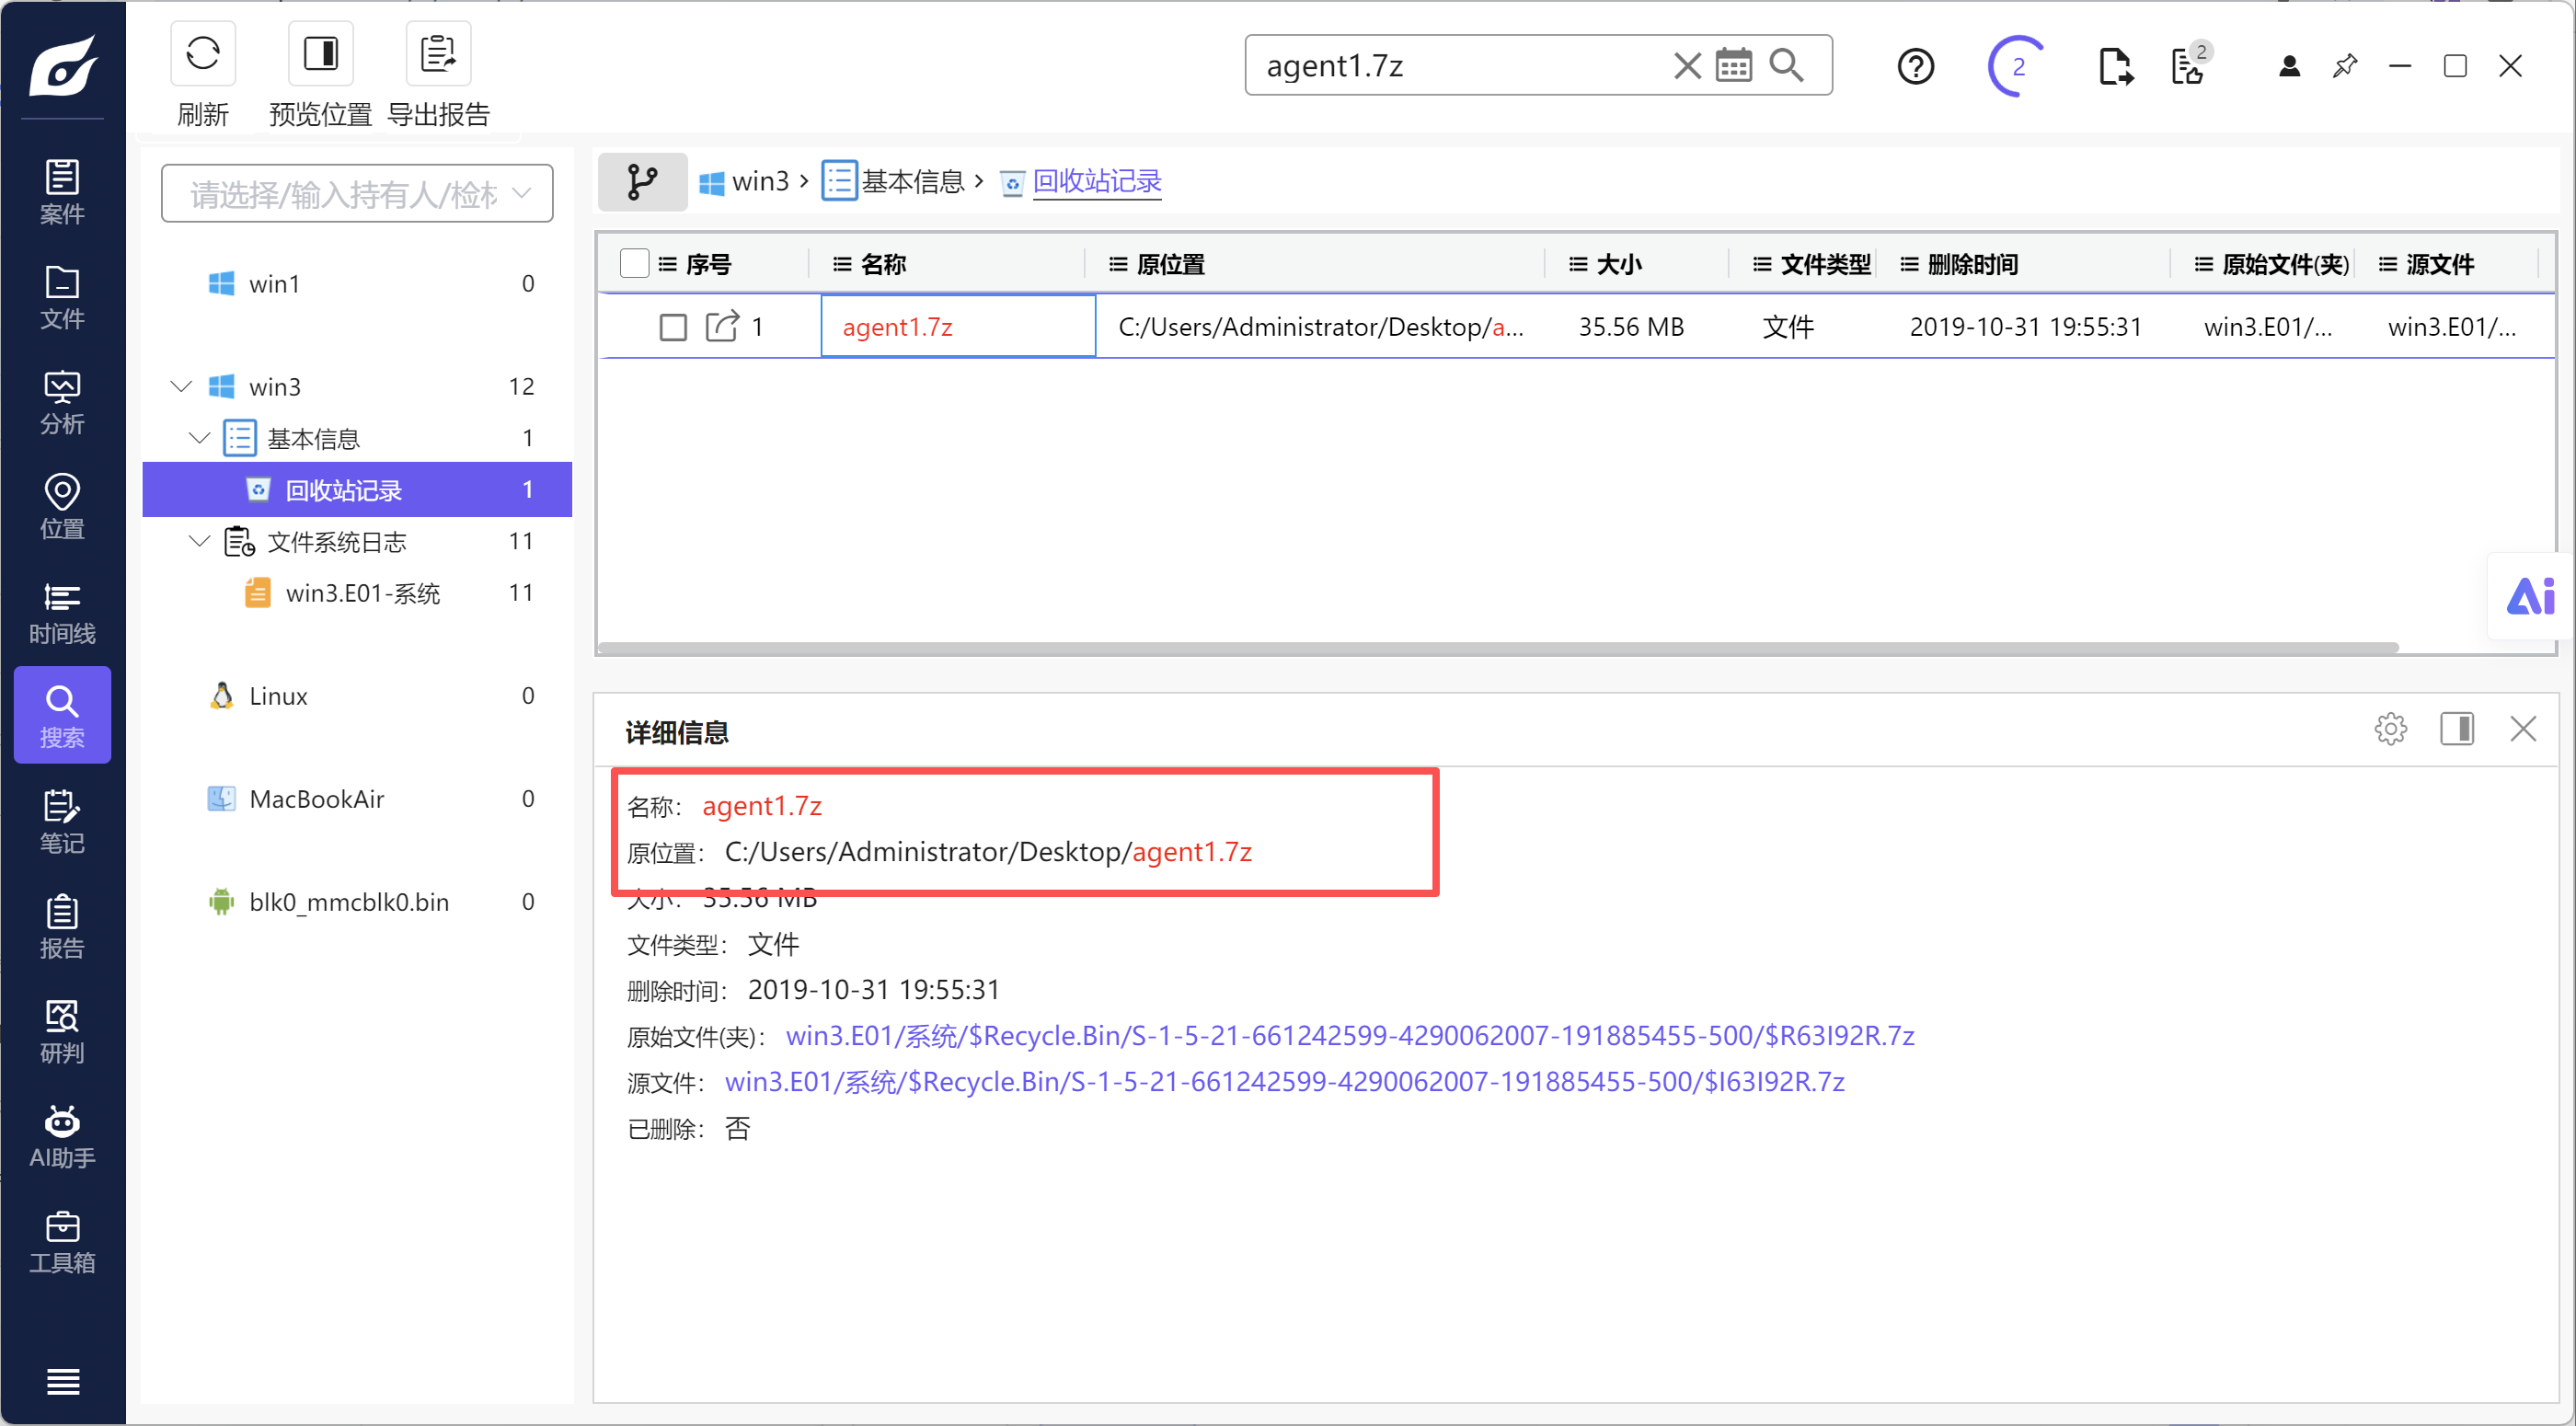
第 28 题 [单选题] 对于Win3.E01 镜像,在其回收站中,有一个文件agent1.7z, 请问在删除之前它原本 的路径是?
A. C:\Users\Administrator\Desktop\agent\agent1.7z
B. C:\Users\Administrator\Desktop\agent1.7z
C. C:\Users\Administrator\Downloads\agent1.7z
D. C:\Users\Administrator\Documents\agent1.7z
E. 以上都不是
第 29 题 [多选题] 对于Win3.E01 镜像,在其桌面上,有一个文件夹 "macro docs", 在这个文件夹中哪些 文件存在恶意宏(Macro)
1. Do Not Open.docm
2. N_Data.xlsm
3. Sol-1120.xlsm
4. Sol-BBA.xlsm
5. Today Is A Good Day.docm
6. exploit_1.docm
7. phishing.docm
8. 申请信息(Application Information).docm
A. 1,4,7
B. 1,6,7
C. 3,7,8
D. 4,7,8
E. 6,7,8
刚导出就被火绒清理了,一定要先打开火绒再导出才会报出病毒
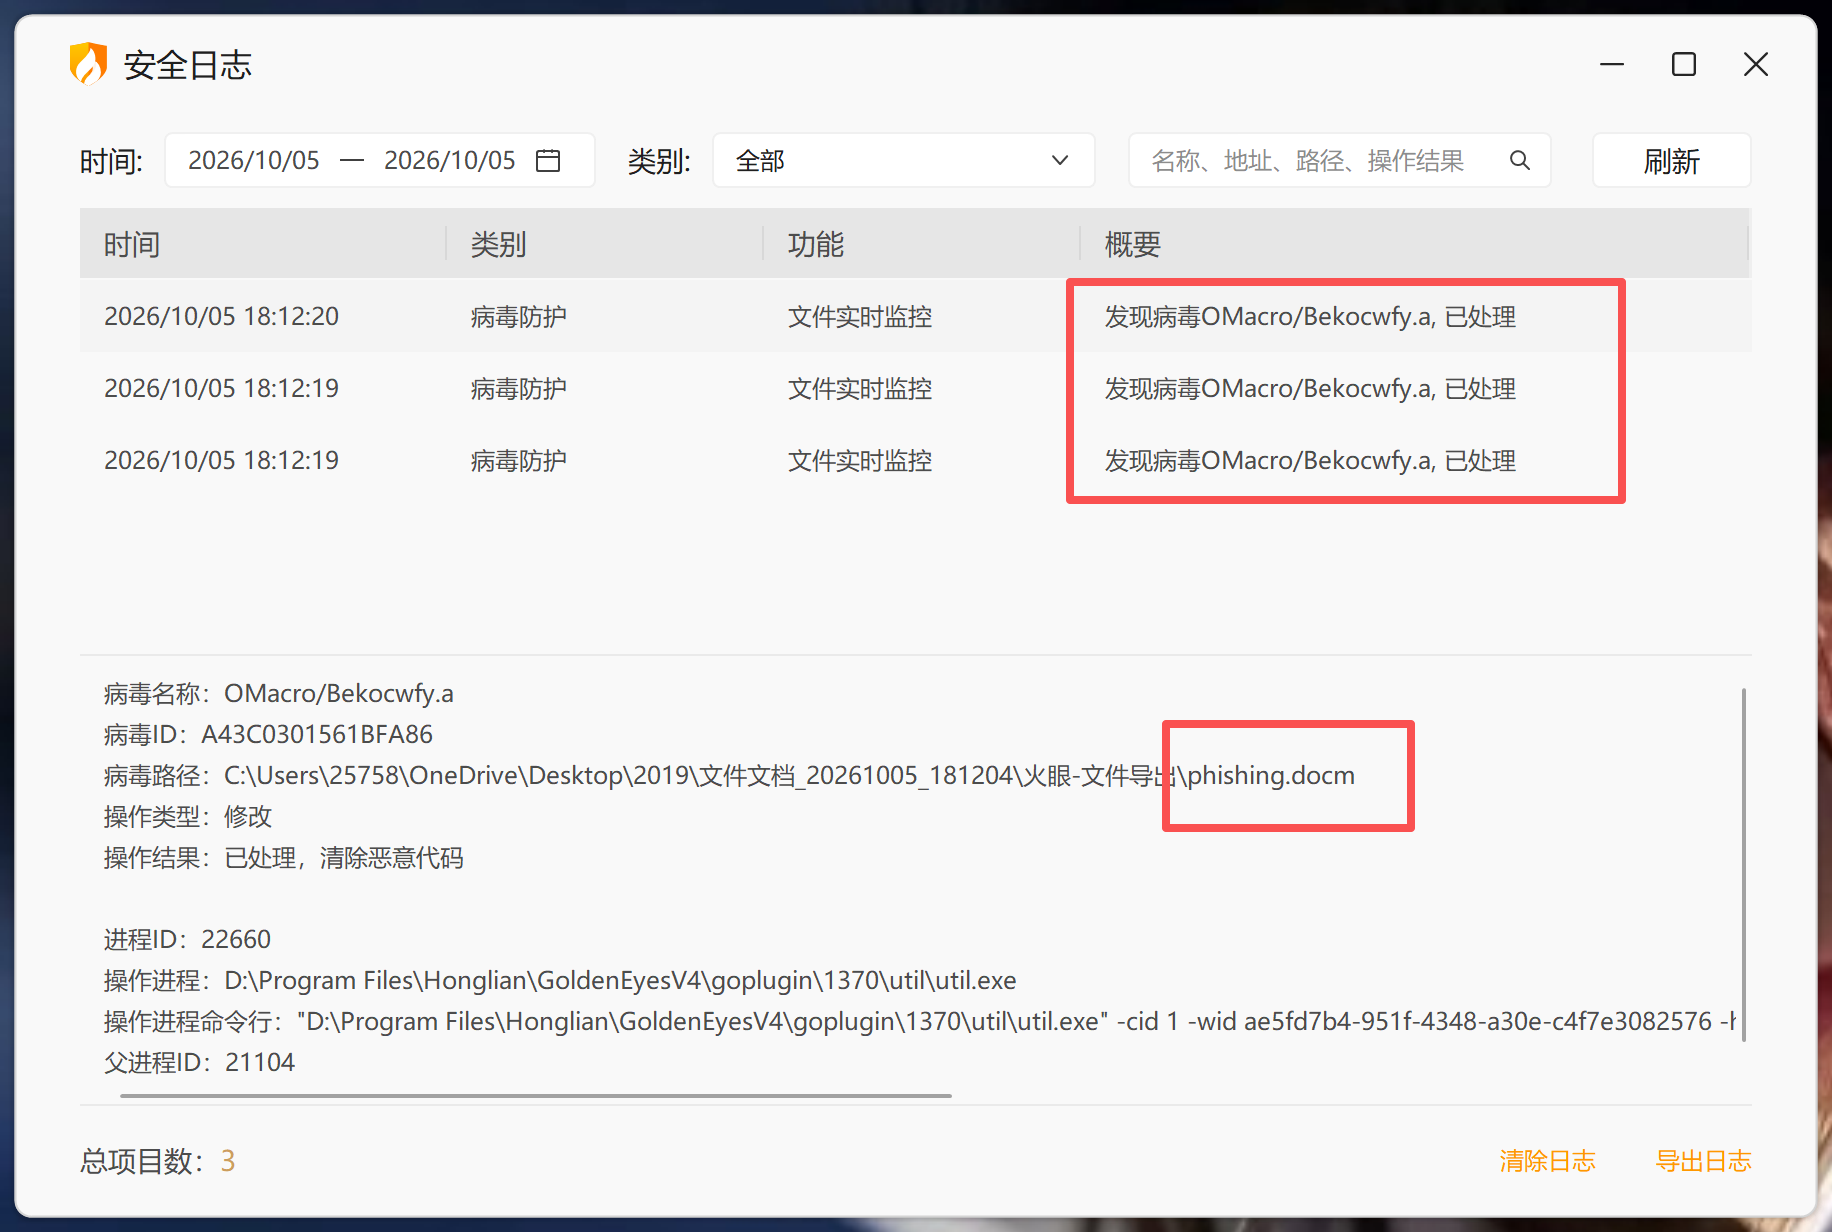
第 30 题 [单选题] 接上题,根据对上述恶意文件phishing.docm的宏(Macro)分析,下列哪一个是其想要连接的ip地址?
A. 192.168.0.100
B. 192.168.0.101
C. 192.168.0.104
D. 147.8.235.127
E. 147.8.235.111
由于刚才导出的被清理了,所以得先关火绒再重新导出
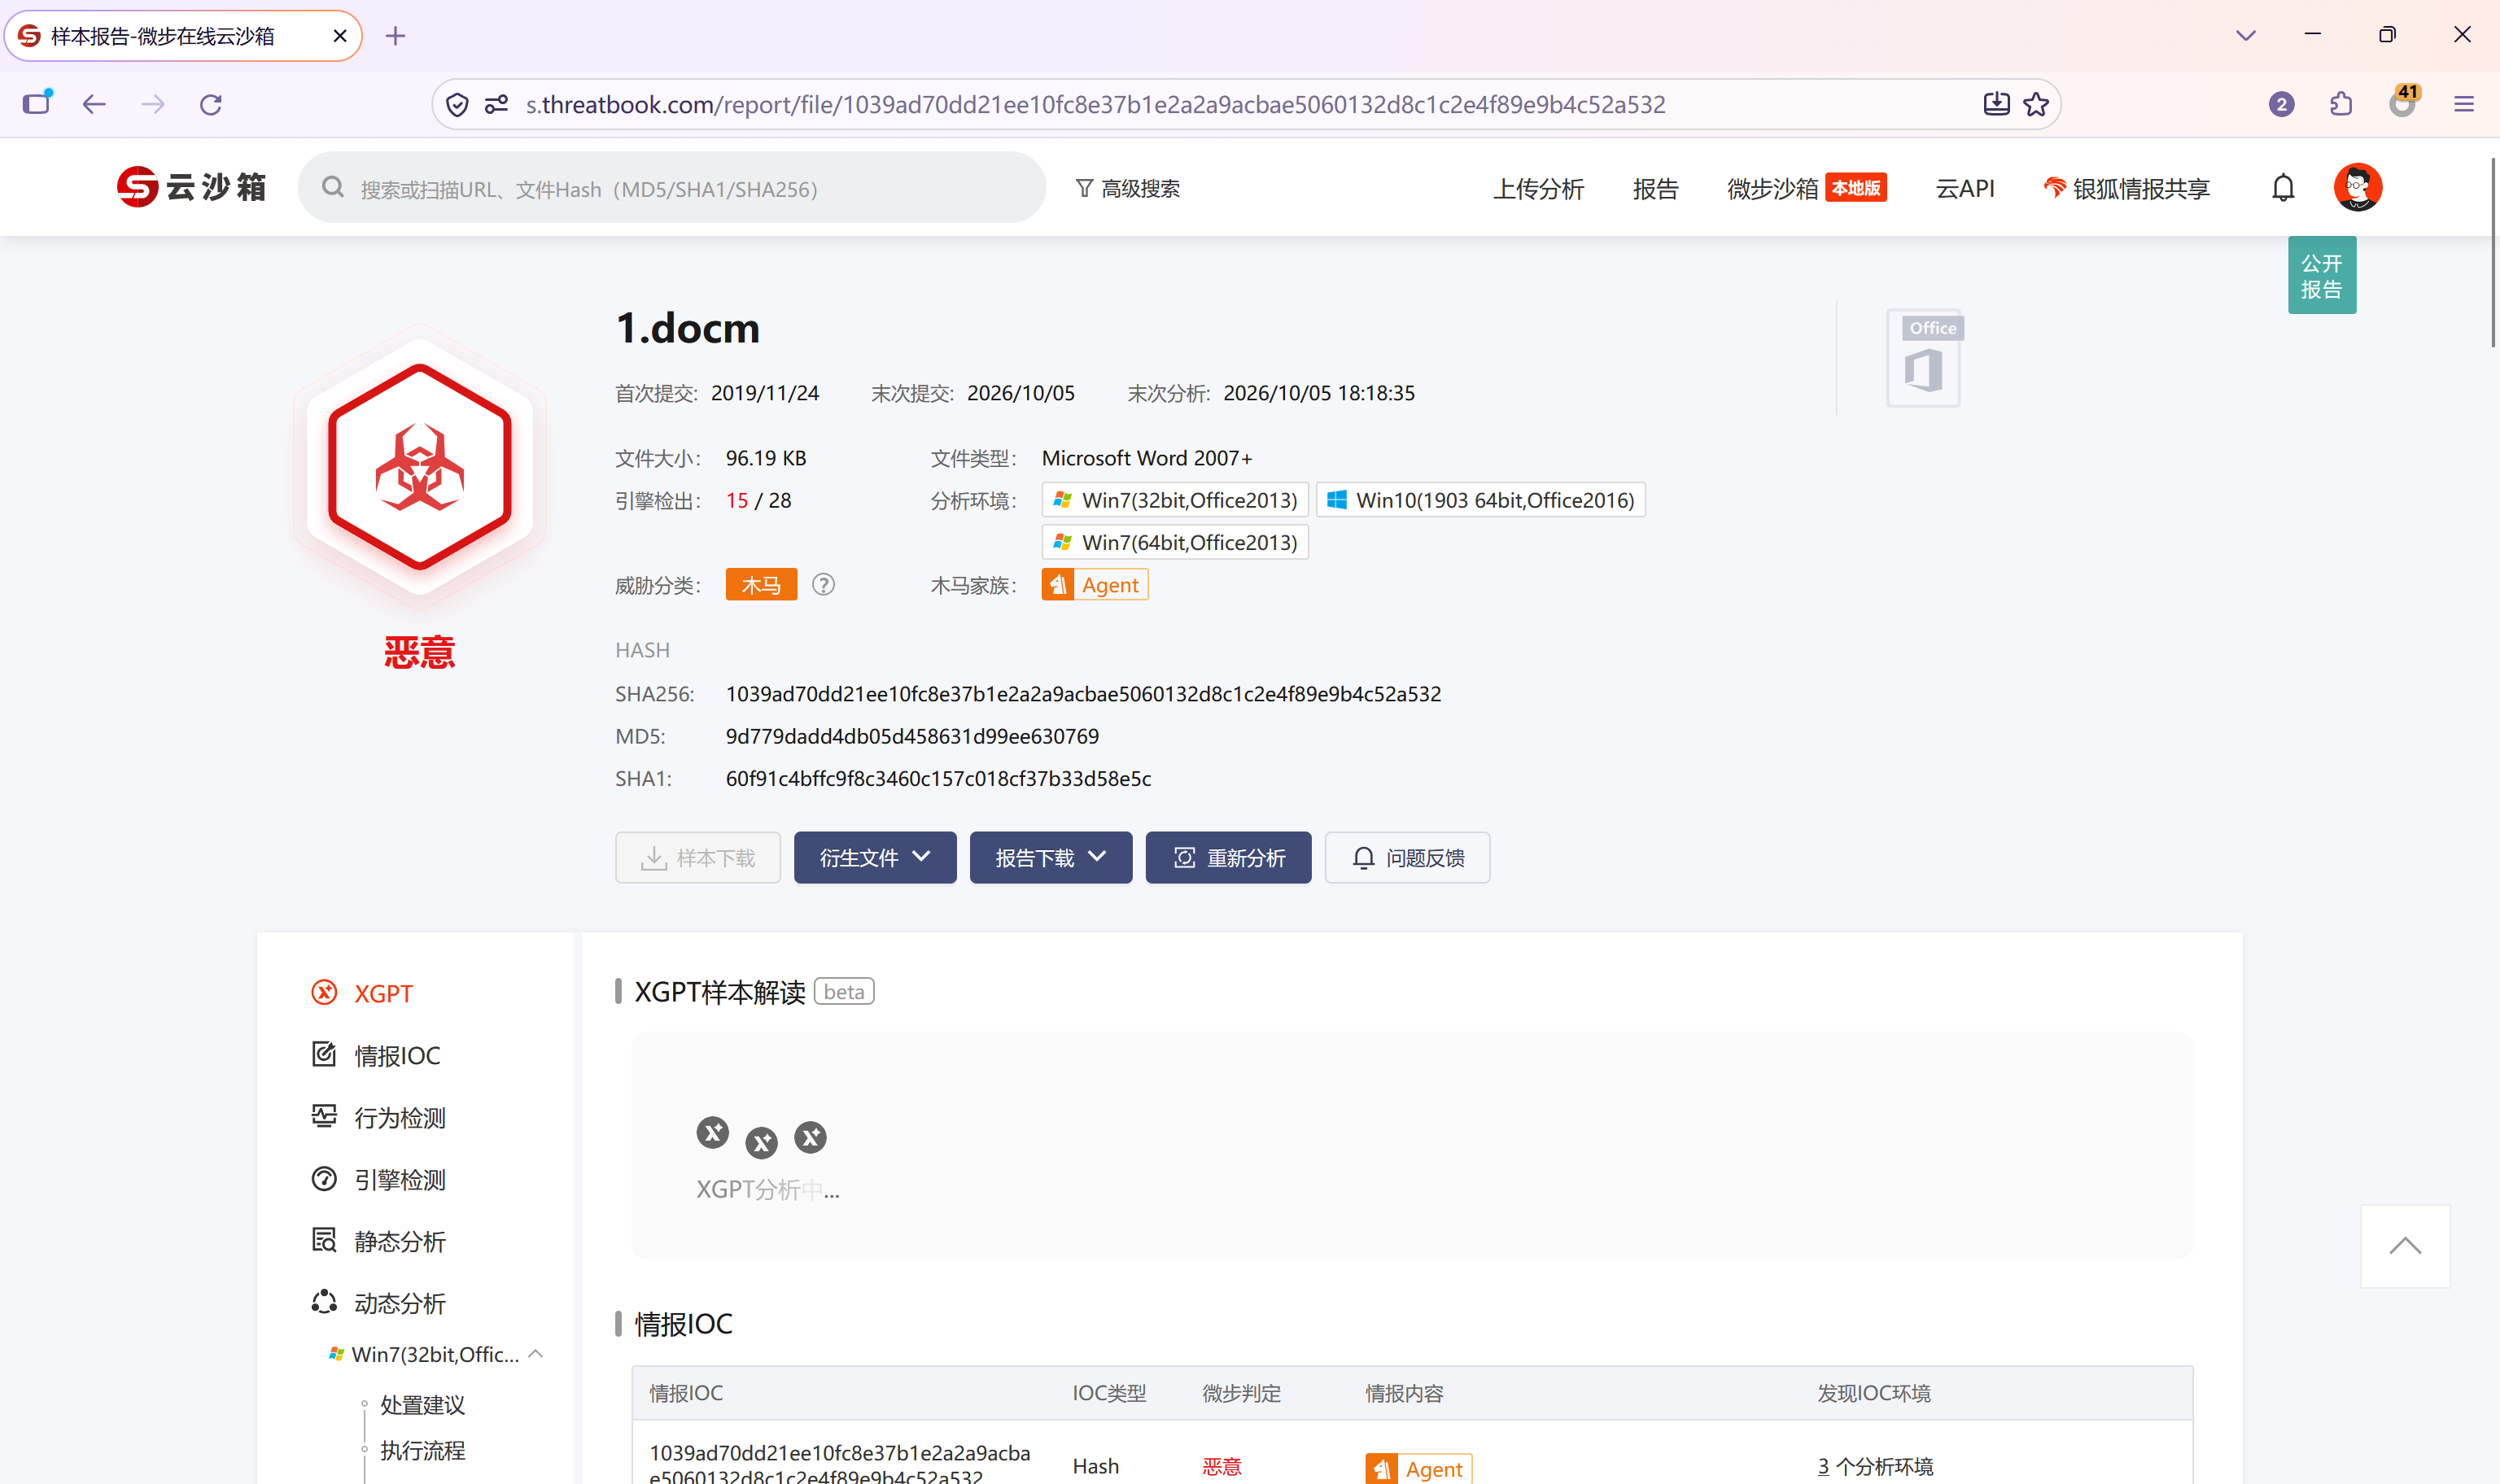
传上去不知道为什么名字被改了,但是不影响分析
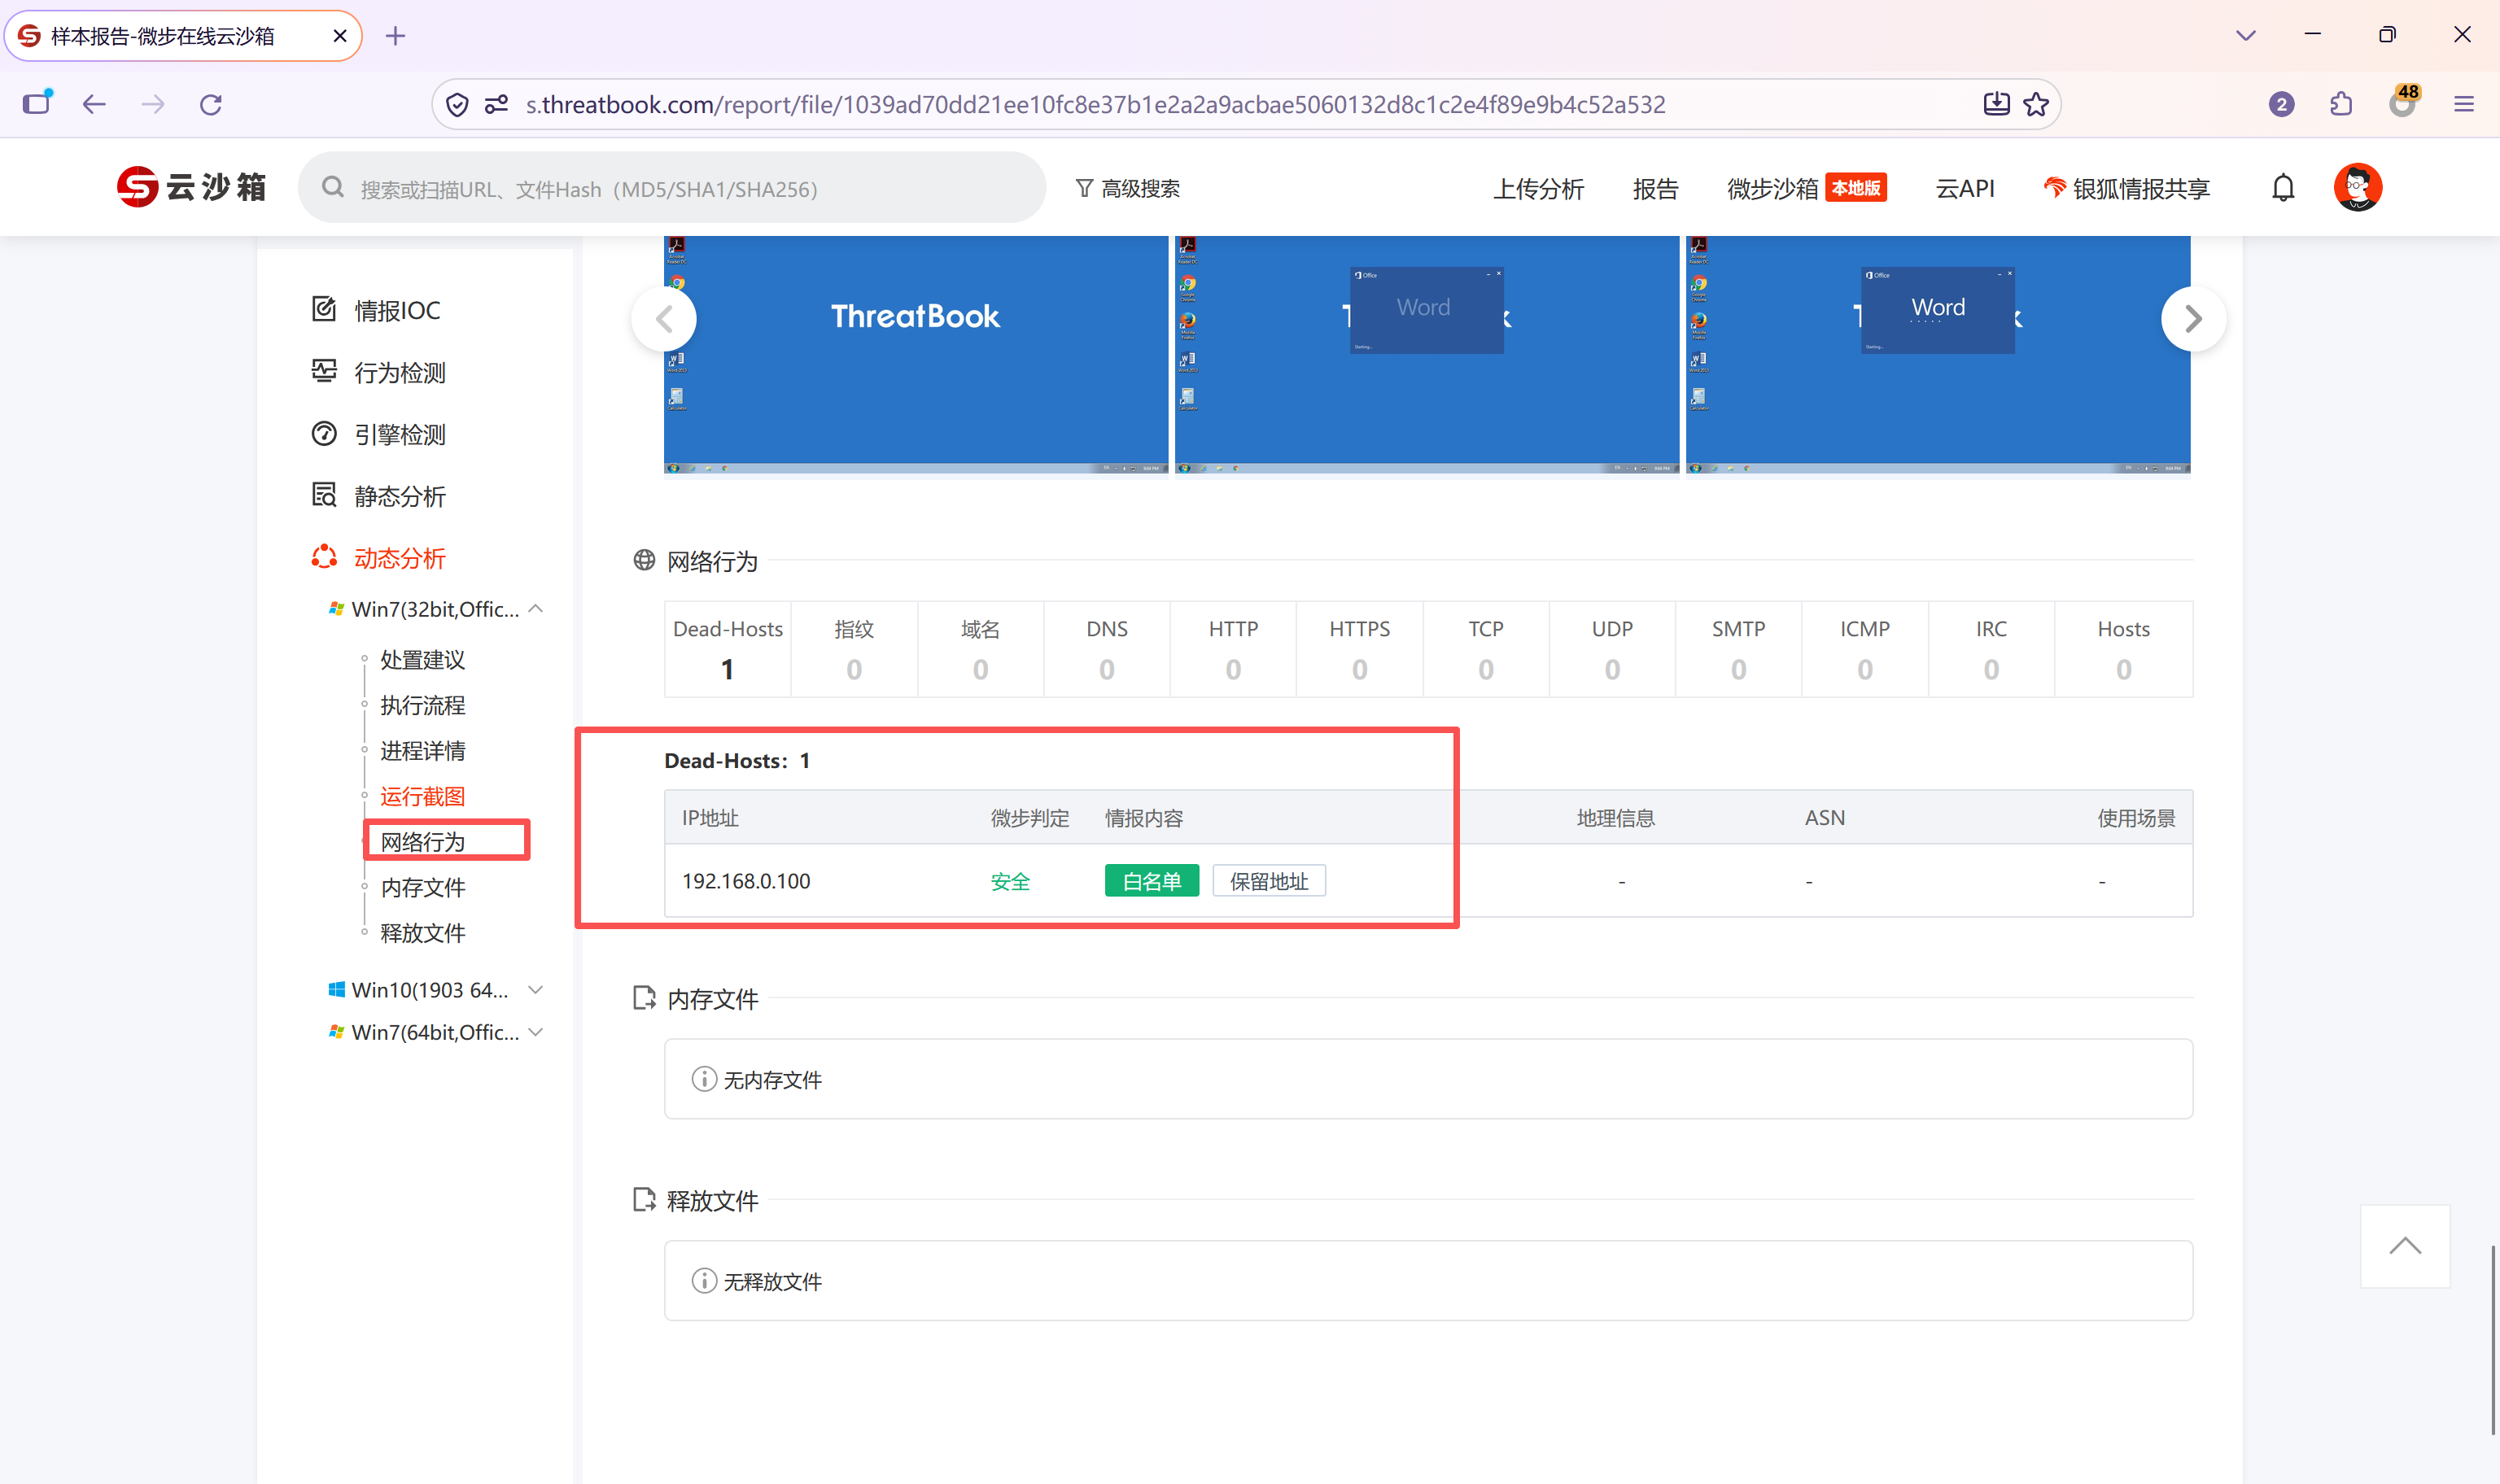
第 31 题 [单选题] 接上题,根据对上述恶意文件phishing.docm的宏(Macro)分析,下列哪一个是其想要 连接IP的端口号?
A. 440
B. 441
C. 442
D. 443
E. 444
第 32 题 [单选题] 对于Win3.E01 镜像,其系统中曾有如下文件, C:\Users\Administrator\Desktop\NextStep.txt,但此文件已经被删除,你是否可以找出此文件的删除时间
A. 2019-11-01 18:47:13 (UTC)
B. 2019-11-01 13:27:13 (UTC)
C. 2019-10-31 11:37:43 (UTC)
D. 2019-10-30 18:47:13 (UTC)
E. 以上都不是
找了一个和这个时间最接近的
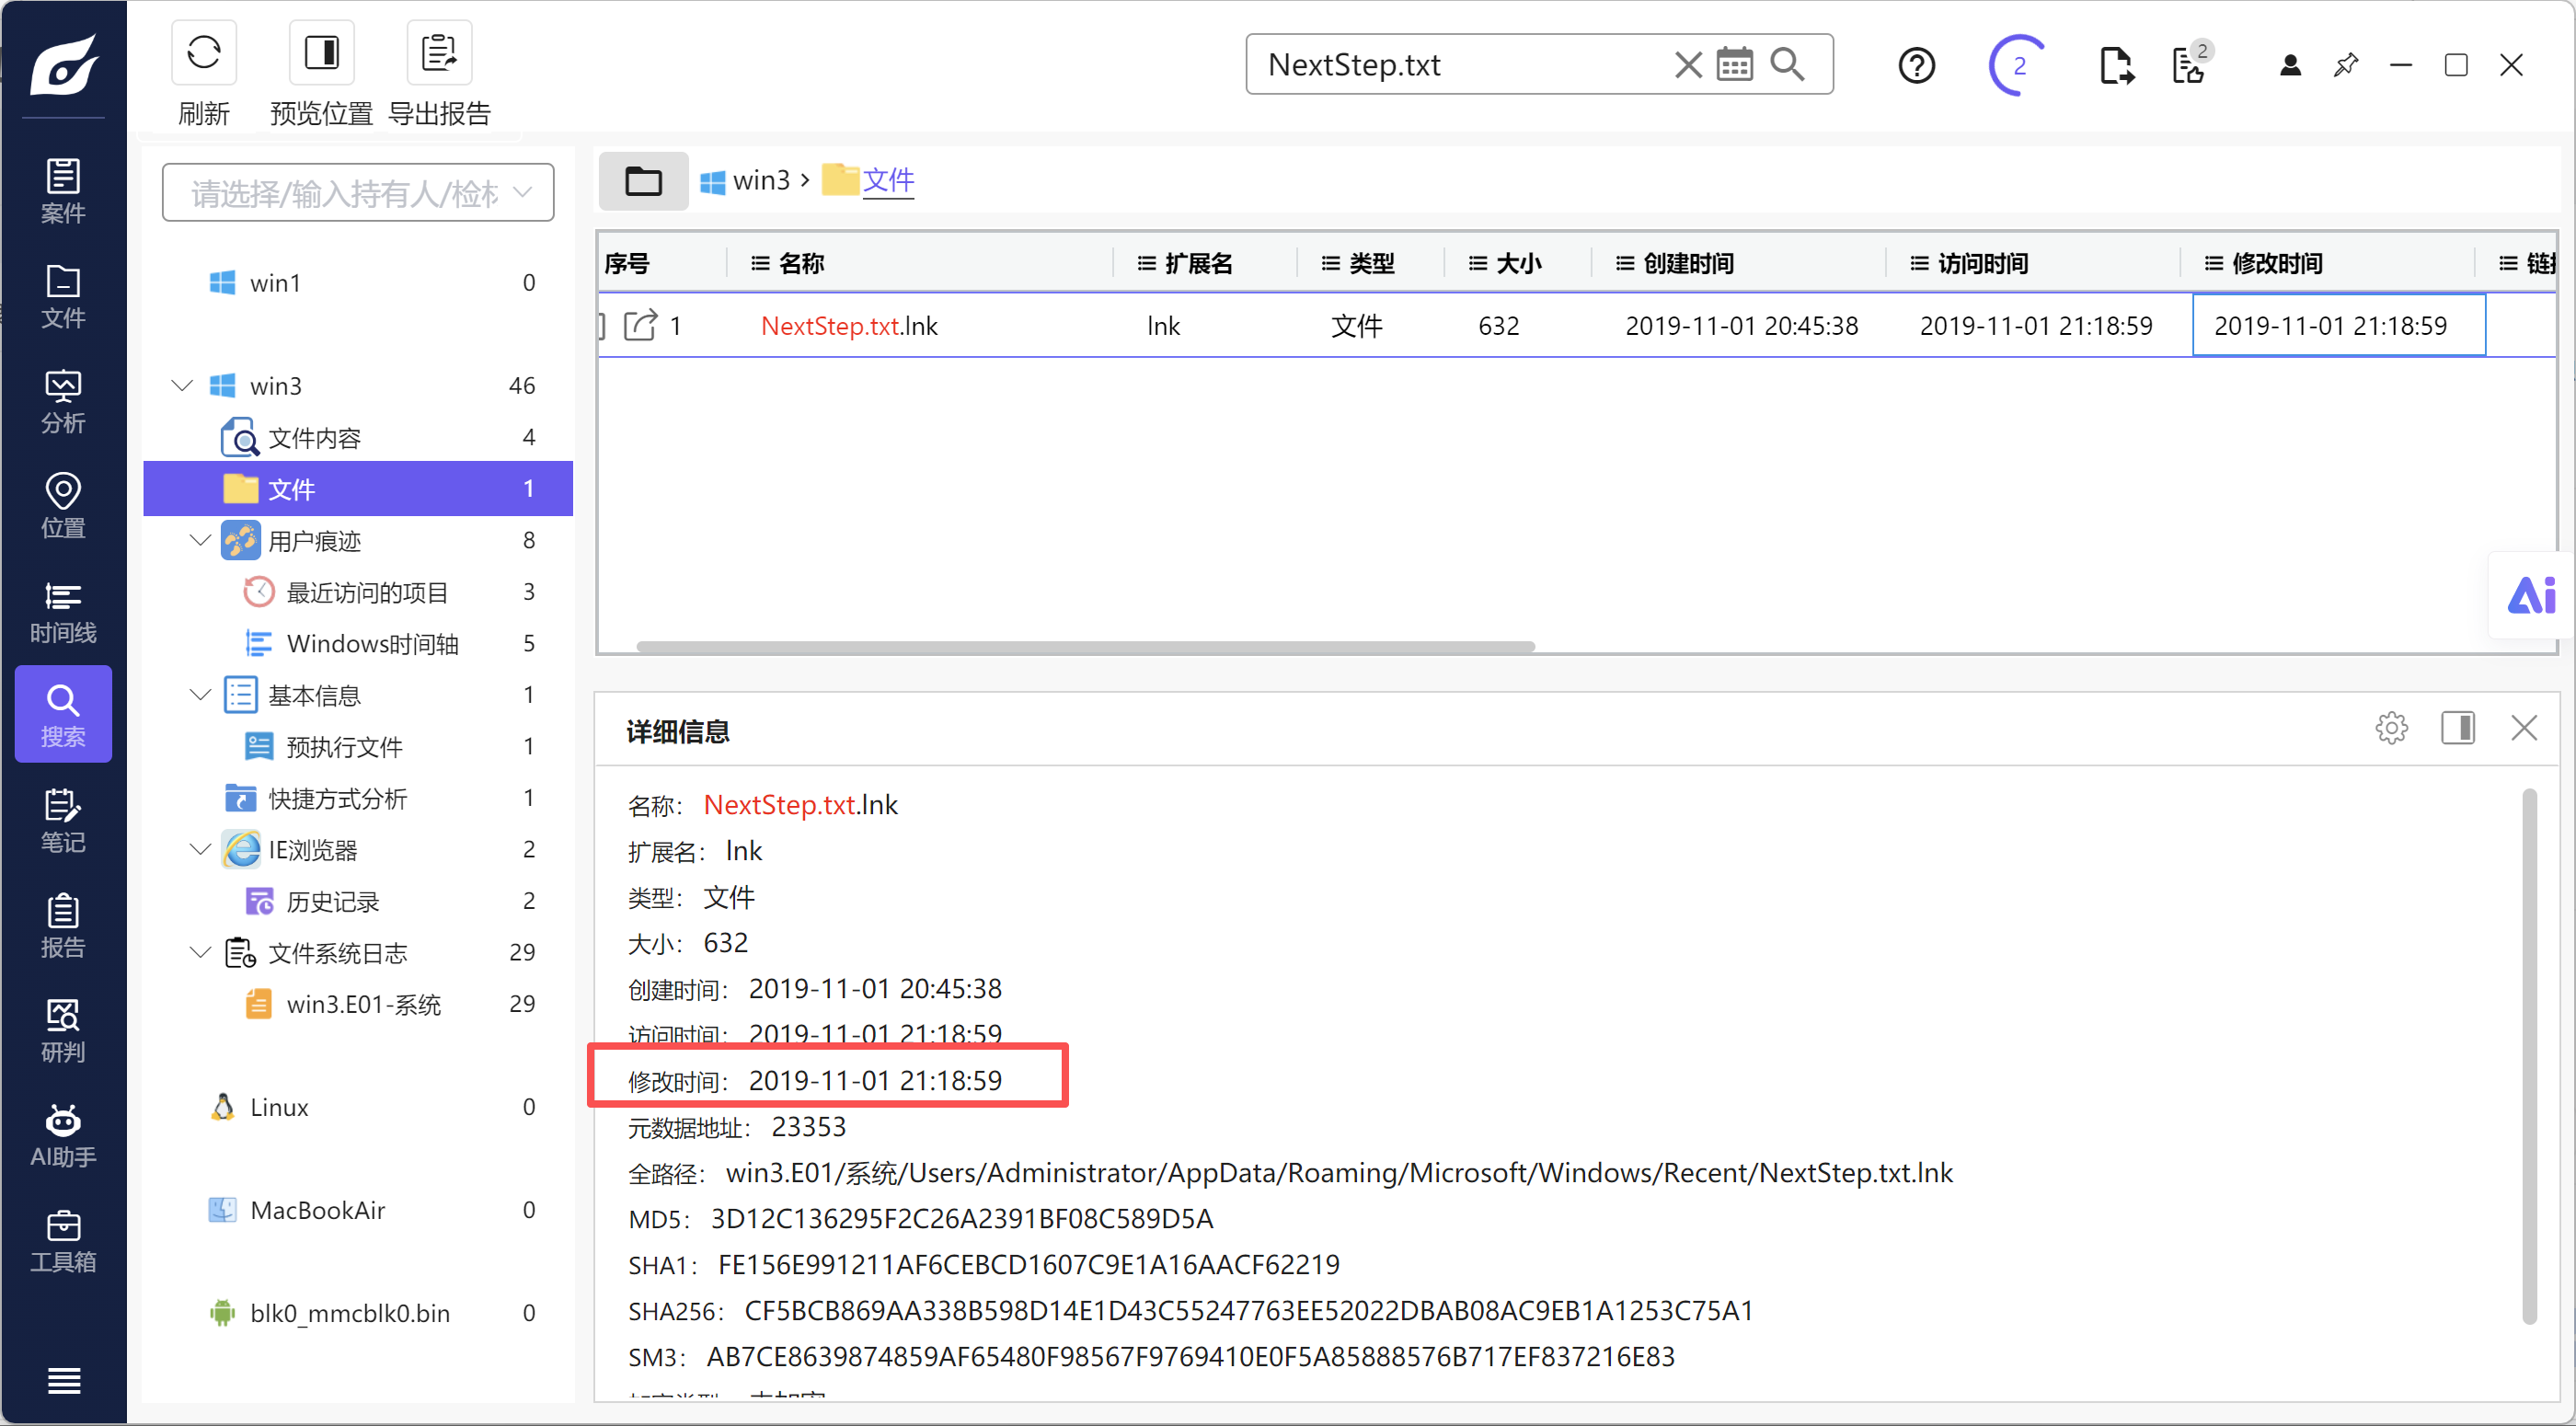
第 33 题 [单选题] 接上题,请问文件C:\Users\Administrator\Desktop\NextStep.txt,是怎样被删除的?
A. Windows Delete (press delete button)
B. Shift + Delete
C. Eraser.exe
D. CCleaner
E. 以上都不是
根据上题删除文件的时间,看看哪个exe运行了
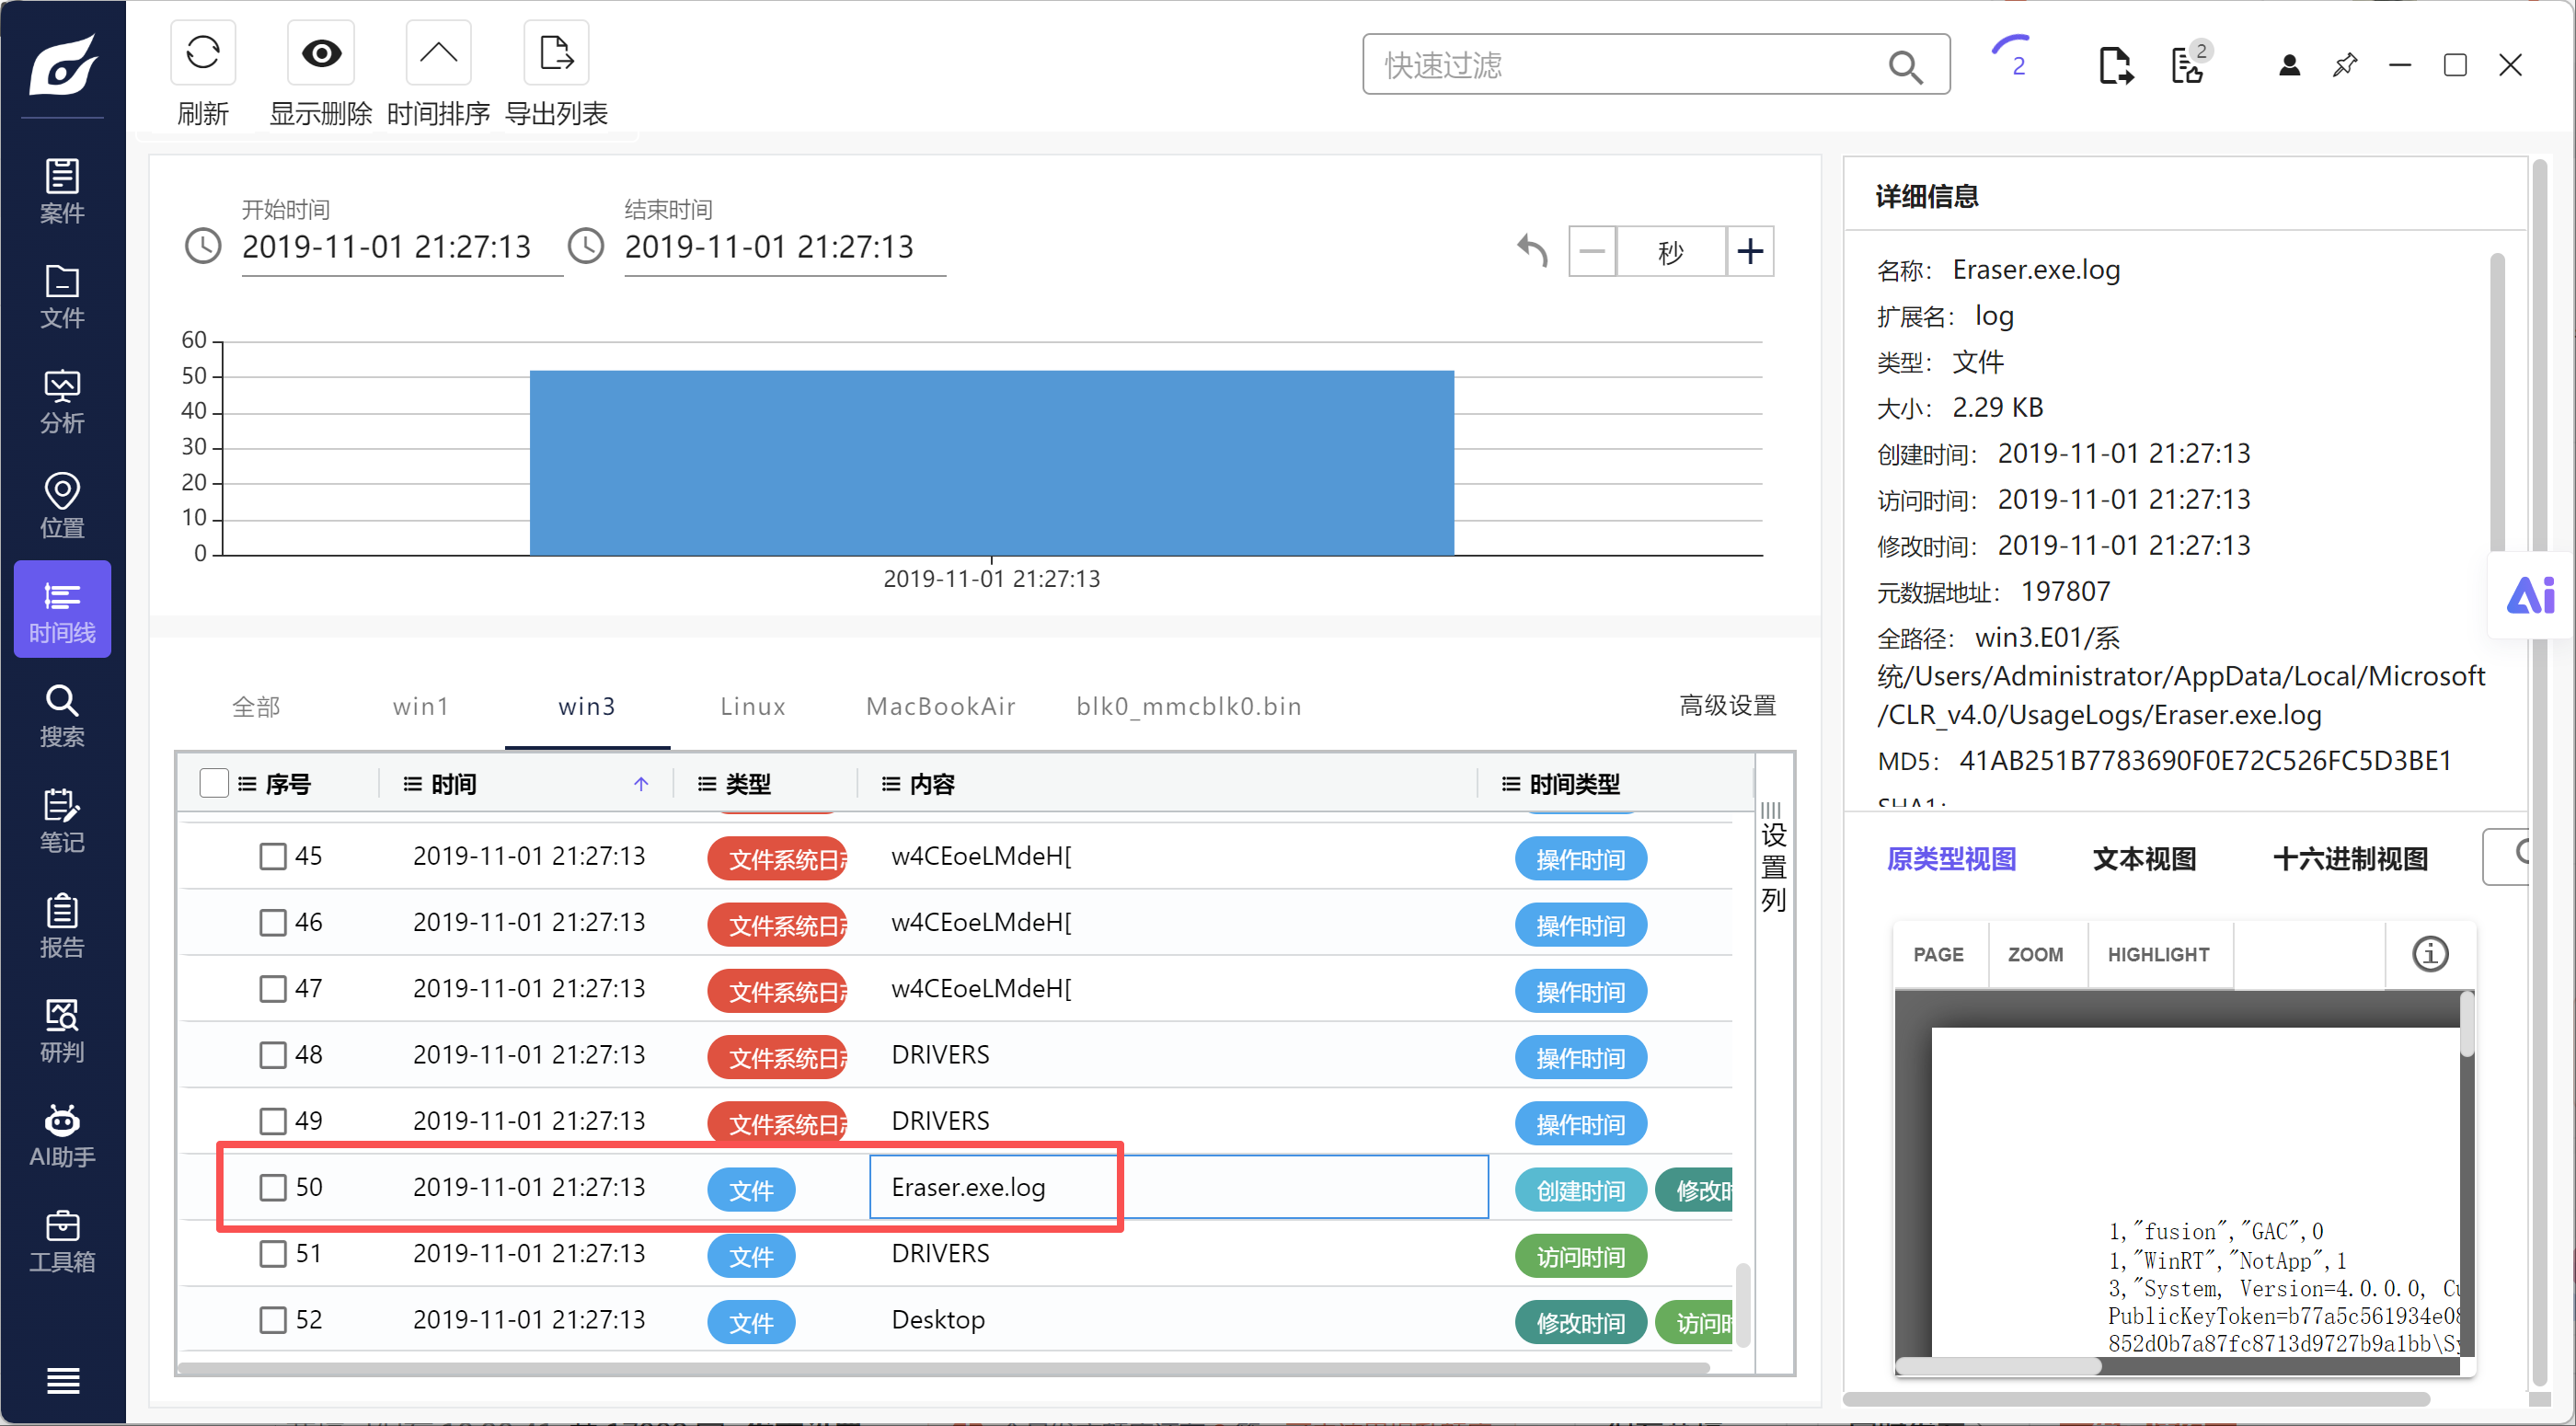
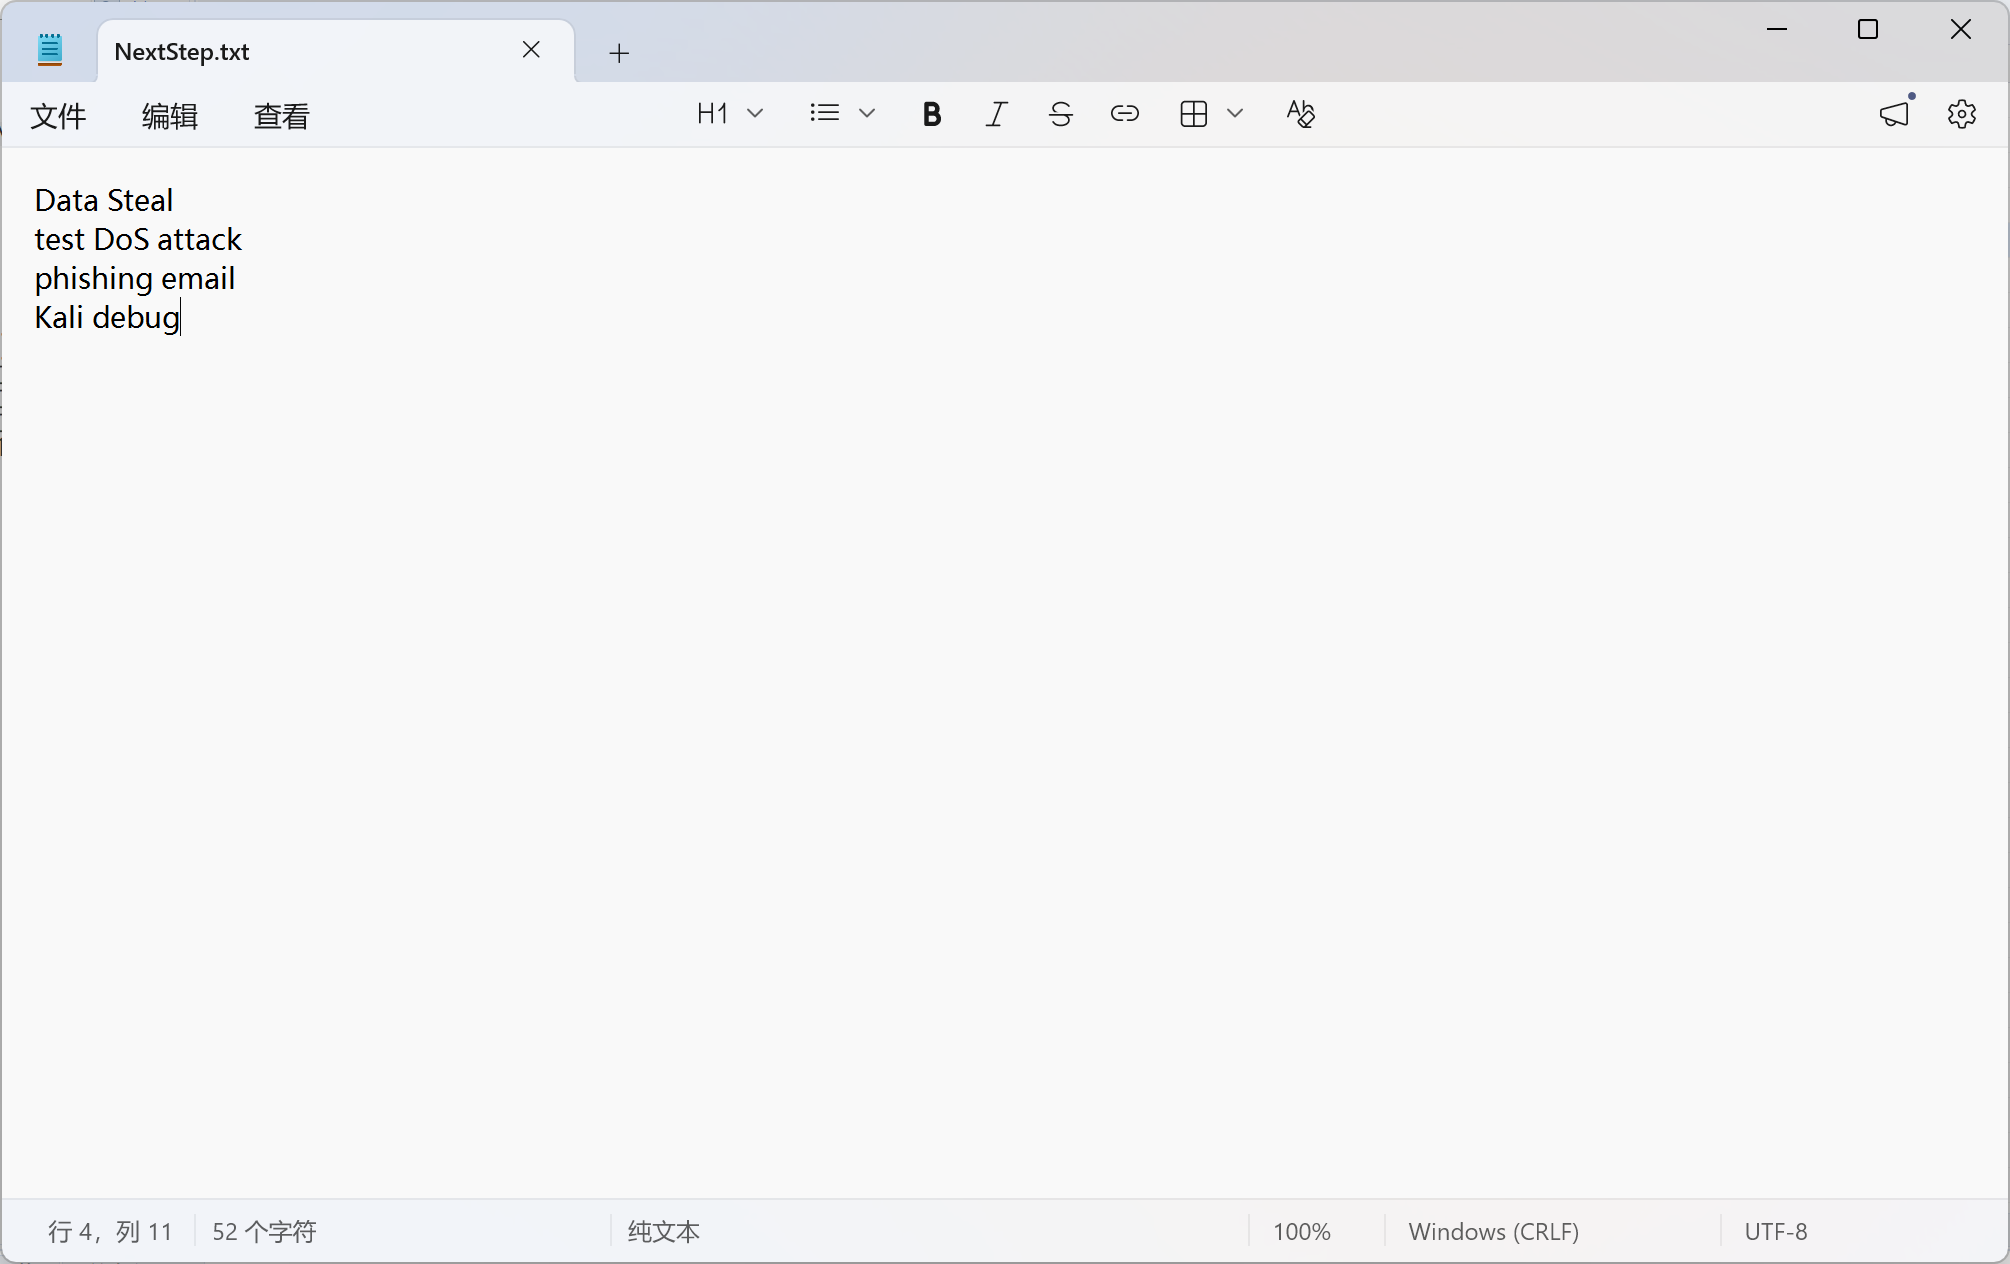
第 34 题 [单选题] 接上题,请尝试恢复文件C:\Users\Administrator\Desktop\NextStep.txt,阅读文件内容 ,请问下列内容的正确顺序是
1. Data Steal
2. test DoS attack
3. phishing email
4. Kali debug
A. 1,2,3,4
B. 4,3,2,1
C. 4,1,2,3
D. 4,3,1,2
E. 以上都不是
使用卷影分析就能看到了
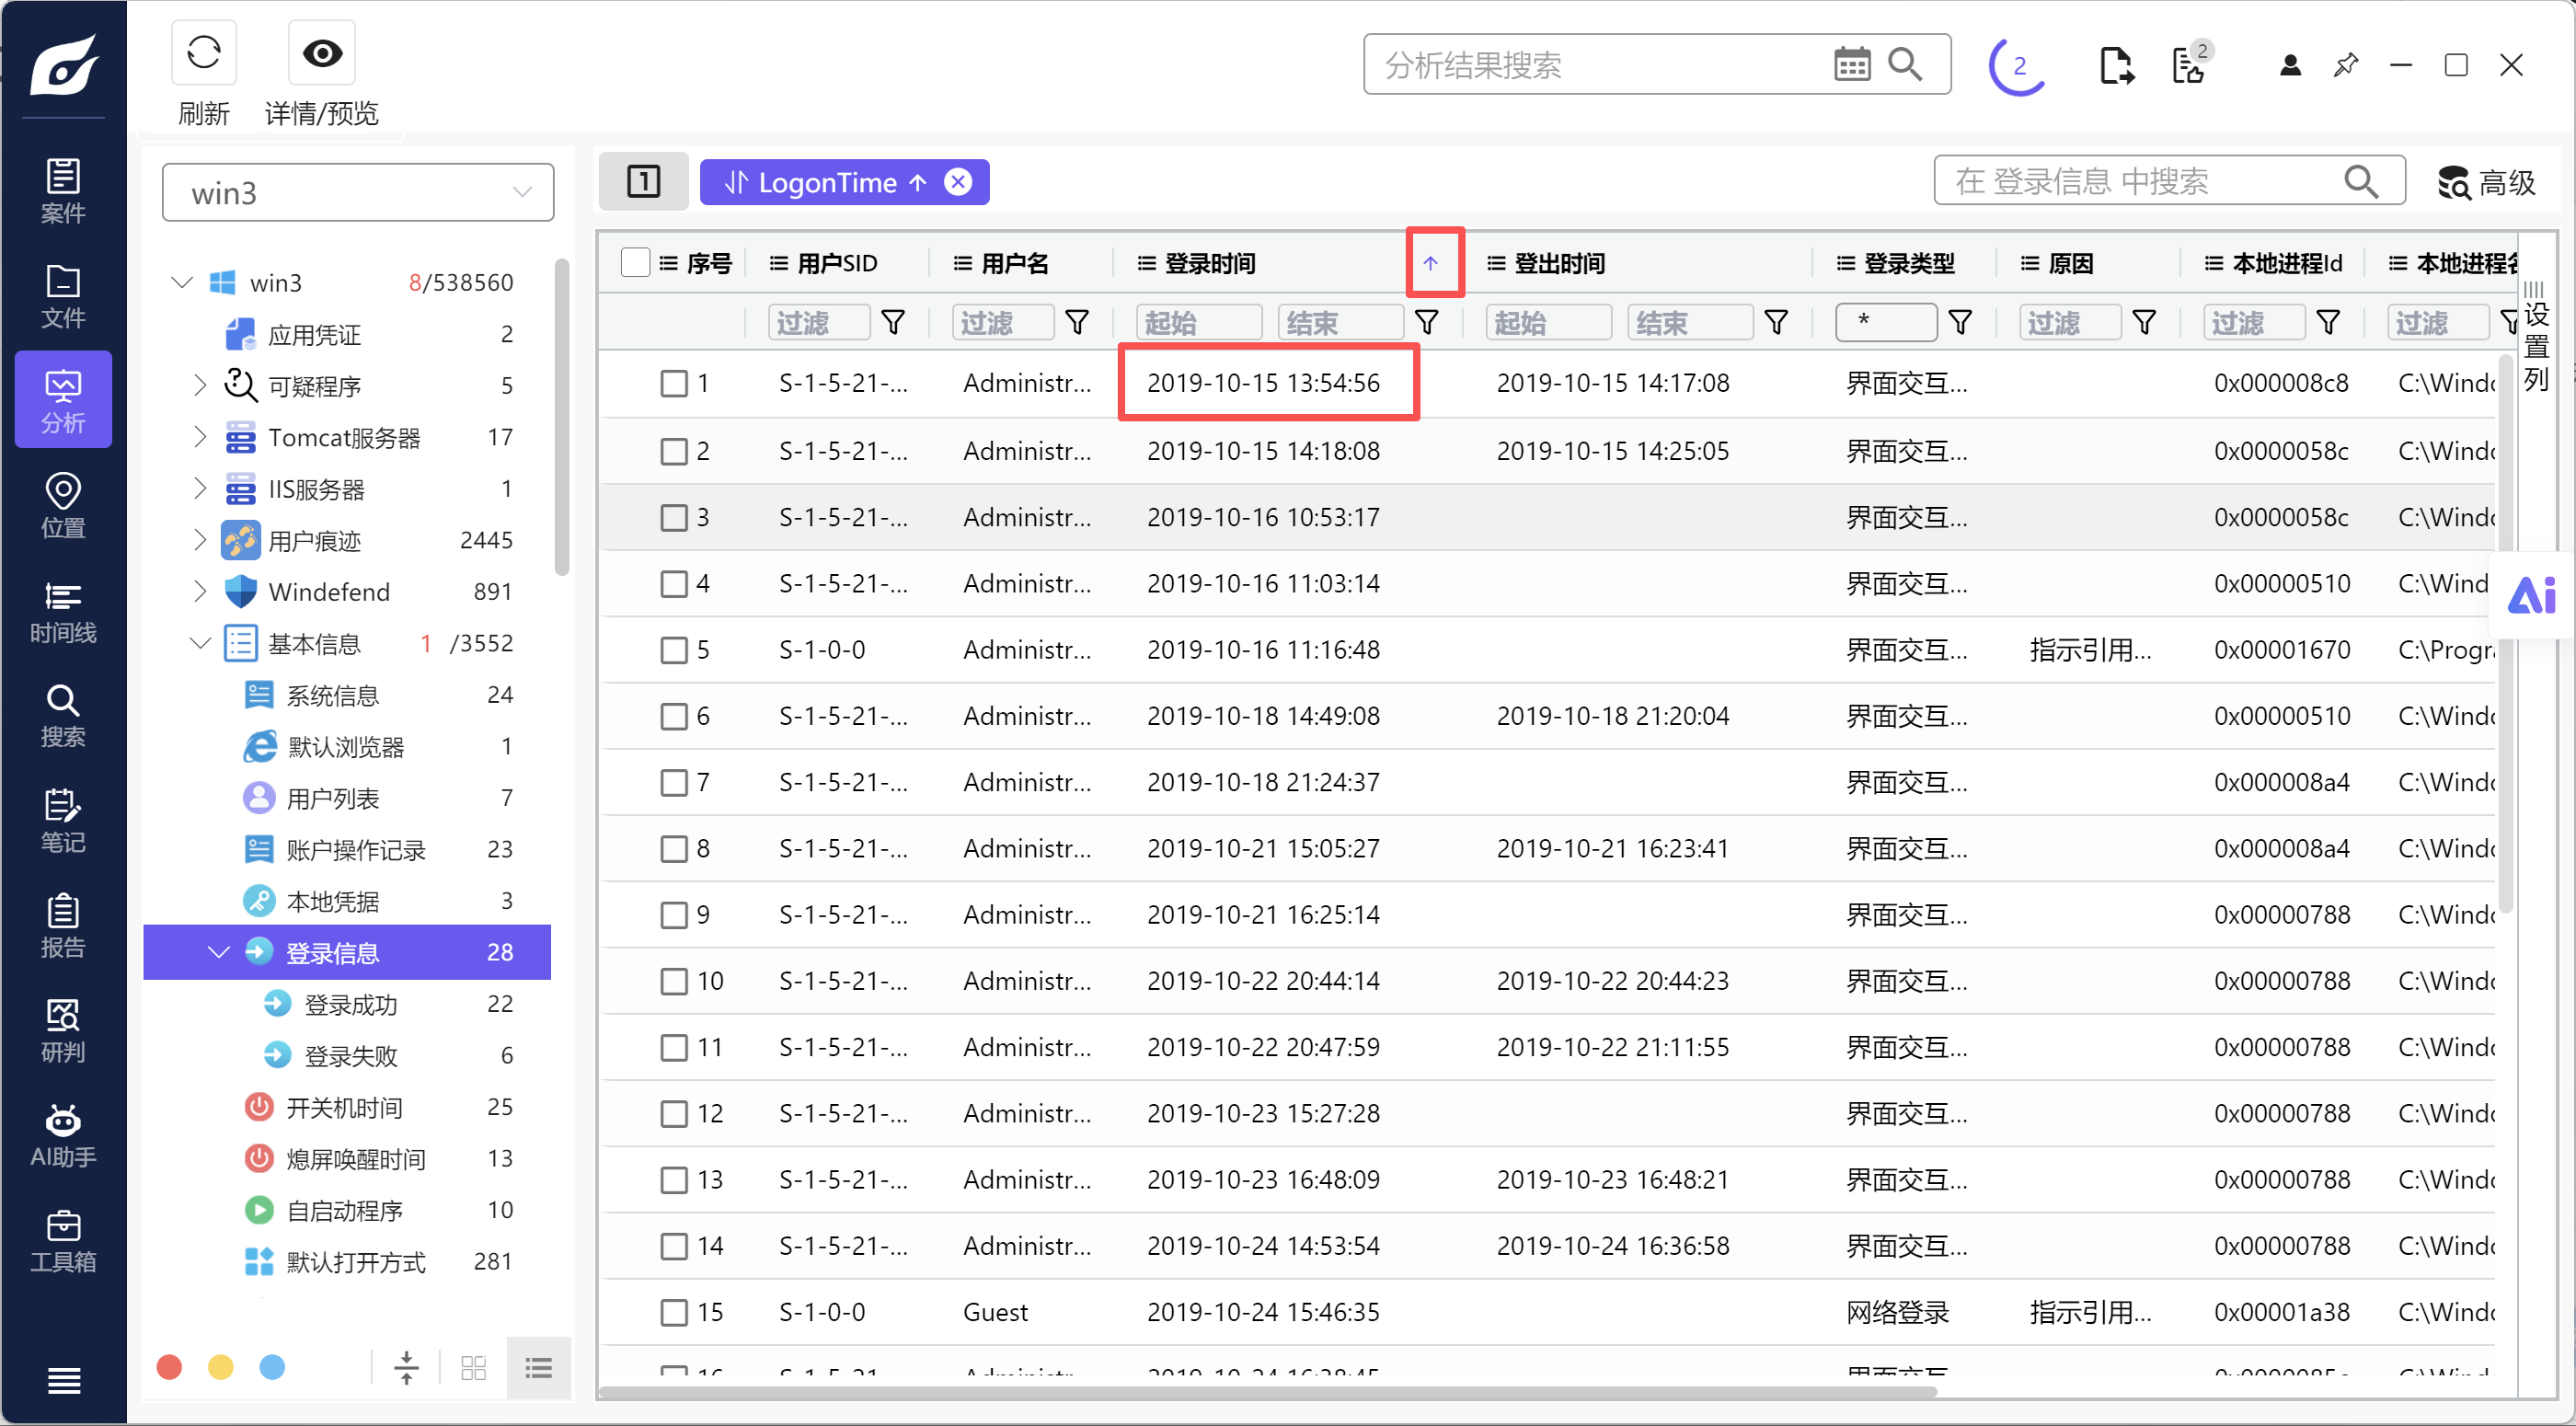
第 35 题 [单选题] 对于Win3.E01 镜像, administrator 的最早登陆时间是?
A. 2019-10-15 04:54:56 AM (UTC)
B. 2019-10-15 05:54:56 AM (UTC)
C. 2019-10-15 06:54:56 AM (UTC)
D. 2019-10-15 07:54:56 AM (UTC)
E. 2019-10-15 08:54:56 AM (UTC)
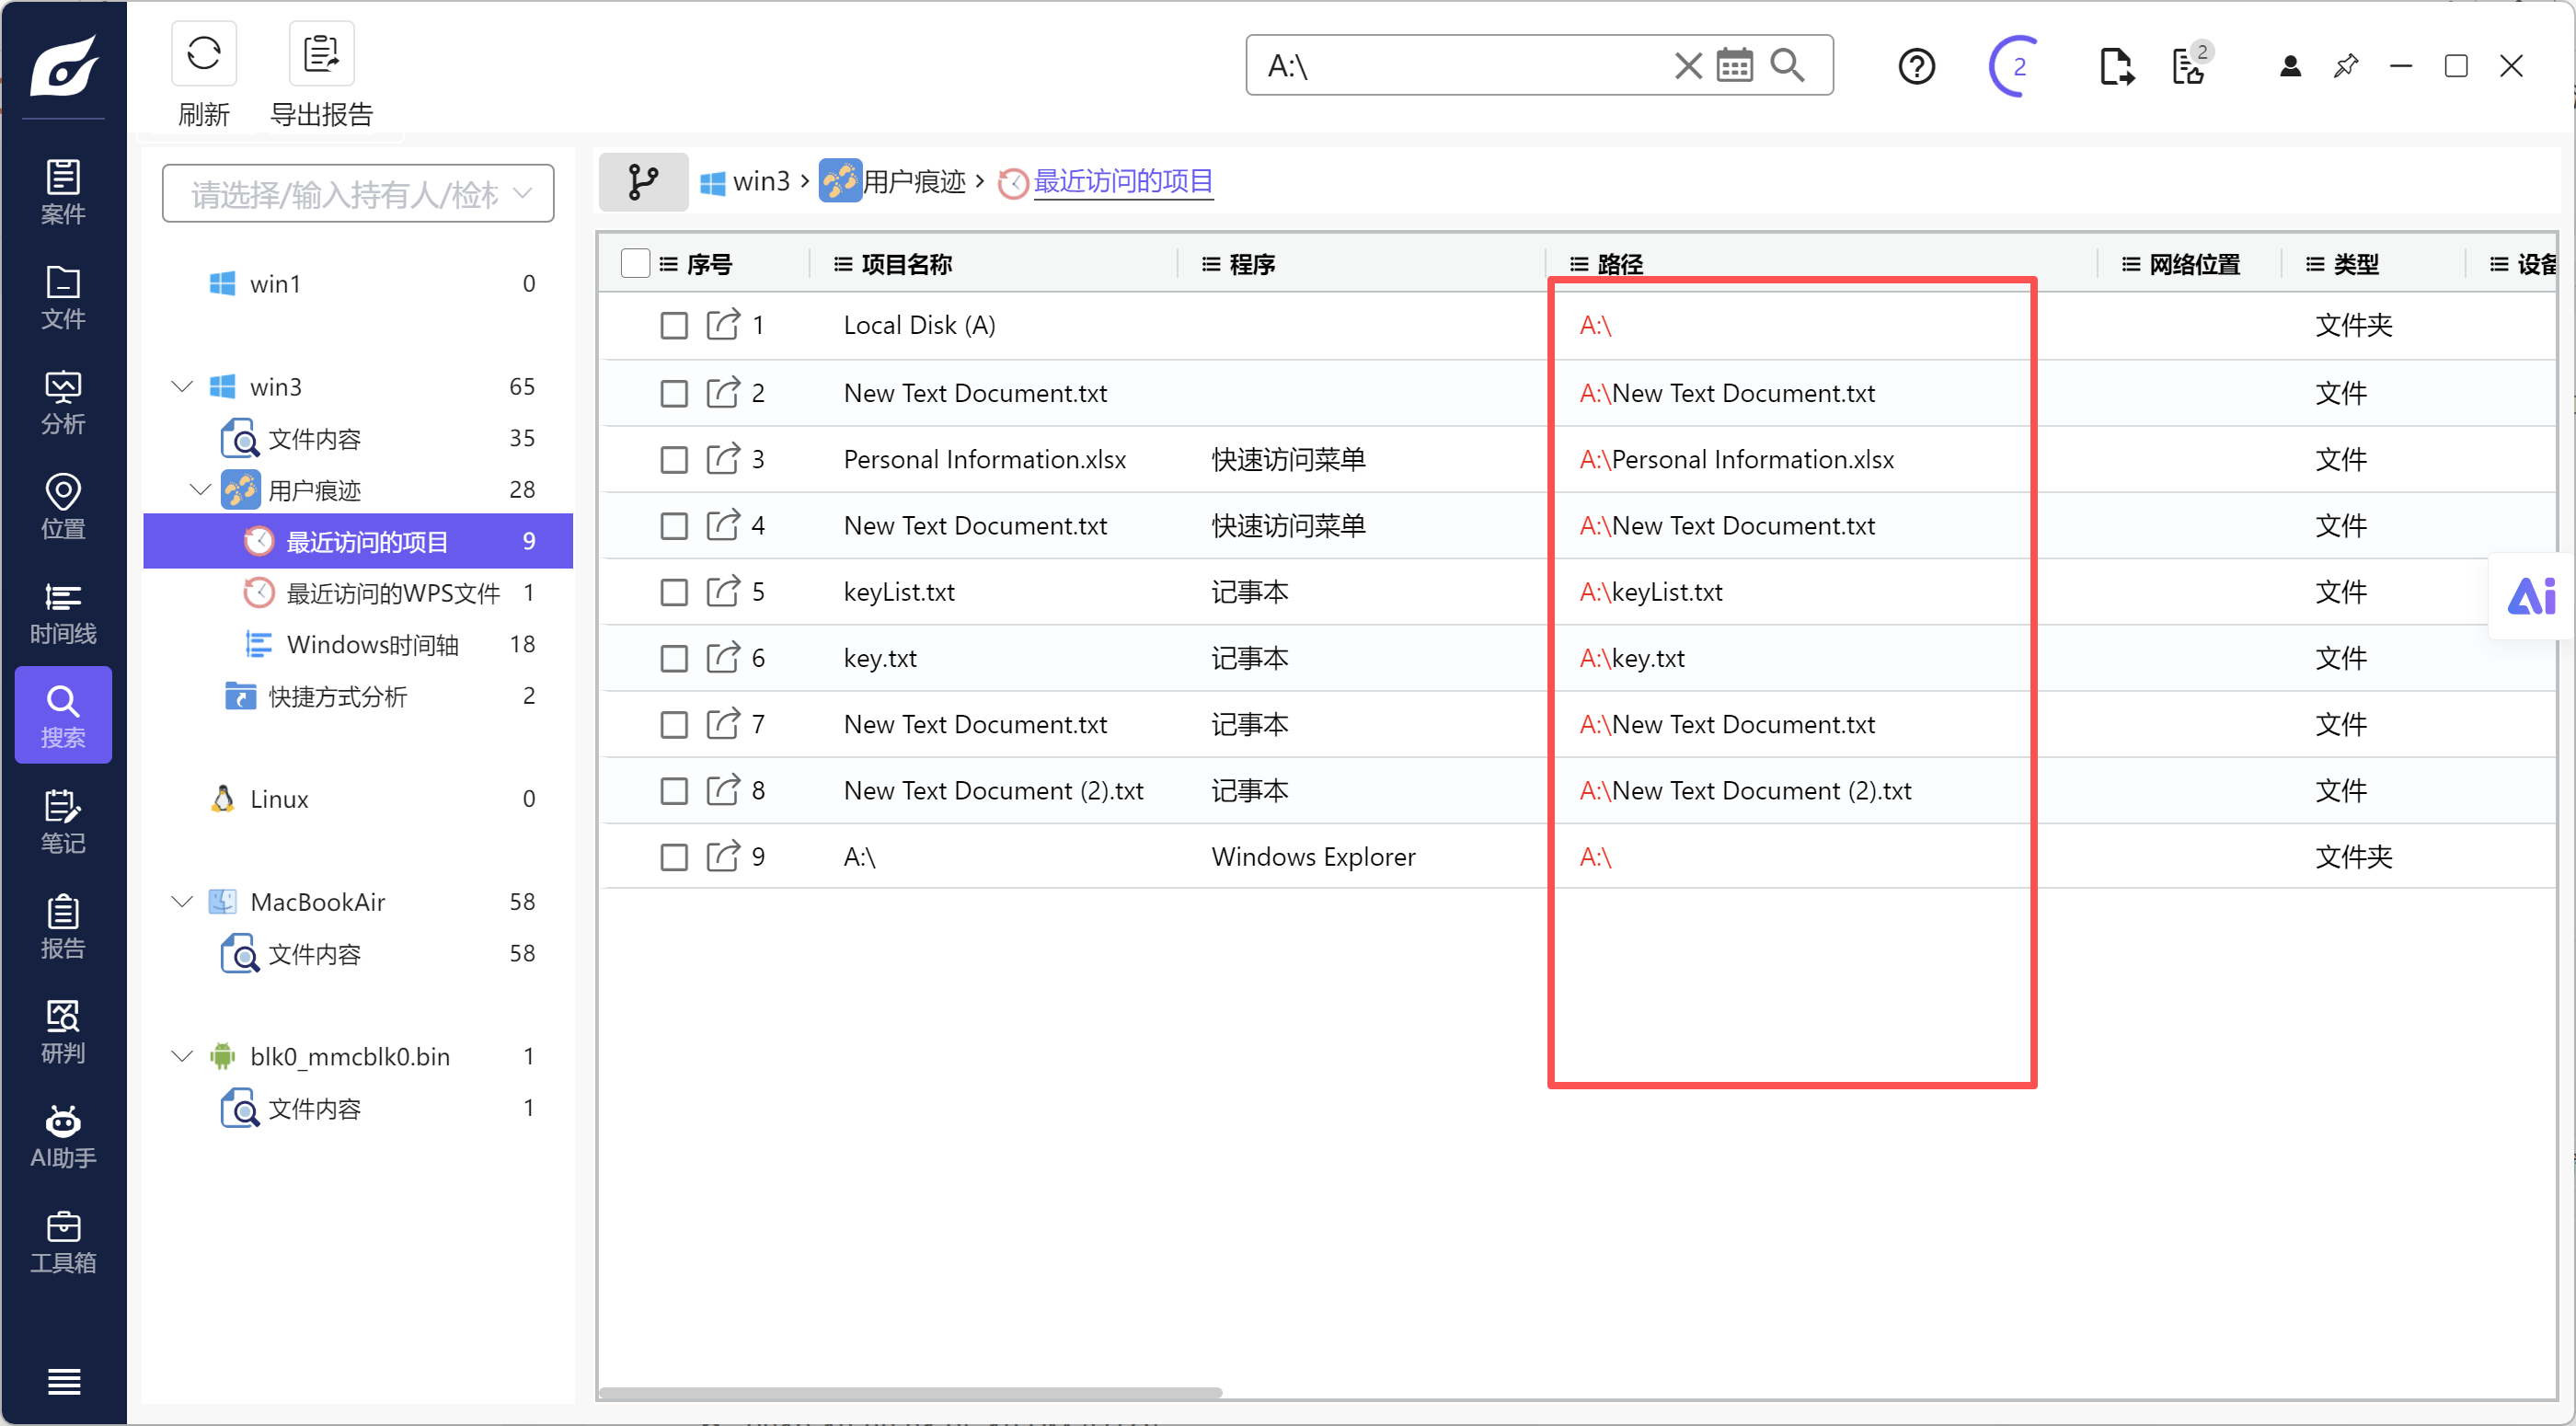
第 36 题 [多选题] 对于Win3.E01 镜像,以下哪些文件曾出现在盘符A:下
1. A:\New Text Document (2).txt
2. A:\New Text Document.txt
3. A:\Personal Information.xlsx
4. A:\key.txt
5. A:\keyList.txt
A. 1,2,3
B. 1,3,5
C. 2,3,4
D. 2,3,5
E. 全部
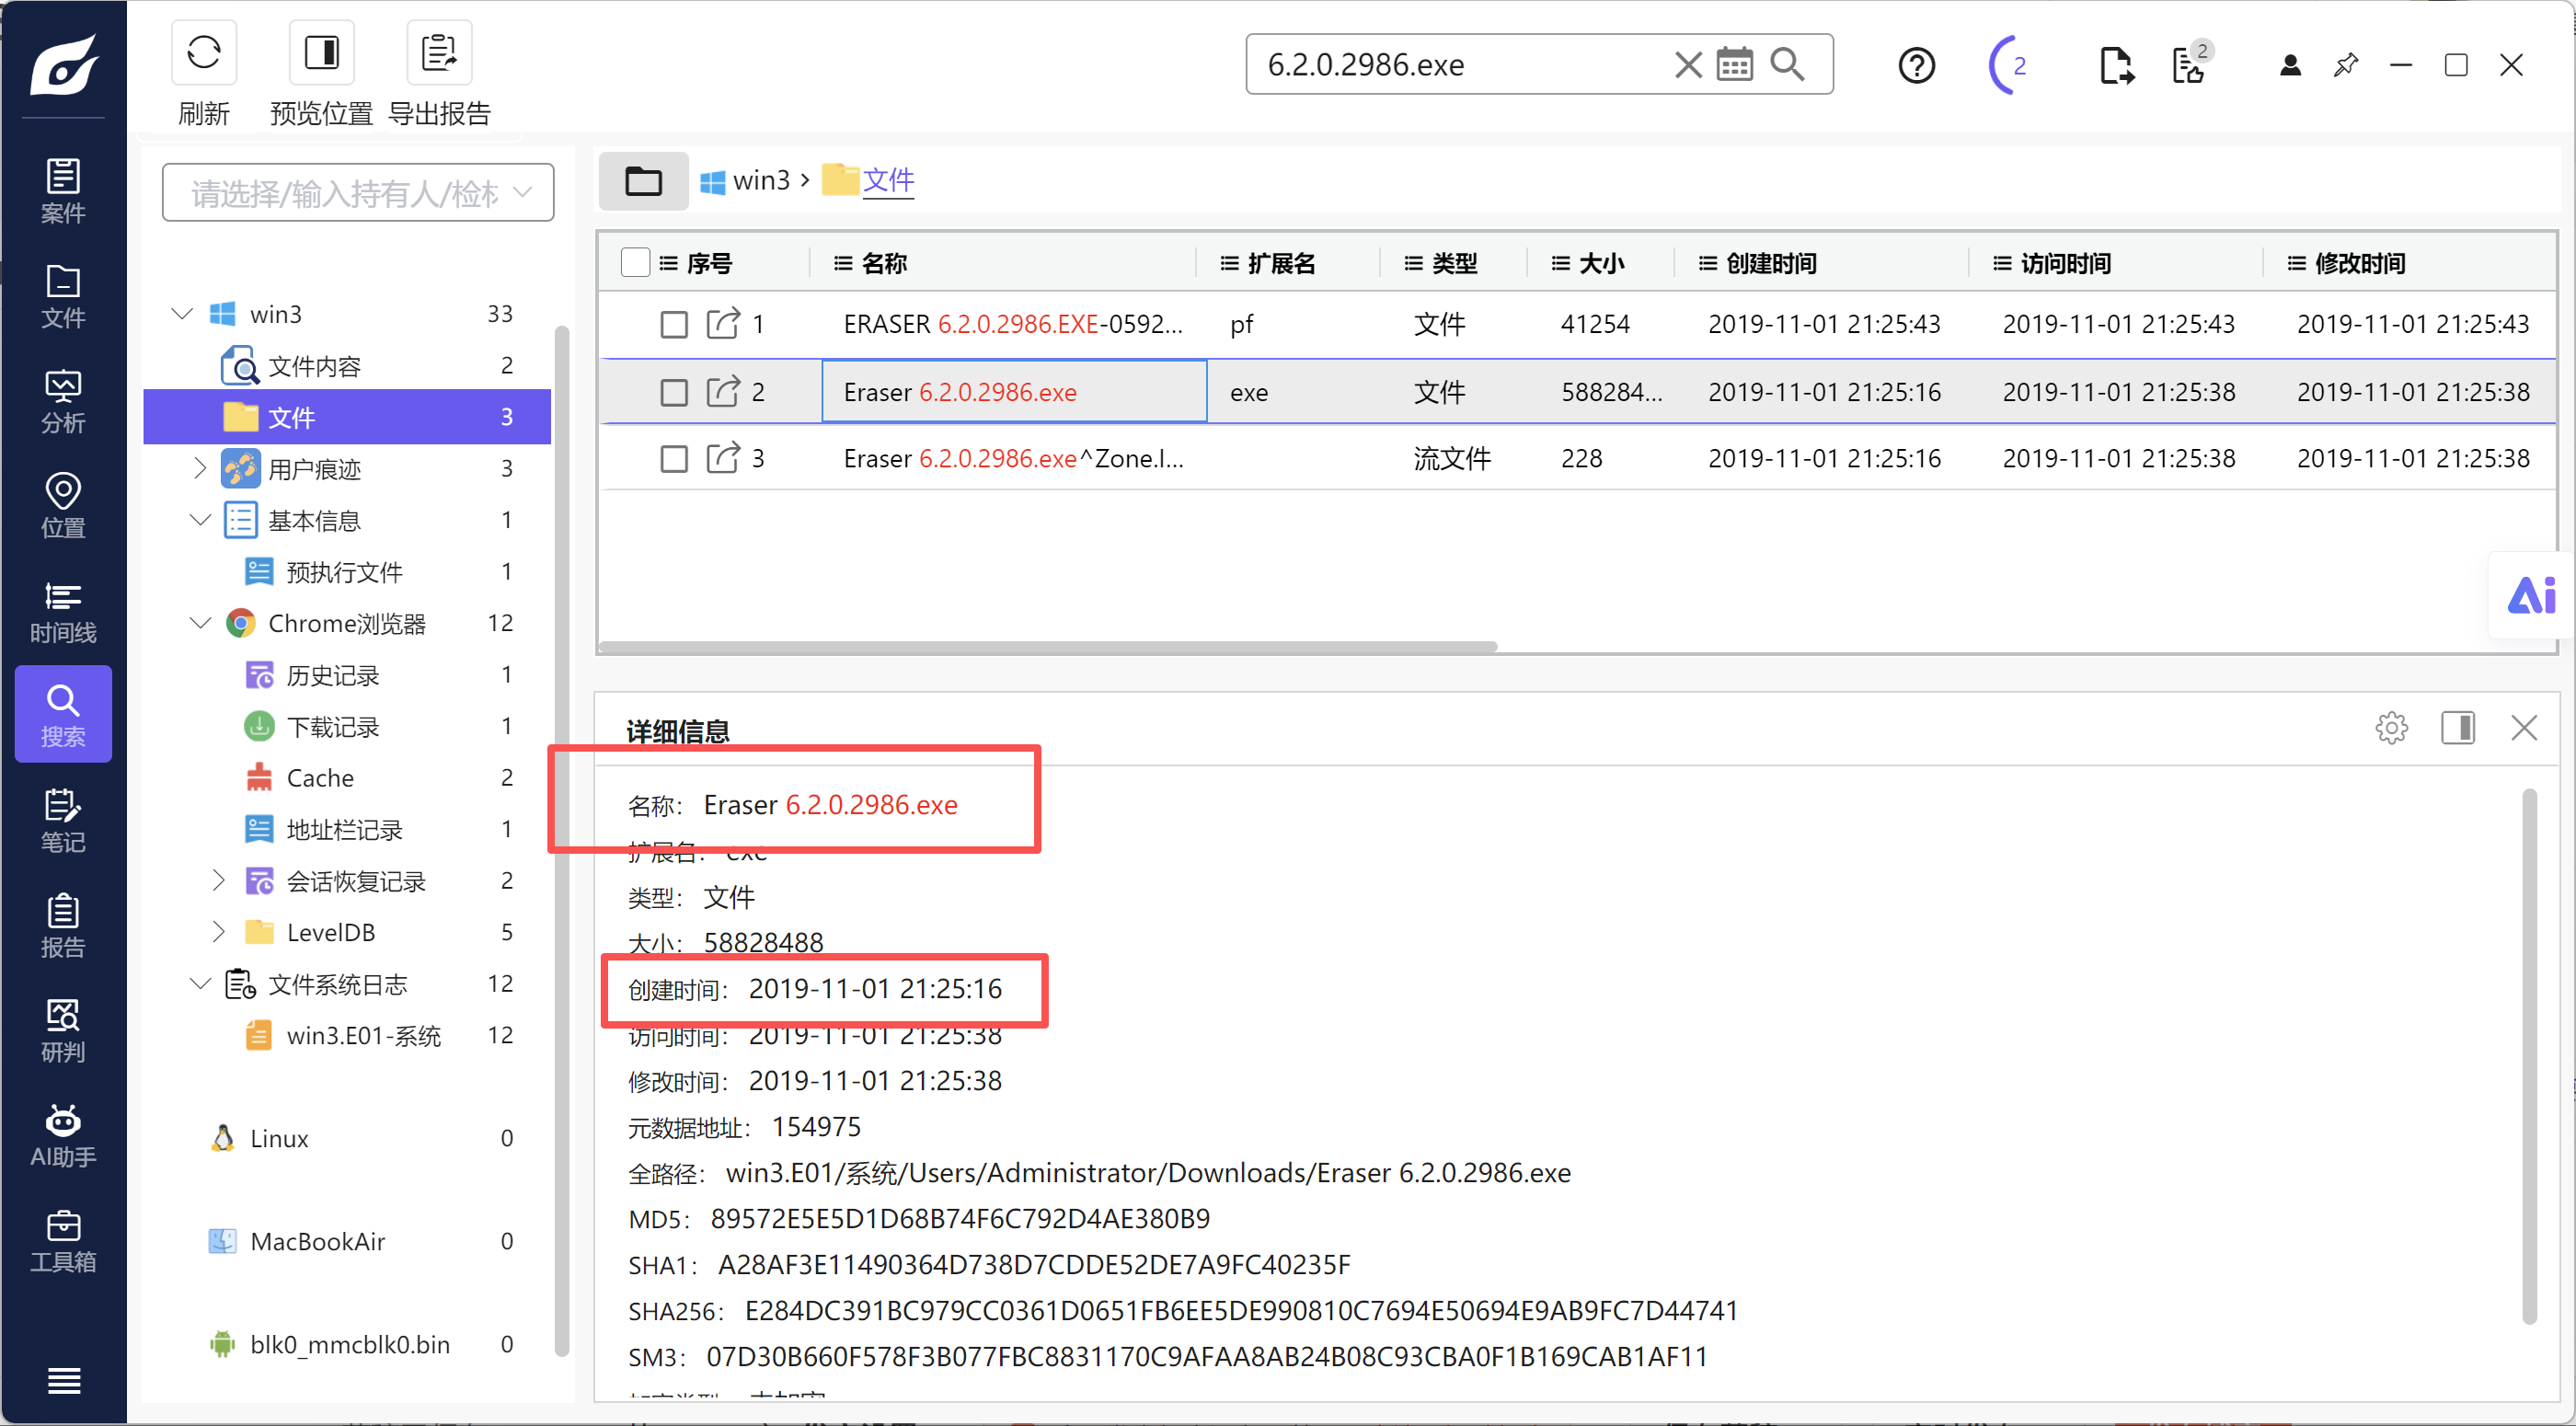
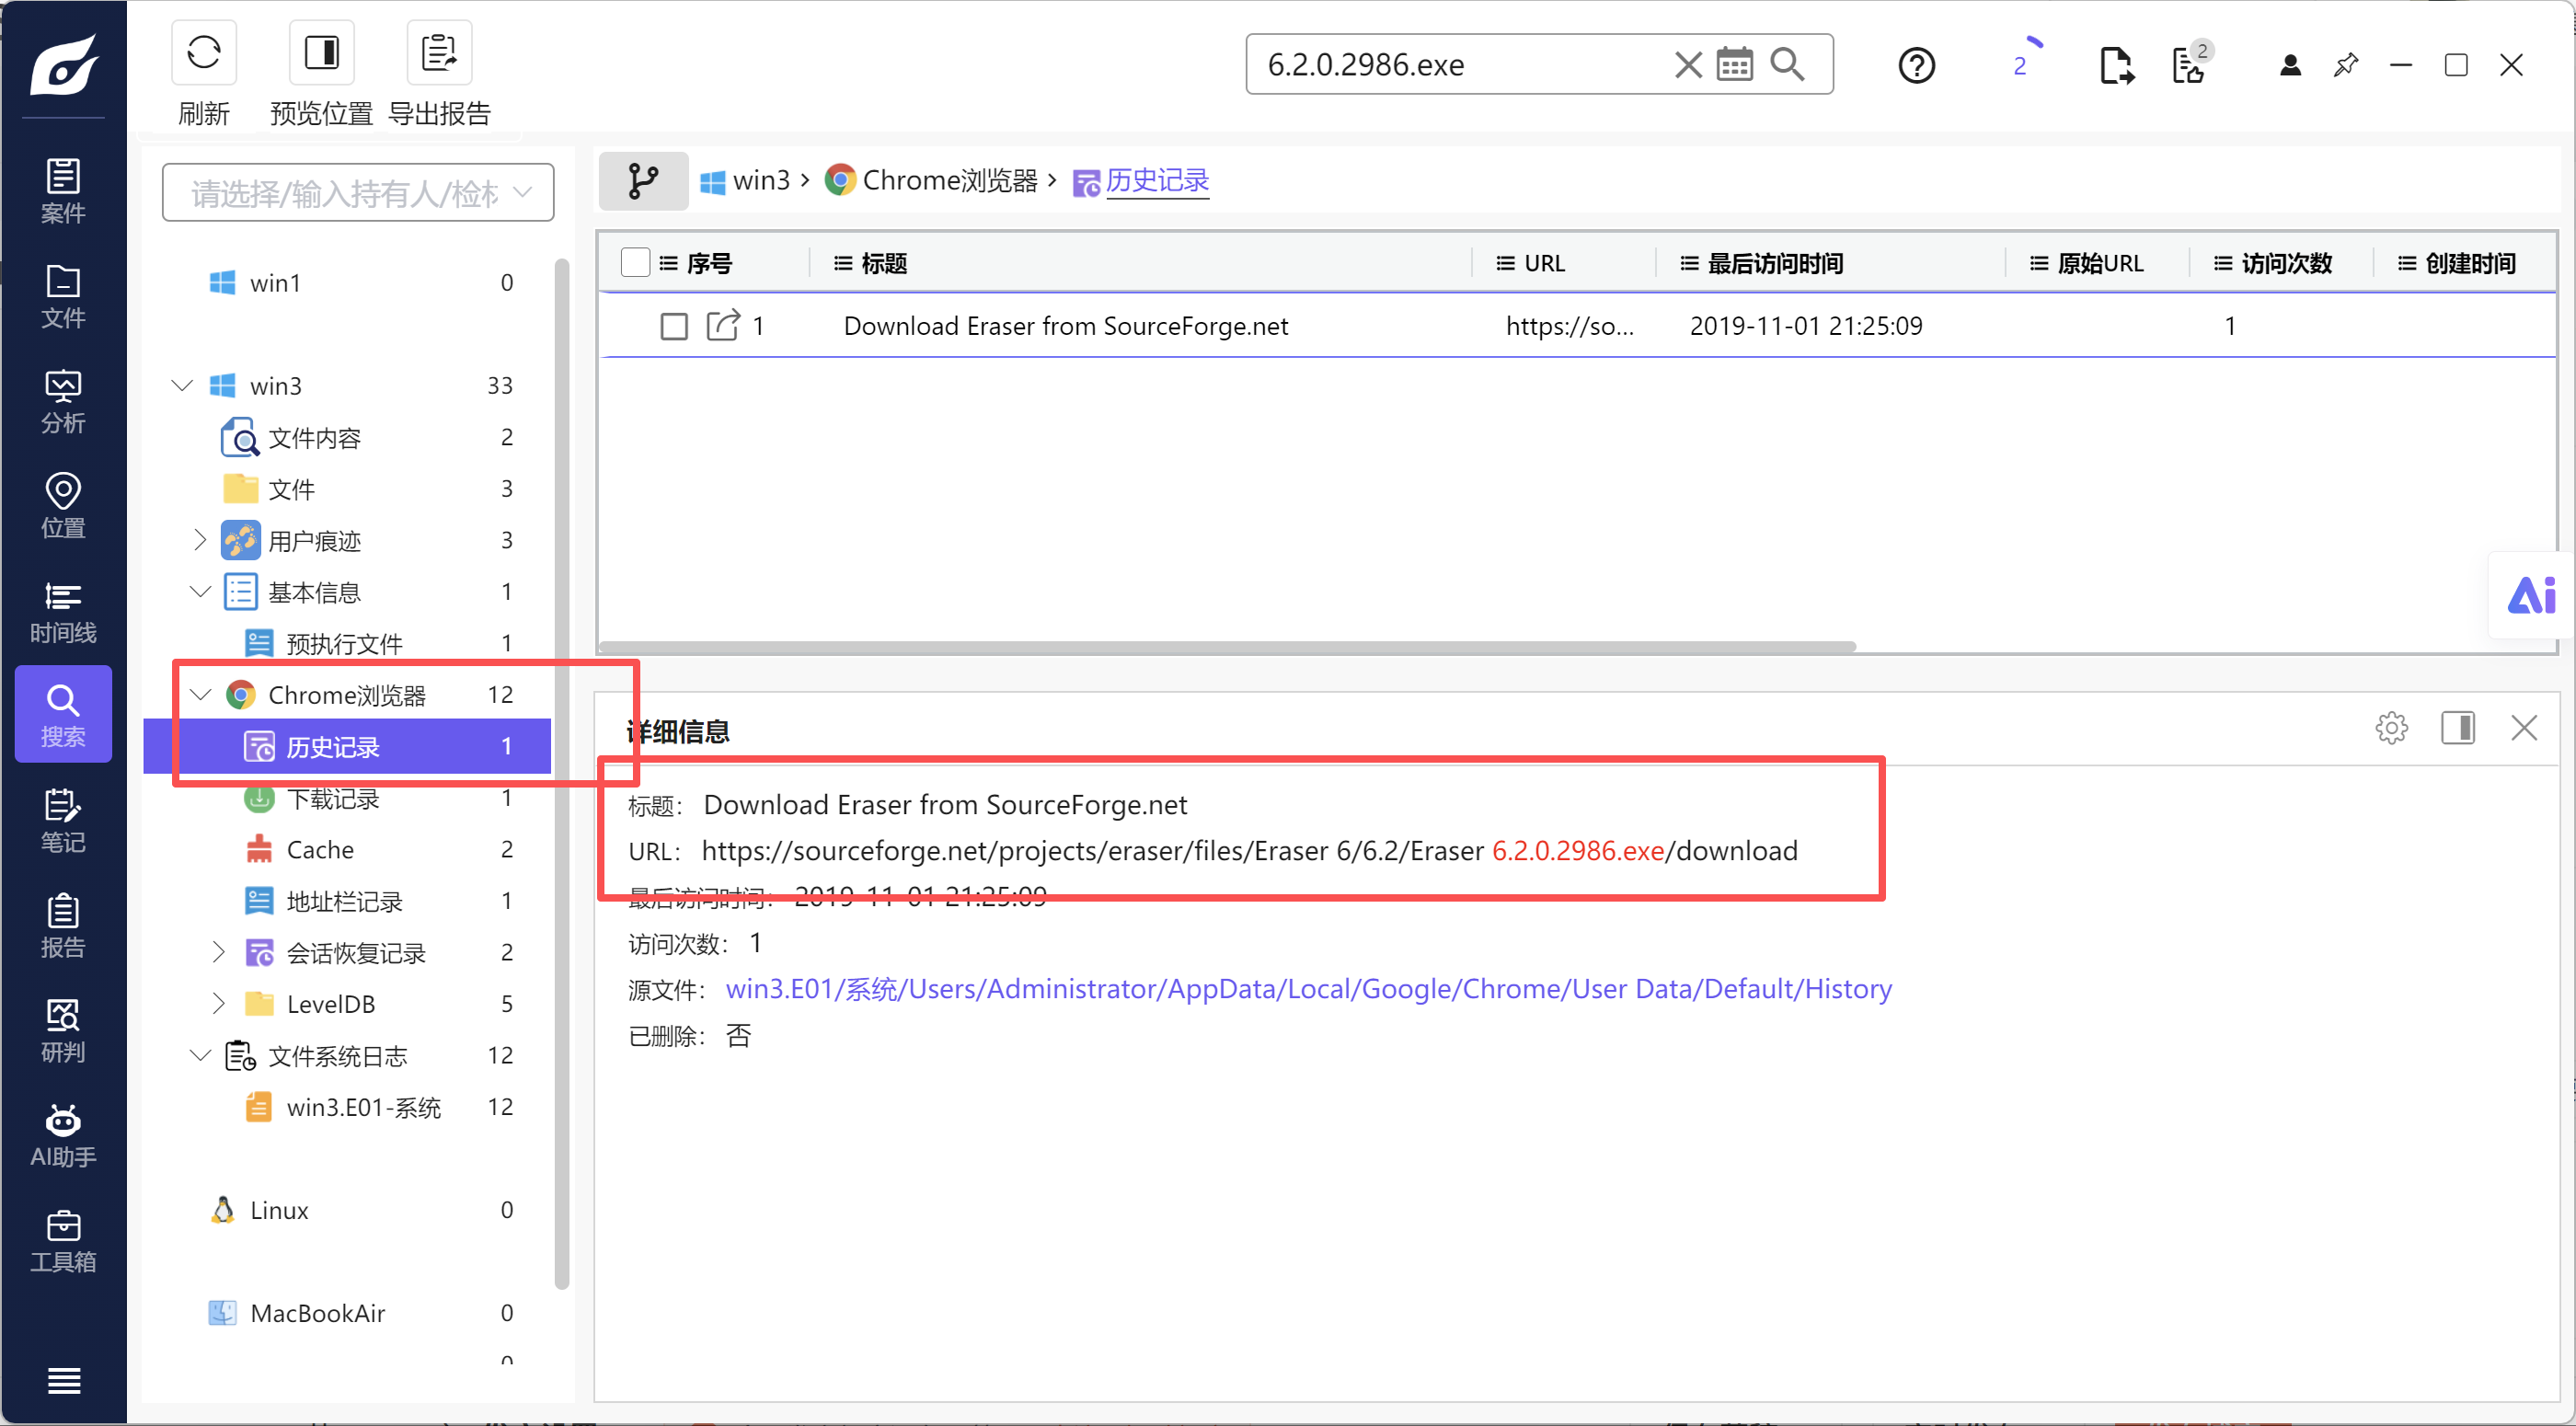
第 37 题 [单选题] 对于Win3.E01 镜像, Eraser 6.2.0.2986.exe 是何时被下载的
A. 2019-11-01 01:25:16 PM (UTC)
B. 2019-10-31 01:25:16 PM (UTC)
C. 2019-10-30 01:25:16 PM (UTC)
D. 2019-10-29 01:25:16 PM (UTC)
E. 2019-10-28 01:25:16 PM (UTC)
第 38 题 [单选题] 接上题, Eraser 6.2.0.2986.exe 是从哪一个网站上下载的
A. pcword.com
B. secure-eraser.com
C. cnet.com
D. eraser.heidi.ie
E. sourceforge.net
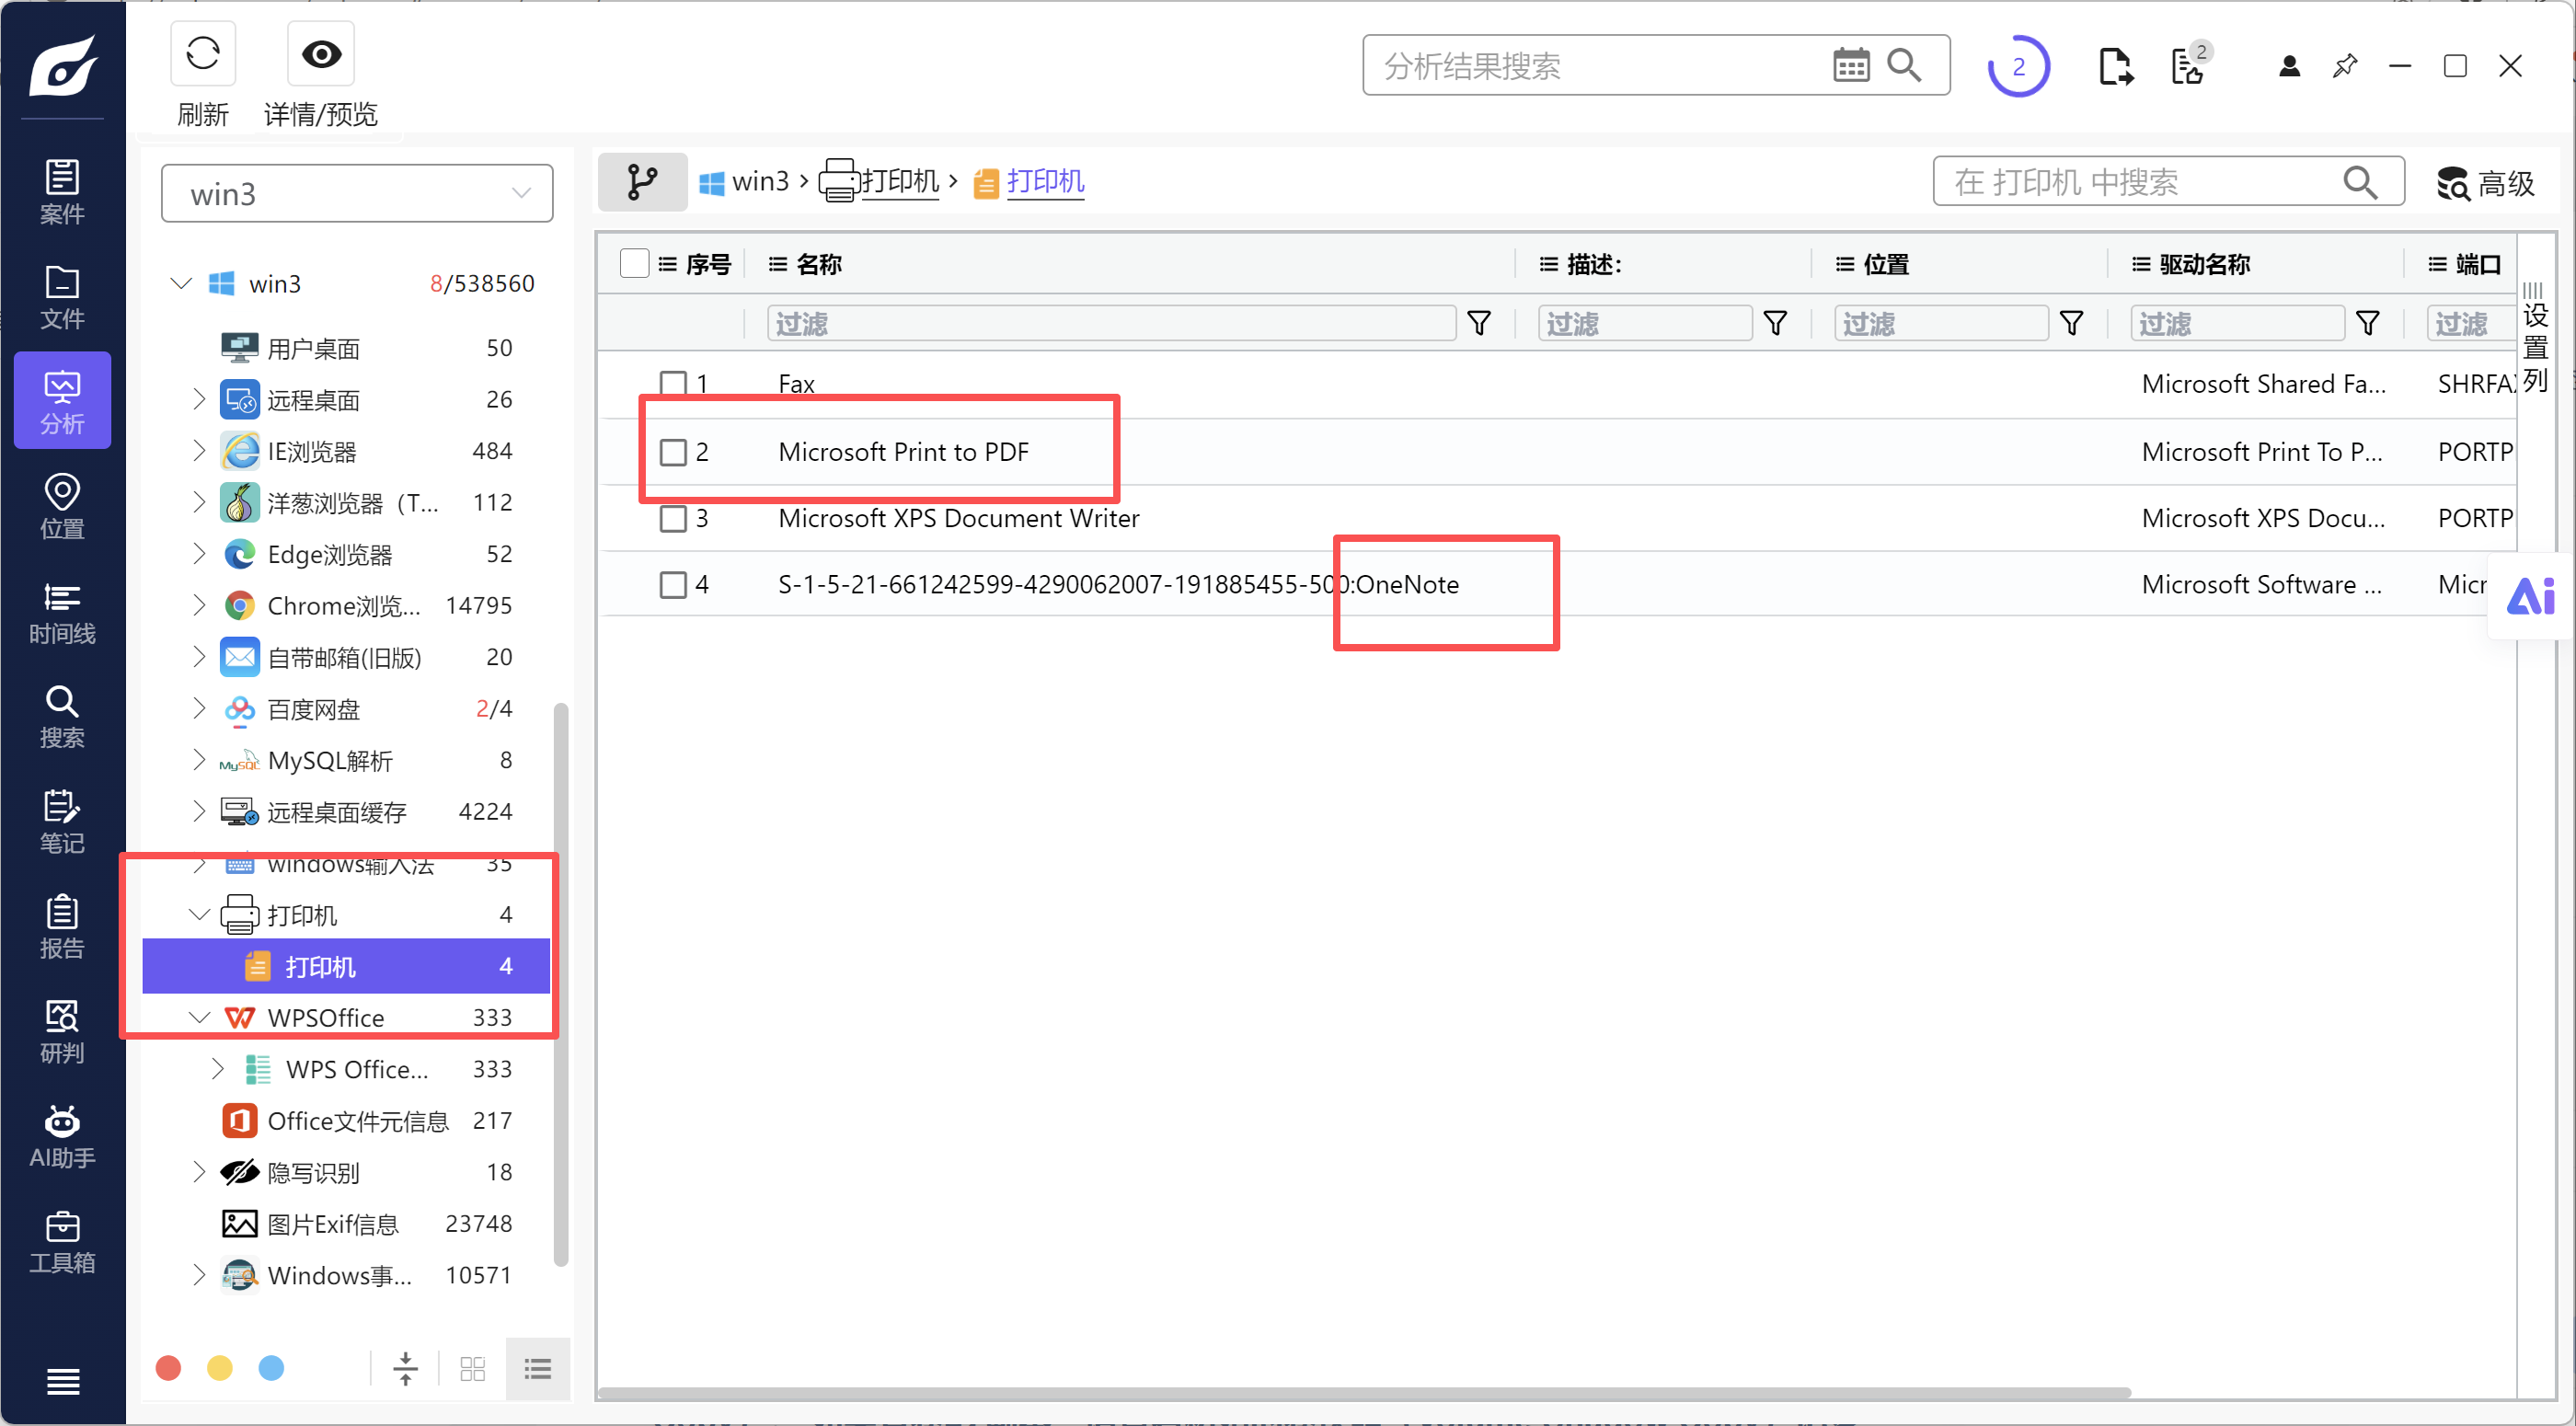
第 39 题 [多选题] 对于Win3.E01而言,日志文件中哪些是该电脑使用过的打印(虚拟)设备?
1. Samsung CLP-775 Series PCL
2. Microsoft Print to PDF
3. http://192.168.0.106的 HP LaserJet Pro FDN
4. OneNote
A. 1, 2
B. 1, 3
C. 2, 4
D. 1, 2, 3
E. 1, 2, 3, 4
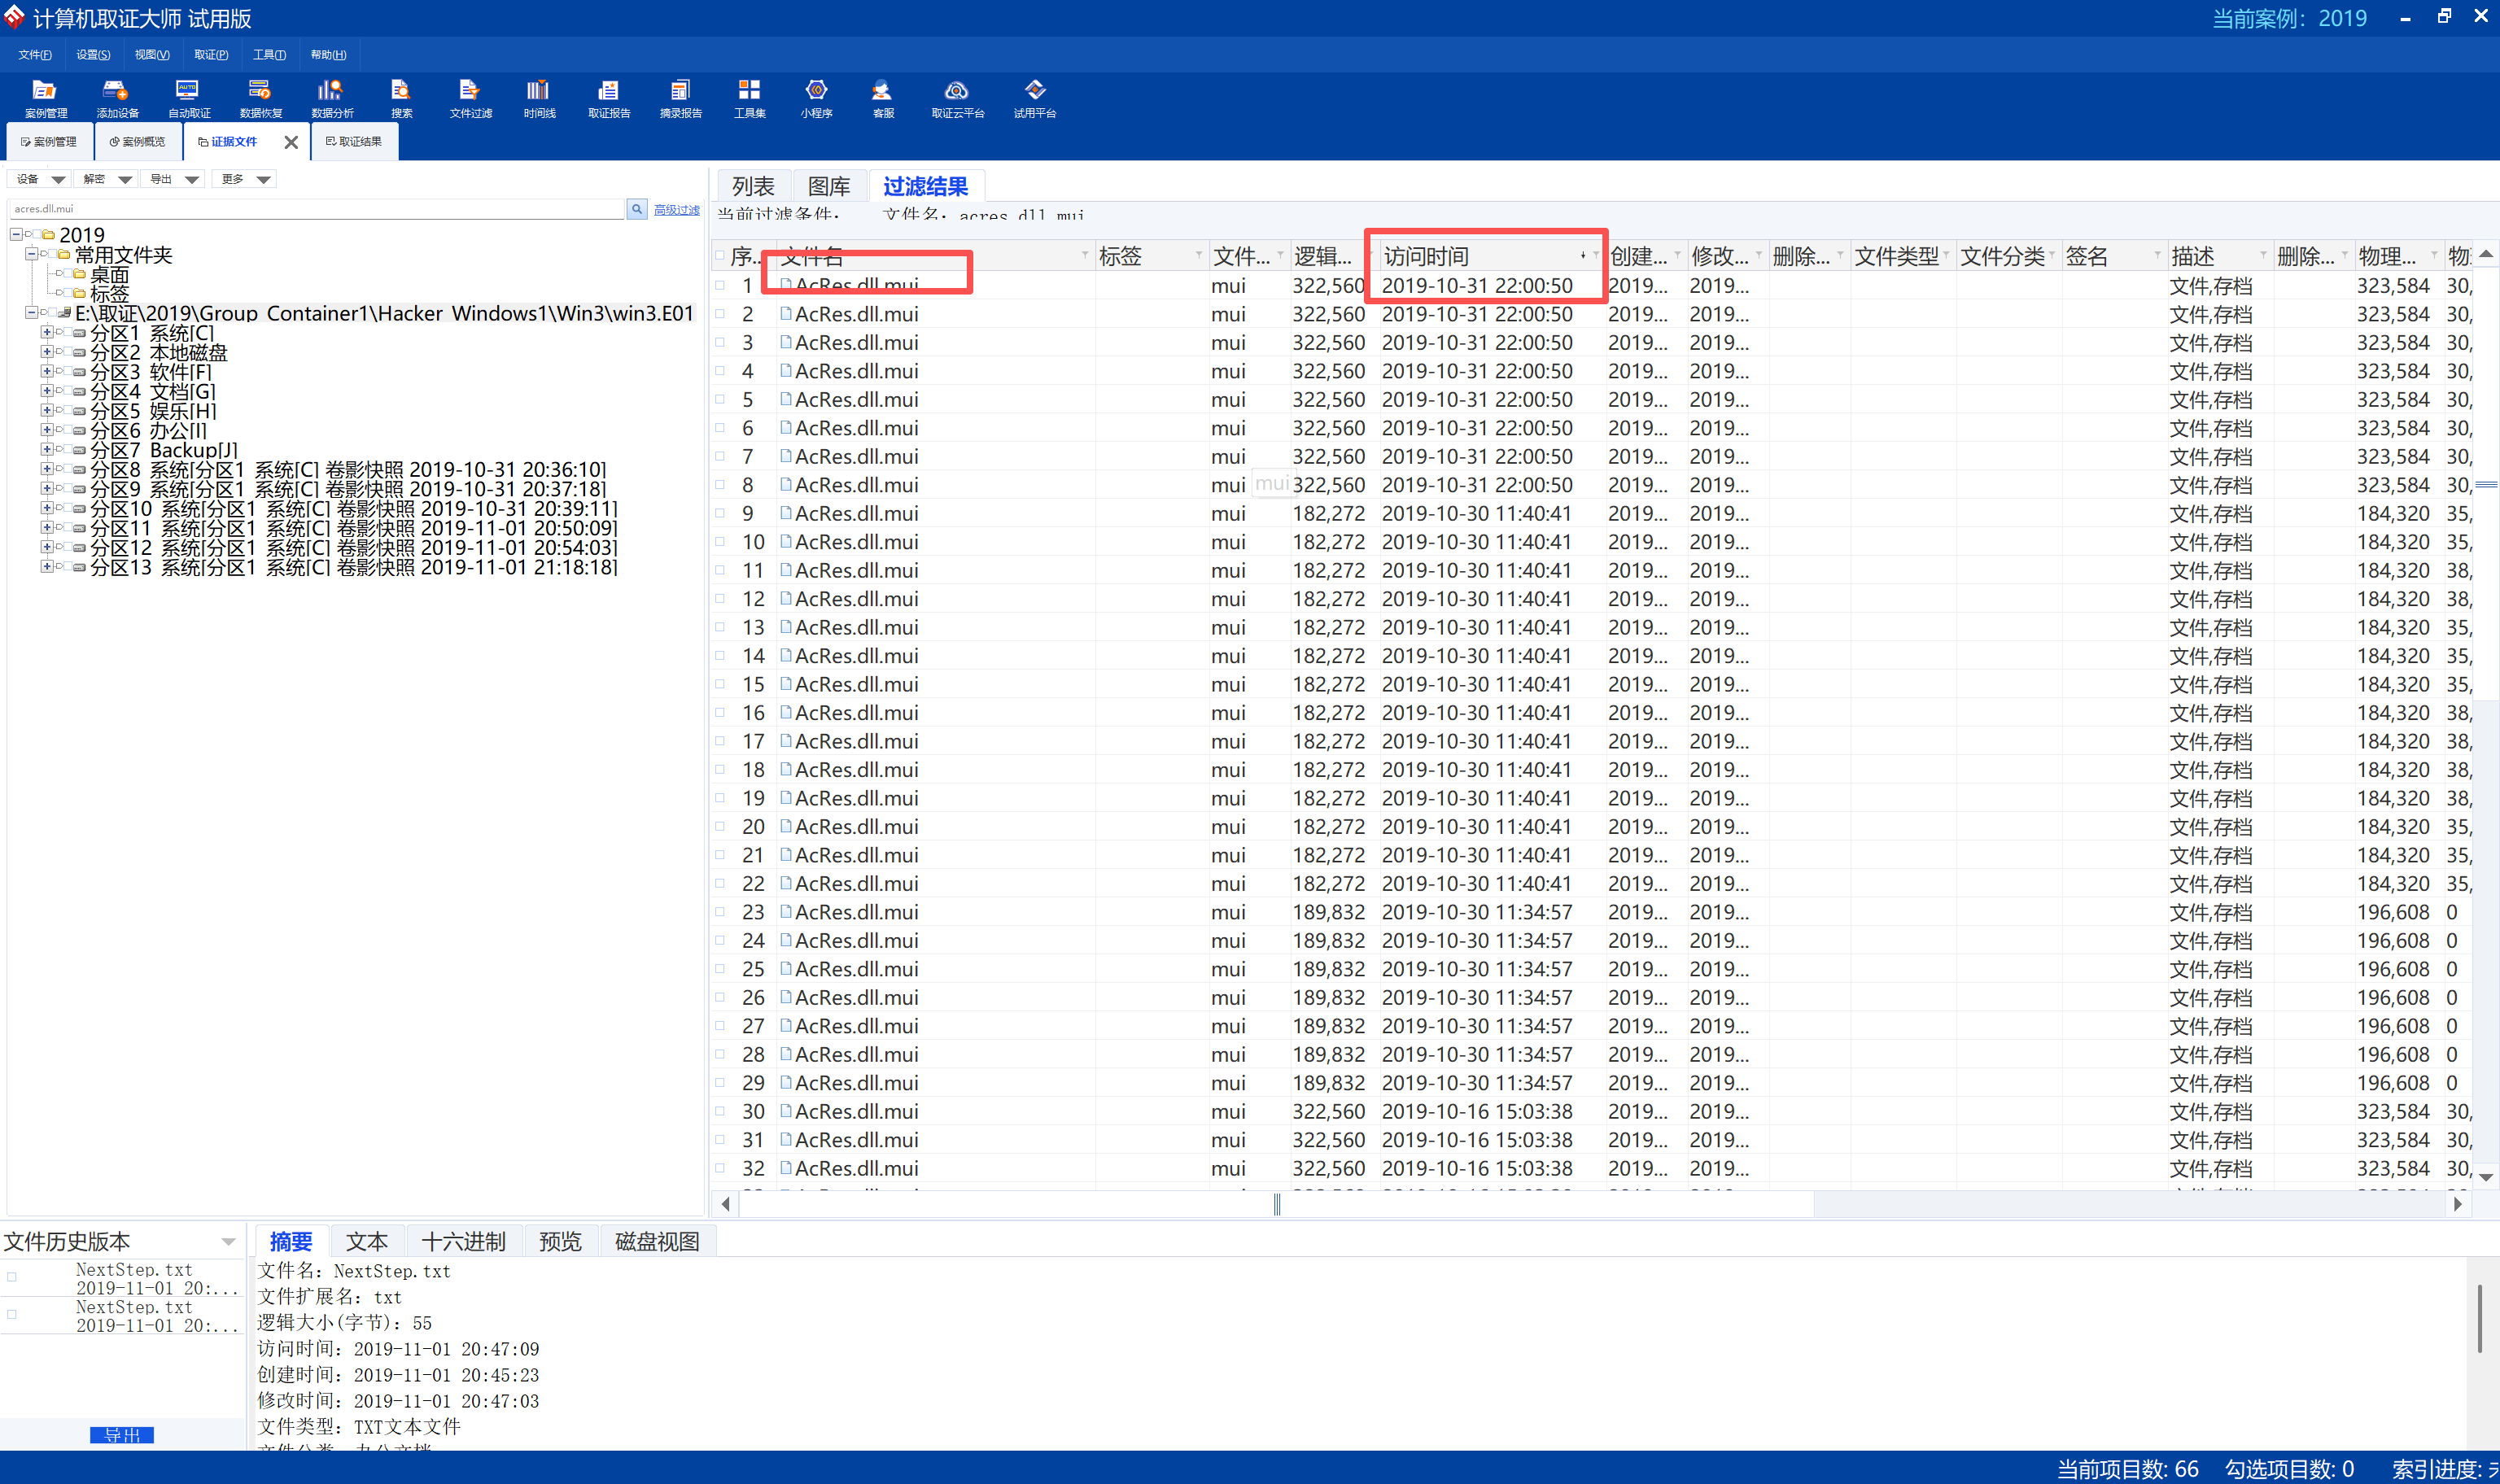
第 40 题 [单选题] 对于Win3.E01 镜像,该系统是否有卷影副本(Volume Shadow Copy)? 如果有卷影 副本,请查看初始的卷快照(Volume Shadow Copy)记录,请问丢失的文件 acres.dll.mui的最后访问时间(最后访问时间)? (UTC +8)
A. 该糸统没有卷影副本
B. 2019-03-19 18:39:04
C. 2019-10-30 11:40:41
D. 2019-10-31 22:00:50
E. 没有显示最后访问时间
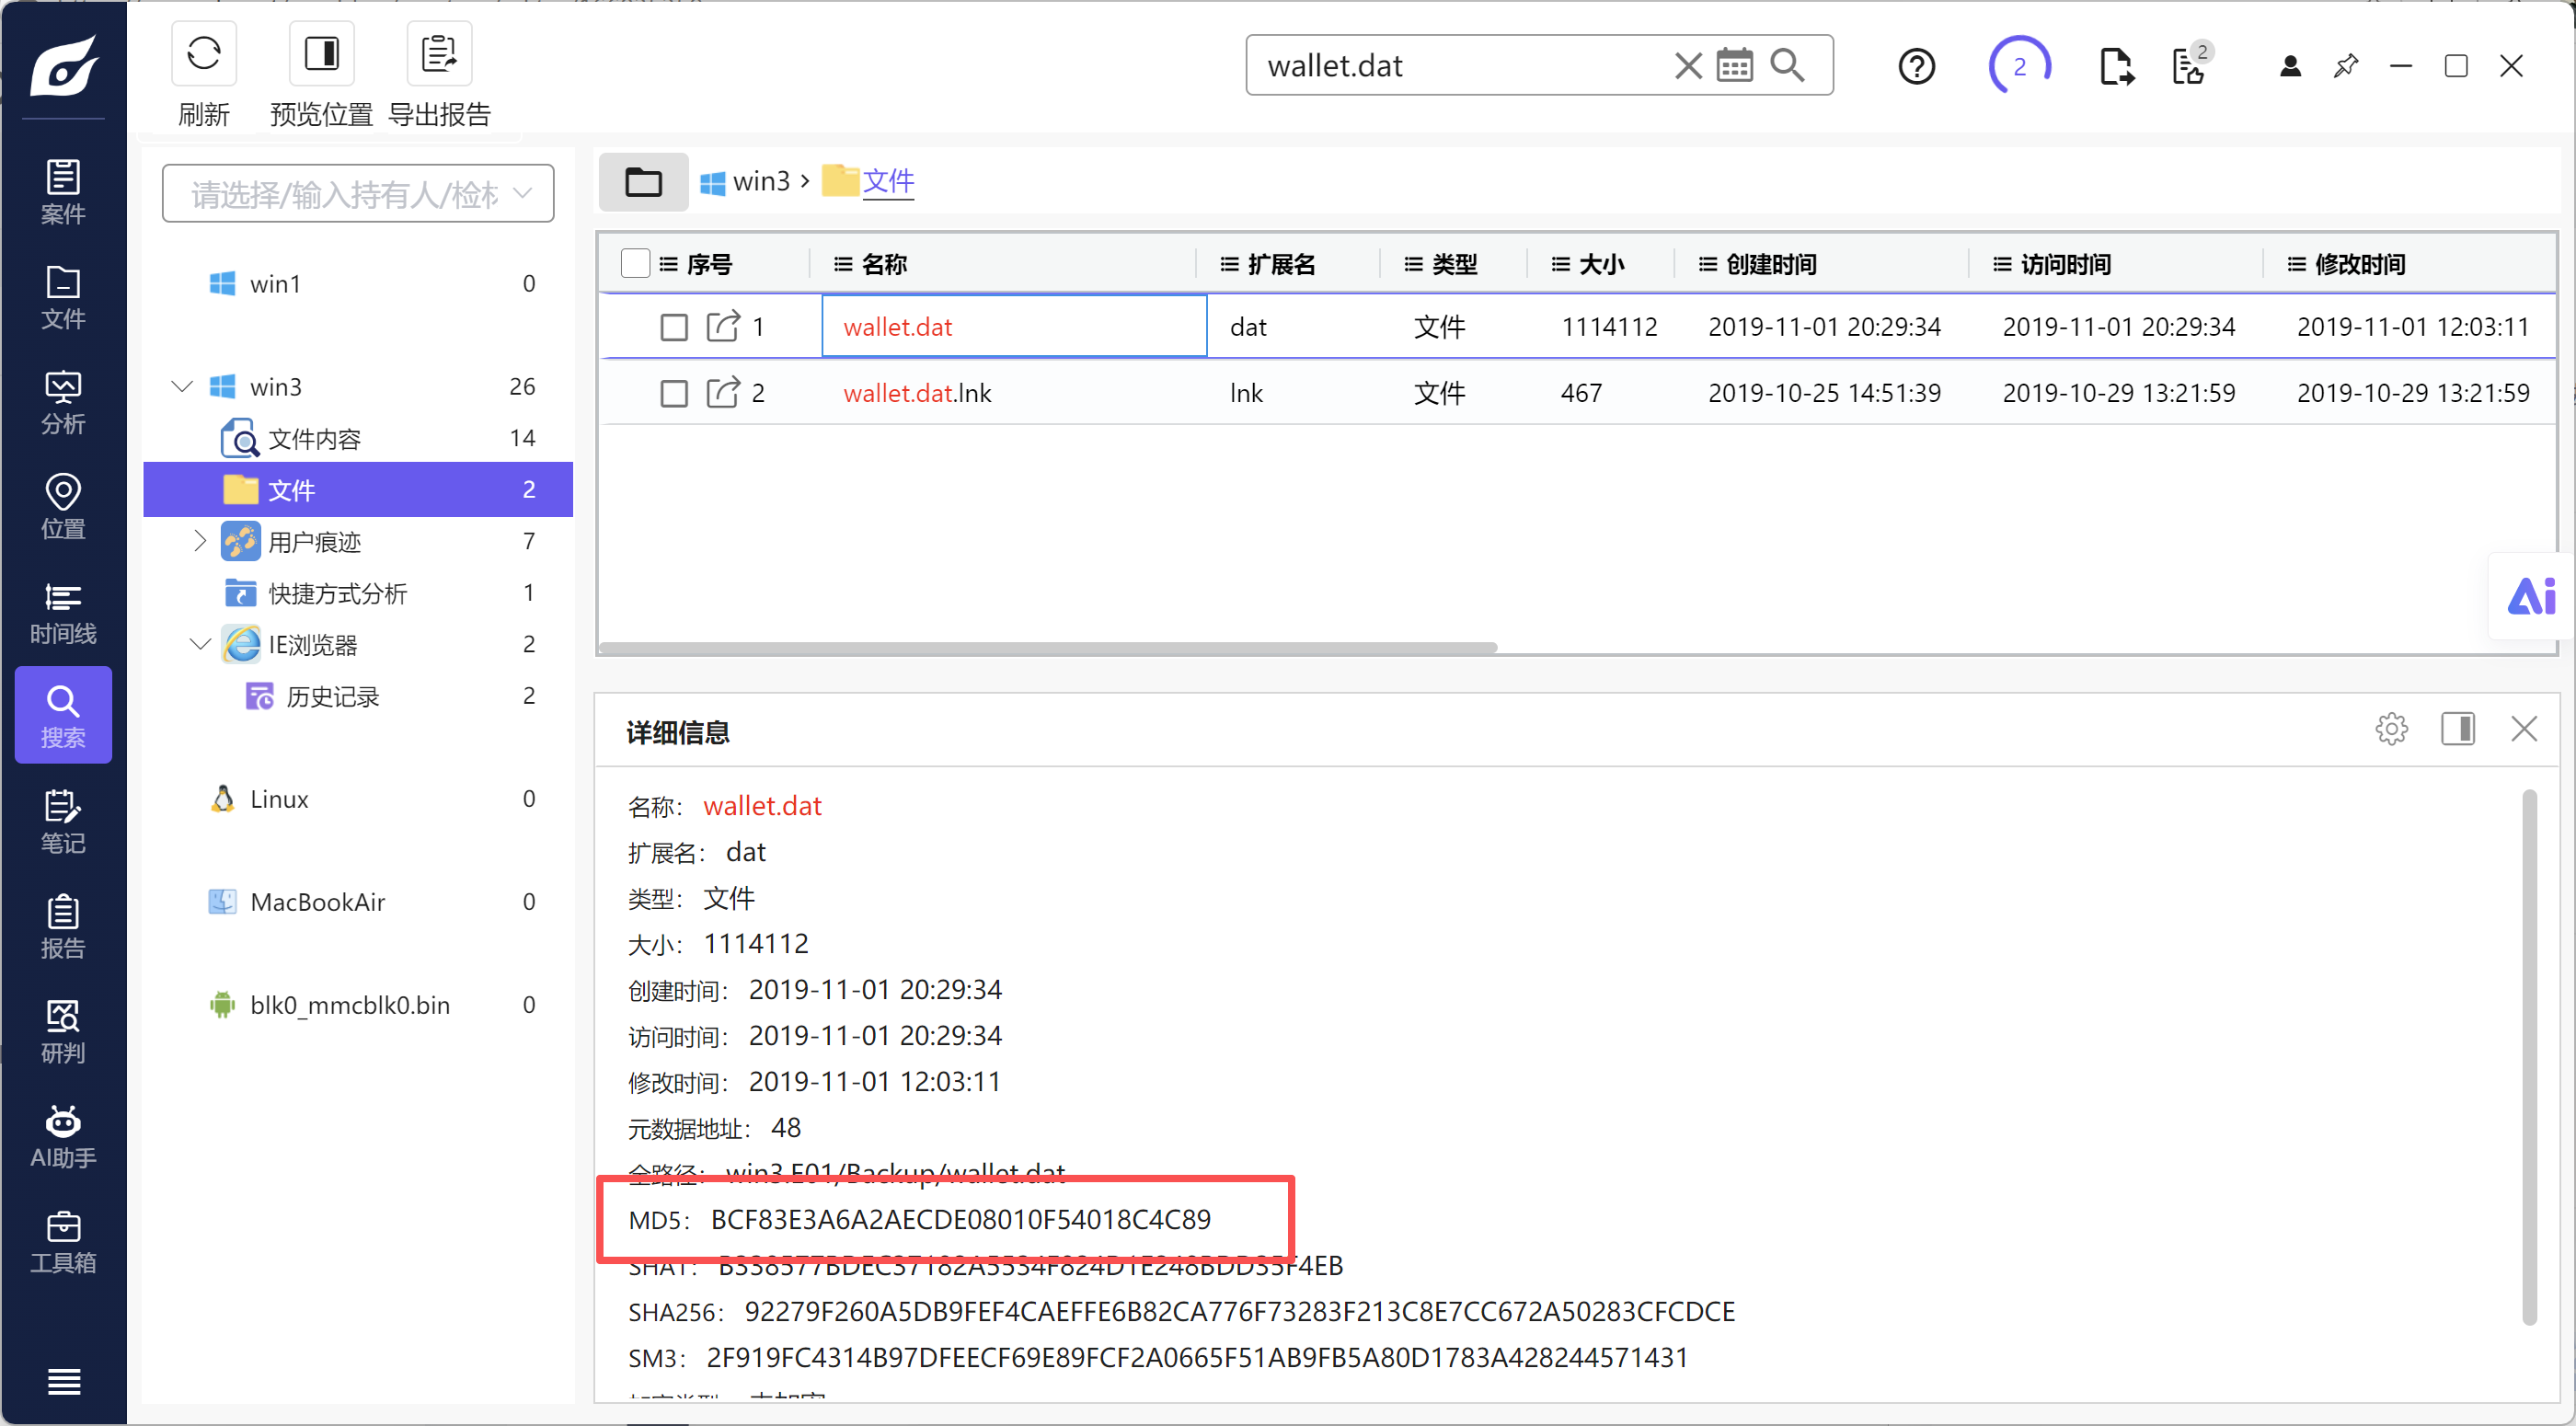
第 41 题 [单选题] 分析两台Windows镜像,请找出比特币钱包的备份,它的MD5哈希是
A. e2125261be6a1b845f994f7e3d8ee90f
B. bcf83e3a6a2aecde08010f54018c4c89
C. 38f49f10bea0661a68baaab8ca6b53a2
D. 5cfcbfa9be9dc9677efc6eb970b321e1
E. 以上都不是
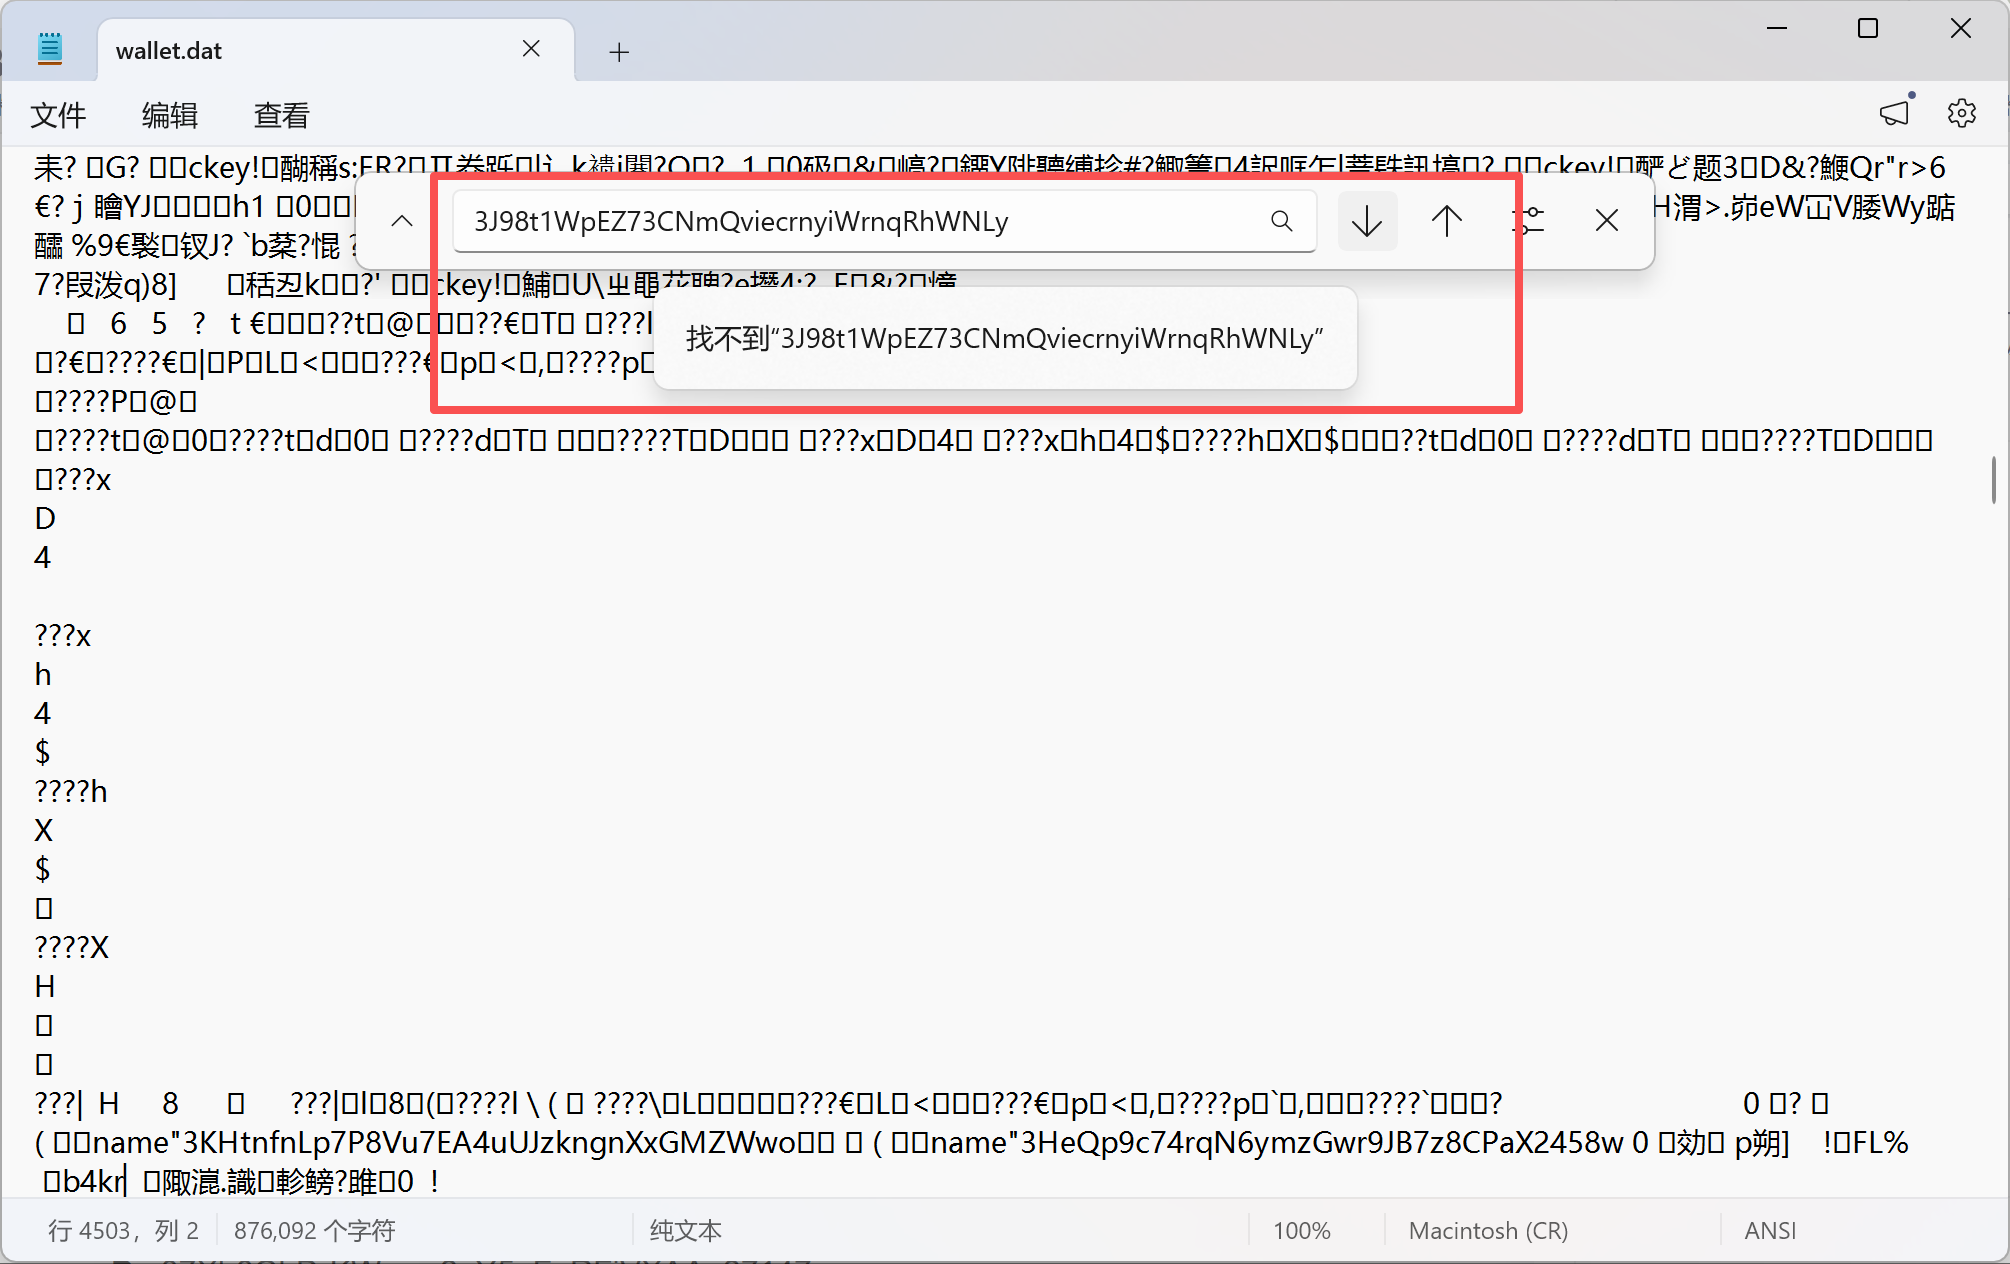
第 42 题 [单选题] 接上题,请解析此比特币钱包的备份,请问以下哪个不是此钱包的P2SH 地址
A. 3HeQp9c74rqN6ymzGwr9JB7z8CPaX2458w
B. 3J98t1WpEZ73CNmQviecrnyiWrnqRhWNLy
C. 3CevVaAjLPedZo9Uujr8kJj35gbRzM1zgC
D. 37Xb6GhDrKWqwn2nY5gFpRFjVXAAe27147
E. 以上都不是
导出文件一个一个搜
Linux
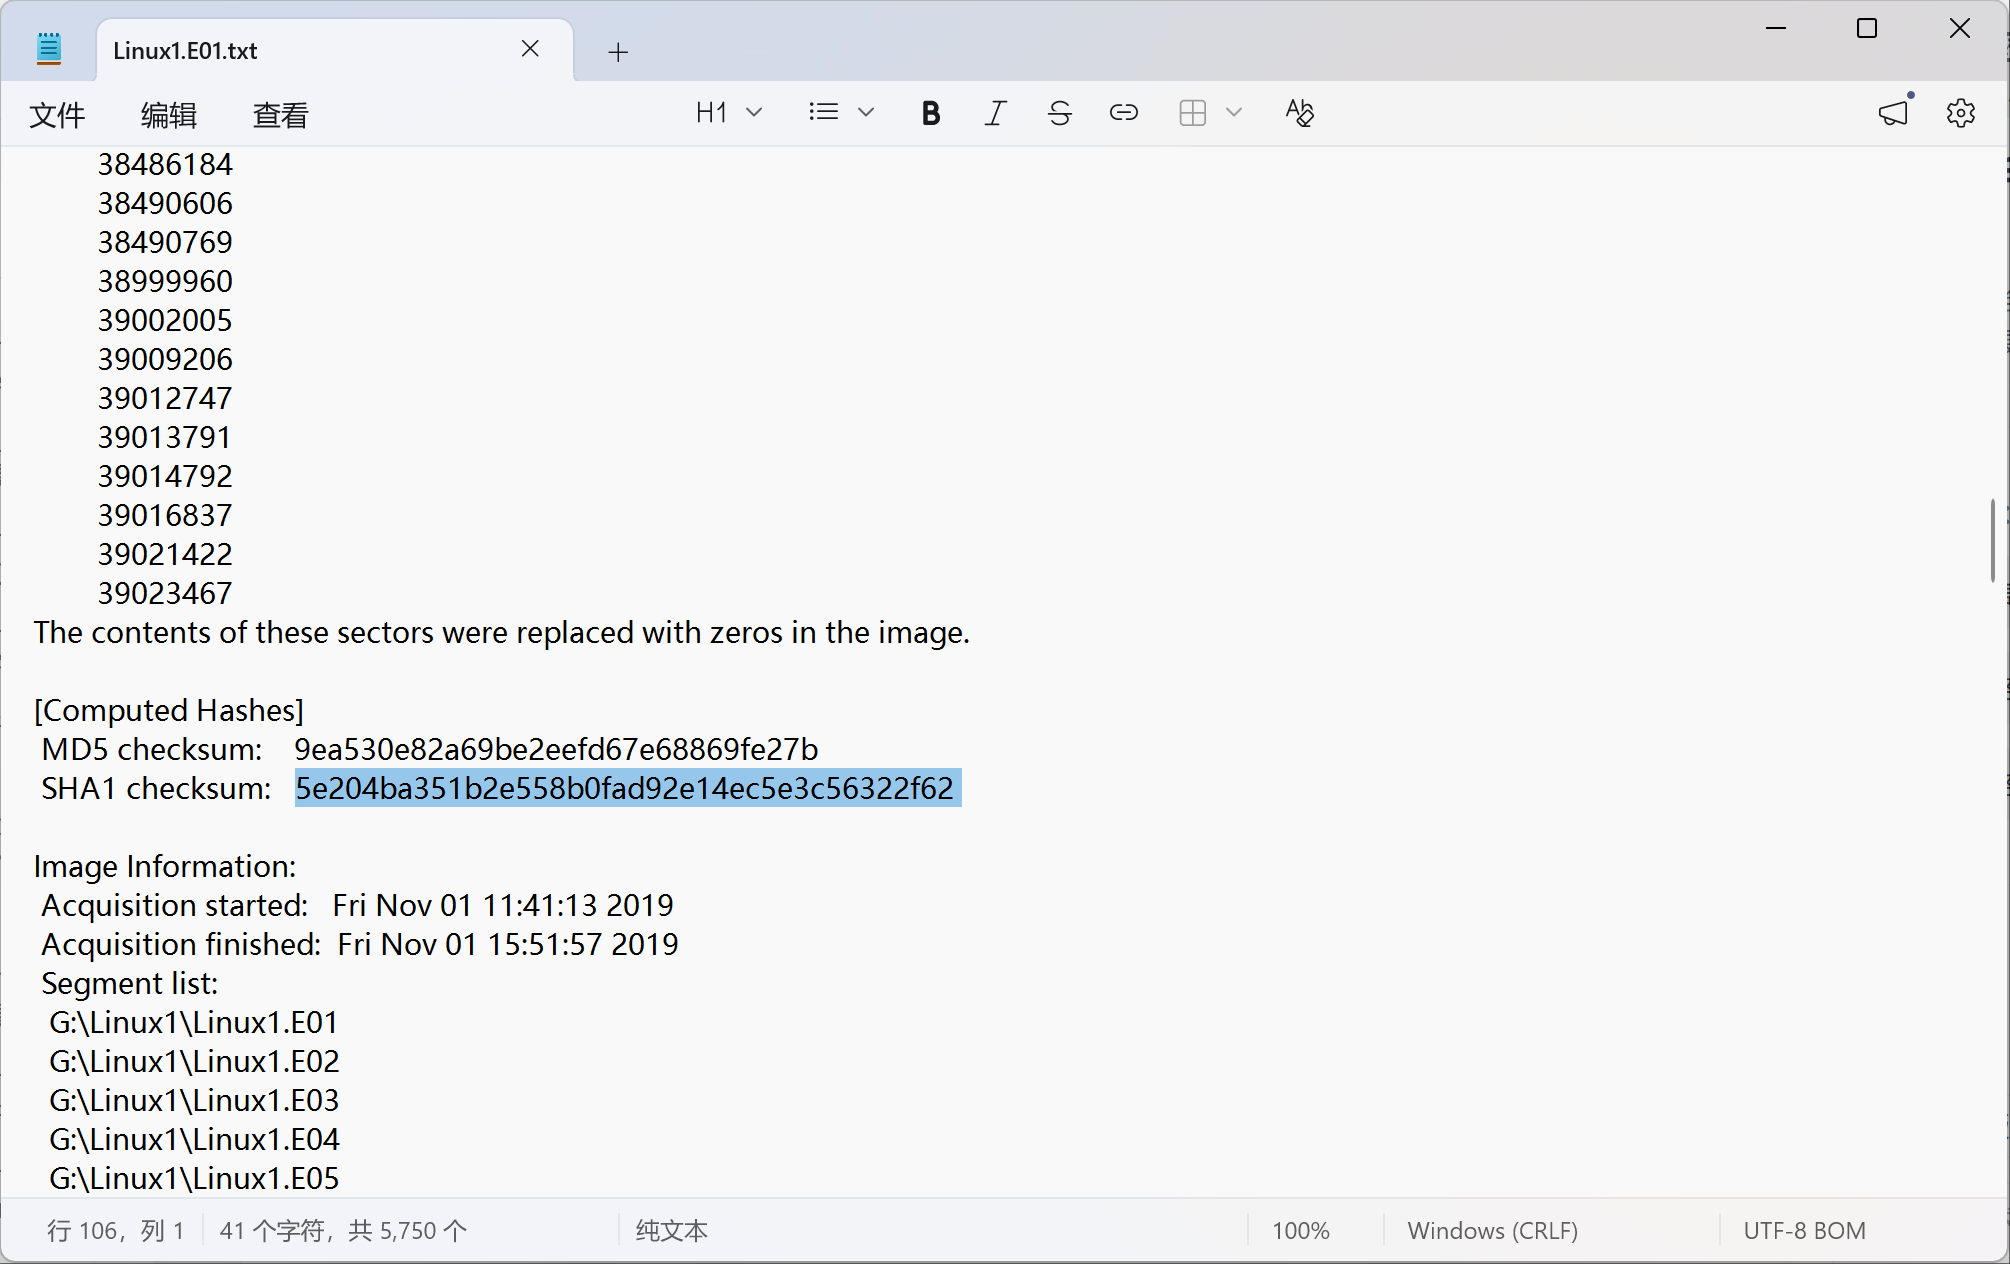
第 43 题 [单选题] 检材镜像“Linux.E01”的SHA1 值是多少
A. 4C286E182BC4D1832A8739B18C19ECAF9262C37A
B. 01464E1616E3FDD5C60C0CC5516C1D1454CC4185
C. 5E204BA351B2E558B0FAD92E14EC5E3C56322F62
D. 9ACFCC1B74862B442DA377D712E8271516C3E5B1
E. 97405075A7A9E139FF748F3BCE1AC0B7C4029C04
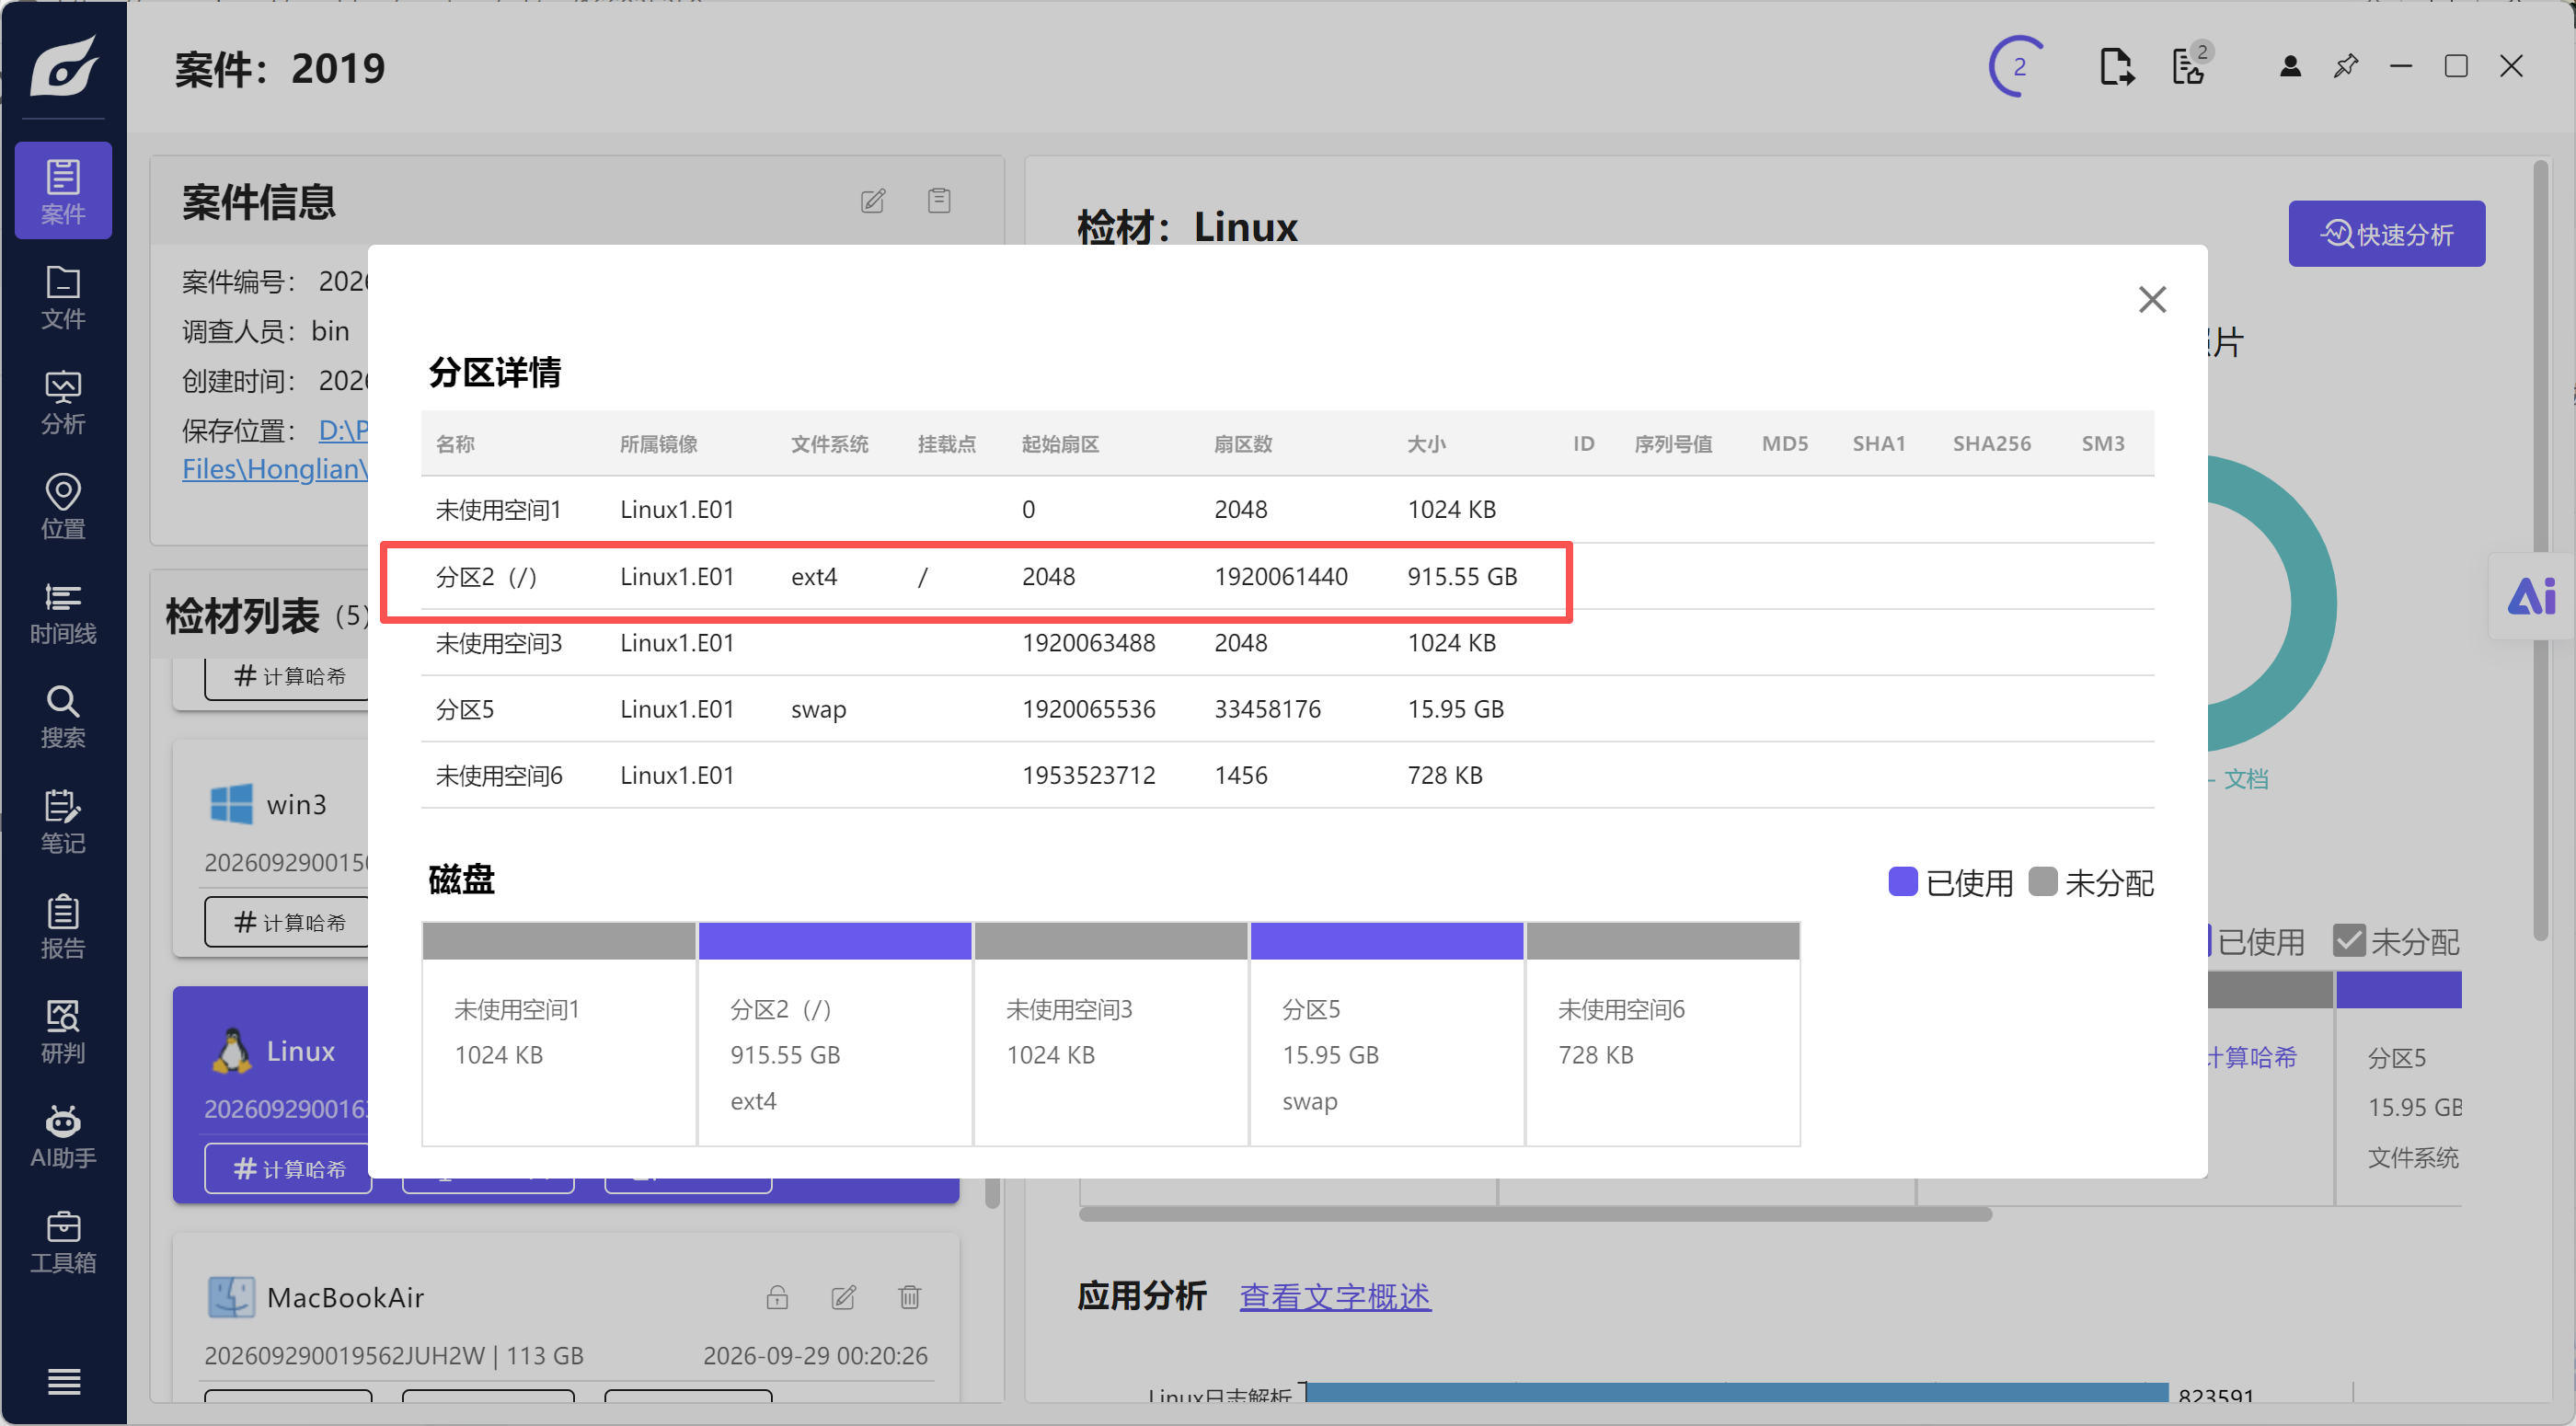
第 44 题 [单选题] 对于Linux.E01镜像,其文件系统是什么
A. NTFS
B. EXT4
C. SWAP
D. XFS
E. 以上都不是
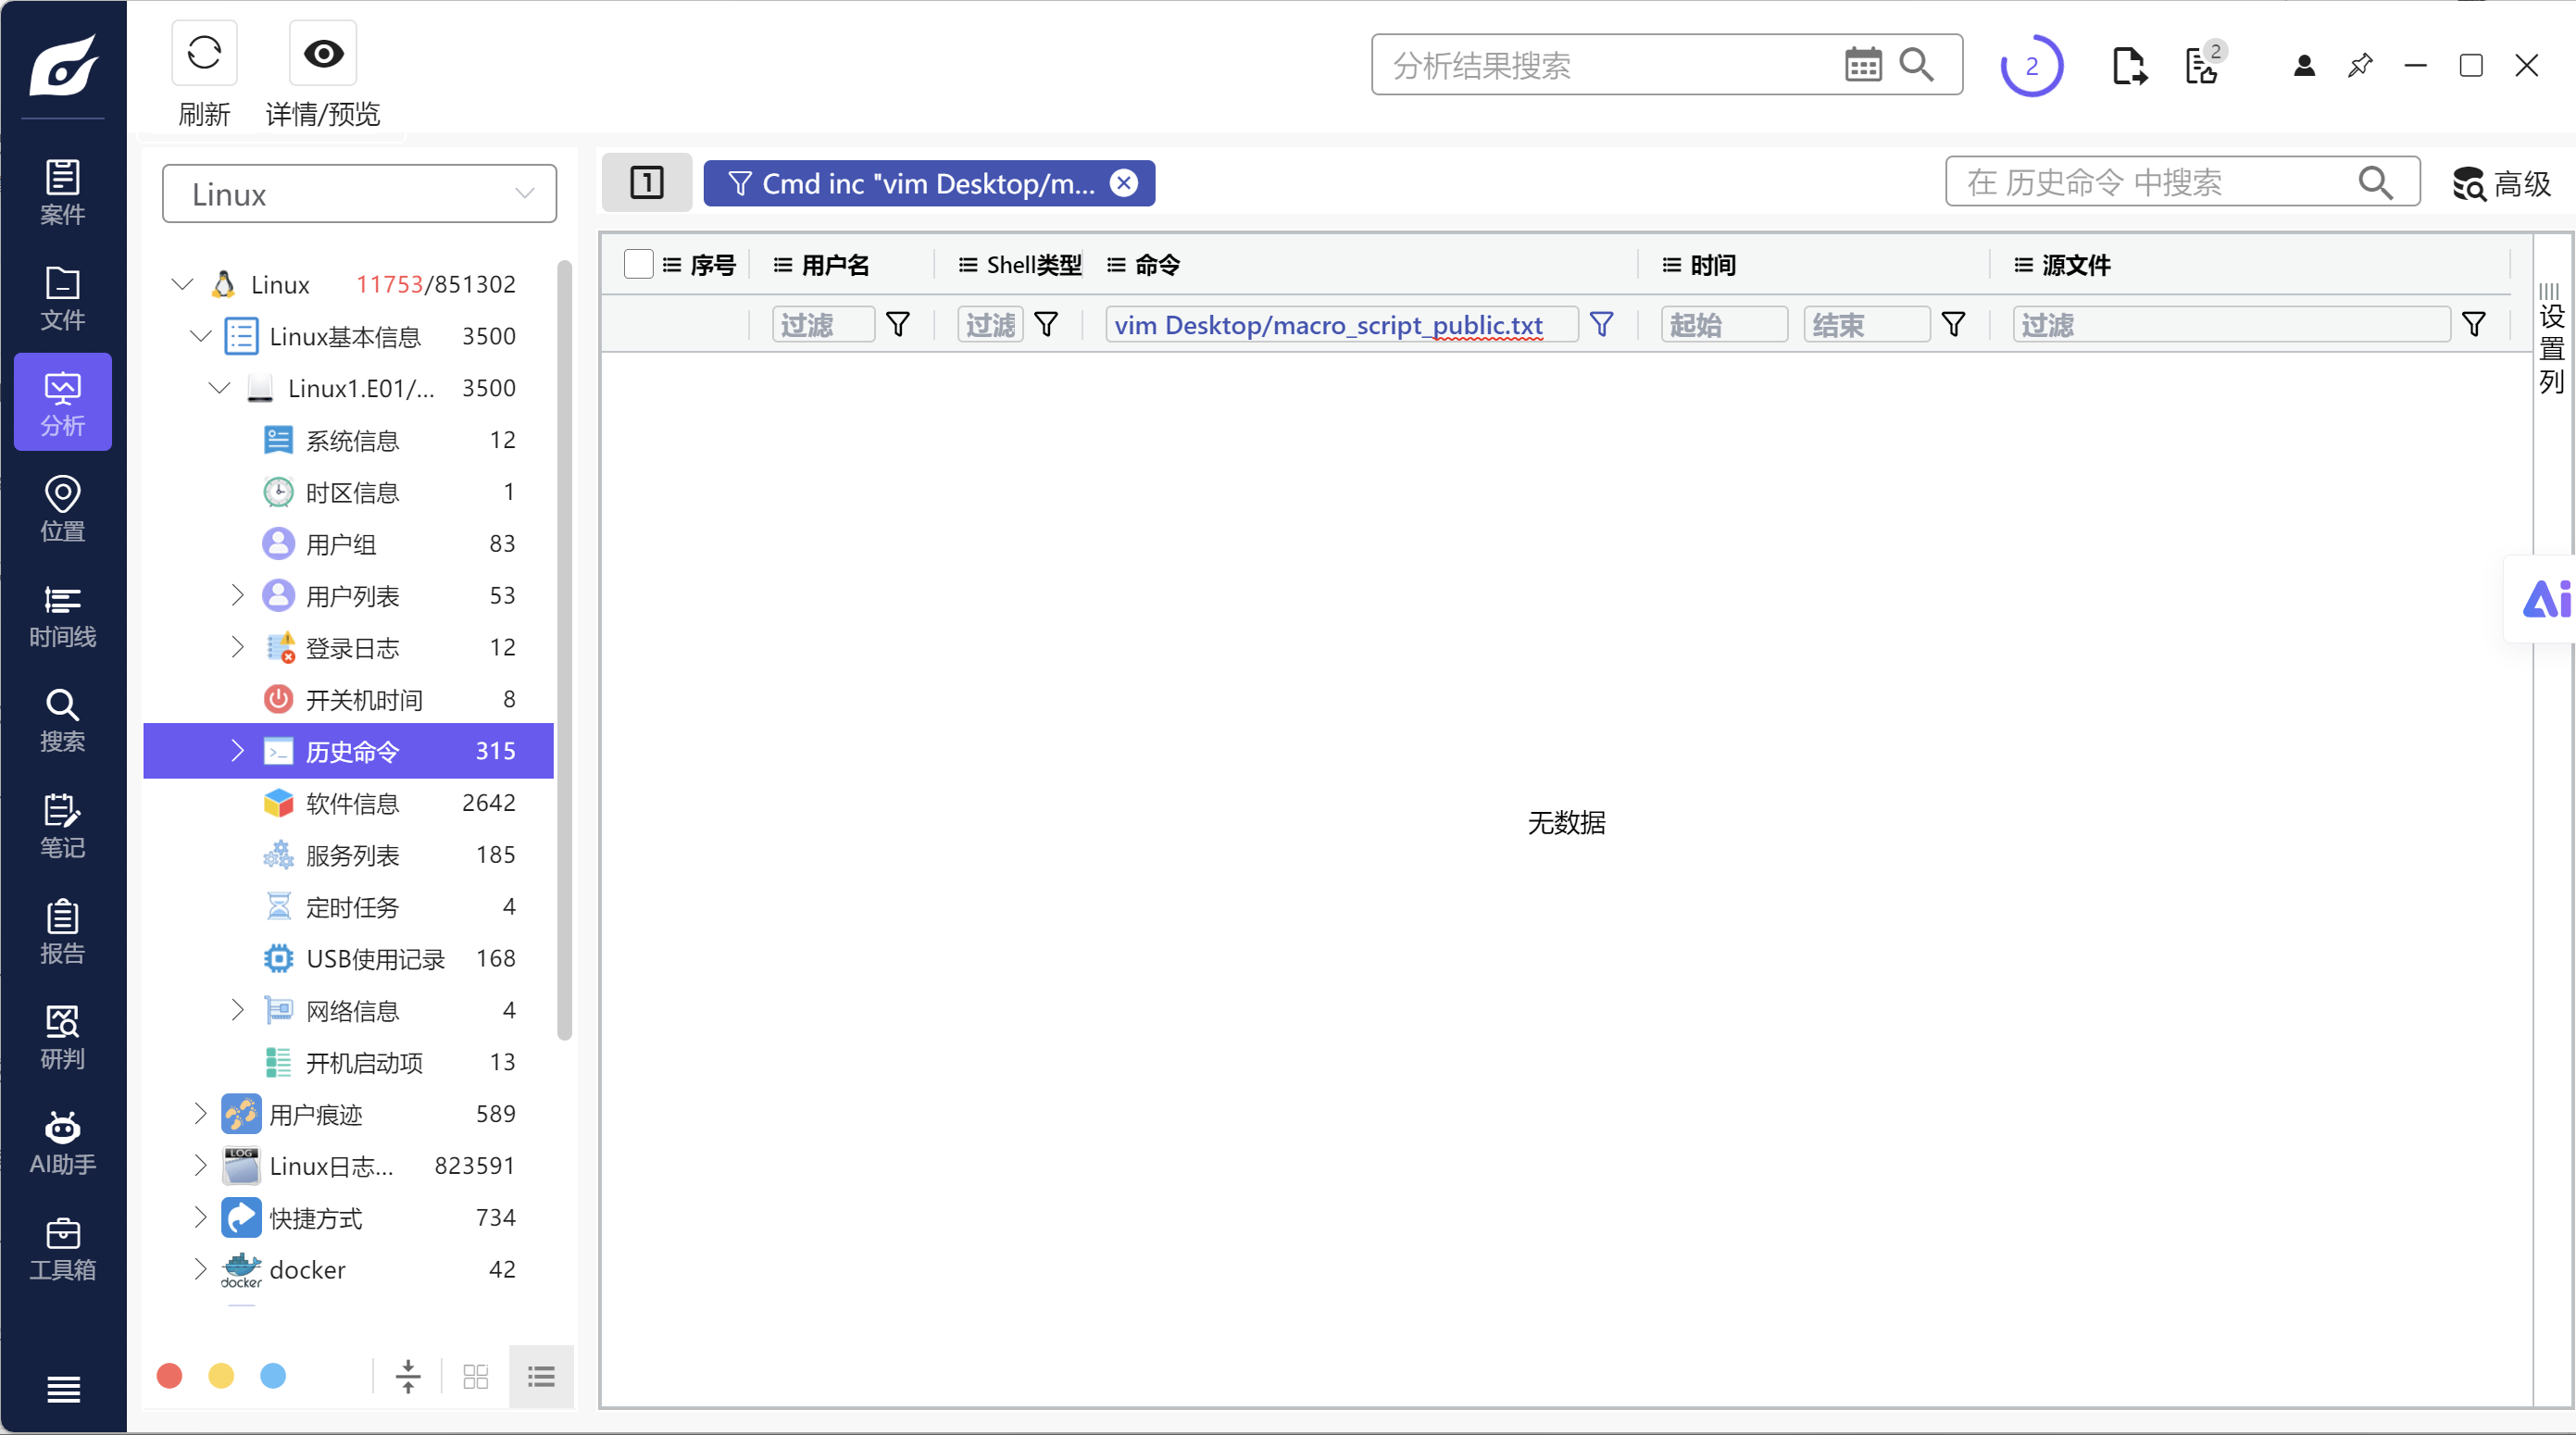
第 45 题 [单选题] 对于Linux.E01镜像,在Linux中,以下哪一个命令没有被执行过
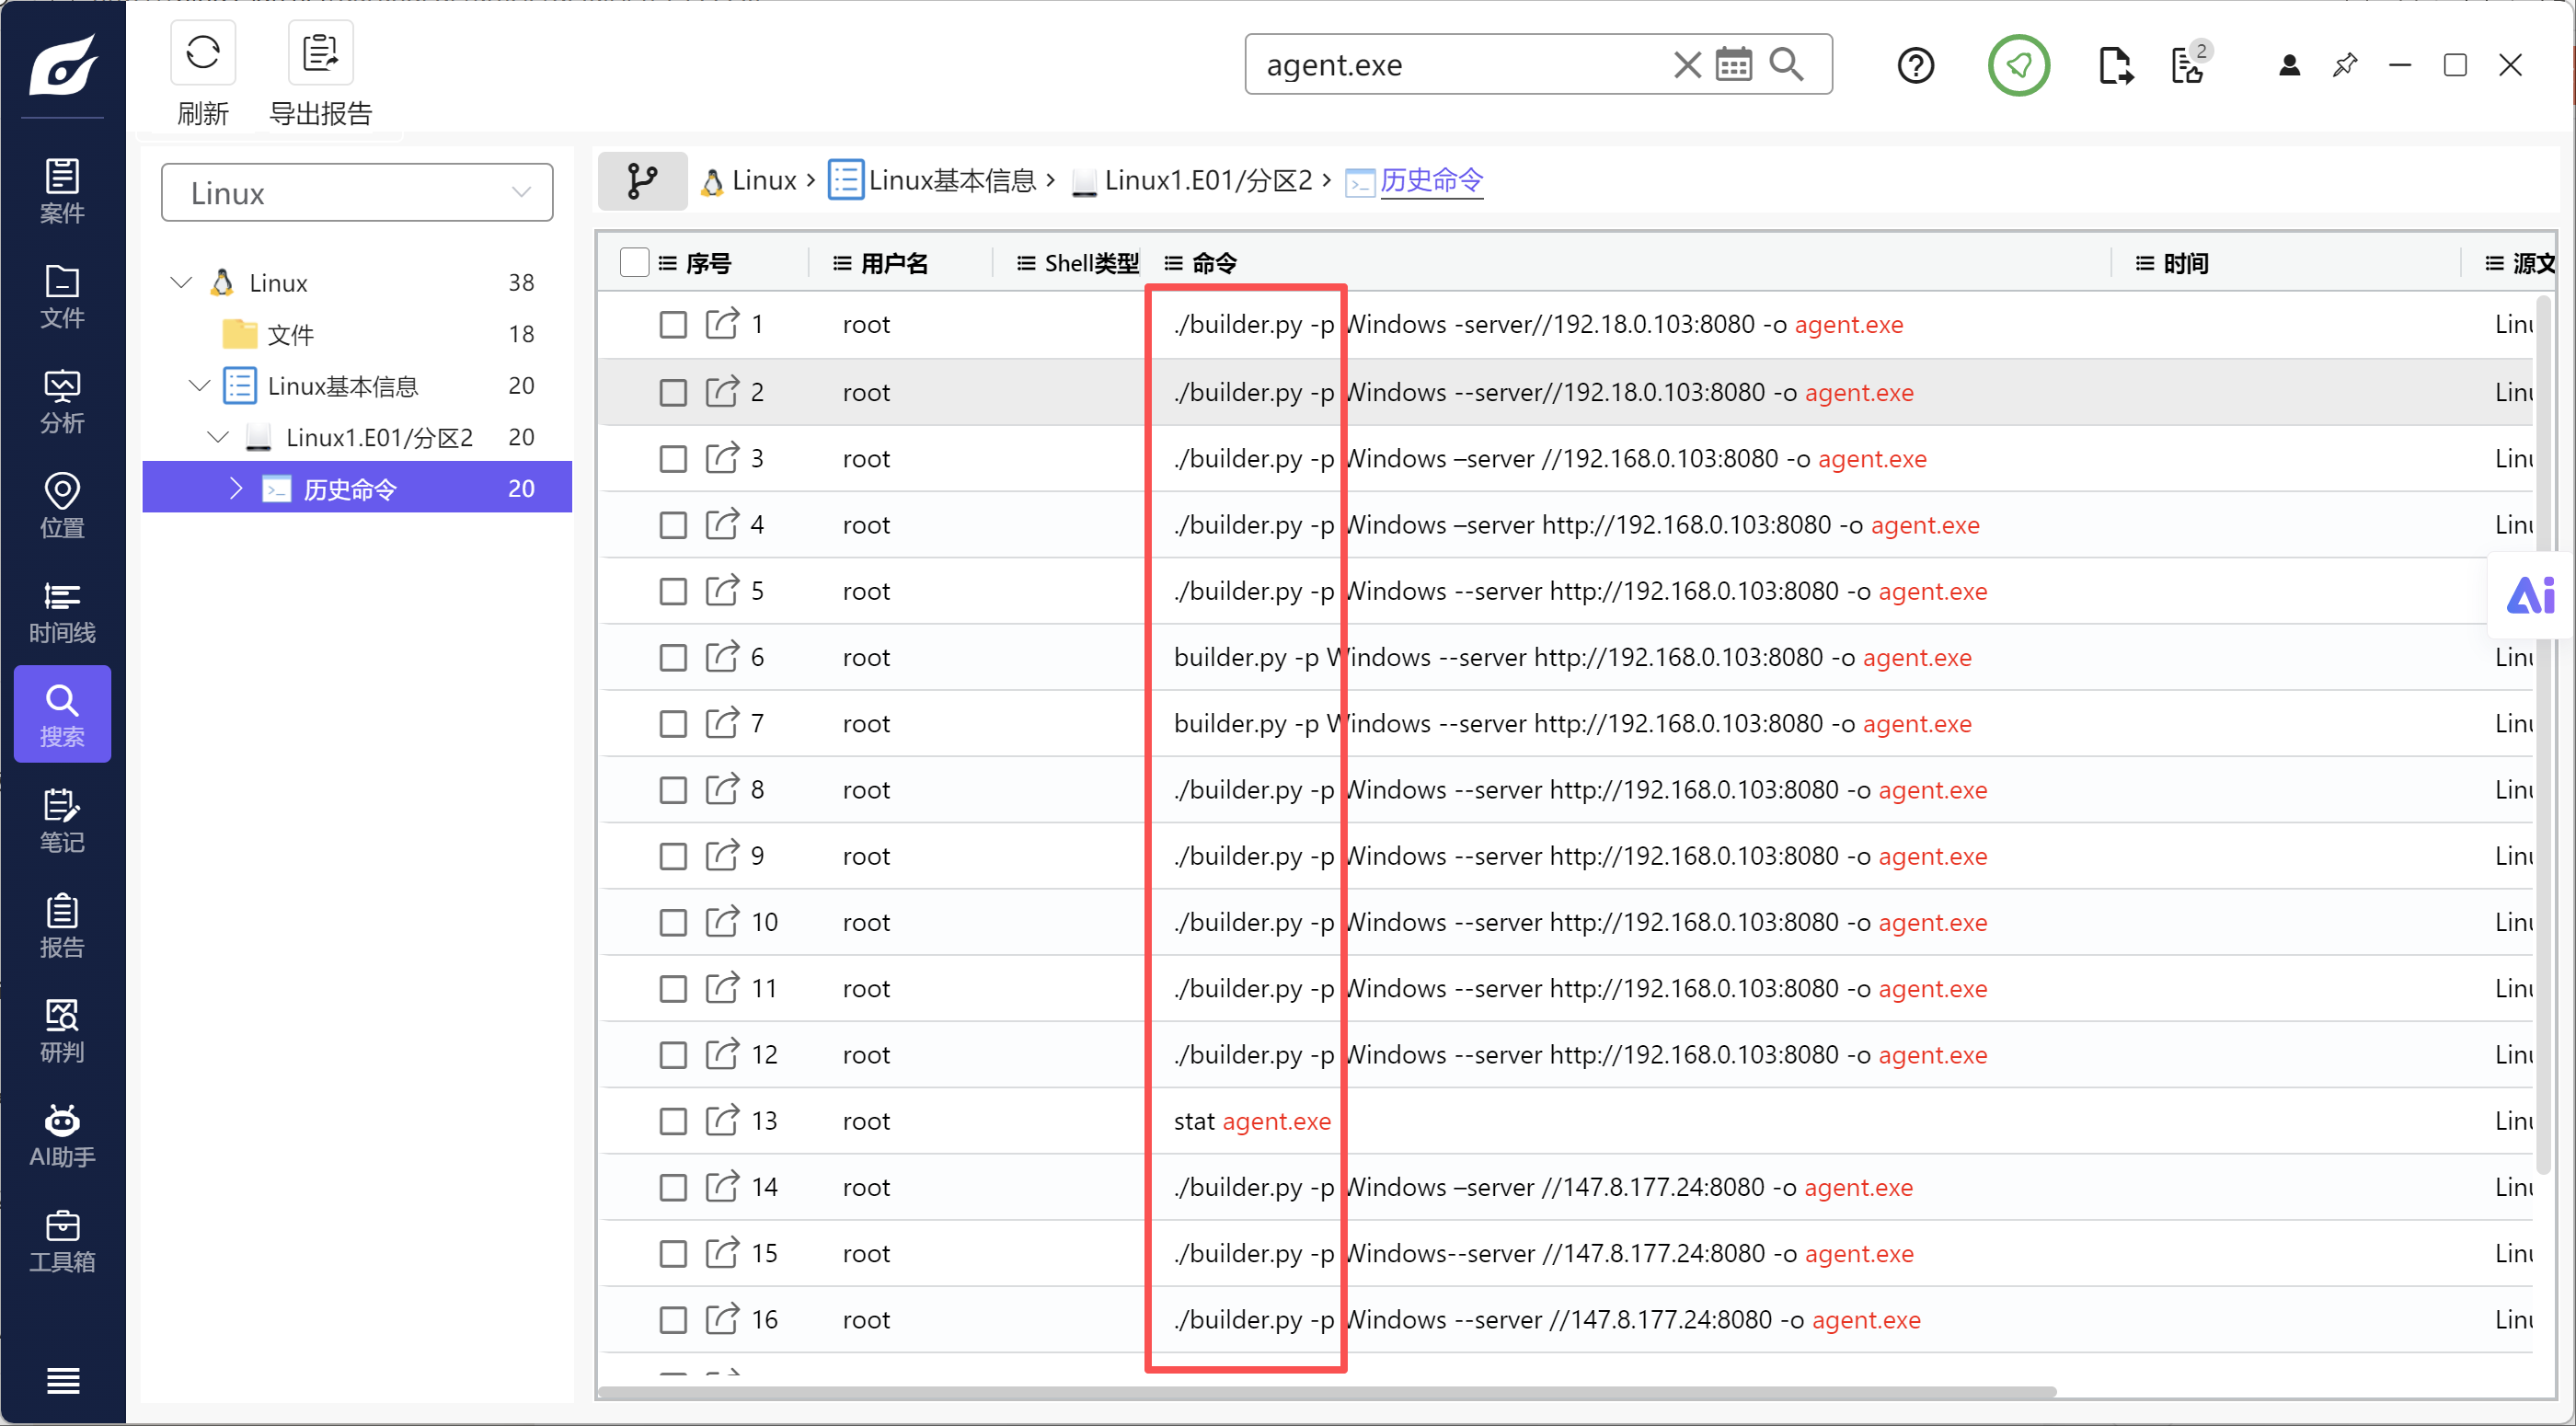
A. ./builder.py -p Windows server //147.8.177.24:8080 -o agent.exe
B. ./ares.py runserver -h 0.0.0.0 -p 8080 --threaded
C. git clone https //github.com/Arno0x/WSC2.git
D. slowhttptest -c 500 -H -g -o ./out -i 10 -r 200 -t GET -u www.gov.hk:8080/ onlinebanking/WebContent/index.html -x 24 -p 2
E. vim Desktop/macro_script_public.txt
在这里一个个搜
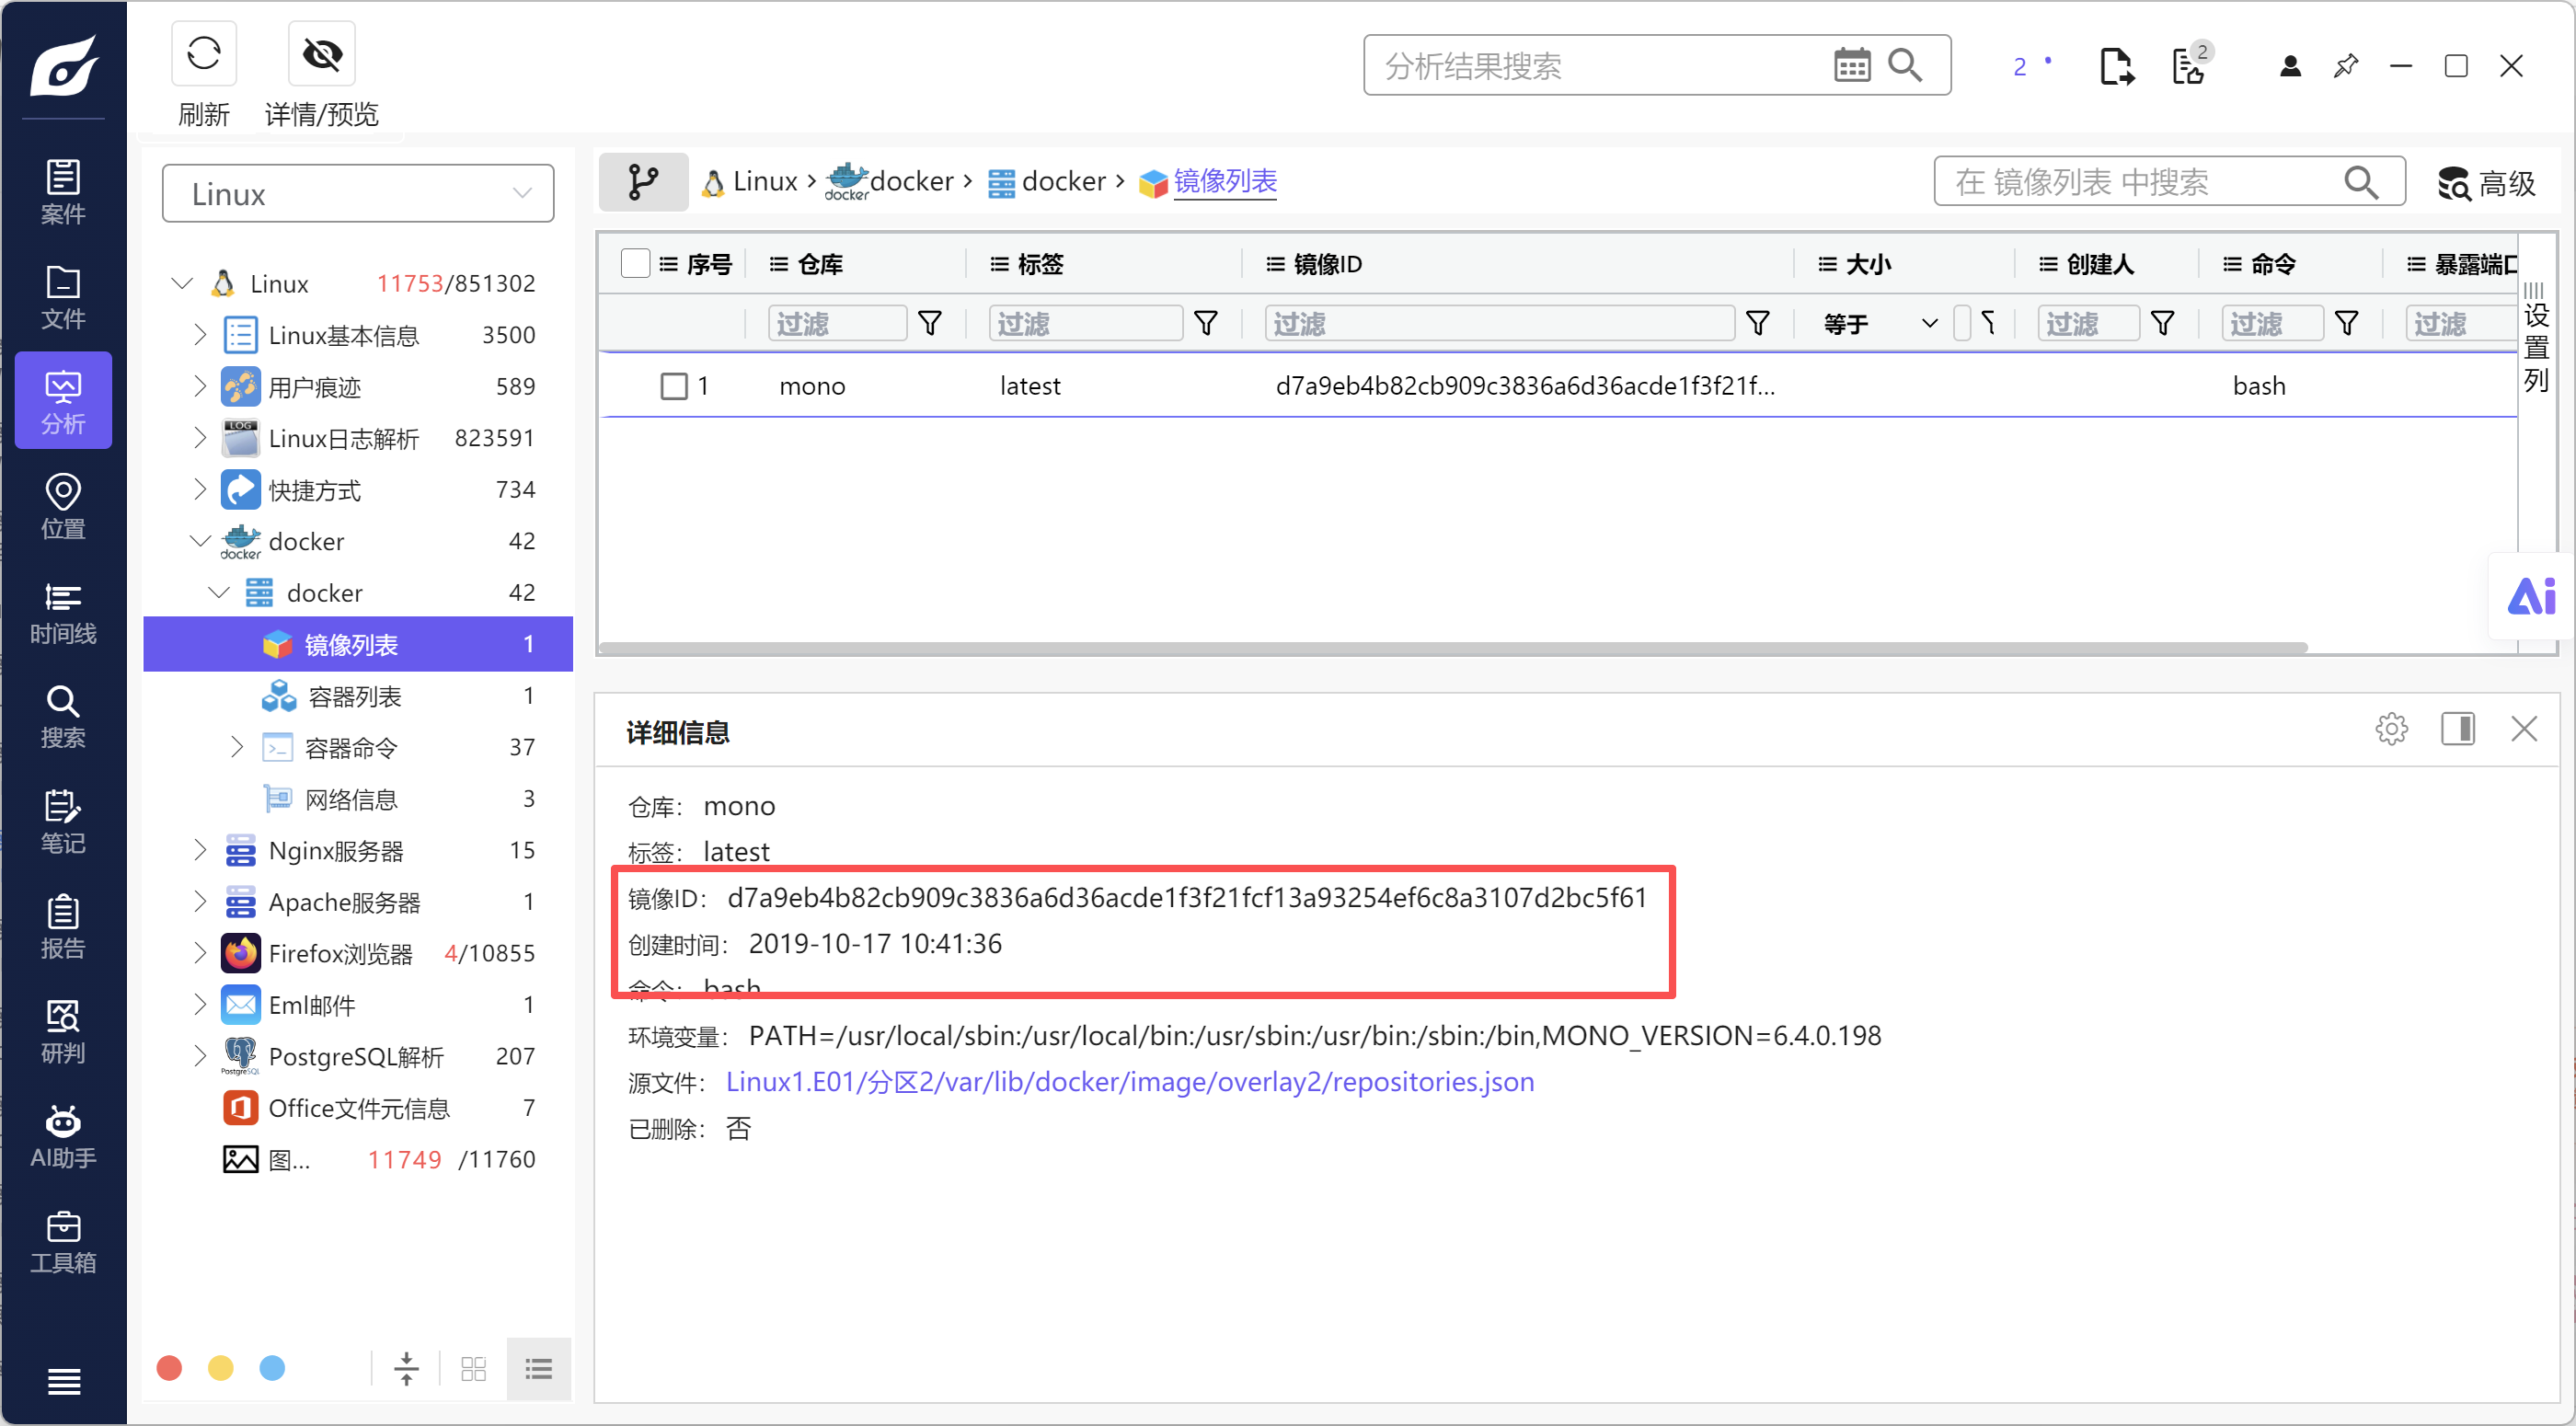
第 46 题 [单选题] 对于Linux.E01镜像,该服务器中运行了 docker 应用, docker 镜像 d7a9eb4b82cb909c3836a6d36acde1f3f21fcf13a93254ef6c8a3107d2bc5f61创建时间是?
A. 2019-10-16T02:41:36.817783651Z
B. 2019-10-17T02:41:36.817783651Z
C. 2019-10-18T02:41:36.817783651Z
D. 2019-10-19T02:41:36.817783651Z
E. 以上都不是
第 47 题 [单选题] 接上题,docker 的 版本是
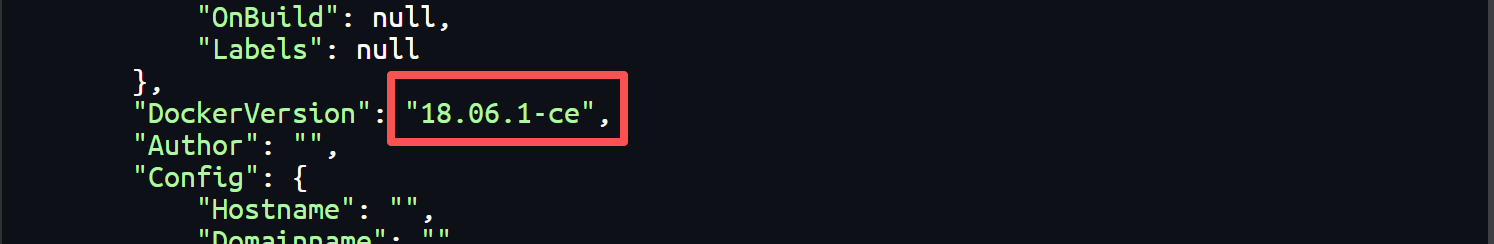
A. 16.05.2-ce
B. 17.03.8-ce
C. 18.01.2-ce
D. 18.06.1-ce
E. 19.03.3-ce
docker inspect d7
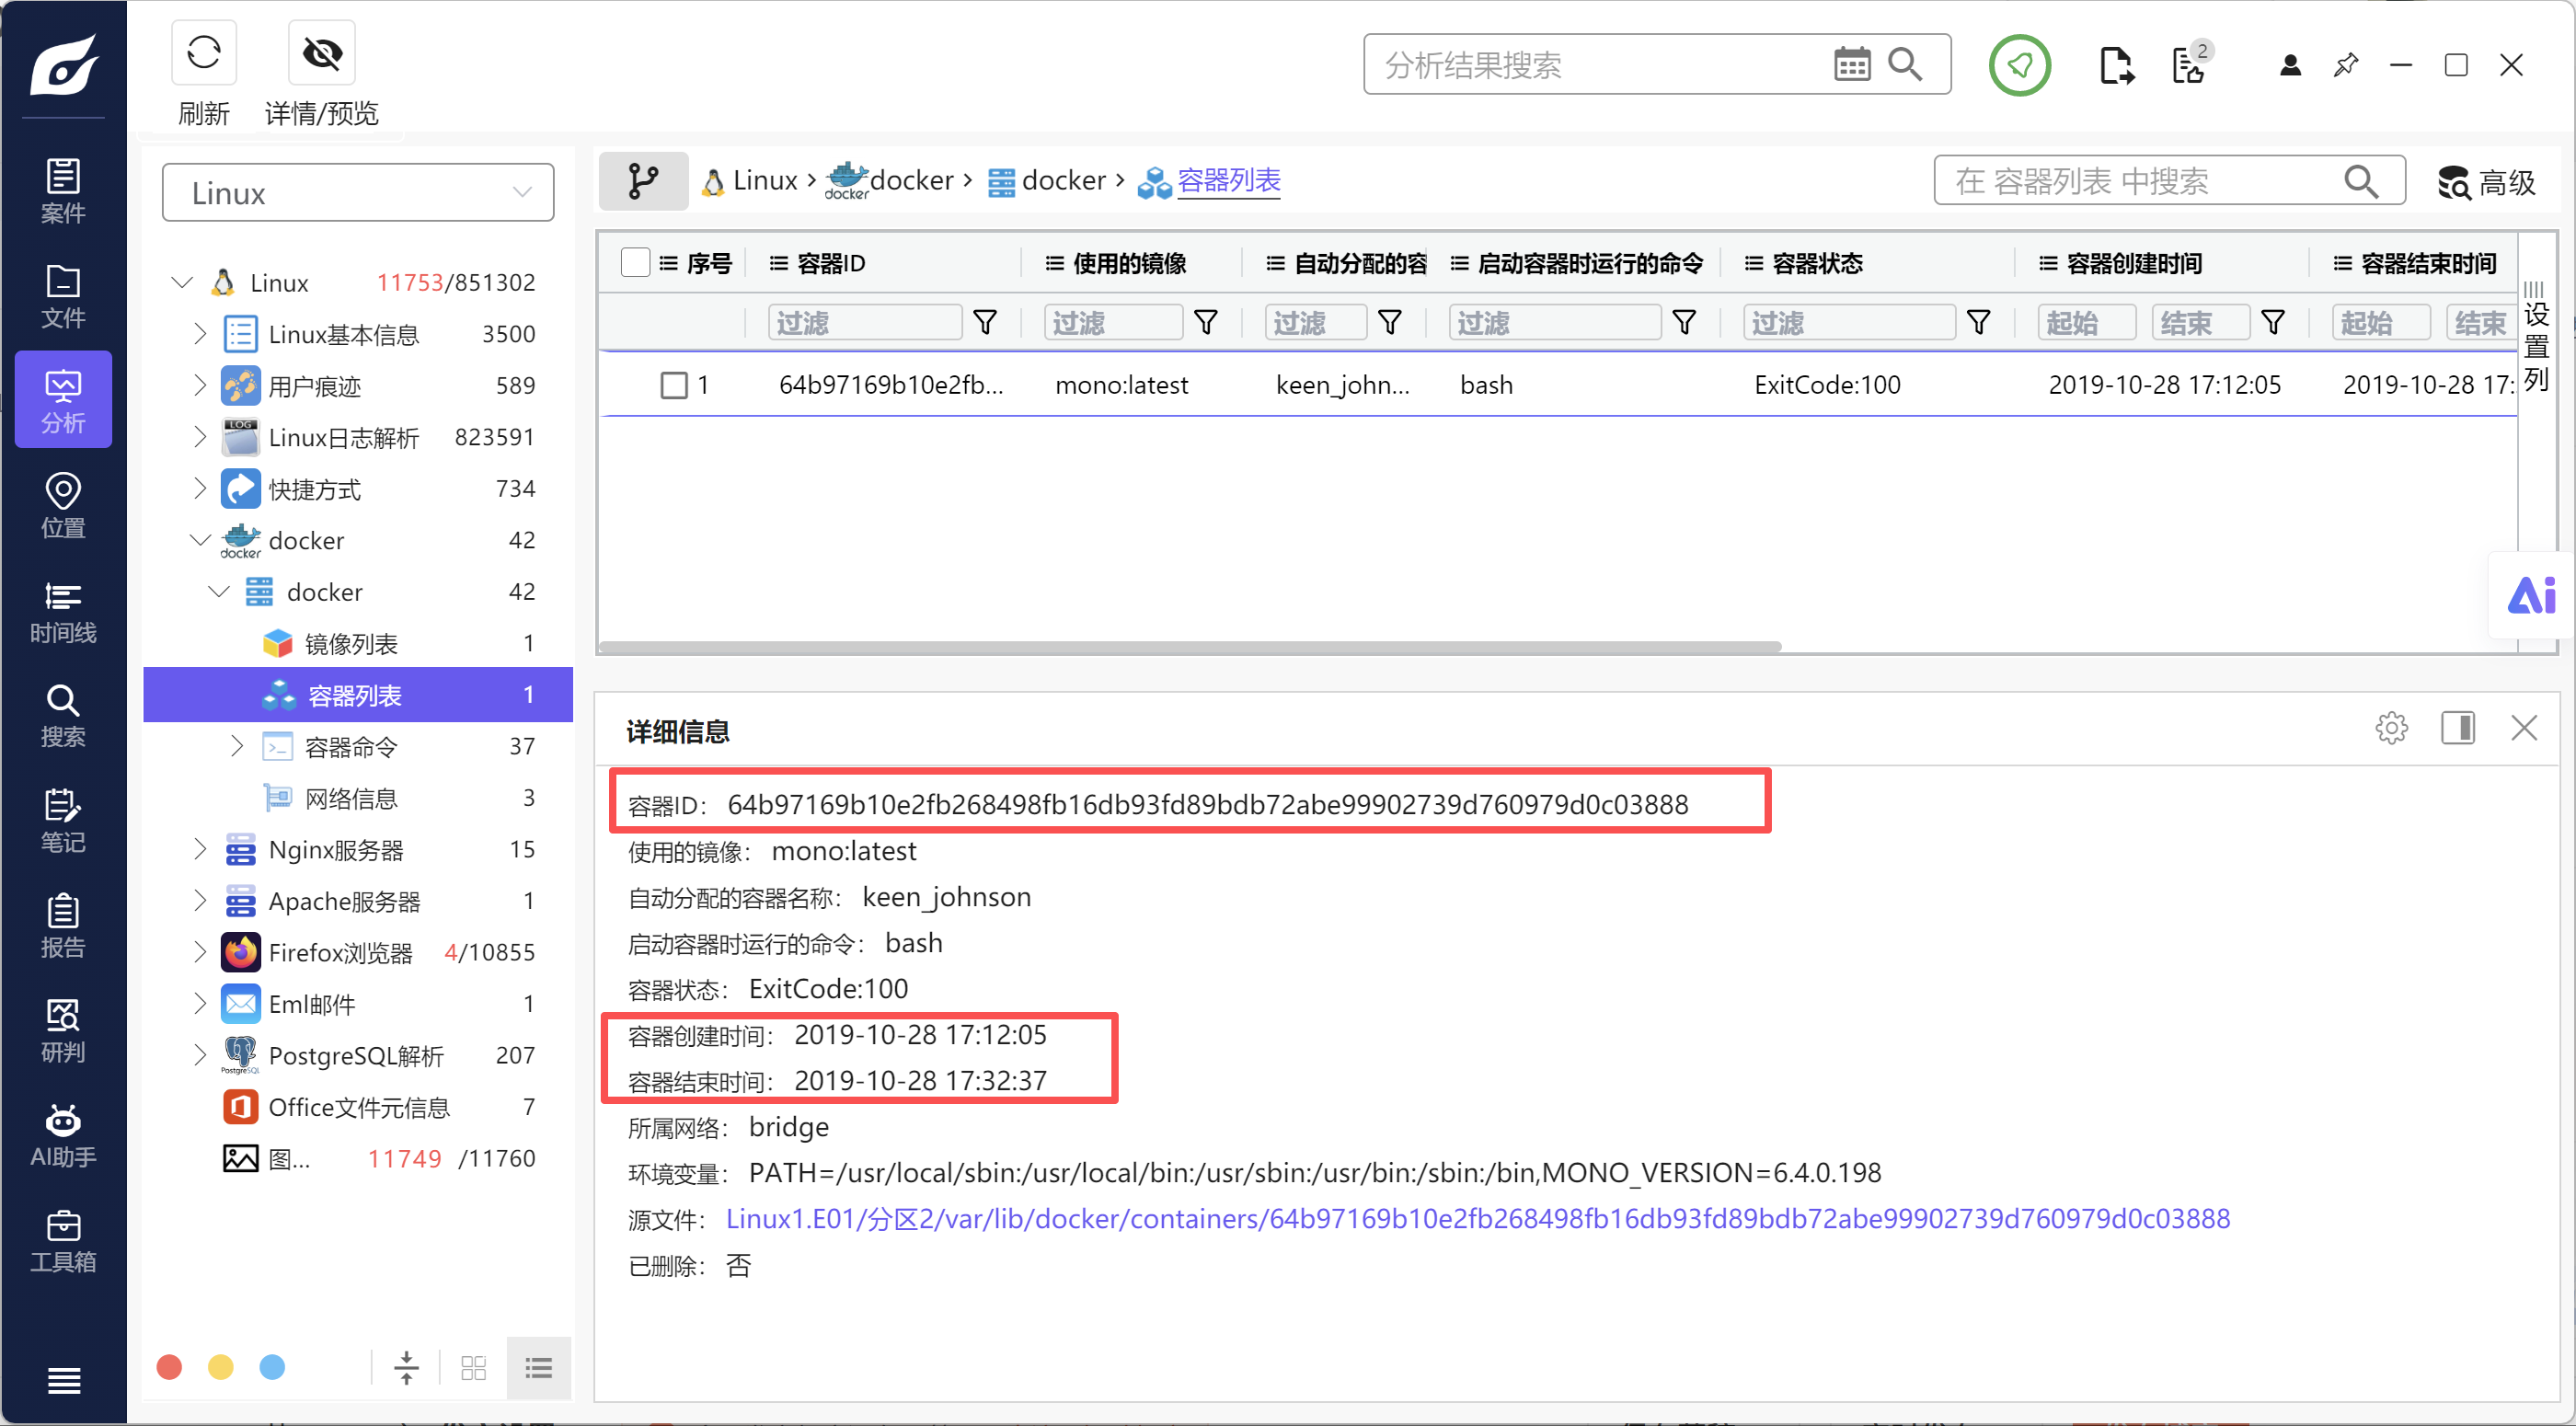
第 48 题 [单选题] 接上题,docker 容器 64b97169b10e2fb268498fb16db93fd89bdb72abe99902739d760979d0c03888 的创建时间是
A. 2019-10-26T09:12:05.451029831Z
B. 2019-10-27T09:12:05.451029831Z
C. 2019-10-28T09:12:05.451029831Z
D. 2019-10-29T09:12:05.451029831Z
E. 以上都不是
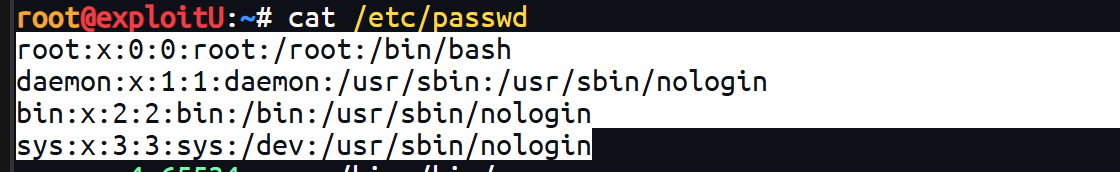
第 49 题 [多选题] 对于Linux.E01镜像,在此Linux中,关于用户账户,以下哪一项是正确的
A. root:x:0:0:root:/root:/bin/bash
B. daemon:x:1:1:daemon:/usr/sbin:/usr/sbin/nologin
C. bin:x:2:2:bin:/bin:/usr/sbin/nologin
D. sys:x:3:3:sys:/dev:/usr/sbin/nologin
E. ABCD
cat /etc/passwd
第 50 题 [单选题] 对于Linux.E01镜像,以下哪个文件保存了用户登陆历史记录
A. /var/log/boot.log
B. /var/log/wtmp
C. /var/log/user.log
D. /var/log/syslog
E. 以上都不是
第 51 题 [单选题] 对于Linux.E01镜像,分析用户登陆记录,以下哪个时间曾是root用户第一次登陆时间
A. 2019-10-15 10:29:53 (UTC+8)
B. 2019-10-15 12:39:53 (UTC+8)
C. 2019-10-15 22:49:53 (UTC+8)
D. 2019-10-16 02:59:53 (UTC+8)
E. 2019-10-16 22:49:53 (UTC+8)
第 52 题 [多选题] 对于Linux.E01镜像,下列哪些网页曾在 Firefox 浏览器上浏览过
A. ates (Artem Teslenko) · GitHub
B. C&C远控工具:Ares - 嘶吼 RoarTalk – 回归最本质的信息安全,互联网安全新媒体, 4hou.com
C. 捷匯:轉換 XBT/HKD. 至 香港 元
D. Articles by Keith Shaw | Network World
E. 选项A,B,C,D
一个一个在这里搜,都能搜到
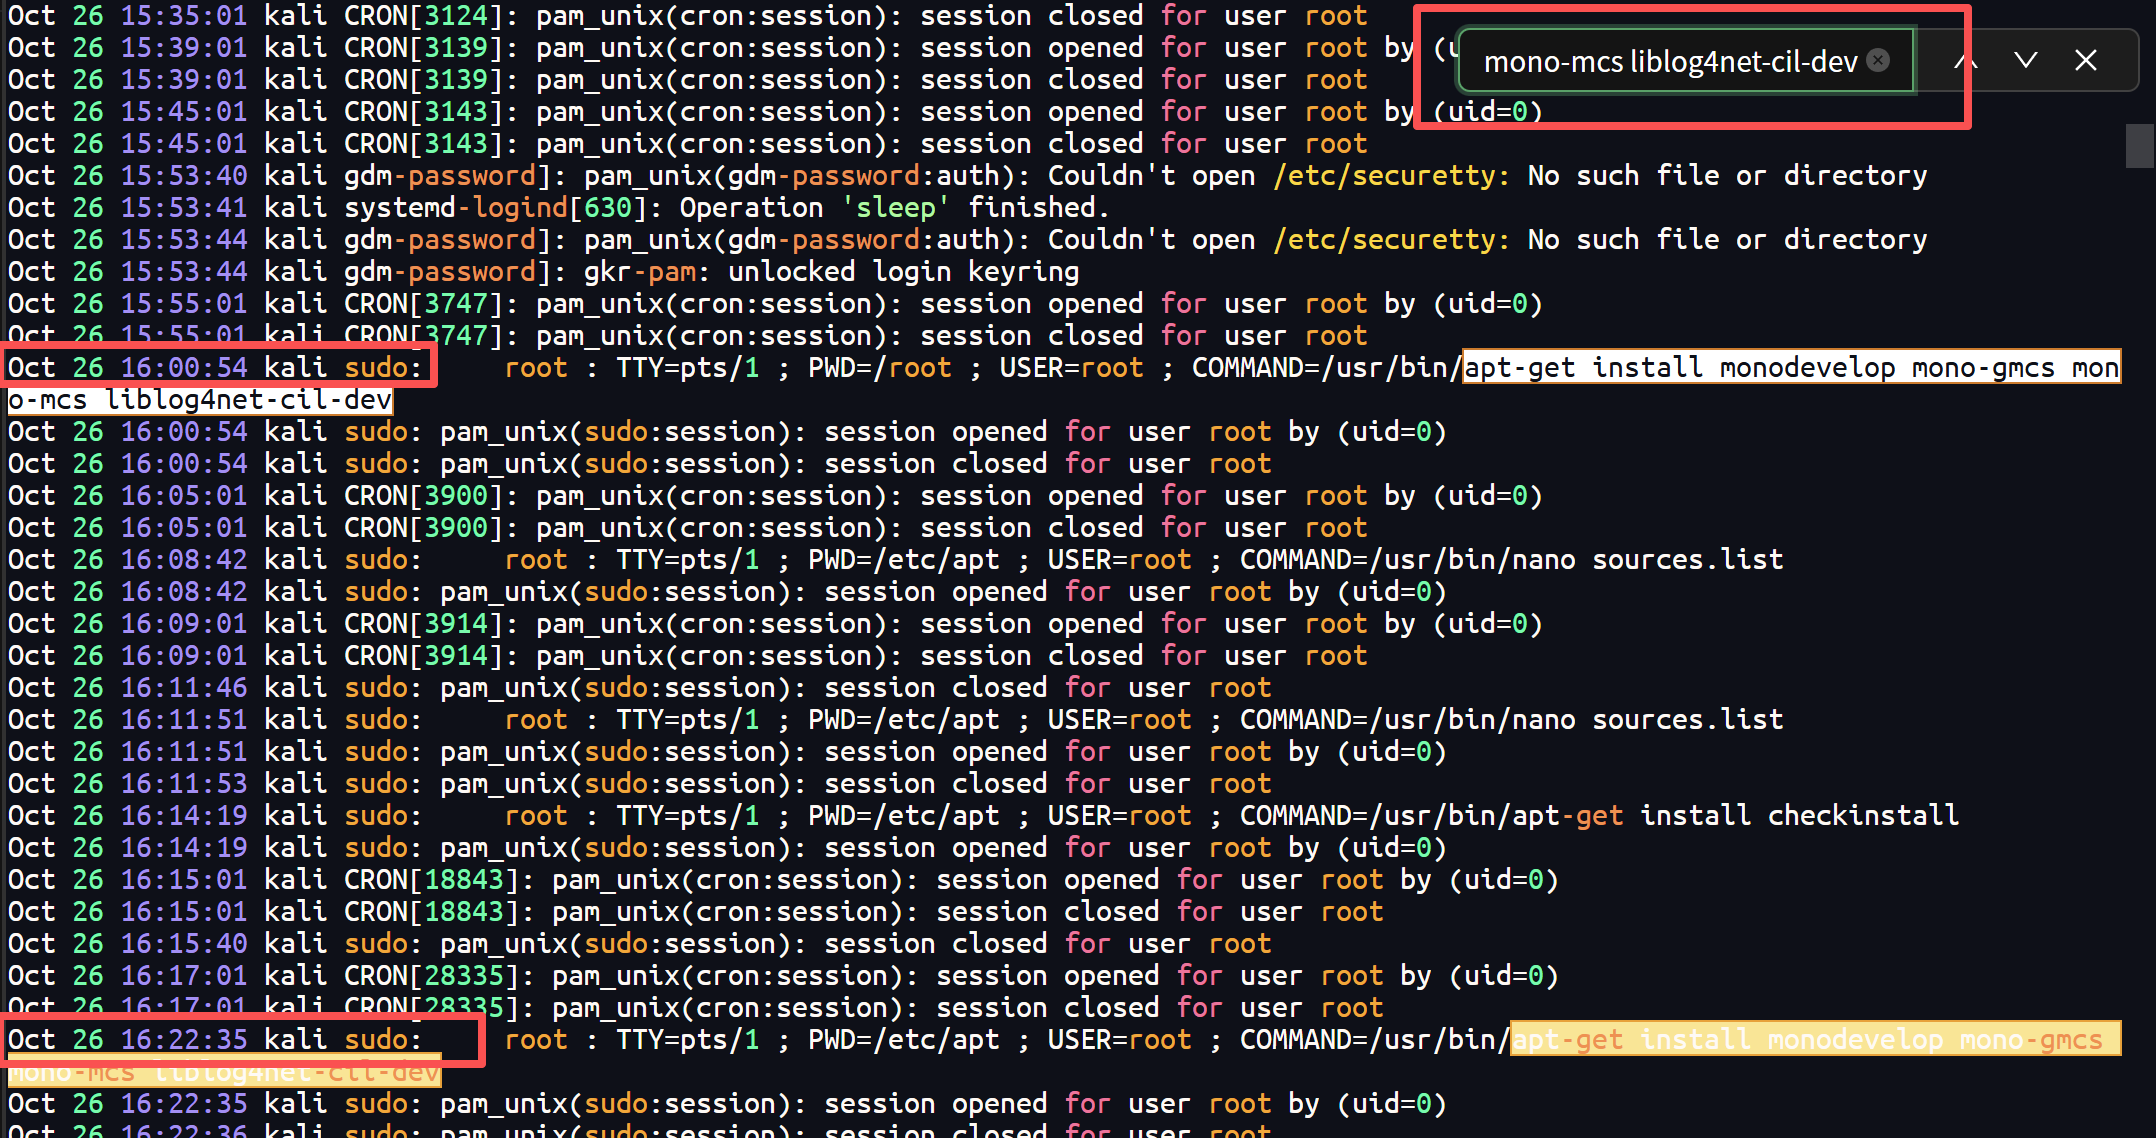
第 53 题 [多选题] 对于Linux.E01镜像,以下命令曾在何时执行过 apt-get install monodevelop mono-gmcs mono-mcs liblog4net-cil-dev
A. Oct 26 15:00:25
B. Oct 26 16:00:54
C. Oct 26 16:22:35
D. 选项A,B
E. 选项B,C
用命令cat /var/log/auth.log
第 54 题 [单选题] 对于Linux.E01镜像,agent.exe 是由以下哪种工具生成
A. builder.py
B. malware.py
C. test.py
D. agent.py
E. 以上全都不是
MAC
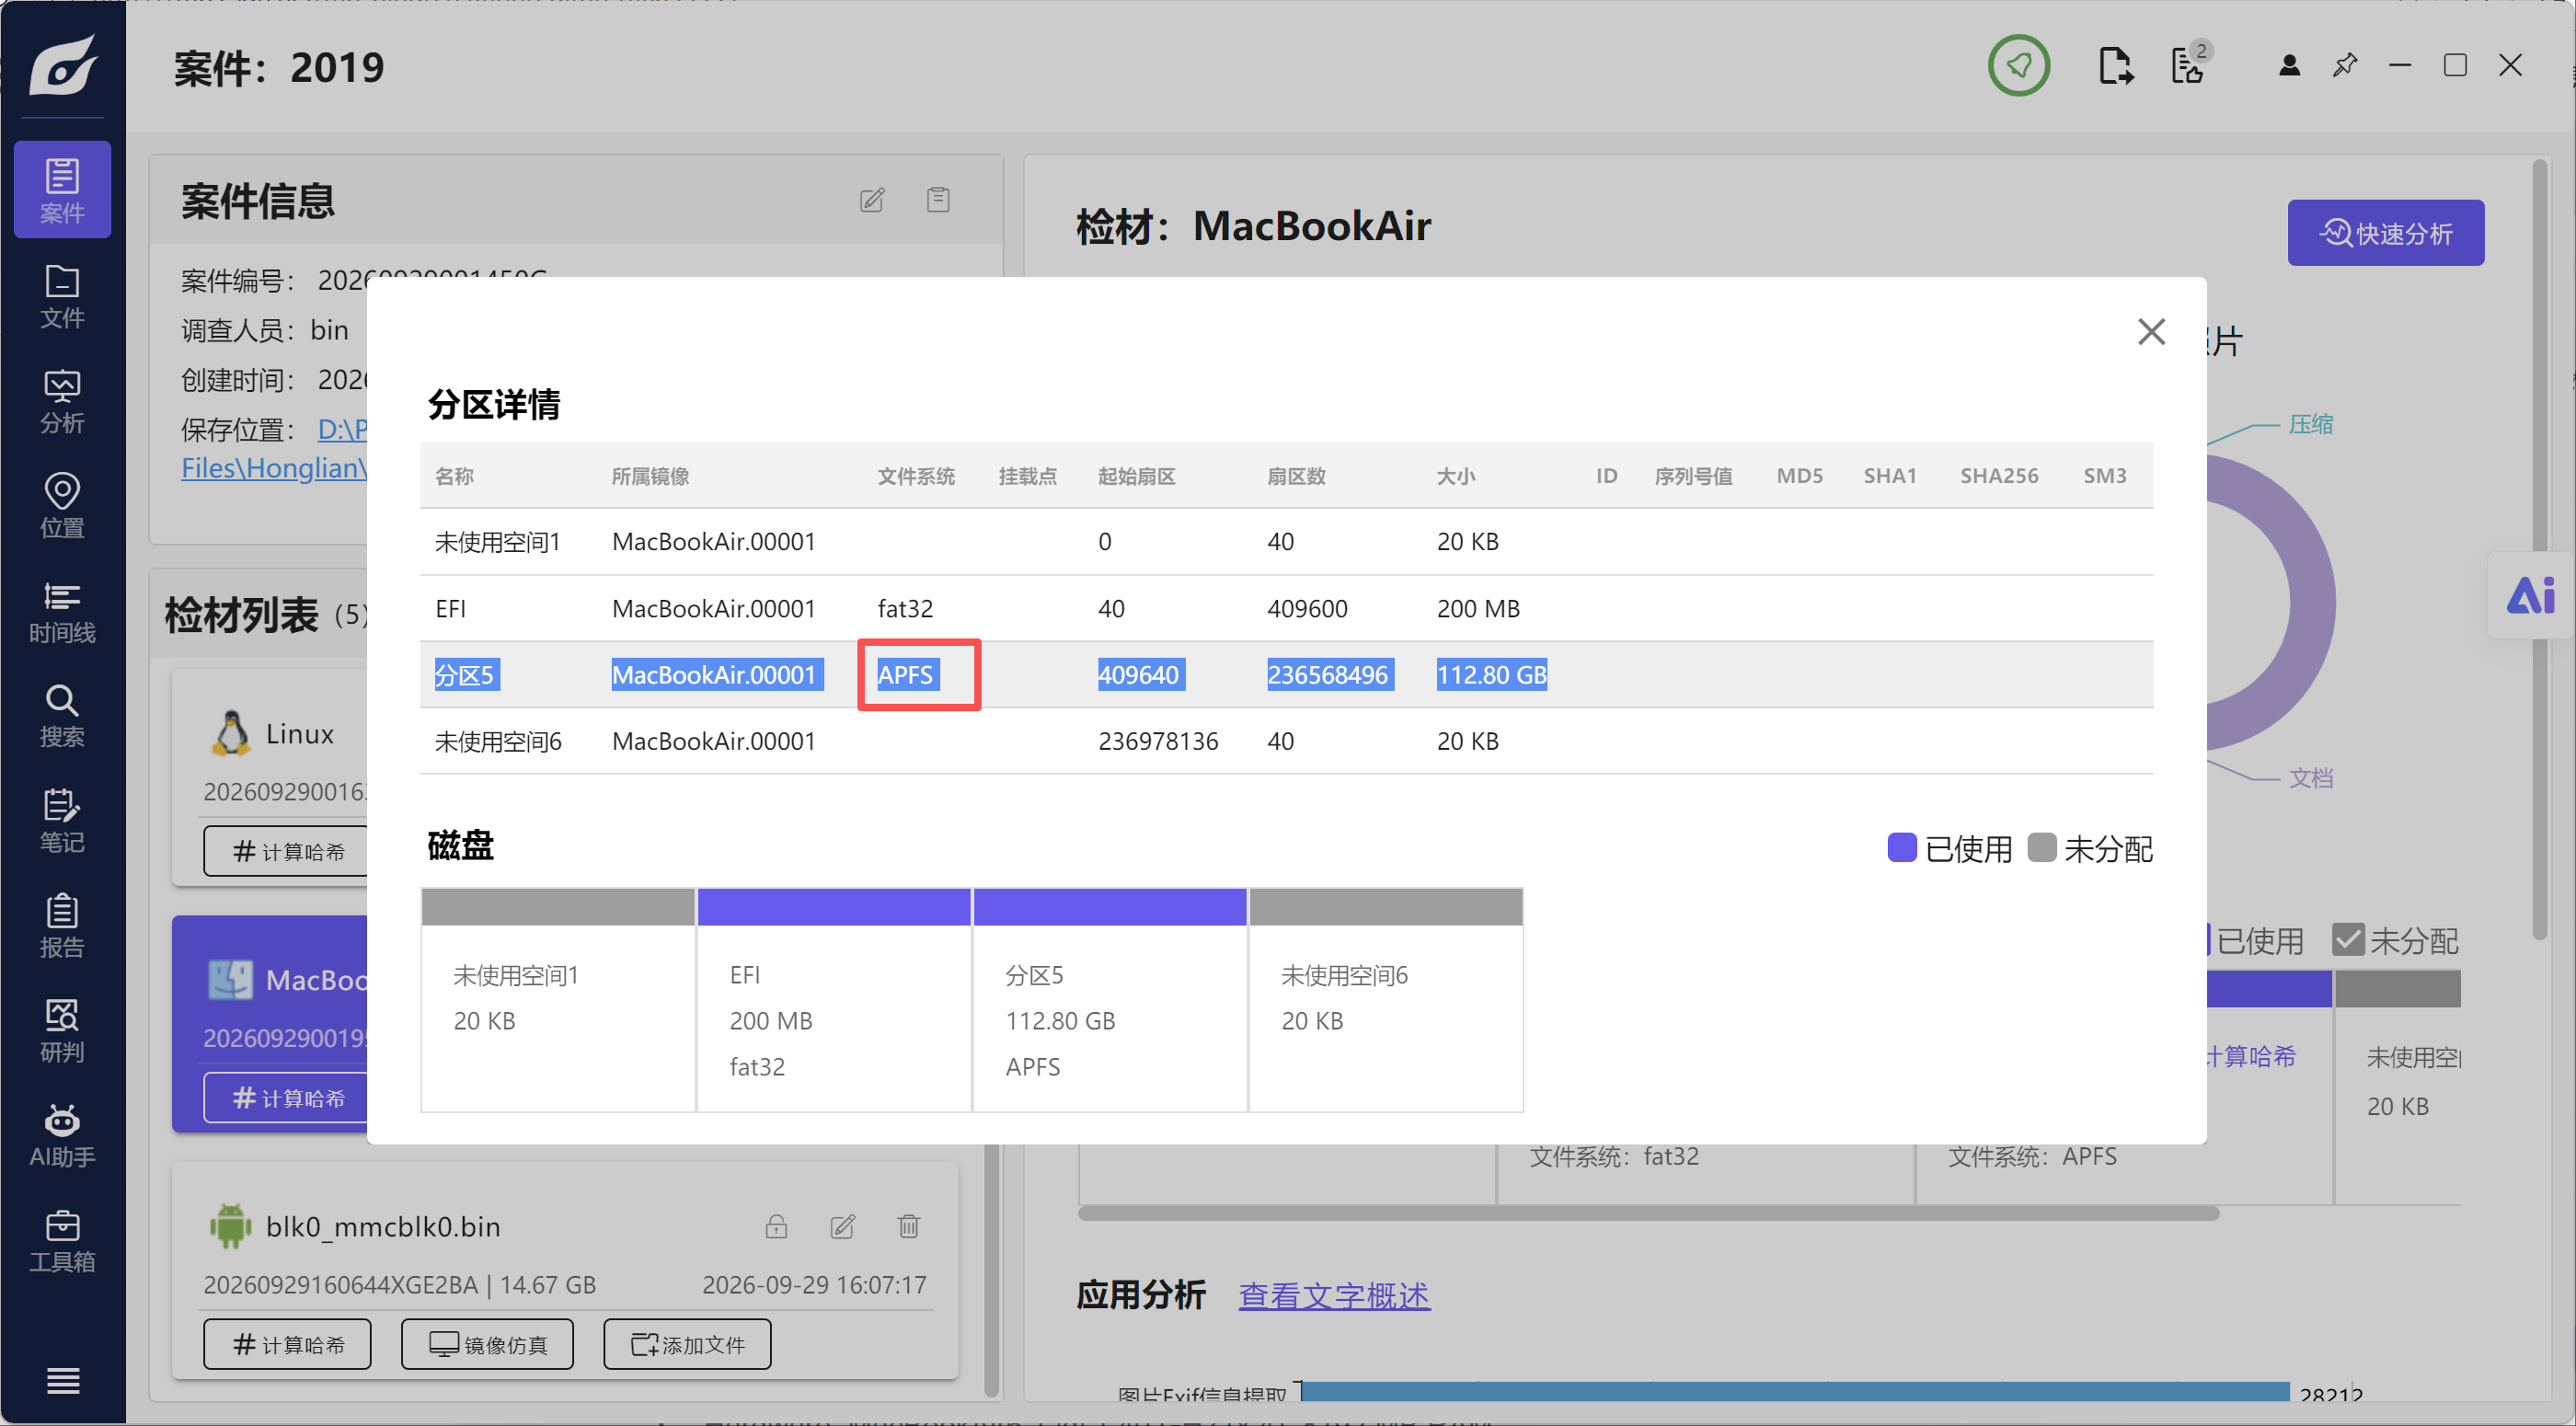
第 55 题 [单选题] 对于MacBookAir.00001镜像,其文件系统是
A. HFS
B. APFS
C. HFS+
D. NTFS
E. exFAT
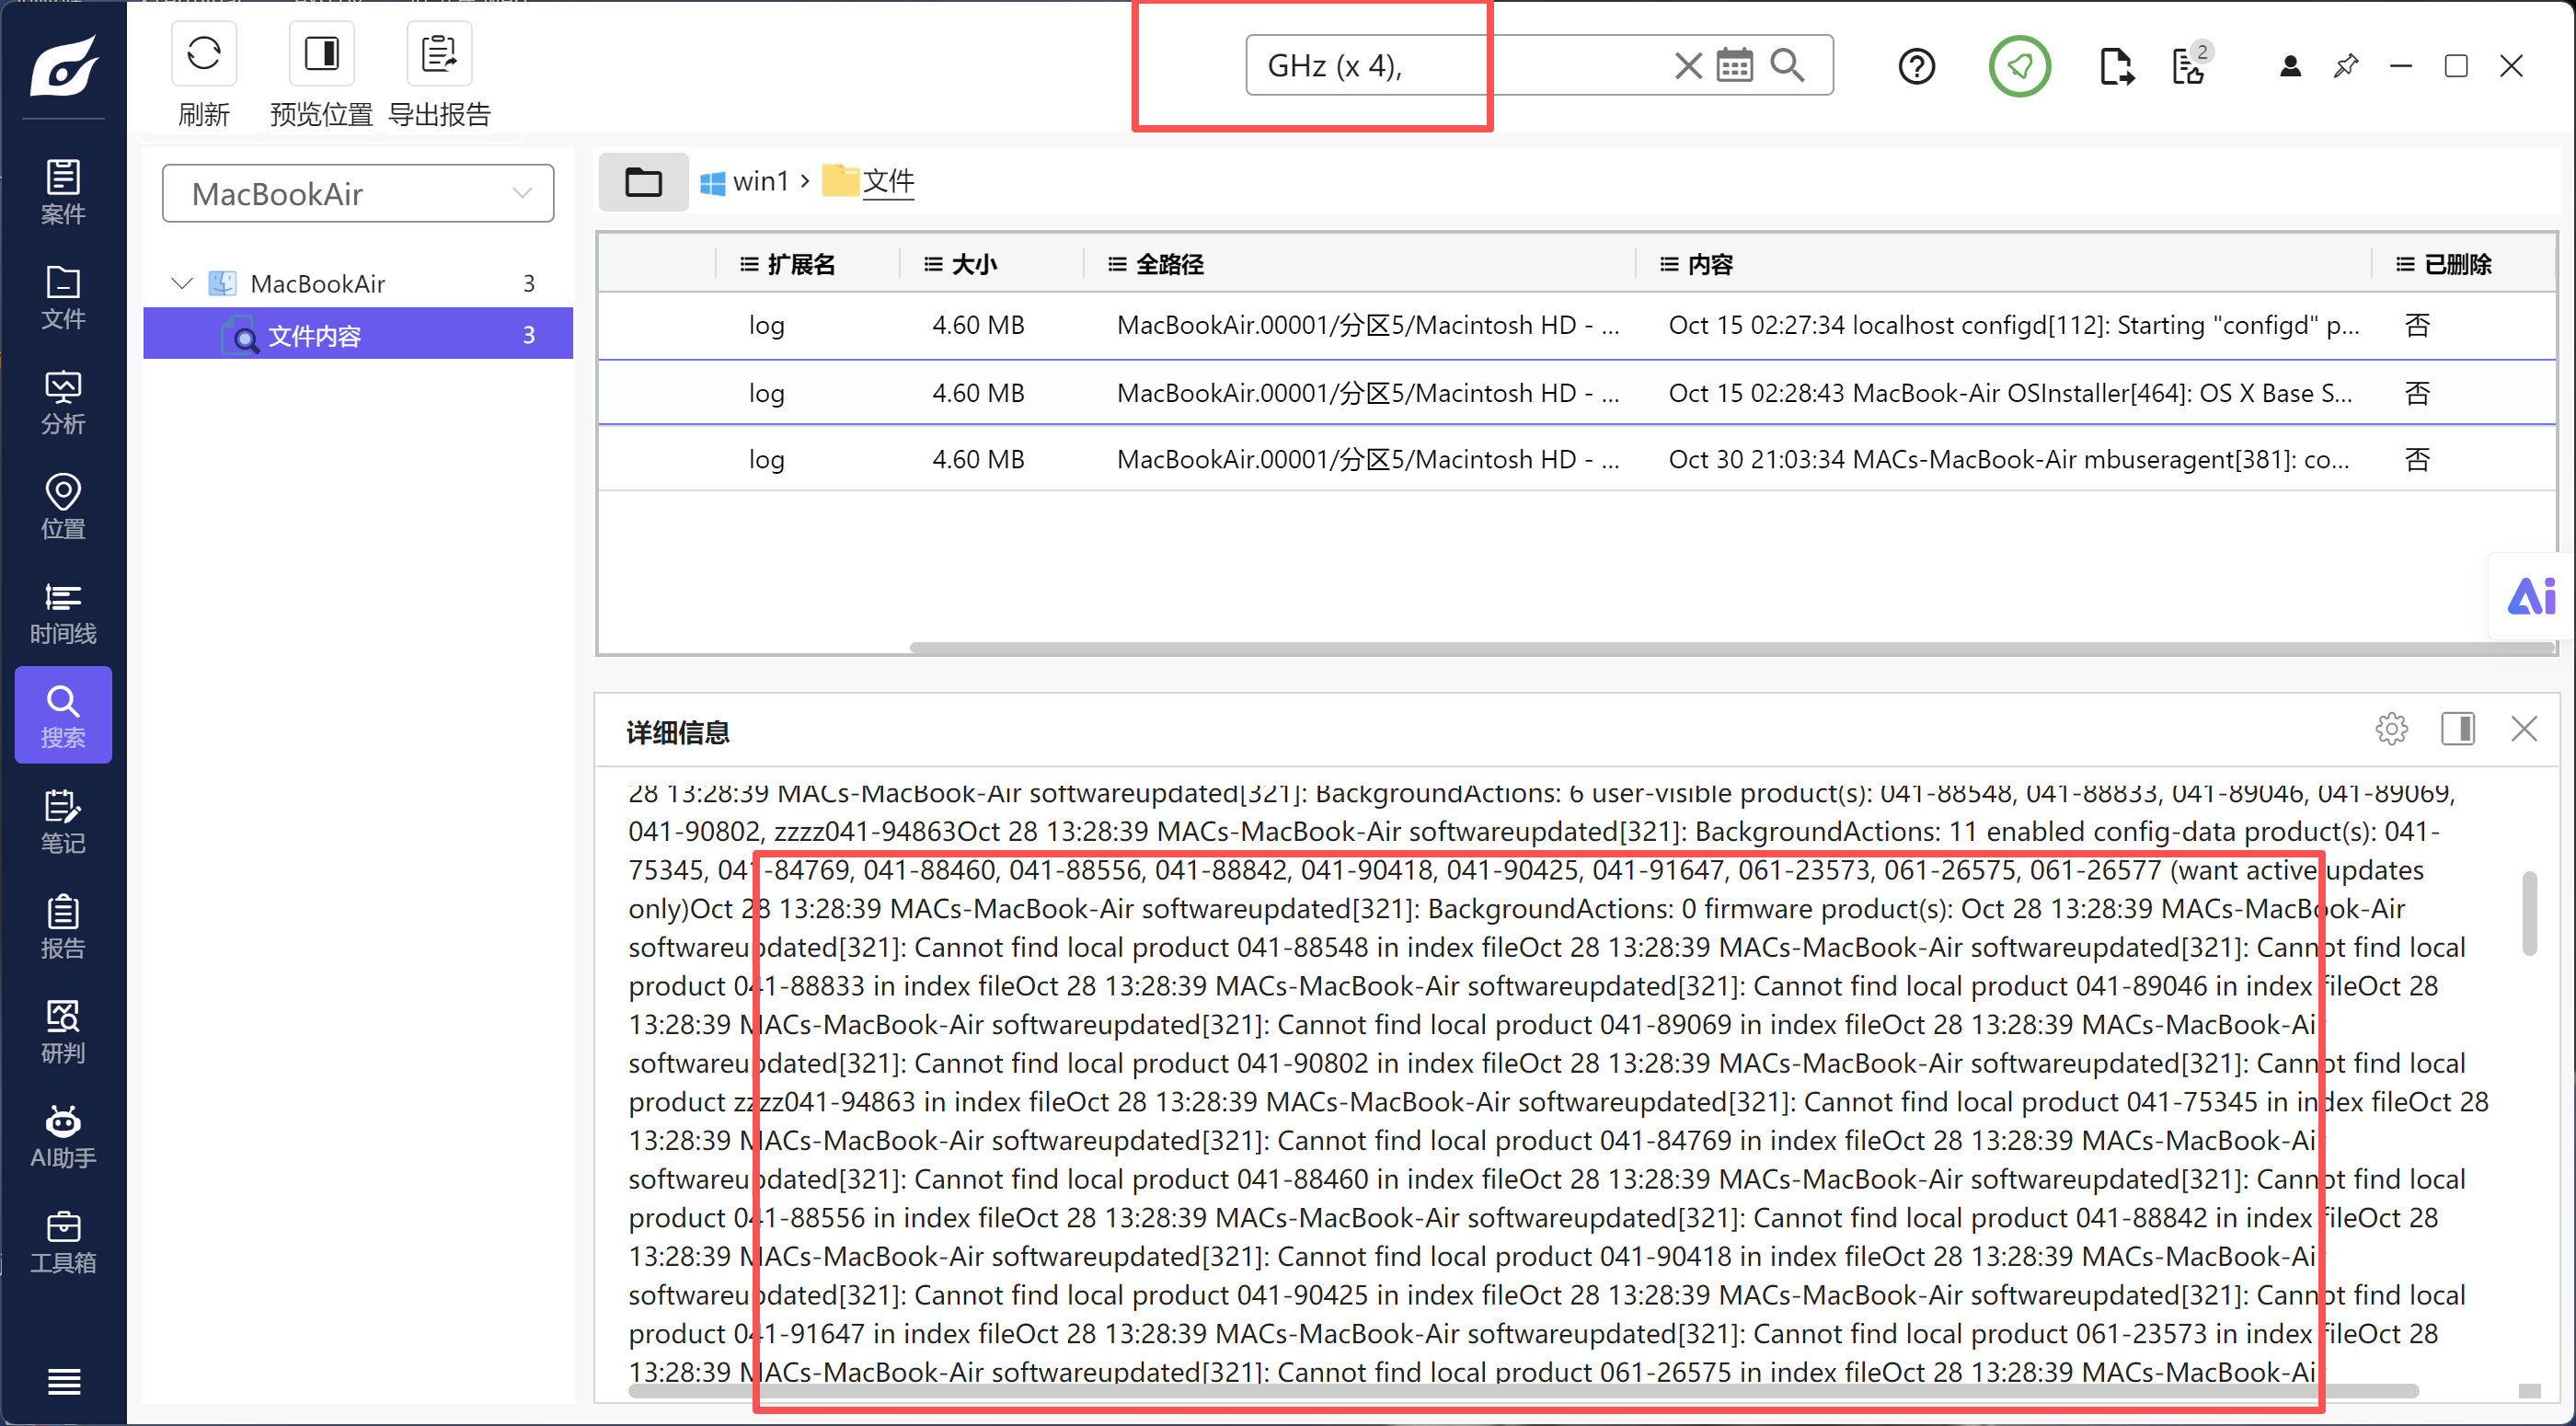
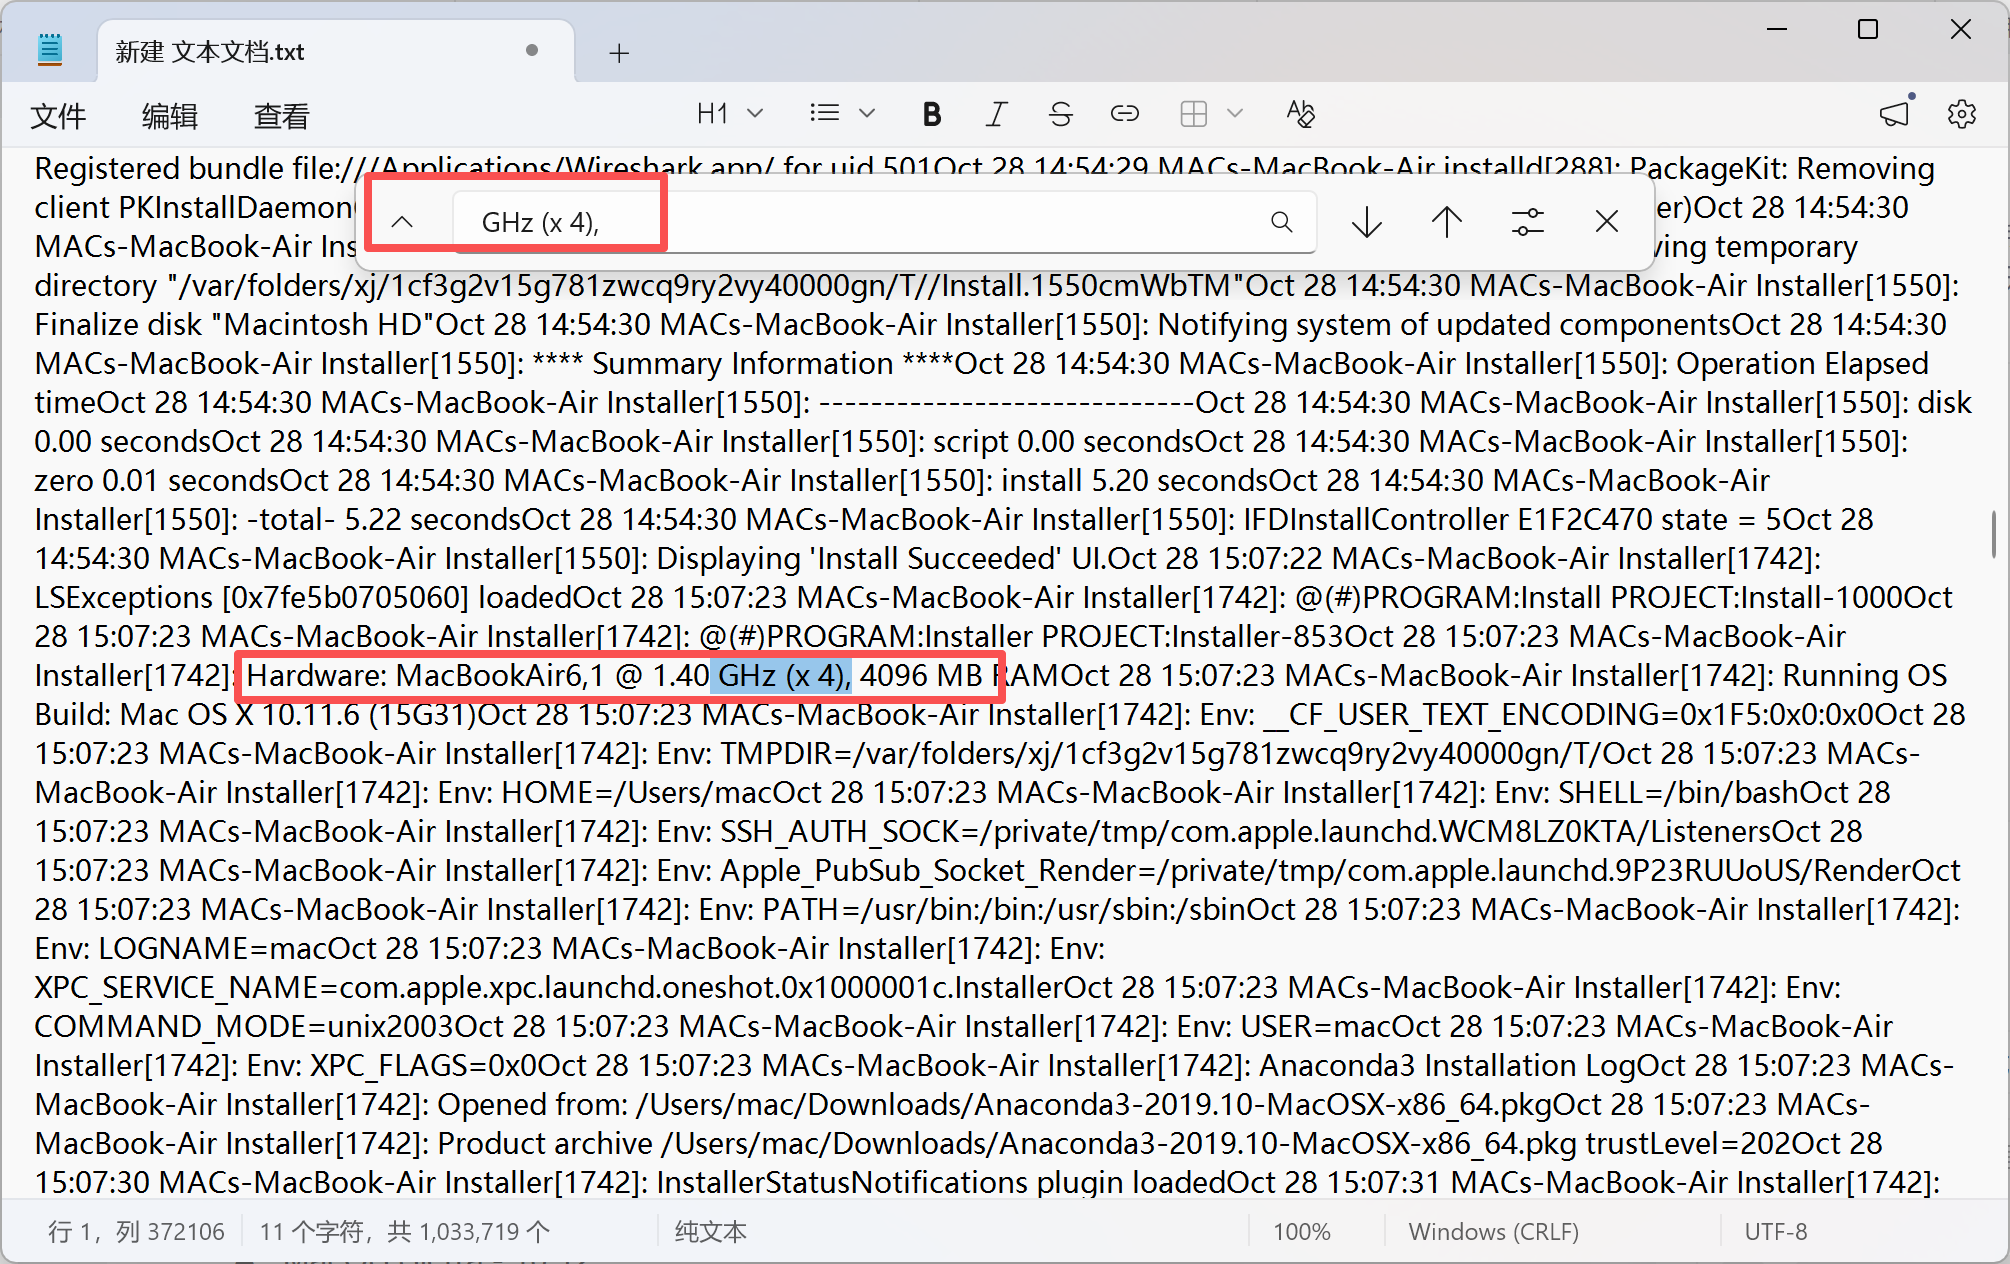
第 56 题 [单选题] 对于MacBookAir.00001镜像,请问这台MacBook的硬件配置是
A. Hardware: MacBookAir6,1 @ 2.30 GHz (x 4), 16384 MB RAM
B. Hardware: MacBookAir6,1 @ 2.90 GHz (x 4), 32768 MB RAM
C. Hardware: MacBookAir6,1 @ 1.40 GHz (x 4), 8192 MB RAM
D. Hardware: MacBookAir6,1 @ 1.40 GHz (x 4), 4096 MB RAM
E. 以上都不是
这样搜到了一个log文件,内容太多找不到,我们想要的,全选复制到txt再去找,也可以导出再搜
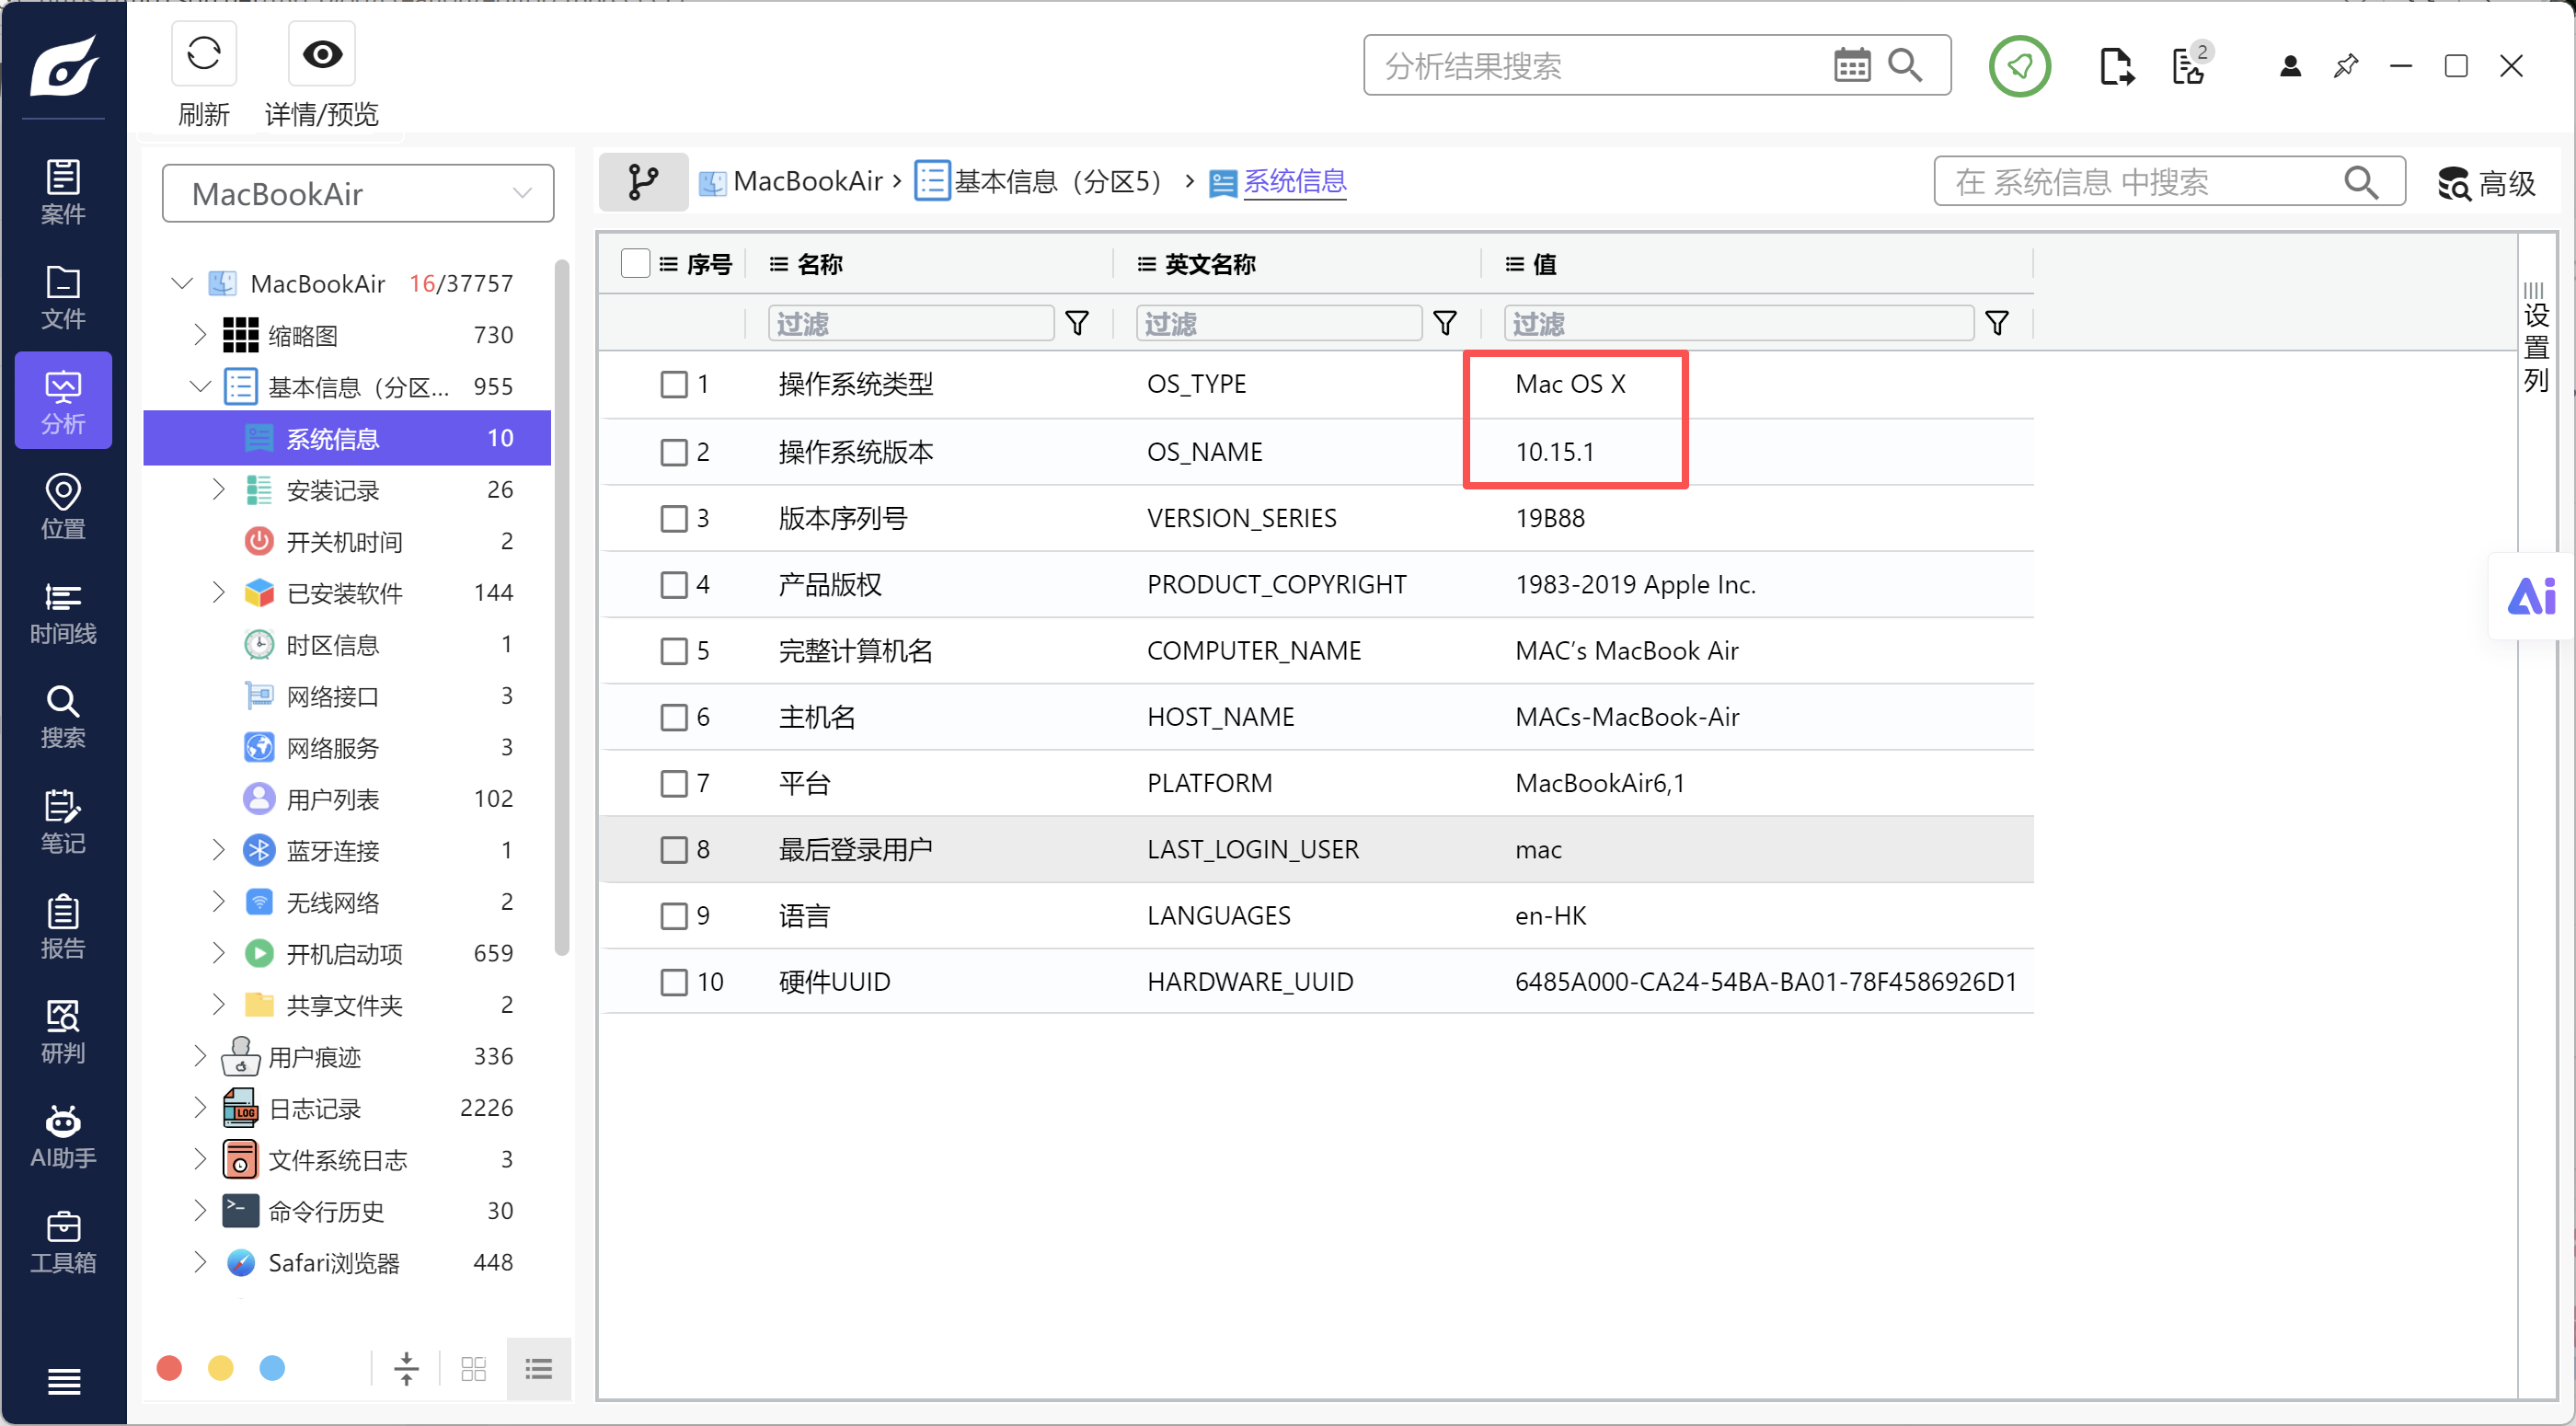
第 57 题 [单选题] 对于MacBookAir.00001镜像,其操作系统是
A. MacOS Sierra - 10.12
B. MacOS High Sierra - 10.13
C. MacOS Mojave - 10.14
D. macOS Catalina-10.15
E. 以上都不是
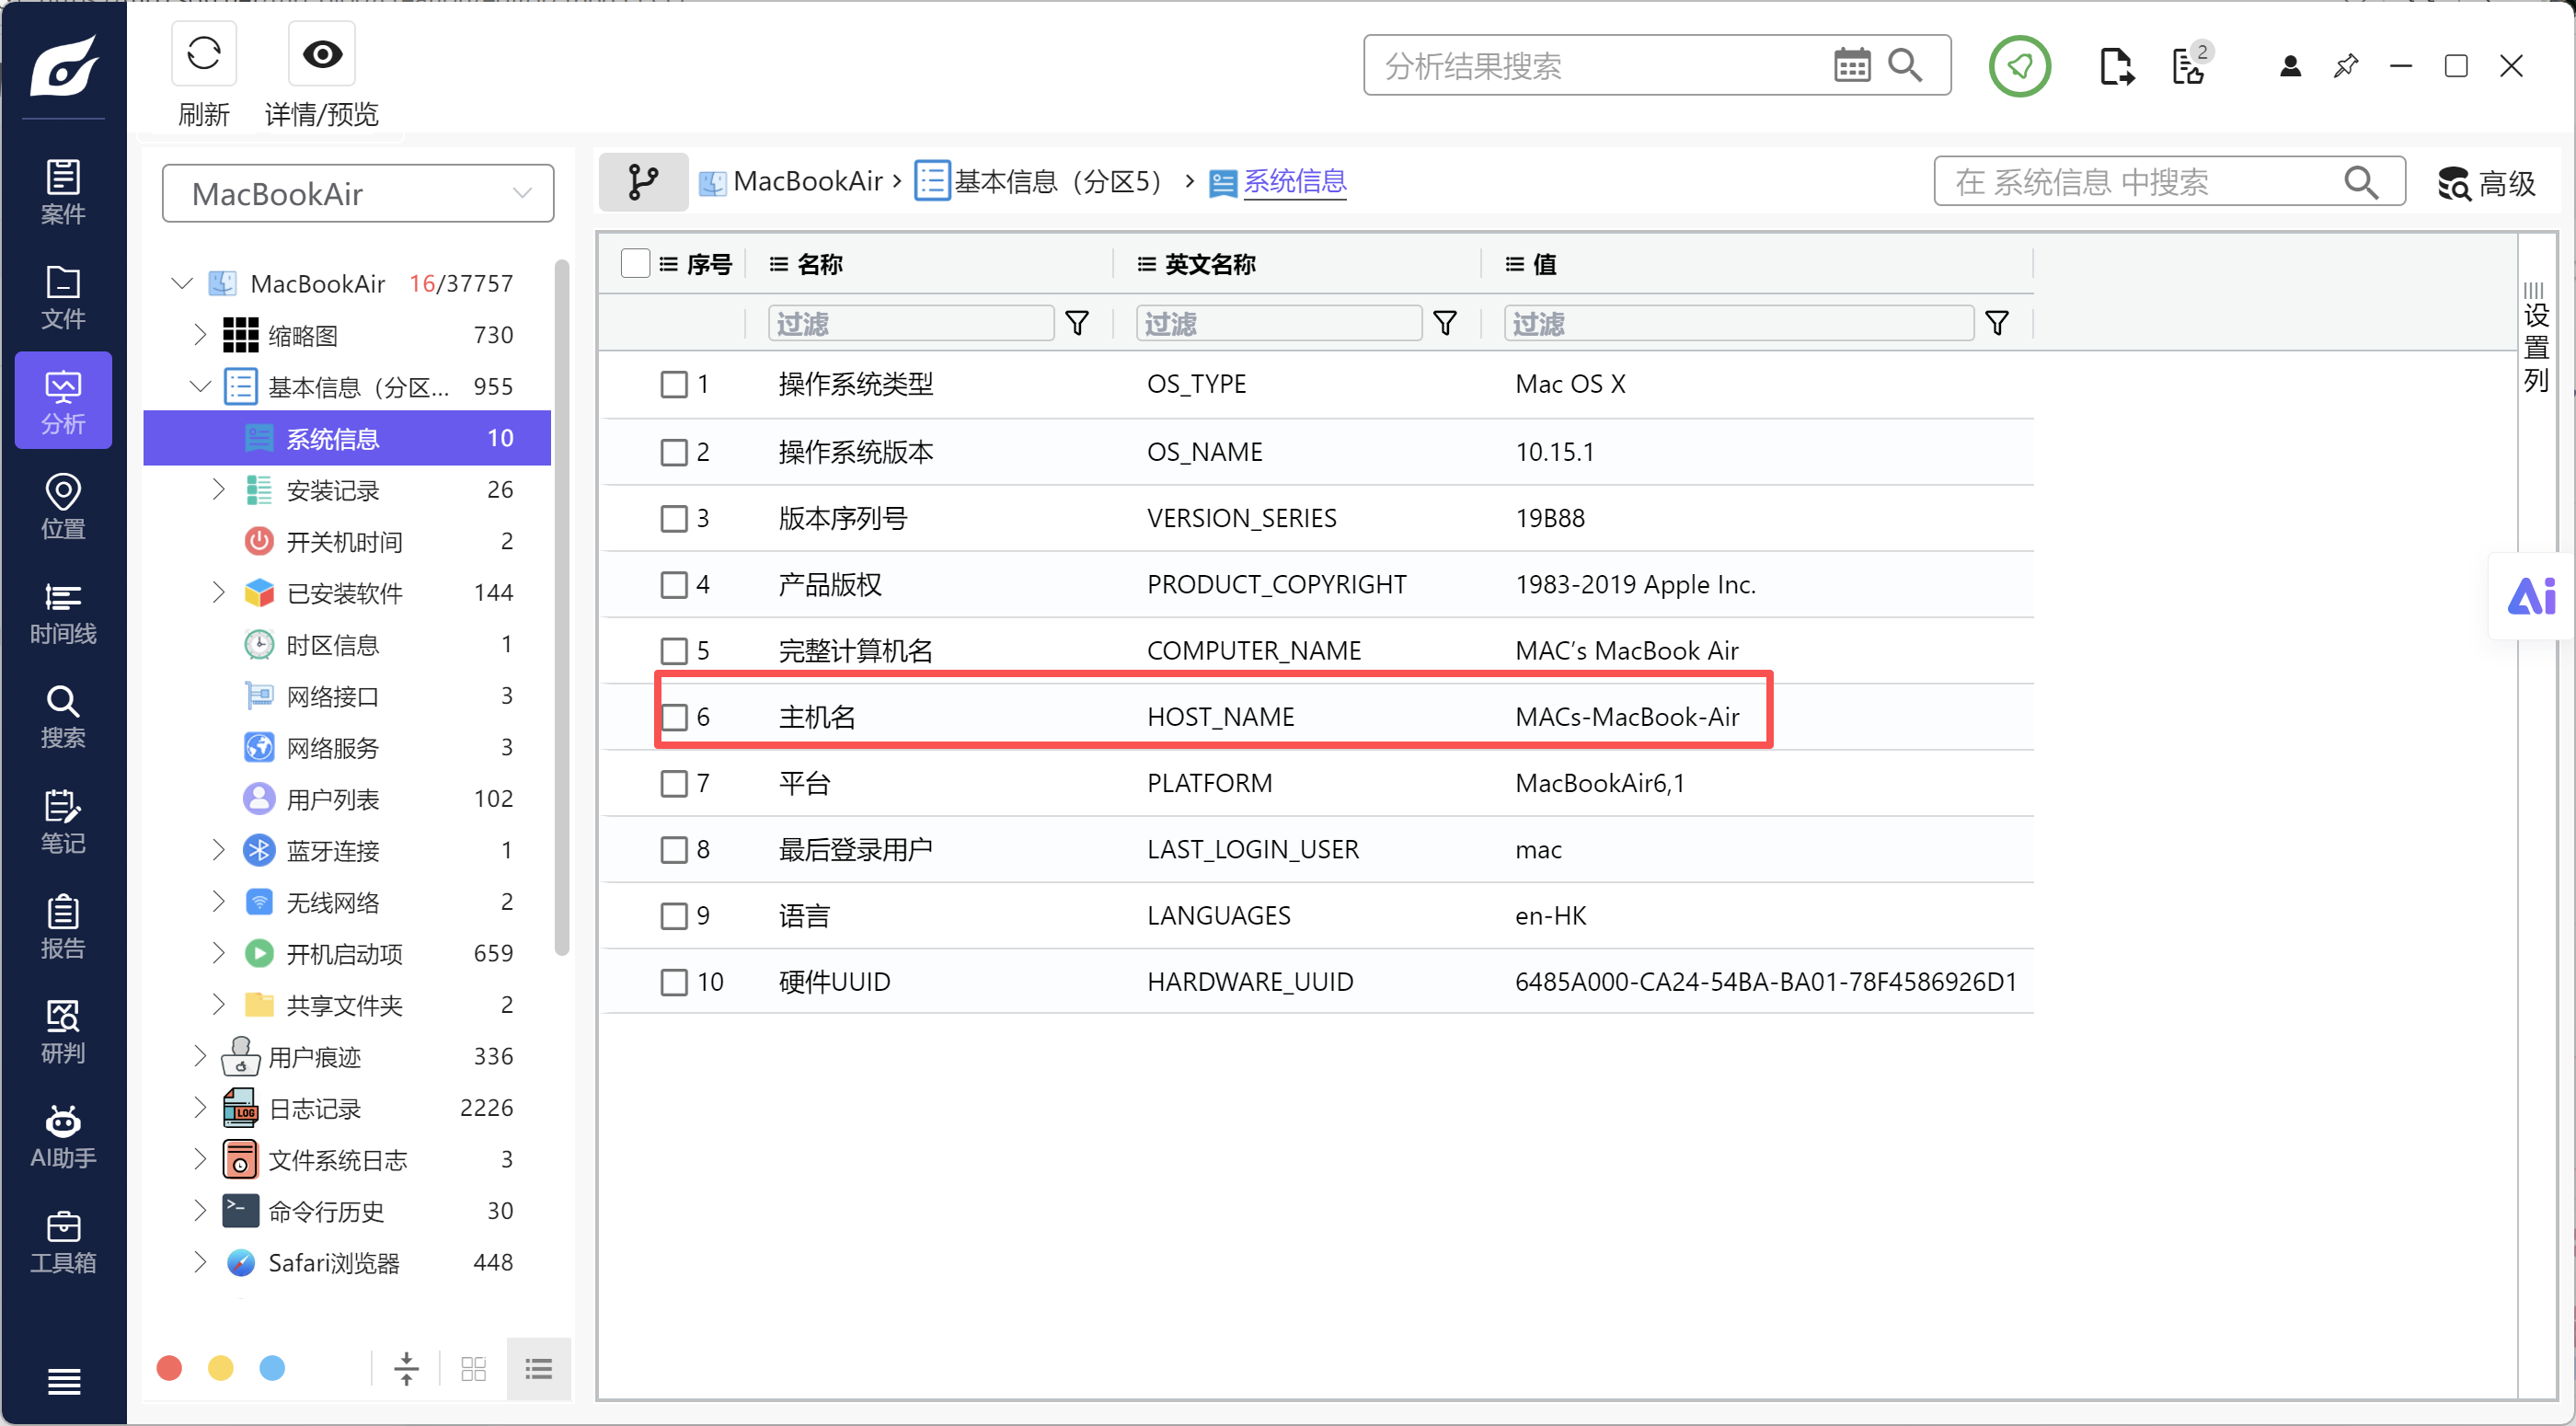
第 58 题 [单选题] 对于MacBookAir.00001镜像,其主机名是
A. Kevin-MacBook-Air
B. John-MacBook-Air
C. Hacker-MacBook-Air
D. MACs-MacBook-Air
E. 以上都不是
第 59 题 [单选题] 对于MacBookAir.00001镜像,其中有一个可疑文件,该文件的MD5哈希值是 53e2ba6bebc6683b52db10d7c272b036,请找出这个文件,它的文件名是
A. idinfo.xlsx
B. group.xlsx
C. maple.xlsx
D. wow.docx
E. 以上都不是
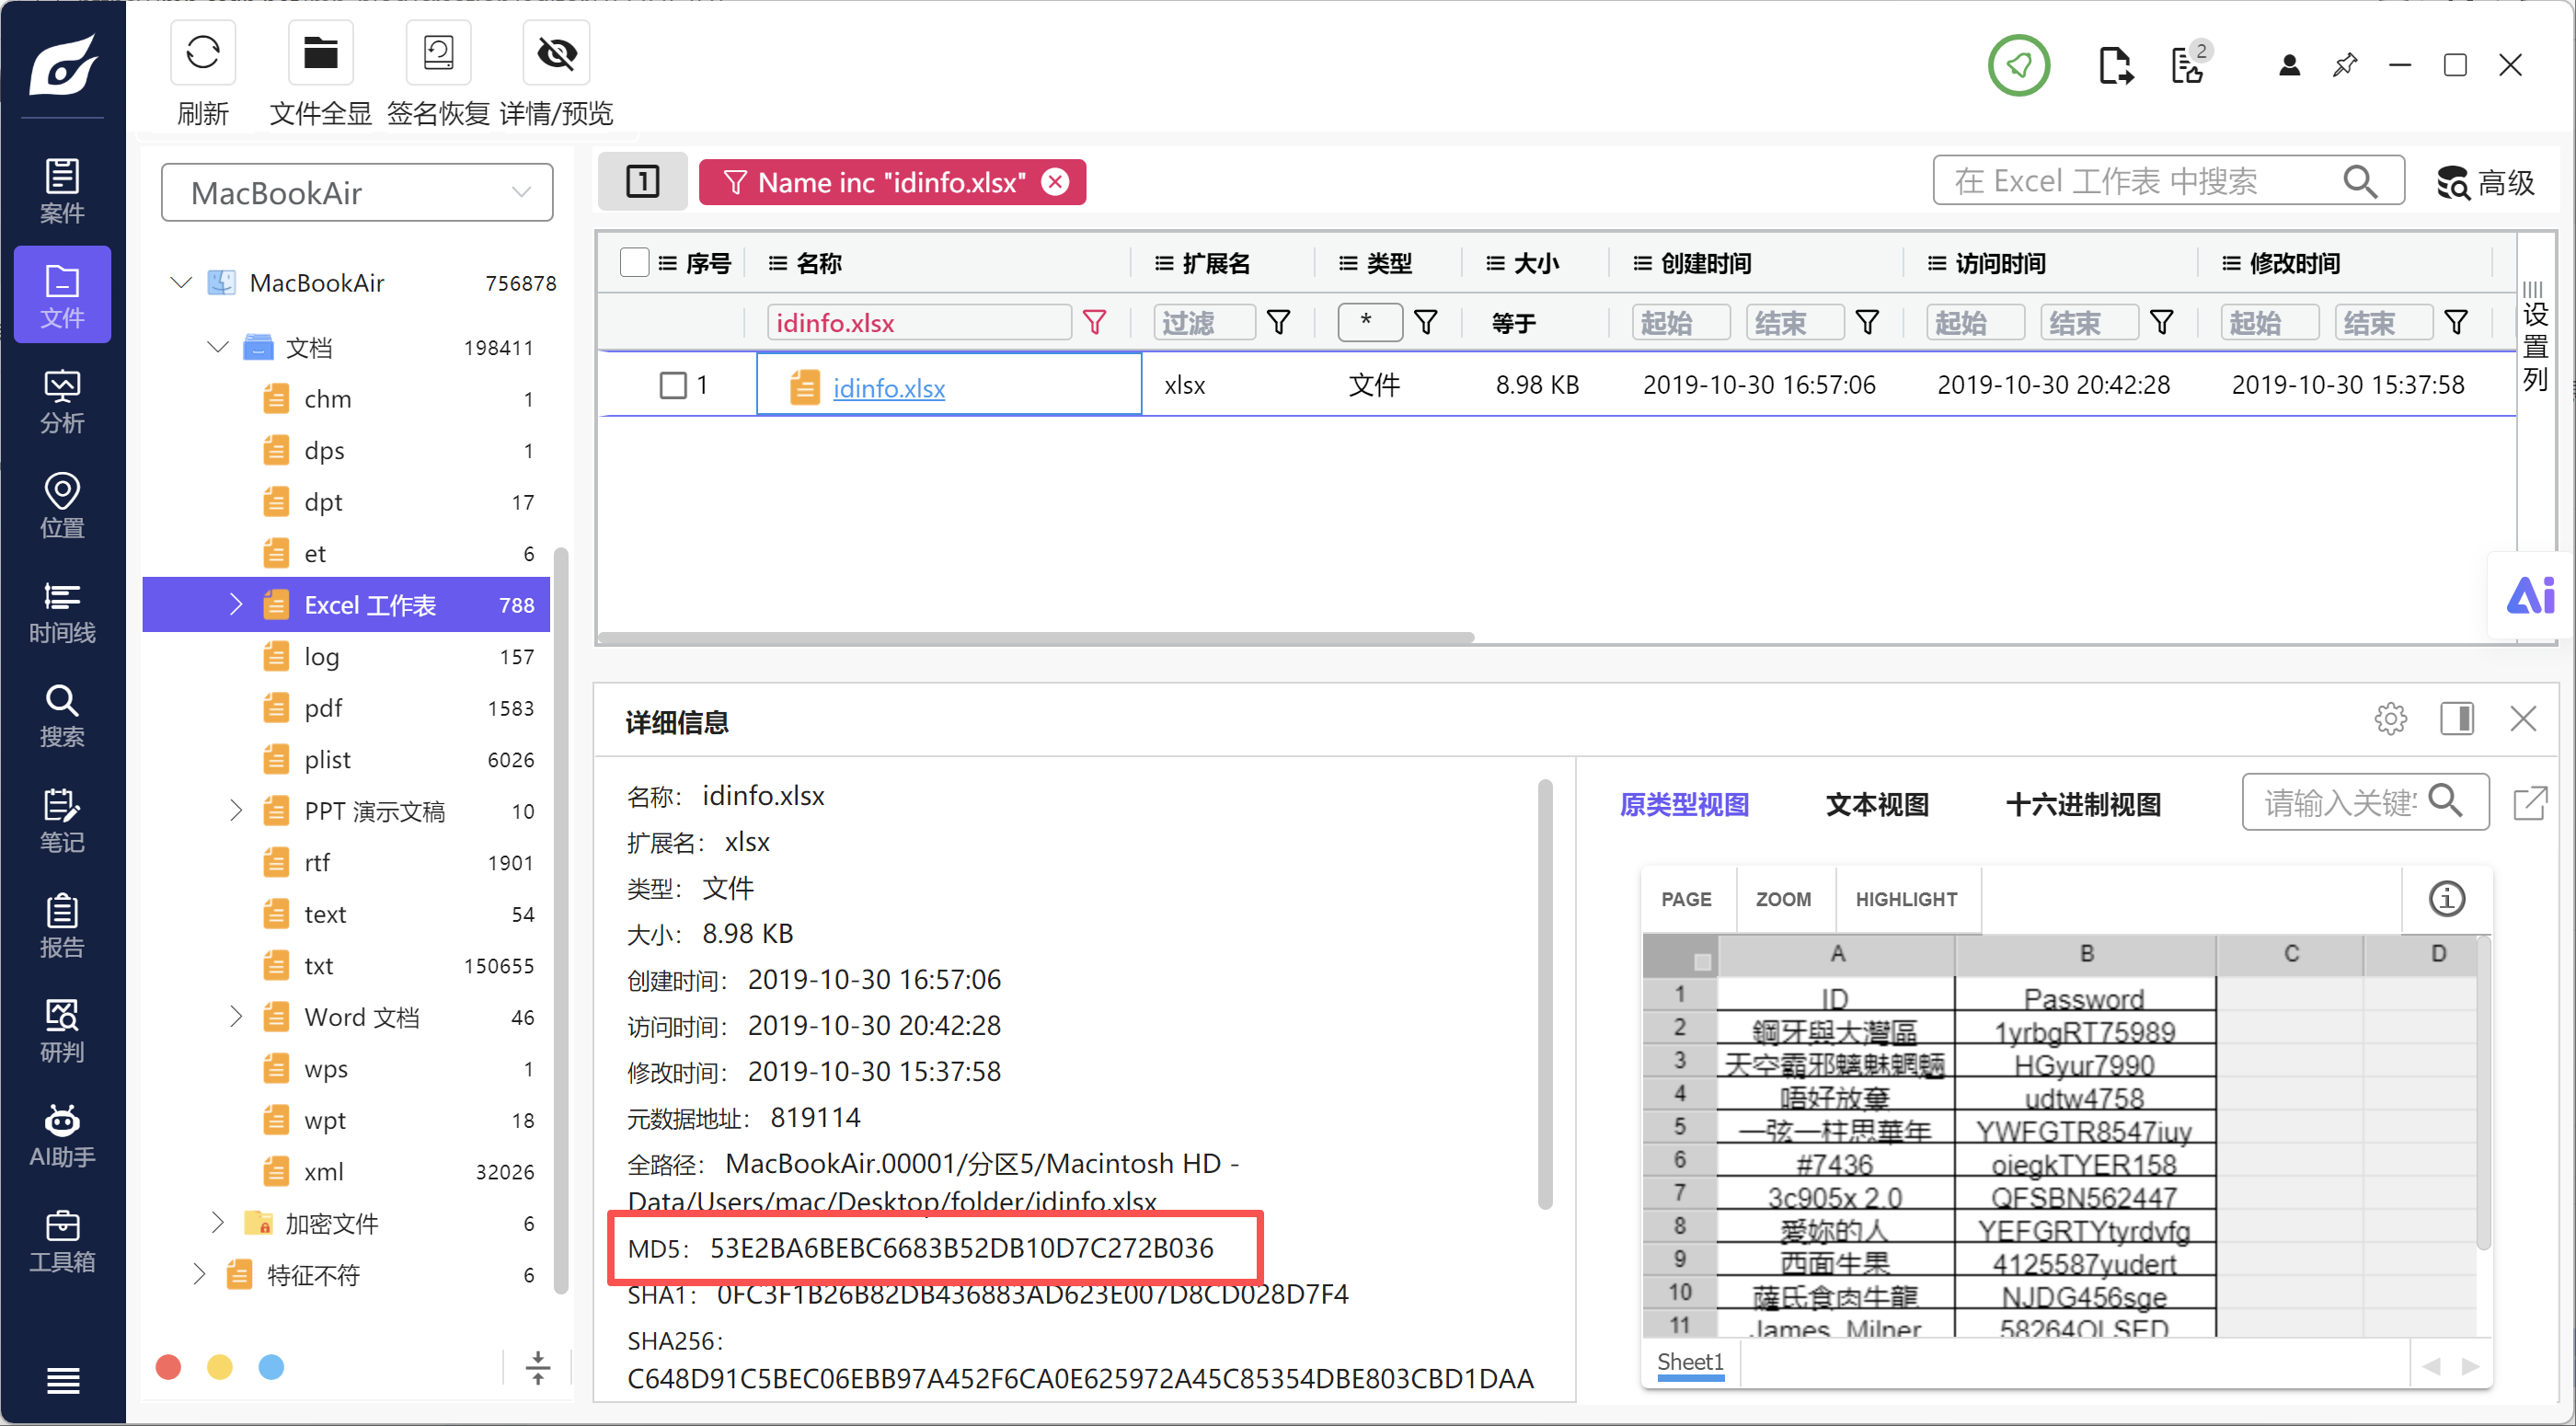
第 60 题 [单选题] 接上题,请问下列哪个名称存在在以上文件中?
A. conc
B. 脆麻花
C. 我不是洪卓立
D. T_karius
E. 愛你的人
如上题
第 61 题 [单选题] 对于MacBookAir.00001镜像,黑客使用此苹果电脑制作虚假图片并存放于某文件夹中 ,请问带有“生化武器”字样图片的创建时间是什么?
A. 2019-10-30 20:39 +8
B. 2019-10-31 17:36 +8
C. 2019-10-30 15:56 +8
D. 2019-10-29 11:31 +8
E. 2019-10-28 21:18 +8
按照时间线一个个找
第 62 题 [单选题] 接上题,请问此图片的MD5哈希值是什么?
A. 6a204bd89f3c8348afd5c77c717a097a
B. 4ff3eb6bb1e8cdc226e376f48651a6b5
C. 376892edba1e485aa91bfb1a5927634b
D. 7c185b4d6383ee211e3925bae9fa176a
E. 以上都不是
第 63 题 [单选题] 接上题,在这些虚假图片中,有一张图片的修改时间明显被人为修改过,请问此图片 的MD5哈希值是什么?
A. 65e6747234d63c397581196cfdebd732
B. f890421a3956441e5b511088a0900d8a
C. f7ca2bf91a071d66bbfd9f3fd2e3854b
D. 5cfcbfa9be9dc9677efc6eb970b321e1
E. 以上都不是
第 64 题 [多选题] 对于MacBookAir.00001镜像,在Chrome 浏览器中, 以下哪些词条被搜索过?
1. youtube mac
2. craking passwd
3. steam mac download
4. people pics download
A. 2, 3
B. 1, 3
C. 1, 4
D. 1, 2, 3
E. 全部
第 65 题 [单选题] 对于MacBookAir.00001镜像,以下哪一个网页没有被访问过
A. 香港高登討論區
B. GitHub - jaxBCD/Zeebsploit: web scanner - exploitation - information gathering
C. 郭富城54歲生日 囡囡普通話唱生日歌 - 香港高登討論區
D. Buy MacBook Pro - Apple (HK)
E. 全部
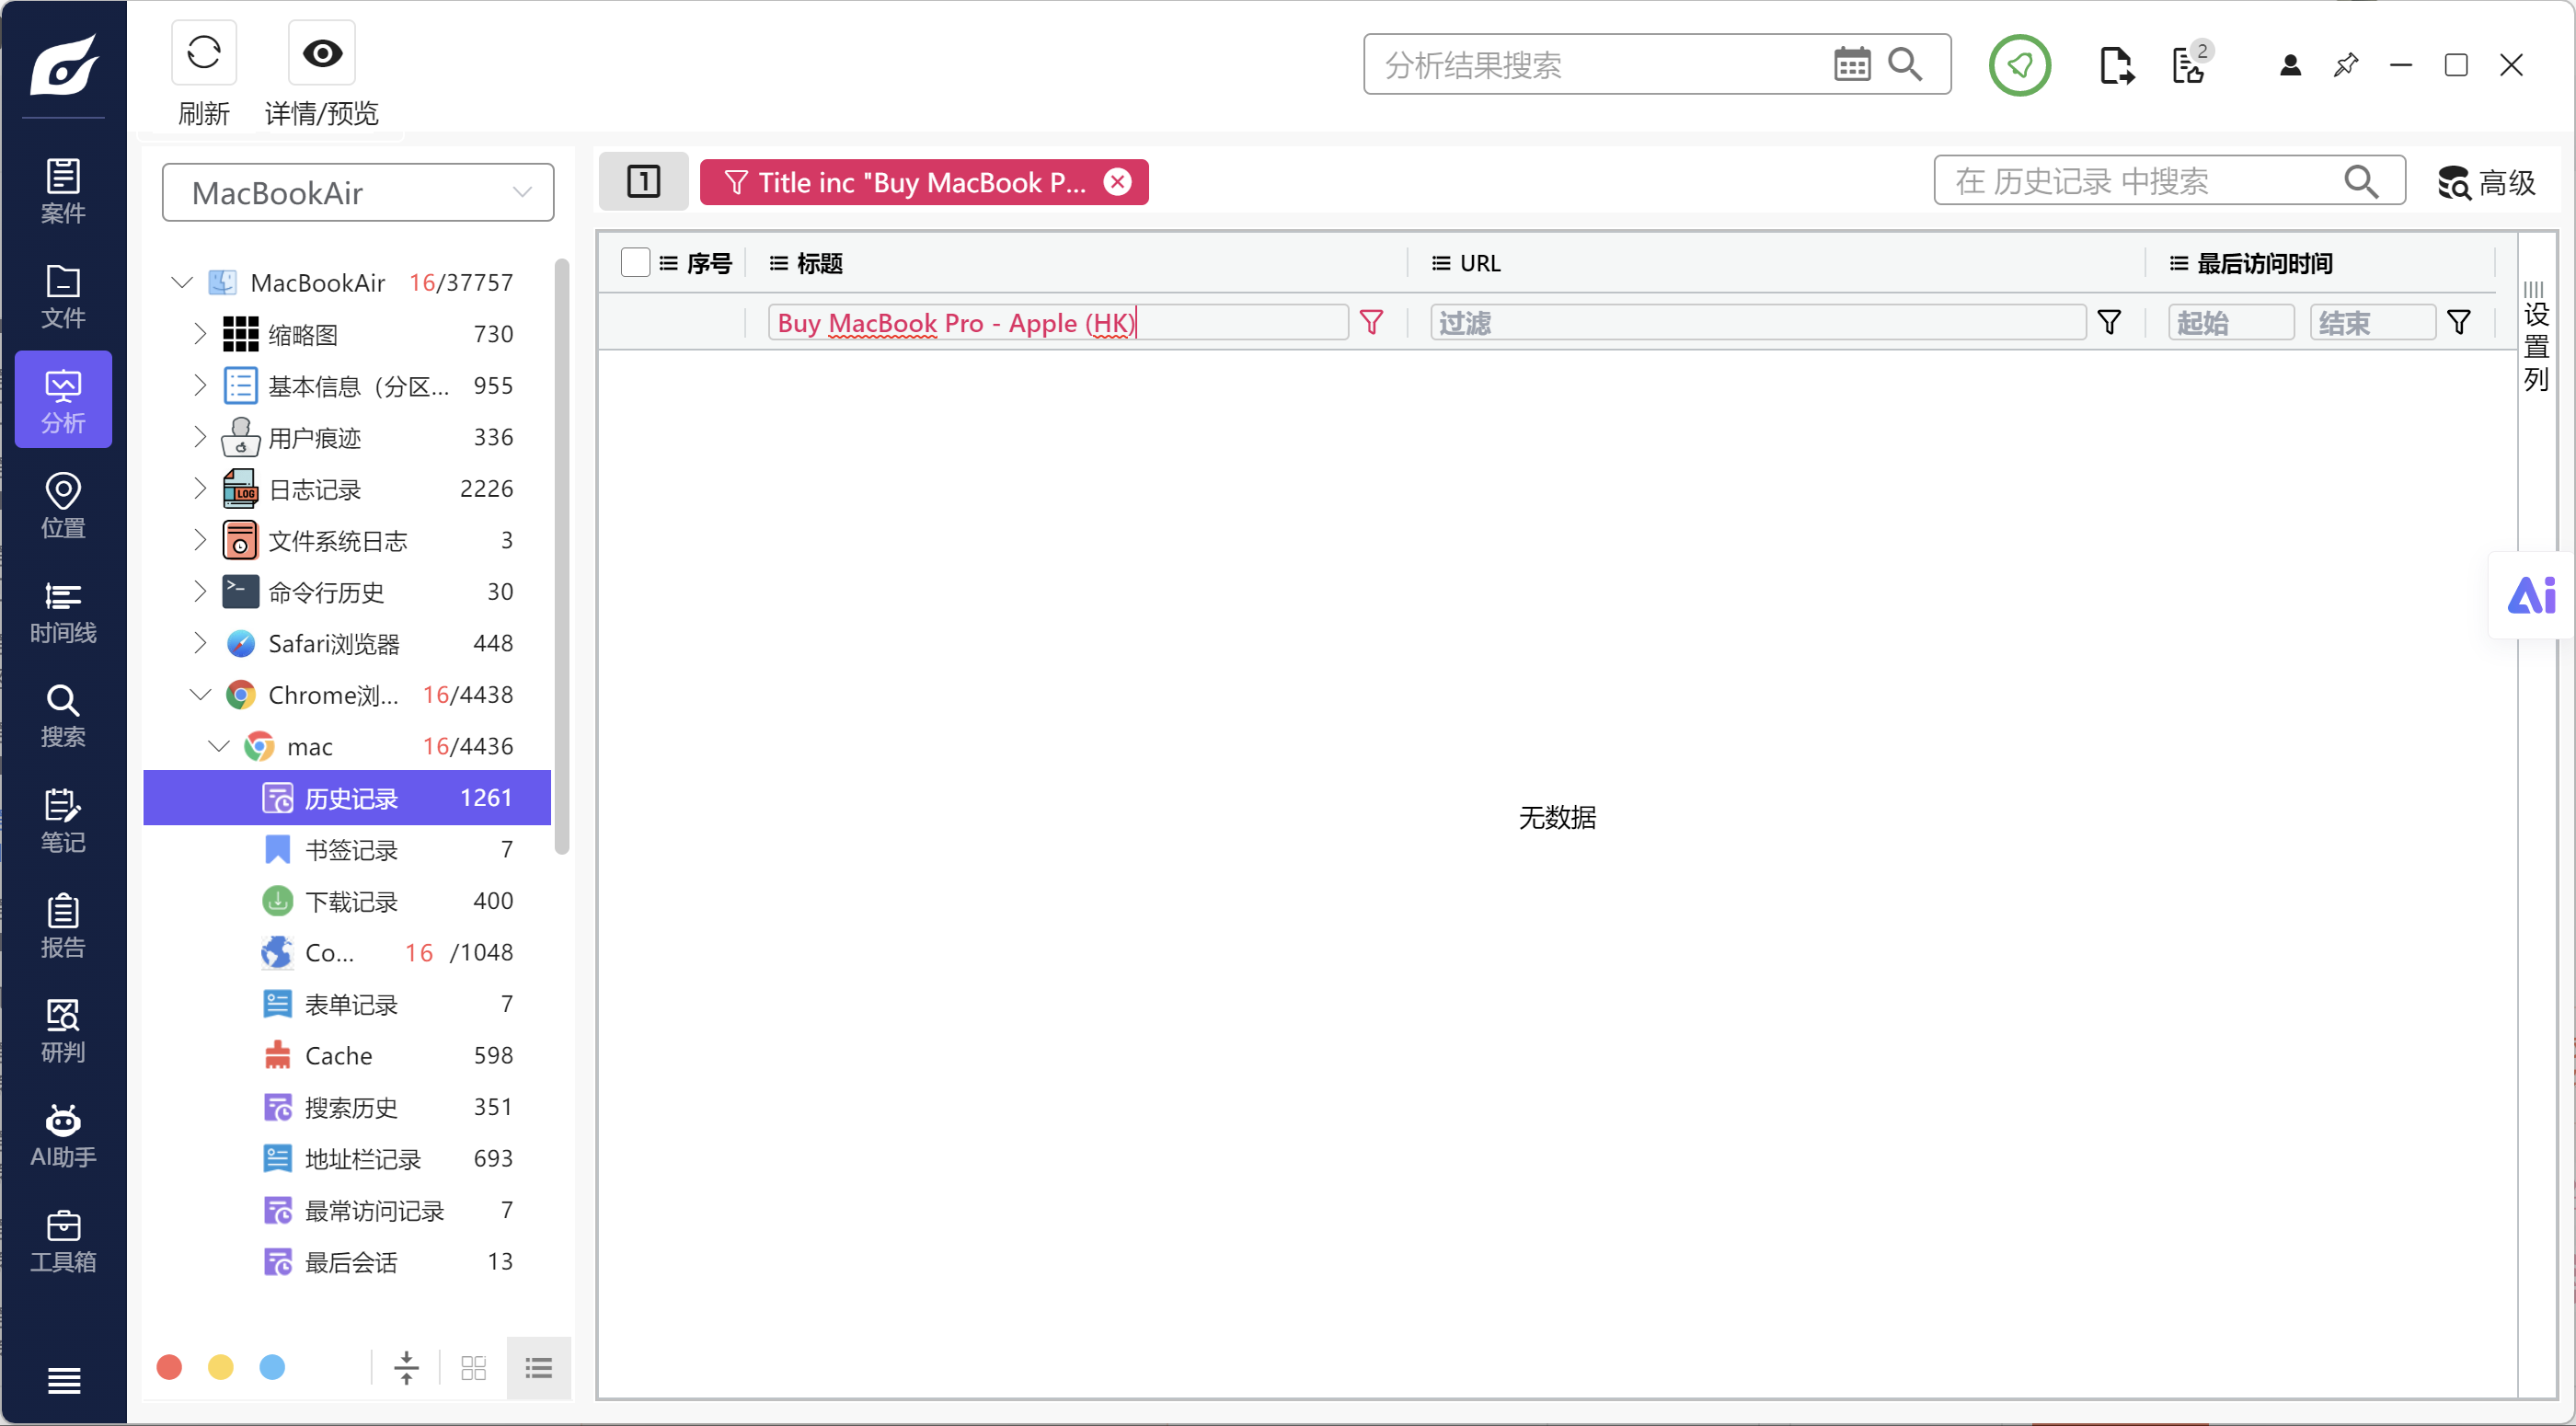
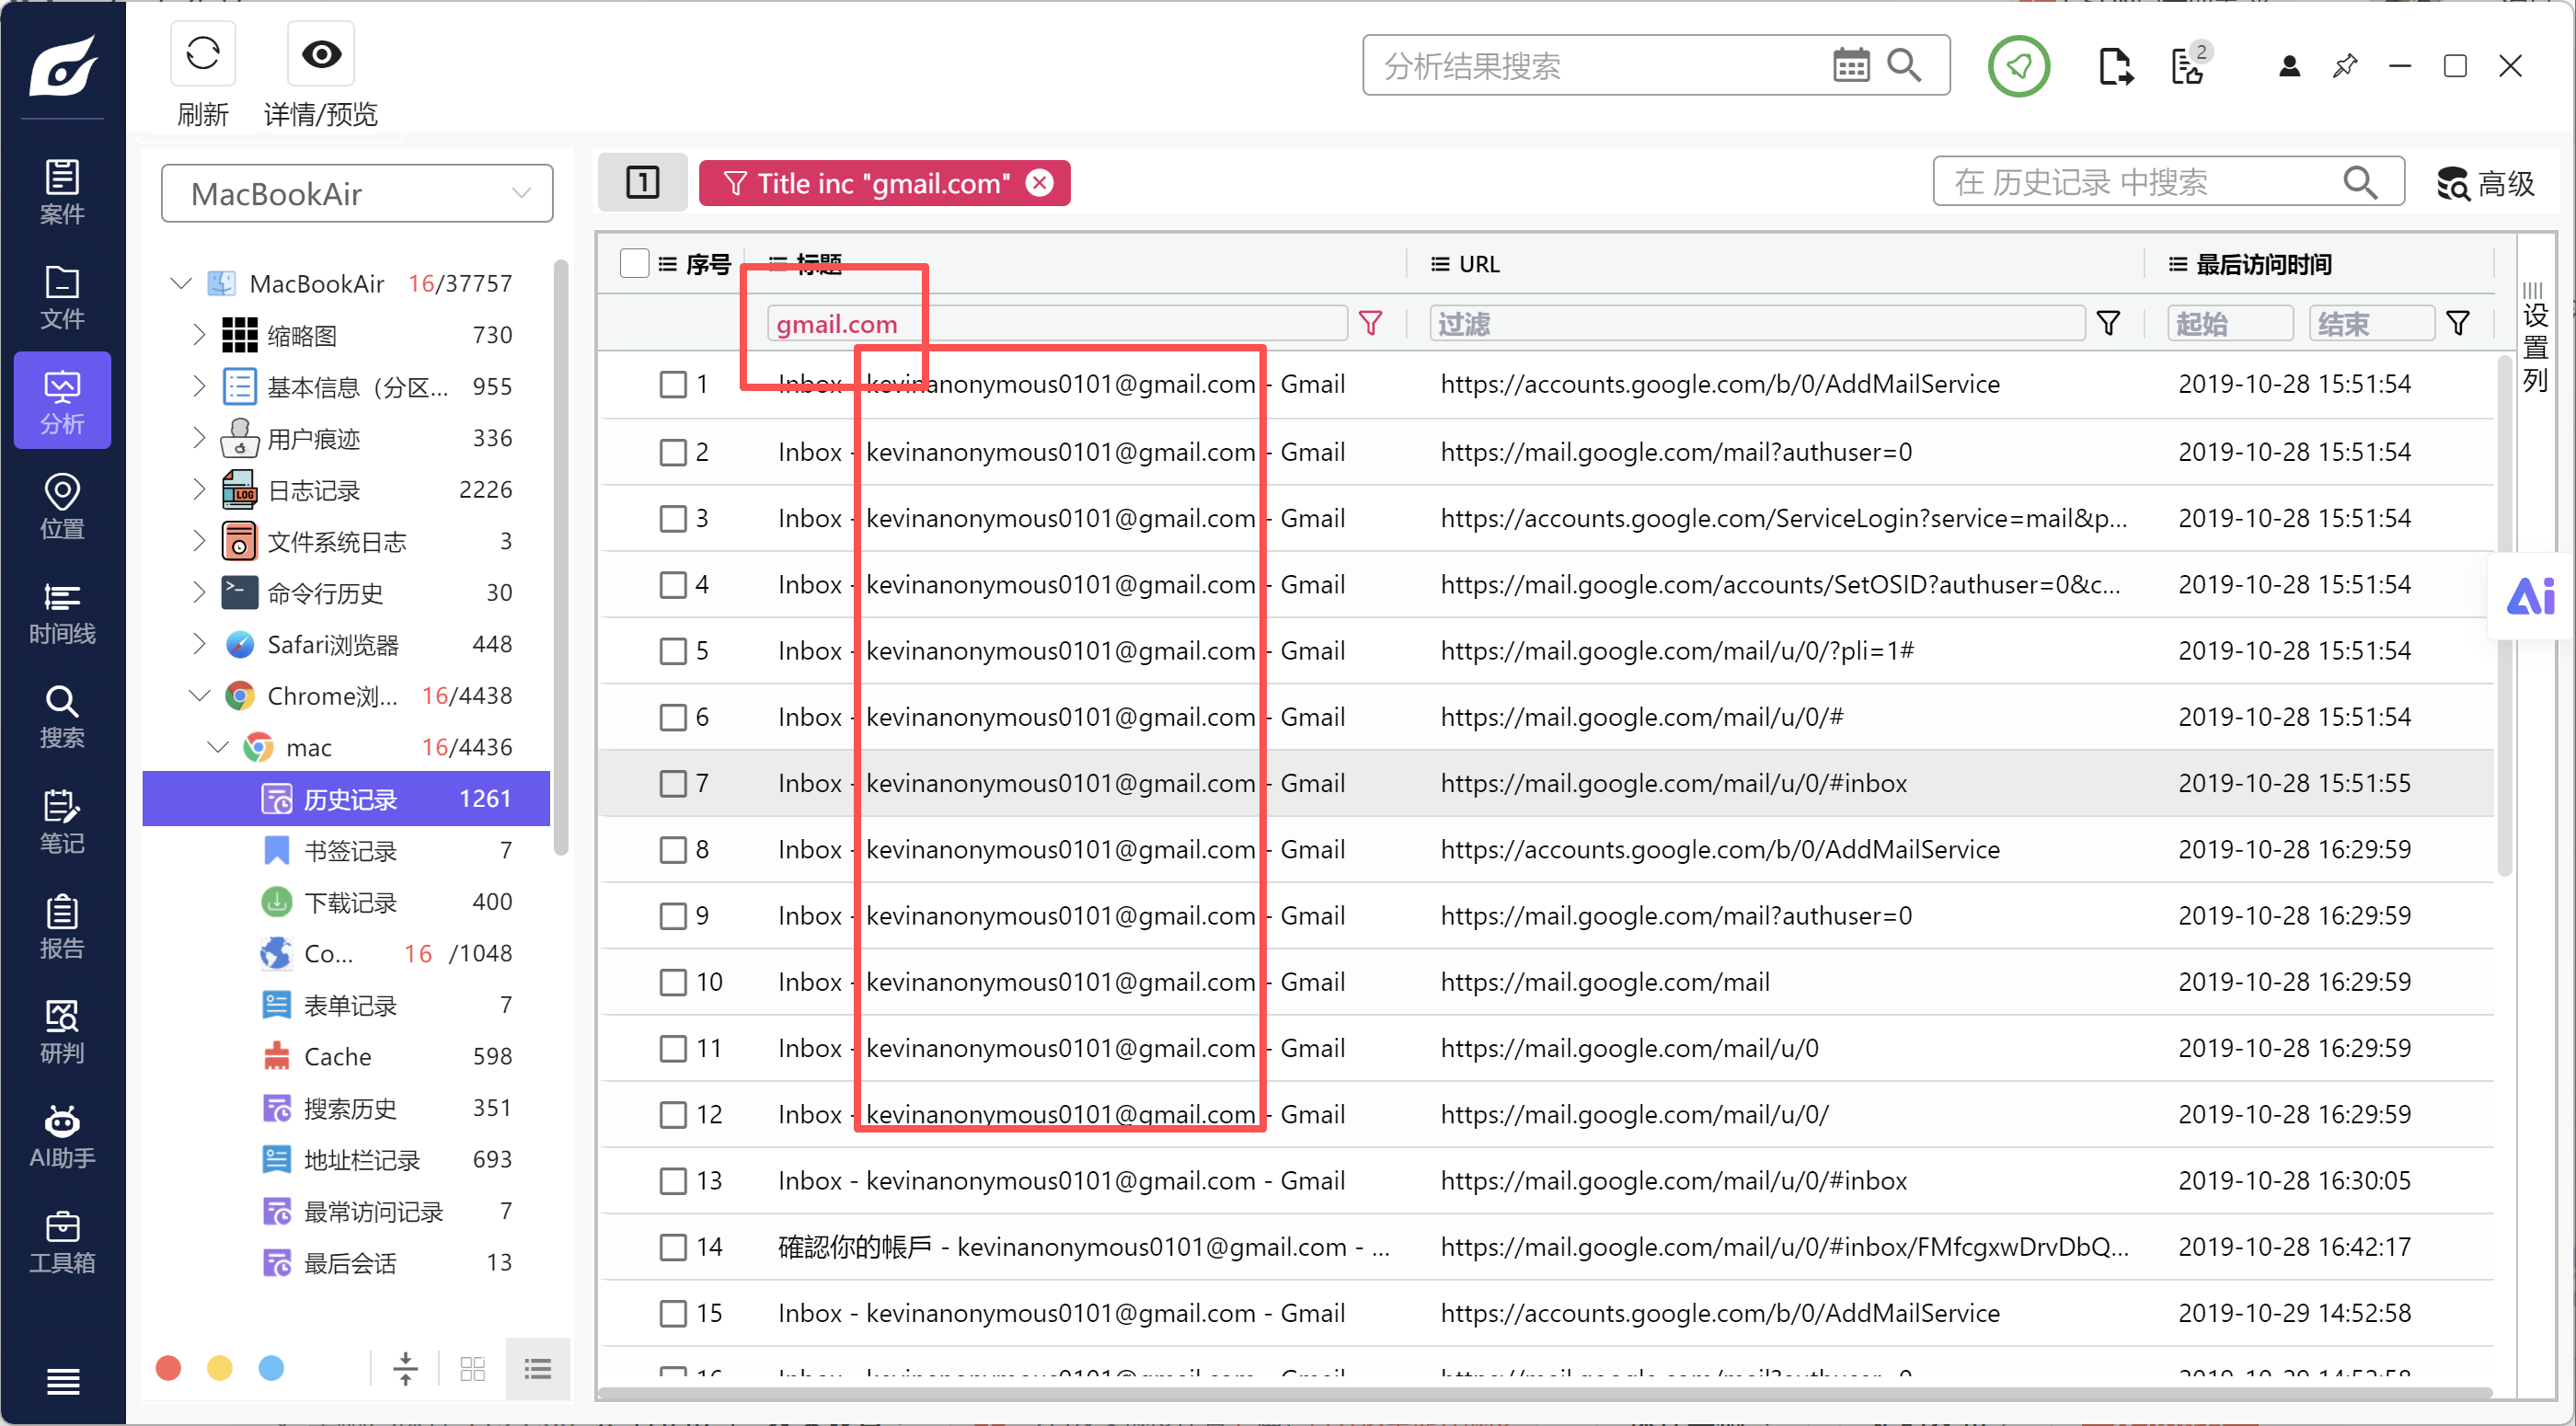
第 66 题 [单选题] 对于MacBookAir.00001镜像,浏览器历史记录显示有一个Gmail账户曾登陆过,请问 是以下哪一个账户
E. 以上都不是
手机 Android2
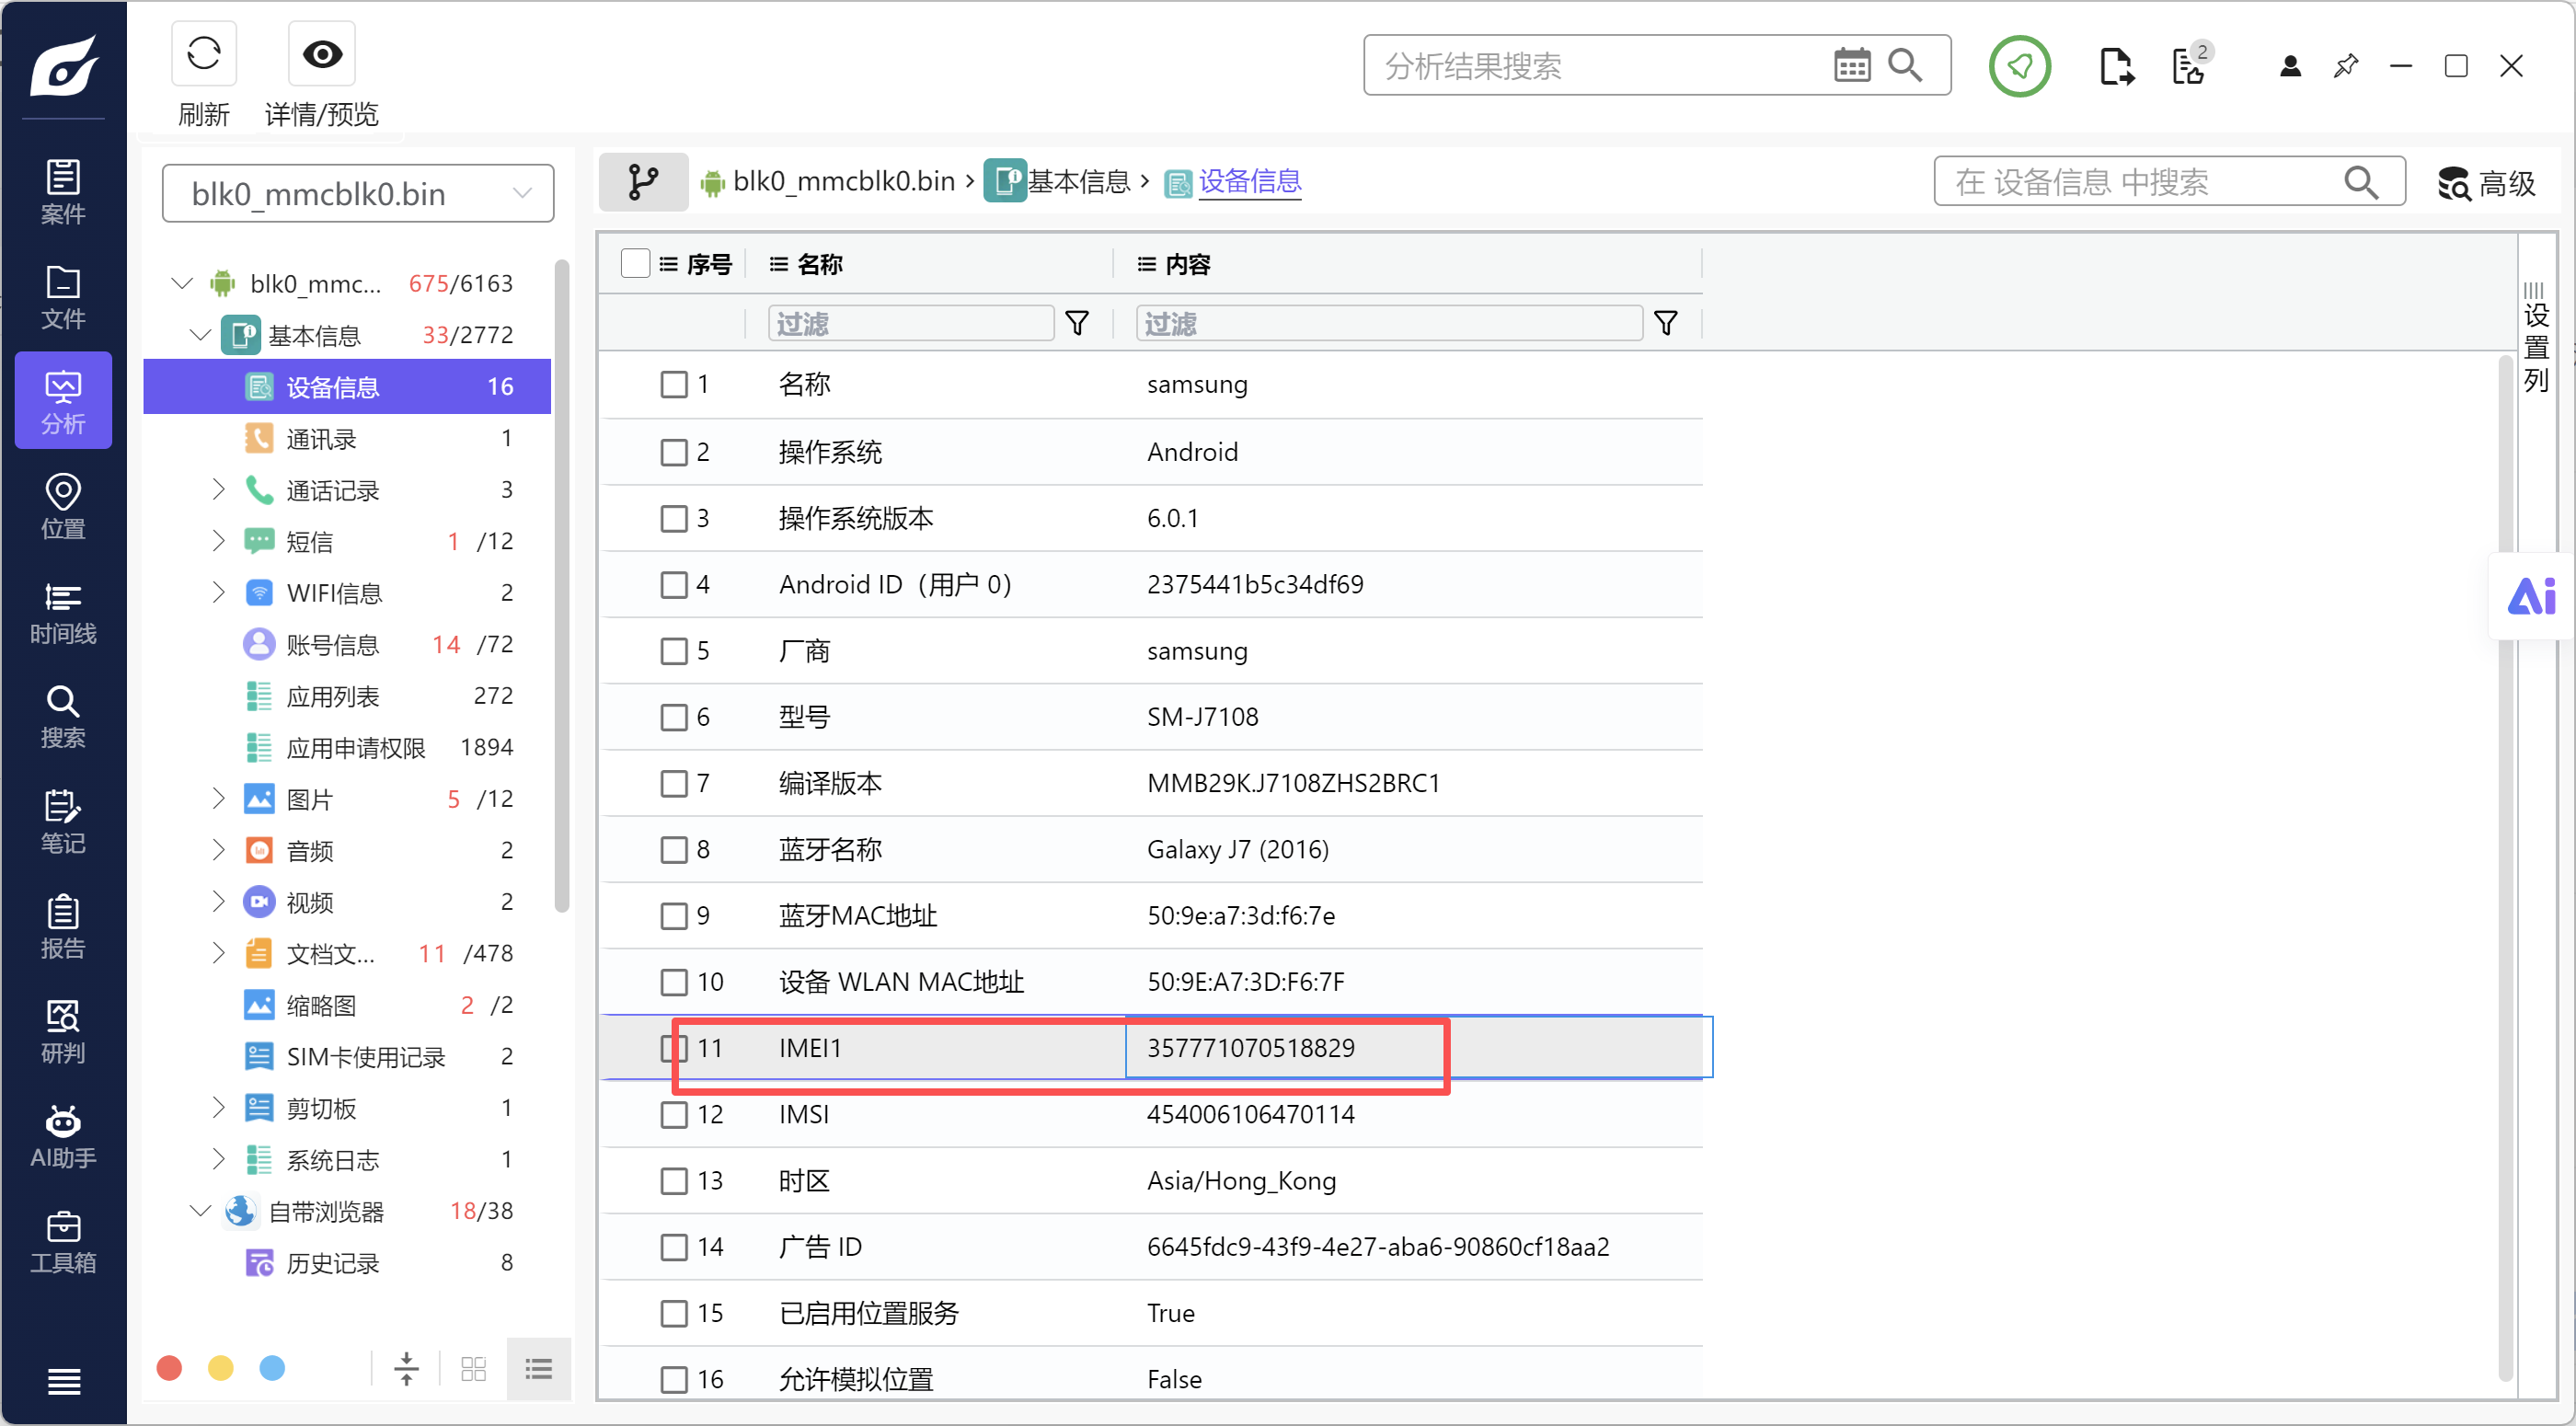
第 67 题 [单选题] 对于手机镜像 blk0_mmcblk0.bin,以下哪一个是正确的IMEI码?
A. 970600721715934
B. 756006703422491
C. 102605066064219
D. 336597219429604
E. 357771070518829
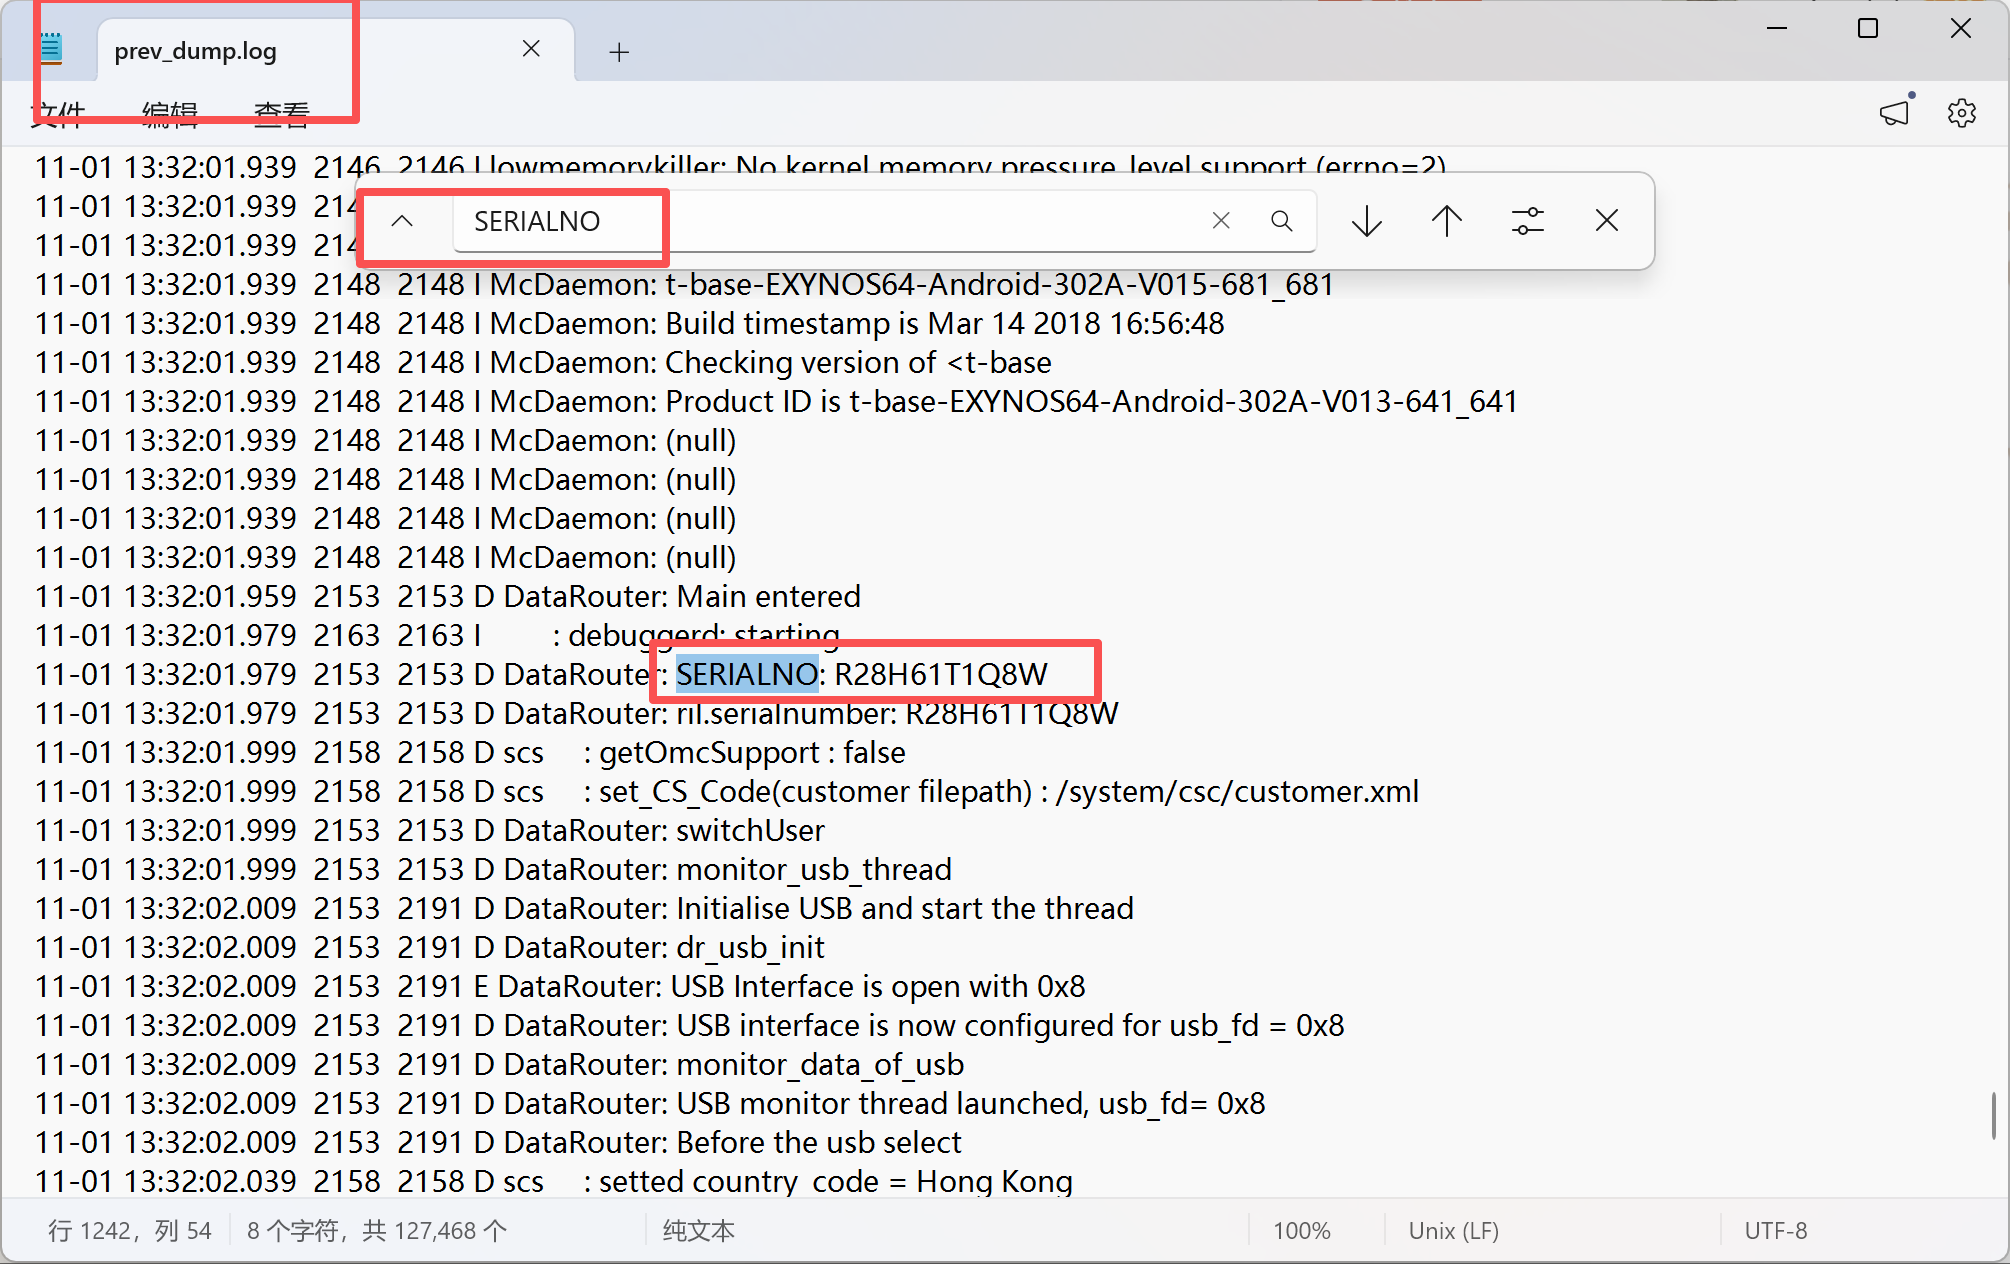
第 68 题 [单选题] 对于手机镜像 blk0_mmcblk0.bin,以下哪一个是正确的手机序列号?
A. KVQUBRVEEQL
B. R28H61T1Q8W
C. QCBOZPJIODB
D. HEVHRCWJVUR
E. RJAQ4BGWRHW
在prev_dump.log文件里
第 69 题 [单选题] 对于手机镜像 blk0_mmcblk0.bin,此Android手机的OS版本是多少?
A. 6.0.1
B. 6.2.7
C. 7.1.2
D. 8.0.1
E. 8.1.6
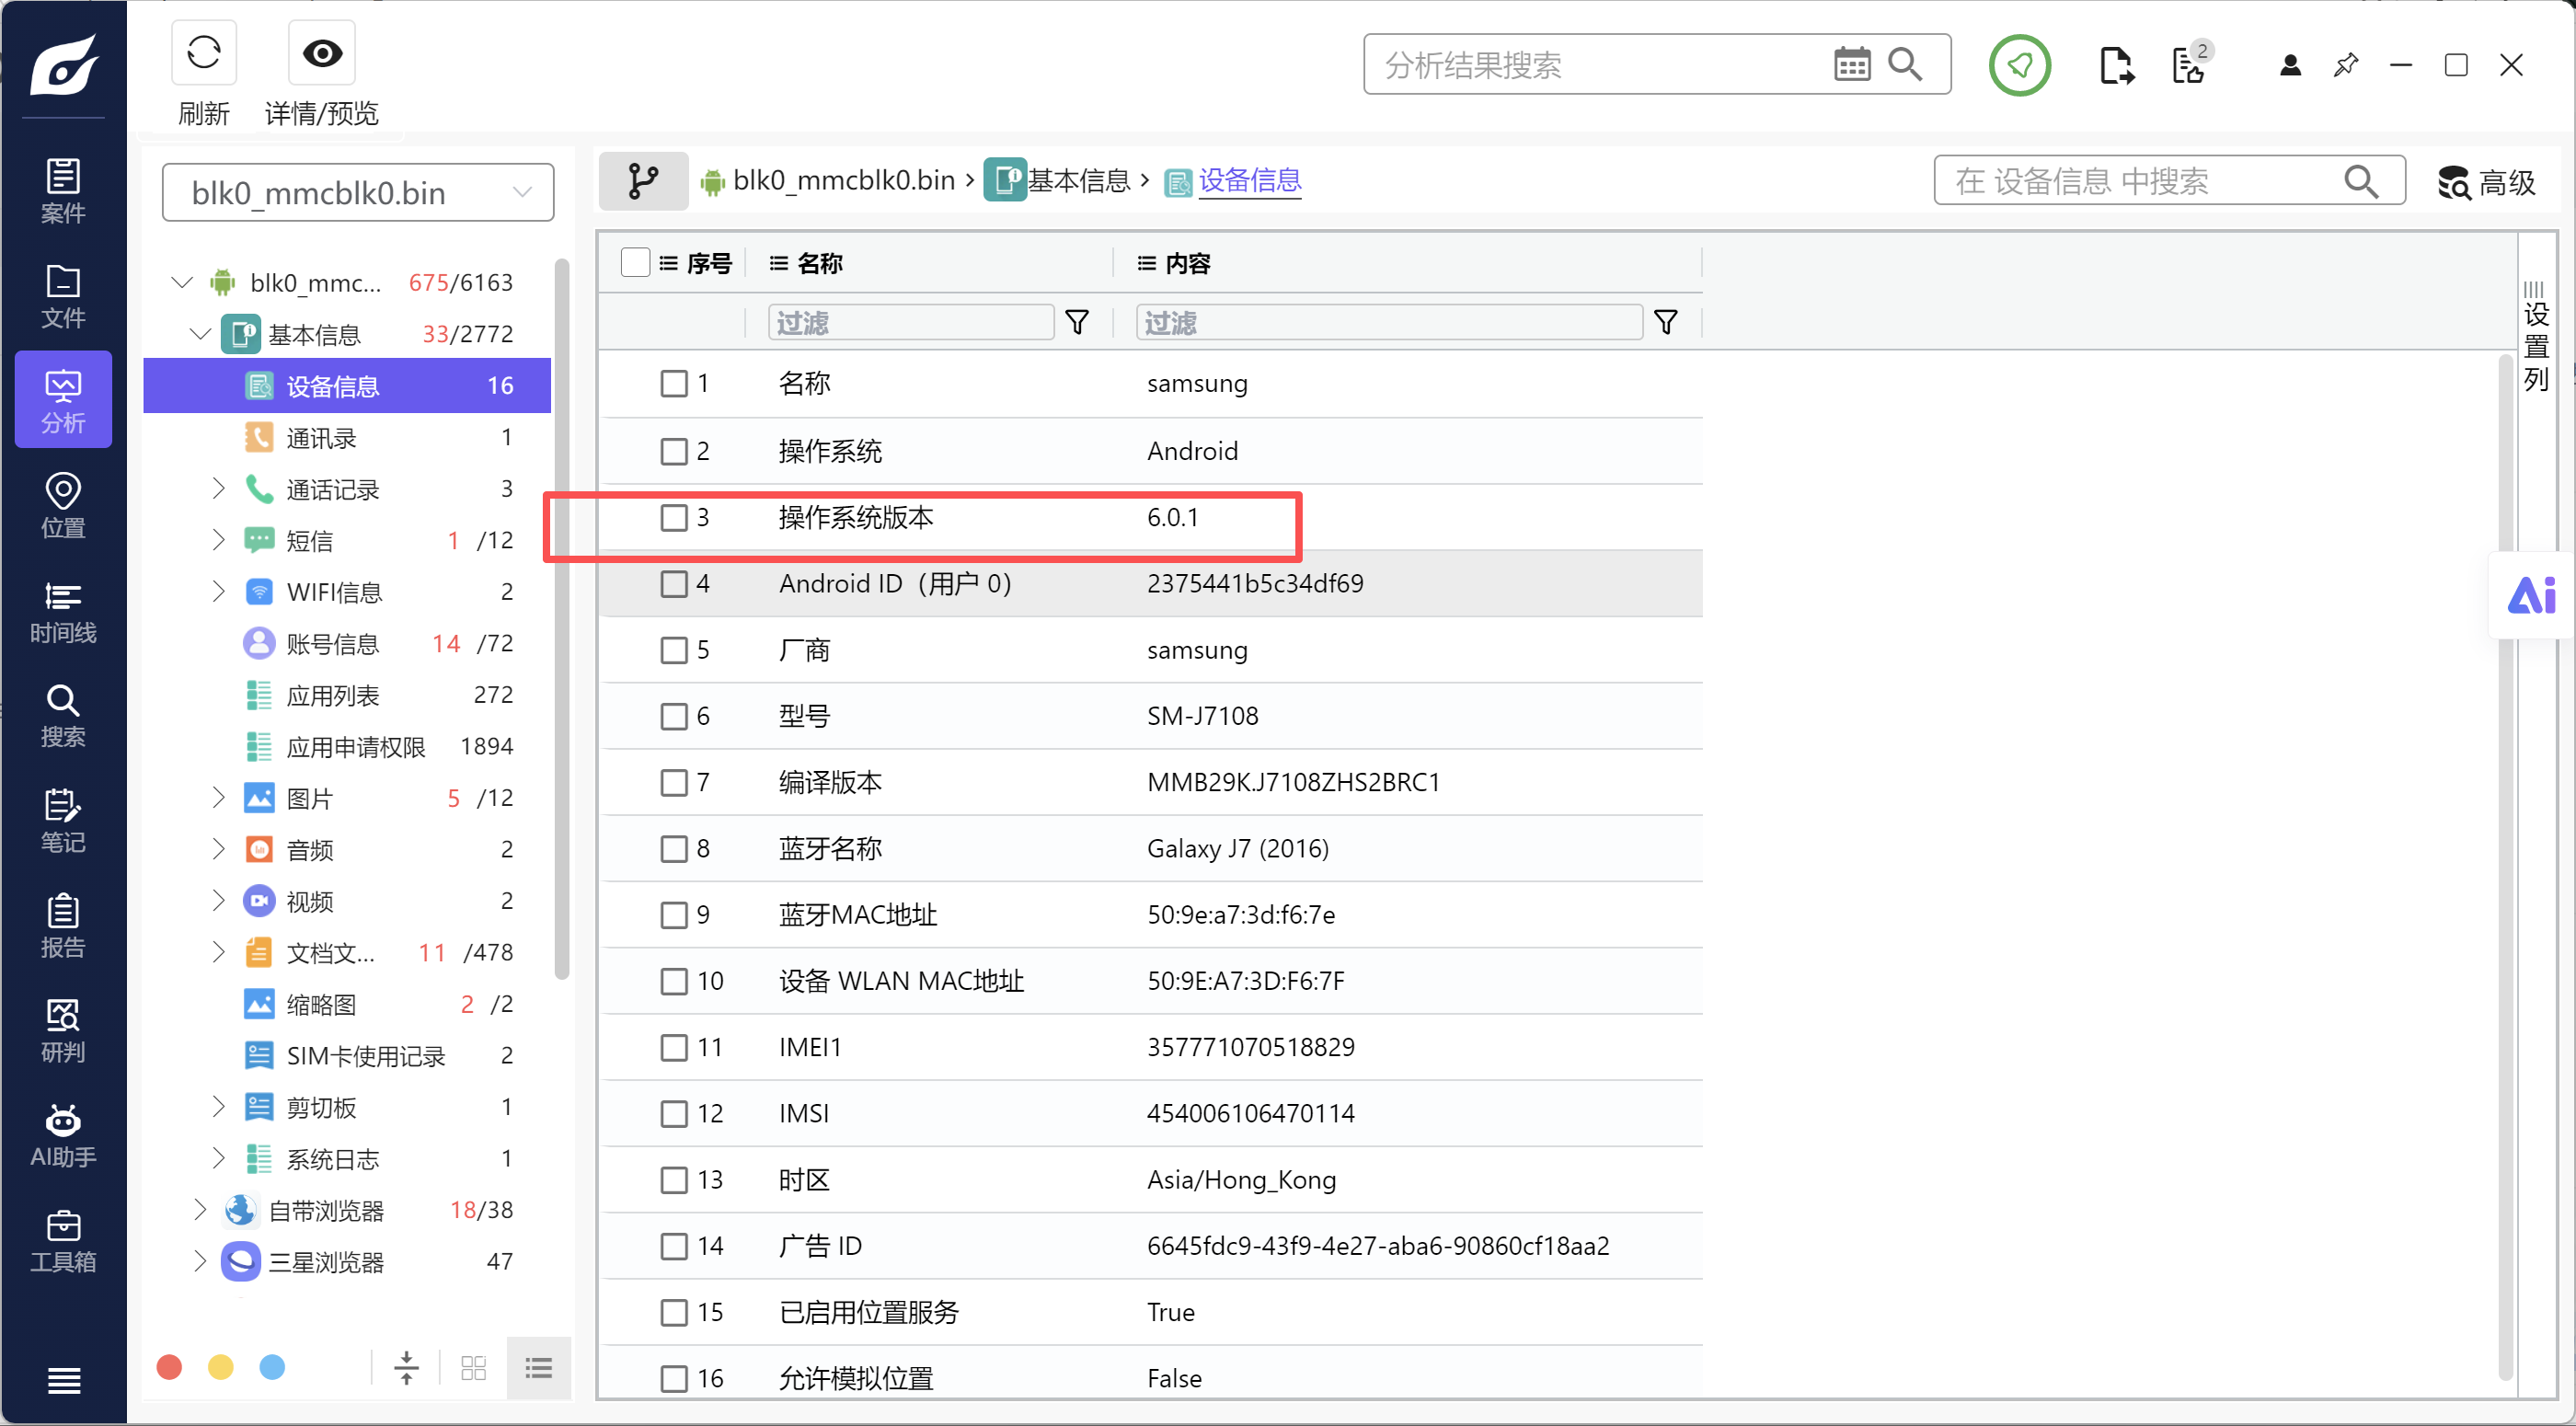
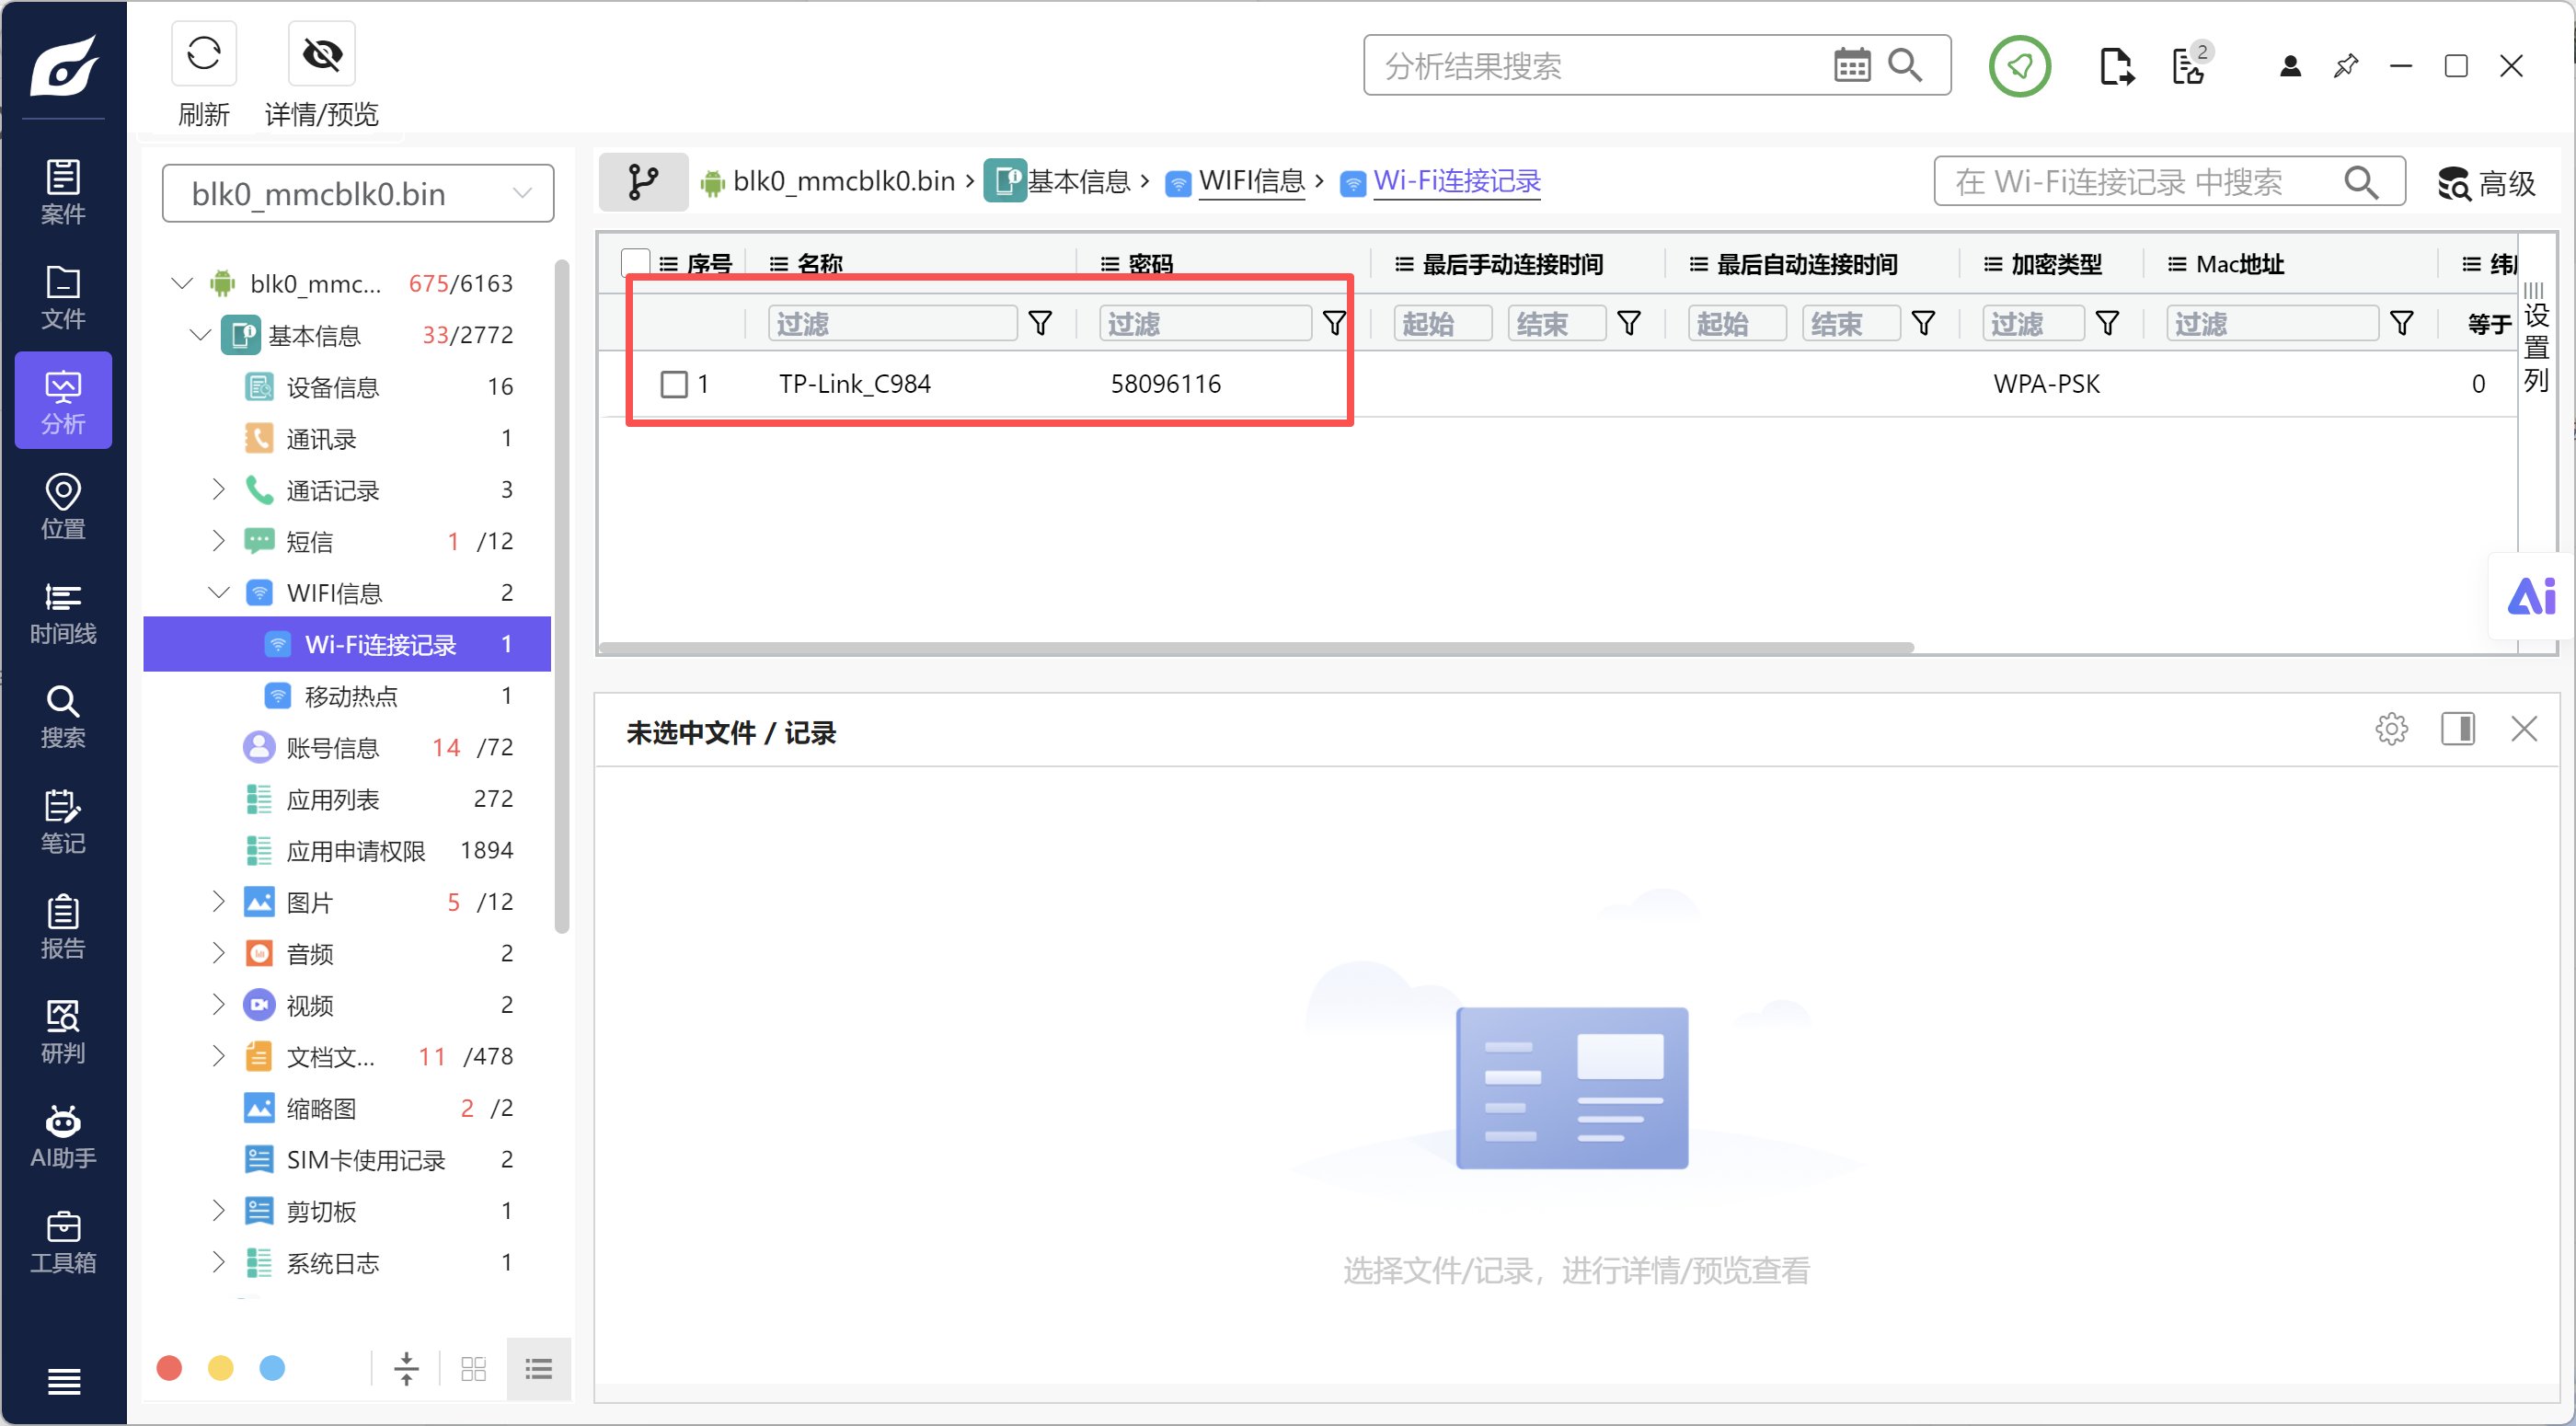
第 70 题 [单选题] 对于手机镜像 blk0_mmcblk0.bin,此Android手机曾连接过一个叫“TP-Link_C984”的无线 网络,请问这个无线网络的连接密码是多少?
A. 63887316
B. 58096116
C. 96635594
D. 54541672
E. 74072191
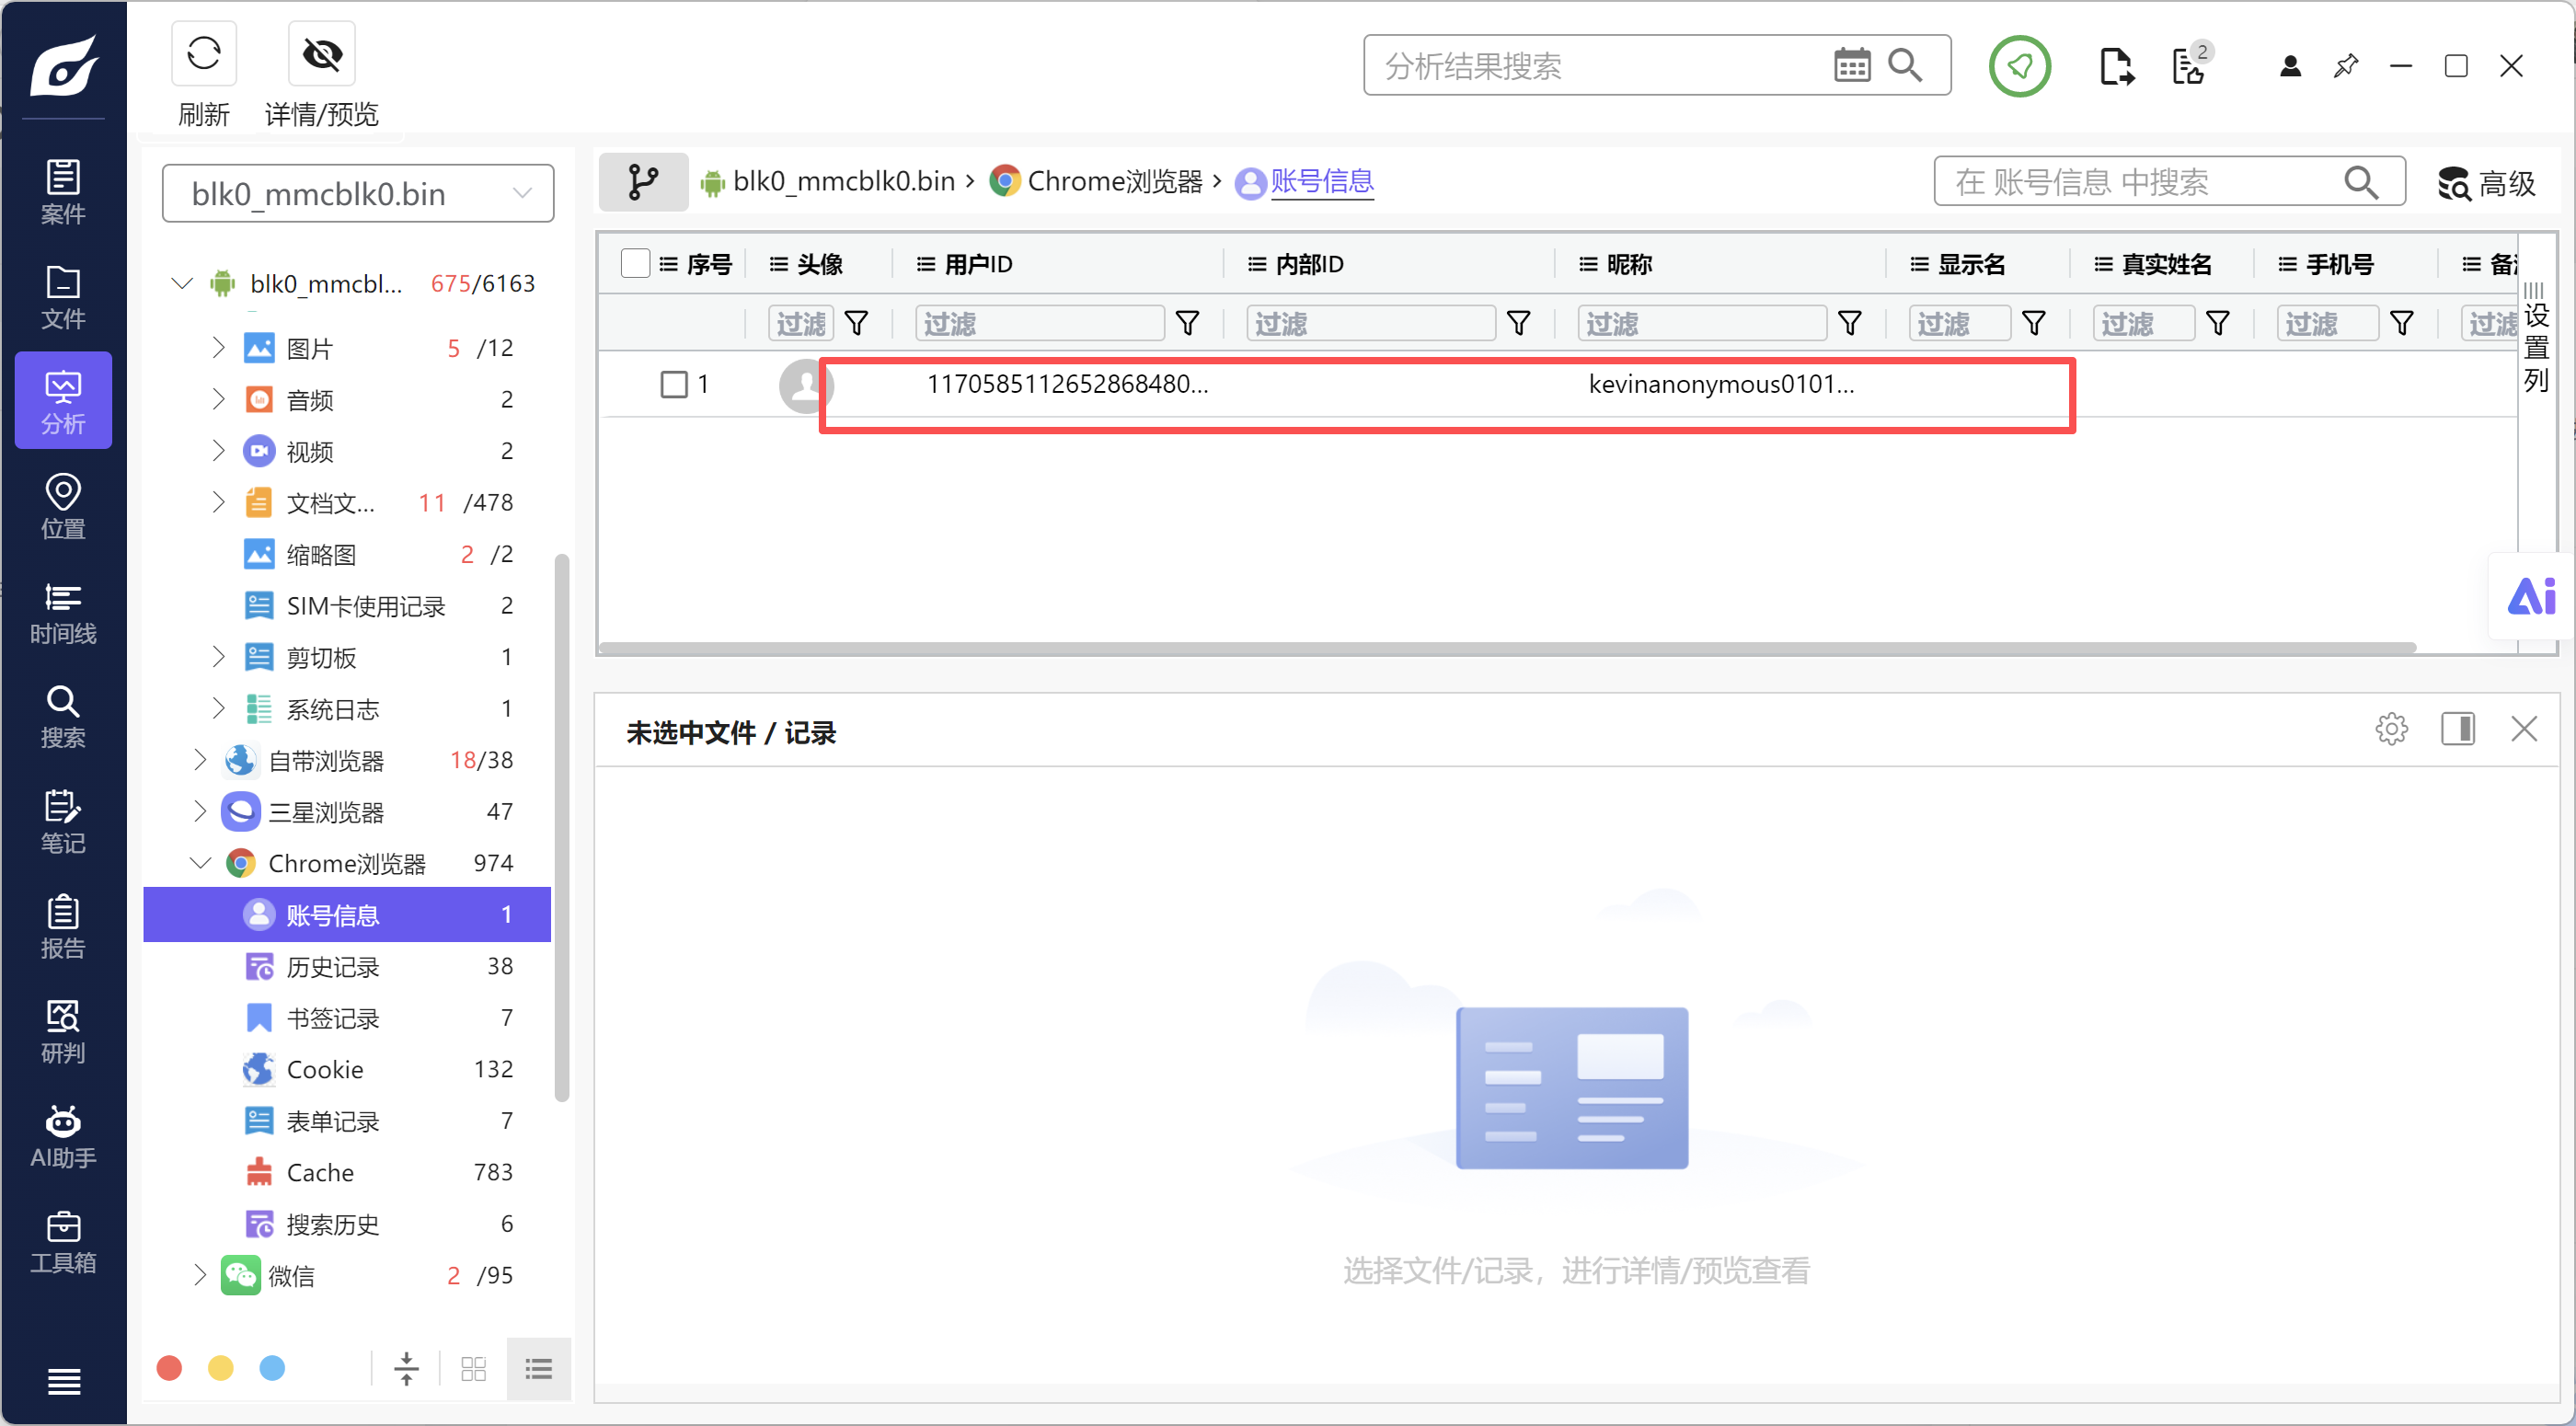
第 71 题 [单选题] 对于手机镜像 blk0_mmcblk0.bin,Hacker的Gmail账户是多少?
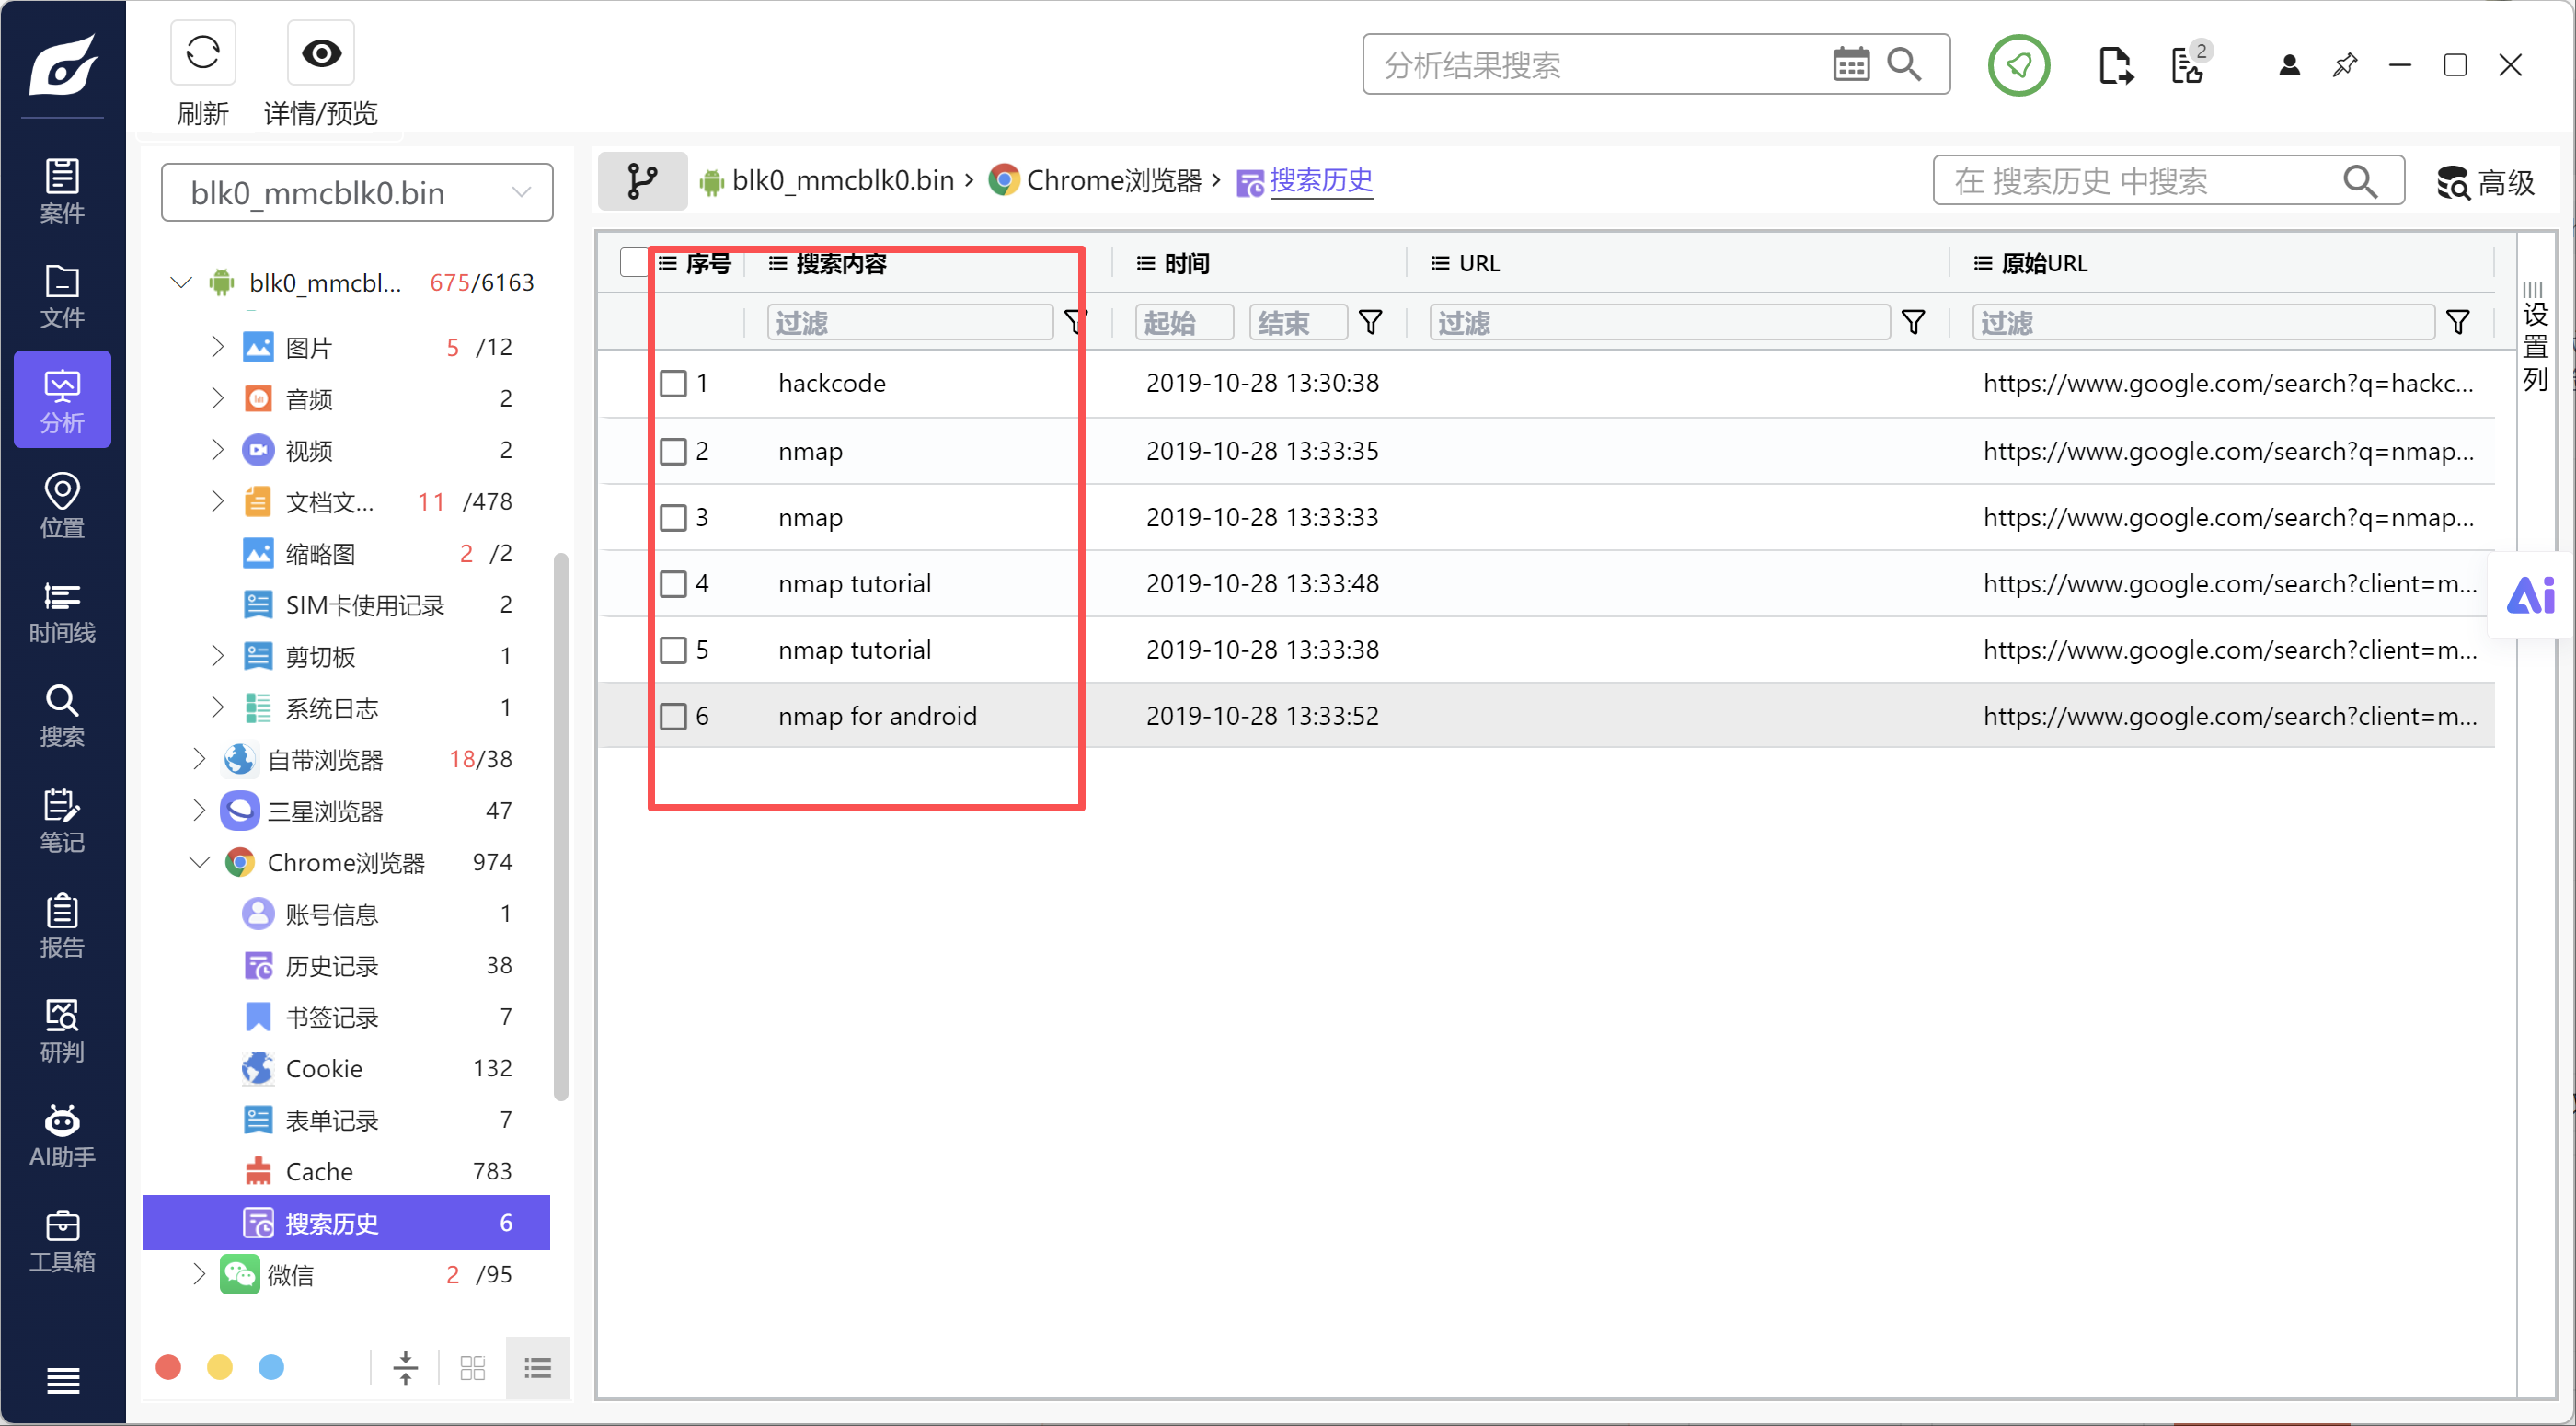
第 72 题 [单选题] 对于手机镜像 blk0_mmcblk0.bin,Hacker曾用Chrome浏览器google搜索过一些信息,以 下哪一个不是搜索的关键词?
A. nmap
B. wireshark
C. nmap tutorial
D. hackcode
E. nmap for android
第 73 题 [单选题] 对于手机镜像 blk0_mmcblk0.bin,2019-10-31 12:04:58 PM(UTC+0)黑客曾用Gmail账号向 一个受害人发送过钓鱼邮件,请问受害人的邮件是什么?
据说是在手机大师里能找到,但是我没下,就不演示了
第 74 题 [单选题] 接上题,请问此钓鱼邮件的附件名字是什么?
A. virusclean.zip
B. virusclean.exe
C. antivirus.rar
D. antivirus.7z
E. antivius.zip
同上
第 75 题 [单选题] 对于手机镜像 blk0_mmcblk0.bin,此Android的热点(Hotspot)名字是什么?
A. AndroidAPF67F
B. Hacker Lounge
C. Kevin’s Android
D. AndroidFR23L
E. GALAXY J7
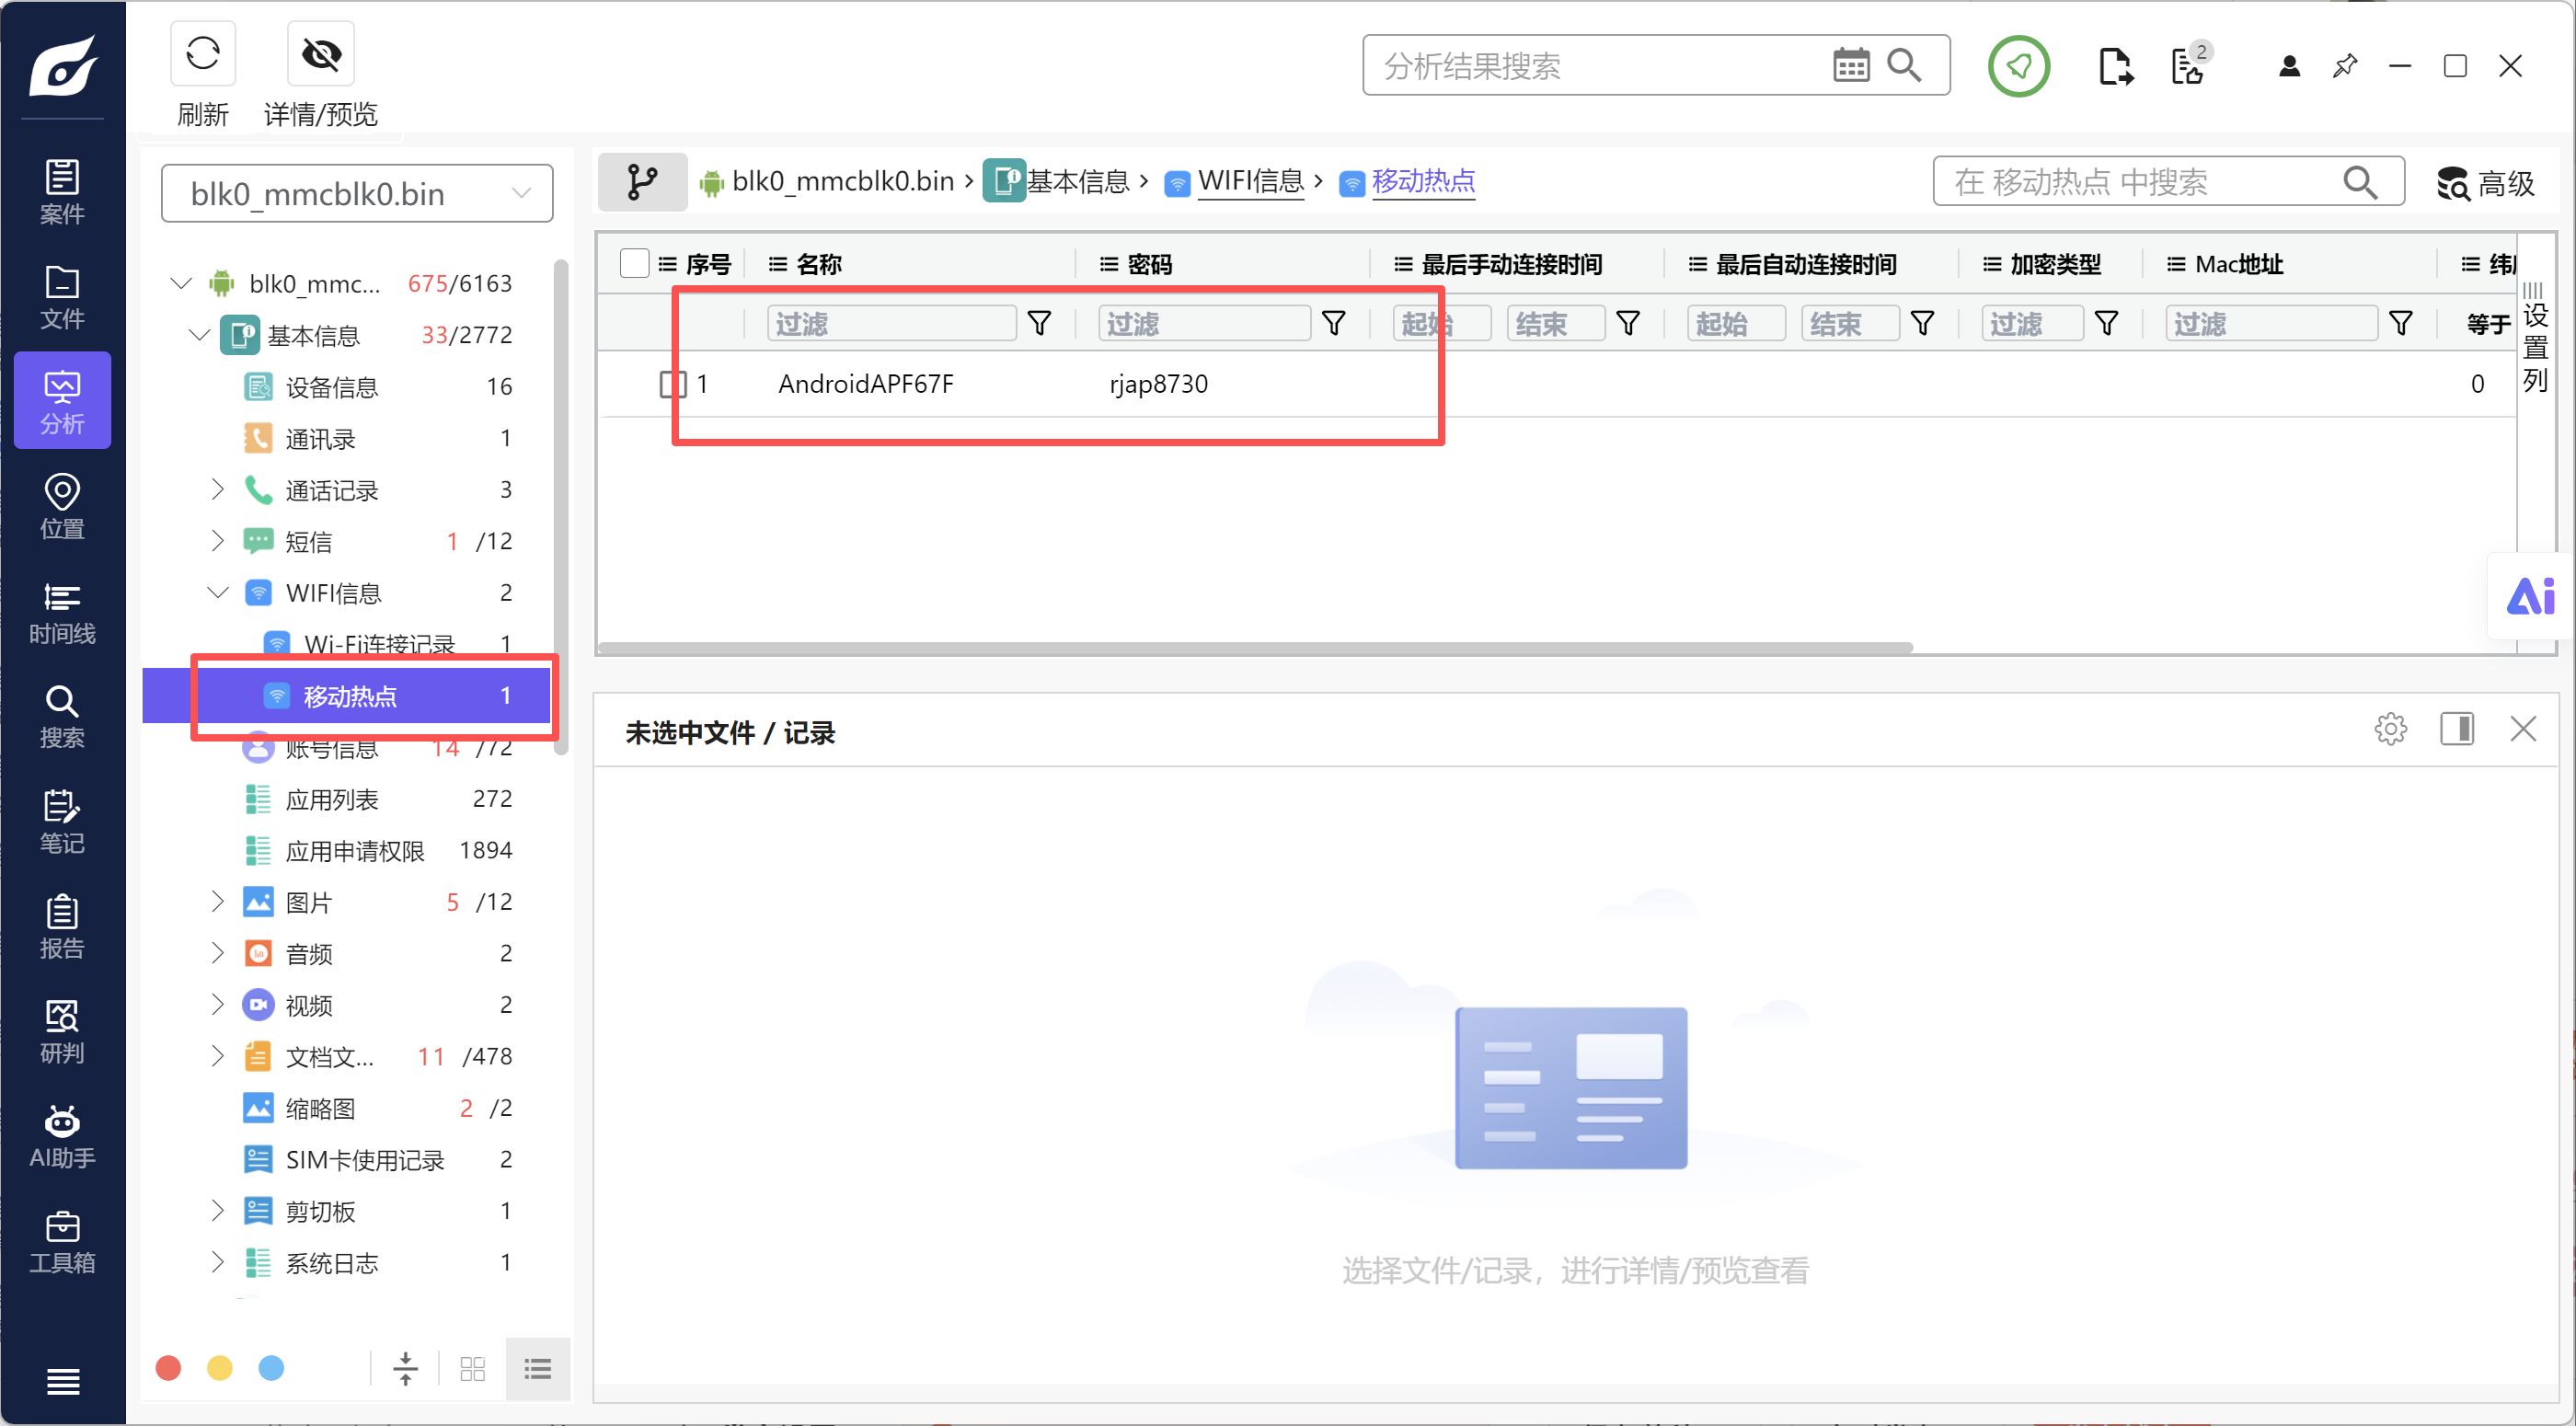
第 76 题 [单选题] 接上题,此热点的密码是多少?
A. emis9751
B. fycm9958
C. wclv7406
D. rjap8730
E. hspp4047
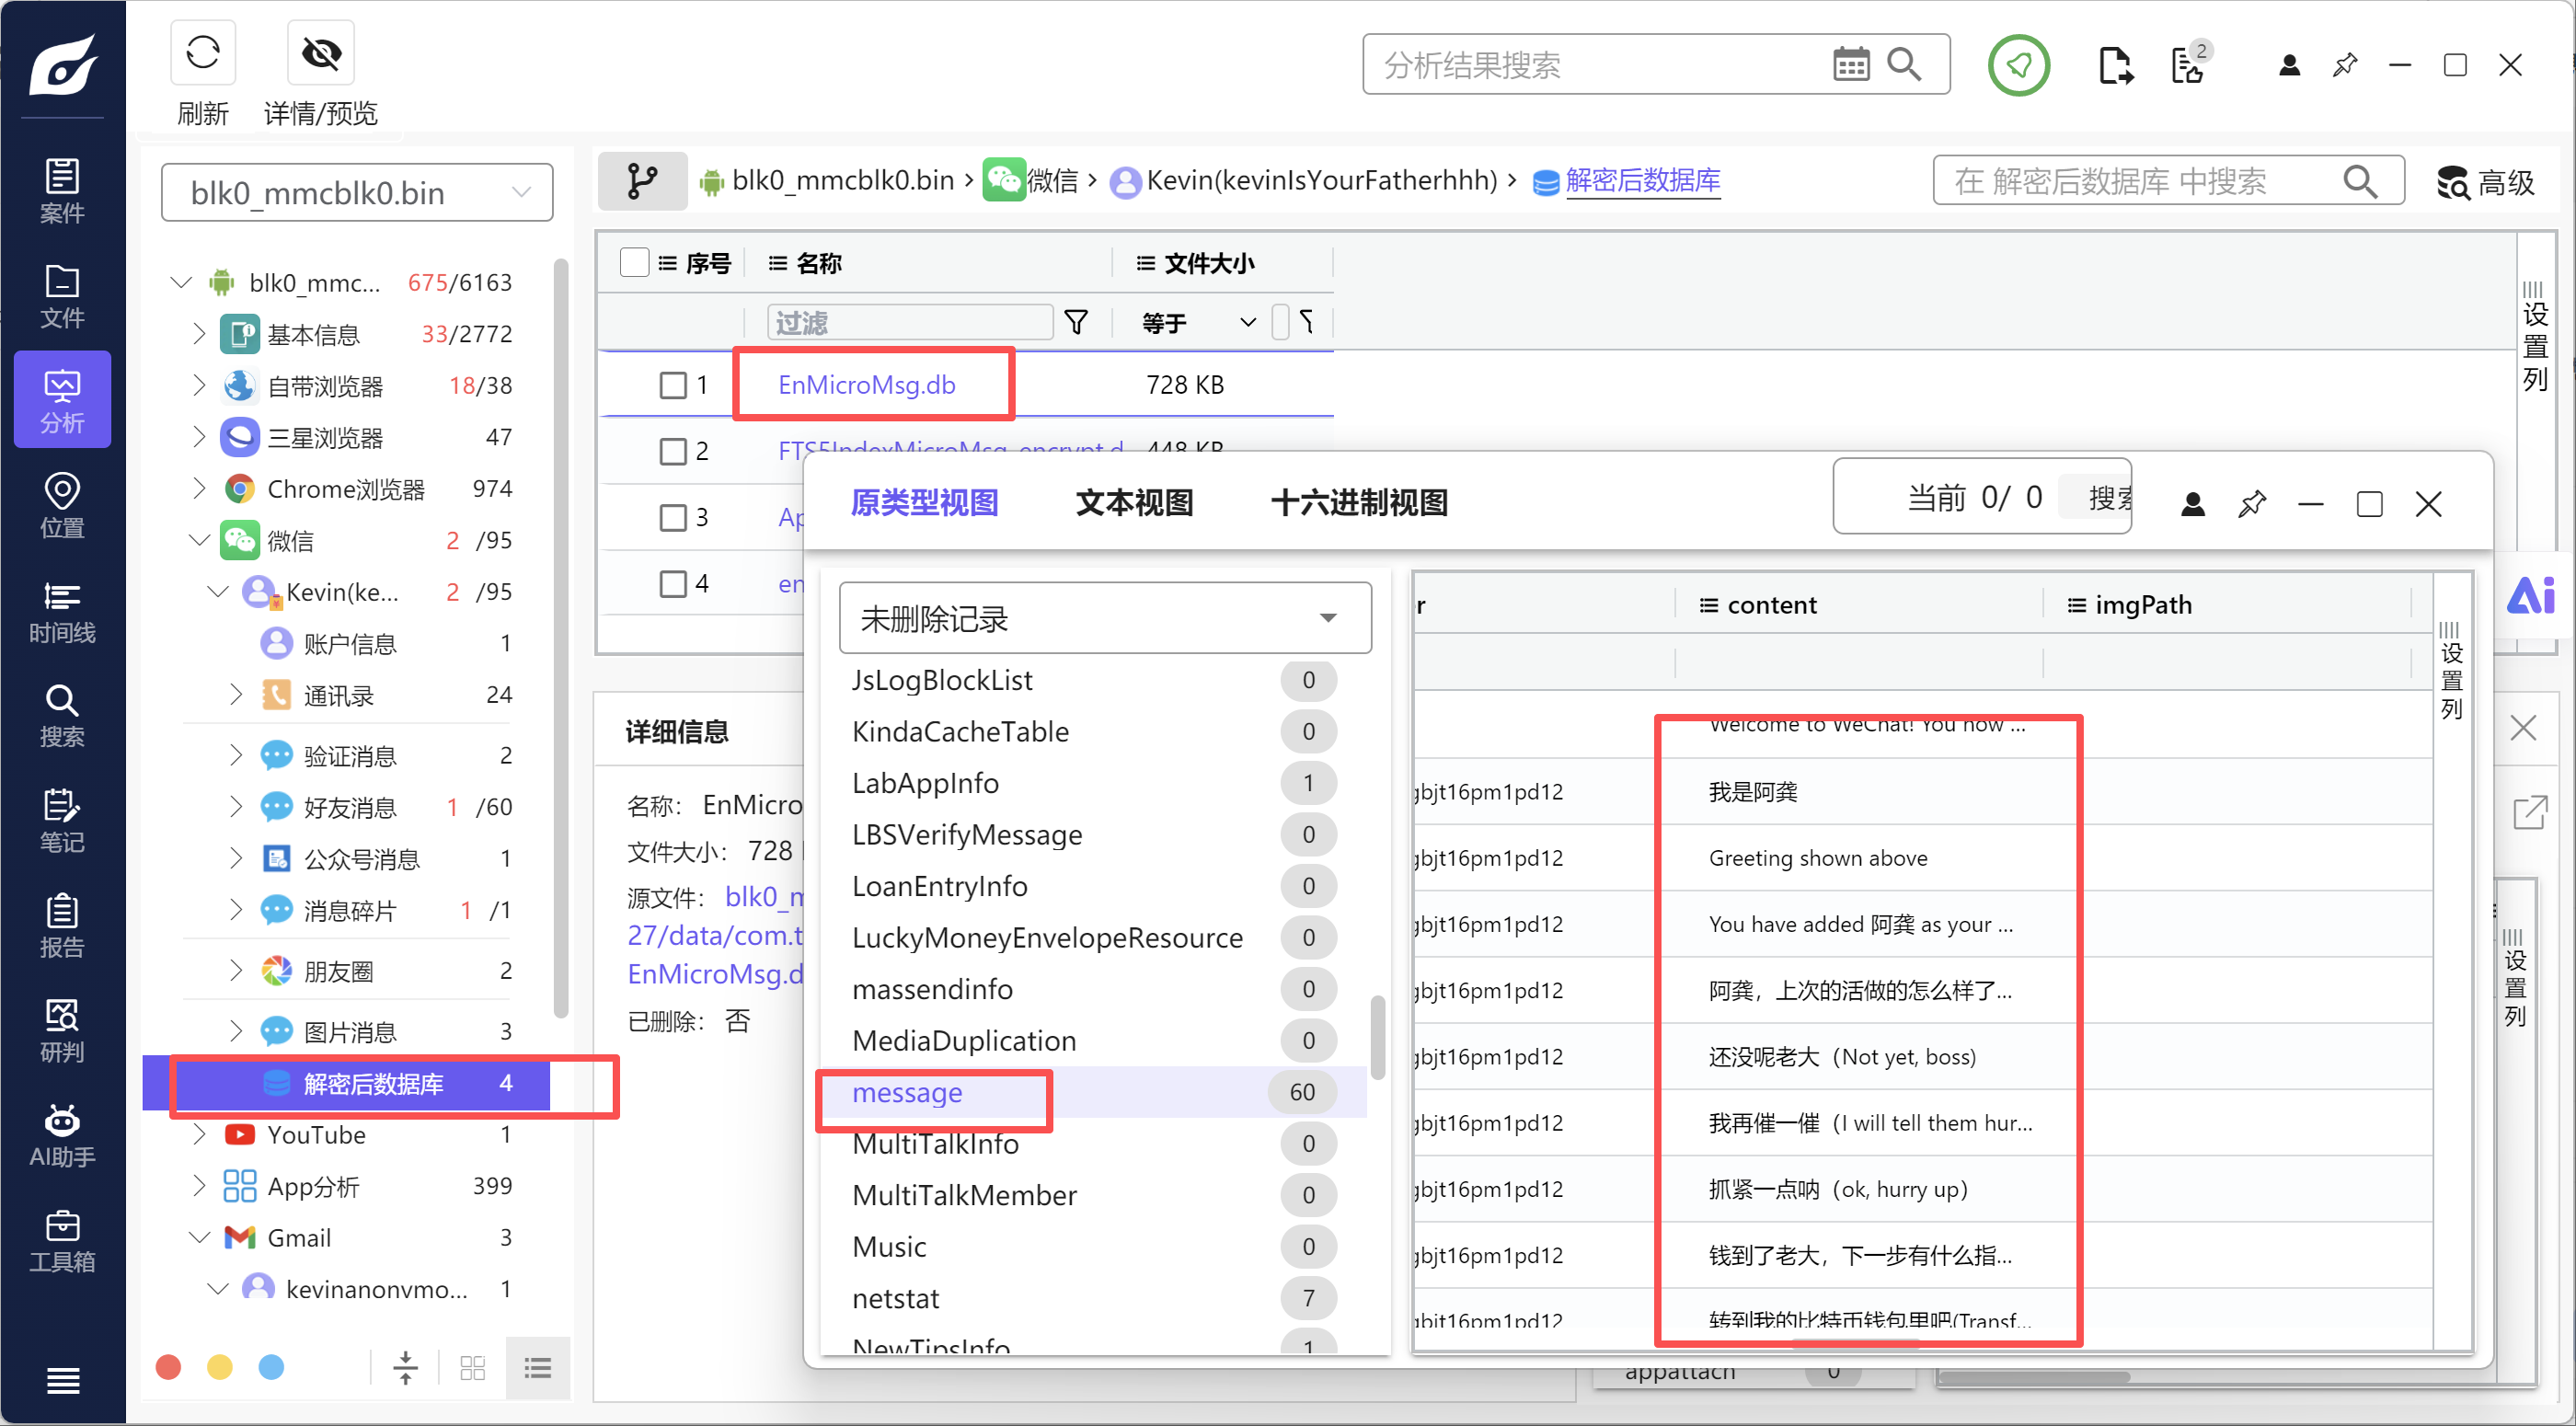
第 77 题 [单选题] 对于手机镜像 blk0_mmcblk0.bin,在这部安卓手机上,微信数据库文件是被加密的, 请解密数据库文件。以下哪个表存放了聊天记录
A. fmessage_conversation
B. chatroom
C. ChatroomMsgSeq
D. message
E. conversation
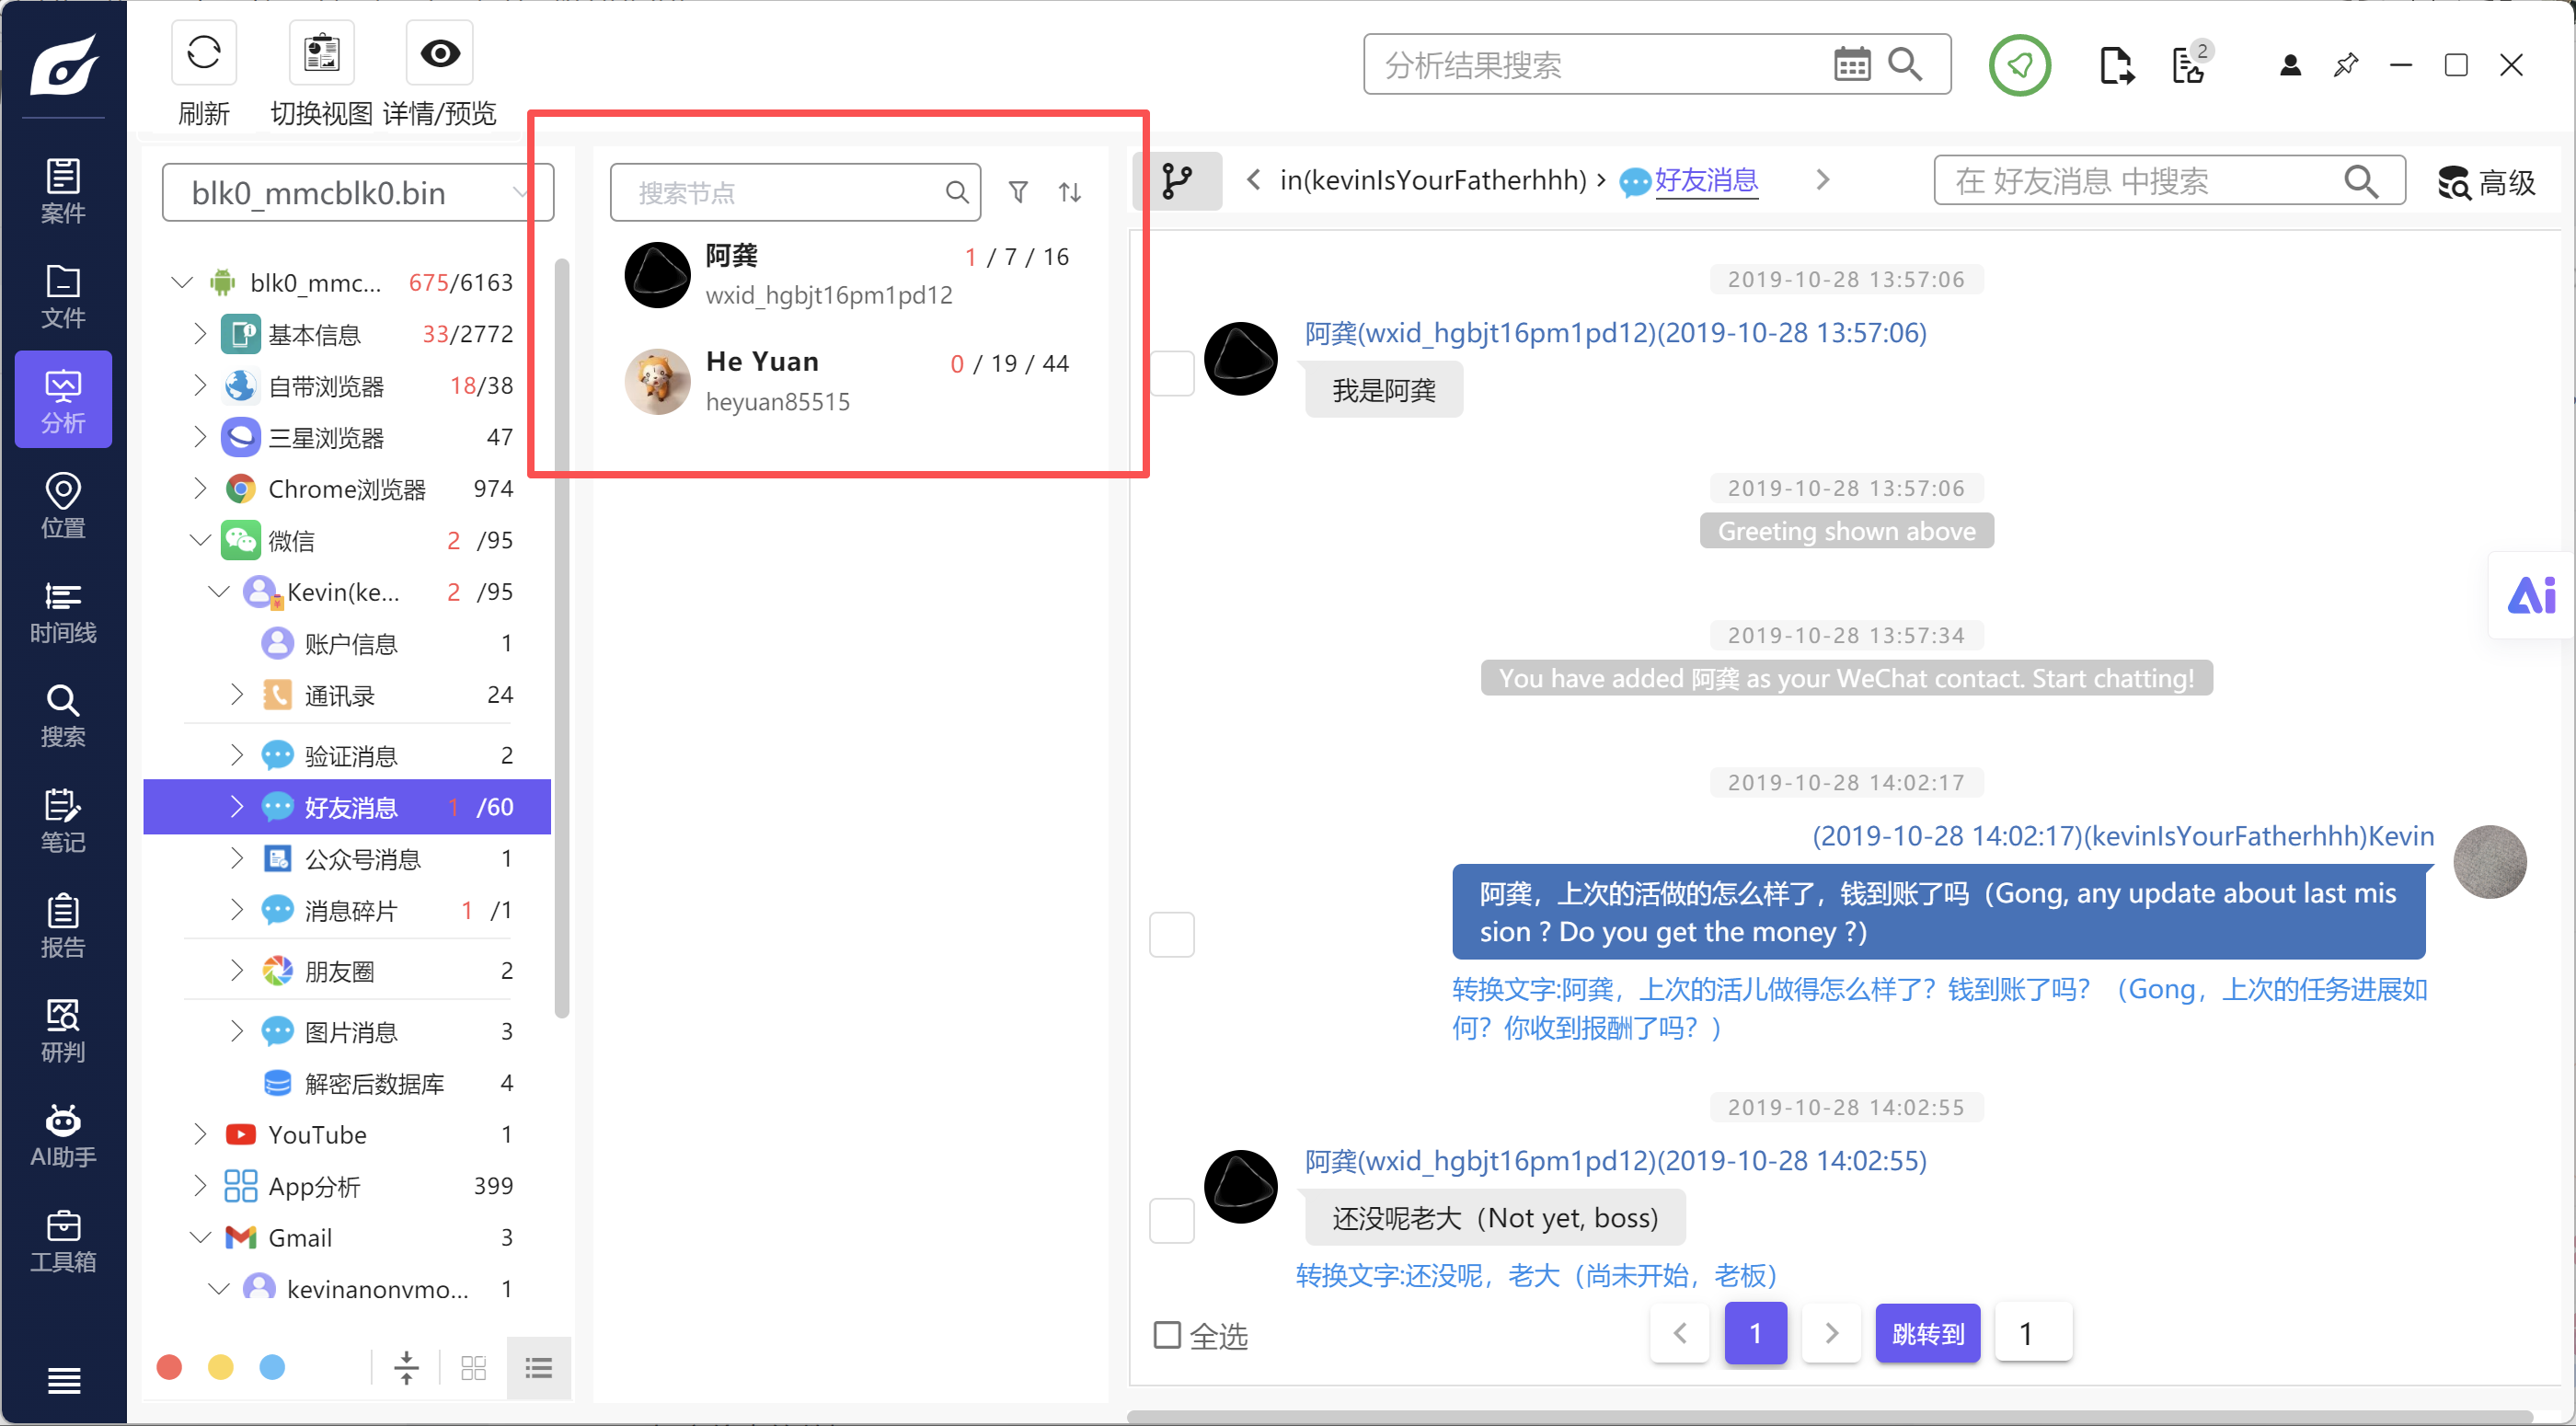
第 78 题 [单选题] 接上题,在微信聊天记录中,黑客与几个联系人有交流
A. 1
B. 2
C. 3
D. 14
E. 15
第 79 题 [单选题] 接上题,在聊天记录中,关于不容易被发现的偷数据方法,黑客提出什么建议
A. 在电脑上开一个新的用户
B. 使用加密的U盘
C. 加密偷来的数据
D. 远程登陆偷取
E. 以上都不是
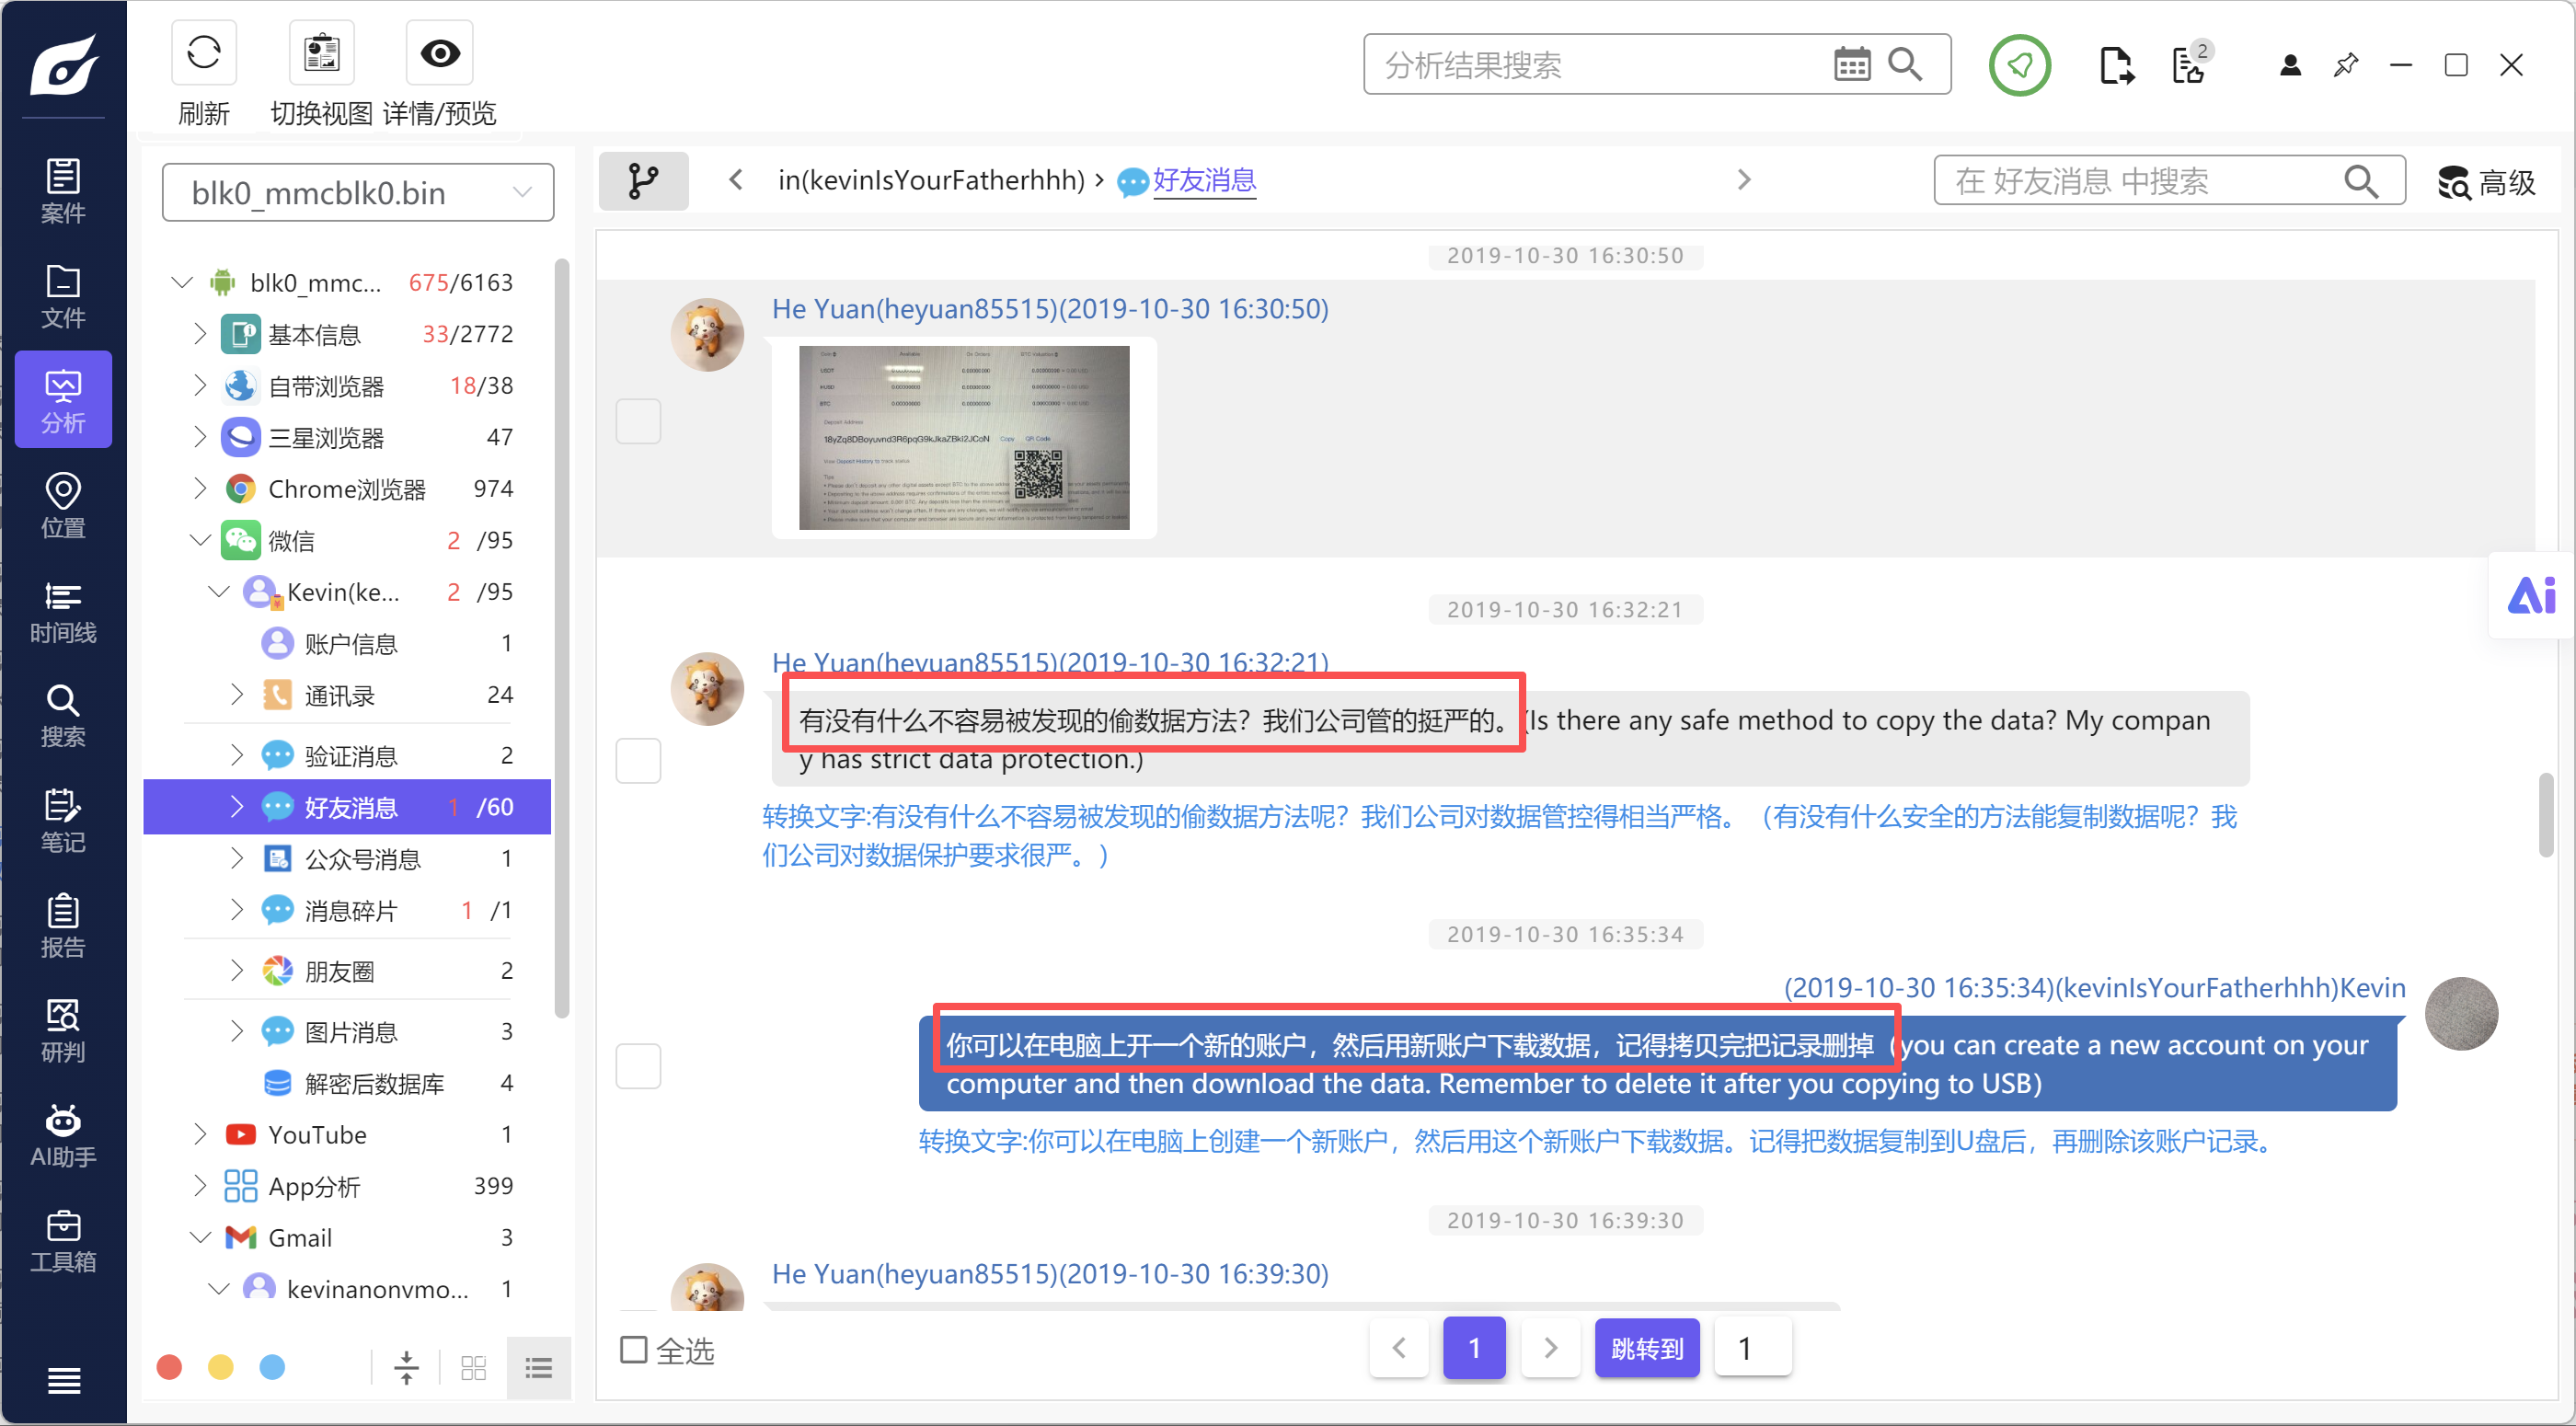
第 80 题 [单选题] 接上题,在聊天记录中,有一条百度网盘的下载地址,是以下哪一个
A. https://pan.baidu.com/s/1QfrGtSAAffkyvnxi_aY1Ww
B. https://pan.baidu.com/s/1QfrGtSAAffkyvnxi_aY2Ww
C. https://pan.baidu.com/s/1QfrGtSAAffkyvnxi_aY3Ww
D. https://pan.baidu.com/s/1QfrGtSAAffkyvnxi_aY4Ww
E. https://pan.baidu.com/s/1QfrGtSAAffkyvnxi_aY5Ww
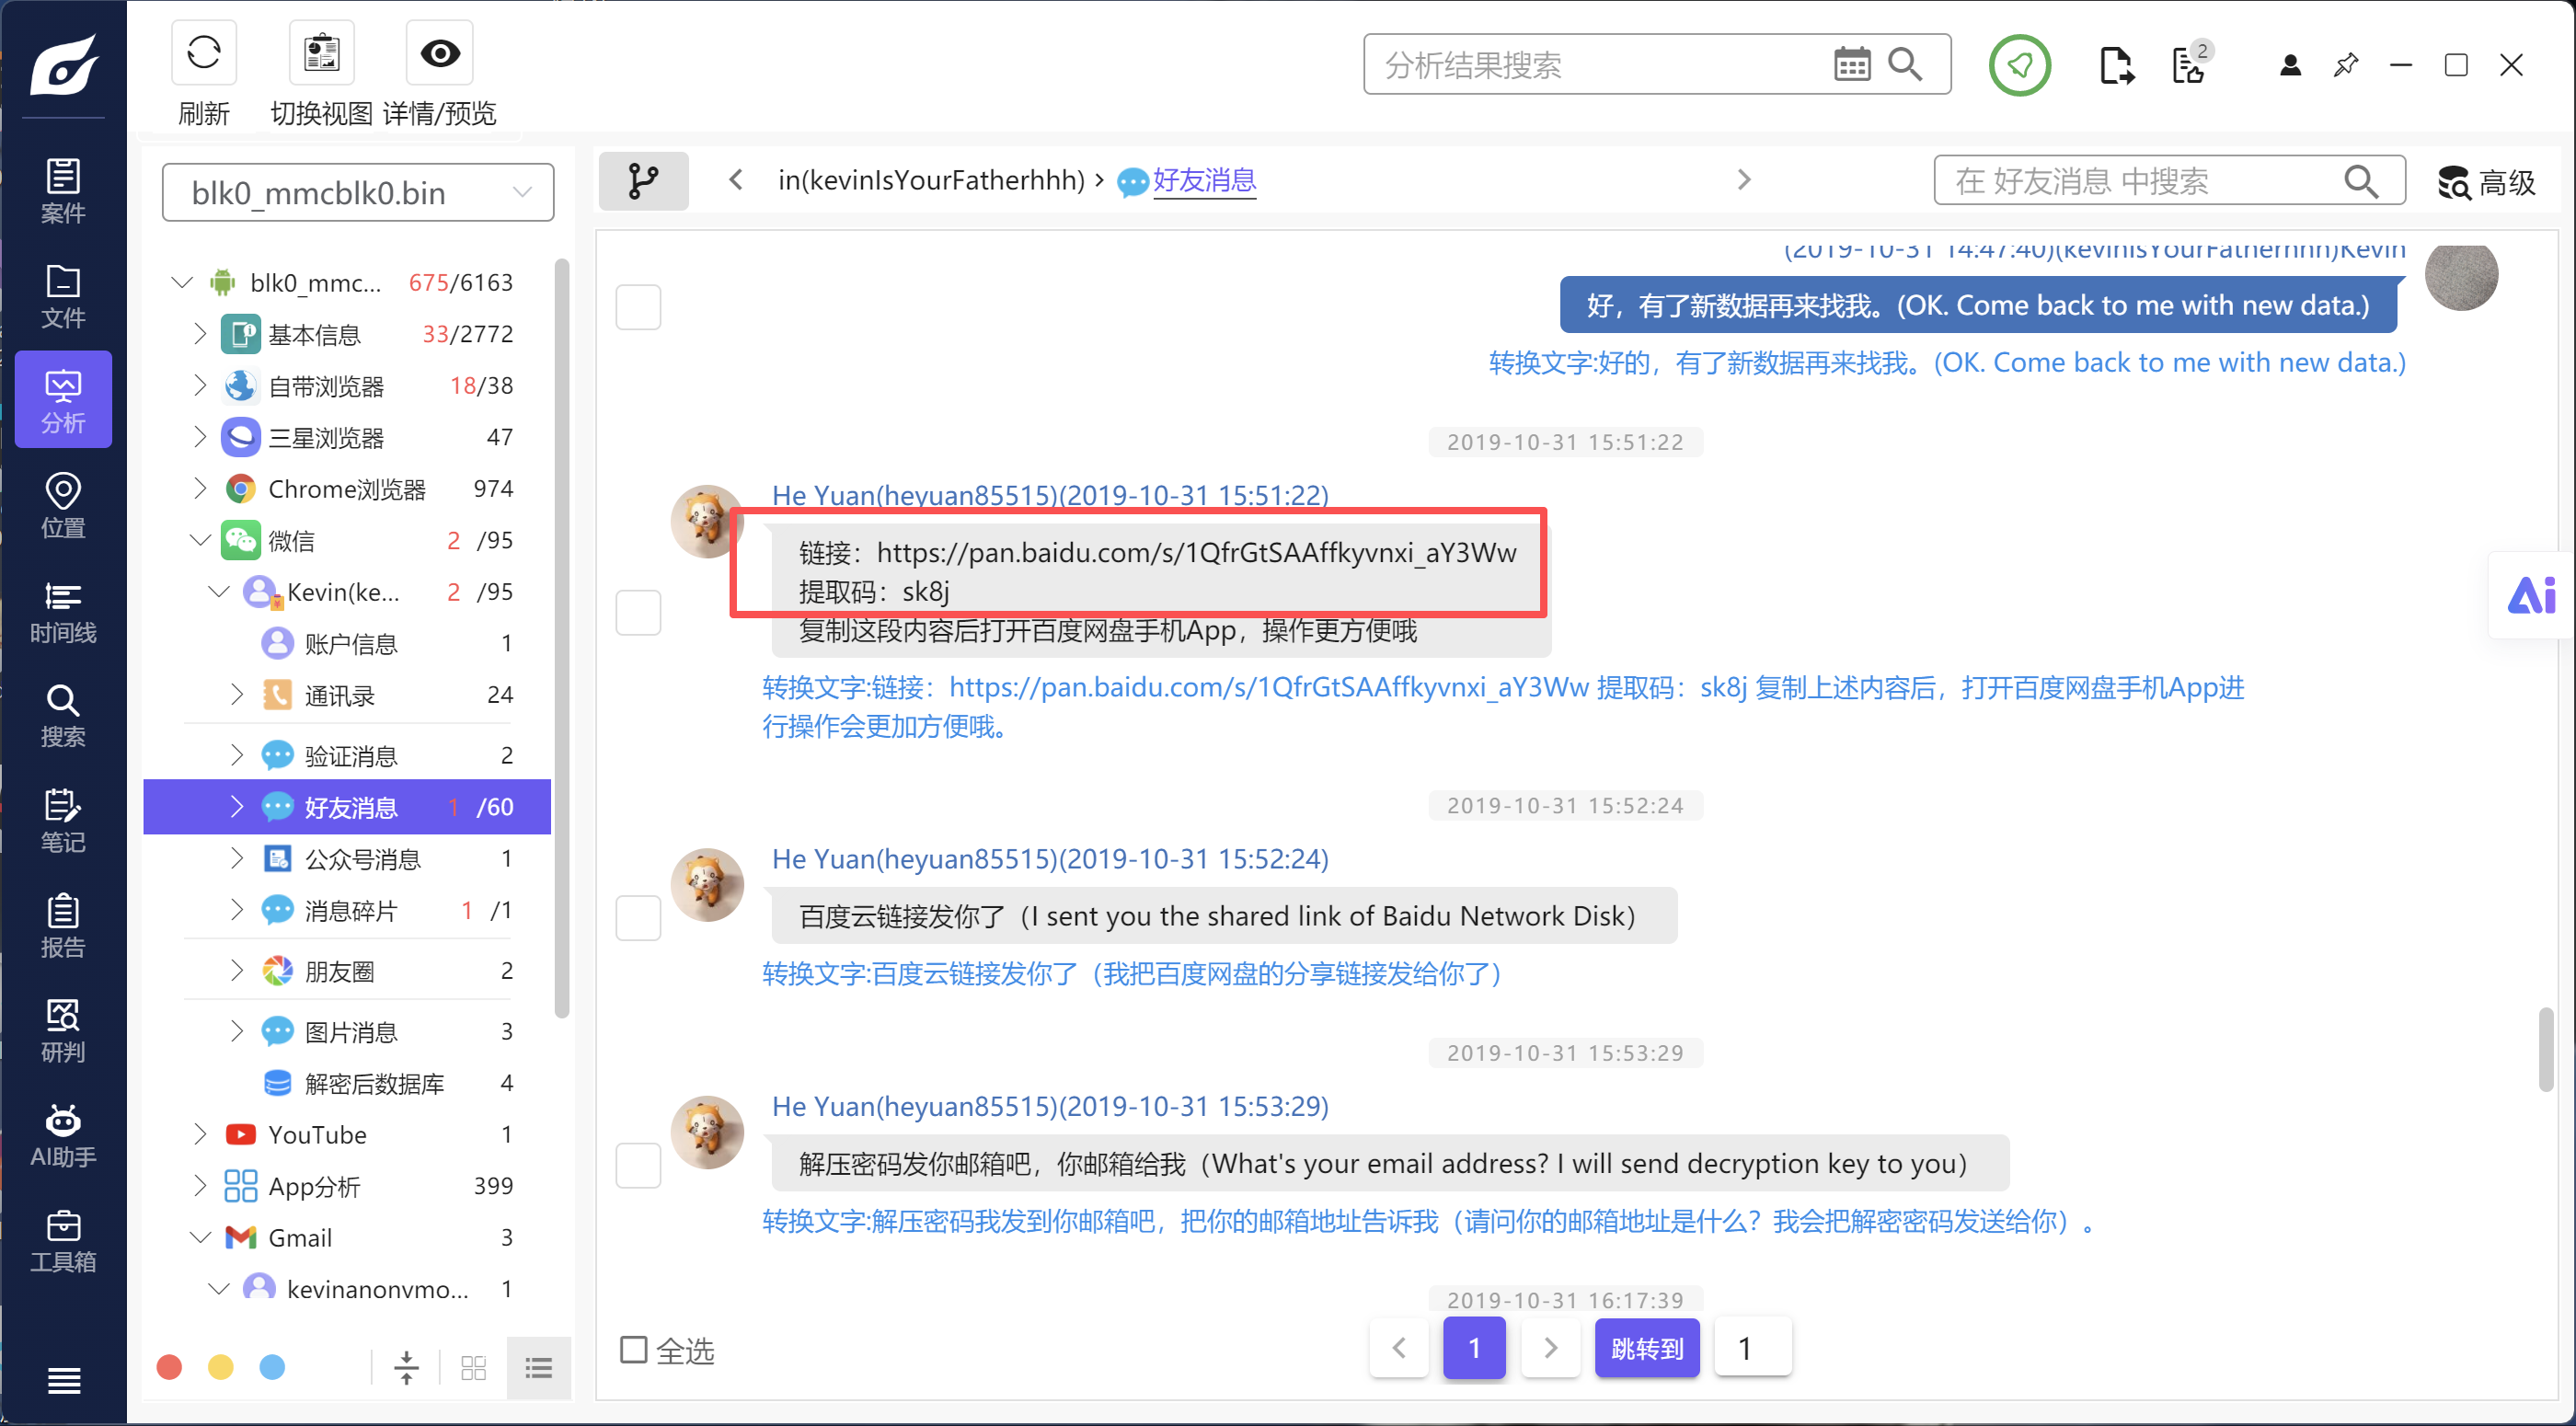
第 81 题 [单选题] 接上题,在聊天记录中你可以找到一个解压密码吗。这个解压密码的后四位是?
A. 1234
B. 2345
C. 3456
D. 4567
E. 5678
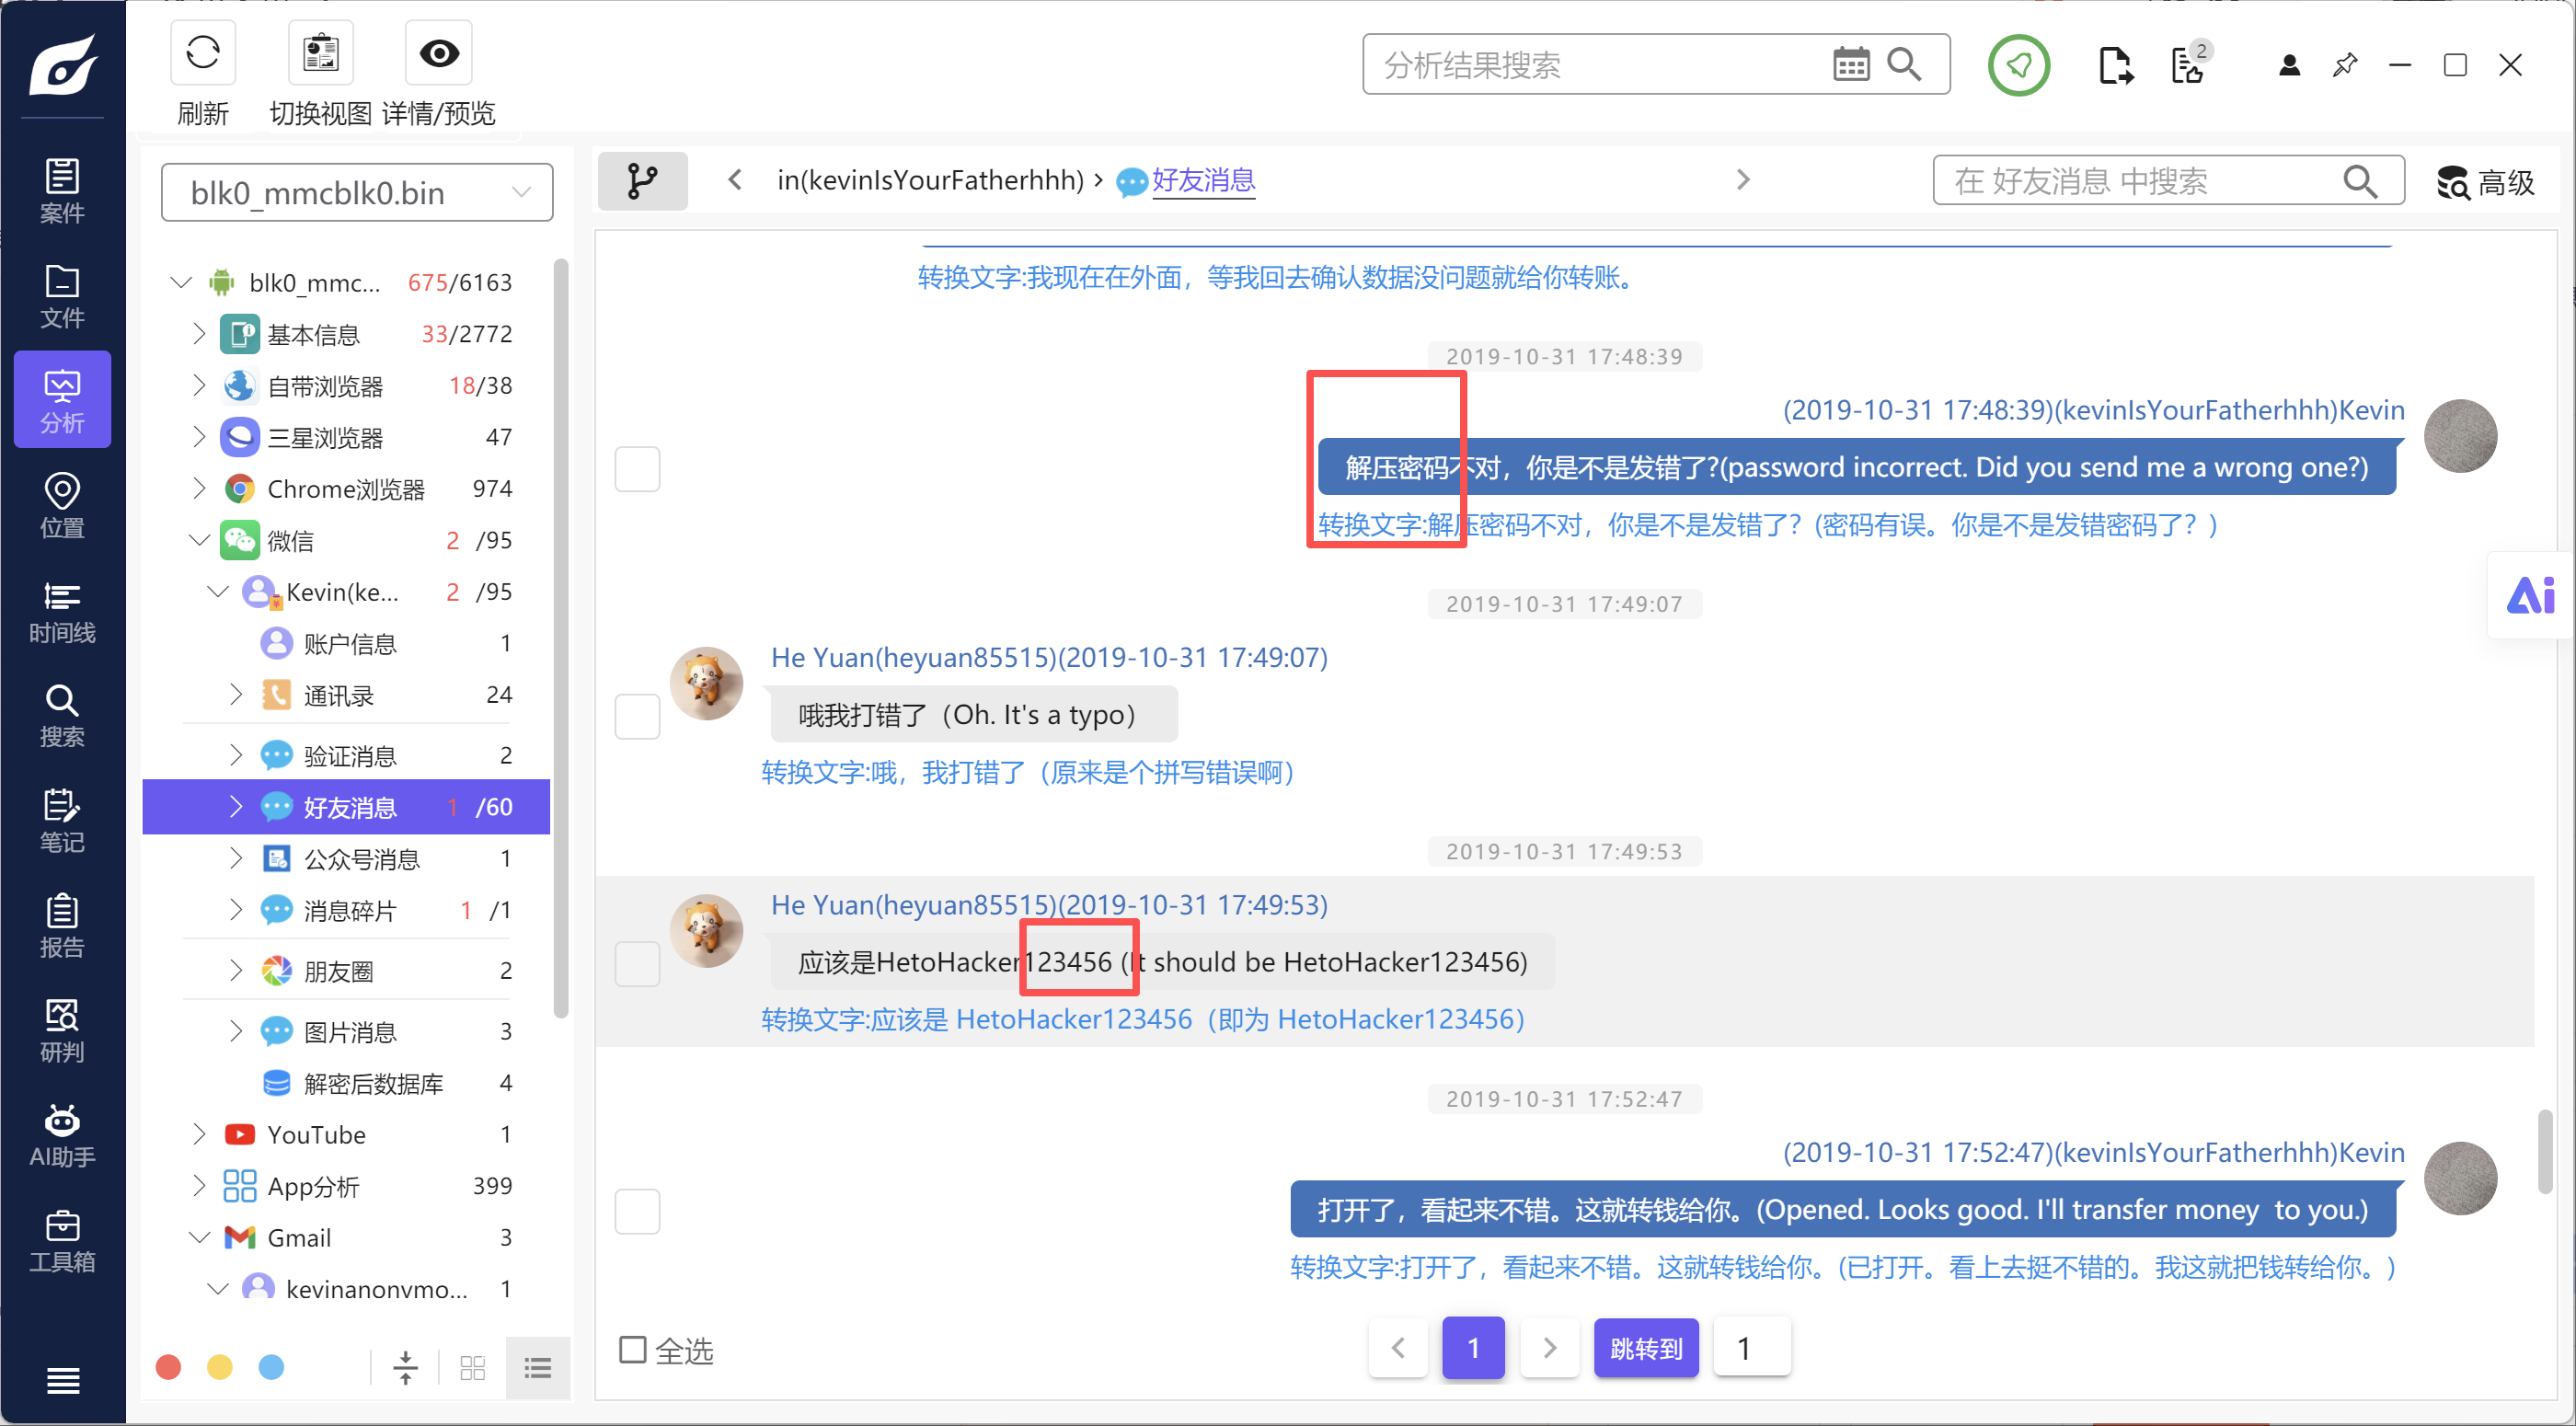
第 82 题 [单选题] 接上题,在聊天记录中,正确的解压密码是以下哪个时间点收到的
A. 2019-10-28 17:49:53 (+08:00)
B. 2019-10-29 17:49:53 (+08:00)
C. 2019-10-30 17:49:53 (+08:00)
D. 2019-10-31 17:49:53 (+08:00)
E. 以上都不是
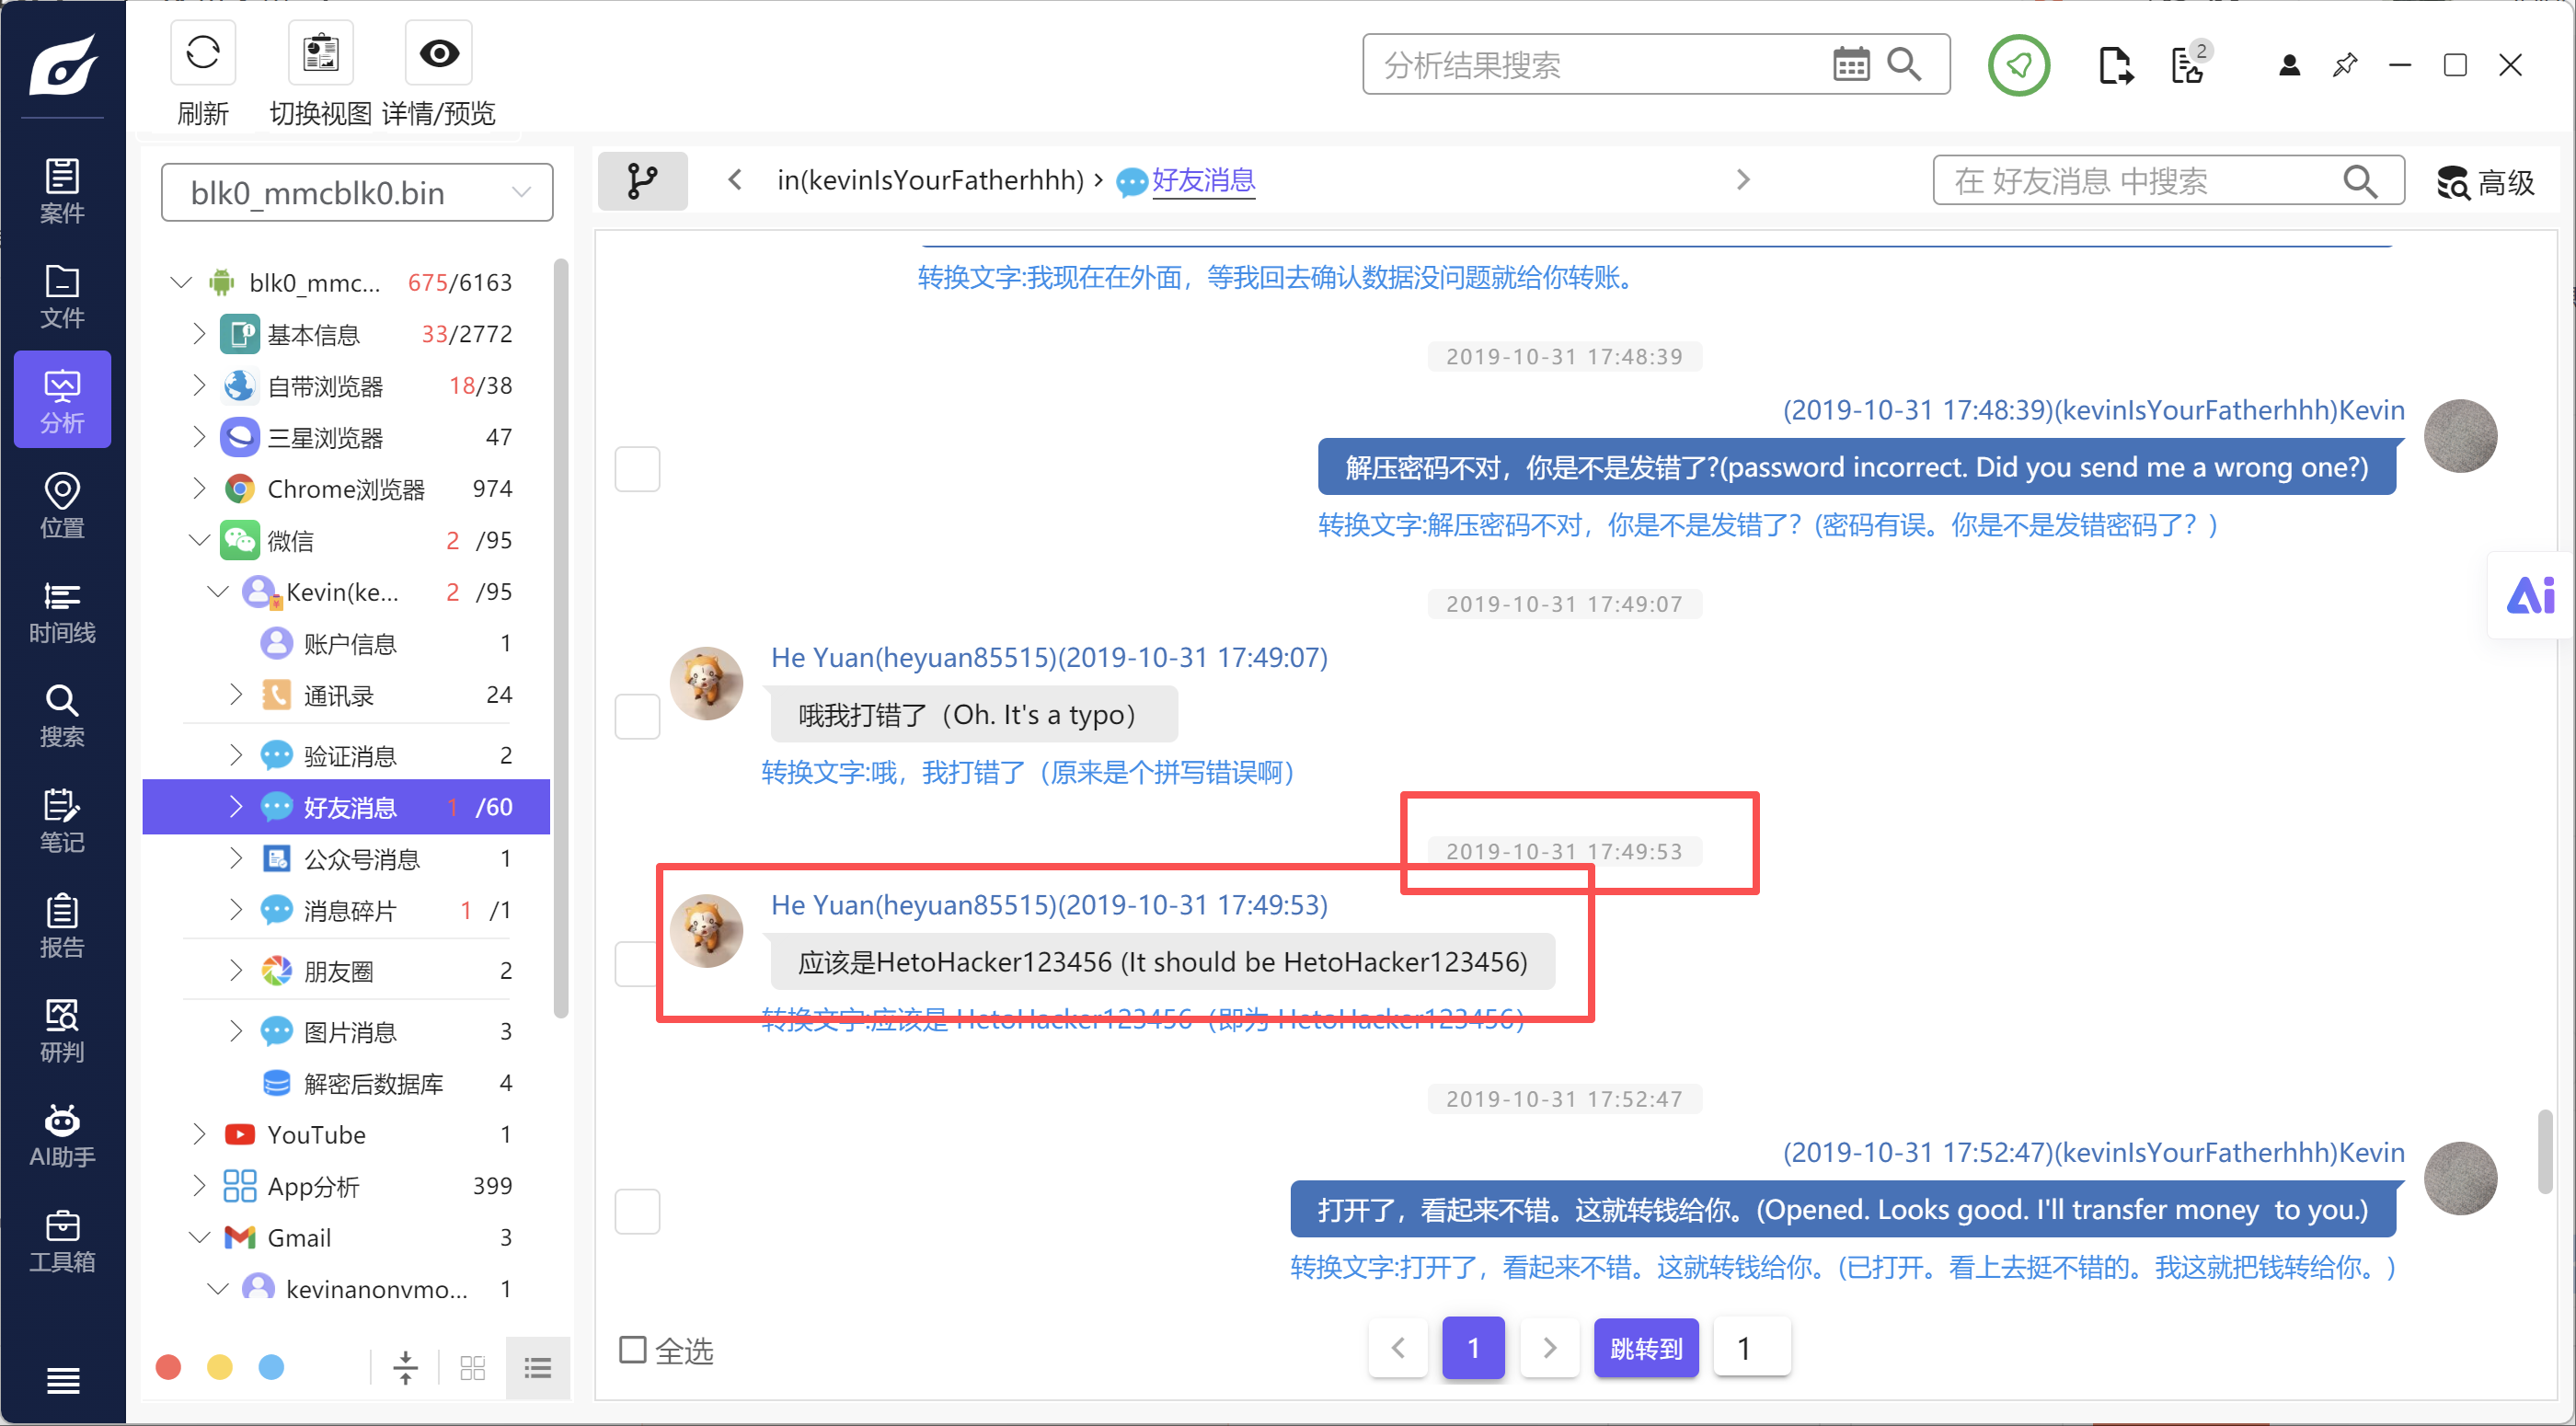
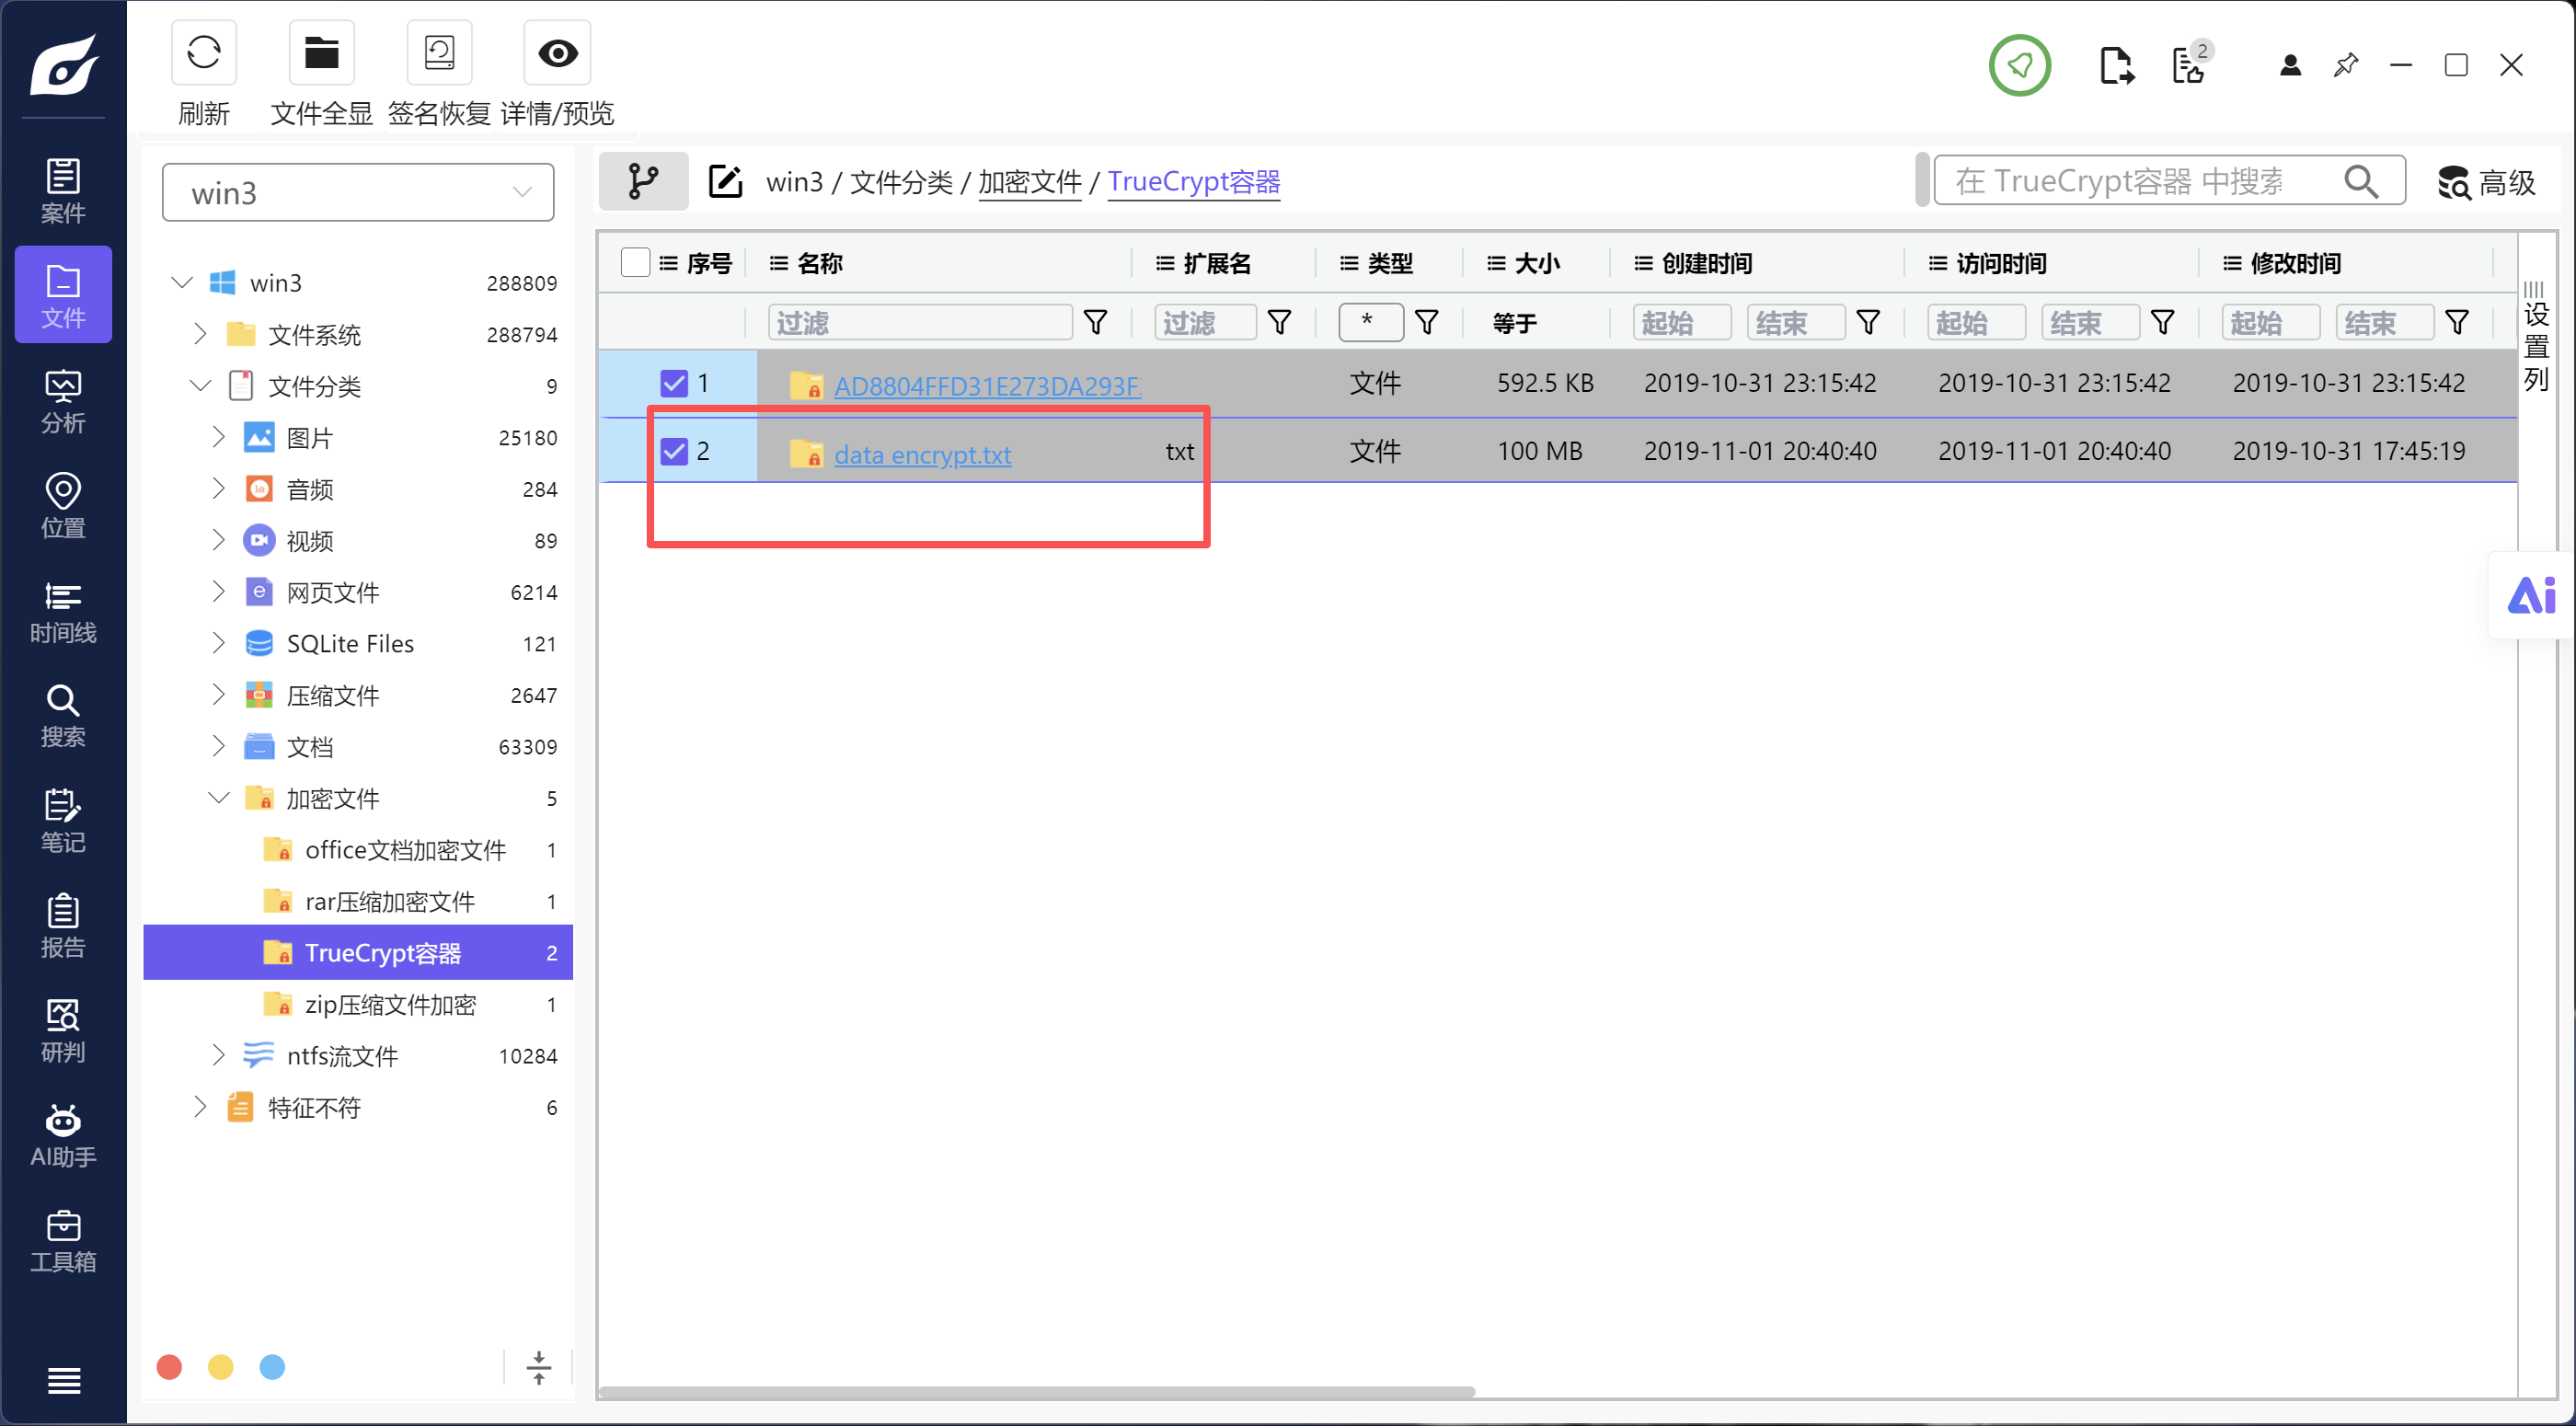
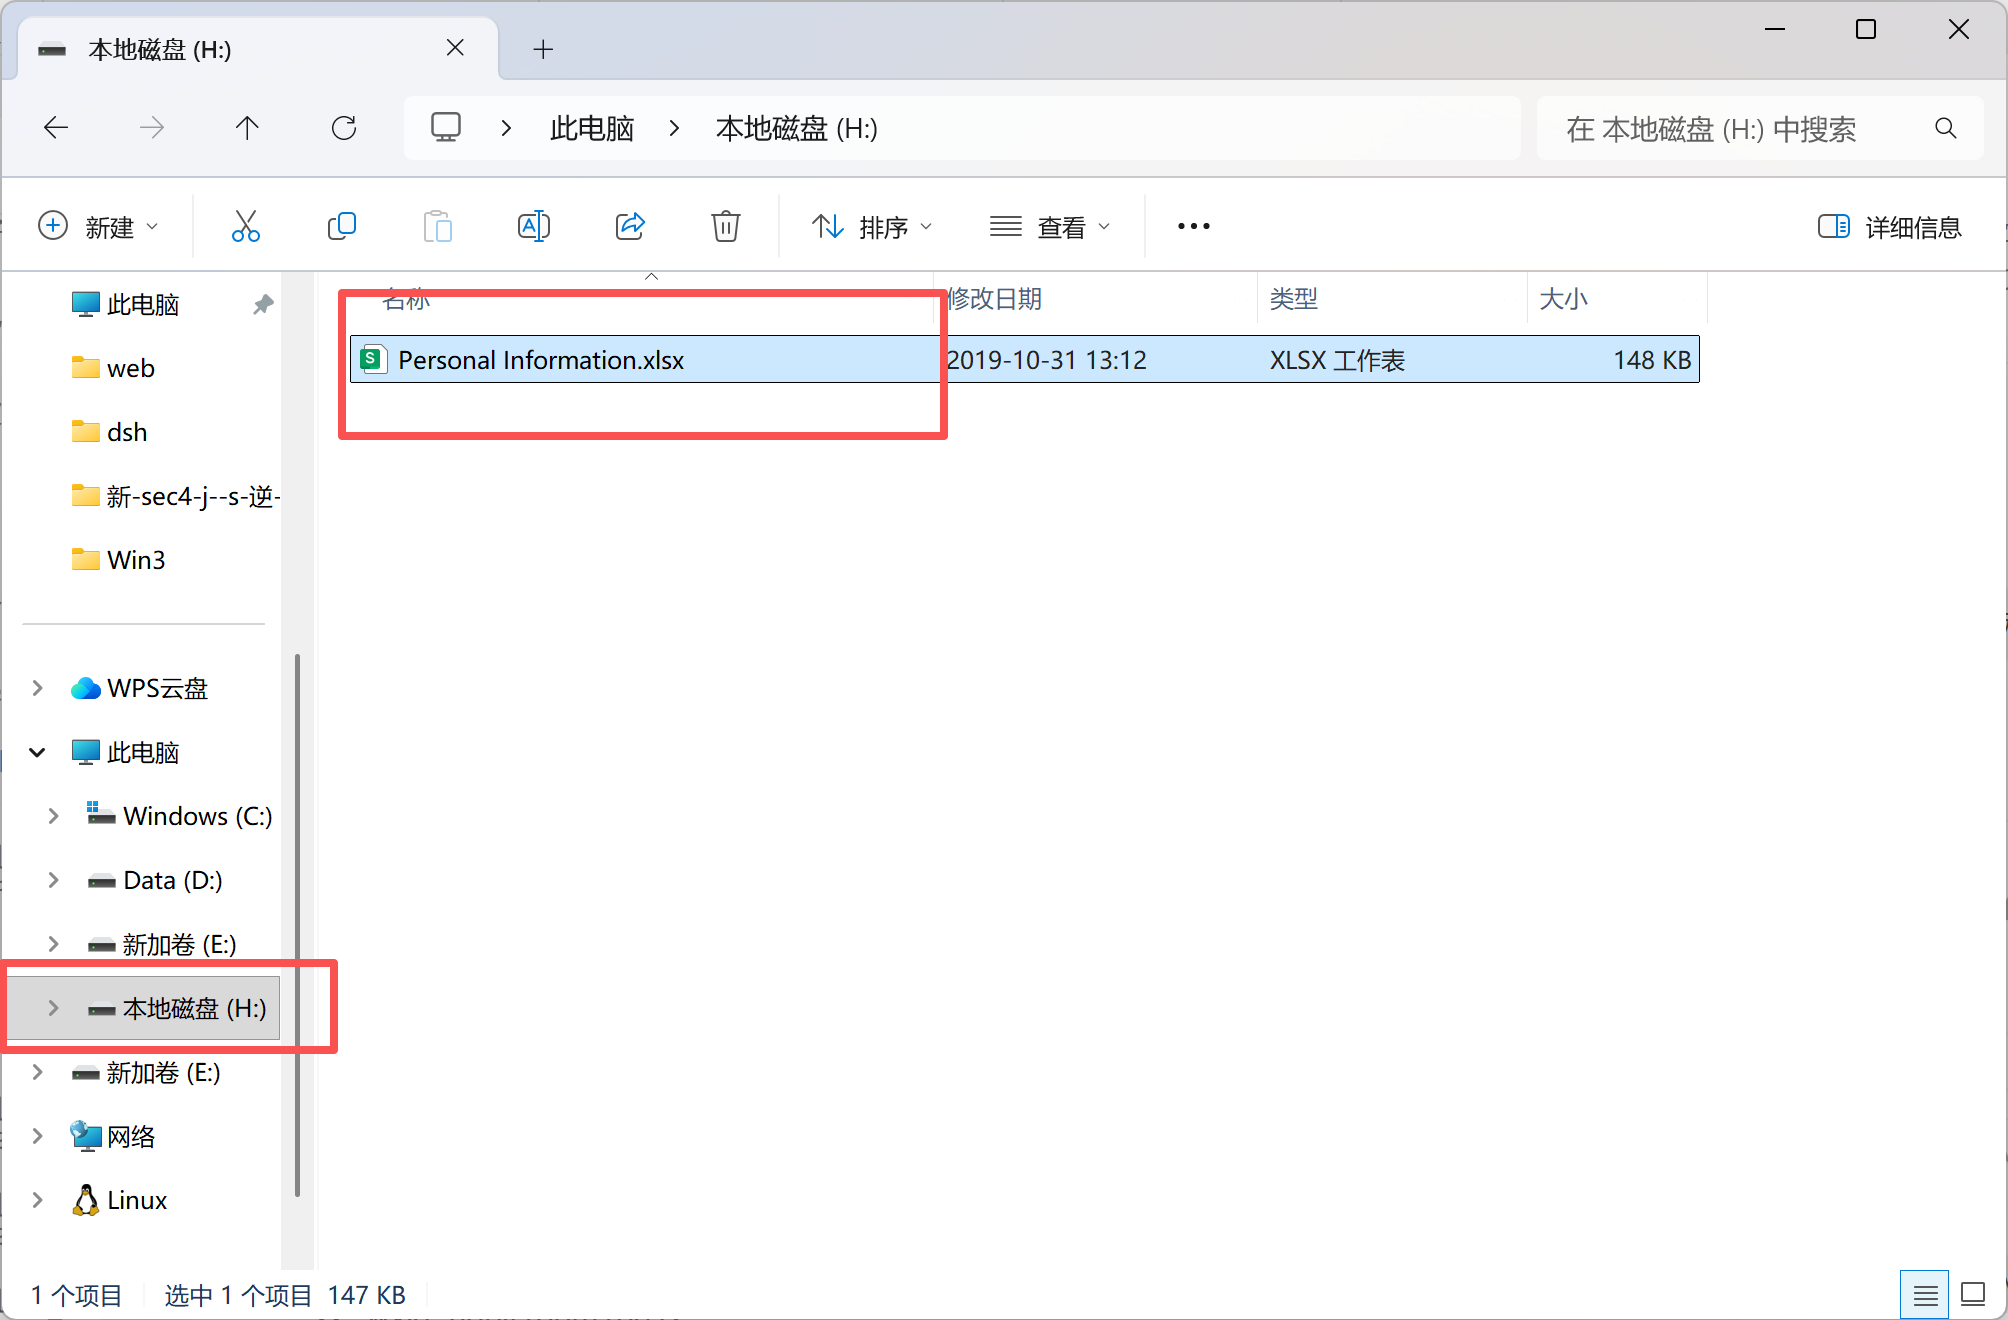
第 83 题 [多选题] 在Win3 的镜像中有一个加密容器, 请找到并用上题正确的完整密码解密此文件,解密 方式为veracrypt。请问下列那些文件不在这个加密容器中
A. Personal Information.xlsx
B. key.txt
C. car_plate.zip
D. 选项 A,B
E. 选项 B,C
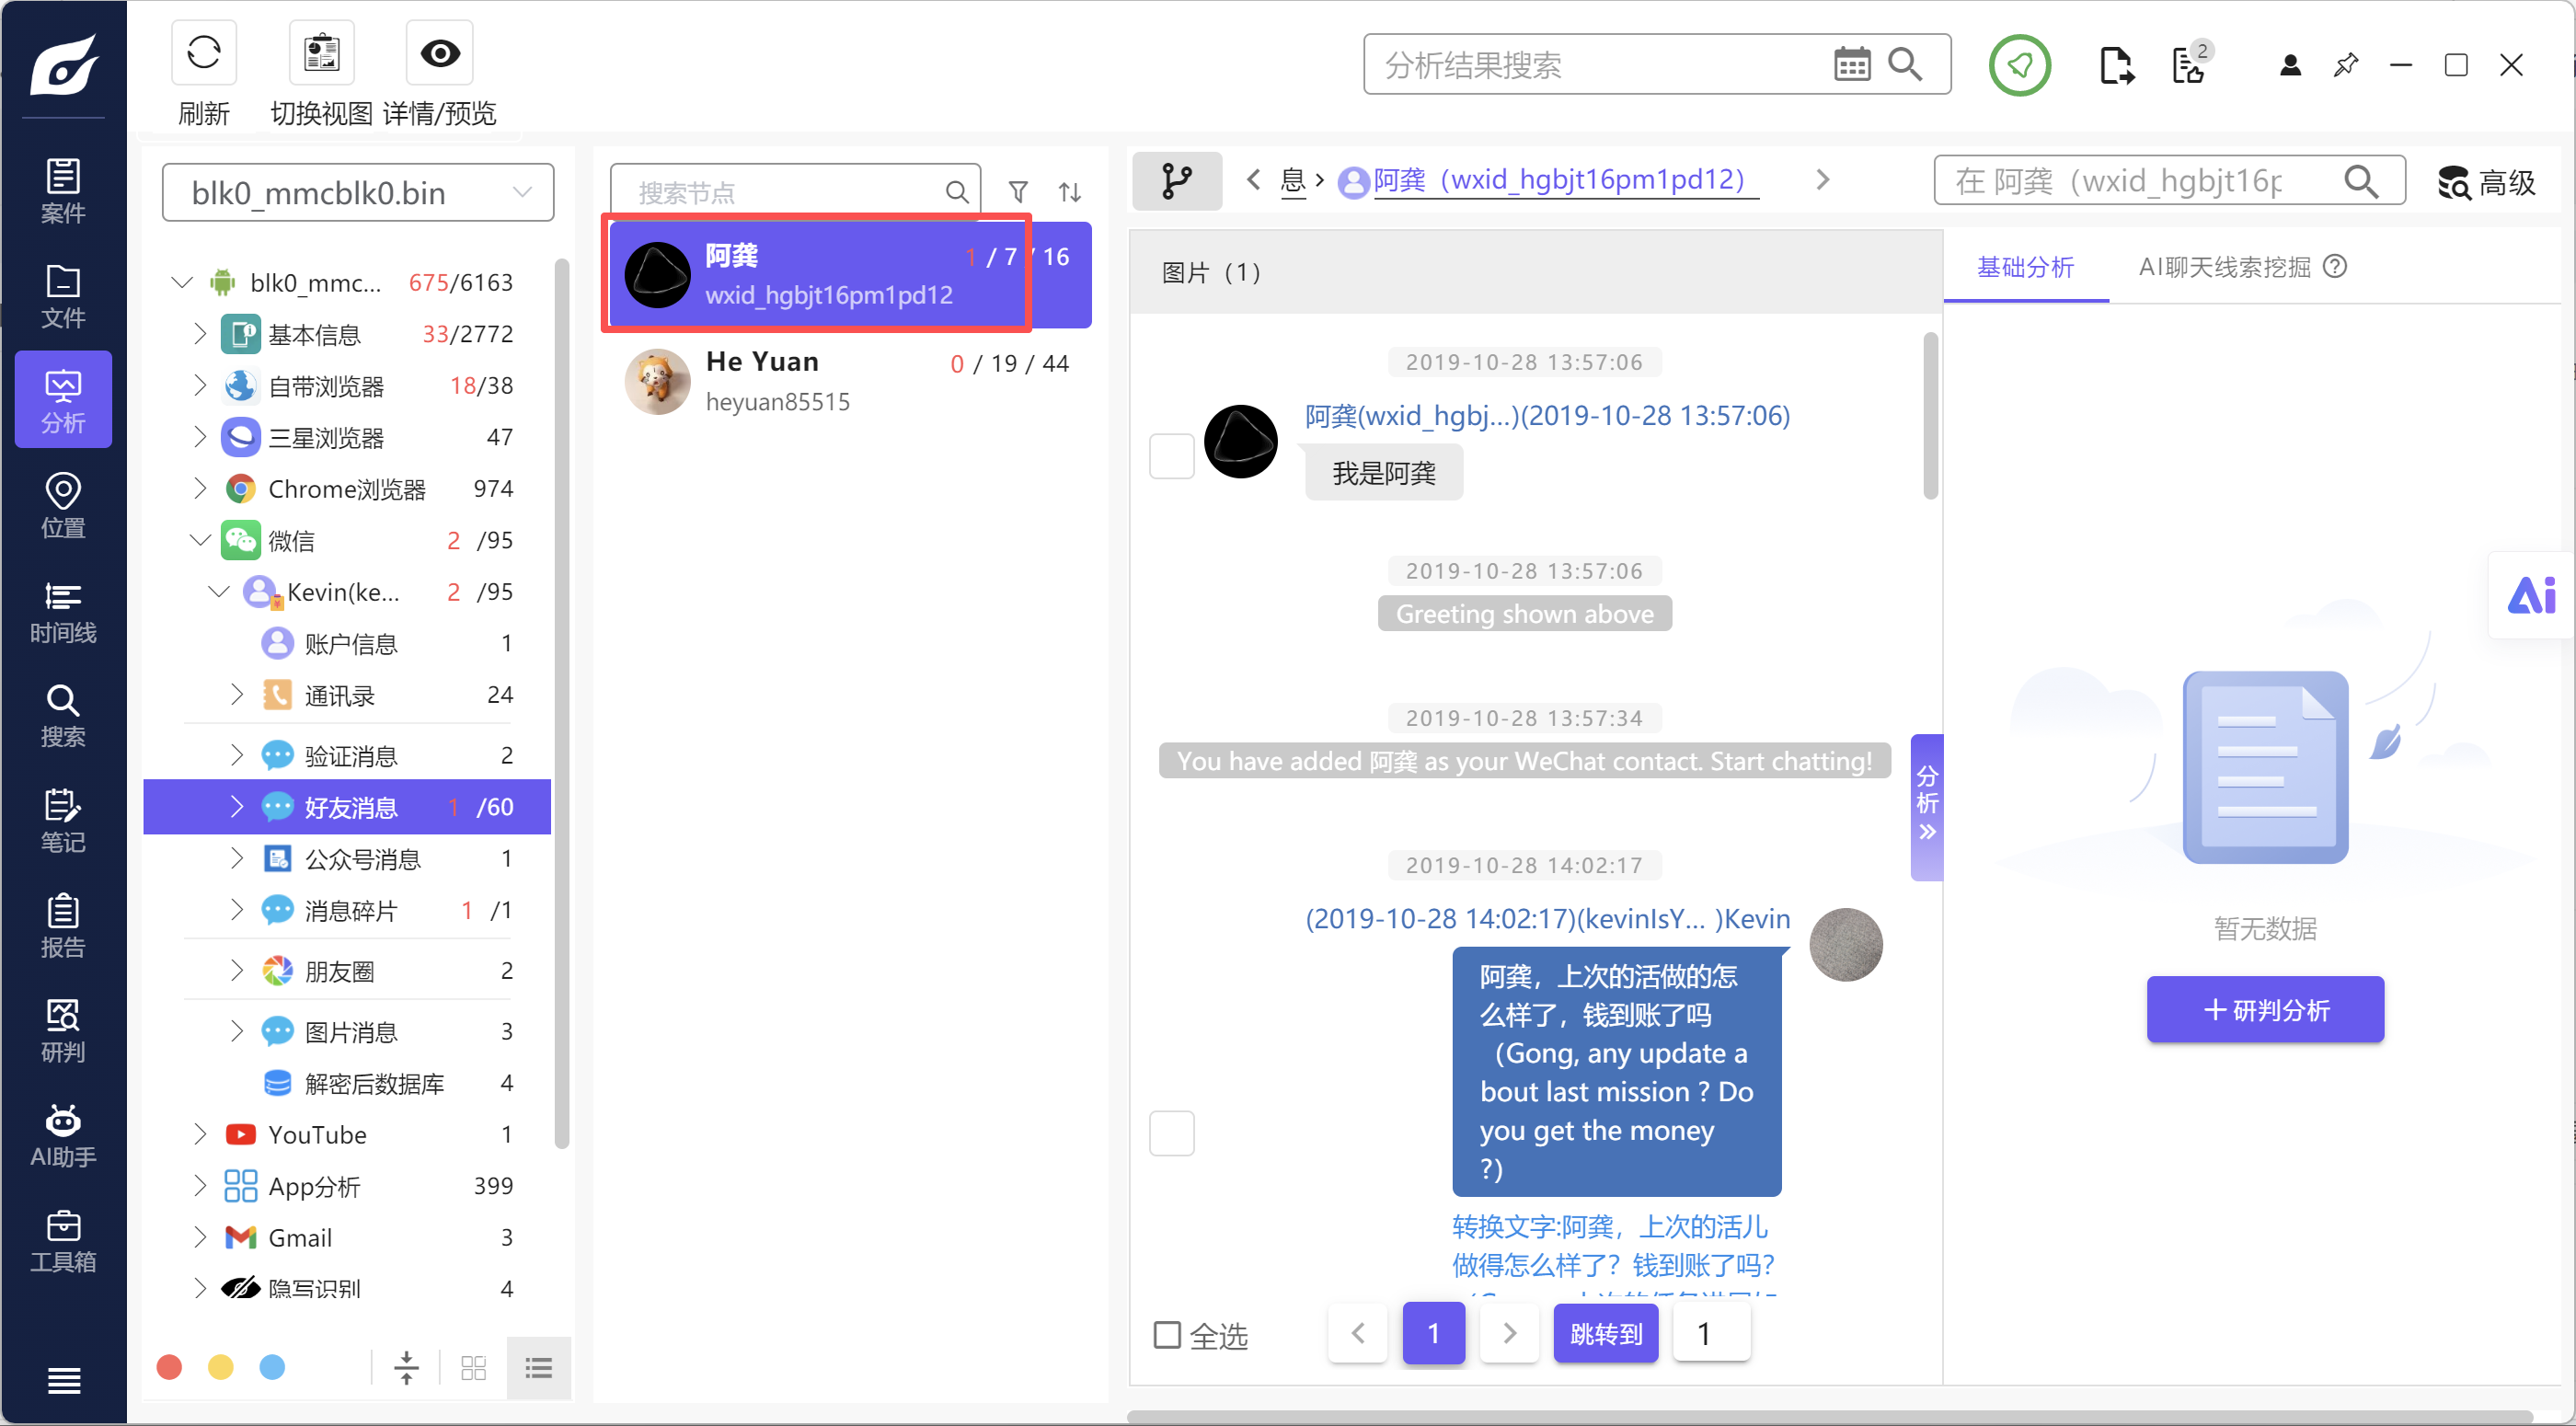
第 84 题 [单选题] 对于手机镜像 blk0_mmcblk0.bin,分析微信数据库,请问阿龚的微信ID是什么
A. wxid_9y8cs5hdin2i12
B. wxid_hgbjt16pm1pd12
C. wxid_9sdfas5hdin293
D. wxid_4m9cs5adnn2i98
E. wxid_4367s5hdin2i12
第 85 题 [单选题] 接上题,请问阿龚收到的比特币地址是什么
A. 3HeQp9c74rqN6ymzGwr9JB7z8CPaX2458w
B. 1BvBMSEYstWetqTFn5Au4m4GFg7xJaNVN2
C. 3J98t1WpEZ73CNmQviecrnyiWrnqRhWNLy
D. bc1qar0srrr7xfkvy5l643lydnw9re59gtzzwf5mdq
E. 1F1tAaz5x1HUXrCNLbtMDqcw6o5GNn4xqX

手机 Android1
java -jar abe.jar unpack backup.ab out.tar
第 86 题 [单选题] 对于手机备份 backup.ab 的分析,此手机没有安装以下哪个程序App?
A. Hangouts
B. Microsoft Excel
C. Skype
D. WhatsApp
E. Facebook
第 87 题 [单选题] 对于手机备份 backup.ab 的分析,此手机上的Gmail邮箱账户是多少?
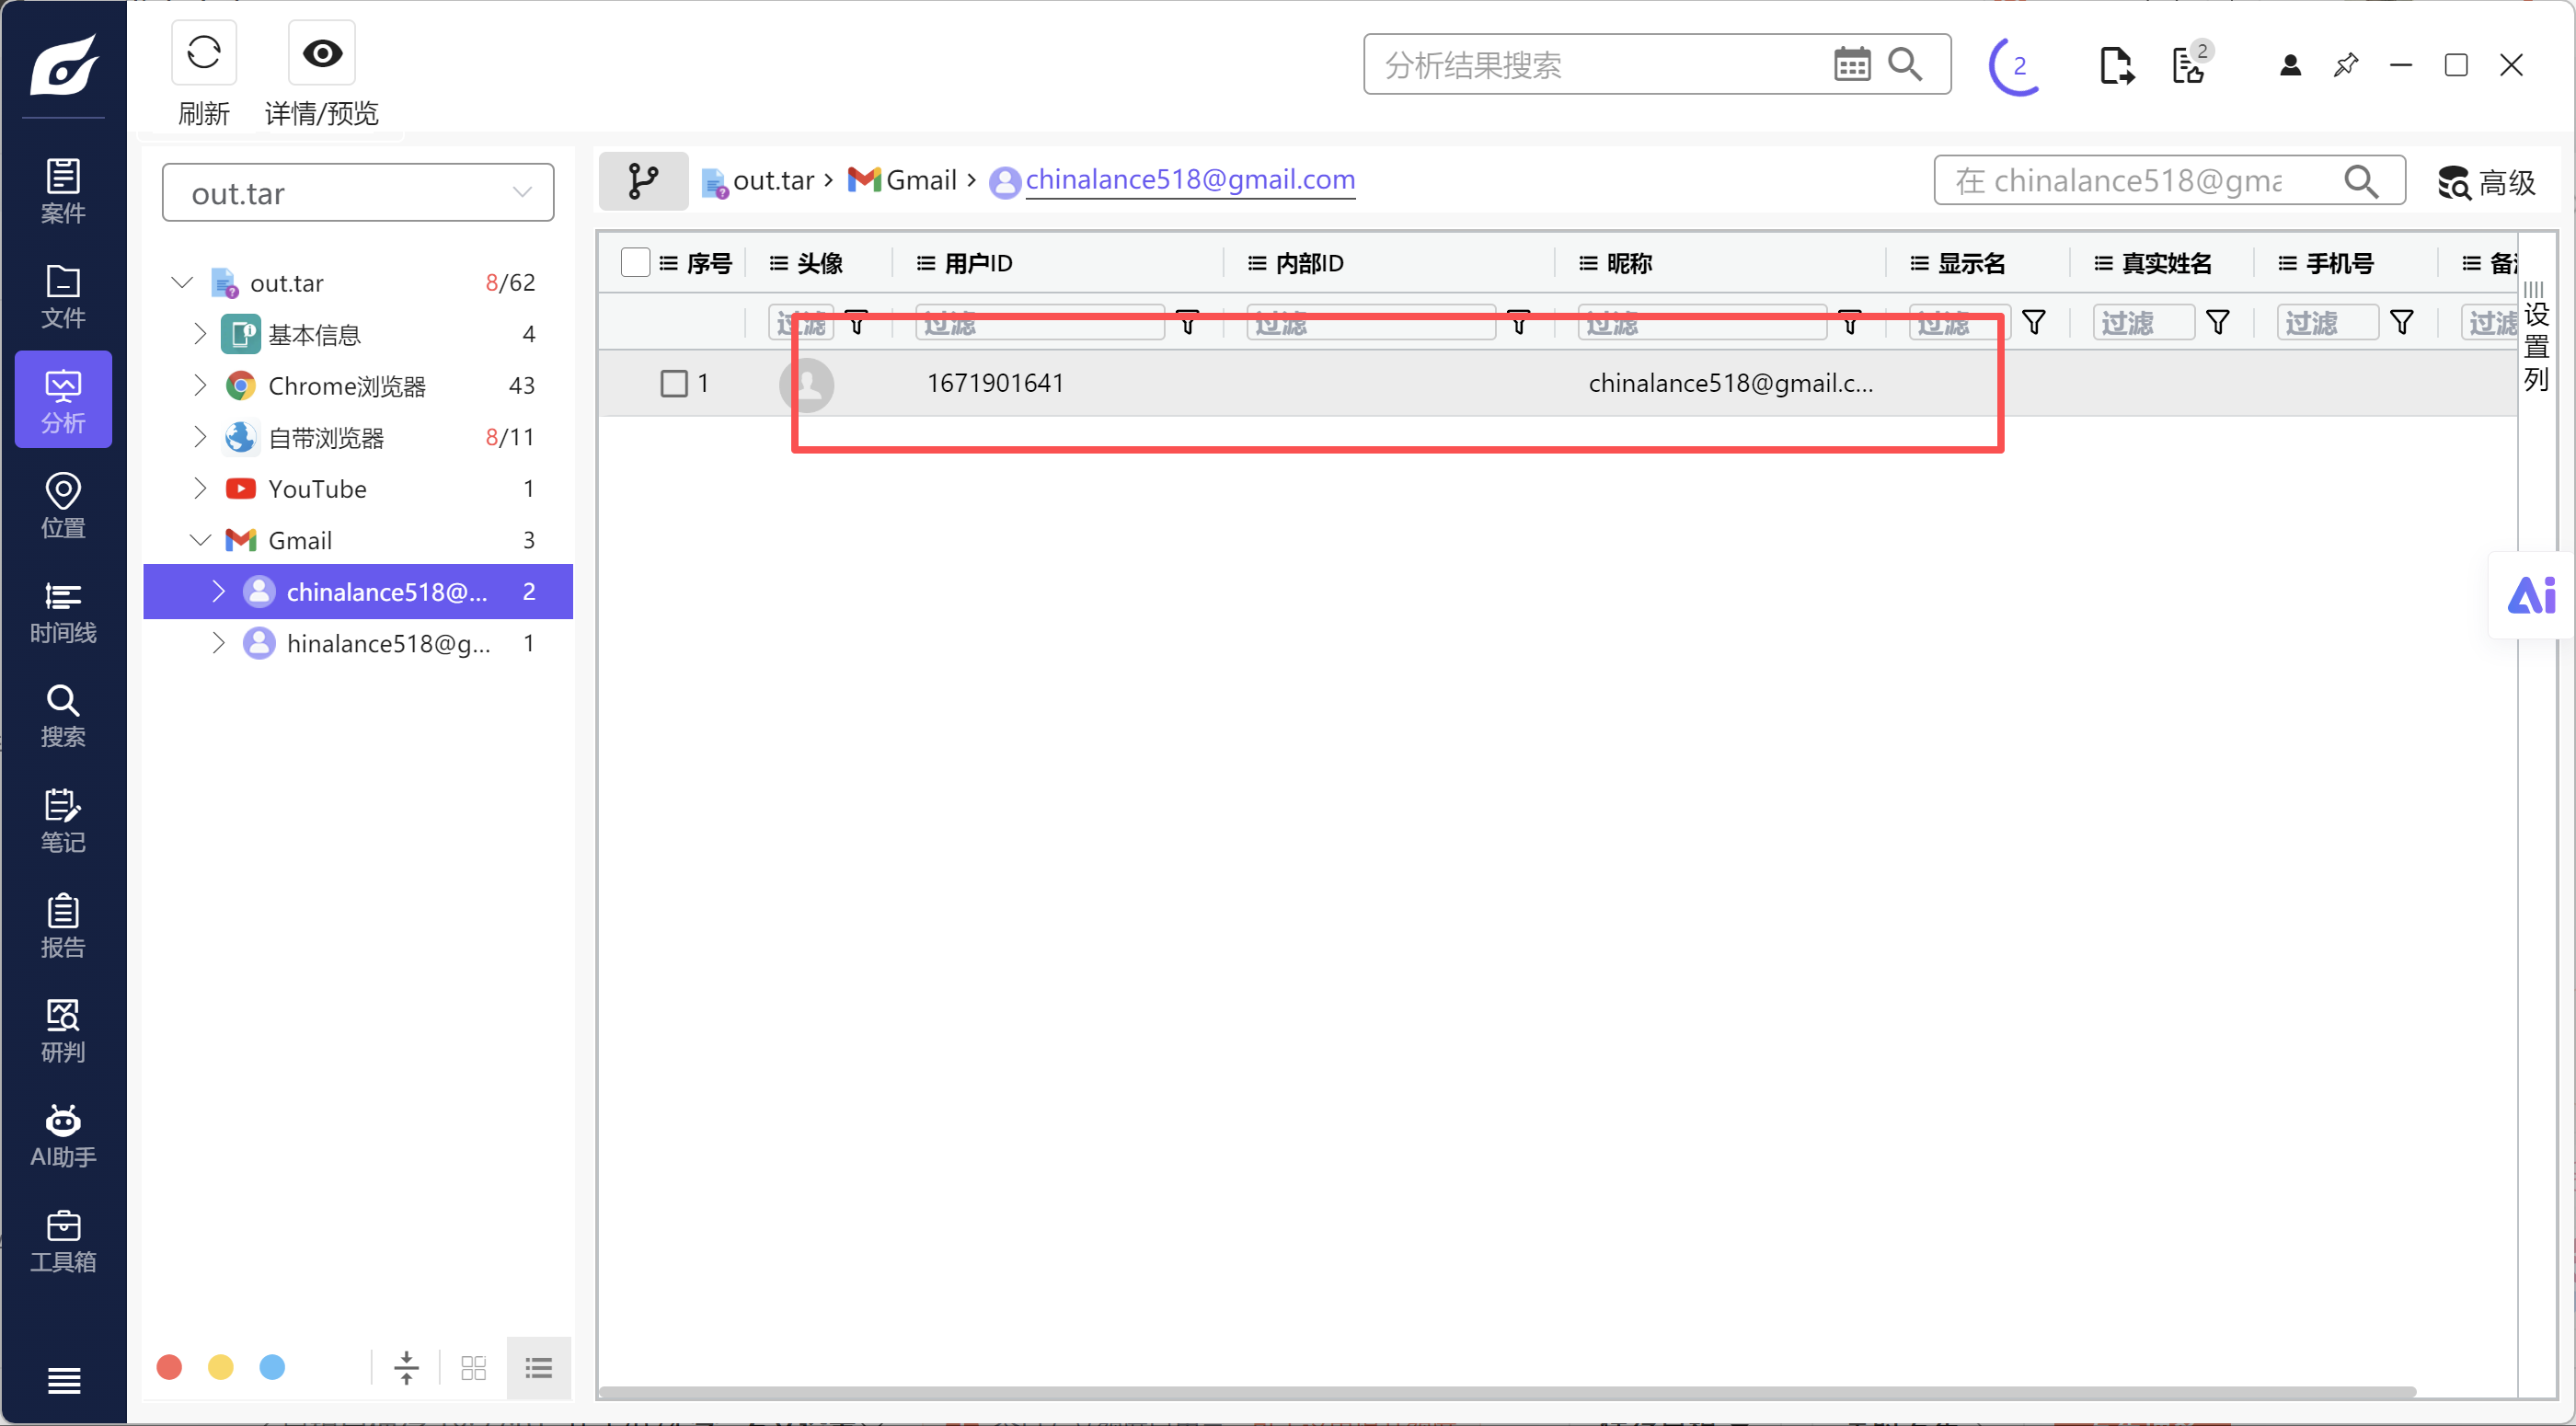
第 88 题 [单选题] 对于手机备份 backup.ab 的分析,用户曾在以下哪个网站进行过关键词搜索?
A. www.baidu.com
B. www.bing.com
C. www.google.com
D. www.sougou.com
E. hao.360.com
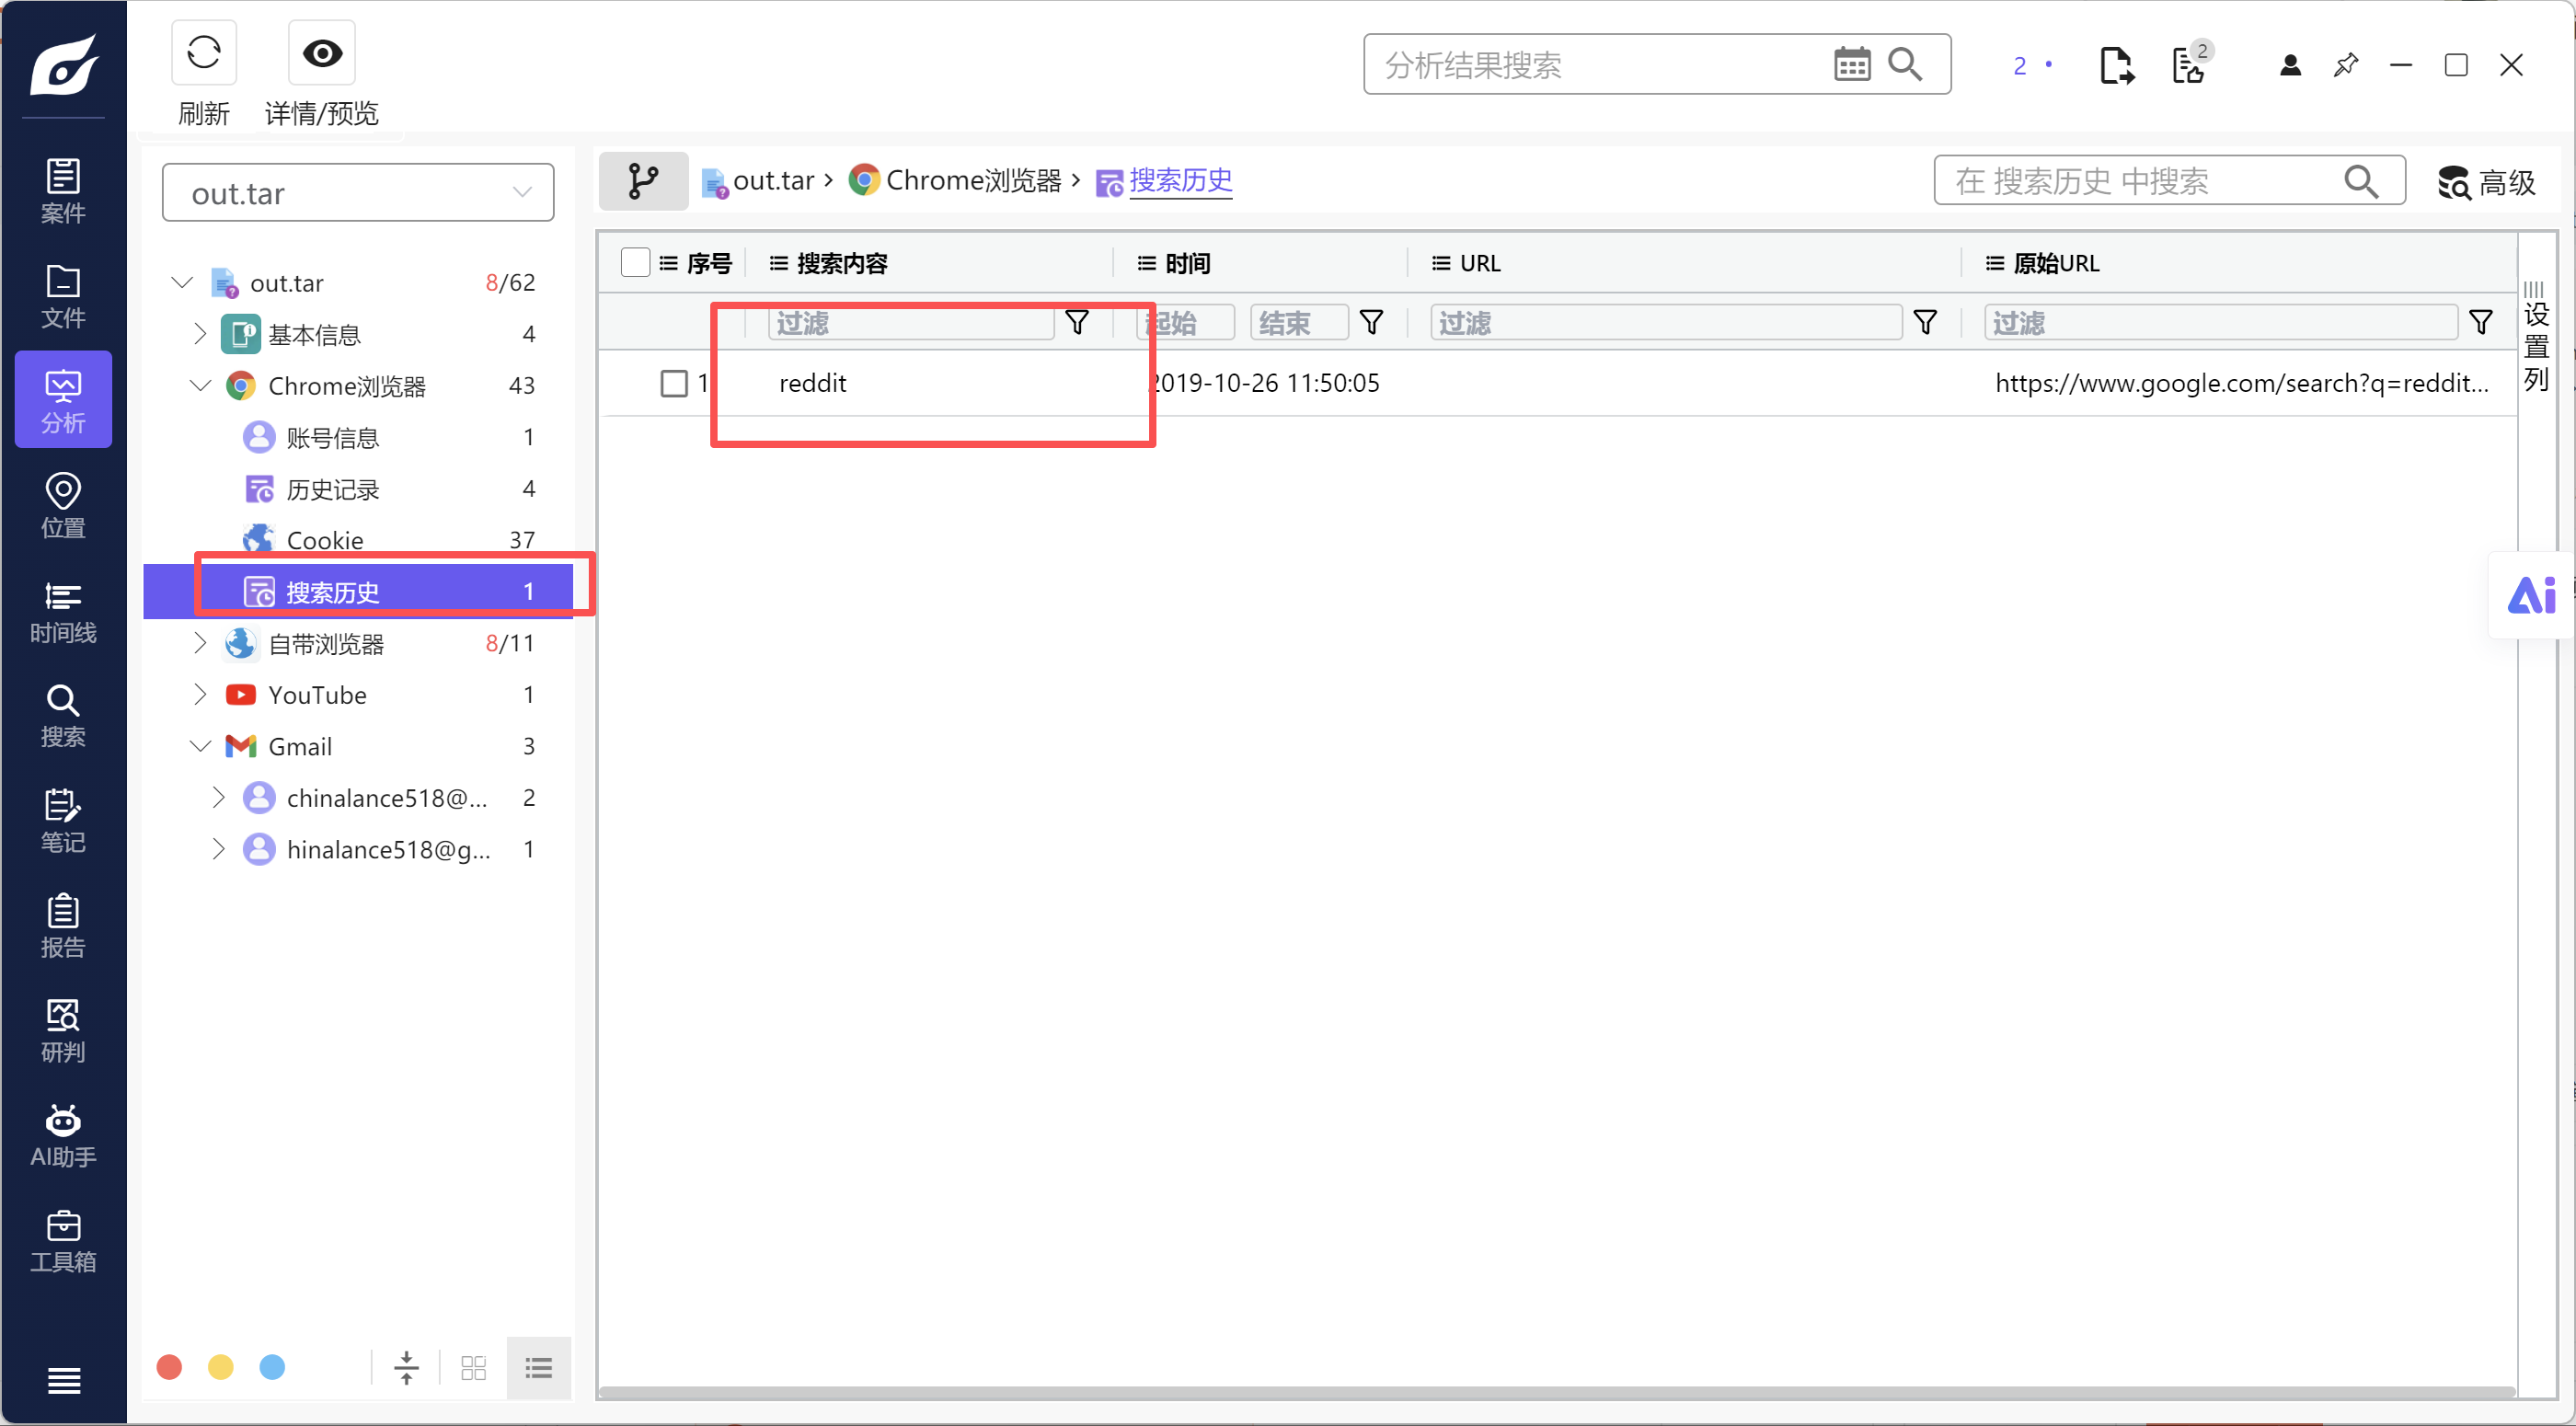
第 89 题 [单选题] 接上一题,以下哪一个是搜索关键词?
A. defcon
B. money laundering
C. silk road
D. steam
E. reddit
如上题
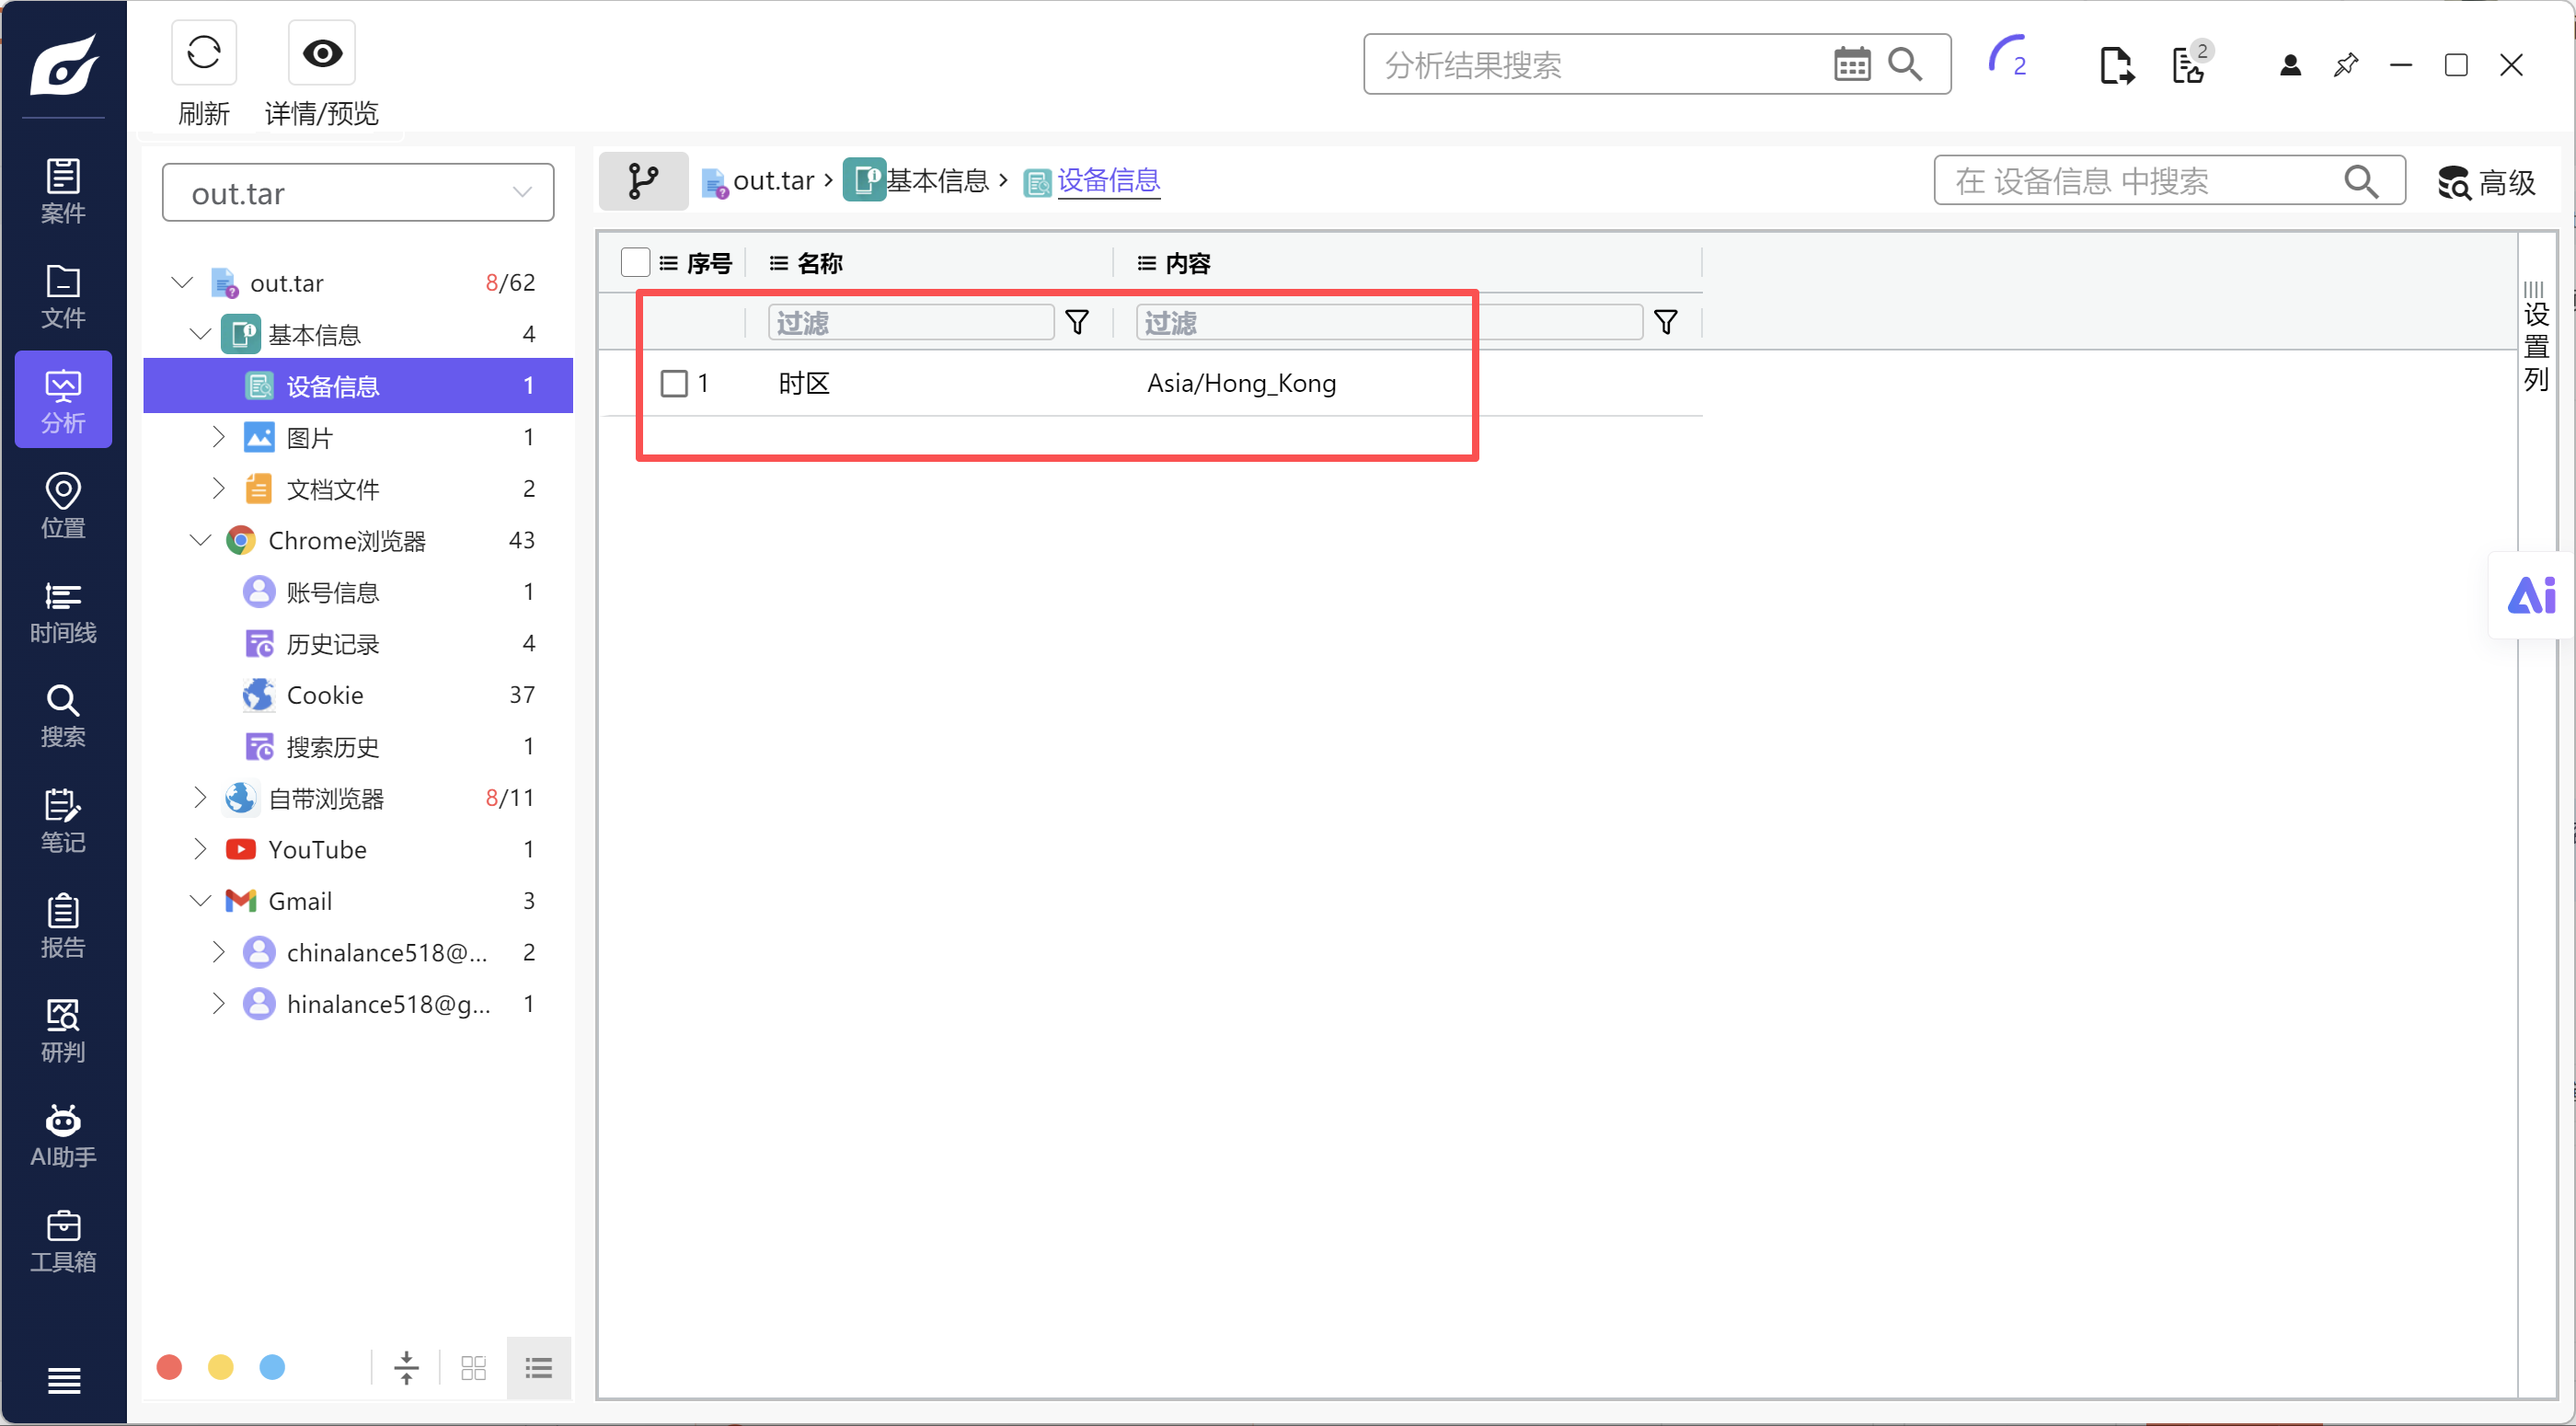
第 90 题 [单选题] 对于手机备份 backup.ab 的分析,此手机设置的时区是什么?
A. UTC+0
B. UTC+7
C. UTC-5
D. UTC+8
E. UTC+5
RAID重组
第 91 题 [单选题] 对于HDD1.E01, HDD2.E01, HDD3.E01, HDD4.E01。它们共同组成一个独立磁盘冗余阵列 RAID System。最有可能的RAID level 是什么?
A. RAID 0
B. RAID 2
C. RAID 3
D. RAID 5
E. 以上都不是
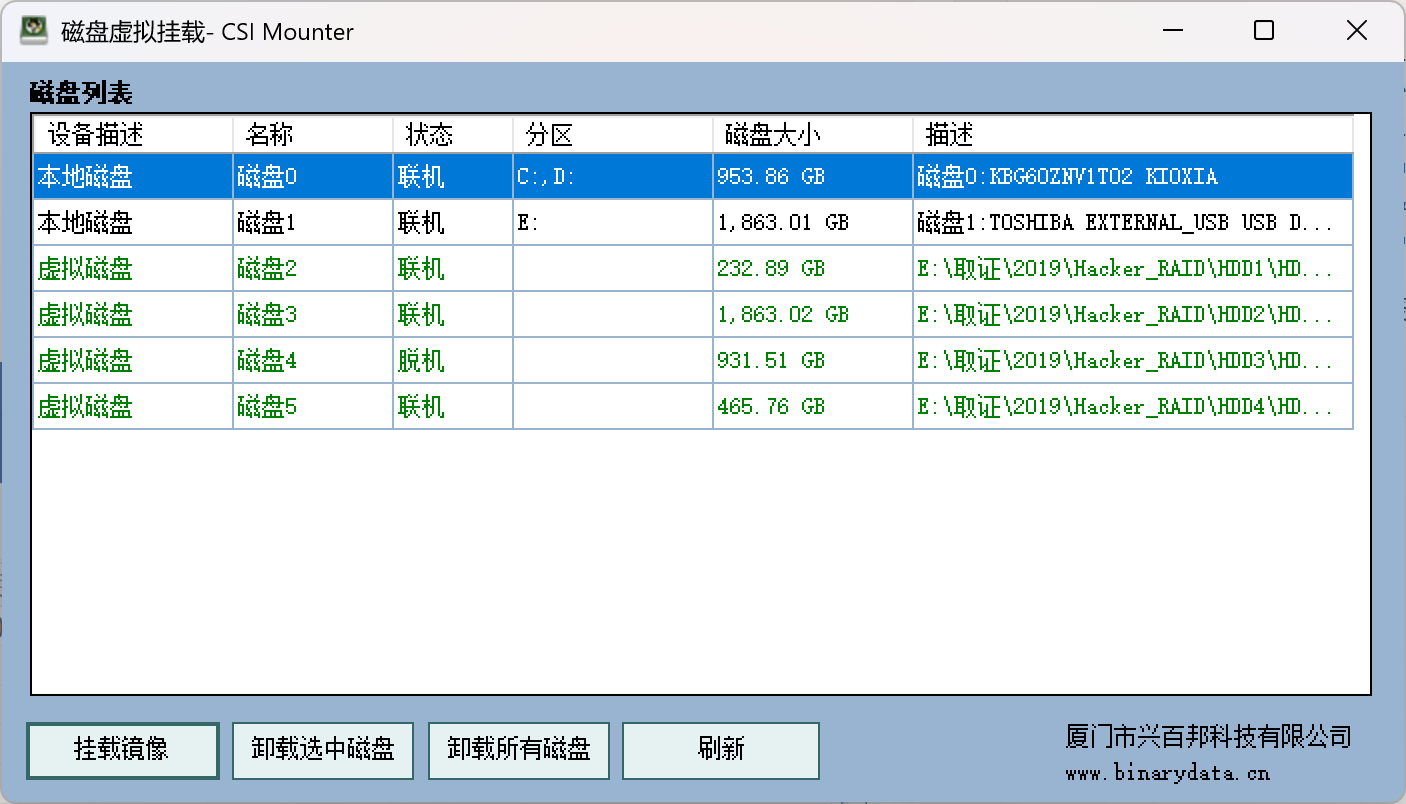
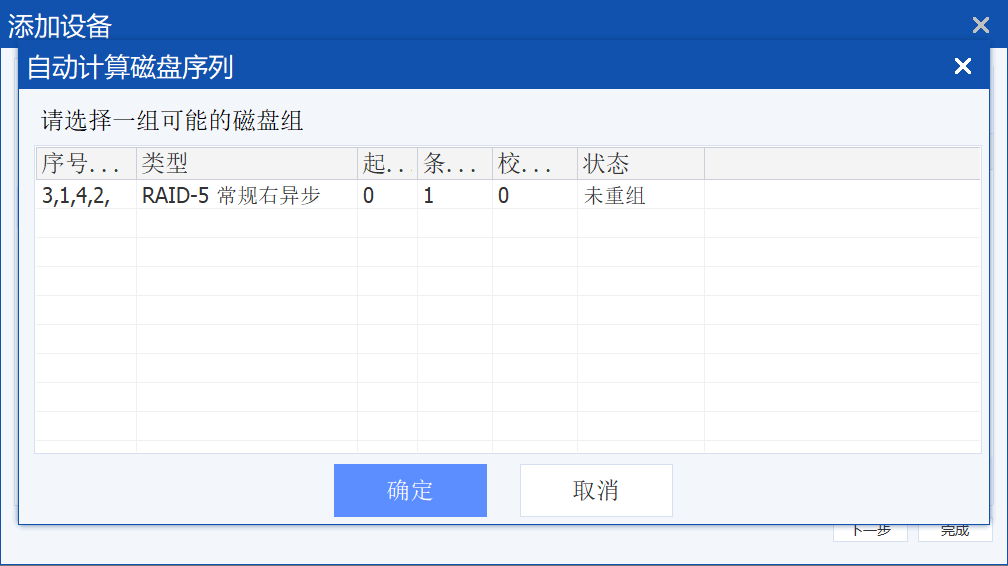
第 92 题 [单选题] 接上题,此RAID阵列的strip size in sectors (扇区的条带大小)
A. 1
B. 64
C. 128
D. 256
E. 以上都不是
第 93 题 [单选题] 接上题,此RAID阵列的磁盘顺序
A. HDD1, HDD2, HDD3, HDD4
B. HDD3, HDD4, HDD2, HDD1
C. HDD3, HDD1, HDD4, HDD2
D. HDD1, HDD3, HDD2, HDD4
E. 以上都不是
第 94 题 [单选题] 接上题,就该独立磁盘冗余阵列RAID System而言,是使用了下列哪种阵列配置排列 (RAID LAYOUT)?
A. Backward Dynamic Parity (也叫 Left Synchronous) 左同步
B. Backward Delayed Parity
C. Forward Parity (也叫 Right Asynchronous) 右异步
D. Forward Dynamic Parity (也叫 Right Synchronous) 右同步
E. 以上都不是
第 95 题 [单选题] 接上题,重组RAID阵列后。该阵列(RAID)大小(size)是多少?
A. 512GB
B. 699GB
C. 1088GB
D. 2050GB
E. 3000GB
第 96 题 [单选题] 接上题,就该独立磁盘冗余阵列RAID System而言,其文件系统是?
A. exFAT
B. FAT
C. NTFS
D. EXT4
E. XFS
上题图
第 97 题 [单选题] 接上题,其文件系统的建立日期是?
A. 2019-08-28
B. 2019-08-29
C. 2019-08-31
D. 2019-09-01
E. 2019-09-31
第 98 题 [单选题] RAID 目录下有是个文件夹,其中有多个加密办公文件,找出存放密码的文件,並使用 字典解密。阅读解密后的文件,请问阿龚(Gong)的生日是
A. 10/1/1999
B. 12/24/1988
C. 8/5/2000
D. 1/1/1989
E. 2/2/1990
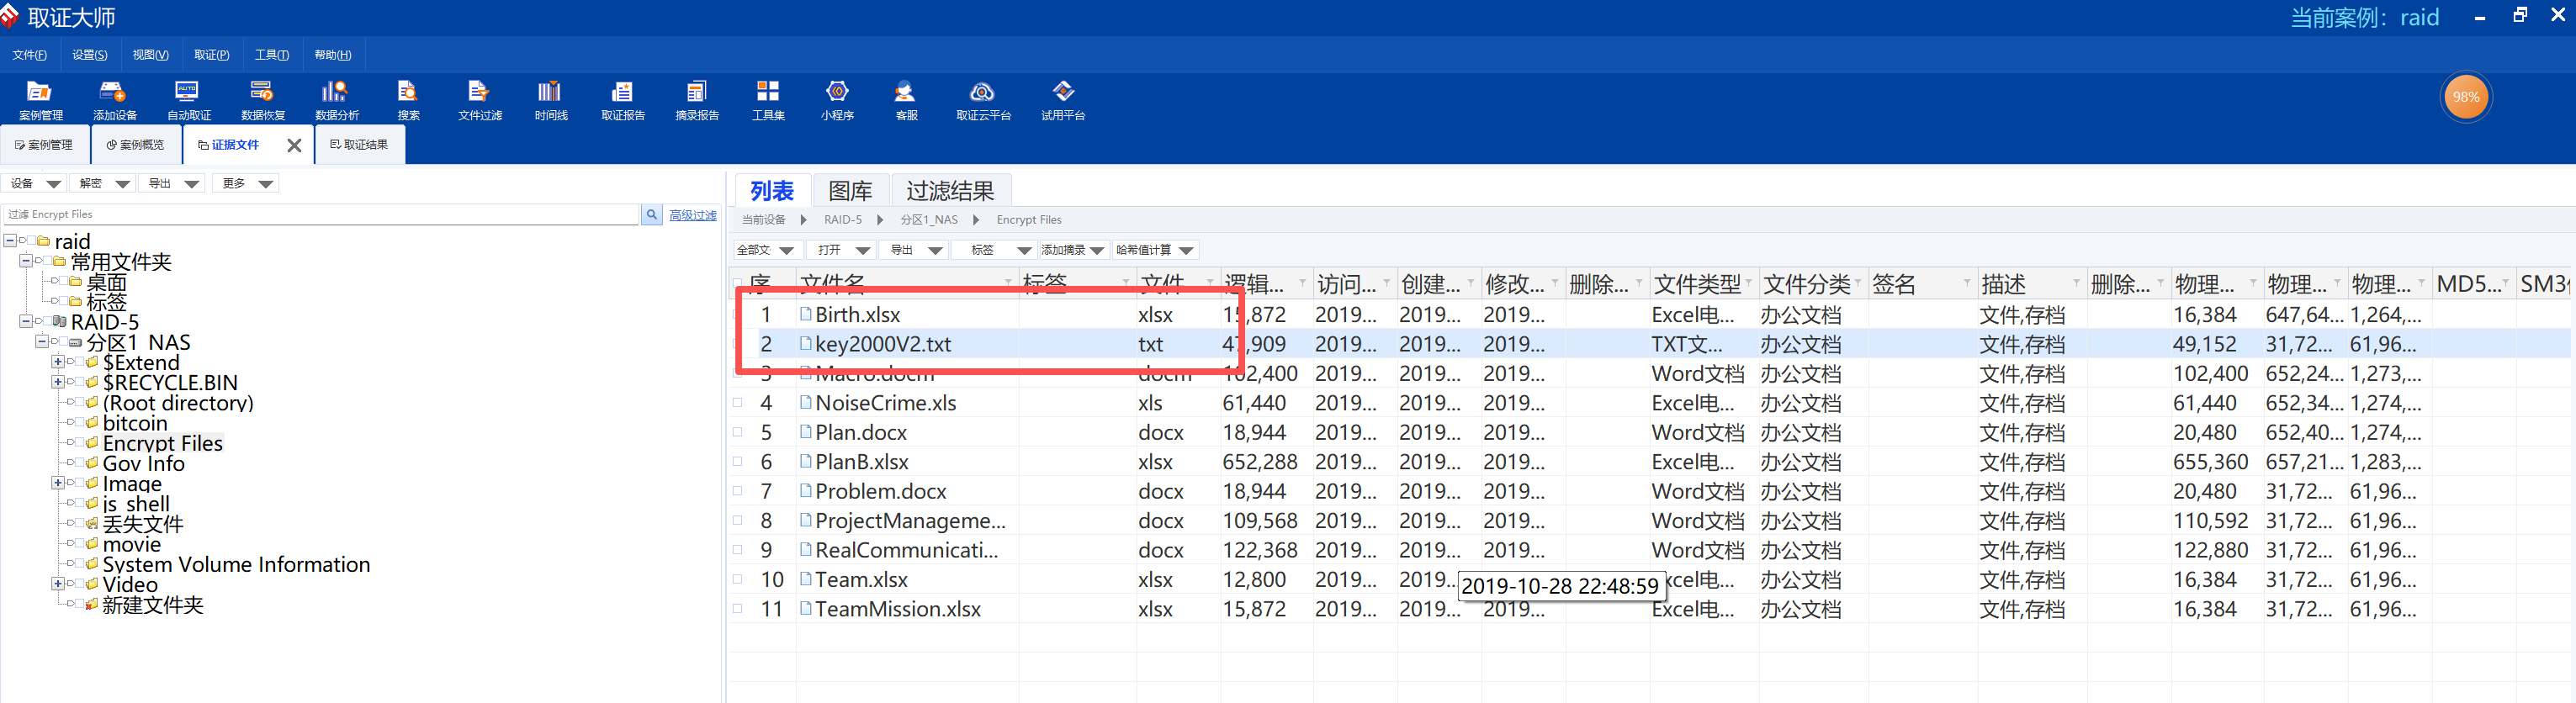
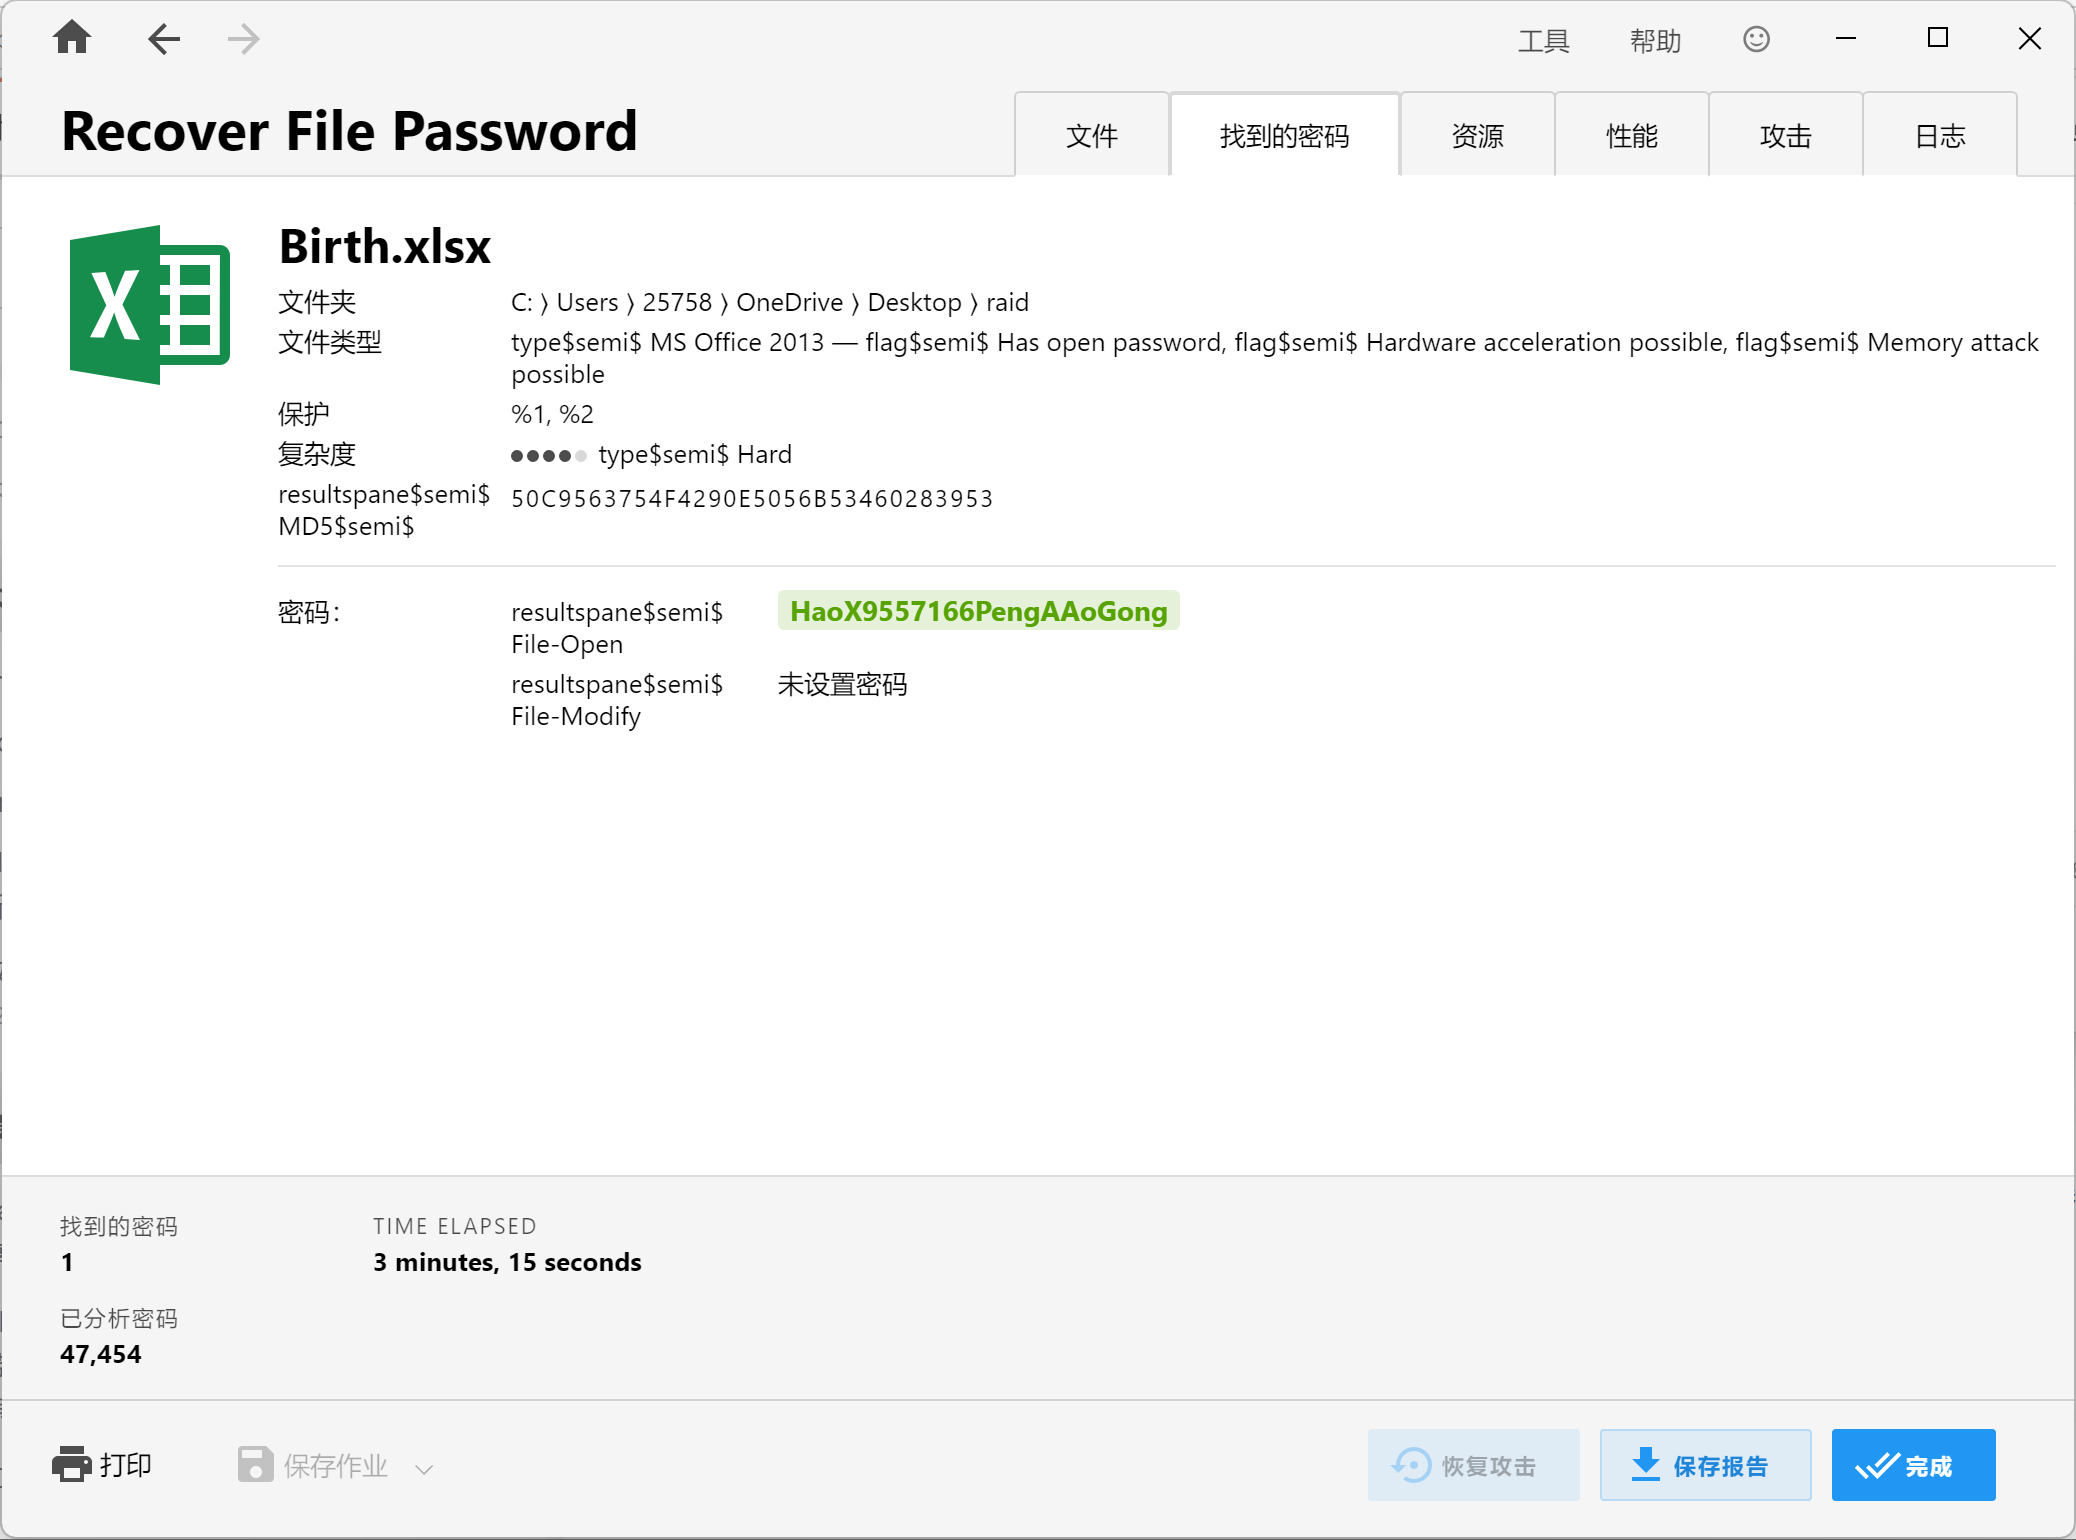
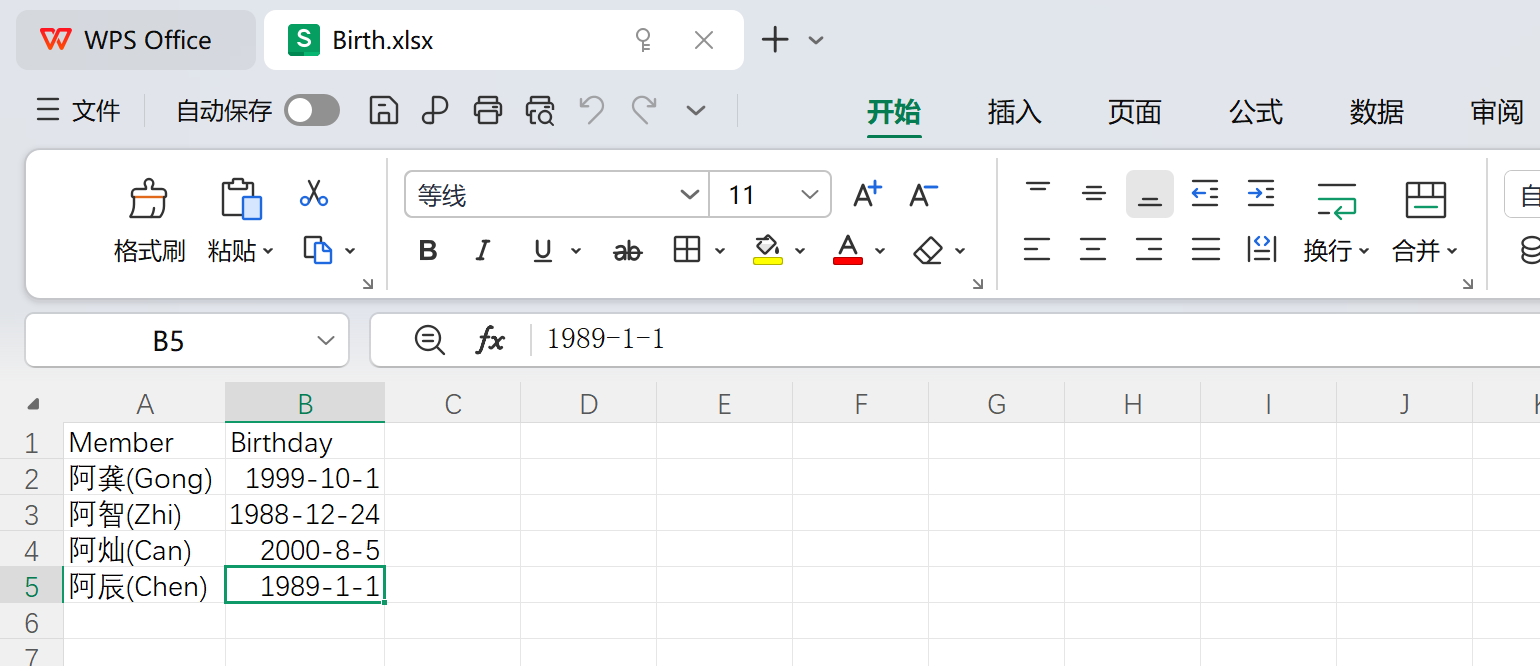
第 99 题 [单选题] 接上题,阅读解密后的文件,请问阿龚(Gong)的电话是
A. 52019073
B. 52848374
C. 52012009
D. 59087673
E. 以上都不是
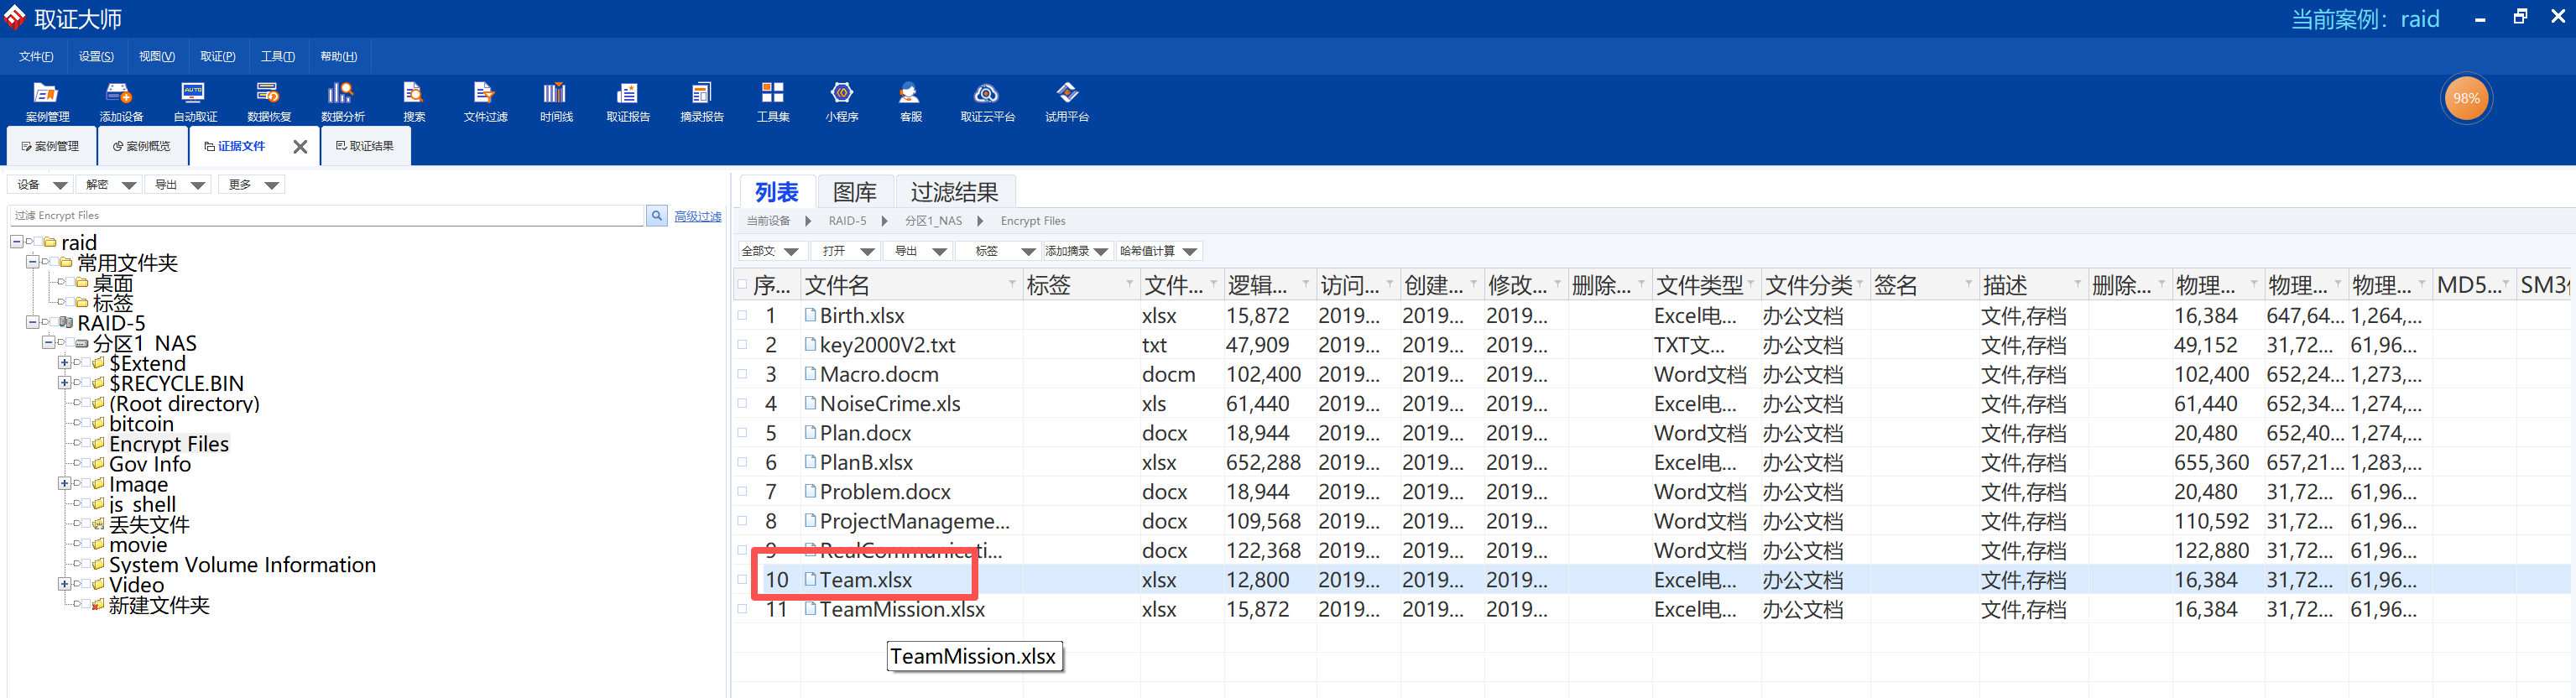
第 100 题 [单选题] 接上题,阅读解密后的文件,请问阿智 (Zhi) 的mission是
A. Bitcoin transaction
B. research on Government security vulnerability
C. Holiday
D. Stay at home with her child
E. 以上都不是
第 101 题 [单选题] 在黑客的RAID中发现有一个装有各种js脚本的文件夹js_shell,请问在这个文件夹中的下 列哪个脚本带有恶意功能?
A. command.js
B. agent.js
C. control.js
D. server.js
E. dark.js
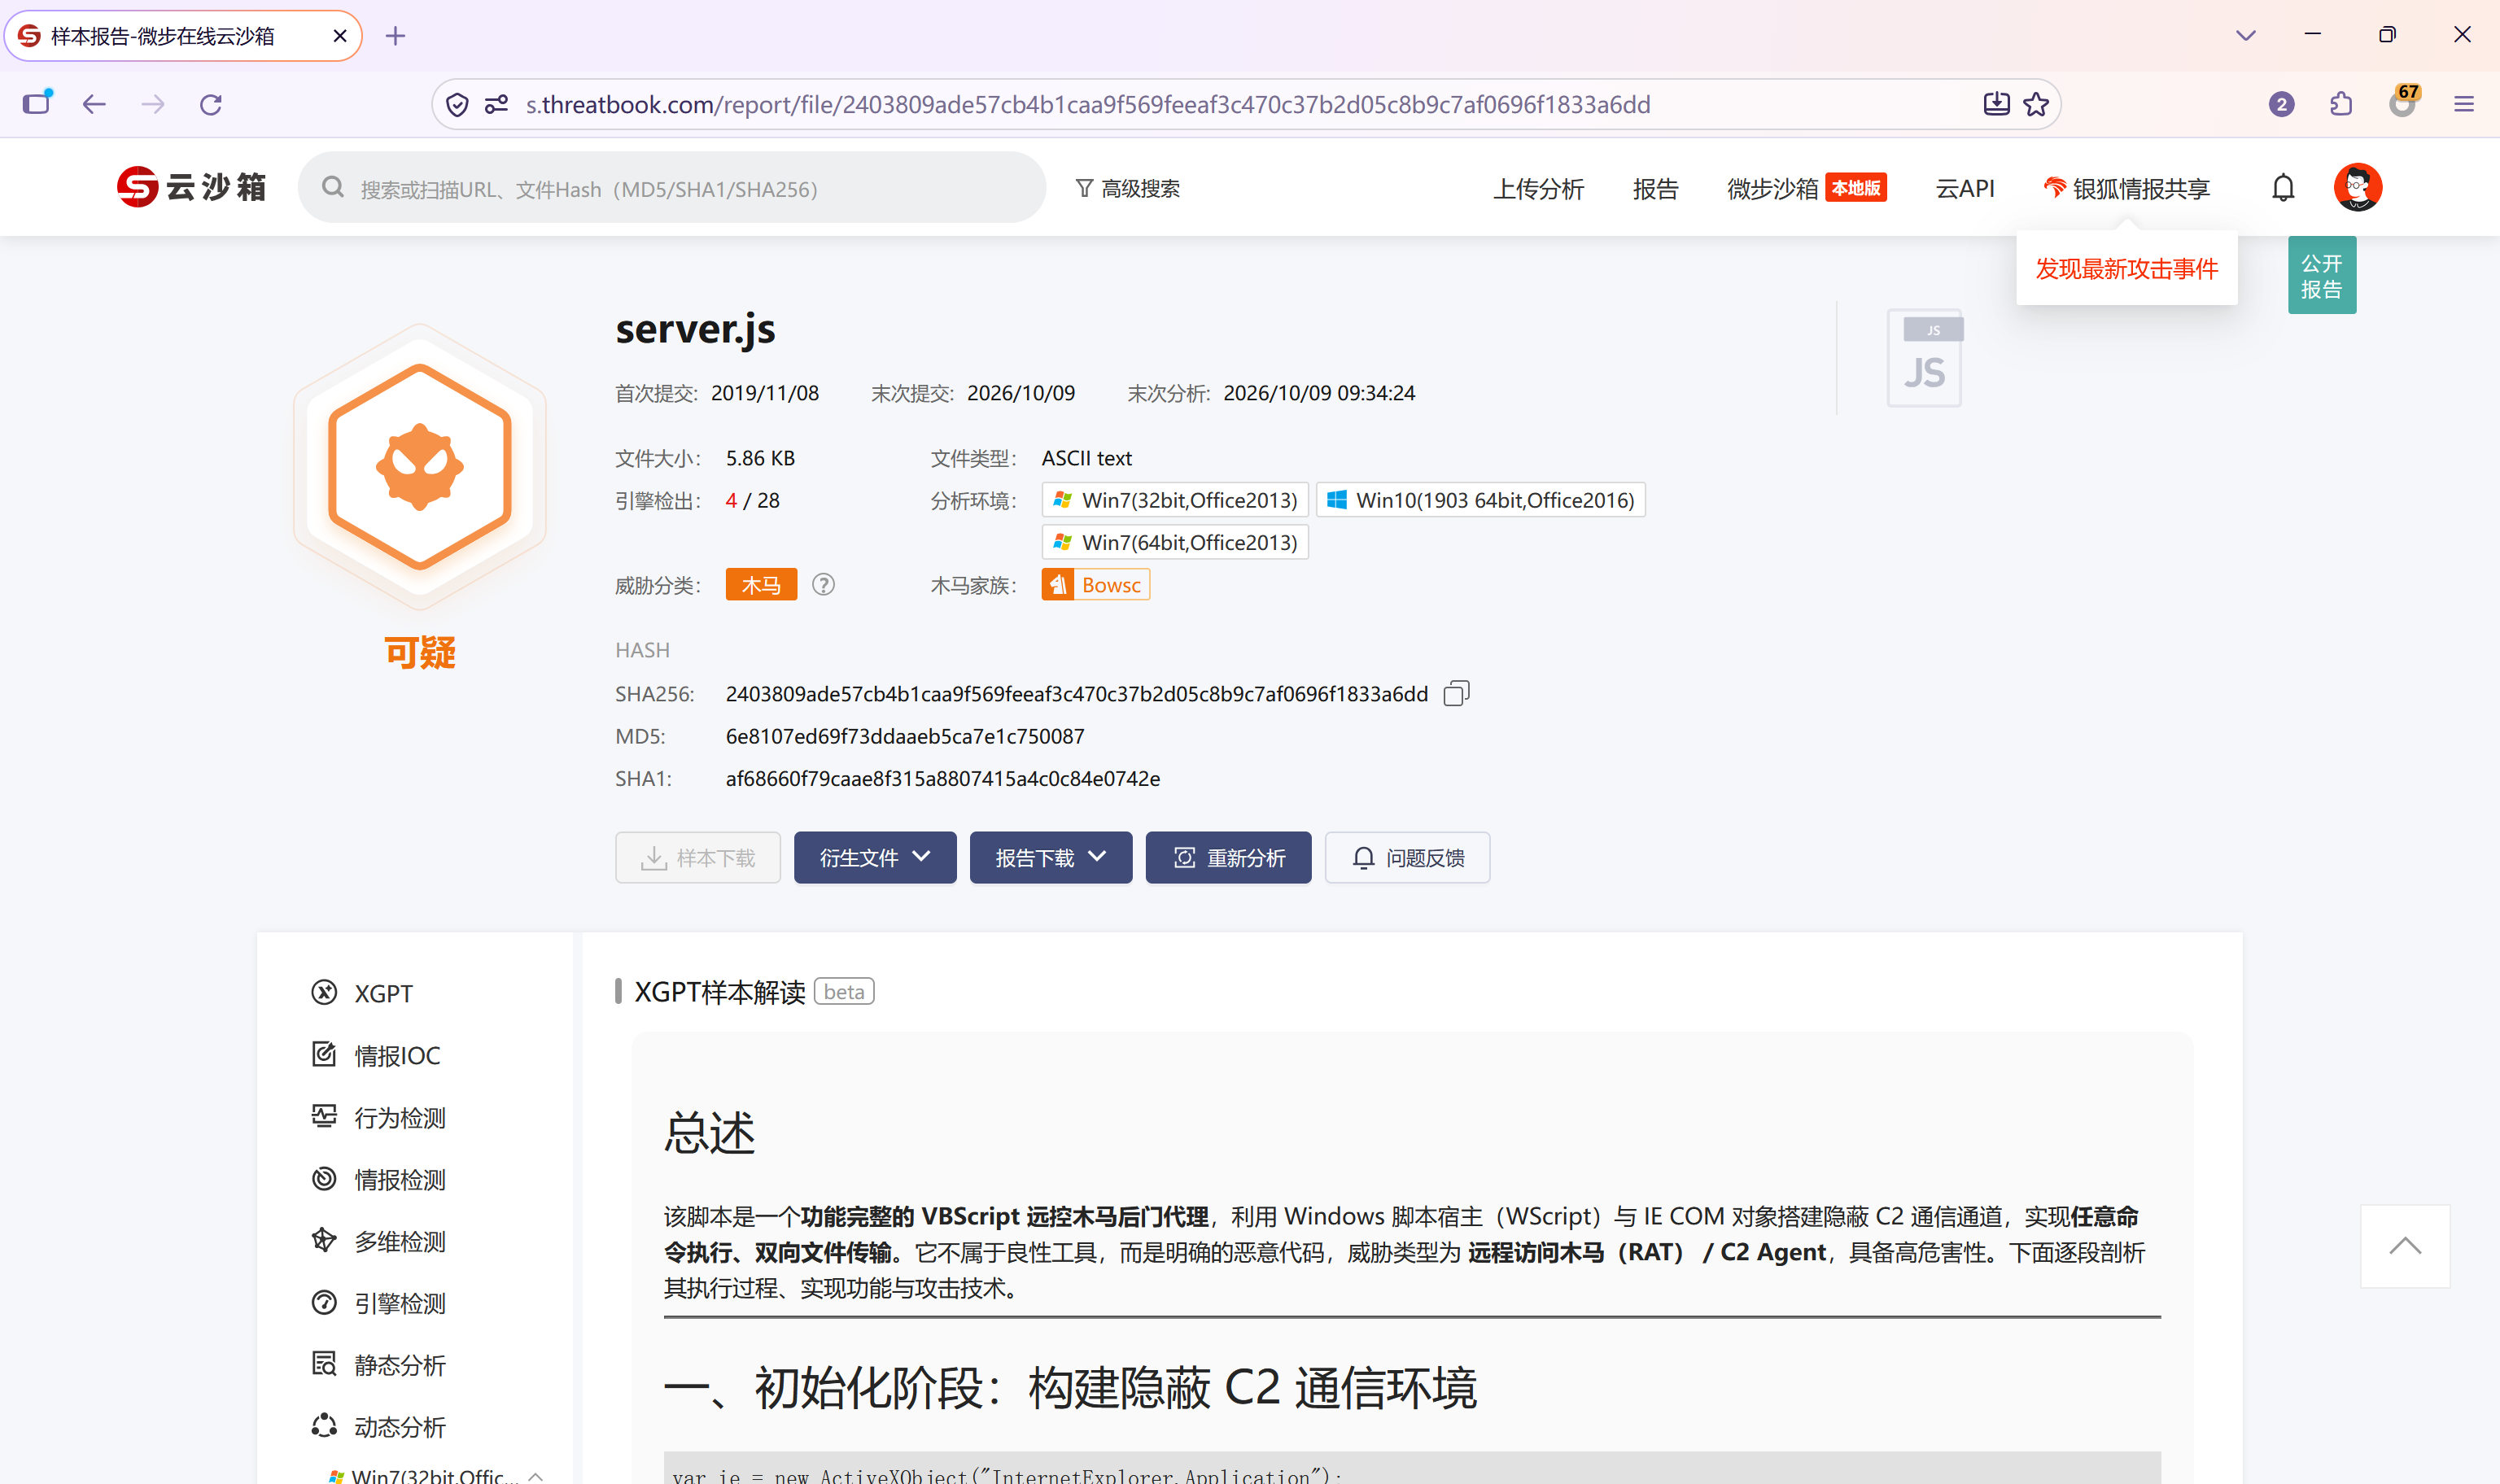
第 102 题 [单选题] 接上题,根据上述恶意js脚本分析,其带有下列哪种恶意功能?
A. 发送文件到C&C服务器端
B. 加密勒索
C. 频繁弹出广告
D. 浏览器劫持
E. 开启录音功能
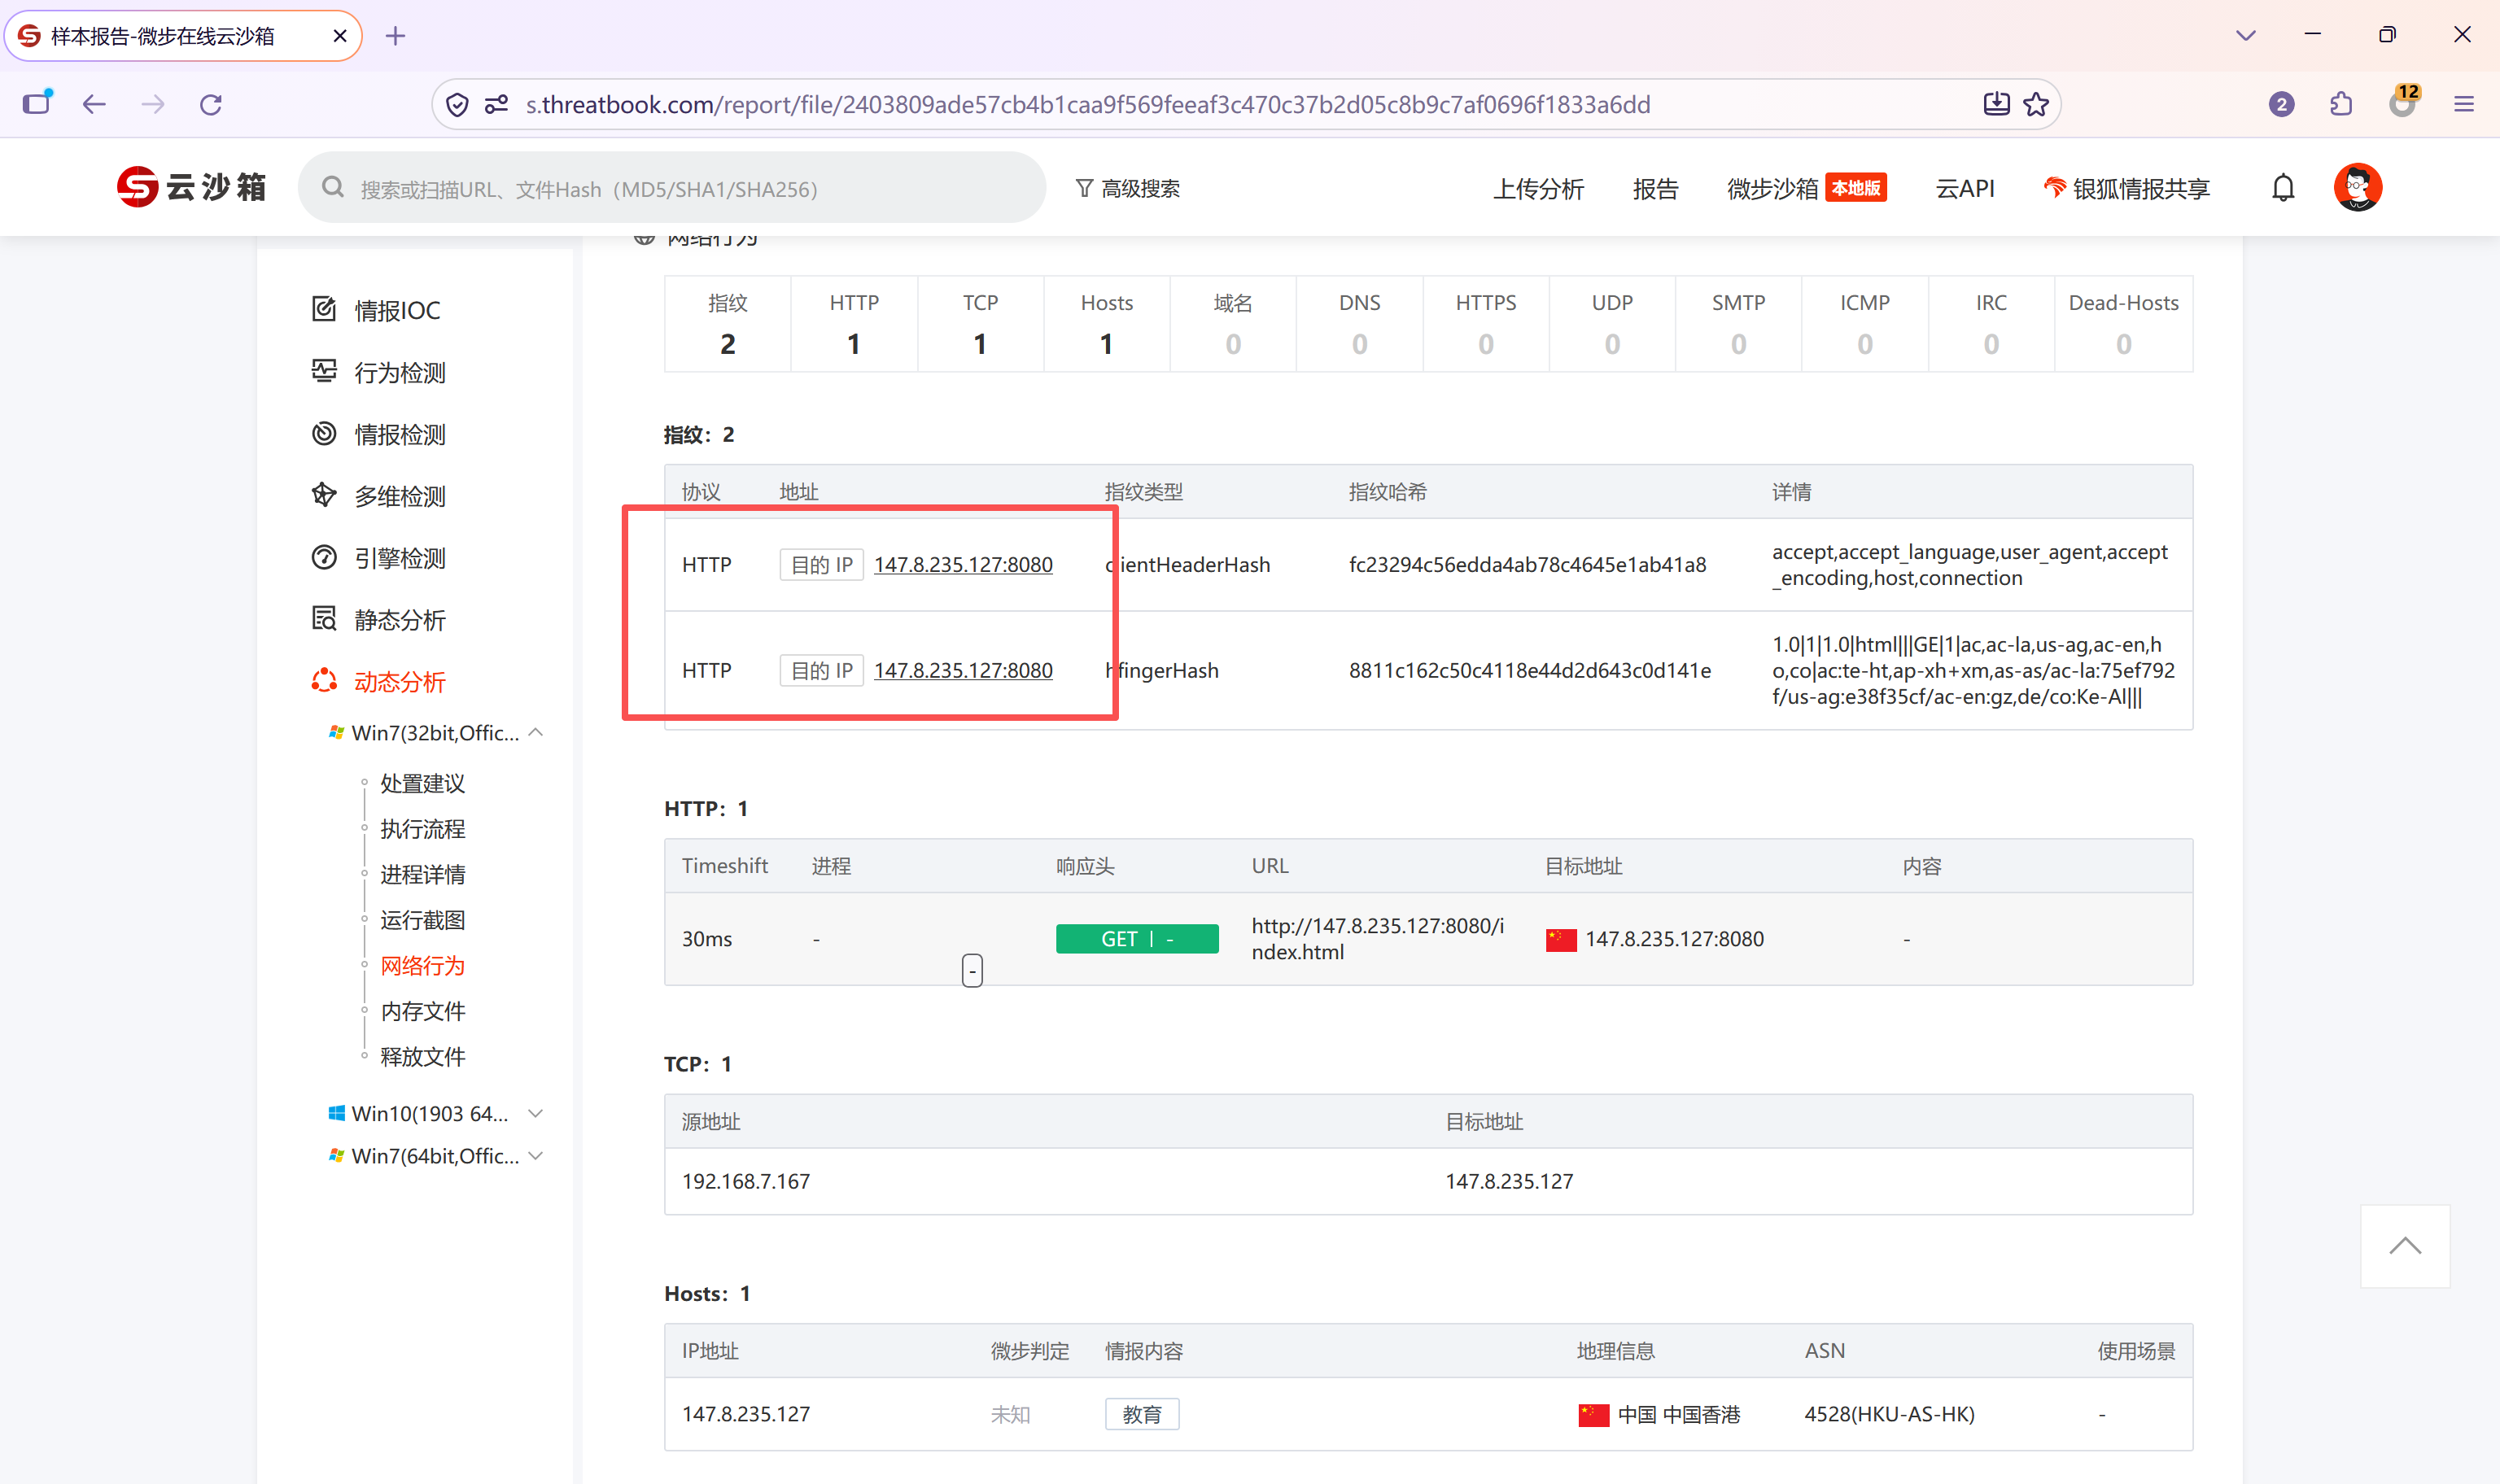
第 103 题 [单选题] 接上题,根据上述恶意js脚本分析,下列哪一个是其想要连接的ip地址?
A. 192.168.0.123
B. 147.8.235.127
C. 147.7.243.36
D. 147.7.208.36
E. 147.8.27.235
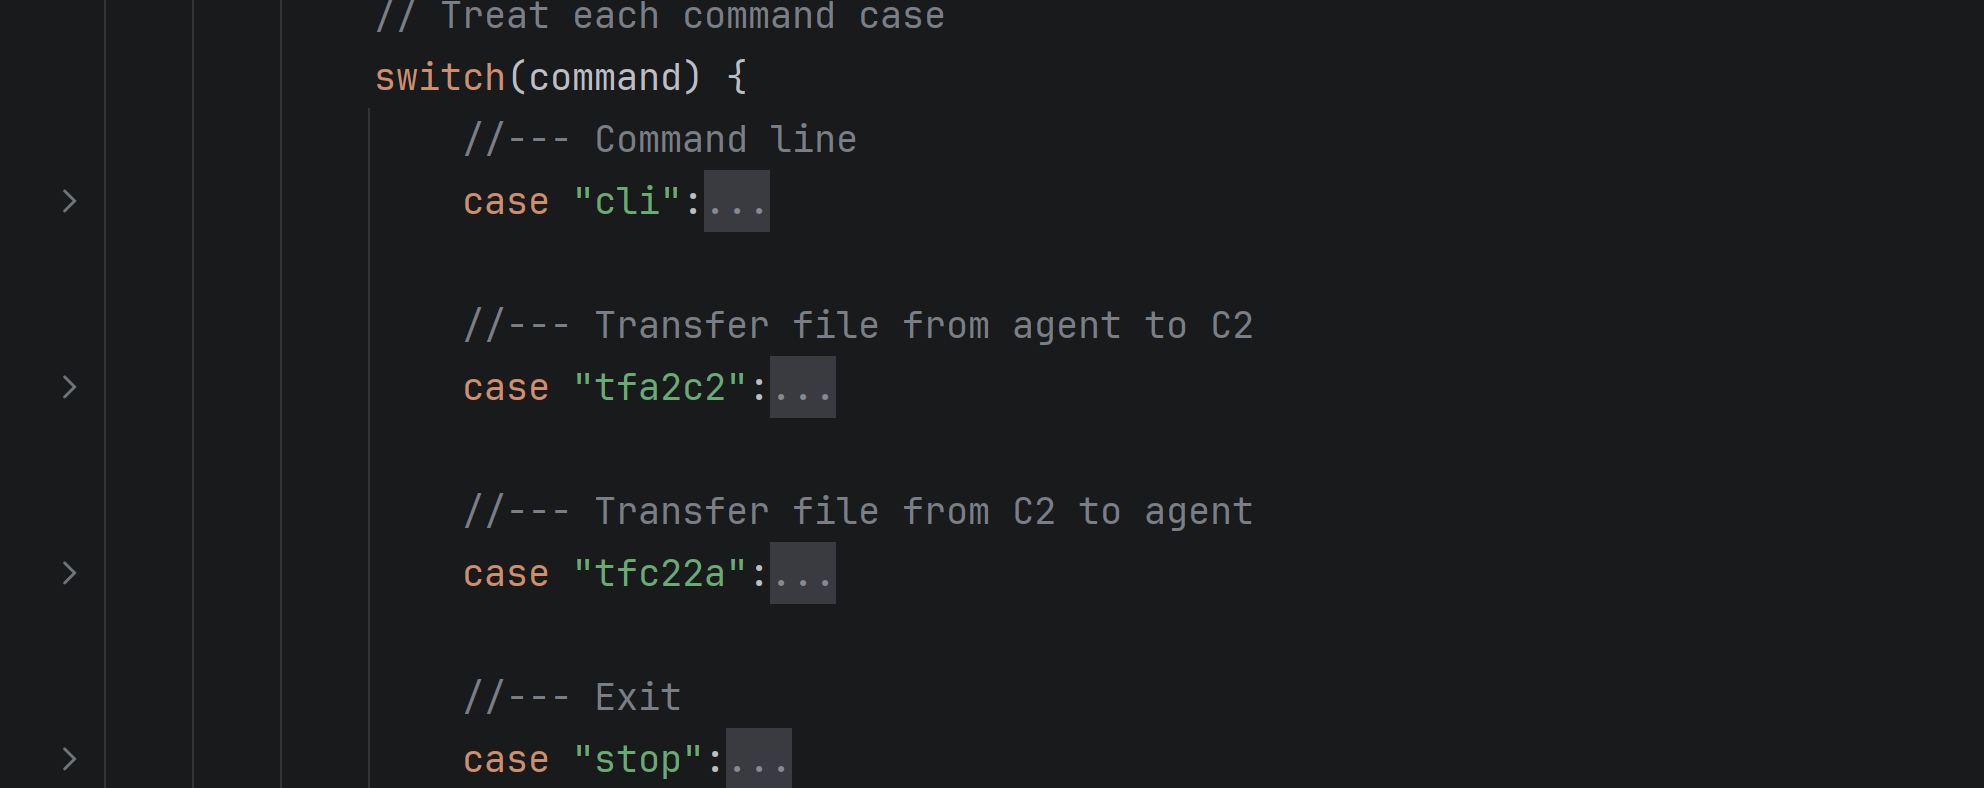
第 104 题 [单选题] 接上题,根据上述恶意js脚本分析,攻击者共可以对其发出几种不同的有效指令?
A. 1
B. 2
C. 3
D. 4
E. 5
一共四个case
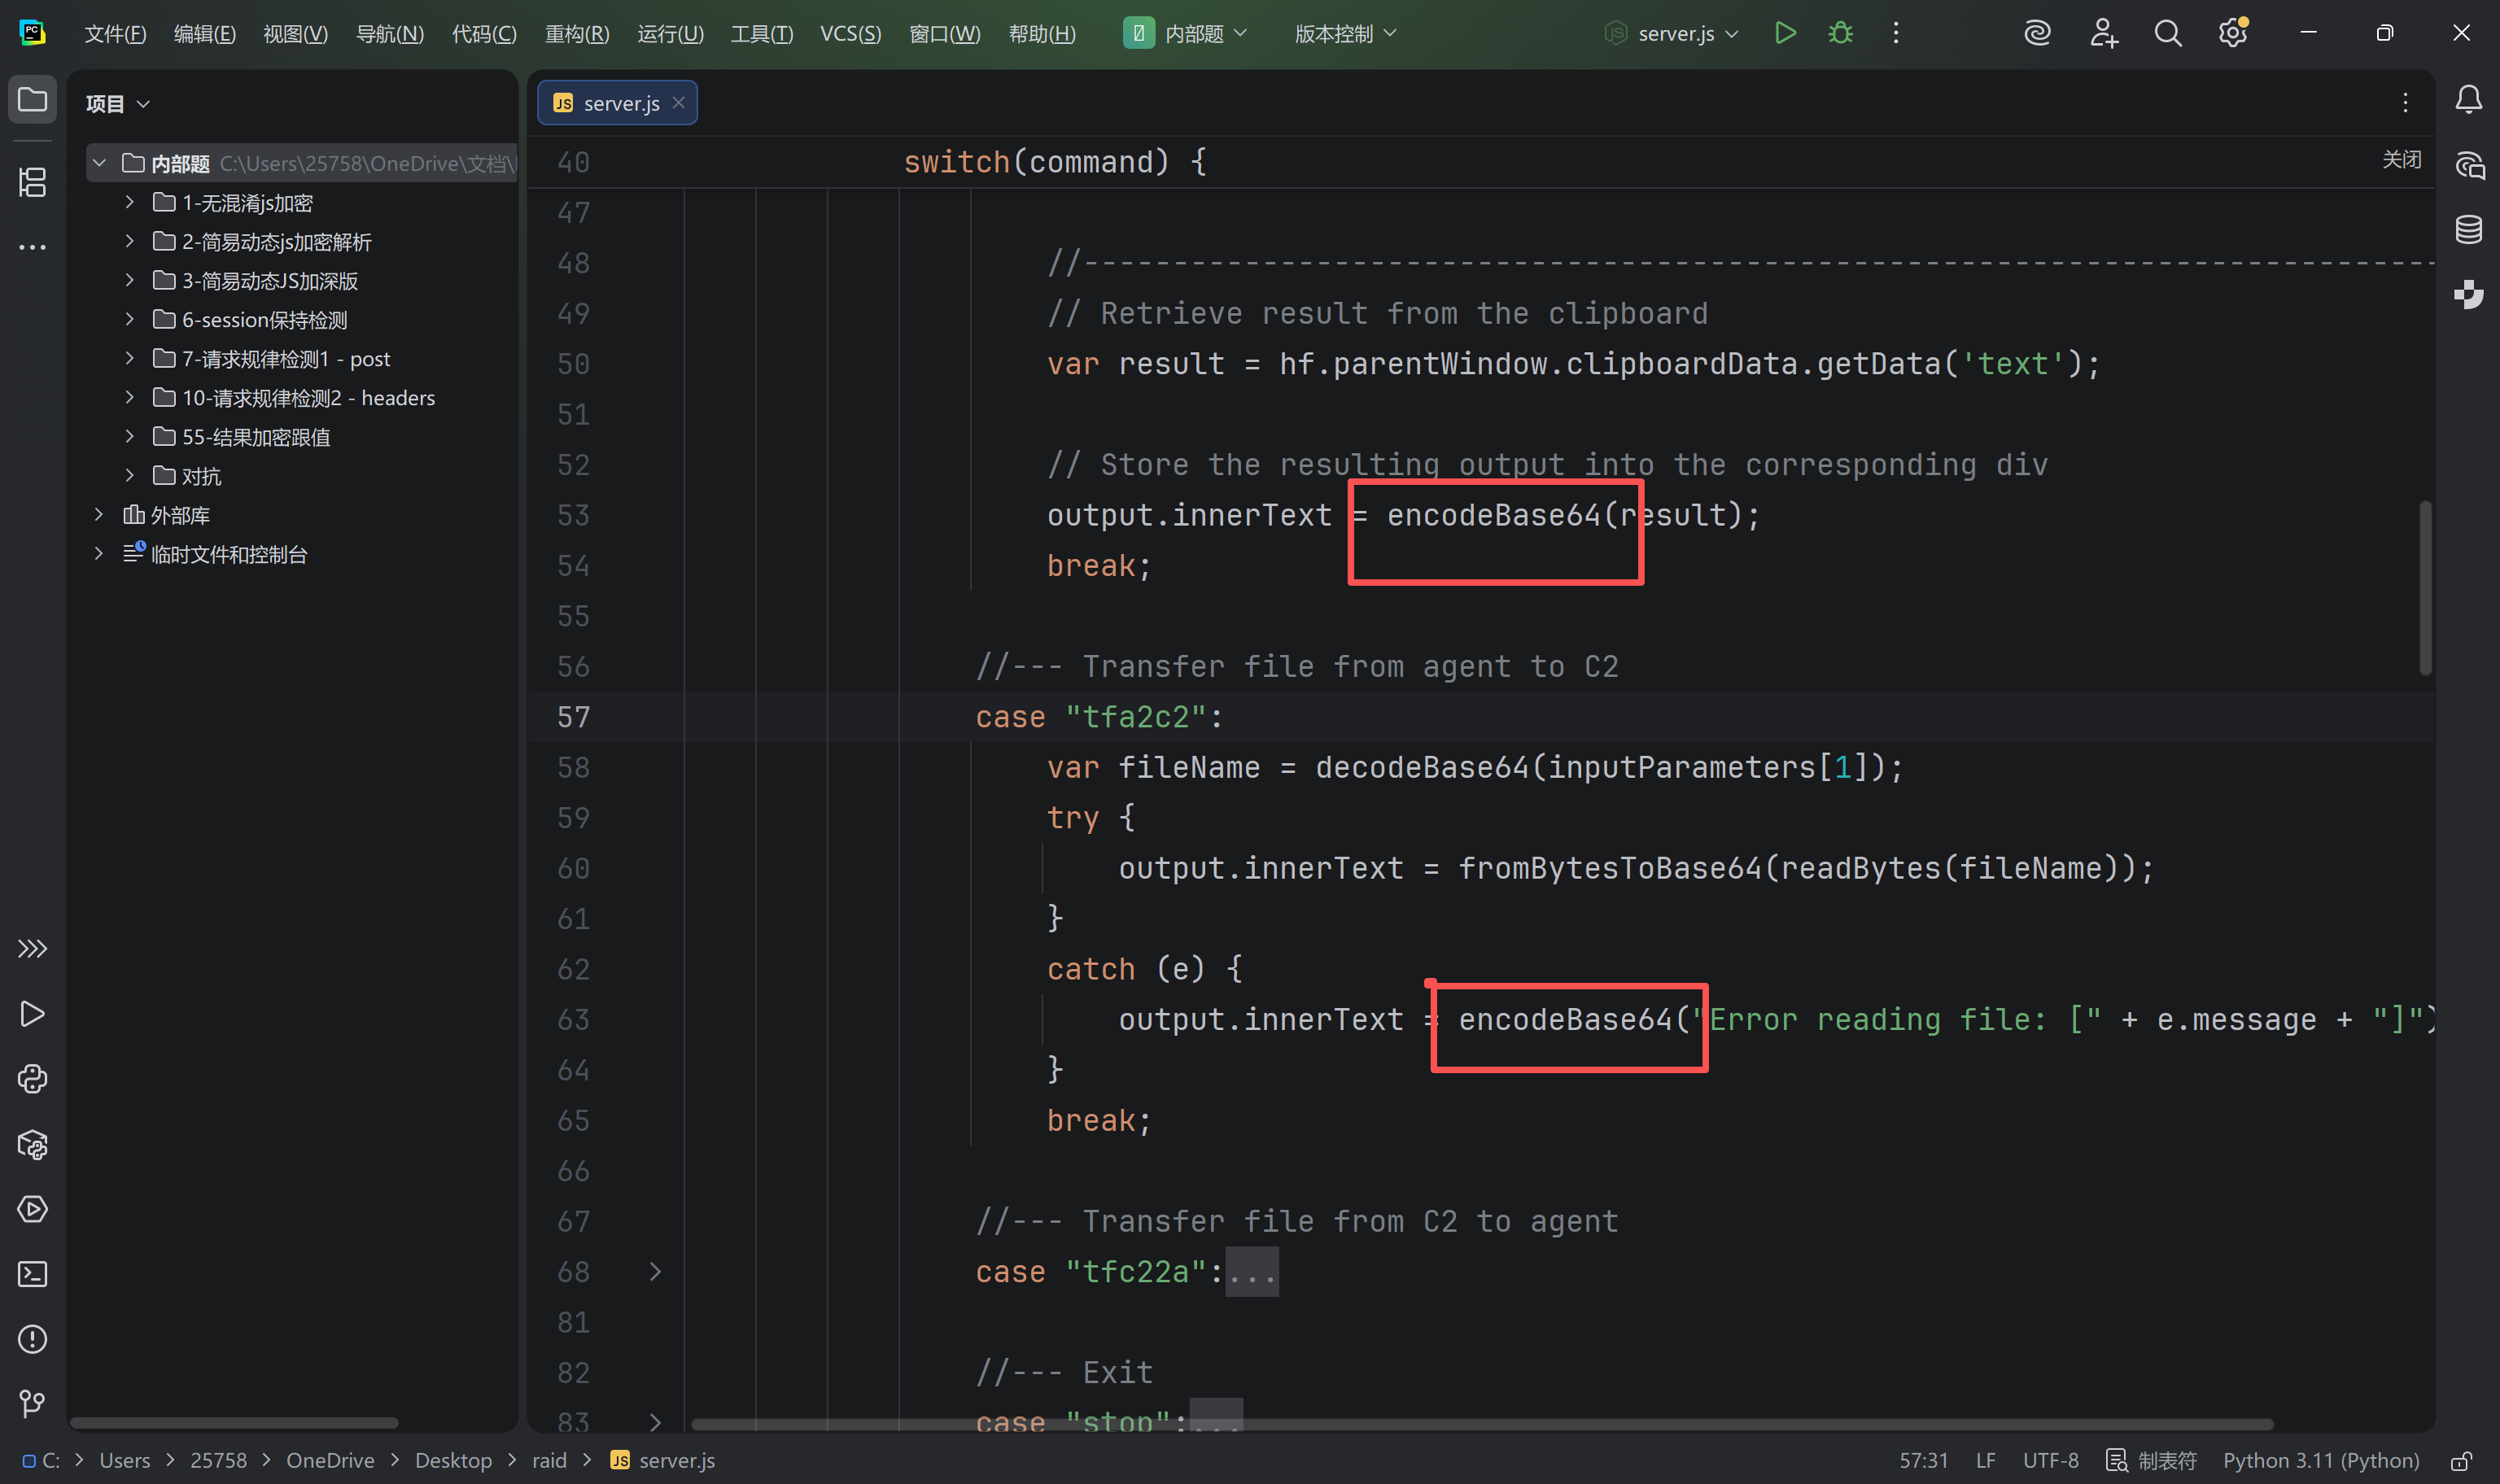
第 105 题 [单选题] 接上题,根据上述恶意js脚本分析,该文件在解析攻击者指令的时候使用的编码转换方 式是?
A. GB18030
B. GBK
C. QP-encoding
D. Quoted-printable
E. Base64
每个case最后都用到了base64
流量分析
第 106 题 [单选题] 在Hacker_PCAP文件夹中,有一个文件的MD5值为后5位为7ffb7,请问该文件的修改时间 (Modify time)为?
A. 2019-10-27
B. 2019-10-28
C. 2019-10-29
D. 2019-10-30
E. 2019-10-31
没找到题目说的文件
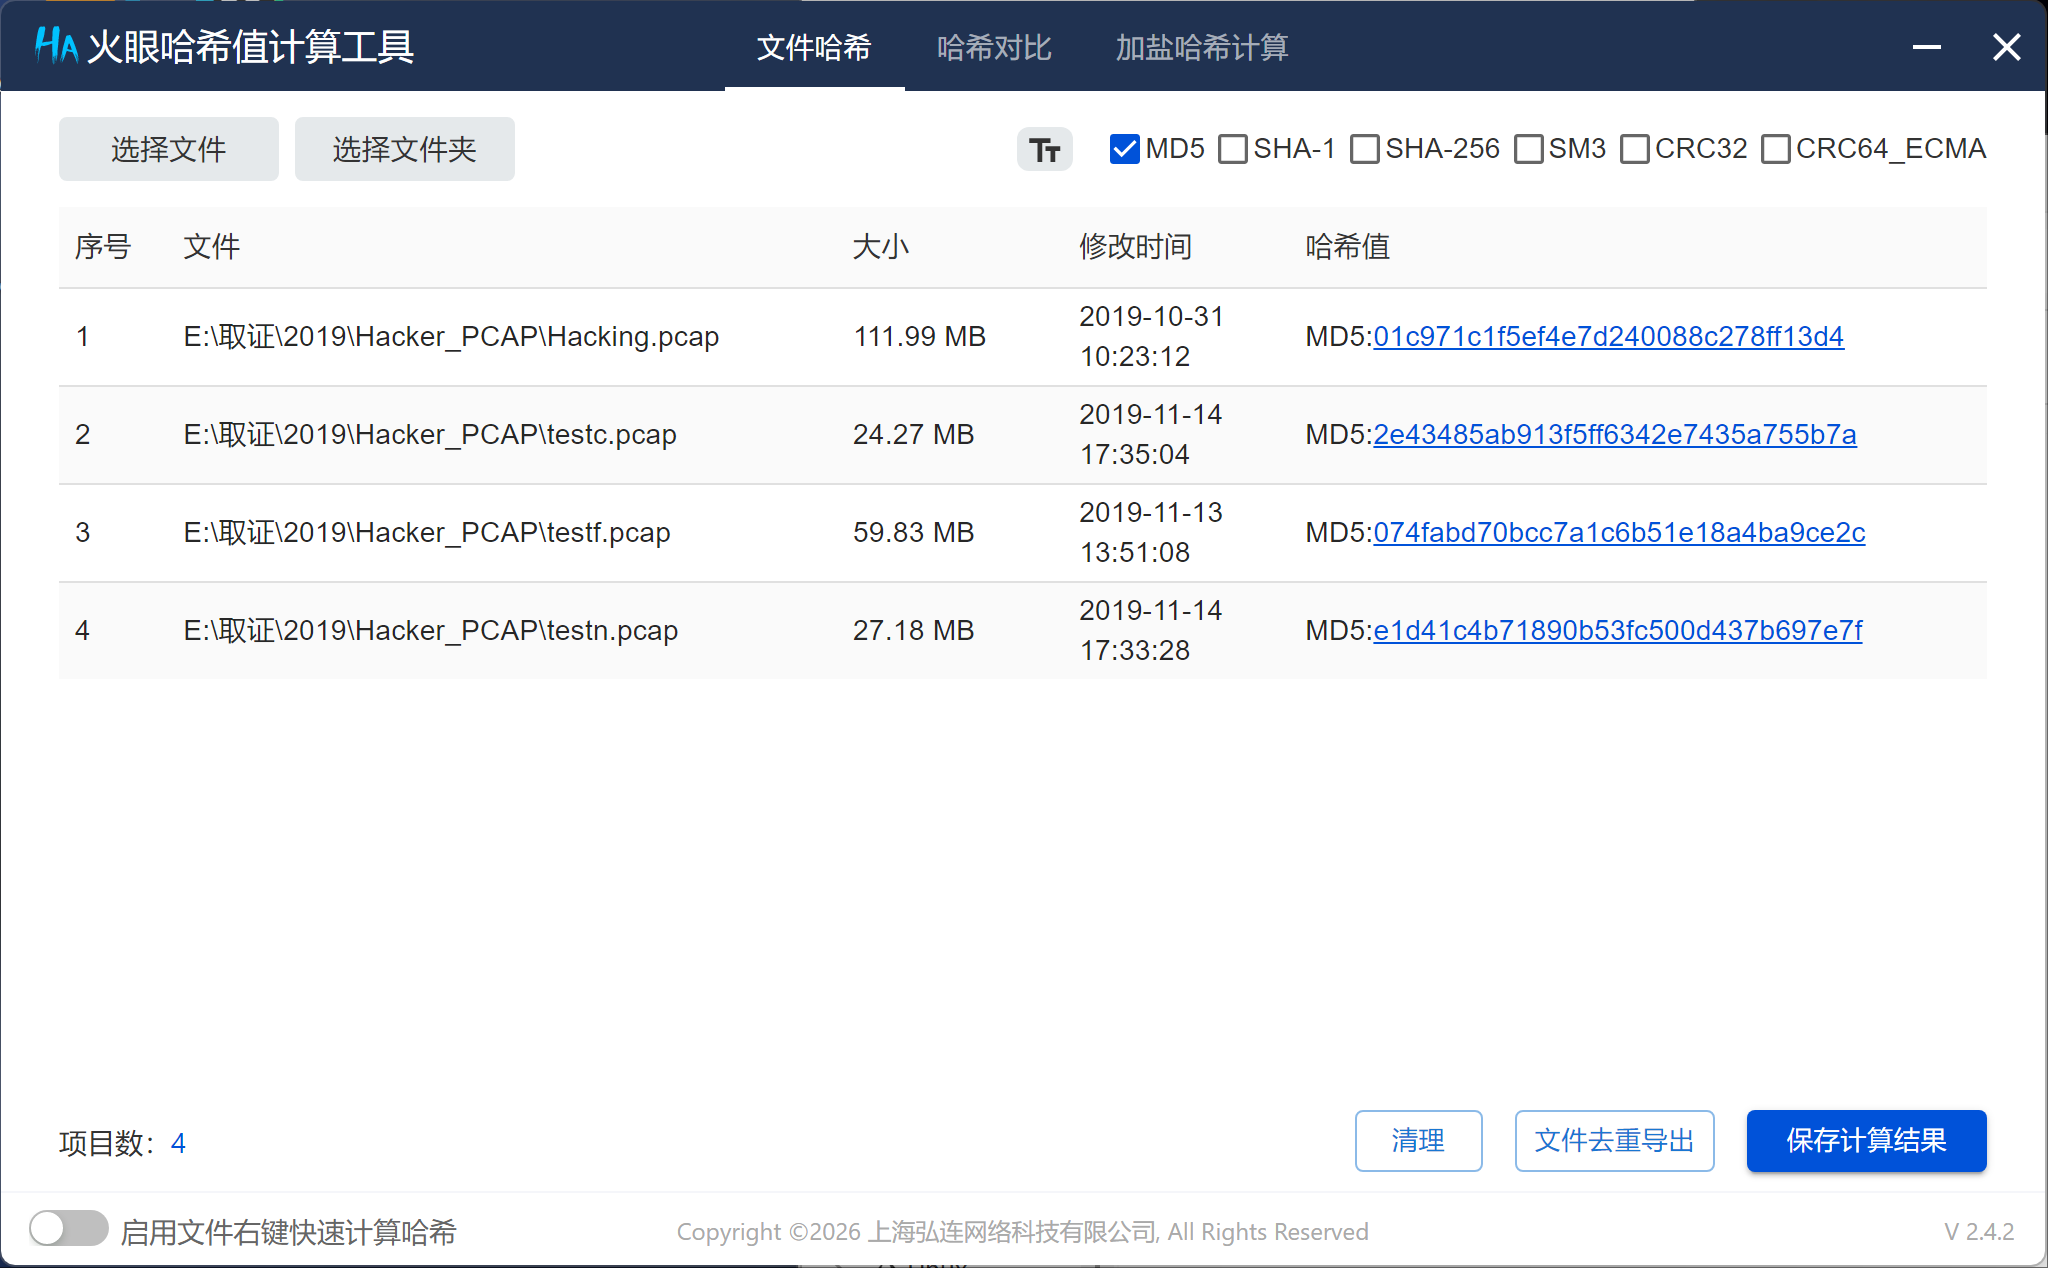
第 107 题 [单选题] 在Hacker_PCAP文件夹中,哪两个pcap文件包含DoS攻击?
A. Hacking, testc
B. testf, testn
C. testn, testc
D. Hacking, testf
E. Hacking, testn
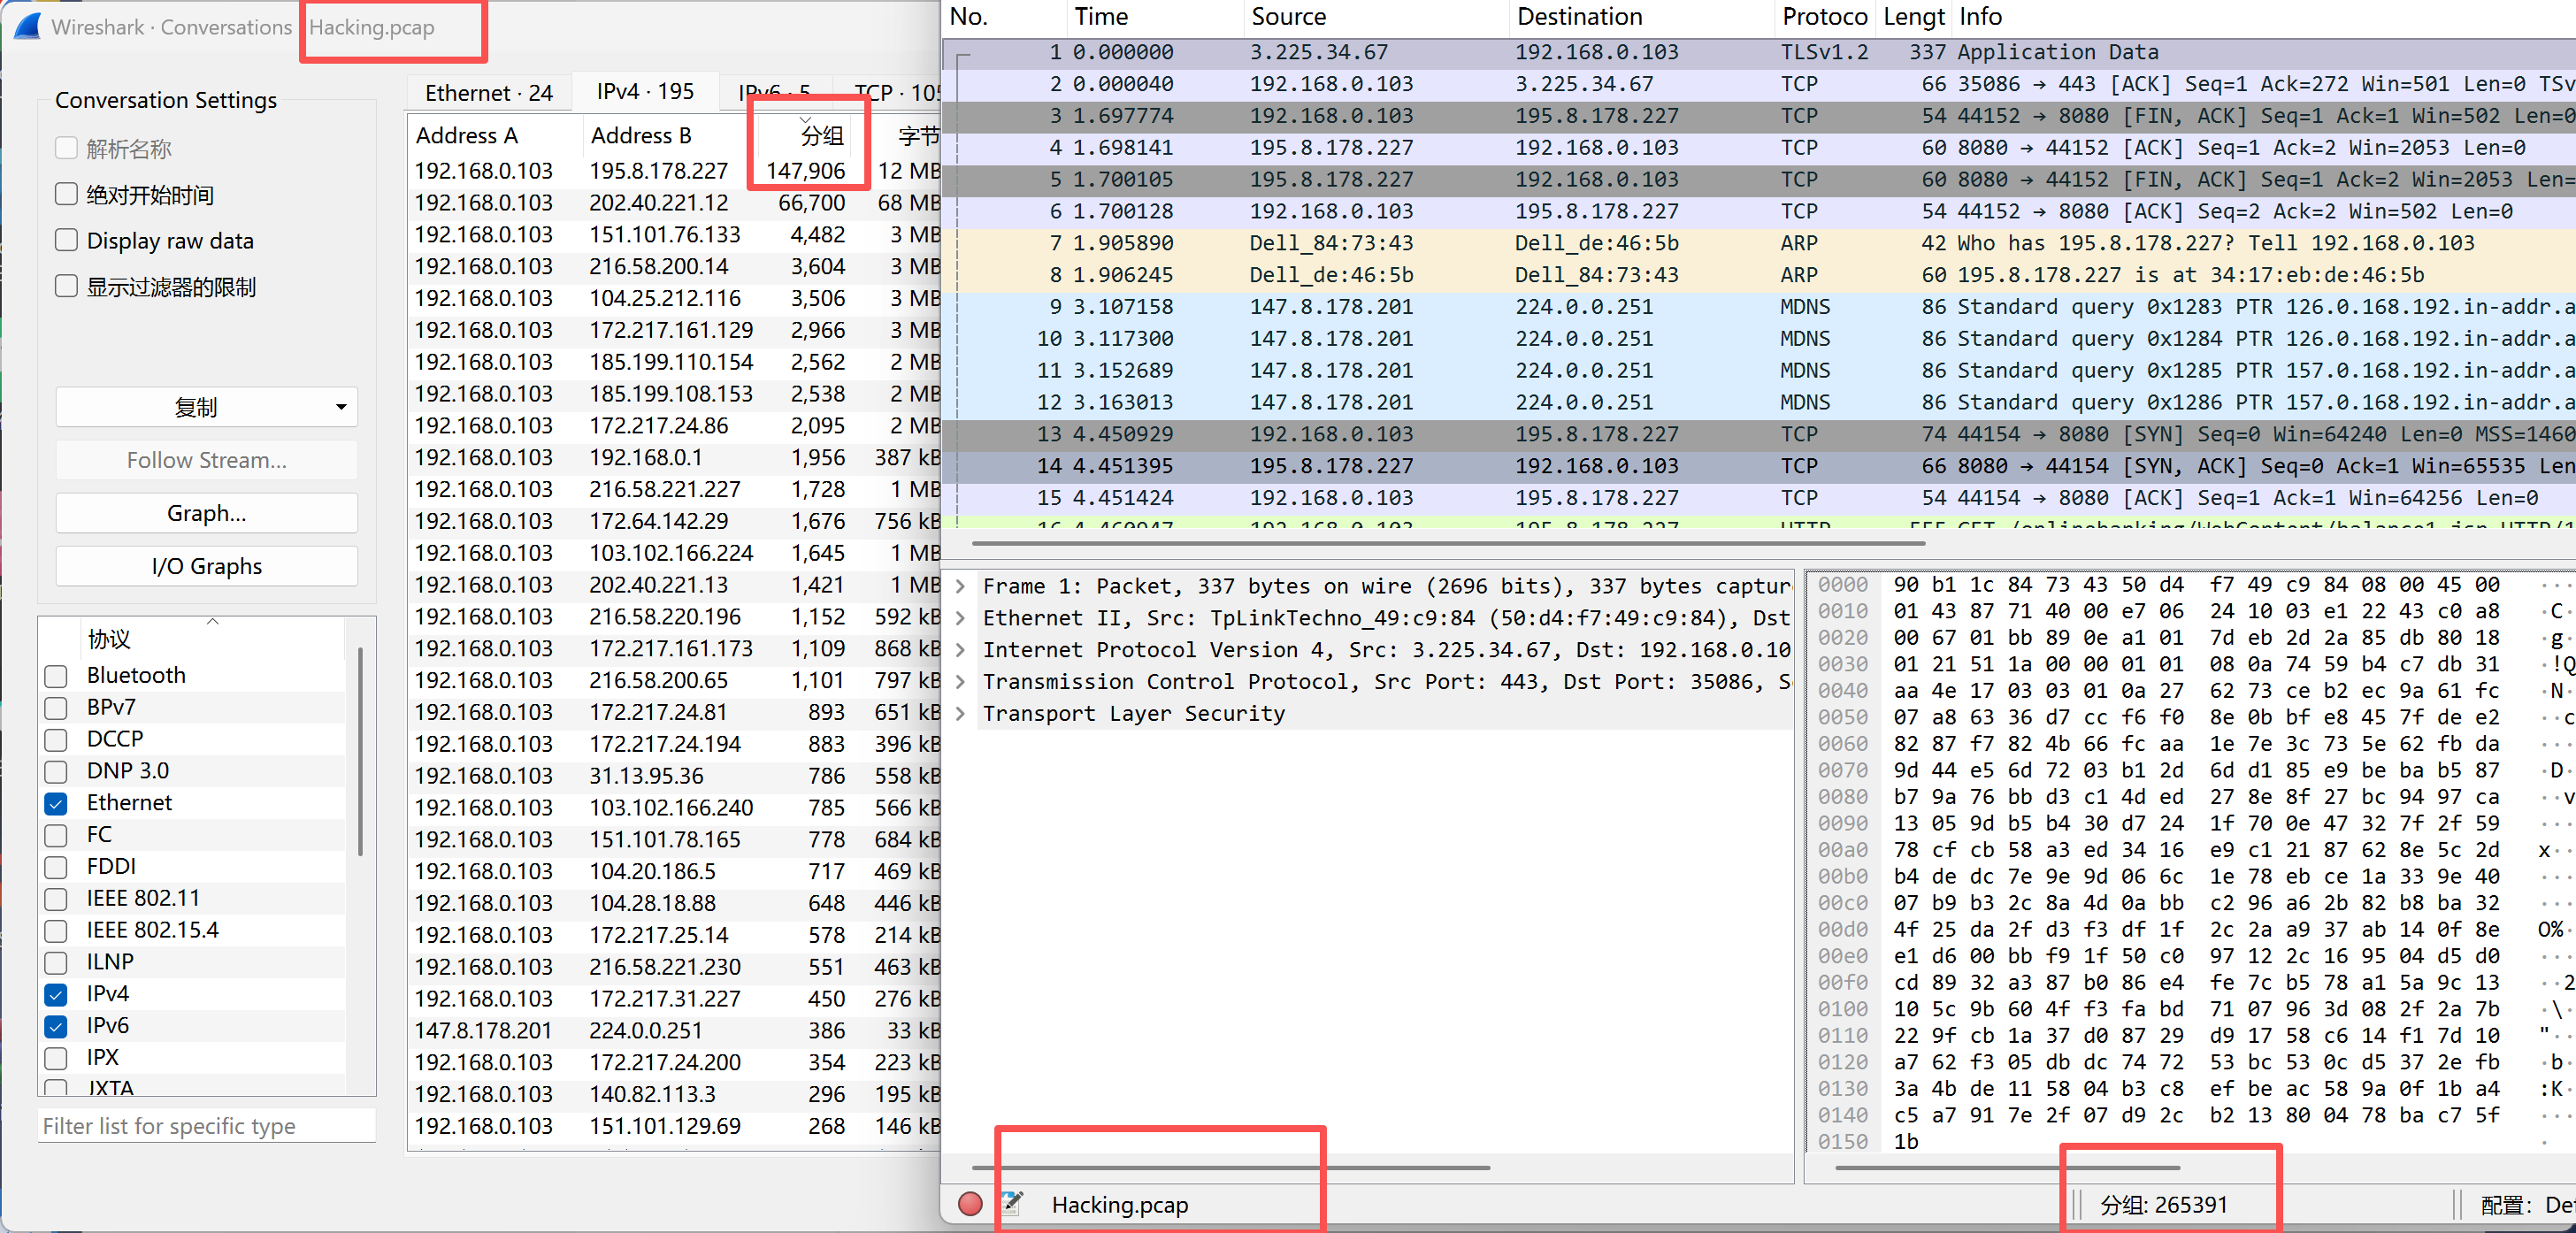
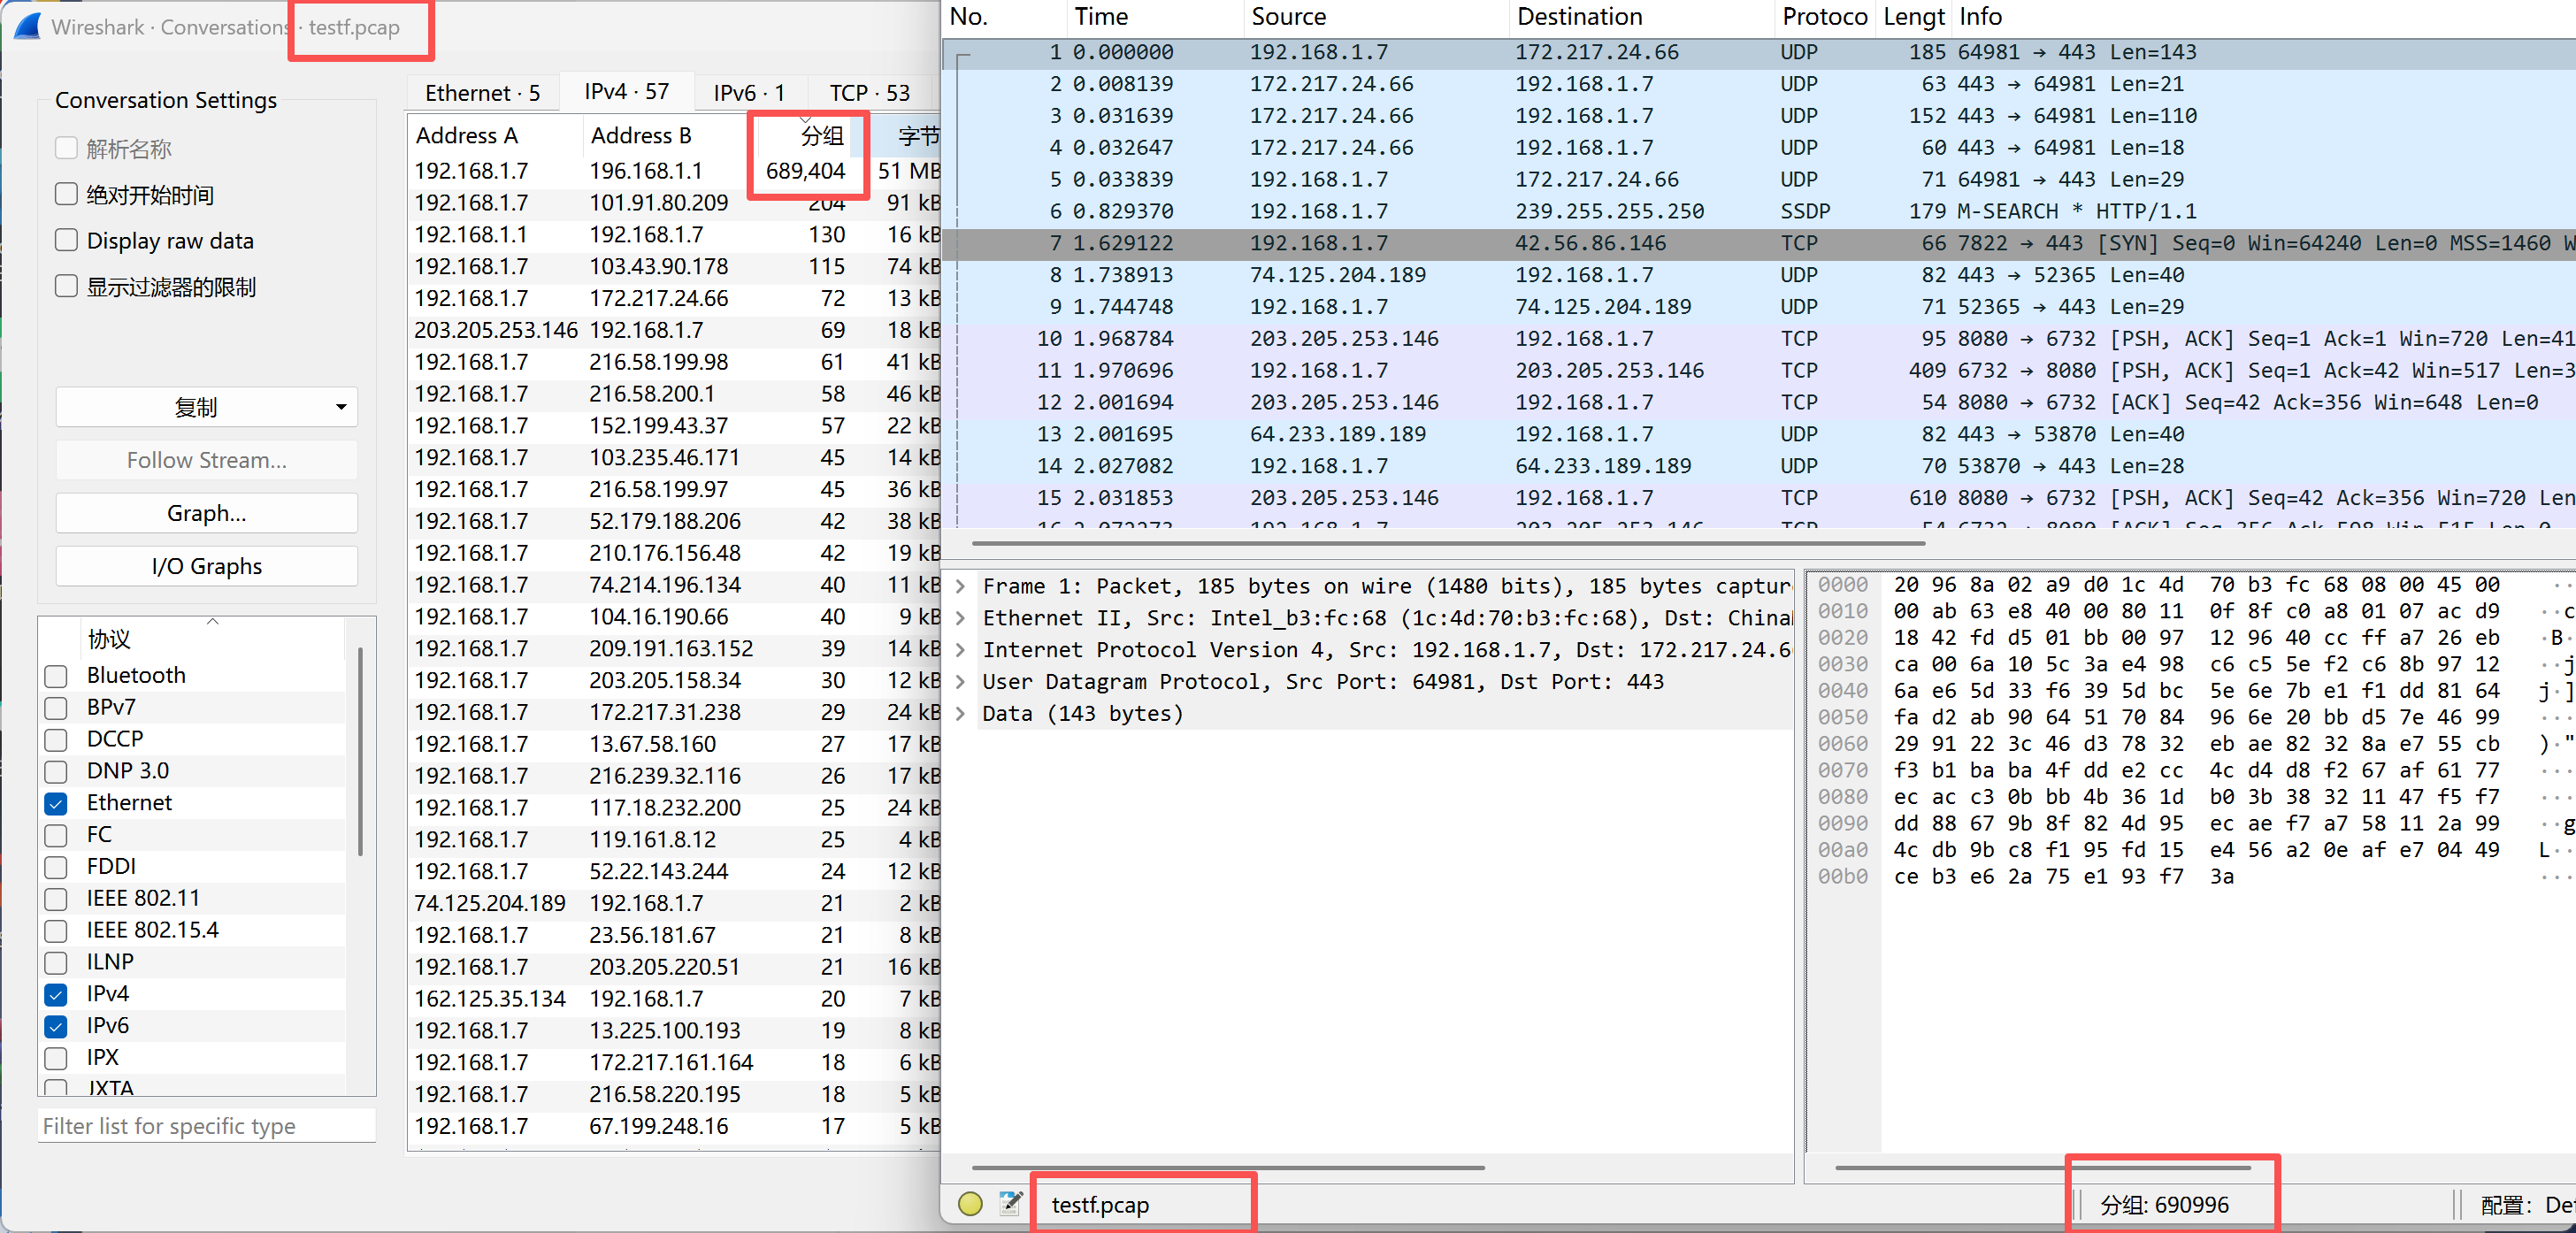
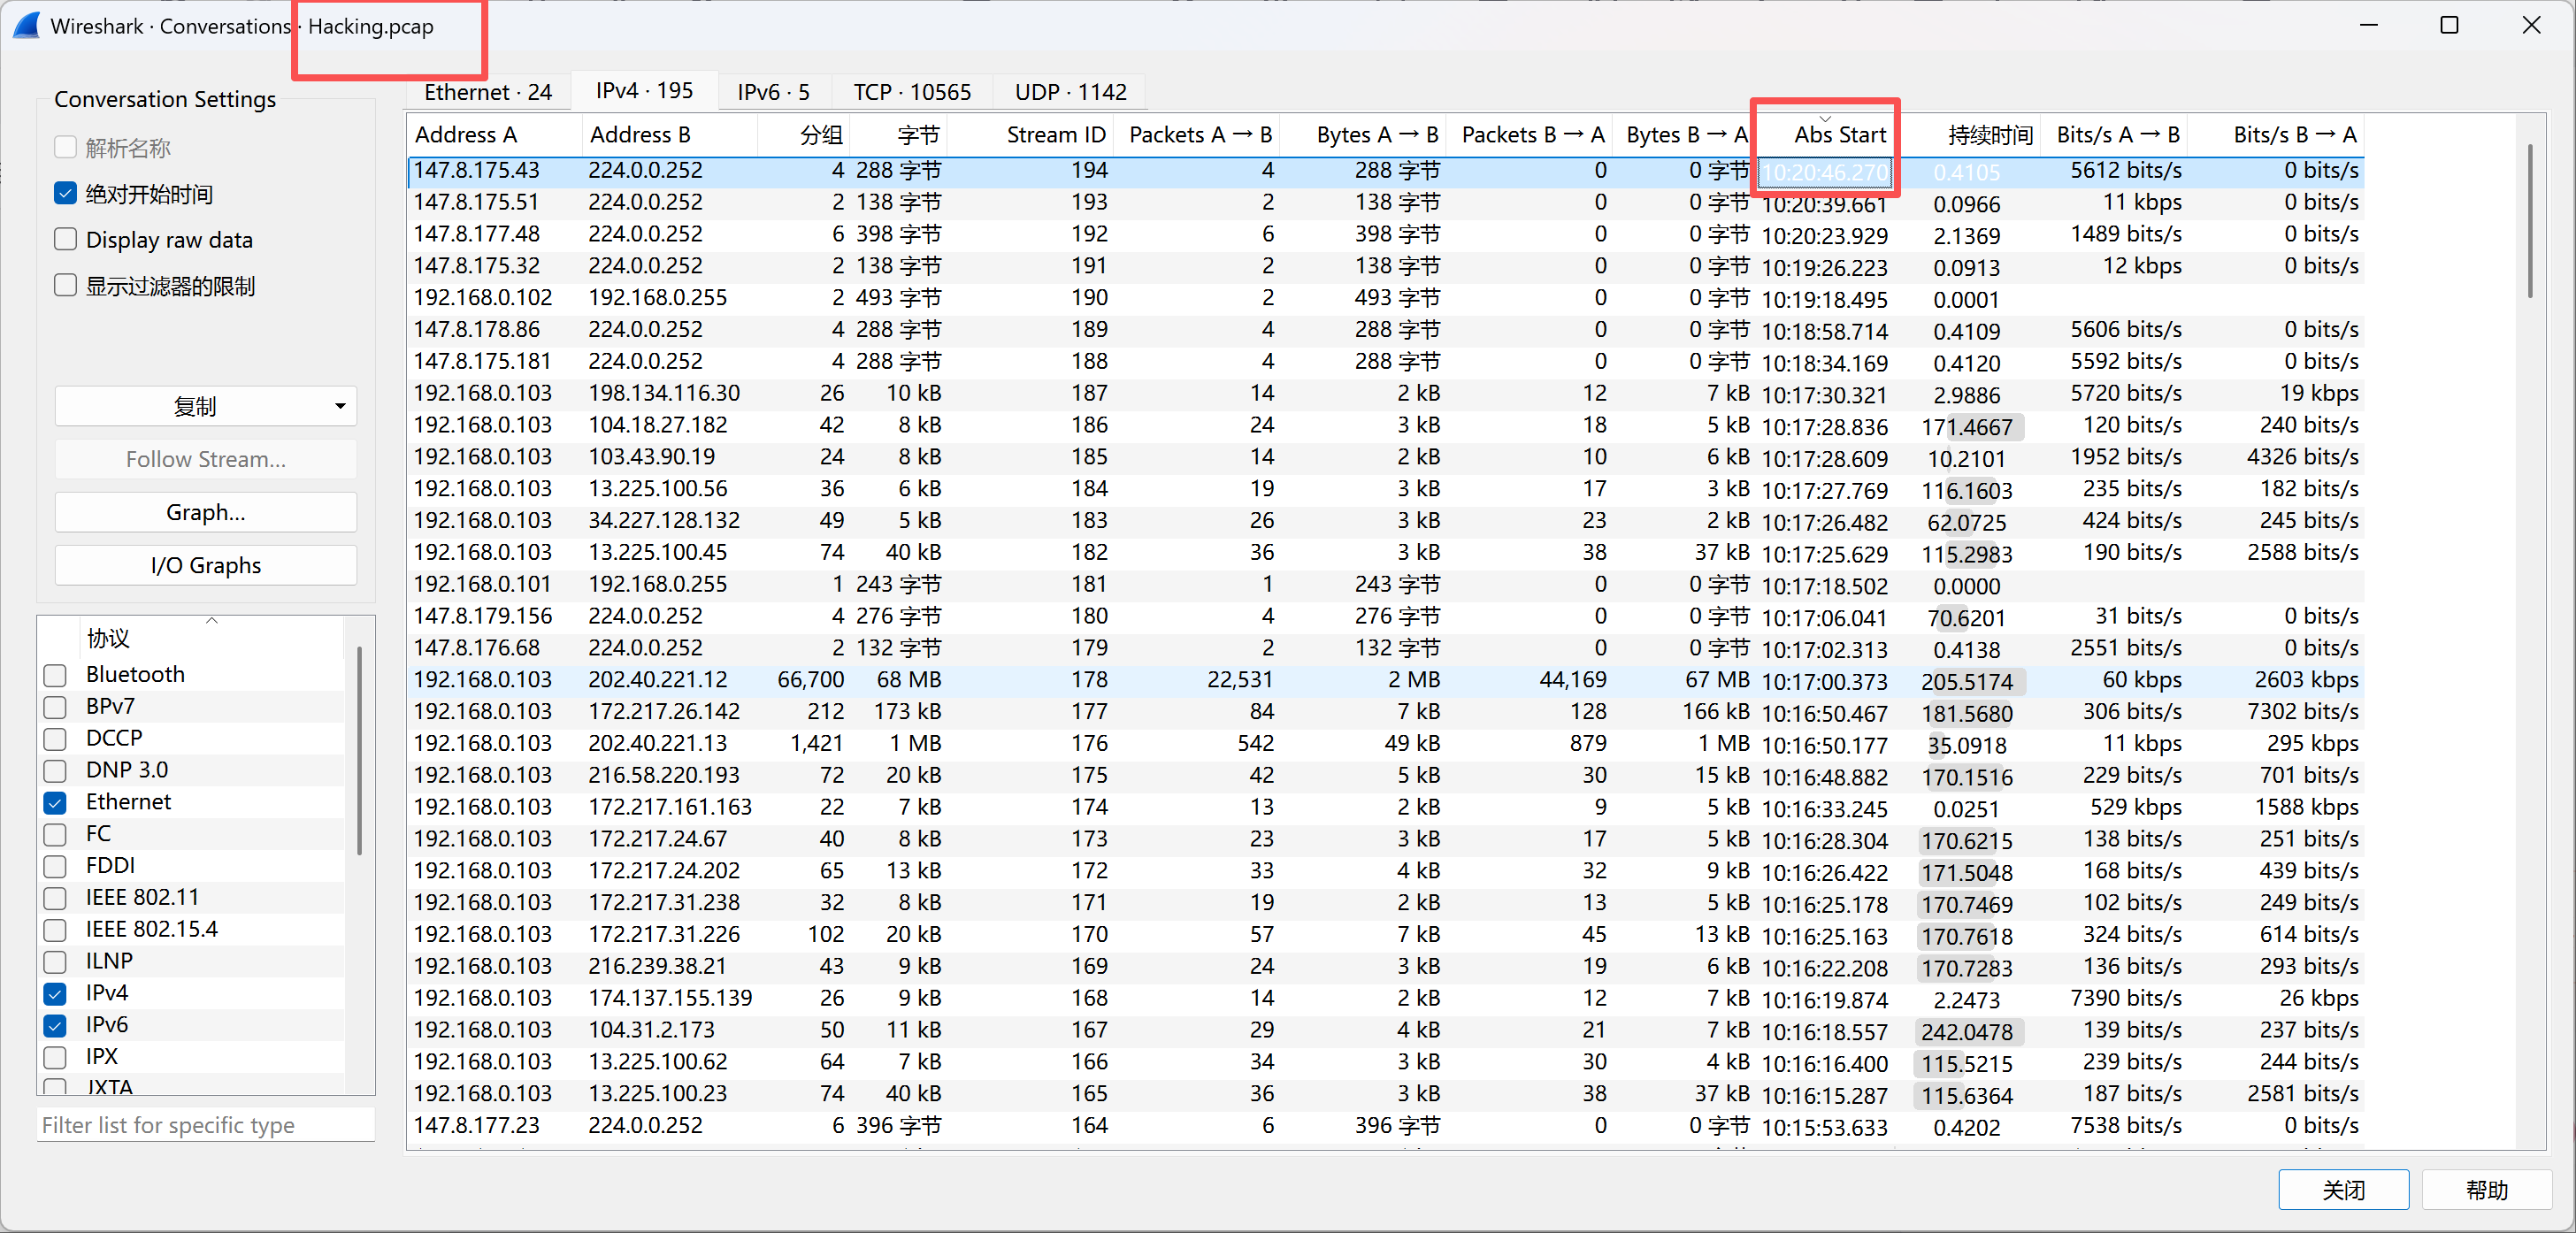
第 108 题 [单选题] 在Hacker_PCAP文件夹中,请对其中的Hacking.pcap分析,最后一个数据包的捕捉时间是 什么时候?
A. 2019-10-31 10:10:29
B. 2019-10-31 10:14:34
C. 2019-10-31 10:17:03
D. 2019-10-31 10:20:53
E. 2019-10-31 10:25:22
第 109 题 [单选题] 请继续分析所有PCAP文件,找出被攻击的网站域名是什么?
A. www.google.com
B. www.government.hk
C. www.gov.hk
D. www.info.gov.hk
E. www.sz.gov.cn
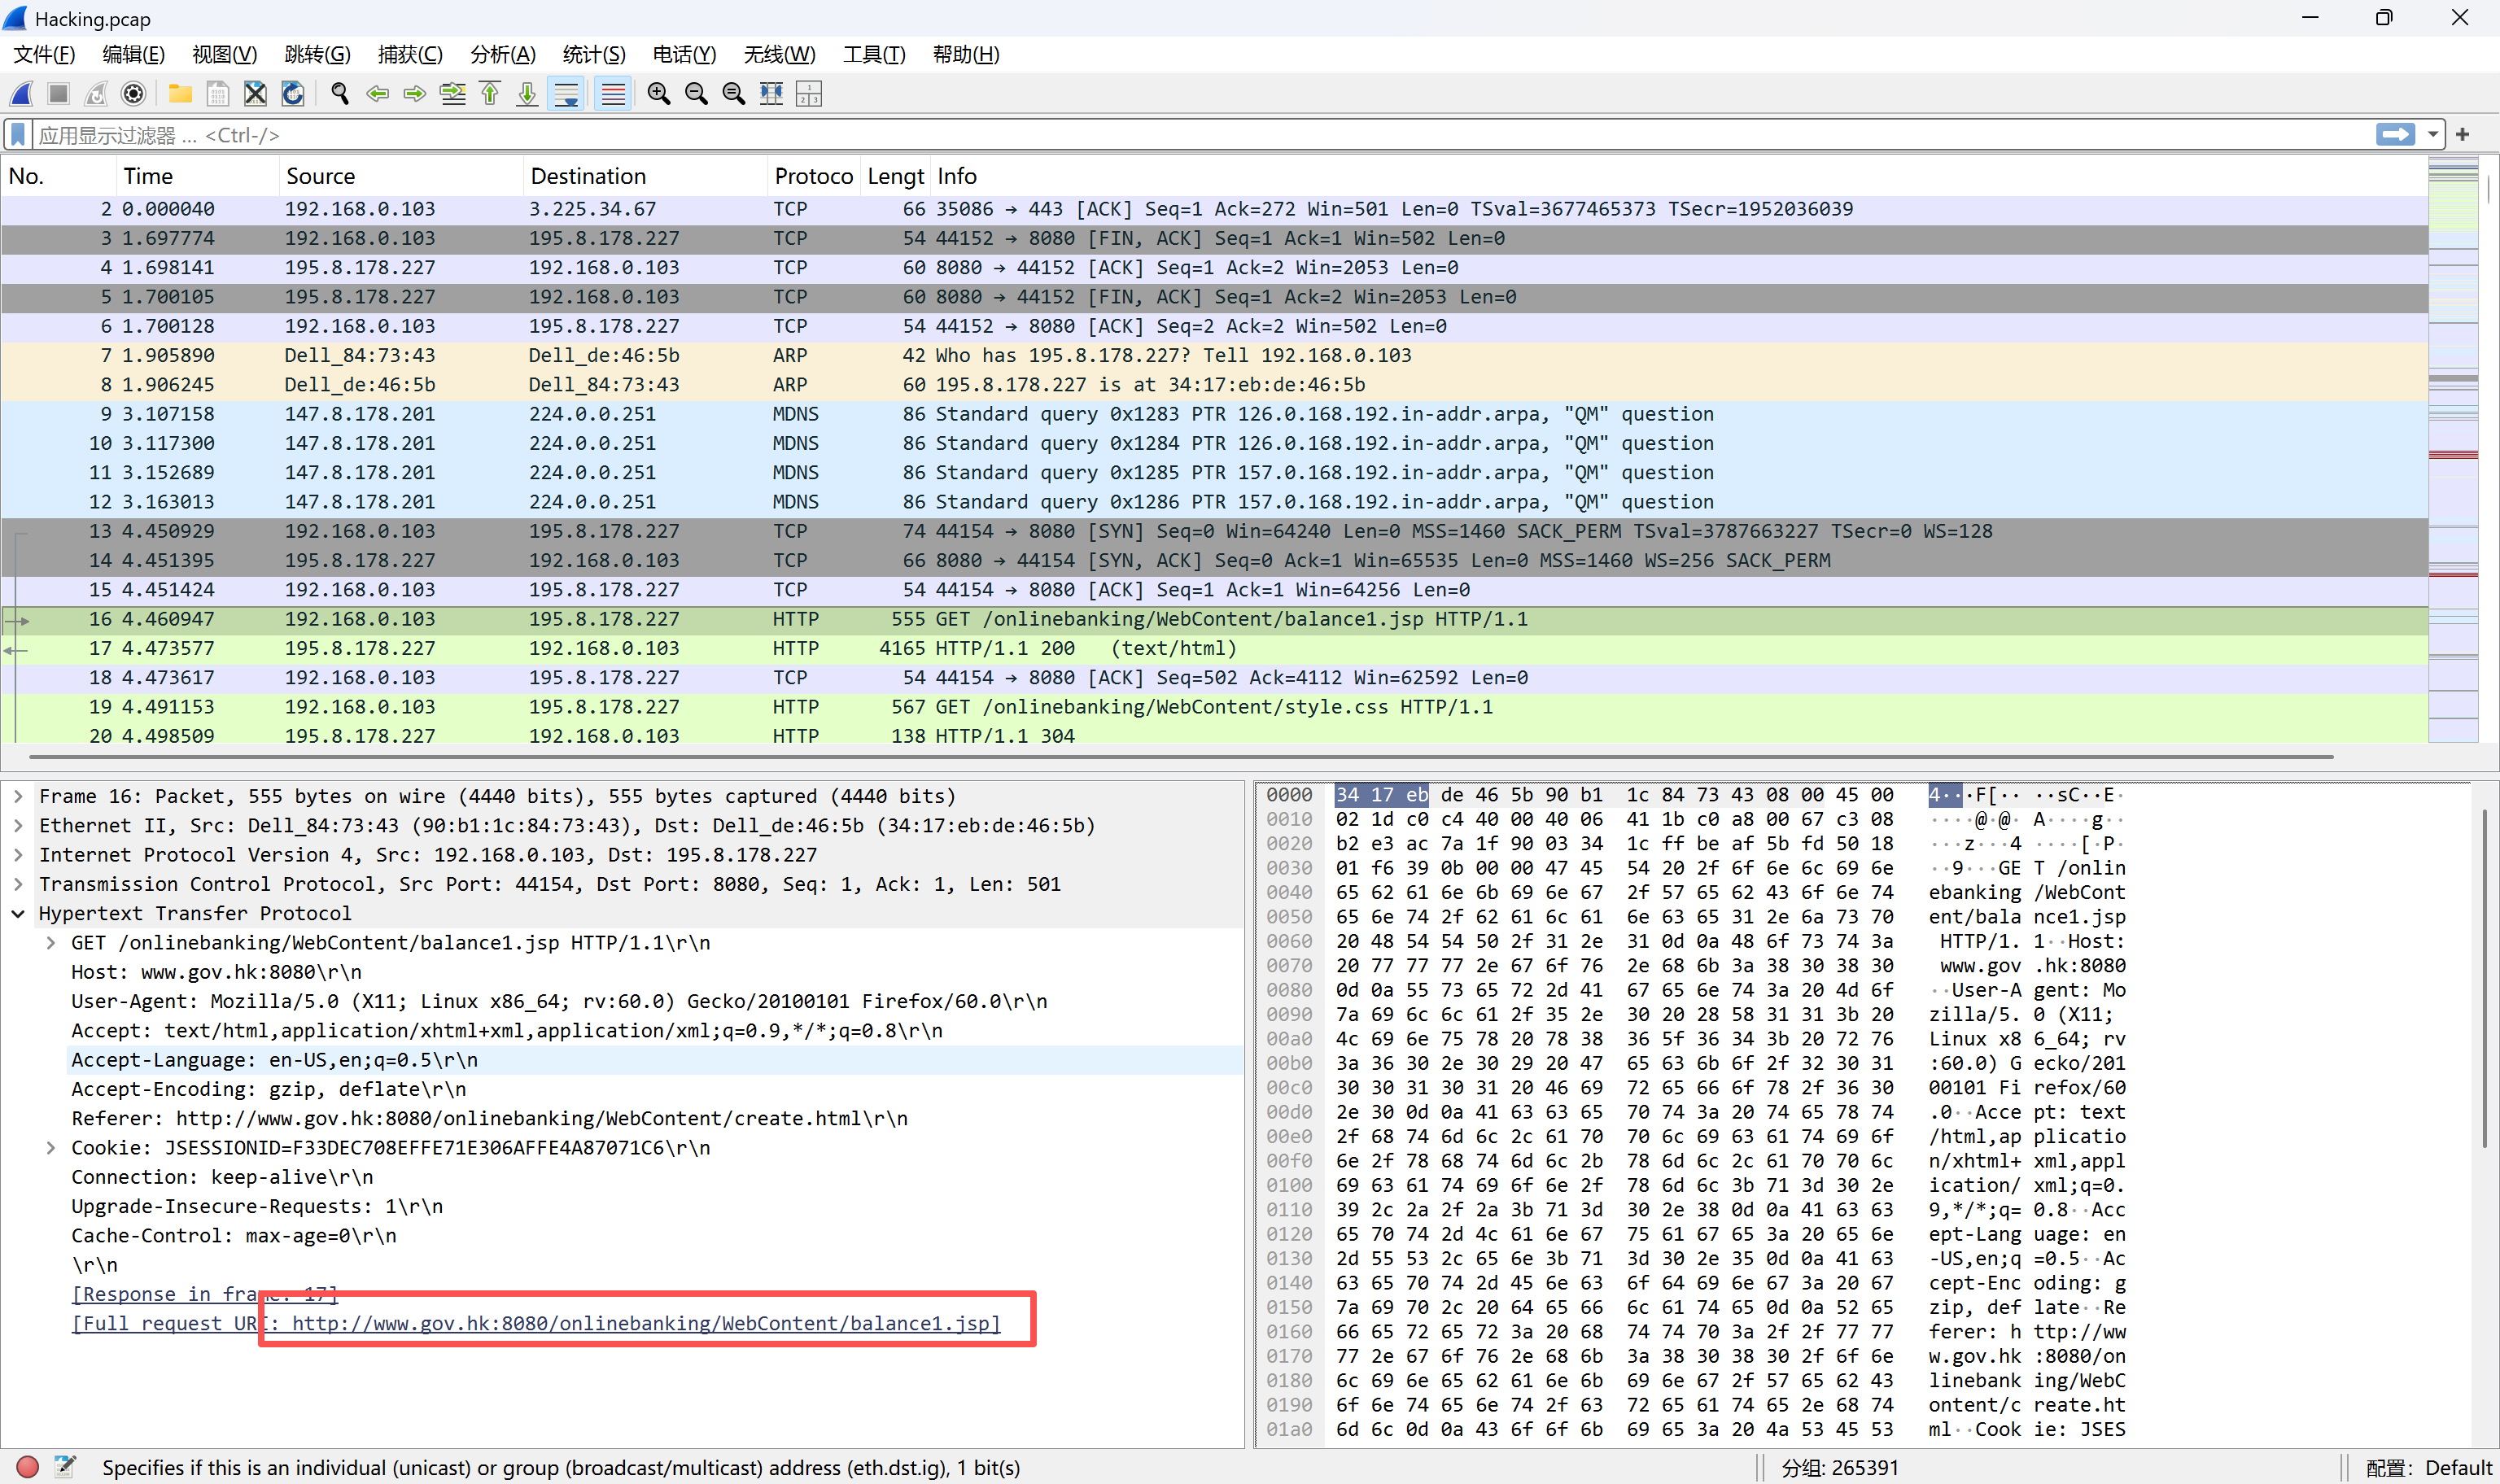
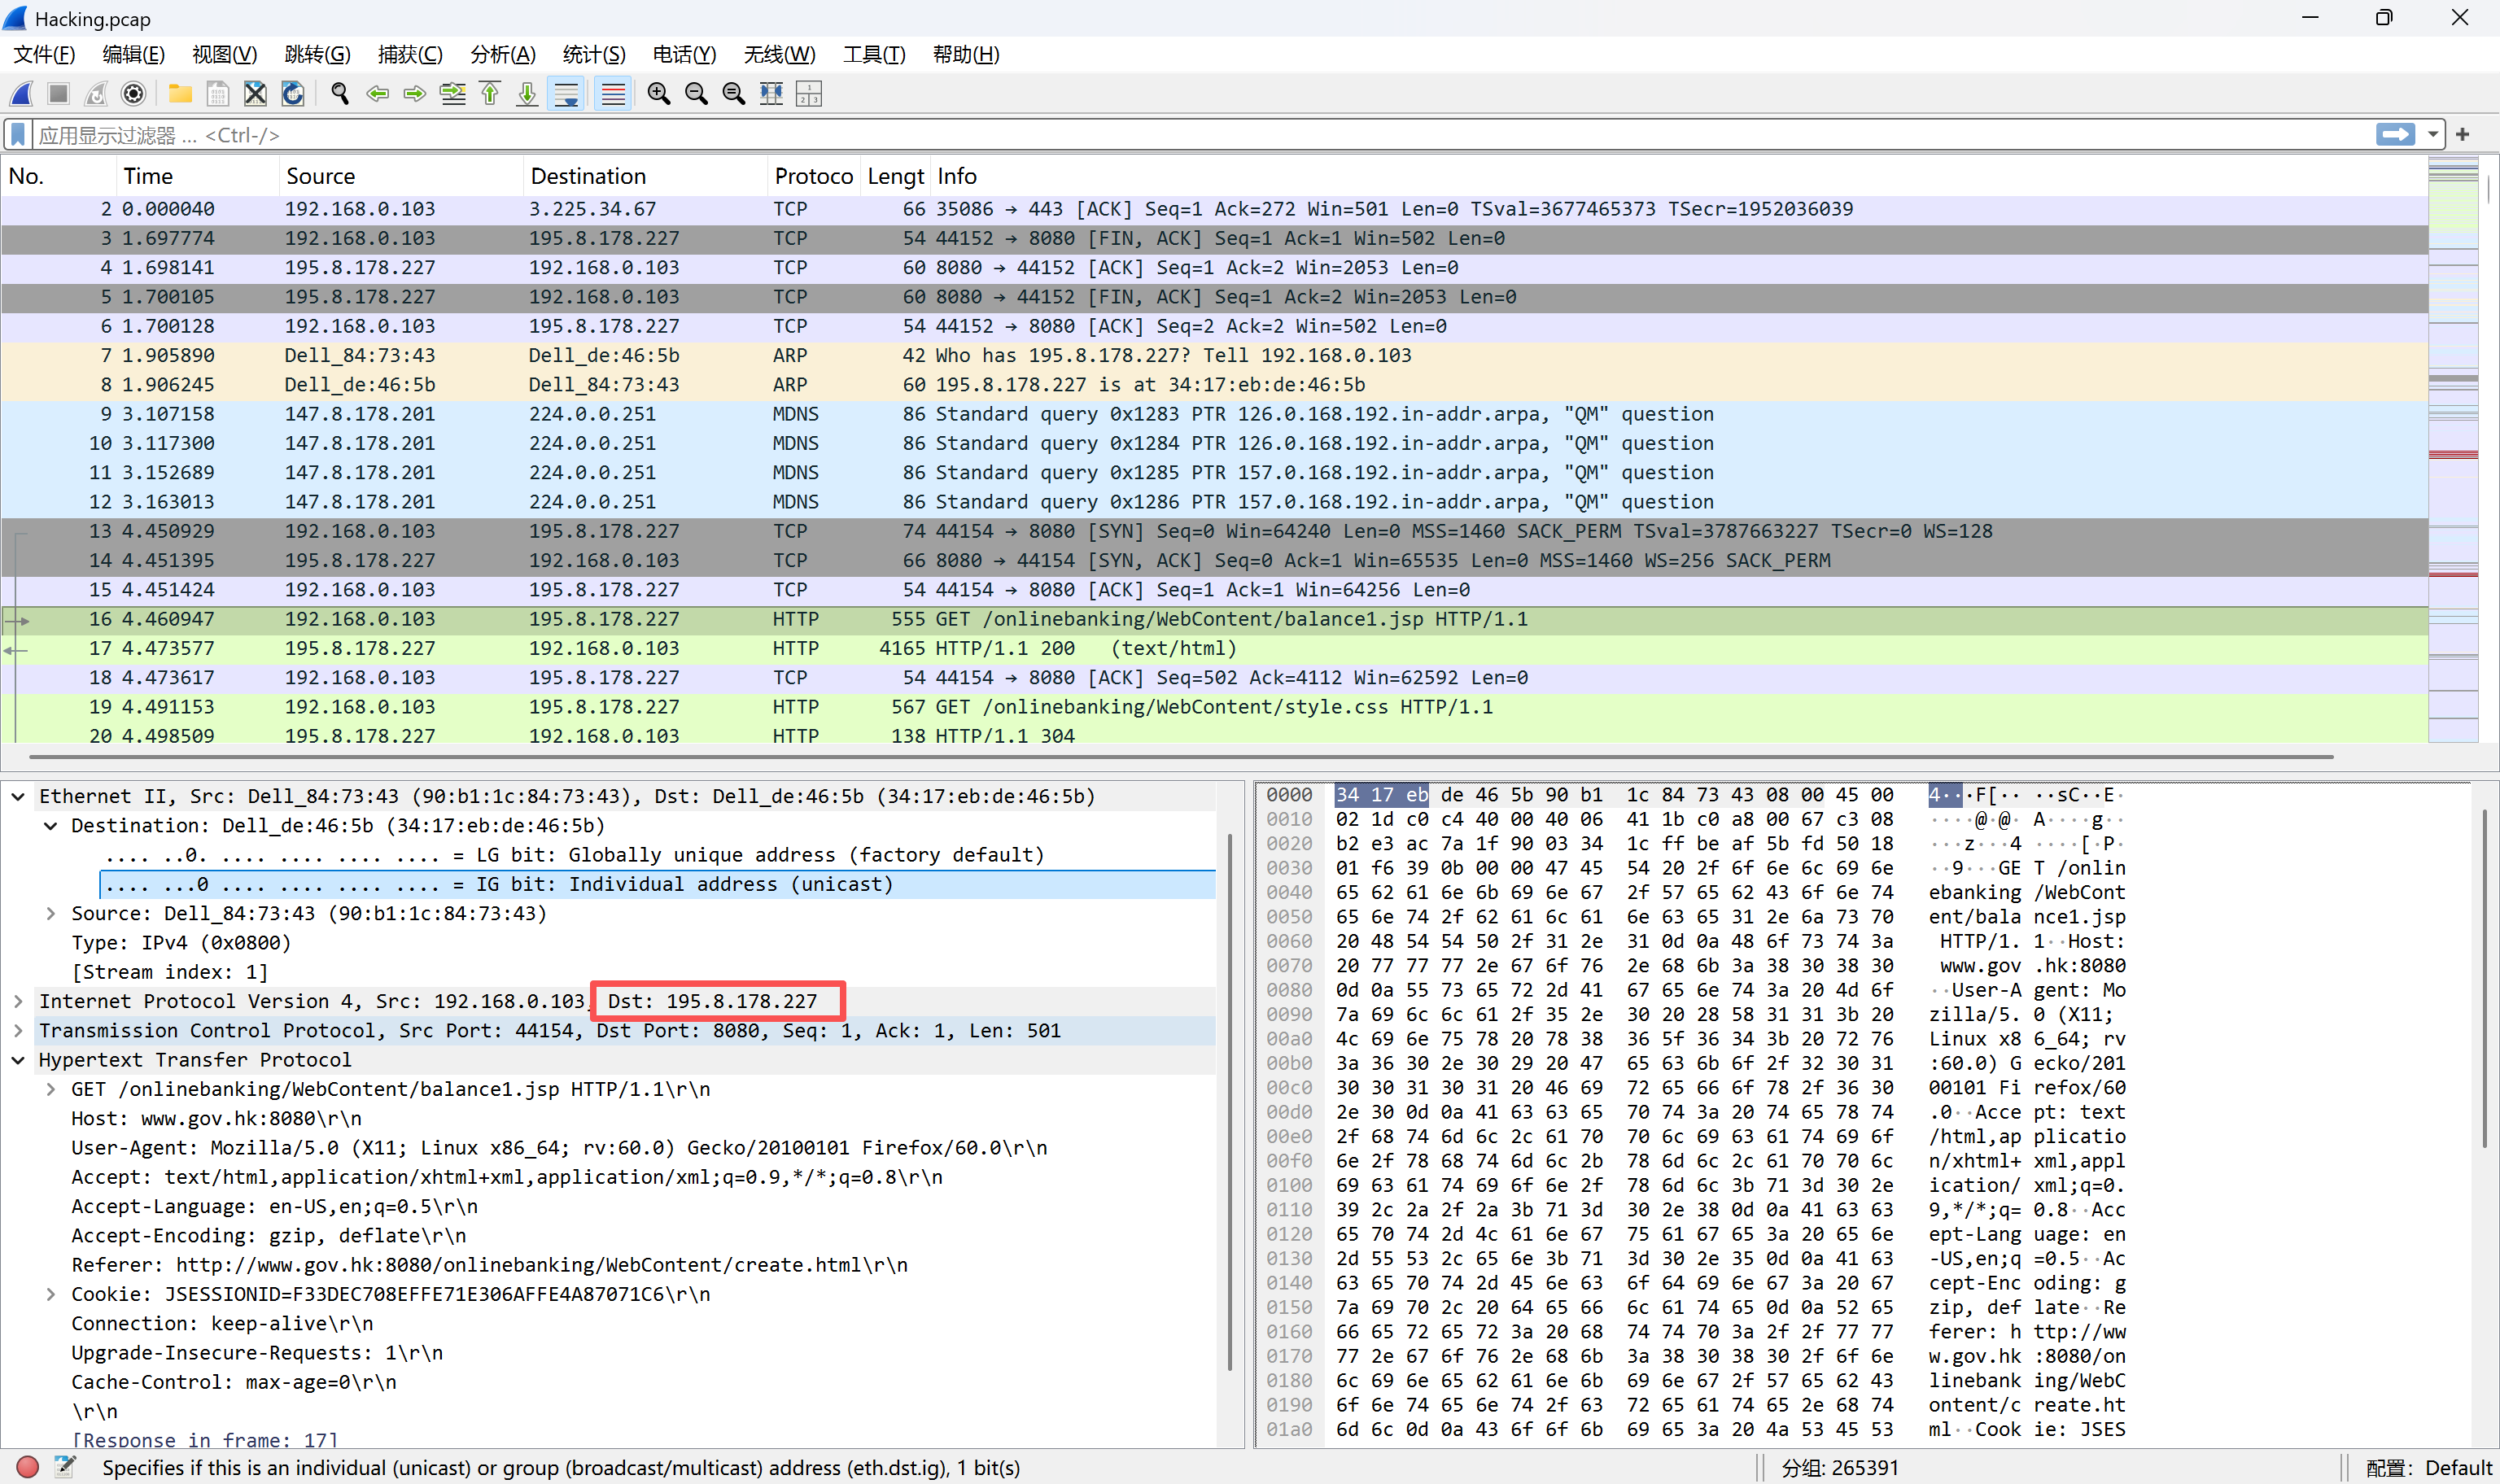
第 110 题 [单选题] 请继续分析所有PCAP文件,找出以下被攻击的网站IP是多少?
A. 172.217.161.219
B. 195.8.178.227
C. 151.101.76.133
D. 192.168.0.103
E. 202.40.221.12
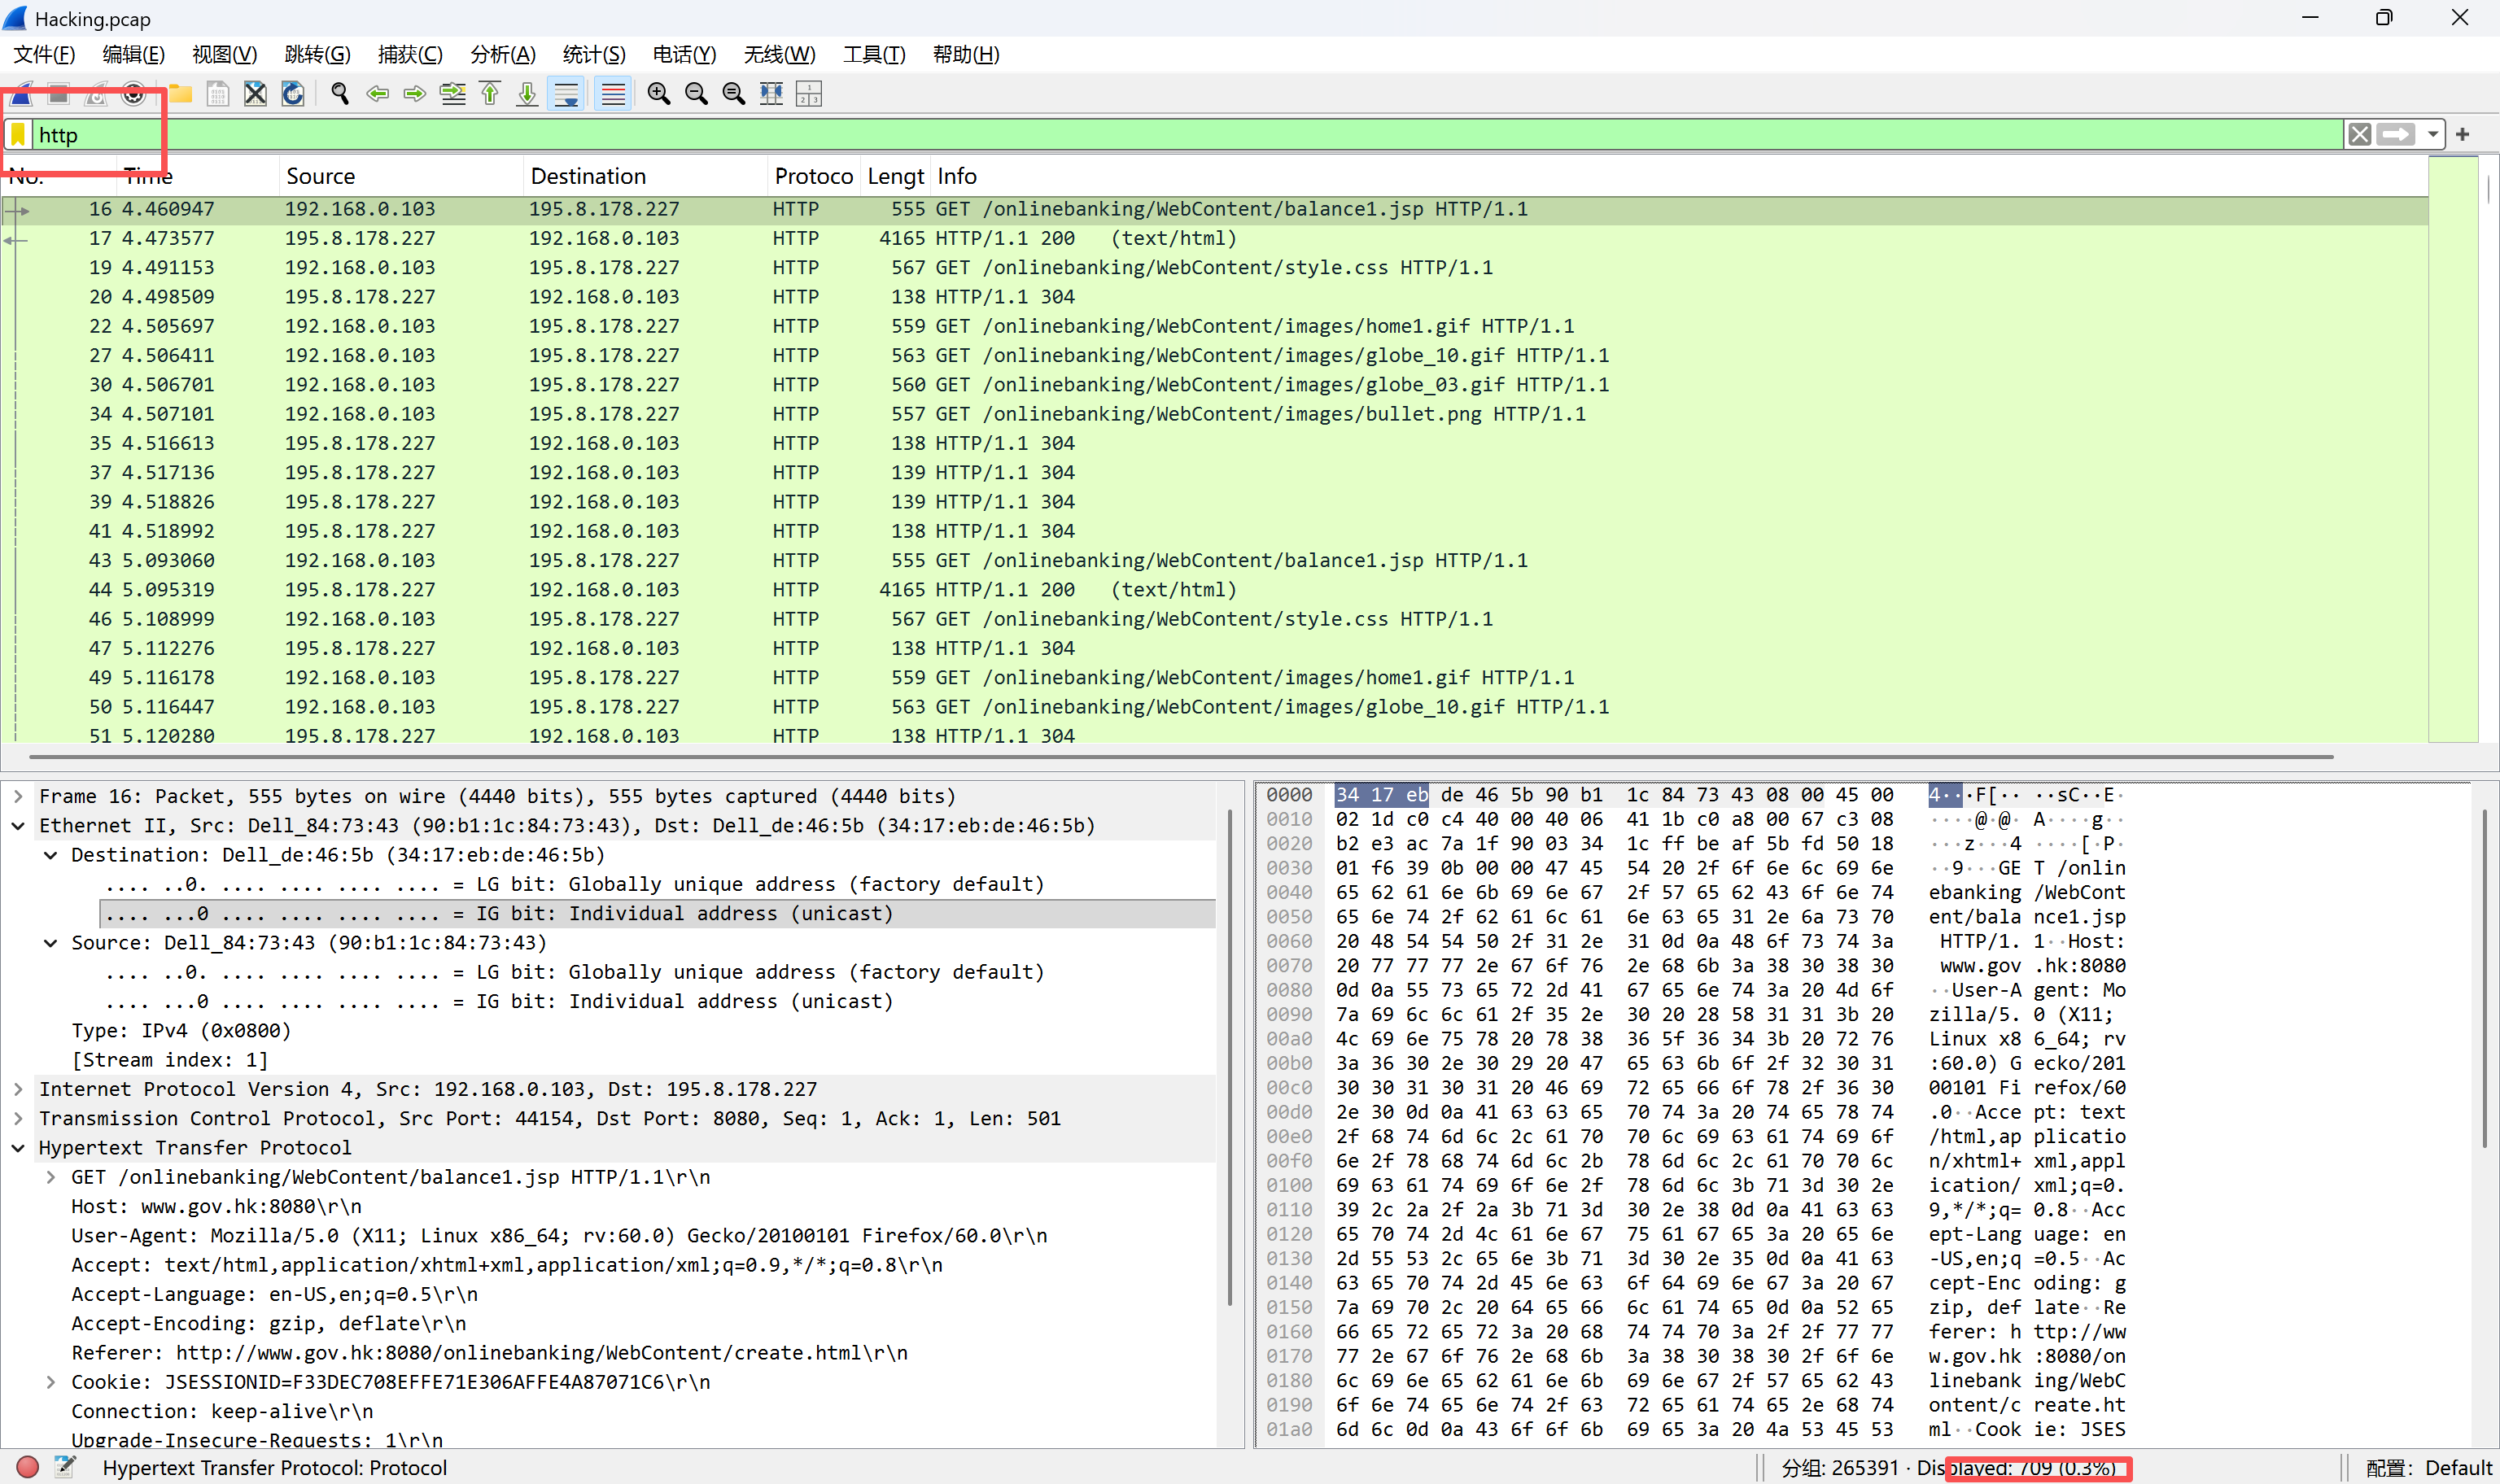
第 111 题 [单选题] 请继续分析Hacking.pcap文件,下列哪种协议的数据包数量占比约为0.3%?
A. HTTP
B. TCP
C. ICMP
D. ARP
E. UDP
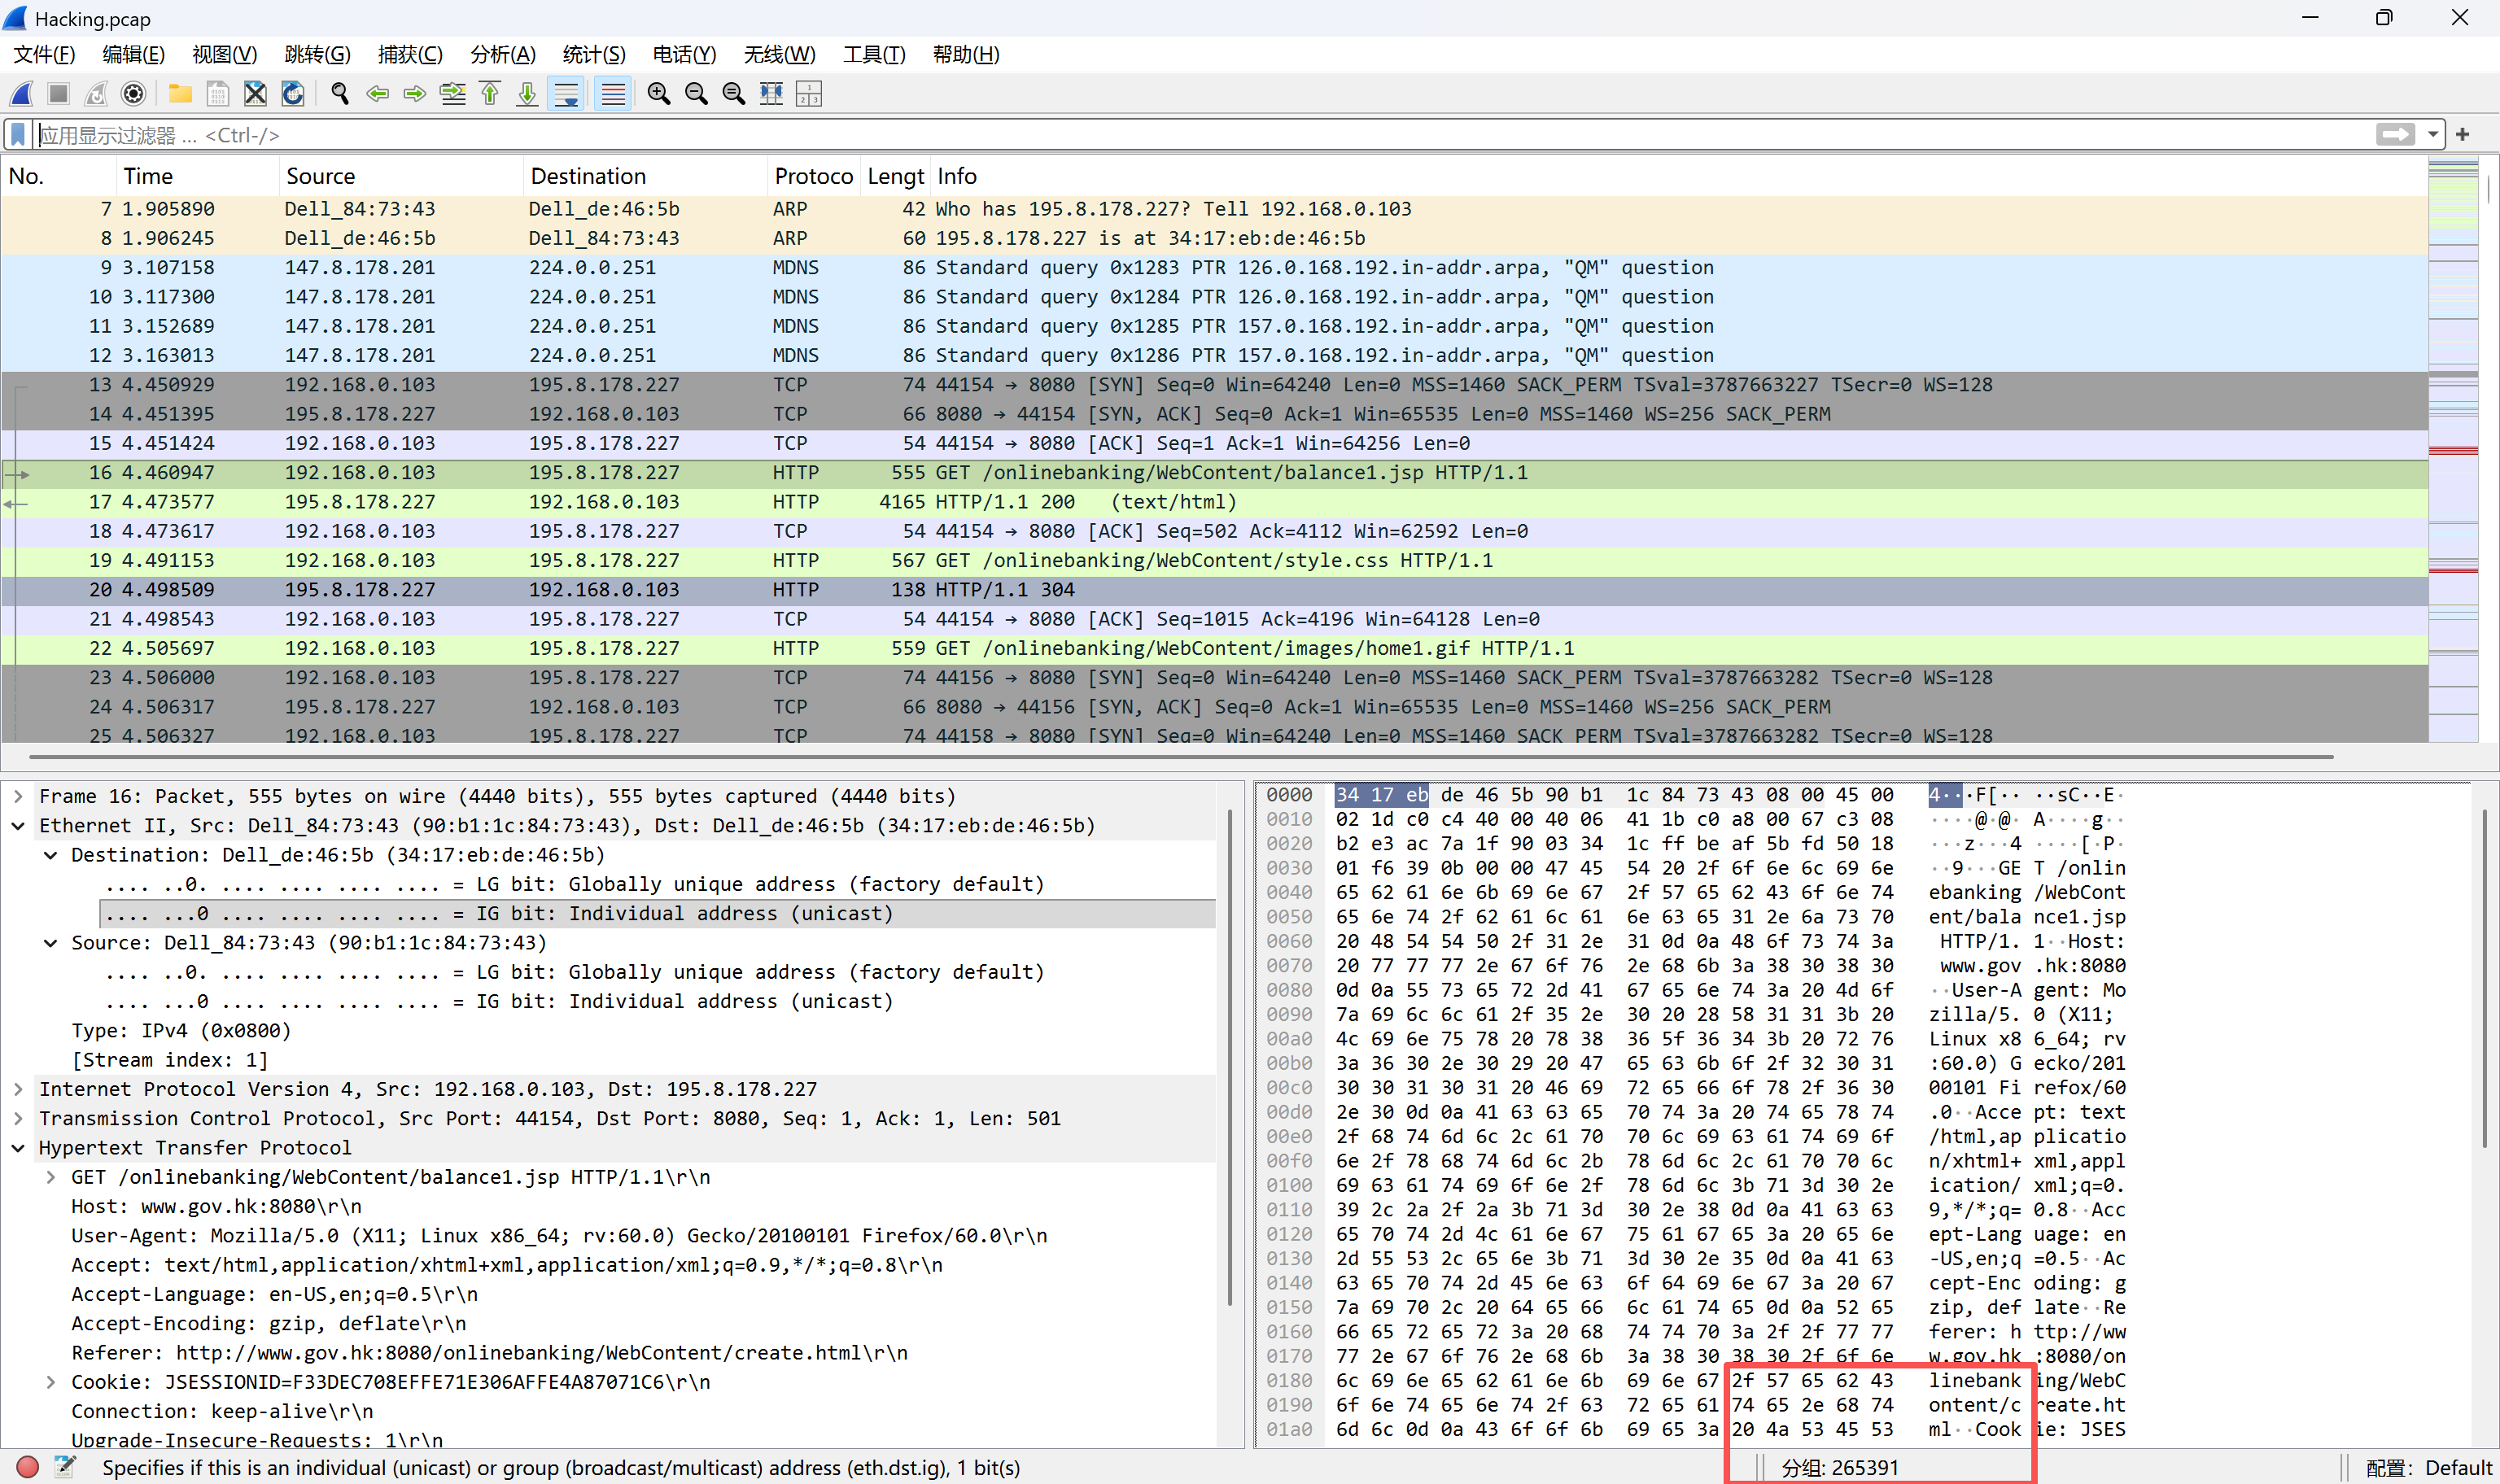
第 112 题 [单选题] 请继续分析Hacking.pcap文件,它共记录了多少个数据包(Packet)?
A. 262144
B. 265391
C. 256431
D. 623963
E. 113189
第 113 题 [单选题] 根据黑客手机镜像中的视频文件分析,发起攻击后多长时间服务器停止服务?
A. 70s
B. 75s
C. 80s
D. 85s
E. 90s
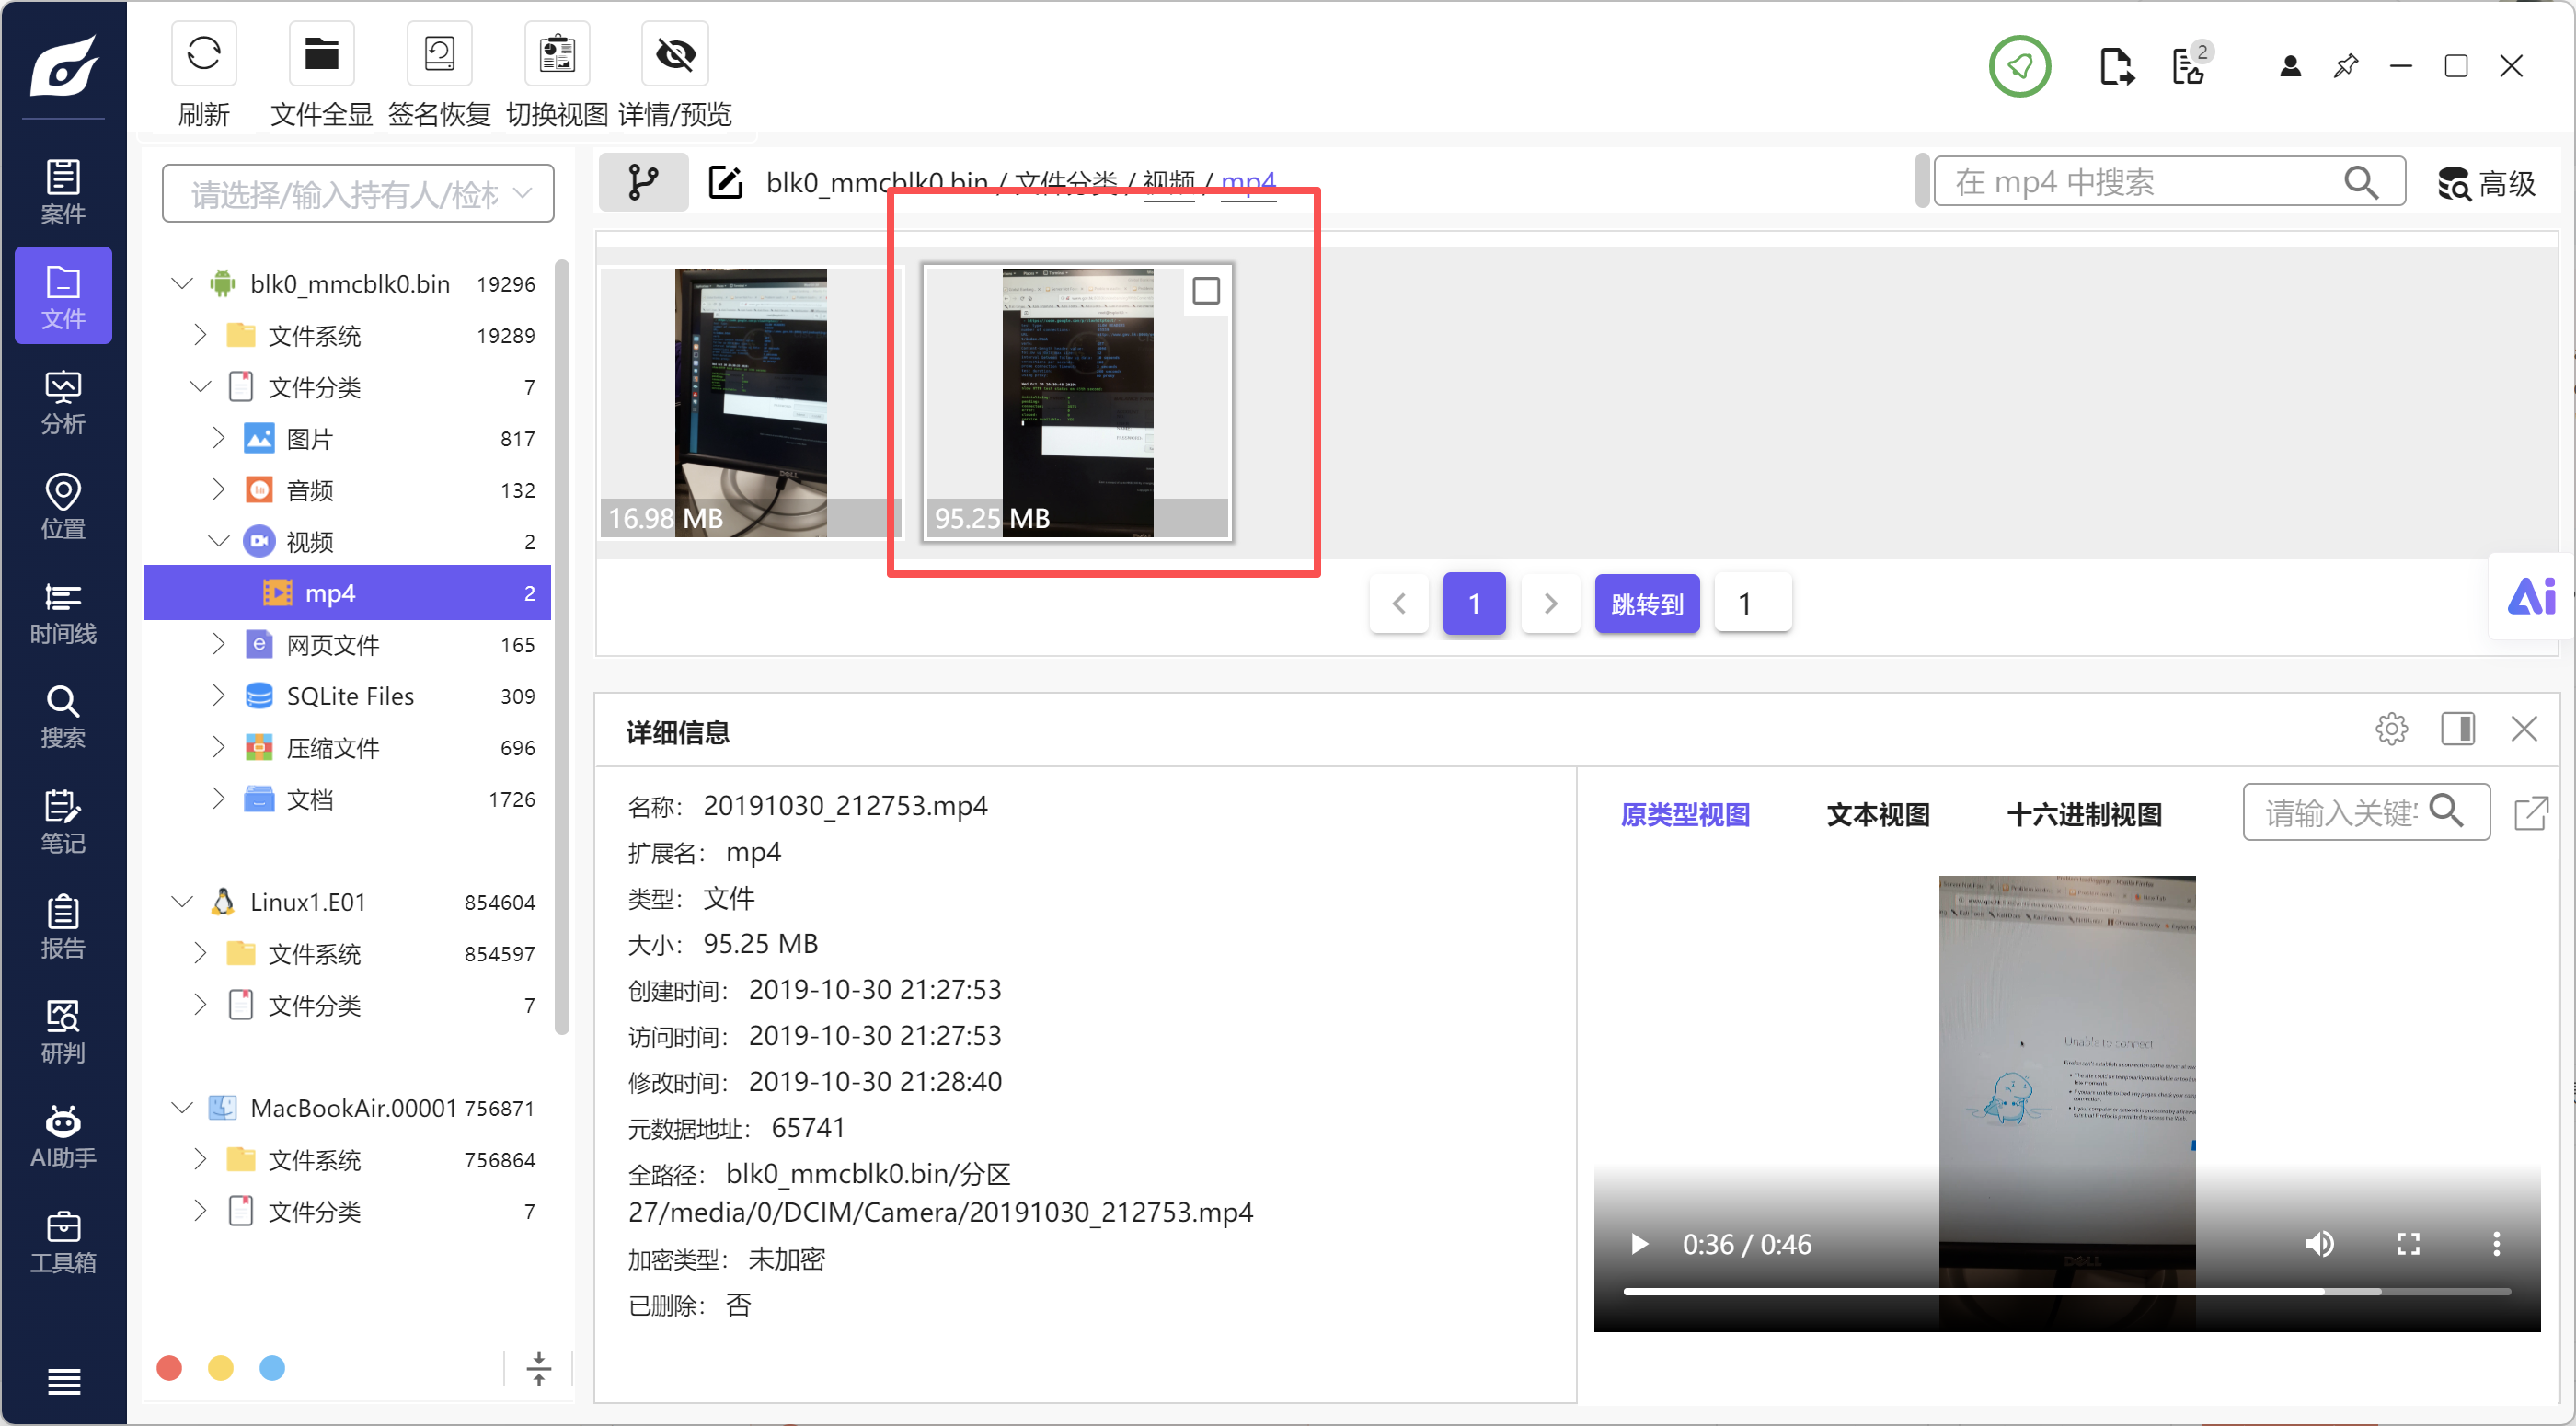
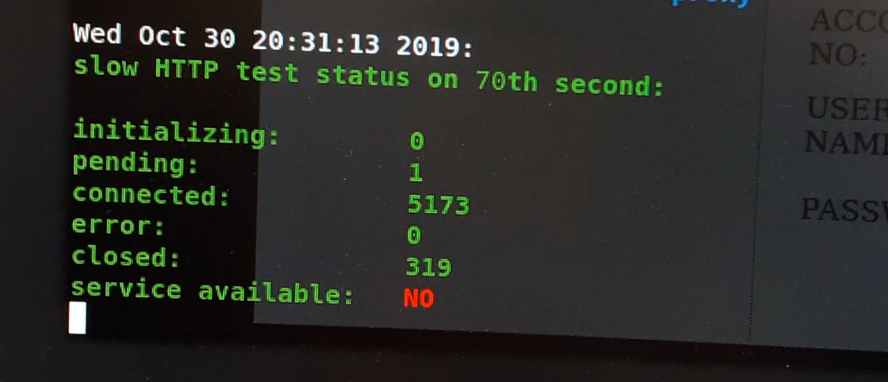
第 114 题 [单选题] 根据黑客手机镜像中的视频文件和Hacking.pcap文件,判断黑客所使用的DoS攻击是如 下哪一种?
A. UDP
B. Teardrop attack
C. Slow HTTP attack
D. SYN Flood
E. Ping of Death
第 115 题 [单选题] 在Hacking.pcap文件中,DoS攻击的数据包被Wireshark解析为如下哪种协议?
A. HTTP
B. DNS
C. ARP
D. TCP
E. TLS
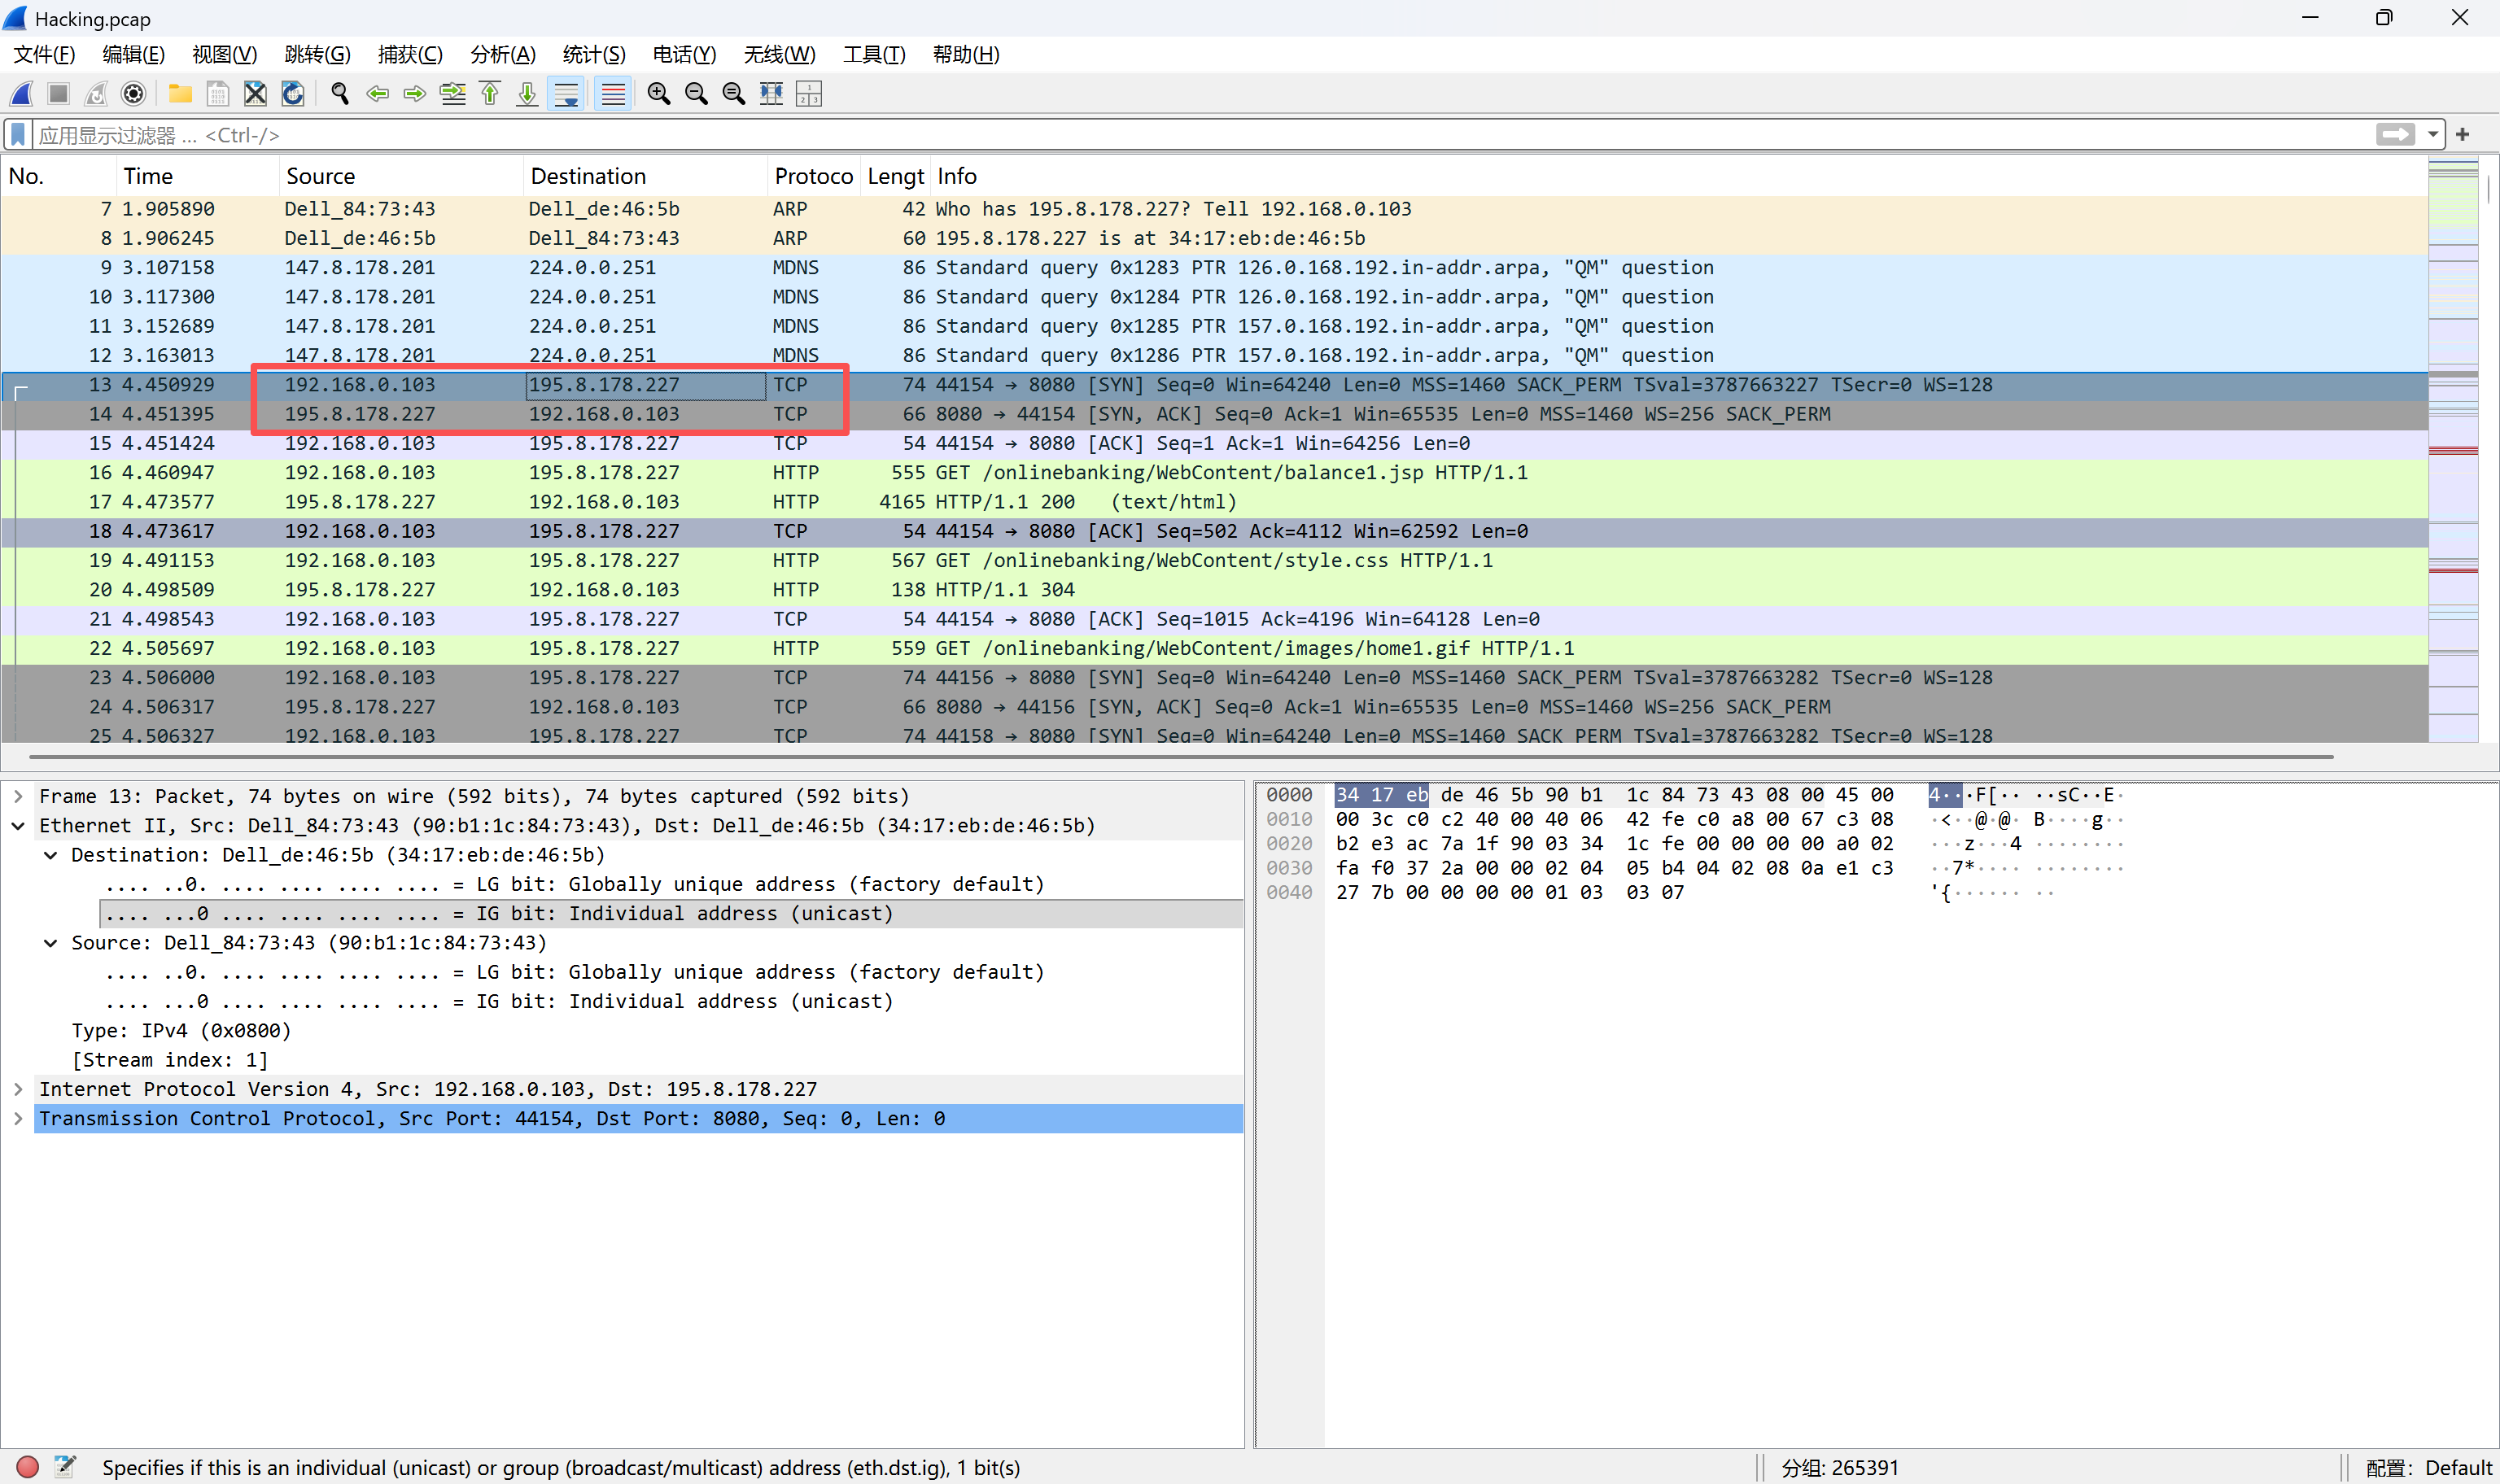
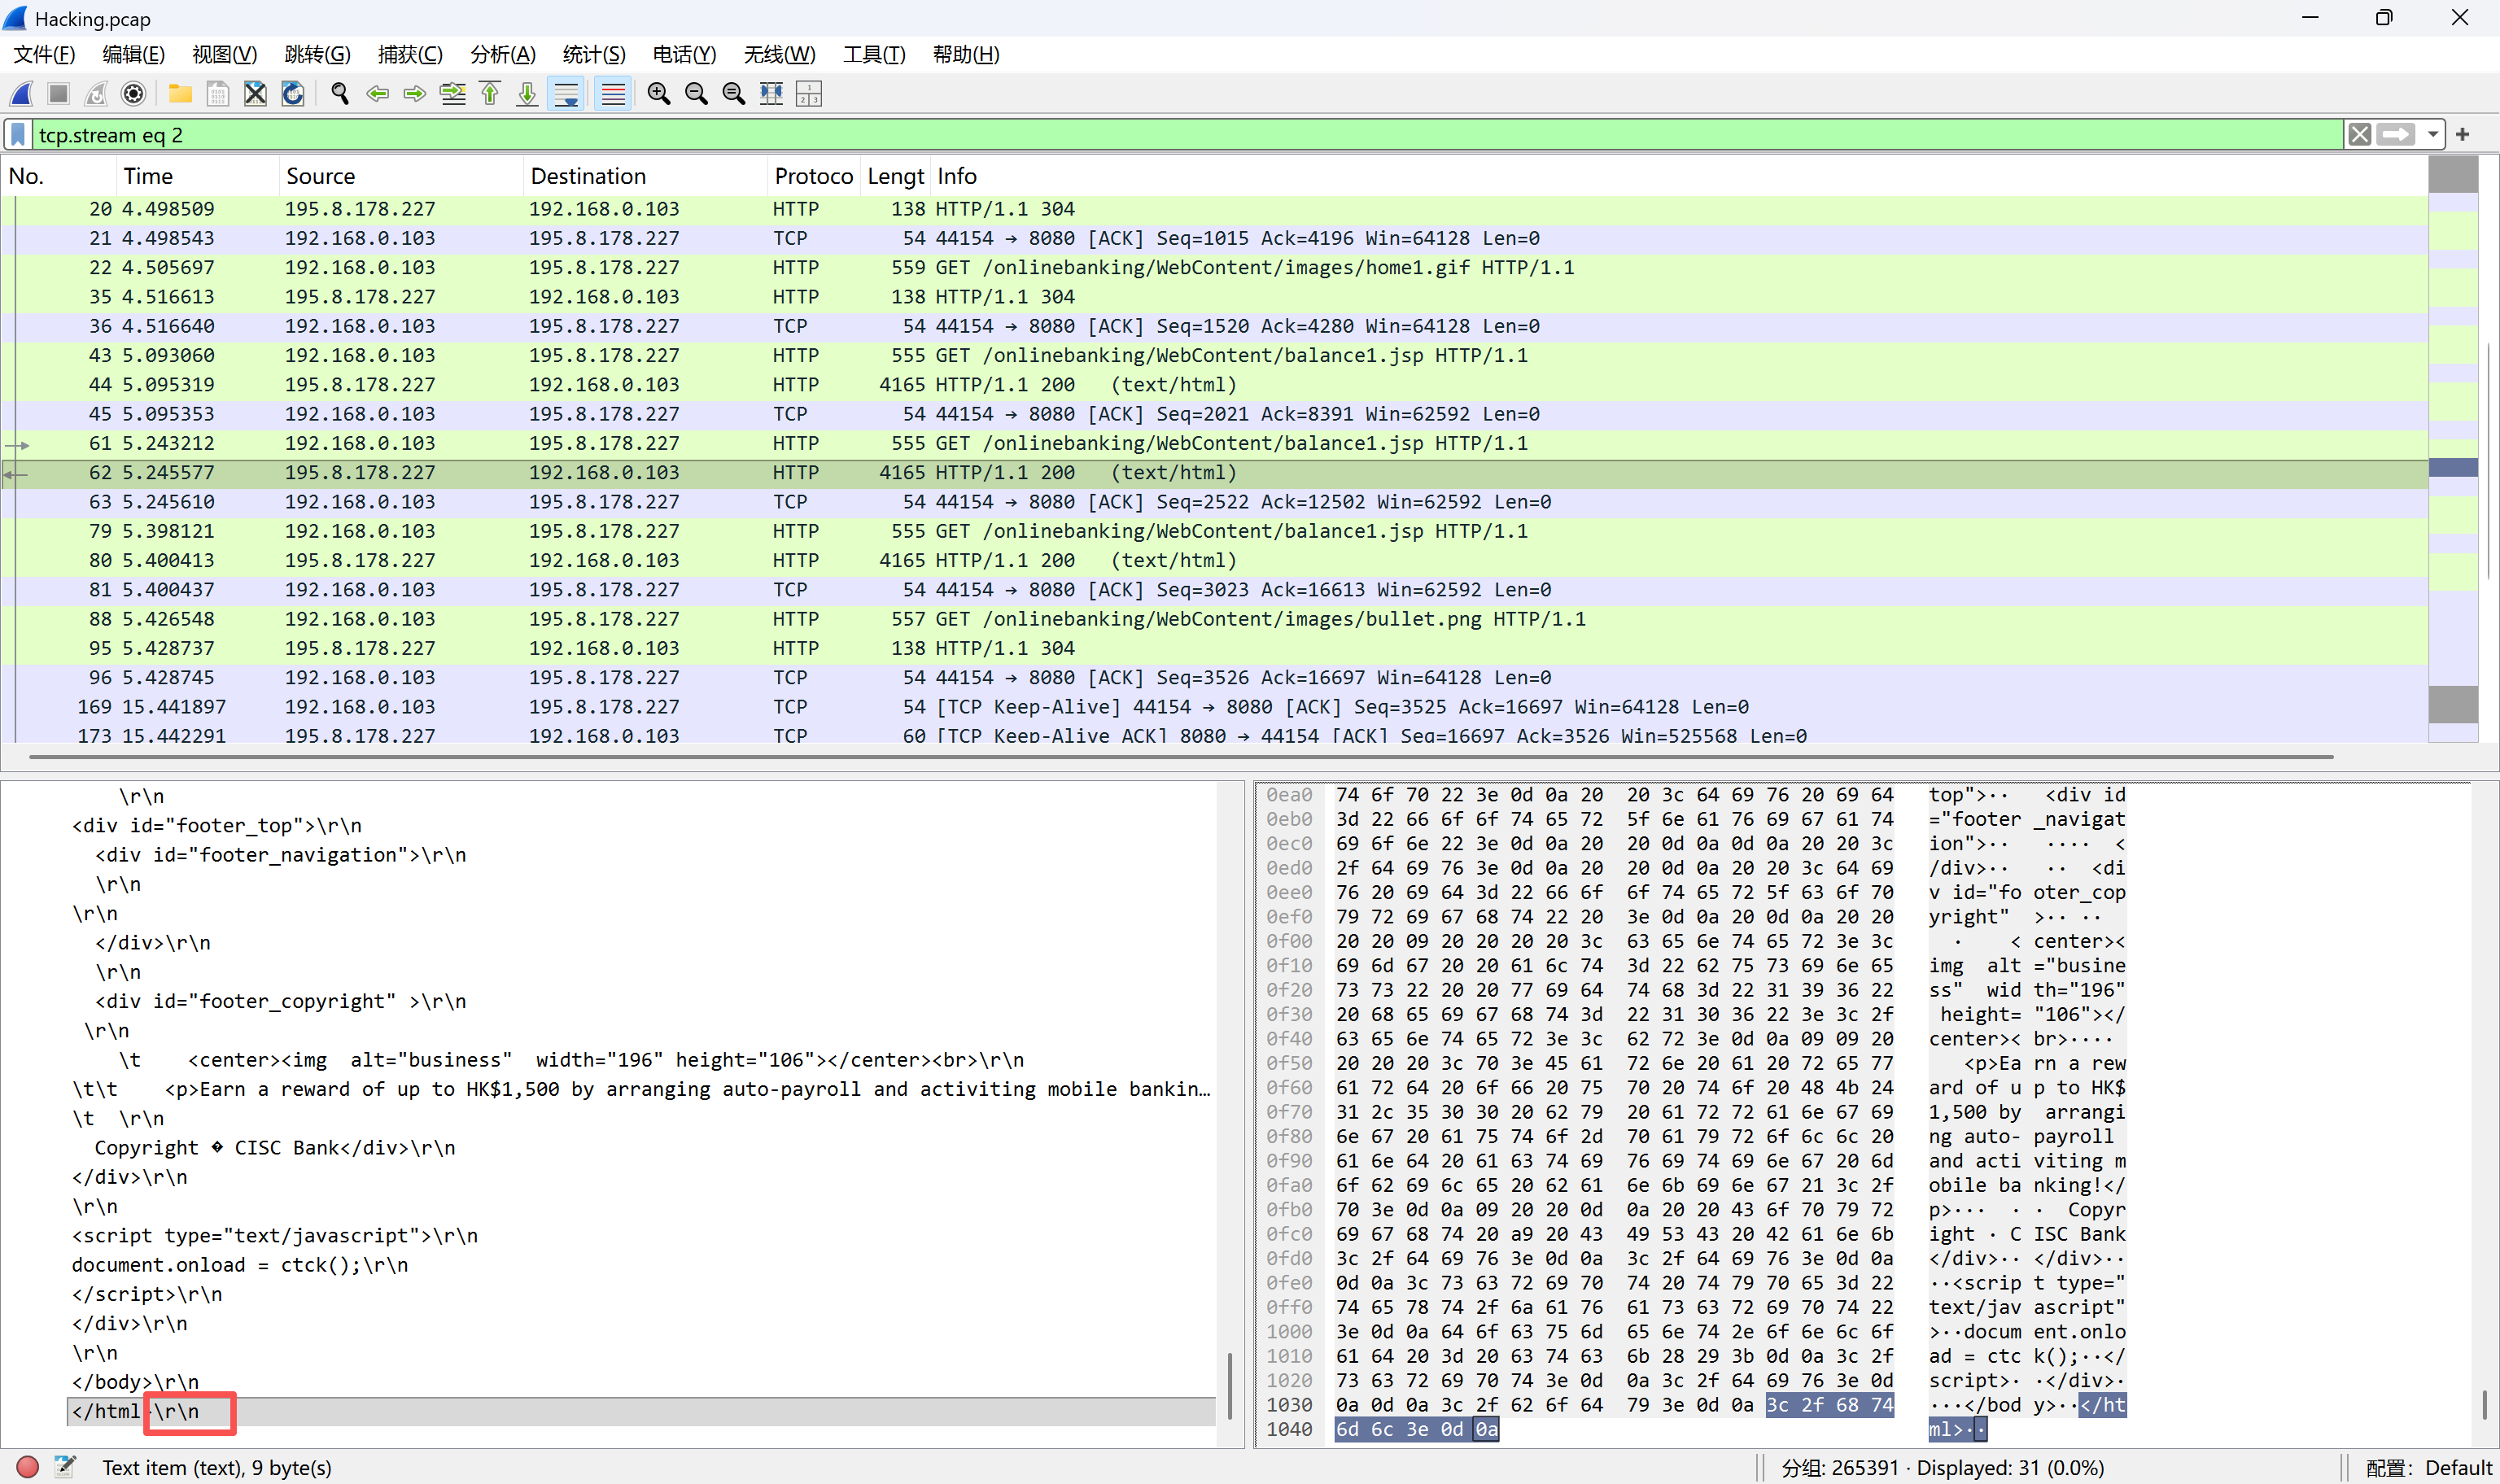
第 116 题 [单选题] 在Hacking.pcap文件中,DoS攻击的数据包的结尾是(转义字符)?
A. \n\r
B. \t\n
C. \n\n
D. \t\r
E. \r\n
转载自 CSDN-专业IT技术社区
原文链接:https://blog.csdn.net/2501_93802159/article/details/166835359

