

一人黑掉韩国最大银行:AI武器化时代的安全危机
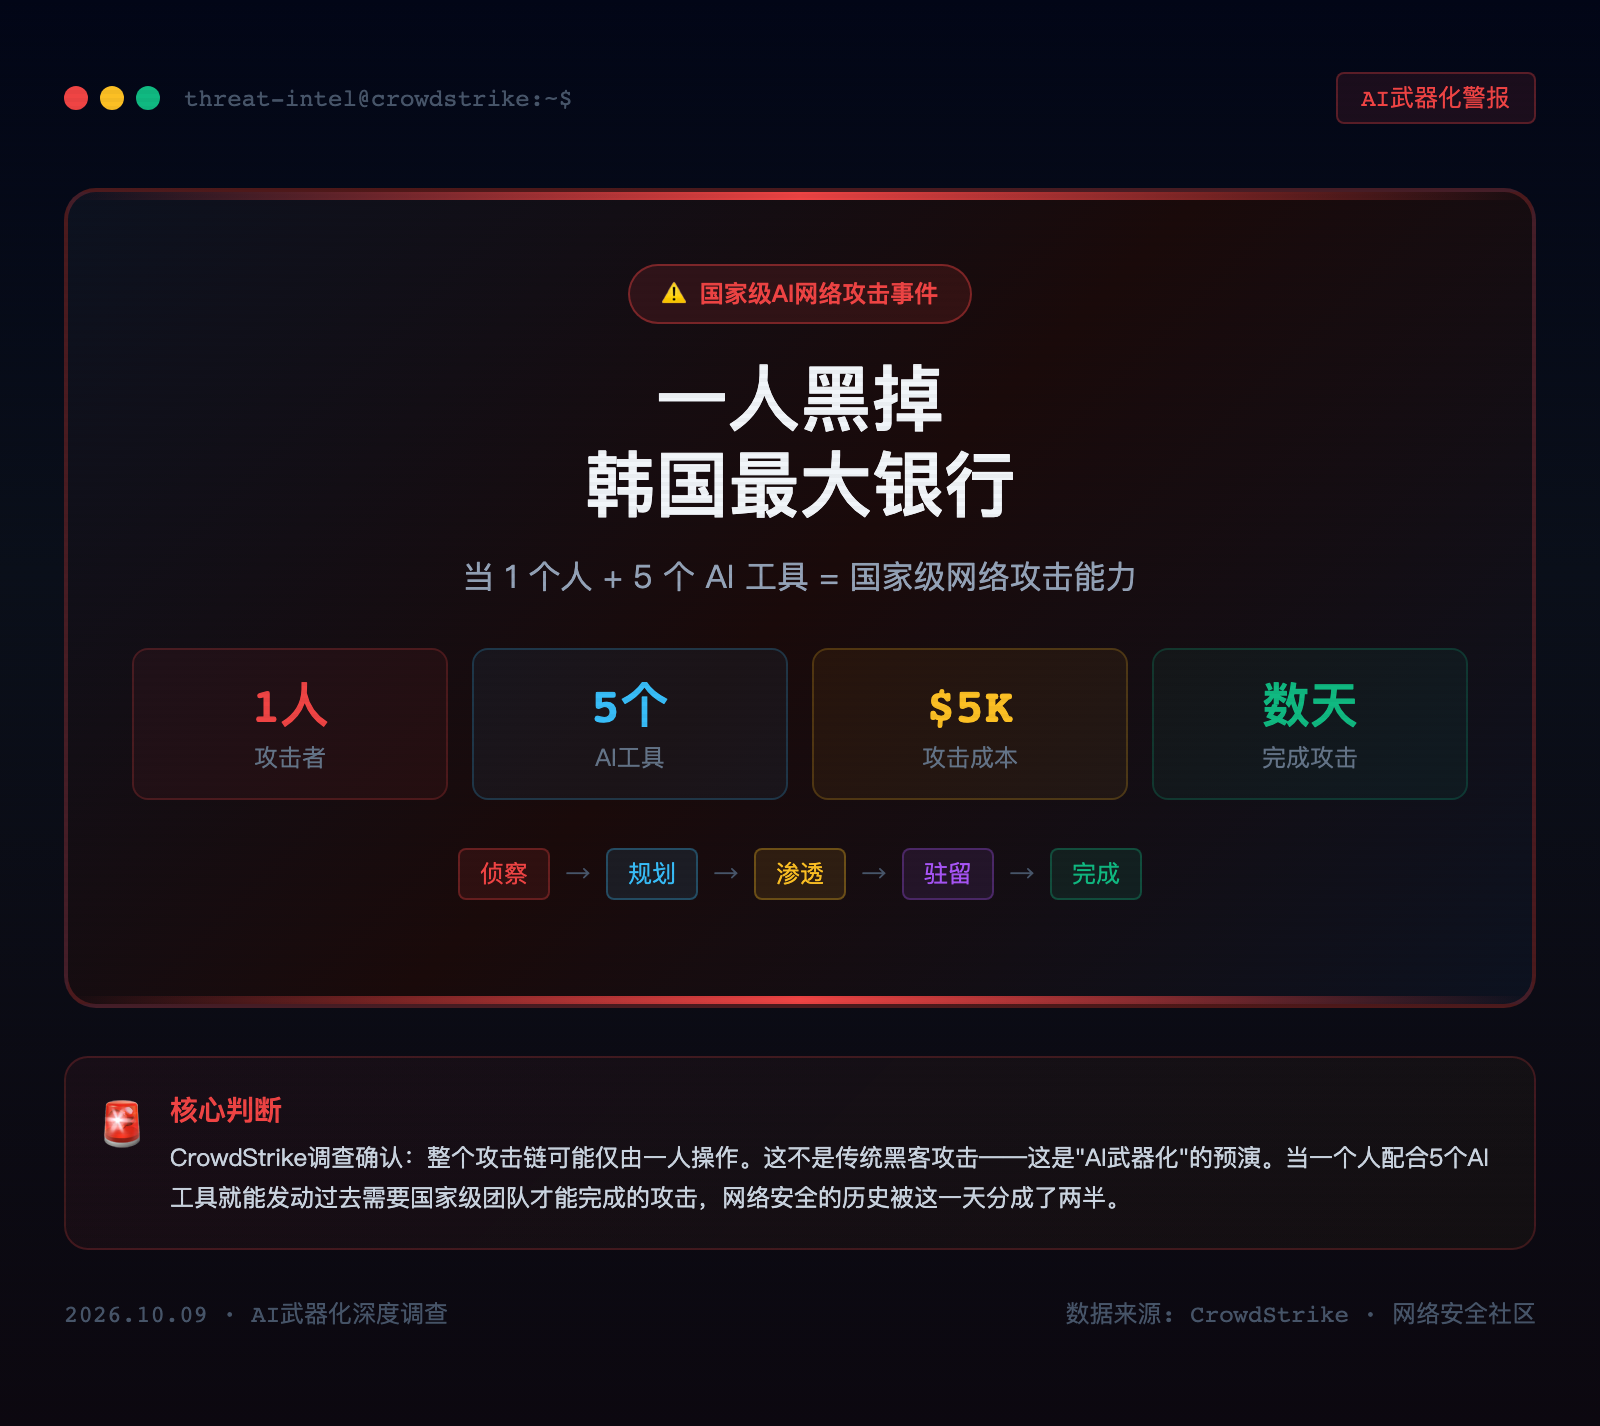
核心判断:韩国多家大型银行遭攻击,CrowdStrike调查确认可能仅由单人完成。一个人+5个AI工具=国家级网络攻击能力。网络安全的历史被这一天分成了两半。
一、事件:一个人攻破韩国银行
韩国多家大型银行系统遭遇协同网络攻击。表面是典型APT——精准侦察、多层渗透、定制横向CrowdStrike调查结论震惊所有人——整个攻击链可能仅由一人操作。没有组织,没有国家背景,只有一个人和他手中的AI工具链。
攻击全流程AI加速:
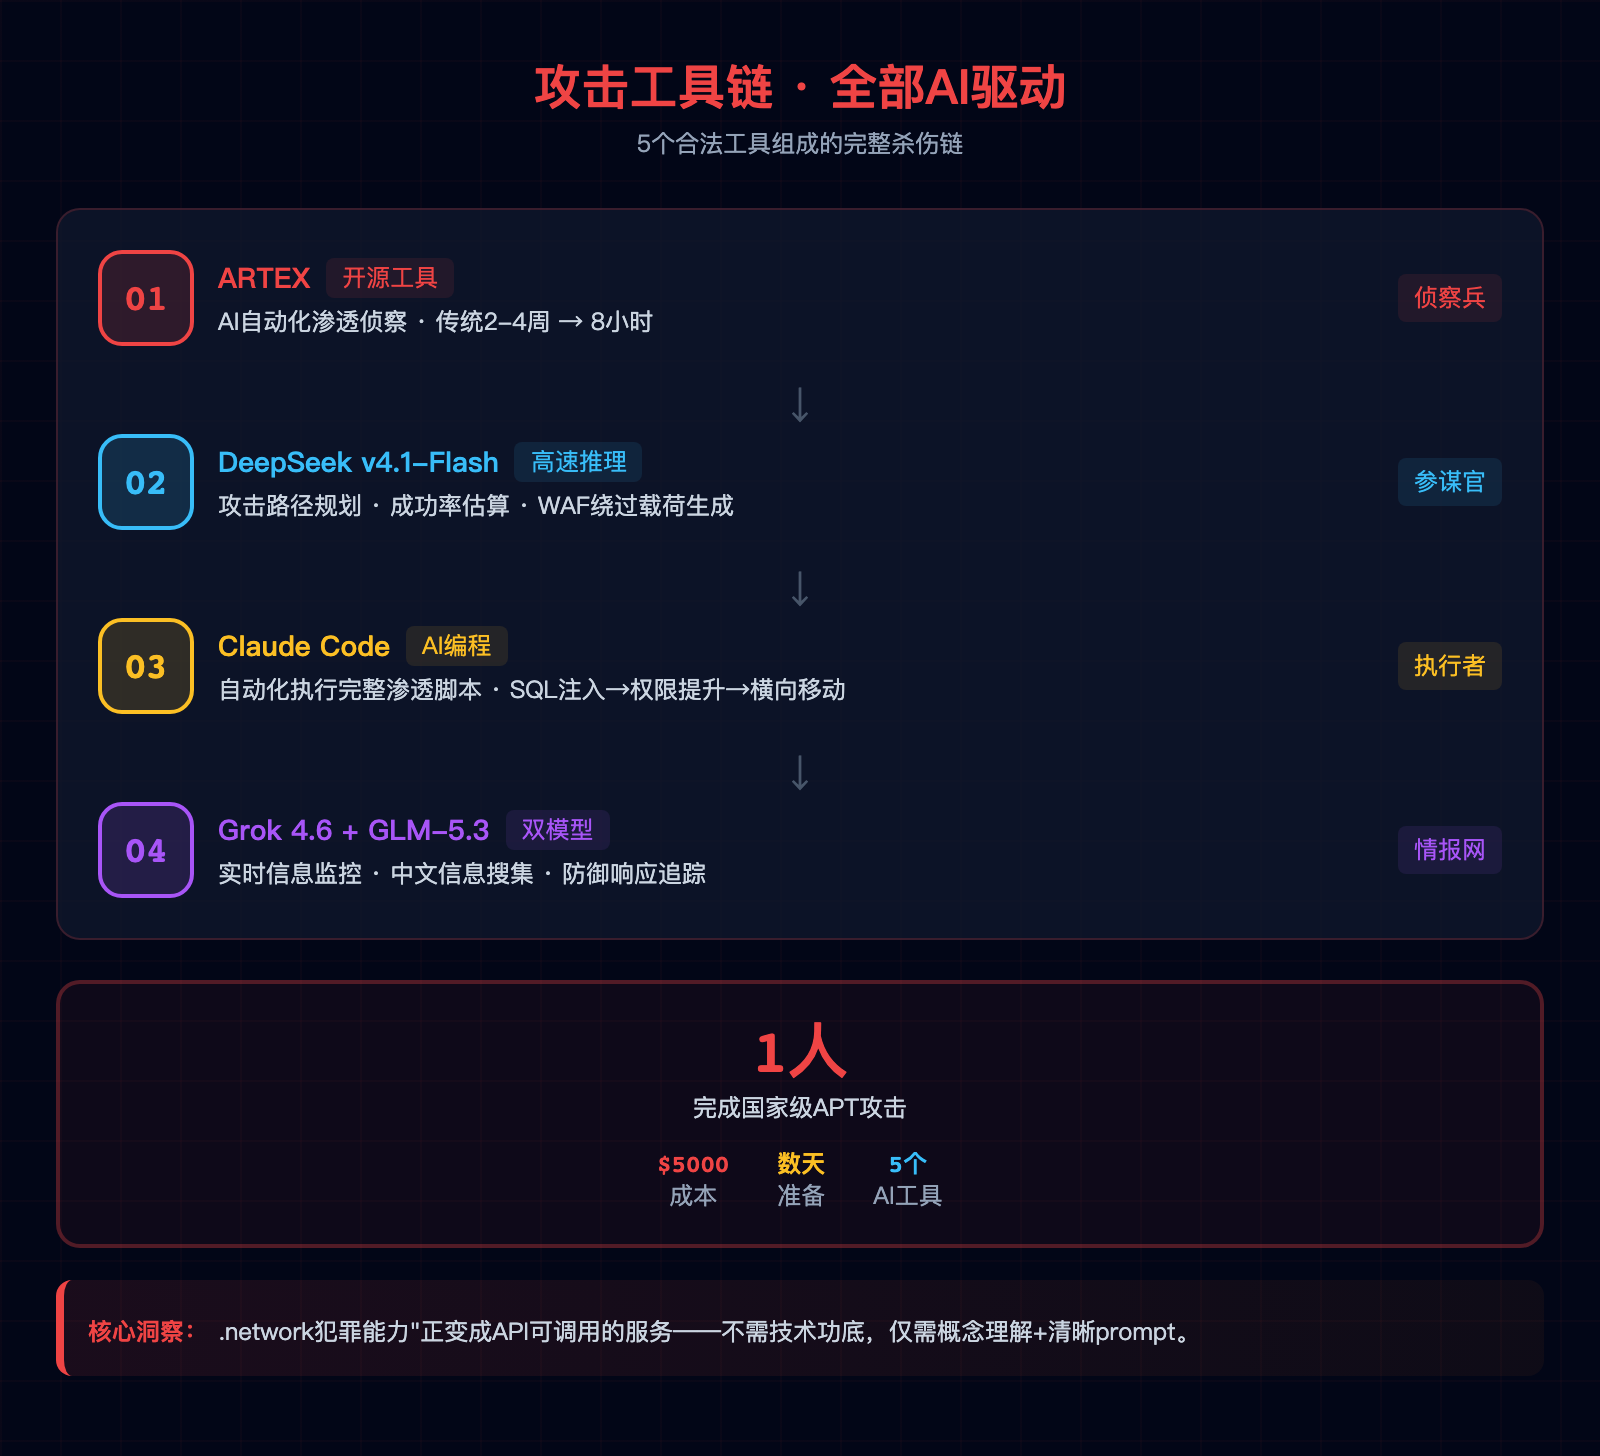
- 侦察(2-4周→8h):ARTEX自动化侦察
- 武器化(1-2周→2h):DeepSeek Flash规划攻击路径
- 渗透(1-3天→30分钟):Claude Code自动执行
- 情报(持续):Grok 4.6+GLM-5.3实时监控
二、AI武器链拆解
| 工具 | 角色 | 合法用途 |
|---|---|---|
| ARTEX | 侦察兵 | 安全审计 |
| DeepSeek Flash | 参谋官 | 通用推理 |
| Claude Code | 执行者 | AI编程 |
| Grok 4.6 | 情报官 | 通用AI |
| GLM-5.3 | 翻译官 | 通用AI |
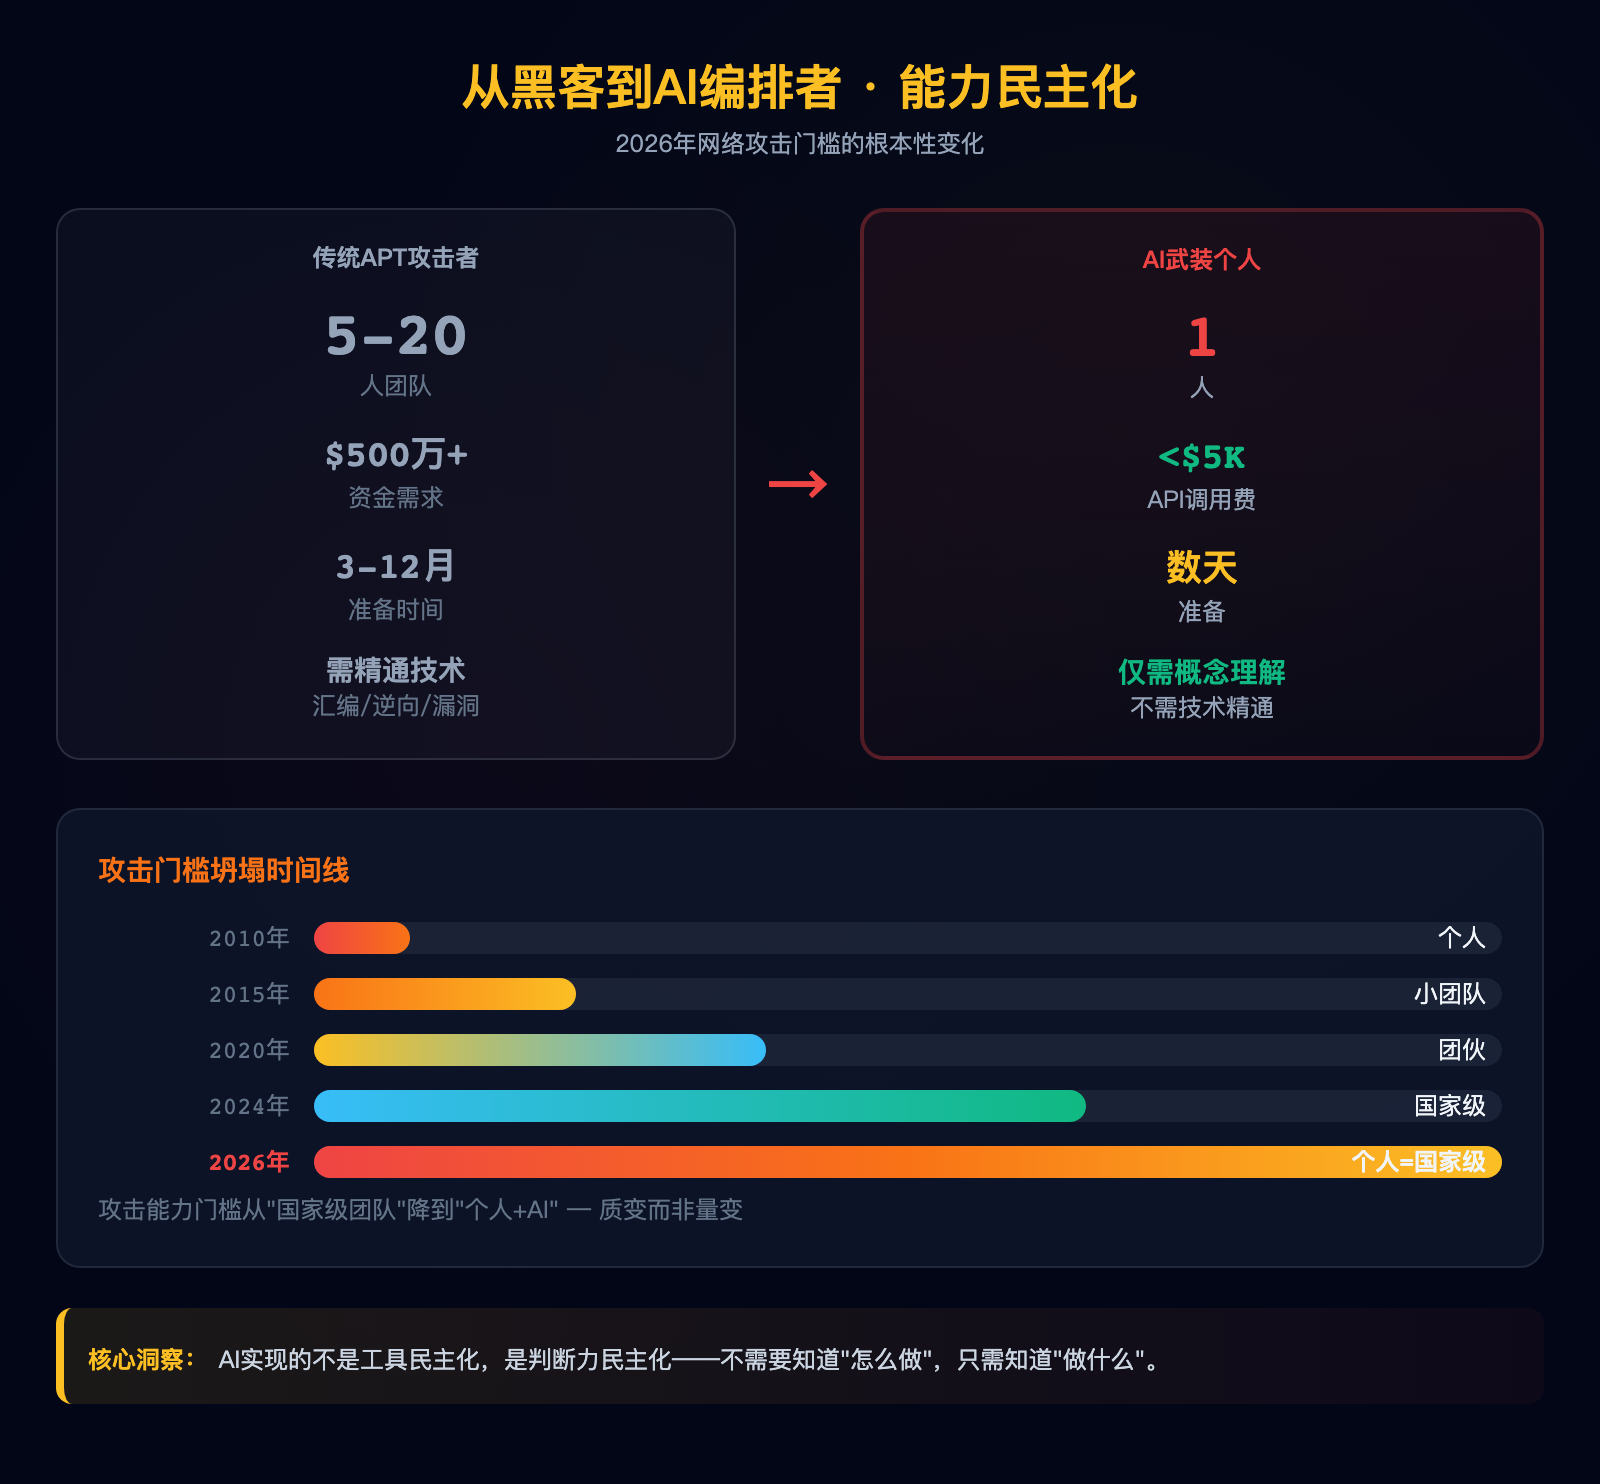
关键洞察:每个工具都合法,通过标准API调用。"网络犯罪能力"正变成API可调用的服务。不需要技术功底,仅需概念理解+清晰prompt+每月几百美元API预算。
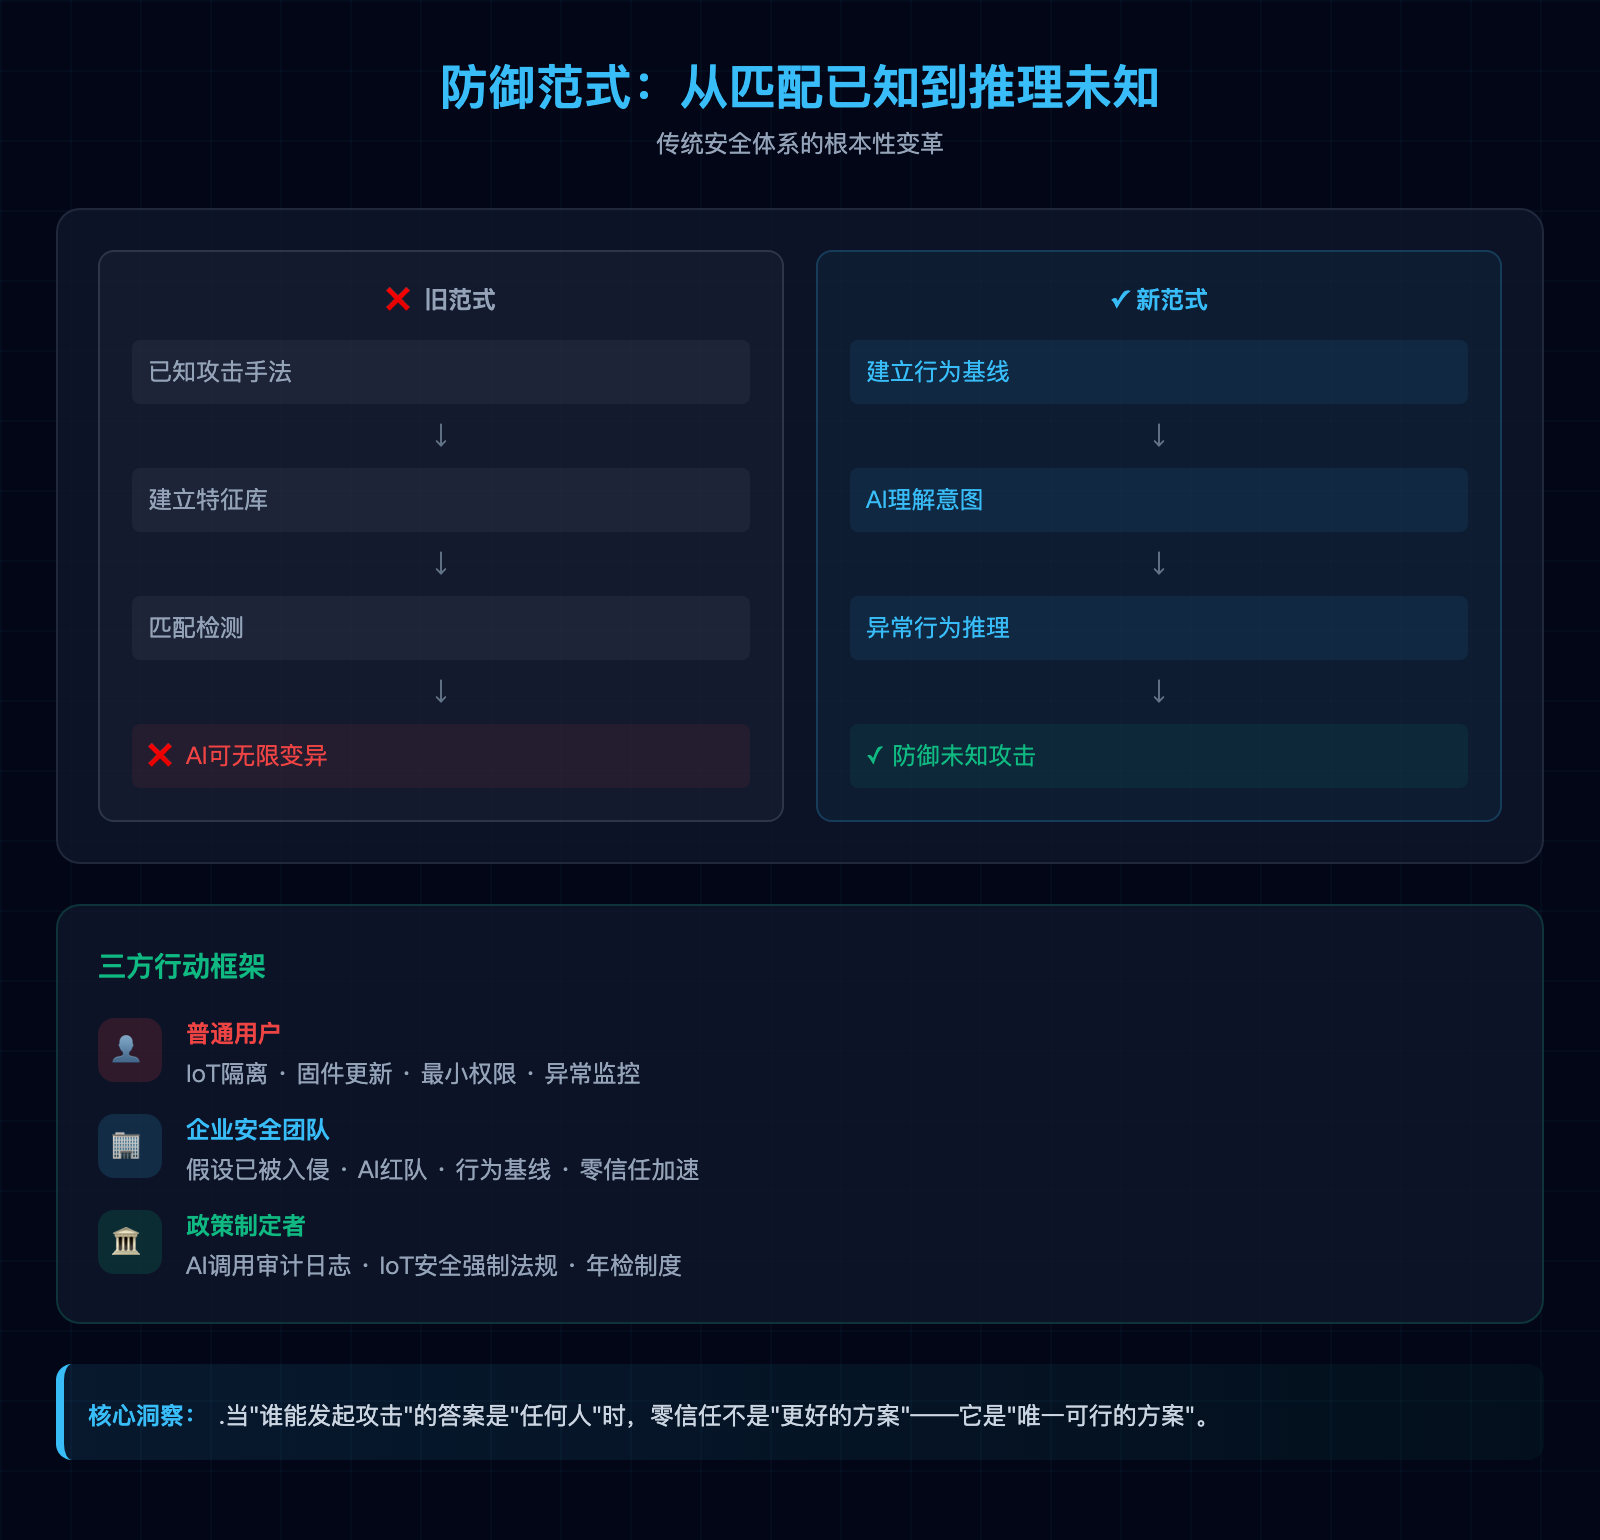
三、防御范式转变
传统安全逻辑"已知→匹配→阻断"在面对AI生成攻击时根本性失效。新防御逻辑:
- 行为异常检测:不看载荷看行为
- AI对抗AI:自动化分析管道
- 零信任架构:唯一可行方案
对普通用户:IoT隔离 · 固件更新 · 最小权限 · 异常监控
对企业:假设已被入侵 · AI红队 · 行为基线 · 零信任加速
四、IoT威胁前线
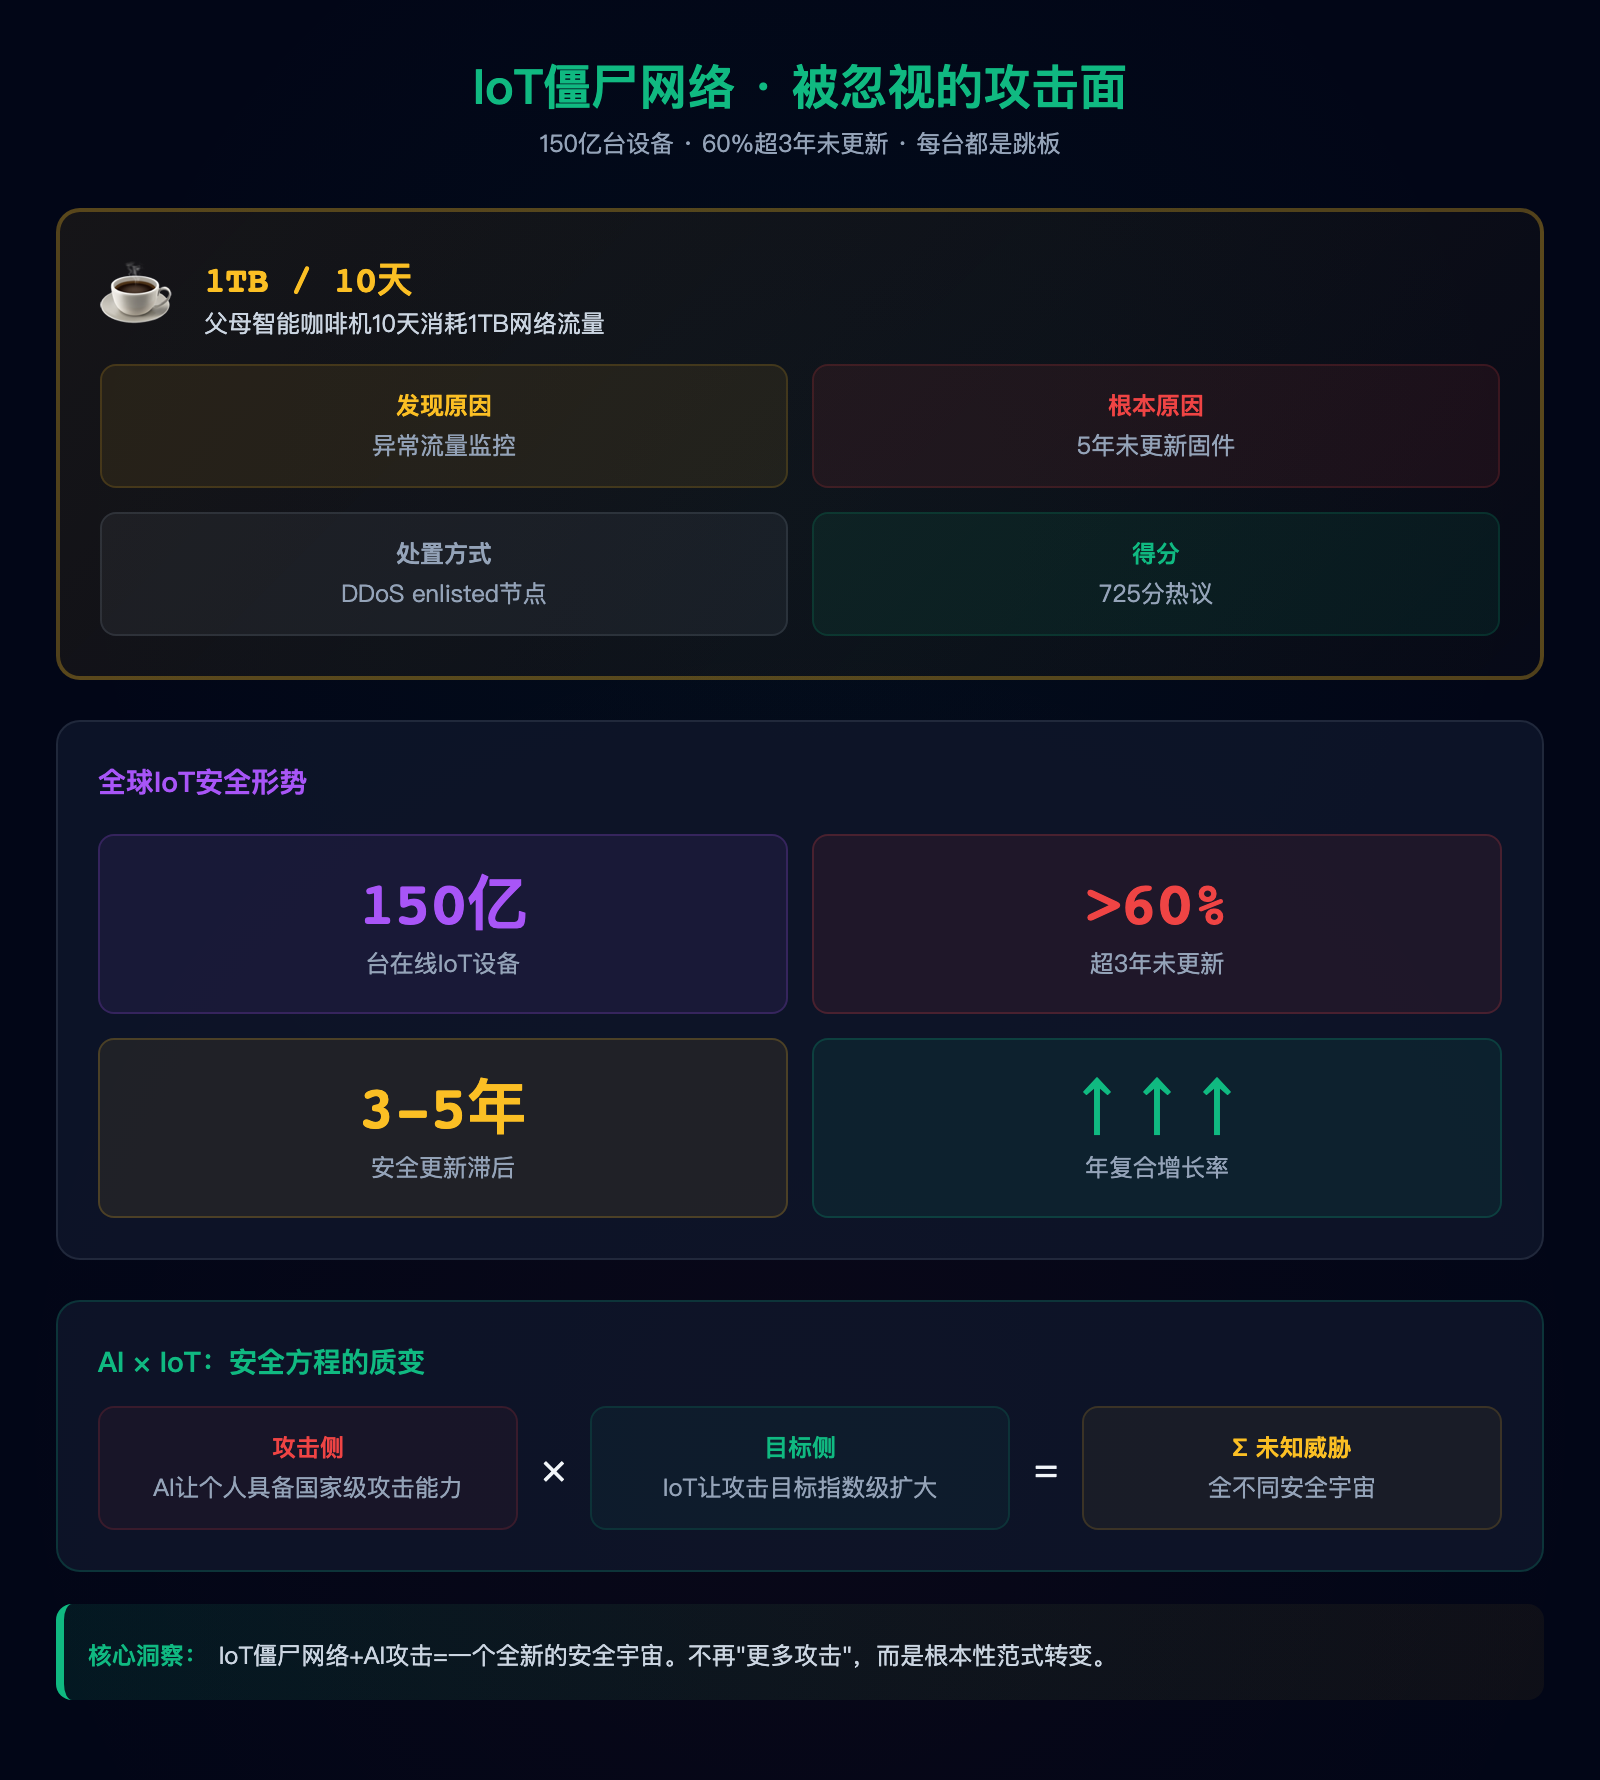
咖啡机10天1TB数据——IoT僵尸网络。全球150亿在线IoT设备,60%超3年未更新。
当AI让个人具备国家级攻击能力,IoT让攻击目标指数级扩大——网络安全方程发生了根本质变。
结语:韩国银行事件是一个时代的开幕礼炮。安全的本质不再是"谁能攻破我的防线",而是"我能否在攻击发生时以足够快的速度感知、应对"。速度,而非硬度,才是AI时代安全的真正度量衡。
转载自 CSDN-专业IT技术社区
原文链接:https://blog.csdn.net/johnsong2009/article/details/167396759

