

👍点「赞」📌收「藏」👀关「注」💬评「论」
更多文章戳👉晖度丨安全视界-CSDN博客🚀(原名:whoami!)
在金融科技深度融合的背景下,信息安全已从单纯的技术攻防扩展至架构、合规、流程与创新的系统工程。作为一名从业十多年的老兵,将系统阐述数字银行安全体系的建设路径与方法论,旨在提出一套可落地、系统化、前瞻性的新一代安全架构。
| 序号 | 主题 | 内容简述 |
|---|---|---|
| 1 | 安全架构概述 | 全局安全架构设计,描述基础框架。 |
| 2 | 默认安全 | 标准化安全策略,针对已知风险的标准化防控(如基线配置、补丁管理)。 |
| 3 | 可信纵深防御 | 多层防御体系,应对未知威胁与高级攻击(如APT攻击、零日漏洞)。 |
| 4 | 威胁感知与响应 | 实时监测、分析威胁,快速处置安全事件,优化第二、三部分策略。 |
| 5 | 实战检验 | 通过红蓝对抗演练验证防御体系有效性,提升安全水位。 |
| 👉6 | 安全数智化 | 运用数据化、自动化、智能化(如AI)提升安全运营(各部分)效率。 |
目录
16 安全数智化建设与应用实践
16.3 安全自动化平台
16.3.2 典型场景
16.3.2.1 自动化安全宣导
自动化安全宣导作为安全运营生命周期的前瞻性环节,能从根本上提升员工安全意识,将大量漏洞扼杀在上线前,是实现“防患于未然”的关键。
🚨 传统宣导的痛点
传统的邮件群发式宣导,在组织规模扩大后问题凸显:
-
📧 运营负担重:邮件数量与频率呈几何级数增长,运营压力巨大。
-
🎯 精准度差:无法将知识精准推送给相关员工,全员推送学习成本高、效果差。
-
🔄 维护困难:人员流动与业务变化快,知识与人员的映射关系难以维护,导致“圈人”宣导费时费力。
🔄 自动化解决方案
引入自动化方案,核心在于数字化、精准化与闭环化。
①. 基础:构建统一的员工数字画像
打通宣导系统与HR、权限、培训等数据源,为每位员工建立包含职位、部门、负责应用、培训记录、差旅状态、设备使用情况等多维信息的画像。
②. 核心:精准的“圈人”与策略配置
运营人员无需手动筛选名单,可通过两种方式轻松定位目标人群。随后,配置对应的宣导内容与推送策略即可。
-
🛠️ 技术方式:编写简单的 SQL查询。
-
🎨 运营方式:使用图形化标签工具进行勾选。
③. 进阶:形成持续优化的运营闭环
系统根据配置自动、周期性地执行宣导活动。更重要的是,它能收集培训与考试平台的反馈数据,自动识别常出问题的场景和知识缺失的群体,进而触发下一轮加强宣导,形成一个自我优化的正向循环。
16.3.2.2 安全编排与风险治理
在具备基本安全能力后,企业常面临两大核心挑战:
-
📈 事件量激增,效率下降:安全事件持续增加,导致核心指标——平均响应耗时(MTTR) 不断增长。
-
🧠 知识经验流失:纸面规章制度可操作性弱,资深运营人员经验和知识随人员变动而流失。
安全编排,正是解决这些痛点的关键技术。
⚙️ 什么是安全编排?
安全编排是流程编排技术在安全领域的应用。它通过编排调度引擎,将不同系统提供的服务与人工检查点按照业务逻辑组合,驱动整个业务流程自动化执行。
与前文服务编排的关系:服务编排侧重于技术原子能力的组合;安全编排则是在此基础上,管理更宏观的、包含人机交互的完整运营流程。
其实现依赖于两大支柱:
-
🛠️ 技术基础:安全原子能力标准化、服务化。
-
📋 流程基础:安全部门拥有标准化的安全运营流程。
🎬 核心产物:“剧本” (Playbook)
将标准化的安全运营流程通过安全编排技术进行形式化描述后,产生的可执行文件就是 “剧本”。
-
💡 剧本的价值:
-
自动化执行:在事件发生时或周期性自动运行,驱动各类安全能力,降低MTTR。
-
经验固化:将资深专家的处置逻辑保存在剧本中,实现专家经验的数字化留存与复用。
-
🆚 厘清概念:安全编排 vs. SOAR
人们常将两者混淆,但它们的关系是:
| 概念 | 定义与范围 | 关系 |
|---|---|---|
| 安全编排 | 一种技术手段,核心是利用编排技术提升运营效率,适用于防御、检测、响应全环节。 | SOAR是安全编排的一个 |
| SOAR | 一个产品化场景,特指将编排技术应用于安全事件响应这一领域,是市场需求催生的成熟解决方案。 | 高度成熟的应用实例 |
1. 自动化风险发现与评估
🚨 核心价值:从“救火”到“防火”
传统模式下,安全工程师深陷于海量工单,疲于“救火”。自动化风险发现与评估机制旨在将工程师从重复性工作中解放出来,让他们能专注于核心的策略研制与复杂威胁分析,从而实现“防火”。
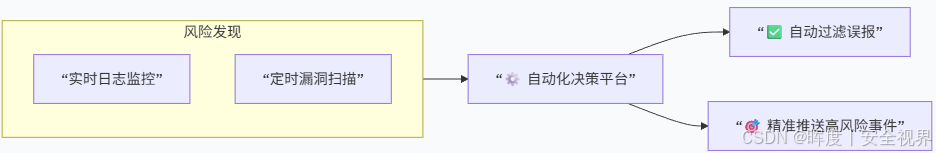
自动化流程闭环:通过这一机制,可过滤掉大部分误报,使工程师能集中精力处理真正棘手的高风险事件,从而快速提升整体安全水位。
1)实现架构:四层自动化决策体系
基于服务编排和调度平台,可构建自动化决策平台。其核心架构在安全运营中心内抽象为四个层次,共同协作实现智能化的风险决策。
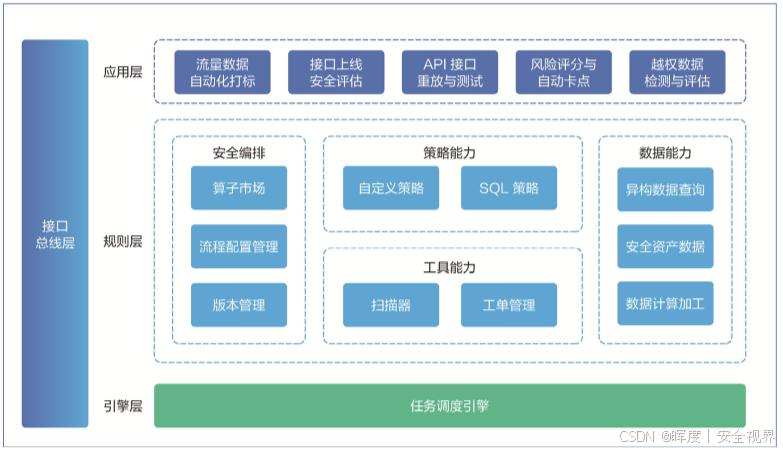
(图示:一个四层架构,从上至下为:应用层 -> 规则层 -> 引擎层 -> 接口总线层;左侧有“接口感知模块”作为输入)
| 架构层级 | 核心功能 | 生动比喻 |
|---|---|---|
| 🖥️ 应用层 | 与用户交互的功能模块集合,如风险处置界面、策略管理界面等。 | 汽车的“驾驶舱”与“仪表盘”,供安全工程师监控状态并进行干预。 |
| 🧩 规则层 | 提供基于安全算子的编排能力,通过拖拽算子像搭积木一样构建安全流程(剧本),降低实现复杂度。 | 乐高积木的“设计图”,通过组合标准化的积木块(算子),构建出复杂的模型(安全流程)。 |
| ⚙️ 引擎层 | 任务调度引擎,负责执行规则层编排好的剧本,处理离线与实时任务。 | 城市的“交通指挥中心”,高效调度所有任务车辆(安全任务)有序、准时地到达目的地。 |
| 🔌 接口总线层 | API触发器,通过注册事件将外部系统与内部剧本关联,是平台感知外部风险的“神经末梢”。 | 智能家居的“万能遥控器”,统一接收来自不同传感器(外部系统)的信号,并触发预设的智能场景(剧本)。 |
2)具体实现
自动化决策平台的实现,依赖于三个核心环节的紧密协作:全面及时的数据采集、统一灵活的数据底座、以及可编排的决策引擎。
①📊 数据采集:尽早尽全,防患于未然
在软件研发中,风险发现得越晚,修复成本呈几何级数增长。因此,自动化风险发现的关键在于尽早、尽多地获取关键数据。
| 数据类别 | 具体实例 | 获取阶段 |
|---|---|---|
| 🔧 研发数据 | 代码仓库信息、依赖组件清单、CI/CD流水线状态 | 研发阶段 |
| ☁️ 基础设施数据 | 云资源配置、网络拓扑、镜像信息 | 部署阶段 |
| 🚀 运行时可观测数据 | 应用日志、系统日志、网络流量、性能指标 | 运行阶段 |
| 📝 业务与资产数据 | 应用负责人、业务重要性、数据血缘关系 | 全生命周期 |
核心思想:通过这些多维数据,为自动化决策引擎提供充足的“燃料”,使其能够更早、更准地识别风险。
②🗃️ 数据底座:统一数据访问与使用的“中间件”
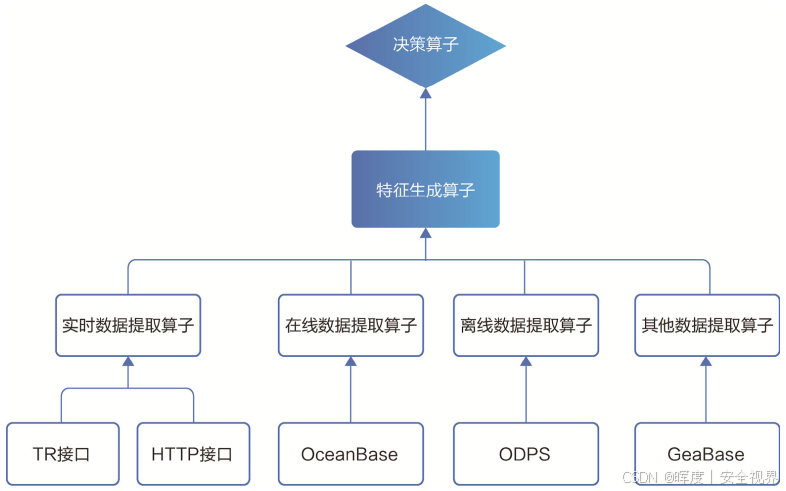
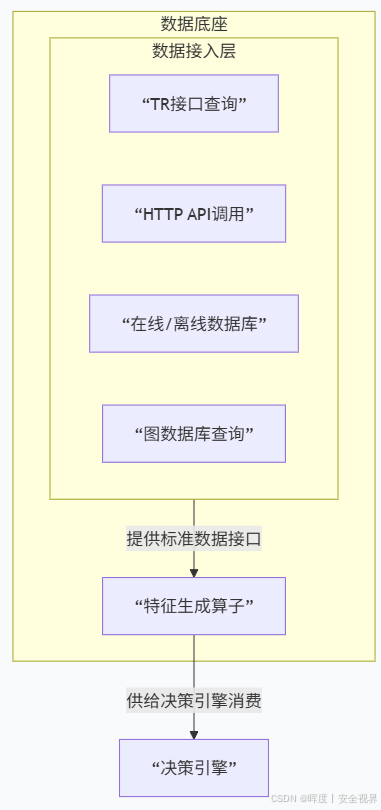
数据来源多样、格式不一,如何统一、高效地使用它们是核心挑战。数据底座 通过两层架构解决了这一问题,其自动化决策数据底座架构图如图:
-
第一层:特征生成算子
-
作用:将不同来源的原始数据“展平”,标准化为后续决策逻辑可以统一、便捷使用的数据特征。
-
-
第二层:数据接入层
-
作用:提供各类通用提取算子,通过在SOAR平台上简单配置参数,即可轻松对接不同类型的数据库和接口,实现了数据接入的灵活性与便捷性。
-
③⚙️ 决策引擎:用“编排”实现智能决策
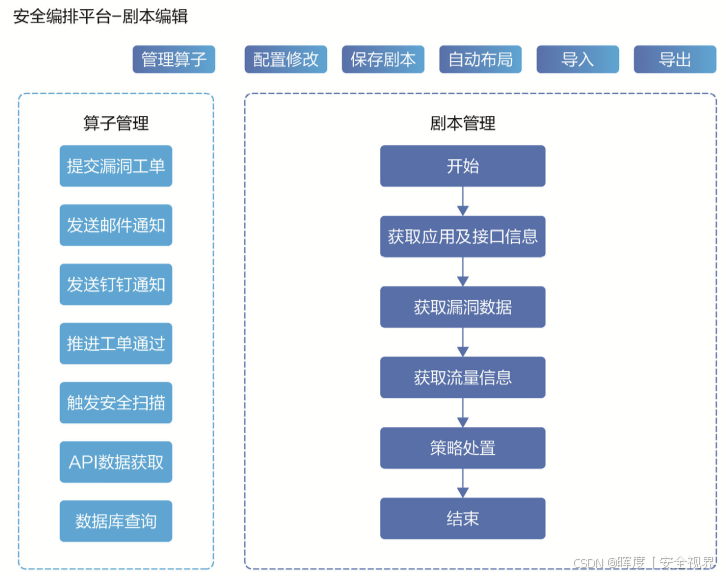
决策功能在技术上完全依托于安全编排能力。它将整个决策逻辑抽象为一个有向无环图(DAG)。
-
工作原理:安全工程师可以在DAG中自由拖拽、连接各种决策算子(如取数、逻辑判断、执行处置等),像搭积木一样灵活编排出一套可执行的决策策略。
-
核心价值:这种方式将复杂的决策逻辑可视化、模块化,极大地降低了策略创建和维护的难度,实现了策略即代码。
2.自动化响应
安全编排与自动化响应平台的核心目标是:通过流程编排,实现跨系统协同与人机交互,从而大幅提升事件处理效率,降低平均响应时间(MTTR)。平台核心能力:
-
📜 经验剧本化:将重复性安全事件的处置经验,沉淀为可自动执行的 “剧本” (Playbook)。
-
🧩 能力插件化:将分散在各系统的安全能力,通过标准化原子能力的形式,像插件一样集成到平台中,作为剧本的可用节点。
-
🛡️ 操作安全化:提供人机交互界面(用于关键决策)、灰度处置能力(控制影响范围)和流程逆向操作能力(用于错误补救),确保自动化过程可靠、可控。
🦠 典型场景:反入侵处置
以办公机器遭遇病毒入侵为例,传统人工处置耗时长、易遗漏。通过SOAR平台,可将响应流程编排为一个自动化剧本:
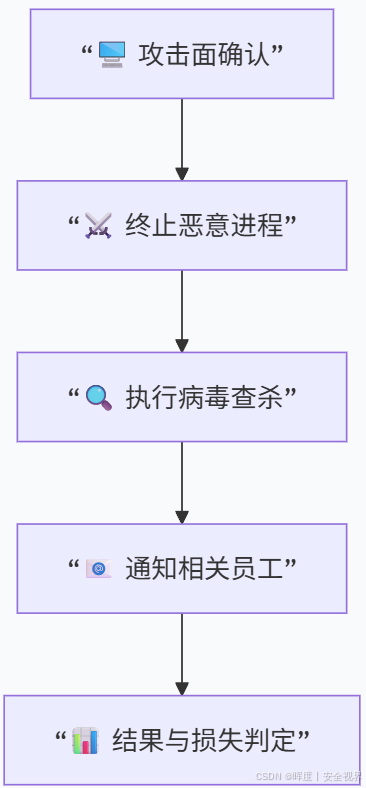
💡 核心价值:安全工程师通过拖拽连线即可设计上线整个流程,实现零编码,将专家经验固化为企业资产,实现7x24小时不间断的自动化响应。
1)安全可信模型编排
典型的应用是设计容器内部的纵深防护体系。通过编排,可以统一管理和部署以下六个层次的安全控制点,实现“时时、处处有相同的安全标准”。
| 层次 | 控制目标 | 具体措施 |
|---|---|---|
| 🌐 访问控制层 | 控制访问来源 | 限制可登录/访问的源IP地址 |
| 👤 账号治理层 | 控制访问身份 | 管理可登录/访问的账号与权限 |
| 📄 信息采集层 | 保障可见性 | 控制日志/流量信息的采集与输出 |
| ⚙️ 进程巡检层 | 控制运行行为 | 限定容器内允许运行的进程 |
| 🛡️ 主机入侵检测层 | 威胁检测 | 在容器内进行入侵行为检测 |
| 💻 安全虚拟机层 | 资源隔离 | 控制应用对系统调用、文件等的访问 |
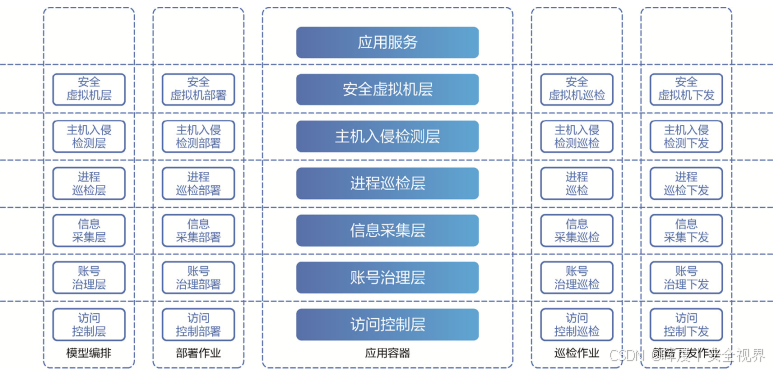
一旦编排完成,即可通过工作流将这套统一的防护体系一键部署到各个业务领域,并进行定期巡检,确保安全标准全局一致。
2)漏洞运营流程编排
传统漏洞管理依赖人工操作,流程繁琐、效率低下且容易出错。通过漏洞运营流程编排,可以将这一系列任务自动化,构建一个高效、精准且对业务影响低的闭环管理系统。
其核心在于将一个完整的漏洞运营周期,编排为一个可自动执行的工作流,其主要流程与关键步骤如下图所示:
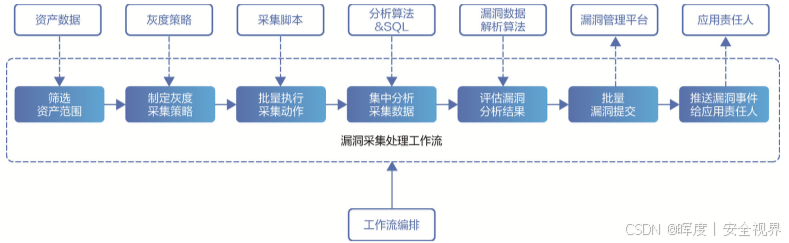
🔎 流程步骤详解
| 步骤 | 核心目标与价值 | 关键操作 |
|---|---|---|
| 1. 筛选资产范围 | 精准定位,避免不必要的资源扫描。 | 按类型(如容器、物理机)或业务属性筛选目标资产。 |
| 2. 制定灰度采集策略 | 保障业务稳定性,防止扫描行为冲击线上服务。 | 分批次、控制量级进行数据采集,实现平滑操作。 |
| 3. 批量执行采集动作 | 高效执行,一次性覆盖大批量目标。 | 对目标资产批量执行特定脚本或指令,收集原始数据。 |
| 4. 集中分析采集数据 | 关联分析,从碎片化信息中形成全局视野。 | 对采集到的信息进行交叉关联、聚合与分析。 |
| 5. 评估漏洞分析结果 | 数据清洗与标准化,提升数据的准确性与可用性。 | 剔除误报、补全上下文,并转换为结构化的漏洞数据。 |
| 6. 批量漏洞提交 | 平台联动,打通安全运营的“最后一公里”。 | 将标准化漏洞数据推送至运维或工单等下游平台。 |
| 7. 推送漏洞事件给应用责任人 | 驱动修复,形成管理闭环。 | 自动将漏洞信息通知到具体负责人,并跟踪修复进度。 |
16.3.2.3 自动化检验平台
为了确保各项安全能力真实有效,企业需要超越理论测试,在实际环境中进行检验。传统的蓝军攻防演练虽贴近实战,但存在明显局限:
-
👥 人力成本高:严重依赖专业安全人员。
-
🎯 覆盖不全面:攻击路径有侧重,无法检验所有安全能力。
-
⏰ 时效性差:无法及时发现安全系统自身的运行故障或许可证过期等问题。
为解决这些问题,建设自动化检验平台至关重要,它能通过周期性、自动化的安全验证,持续反映真实安全水位。
1.平台架构:四层技术模型
自动化检验平台的建设可划分为四个核心层次,其技术架构如图:
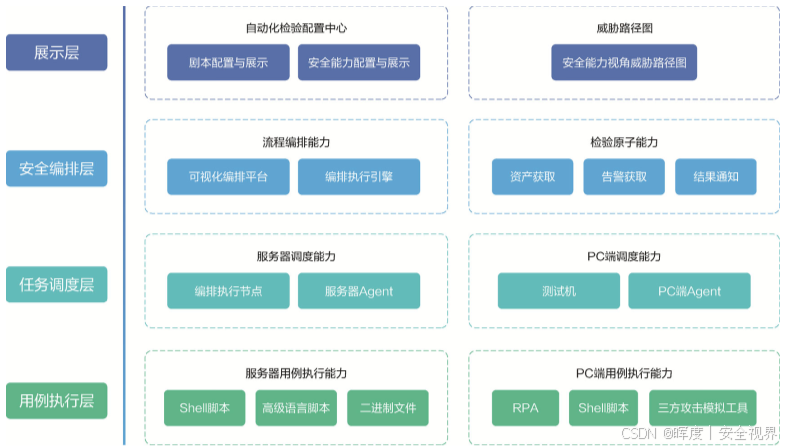
| 架构层 | 核心功能 | 生动比喻 |
|---|---|---|
| 🖥️ 展示层 | 向用户直观展示安全能力的检验结果与有效性。 | 汽车的仪表盘,实时显示各项指标是否正常。 |
| 🎭 安全编排层 | 将检验流程剧本化,通过编排原子能力组合成完整的检验任务。 | 音乐的指挥家,指挥不同的乐器(原子能力)协同演奏出乐曲(检验剧本)。 |
| ⏱️ 任务调度层 | 调度与执行检验任务,支持周期性运行。 | 项目的项目经理,确保任务在正确的时间被分配给正确的执行者。 |
| 🛠️ 用例执行层 | 底层执行引擎,在目标设备上运行检验脚本,模拟攻击或违规行为。 | 电影的特效团队,根据剧本要求,实际制造出各种爆炸、动作等效果。 |
2.核心实现:底层执行与上层编排
1)底层执行能力:如何模拟攻击?
平台通过在服务器和员工PC上执行检验用例来模拟威胁:
| 目标设备 | 执行方式 | 关键技术 |
|---|---|---|
| 🖥️ 服务器端 | 利用现有运维客户端进行封装,执行Shell、Python脚本或二进制文件。 | 运维通道复用 |
| 💻 员工PC端 | 利用RPA技术模拟员工的浏览器/软件操作;通过EDR管理端控制脚本下发范围。 | RPA模拟、EDR集成 |
2)上层编排能力:如何构建检验剧本?
在具备执行能力后,需要在编排层建设标准化的原子能力,例如:
-
📊 统一资产获取能力:确保检验分母一致,使不同安全能力的检验结果可以横向对比。
-
🚨 安全告警获取能力:对于不直接拦截而是产生告警的安全能力,需要打通数据,从事件平台获取告警以计算有效性与时效性。
参考资料:《数字银行安全体系构建》
👍点「赞」➛📌收「藏」➛👀关「注」➛💬评「论」
🔥您的支持,是我持续创作的最大动力!🔥
转载自 CSDN-专业IT技术社区
原文链接:https://blog.csdn.net/weixin_42115157/article/details/154940737

