

穿透式监管系列 · 第4篇
很多企业在接到穿透式监管的建设任务后,第一反应是:上系统。
于是投资模块买一套、产权模块买一套、资金模块买一套……十个领域十个系统,每套系统都带自己的数据库、自己的报表、自己的预警规则。建完之后发现:数据打不通、口径对不齐、风险跨域看不见。
这不是穿透式监管,这是系统堆砌。
穿透式监管要的不是"系统多",而是"数据通、模型准、闭环快"。本文讲清楚一件事:一套什么样的技术架构,才能同时支撑"横向到边、纵向到底"的穿透要求。
一、先想清楚一件事:穿透式监管的技术本质是什么
穿透式监管的技术本质,不是建系统,是建数据底座。
为什么?因为穿透式监管的起点,是数据要从"层层上报"变为"系统直连",从"结果数据"变为"过程数据",从"抽样检查"变为"全量分析"。这些转变,没有一个能靠单独的系统实现——它们要求数据先跑通,模型才能跑起来;模型跑起来,预警才能自动化;预警自动化了,核查派单和整改跟踪才能闭环。
所以,穿透式监管的技术架构,核心不是"上面有多少应用",而是"下面的数据底座稳不稳"。
二、四层架构:从数据到监管的完整链路
一个能支撑穿透式监管的技术架构,可以分成四层。这四层不是理论推导,而是从政策文件和行业实践中提炼出来的共识框架。
第一层:数据采集层——"数据从哪来"
数据采集层的核心任务,是把散落在各业务系统中的数据,实时、完整、标准一致地汇聚起来。
这层要解决三个问题:
一是直连取数。 数据从业务系统直连采集,不走层层上报的路径。国资委2号文要求的"一张网",本质上就是全集团统一的数据传输通道——所有子企业的业务数据,通过统一接口自动推送至集团数据中枢,不再依赖人工填报。
二是全级次覆盖。 采集范围要延伸到末级子公司、境外SPV、参股企业。传统模式下这些主体的数据要么根本不上报,要么上报时已经过加工。穿透式监管要求原始数据直达。
三是标准统一。 同一个客户在不同系统中叫不同名字、同一笔资金在不同模块里走不同口径——这类问题不解决,汇聚来的数据根本无法对齐。1号文明确要求建设"一个库"——全集团统一的数据标准库,保证数据"一数一源"。
数据采集层是整个架构的地基。地基不牢,上面建什么都站不住。
第二层:数据治理层——"数据怎么变得可用"
采集上来的原始数据,通常有四大问题:缺、脏、散、乱。缺是数据不全,脏是数据有错,散是数据在不同系统里各管各的,乱是口径不一致。
数据治理层的任务,就是把"缺脏散乱"的数据变成可信、可用、可追溯的数据资产。具体做四件事:
数据清洗与标准化。 去重、纠错、补缺,把原始数据变成干净数据。同时建立全集团统一的主数据管理——客户编码、供应商编码、物料编码、组织架构编码,全部统一。
数据质量管理。 建立数据质量规则,对关键字段做自动校验。比如银行账户信息完整性校验、交易金额逻辑一致性校验、时间戳合理性校验。质量不达标的数据,退回源头整改。
数据安全与权属。 央企核心经营数据敏感性高,数据安全是底线。这层要实现数据分级分类、脱敏规则、权限控制、审计日志全量留痕。国资委2号文要求的"一朵云",本质上就是安全可控的数据基础设施。
数据资产化。 经过治理的数据,要变成可管理、可计量、可复用的数据资产。财政部《企业数据资源相关会计处理暂行规定》已要求企业对数据资源进行会计处理,数据资产化不只是技术要求,更是合规要求。
第三层:分析模型层——"数据怎么变成风险识别能力"
数据通而不析,等于有眼无脑。分析模型层是把数据变成风险识别和预警能力的关键层。
这层有两类核心能力:
指标体系。 基于统一数据标准,构建全集团一致的风险监测指标——资产负债率、大额资金流出占比、投资回报偏离度、关联交易集中度……每个指标有唯一、权威的定义,计算逻辑透明可追溯。指标体系是"五自动"中"模型自动分析"的前提——模型要算什么,先得把算法定清楚。
风险模型。 在指标体系之上,叠加智能分析模型。行业实践中已积累的风险模型包括:过度负债识别、虚假贸易识别、关联利益输送识别、"靠企吃企"行为模式识别、境外资产风险识别等。这些模型替代了传统人工抽样检查,实现7×24小时全量自动扫描。
需要强调的是:在监管场景中,模型必须是"白盒"的。 每一个预警结论都要能追溯到原始数据、计算逻辑和触发规则。黑盒模型在监管场景里不可用——因为检查和审计要的是"可举证的结论",不是"一个分数"。
第四层:监管应用层——"能力怎么变成闭环"
前三层建好之后,数据能采、能治、能分析,但还差最后一步:风险发现后怎么办。
监管应用层要实现的,是"五自动"的后四个环节:
- 风险自动预警: 模型发现异常后,实时生成预警信息
- 核查自动派单: 预警自动生成核查任务,派发到责任部门
- 整改自动跟踪: 整改进度实时更新,超时自动升级
- 处置闭环归档: 核查结论、整改措施、追责结果全量归档
这四个环节形成从"发现"到"处置"的完整闭环。15号文要求"从业务穿透到责任穿透,实现经营过程可追溯、可核查、可问责",闭环是唯一的实现路径。
四层架构总览
|
层级 |
核心任务 |
关键能力 |
对应政策要求 |
|
数据采集层 |
数据从哪来 |
直连取数、全级次覆盖、标准统一 |
一张网 |
|
数据治理层 |
数据怎么可用 |
清洗标准化、质量管理、安全权属、资产化 |
一个库、一朵云 |
|
分析模型层 |
数据怎么识别风险 |
统一指标体系、智能风险模型(白盒) |
五自动·分析+预警 |
|
监管应用层 |
风险怎么办 |
预警→派单→跟踪→归档全闭环 |
五自动·派单+跟踪 |
三、DRP:穿透式监管的技术载体
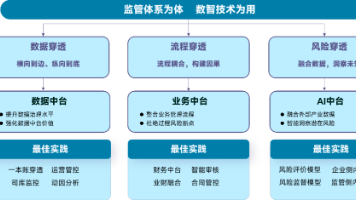
上面讲了四层架构"应该是什么",但央企实际落地时,需要一个具体的技术载体来承载这四层能力。这个载体,就是1号文明确要求的DRP系统——全域数字化资源管理平台。
DRP不是ERP的升级版
很多人把DRP理解为"升级版ERP",这是误读。
ERP解决的是业务流程数字化——采购走线上审批、财务做自动记账、库存做实时更新。ERP让业务"有迹可循"。
DRP解决的是数据资源化——把ERP和各业务系统产生的数据,当作资产来规划、治理、运营和变现。DRP让数据"可用、可信、可穿透"。
打个比方:ERP是生产车间的流水线,DRP是质检+品控+追溯的全套体系。没有流水线,产品做不出来;没有质检追溯体系,做出来也管不住。
DRP的三阶段建设路线
1号文给出了DRP建设的明确时间表:
2026年底:建成财务级数据中台。 实现司库系统、财务共享系统、战略管理系统三大系统互联互通。这一步的核心,是把财务这条线的数据先打通——资金流、核算流、预算流能够对齐联动。
2027年底:建成企业级数据中台。 统一业财数据标准,打通财务数据与业务数据之间的壁垒。这一步的核心,是让财务数据能和采购、合同、投资、产权等业务数据关联起来。
2028年底至"十五五"末:建成覆盖全经营领域的DRP系统。 将招标、生产、销售、设计、工程等全经营领域纳入数据底座。这一步的核心,是实现真正的"横向到边"——所有业务数据都在一个底座上。
三阶段的逻辑很清晰:先竖向打通(财务线),再横向扩展(业财贯通),最后全域覆盖(全经营领域)。 不是一步到位,而是逐层递进。
四、最容易犯的三个架构错误
最后讲三个在穿透式监管建设中反复出现的架构错误——都不是技术问题,而是认知问题。
错误一:先建应用,后建底座。
很多企业上来就买十大领域的监管应用模块,结果发现每个模块都要做数据接入、口径对齐、模型配置——重复建设十遍,还互不相通。正确做法是先建数据底座,再在底座上生长应用。底座不稳,应用就是空中楼阁。
错误二:大一统 vs 分散建,走极端。
有人主张全集团一套系统统到底,有人主张各业务条线各建各的。现实是:底层必须统一(数据标准、数据底座),上层可以分域(各业务领域有专业化的监管应用)。 底层统一保证数据打通,上层分域保证业务适配。
错误三:把穿透式监管平台建成"看板"。
有的企业花大价钱建了一个漂亮的驾驶舱大屏,数据汇总展示,但既不能下钻、不能追溯、不能预警、不能派单——这不是穿透式监管,这是"穿透式看板"。穿透式监管平台的价值,不在于"能看",而在于"能管"——从数据到预警、从预警到核查、从核查到整改、从整改到归档的完整闭环。
本篇小结
穿透式监管的技术架构,核心是四层递进:数据采集层解决"从哪来",数据治理层解决"怎么用",分析模型层解决"怎么识别风险",监管应用层解决"怎么办"。四层之间是"地基→框架→引擎→出口"的关系,不可跳过、不可倒置。
DRP系统是这四层架构的技术载体,建设路径是三阶段递进:财务线打通→业财贯通→全域覆盖。
记住一句话:穿透式监管,底座先行。
下一篇预告:《数据不通,穿透就是空话——国资数据治理的三道坎》
转载自 CSDN-专业IT技术社区
原文链接:https://blog.csdn.net/weixin_40967106/article/details/163865094

